ทำไมอีเมลของคุณจึงไปอยู่ในสแปม แม้ SPF, DKIM และ DMARC จะผ่านแล้ว
การยืนยันตัวตนพิสูจน์ว่าคุณได้รับอนุญาตให้ส่ง ไม่ได้พิสูจน์ว่าผู้รับต้องการอีเมลนั้น
สารบัญ
- การผ่านการยืนยันตัวตนคือจุดเริ่มต้น ไม่ใช่เส้นชัย
- SPF, DKIM และ DMARC พิสูจน์อะไรจริง ๆ
- เหตุผลสำคัญที่สุด: ชื่อเสียง
- รายชื่อของคุณอาจเป็นปัญหา
- การผ่าน DMARC อาจยังหมายถึง alignment ที่อ่อนแอ
- เนื้อหายังสำคัญ แต่ไม่ใช่แบบเดิม
- รูปแบบการส่งอาจดูน่าสงสัย
- การจัดการ unsubscribe กลายเป็นฟีเจอร์ด้าน deliverability แล้ว
- โครงสร้างพื้นฐานของคุณอาจมีสัญญาณรบกวน
- วิธีวินิจฉัยปัญหาโดยไม่สะเปะสะปะ
- เช็กลิสต์ deliverability แบบไม่หลอกตัวเอง
การผ่านการยืนยันตัวตนคือจุดเริ่มต้น ไม่ใช่เส้นชัย
เป็นเรื่องน่าหงุดหงิดเมื่อคุณทำสิ่งที่ถูกต้องแล้ว — ตั้งค่า SPF, DKIM และ DMARC อย่างถูกต้อง — แต่อีเมลก็ยังไปอยู่ในสแปม
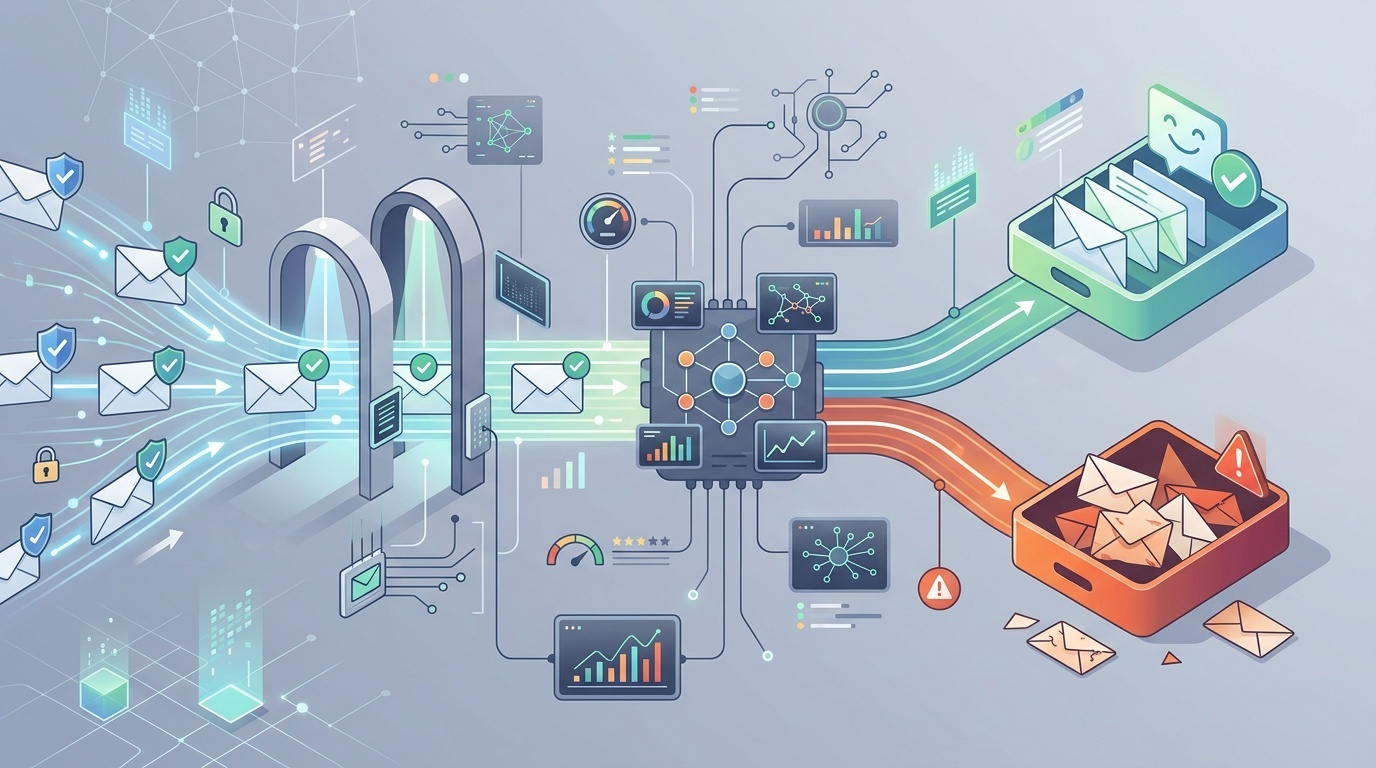
ความสับสนมักเกิดจากการมองว่าการยืนยันตัวตนคือหลักประกันด้าน deliverability แต่ไม่ใช่เช่นนั้น SPF, DKIM และ DMARC ตอบคำถามที่แคบกว่านั้น: เซิร์ฟเวอร์นี้ได้รับอนุญาตให้ส่งในนามโดเมนนี้หรือไม่ และผู้ส่งที่ผู้รับเห็นสอดคล้องกับตัวตนที่ยืนยันแล้วหรือไม่
เรื่องนี้สำคัญ หากไม่มีการยืนยันตัวตน ผู้ให้บริการกล่องจดหมายสมัยใหม่ย่อมมีเหตุผลที่จะไม่ไว้วางใจคุณ แต่เมื่อคุณผ่านการตรวจเหล่านั้นแล้ว Gmail, Outlook, Yahoo และตัวกรองขององค์กรยังต้องตัดสินใจต่อว่าข้อความนั้นเป็นที่ต้องการ ปลอดภัย และเกี่ยวข้องหรือไม่ การตัดสินใจนี้ขึ้นอยู่กับชื่อเสียงของผู้ส่ง พฤติกรรมผู้รับ เนื้อหา โครงสร้างพื้นฐาน การร้องเรียน คุณภาพรายชื่อ และรูปแบบการส่ง
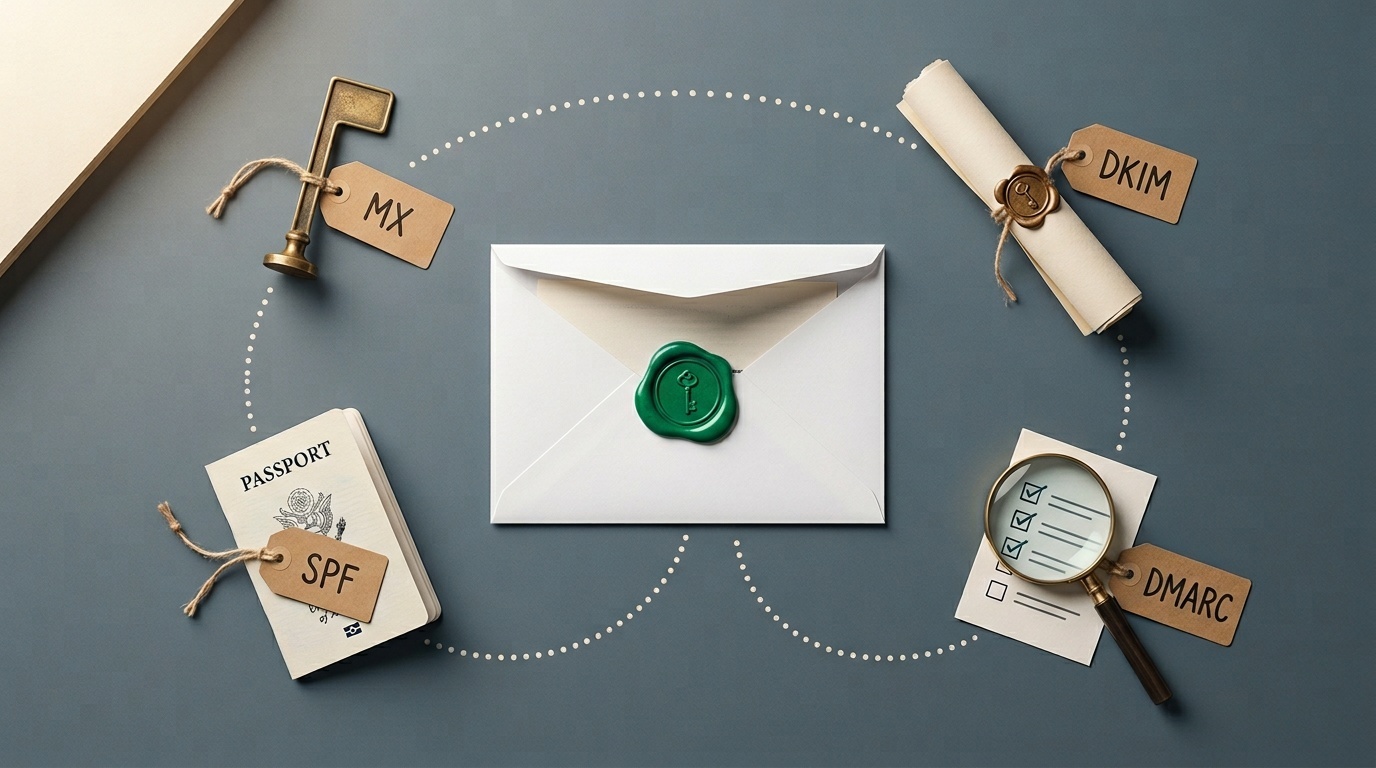
หากคุณต้องการทบทวนว่าเรคคอร์ดเหล่านี้ทำหน้าที่อะไรจริง ๆ ให้เริ่มจากคู่มือสำหรับนักพัฒนาของเราเกี่ยวกับ MX, SPF, DKIM และ DMARC บทความนี้ถือว่าเรคคอร์ดเหล่านั้นผ่านแล้ว และจะเน้นชั้นถัดไป: เหตุใดอีเมลจึงยังถูกกรอง
SPF, DKIM และ DMARC พิสูจน์อะไรจริง ๆ
SPF ตรวจว่าเมลเซิร์ฟเวอร์ที่ส่งได้รับอนุญาตจากโดเมนใน return-path หรือไม่ DKIM ตรวจว่าข้อความถูกลงนามด้วยการเข้ารหัสโดยโดเมนหนึ่งหรือไม่ และส่วนของข้อความที่ลงนามไว้ไม่ได้ถูกแก้ไขหรือไม่ DMARC ตรวจว่า SPF หรือ DKIM ผ่านในลักษณะที่สอดคล้องกับโดเมน From ที่ผู้รับเห็นหรือไม่
การทำงานร่วมกันนี้ช่วยหยุดการปลอมแปลงตัวตน แต่ไม่ได้บอกว่า:
- ผู้ส่งมีชื่อเสียงที่ดี;
- ผู้รับร้องขอข้อความนั้น;
- เนื้อหามีประโยชน์;
- ลิงก์ปลอดภัย;
- ปริมาณการส่งเป็นปกติ;
- โดเมนมีประวัติที่สะอาด;
- ข้อความไม่ได้เป็นส่วนหนึ่งของแคมเปญคุณภาพต่ำ
ลองคิดว่าการยืนยันตัวตนเหมือนหนังสือเดินทาง มันยืนยันตัวตนได้ แต่เจ้าหน้าที่ตรวจคนเข้าเมืองยังคงถามได้ว่าคุณจะไปไหน พกอะไรมา และเคยสร้างปัญหามาก่อนหรือไม่
เหตุผลสำคัญที่สุด: ชื่อเสียง
ผู้ให้บริการกล่องจดหมายให้คะแนนผู้ส่งอย่างต่อเนื่อง พวกเขาไม่เผยแพร่โมเดลการให้คะแนนทั้งหมด ด้วยเหตุผลที่เข้าใจได้ แต่สัญญาณหลัก ๆ เป็นที่เข้าใจกันดี
ชื่อเสียงของโดเมนและชื่อเสียงของ IP ต่างก็สำคัญ โดเมนใหม่ที่มี DKIM สมบูรณ์แบบก็ยังอาจดูเสี่ยงได้ โดเมนเก่าที่จู่ ๆ เริ่มส่งอีเมลโปรโมชัน 80,000 ฉบับ หลังจากหลายปีที่ส่งแค่ใบแจ้งหนี้ ก็จะดูเสี่ยงเช่นกัน IP ส่งแบบใช้ร่วมกันที่มีเพื่อนบ้านละเมิดนโยบายอาจส่งผลเสียได้ แม้ผู้ให้บริการอีเมลรายใหญ่จะพยายามอย่างมากในการจัดการเรื่องนี้
ชื่อเสียงได้รับผลกระทบจาก:
- การร้องเรียนว่าเป็นสแปม;
- hard bounces;
- การส่งไปยังที่อยู่เก่าหรือถูกทิ้งร้าง;
- ปริมาณการส่งที่พุ่งขึ้นอย่างฉับพลัน;
- อัตราการเปิดต่ำหรือข้อความที่ถูกเพิกเฉย;
- ข้อความที่ถูกลบโดยไม่อ่าน;
- ลิงก์ไปยังโดเมนที่น่าสงสัยหรือเพิ่งจดทะเบียน;
- เหตุการณ์ phishing หรือ malware ในอดีต;
- ตัวตนผู้ส่งที่ไม่สม่ำเสมอ
ความจริงที่ไม่ค่อยสบายใจคือ ชื่อเสียงต้องใช้เวลาสั่งสม แต่สูญเสียได้รวดเร็ว การยืนยันตัวตนทำให้คุณมีสิทธิ์ได้รับความไว้วางใจ แต่มันไม่ได้สร้างความไว้วางใจขึ้นมาเอง
รายชื่อของคุณอาจเป็นปัญหา
ปัญหาอีเมลเข้ากล่องสแปมจำนวนมากคือปัญหาคุณภาพรายชื่อที่ปลอมตัวเป็นปัญหา DNS
หากรายชื่อถูก scrape ซื้อมา สืบทอดจาก CRM เก่า รวบรวมจากการสแกนในงานอีเวนต์ หรือสร้างขึ้นจากความยินยอมที่คลุมเครือ โดยทั่วไปผลลัพธ์จะไม่ดี แม้แคมเปญแรกจะไม่ทำให้เกิดการร้องเรียนชัดเจน ผู้ให้บริการกล่องจดหมายก็เห็นรูปแบบได้: ผู้รับจำนวนมากไม่โต้ตอบ บางคนทำเครื่องหมายว่าเป็นสแปม และบางที่อยู่เด้งกลับ
รายชื่อที่ดีมีที่มาที่เรียบง่าย ผู้คนสมัครโดยตั้งใจ พวกเขารู้ว่ากำลังสมัครรับอะไร อีเมลฉบับแรกมาถึงเร็วพอที่พวกเขายังจำได้ว่าตนสมัครไว้ การยกเลิกการรับข่าวสารทำได้ง่าย
สังเกตสัญญาณเตือนของรายชื่อเหล่านี้:
- อัตรา bounce สูง โดยเฉพาะในการส่งครั้งแรก;
- บัญชีตามบทบาทจำนวนมาก เช่น info@, sales@ และ admin@;
- ที่อยู่ที่เก็บรวบรวมมาหลายปีแล้วแต่แทบไม่เคยติดต่อ;
- ผู้สมัครจากประเทศหรืออุตสาหกรรมที่คุณไม่ได้ให้บริการ;
- อัตราคลิกหรือตอบกลับต่ำผิดปกติ;
- การร้องเรียนว่าเป็นสแปมสูงกว่าเกณฑ์ของผู้ให้บริการ
สำหรับทีม B2B แบบฟอร์มติดต่อก็อาจทำให้กระแสอีเมลเสียหายได้เช่นกัน หากแบบฟอร์มของคุณเปิดช่องให้มีการละเมิดแบบอัตโนมัติ โดเมนของคุณอาจเริ่มส่งการแจ้งเตือนขยะ lead ปลอม หรือ backscatter เราเคยอธิบายความเสี่ยงนี้ไว้ใน เหตุใดแบบฟอร์มติดต่อของคุณจึงเป็นความเสี่ยงด้านสแปมที่ใหญ่ที่สุด สแปมจากแบบฟอร์มไม่ใช่แค่เรื่องน่ารำคาญ แต่มันอาจกลายเป็นปัญหาด้านชื่อเสียงได้
การผ่าน DMARC อาจยังหมายถึง alignment ที่อ่อนแอ
ข้อความหนึ่งอาจ “pass DMARC” แต่ยังมีความยุ่งเหยิงในเชิงปฏิบัติการได้
ตัวอย่างเช่น ที่อยู่ From ที่ผู้รับเห็นอาจเป็น [email protected], DKIM อาจผ่านสำหรับ mailer.example.net และ SPF อาจผ่านสำหรับโดเมน bounce ที่ควบคุมโดยผู้ให้บริการอีเมลของคุณ ขึ้นอยู่กับการตั้งค่า alignment และการกำหนดค่าของผู้ให้บริการ สิ่งนี้อาจยอมรับได้ในเชิงเทคนิค แต่การตั้งค่าที่สะอาดมักลงนามด้วยโดเมนของคุณหรือ subdomain ที่เกี่ยวข้องอย่างชัดเจน
ตรวจสอบ:
- DKIM d= domain: ตรงหรือ align กับโดเมน From ของคุณหรือไม่?
- return-path domain: เป็นของคุณหรือของผู้ให้บริการ?
- DMARC policy: คุณยังคงอยู่ที่
p=noneหลังผ่านมาหลายปีหรือไม่? - subdomain policy: มี subdomain ที่ถูกลืมและไม่ได้รับการป้องกันหรือไม่?
- forwarding behavior: ข้อความที่ถูก forward ทำให้ SPF เสียแต่ยังรอดด้วย DKIM หรือไม่?
strict alignment ไม่ได้จำเป็นสำหรับผู้ส่งทุกราย แต่ตัวตนควรสอดคล้องกัน หากทั้งมนุษย์และตัวกรองเห็นโดเมนที่ไม่เกี่ยวข้องกันพันกันยุ่ง ความไว้วางใจก็ลดลง
เนื้อหายังสำคัญ แต่ไม่ใช่แบบเดิม
เคยมีช่วงหนึ่งที่คำแนะนำด้าน deliverability หมกมุ่นกับคำอย่าง “ฟรี”, “รับประกัน” หรือ “ลงมือทันที” คำแนะนำแบบนั้นในปัจจุบันง่ายเกินไป ตัวกรองสมัยใหม่ดูบริบทของข้อความ ประวัติผู้ส่ง ชื่อเสียงของลิงก์ โครงสร้าง HTML พฤติกรรมผู้ใช้ และสัญญาณอื่น ๆ อีกมากมาย
ถึงอย่างนั้น เนื้อหาก็ยังทำร้ายคุณได้
ปัญหาที่พบบ่อย ได้แก่:
- link shorteners ที่บดบังปลายทาง;
- โดเมนของลิงก์ที่ไม่ตรงกัน;
- อีเมลที่เป็นรูปภาพล้วนและมีข้อความจริงน้อย;
- tracking wrappers ที่หนักเกินไปในทุกลิงก์;
- HTML เสียหรือส่วน MIME ผิดรูปแบบ;
- ไฟล์แนบที่ผู้รับไม่ได้คาดหวัง;
- หัวข้ออีเมลที่หลอกลวง;
- การทำ personalization มากเกินไปจนดูเหมือนสร้างโดยเครื่อง;
- ข้อความท้ายอีเมลทางกฎหมายที่ไม่ตรงกับองค์กรผู้ส่ง
การทดสอบที่ดีคือ: อีเมลยังเข้าใจได้หรือไม่หากรูปภาพทั้งหมดถูกบล็อกและพารามิเตอร์ติดตามถูกลบออก? หากไม่ ข้อความนั้นเปราะบาง
ควรตรวจ source จริงของข้อความด้วย Email headers ไม่เหมือนกับ HTTP headers แต่นิสัยการทำงานคล้ายกัน: เลิกเดาแล้วดูบทสนทนาดิบ ชุดเครื่องมือเล็ก ๆ ของเราสำหรับ debugging redirects และ HTTP headers เขียนขึ้นสำหรับเว็บ แต่หลักวินัยเดียวกันใช้กับอีเมลได้: ตรวจสอบว่าอะไรถูกส่ง อะไรถูกลงนาม และลิงก์ resolve ไปที่ใด
รูปแบบการส่งอาจดูน่าสงสัย
ผู้ให้บริการกล่องจดหมายให้ความสำคัญกับพฤติกรรมตลอดเวลา บริษัทเล็กที่ส่งอีเมล 500 ฉบับต่อเดือน แล้วจู่ ๆ ส่ง 50,000 ฉบับในบ่ายวันเดียว จะดึงดูดความสนใจ แม้ทุกข้อความจะยืนยันตัวตนแล้วก็ตาม
นี่คือเหตุผลที่ warming สำคัญ Warming ไม่ใช่เวทมนตร์ มันหมายถึงการเพิ่มปริมาณอย่างค่อยเป็นค่อยไป โดยส่งก่อนให้คนที่มีแนวโน้มจะโต้ตอบมากที่สุด หากผู้รับเหล่านั้นเปิด คลิก ตอบกลับ หรือปฏิบัติต่ออีเมลว่าเป็นสิ่งที่ต้องการ ชื่อเสียงของคุณก็มีโอกาสเติบโตอย่างปลอดภัยมากขึ้น
รูปแบบการส่งที่ไม่ดี ได้แก่:
- ปริมาณการส่งพุ่งขึ้นมาก;
- ตารางส่งแบบ “blast and disappear” ที่ไม่สม่ำเสมอ;
- ส่งไปยังผู้รับที่มี engagement ต่ำที่สุดก่อน;
- เปิดใช้งานรายชื่อเก่าอีกครั้งโดยไม่มี sunset policy ที่รอบคอบ;
- ผสมอีเมล transactional และ marketing ไว้บนโดเมนเดียวกันโดยไม่วางแผน;
- เปลี่ยนผู้ให้บริการอีเมลและเพิ่มปริมาณในเวลาเดียวกัน
สำหรับหลายทีม วิธีแก้คือการแบ่ง segment ส่งอีเมลสำคัญจากโดเมนหรือ subdomain ที่เสถียร แยกการทดลองทางการตลาดออกไป อย่าปล่อยให้แคมเปญเสี่ยงทำให้การรีเซ็ตรหัสผ่าน ใบแจ้งหนี้ หรือการแจ้งเตือนบัญชีเสียหาย
การจัดการ unsubscribe กลายเป็นฟีเจอร์ด้าน deliverability แล้ว
ผู้ให้บริการกล่องจดหมายคาดหวังมากขึ้นเรื่อย ๆ ให้ผู้ส่ง bulk ทำให้การ unsubscribe เป็นเรื่องง่าย นั่นหมายถึงลิงก์ unsubscribe ที่มองเห็นได้ และสำหรับผู้ส่ง bulk จำนวนมาก รวมถึง one-click unsubscribe headers
การซ่อนลิงก์ unsubscribe เป็นการทำร้ายตัวเอง หากผู้คน unsubscribe ไม่ได้ พวกเขาจะทำเครื่องหมายข้อความว่าเป็นสแปม การร้องเรียนว่าเป็นสแปมเป็นสัญญาณลบที่รุนแรงกว่าการ unsubscribe มาก
ตรวจให้แน่ใจว่า:
- ลิงก์ unsubscribe ใช้งานได้โดยไม่ต้อง login;
- ดำเนินการตามคำขออย่างรวดเร็ว;
- มี List-Unsubscribe header สำหรับ bulk mail;
- preference centers เรียบง่าย ไม่ใช่เขาวงกต;
- ผู้ใช้ที่ unsubscribe แล้วไม่ถูกเพิ่มกลับโดยการ sync ของ CRM
นี่เป็นหนึ่งในเรื่องที่การปฏิบัติตามกฎหมายและ deliverability ชี้ไปในทิศทางเดียวกัน: เคารพการตัดสินใจของผู้รับ
โครงสร้างพื้นฐานของคุณอาจมีสัญญาณรบกวน
แม้ DNS จะดี ความผิดพลาดด้านโครงสร้างพื้นฐานก็อาจบั่นทอนความไว้วางใจได้
ตรวจ reverse DNS สำหรับ IP ที่ใช้ส่ง ตรวจให้แน่ใจว่าชื่อ HELO/EHLO สมเหตุสมผล หลีกเลี่ยงการส่งจากเว็บเซิร์ฟเวอร์ที่ถูก compromise ตรวจสอบว่าโดเมนหรือ IP ของคุณปรากฏใน blocklists ที่น่าเชื่อถือหรือไม่ ดูแลให้ TLS ทำงาน แยกกระแสอีเมลเมื่อโปรไฟล์ความเสี่ยงแตกต่างกัน
ระวังผู้ส่งบุคคลที่สามด้วย ทุกแพลตฟอร์มที่ได้รับอนุญาตใน SPF record ของคุณ ทุก DKIM selector ที่คุณเผยแพร่ และทุก integration ที่ส่งในนามโดเมนของคุณได้ ล้วนกลายเป็นส่วนหนึ่งของพื้นผิวชื่อเสียงอีเมลของคุณ เครื่องมือเก่า CRM ที่ถูกลืม และแพลตฟอร์มการตลาดที่เลิกใช้แล้วควรถูกนำออก
การทบทวนรายไตรมาสแบบปฏิบัติได้จริง:
- ระบุทุกบริการที่ได้รับอนุญาตให้ส่งอีเมลสำหรับโดเมนของคุณ
- ยืนยันว่าใครเป็นเจ้าของแต่ละบริการภายในองค์กร
- นำ SPF includes และ DKIM keys ที่ไม่ได้ใช้ออก
- ตรวจทาน DMARC aggregate reports เพื่อหาผู้ส่งที่ไม่รู้จัก
- ตรวจอัตราการร้องเรียน bounce และ unsubscribe แยกตาม mail stream
งานนี้ไม่หรูหรา แต่มันก็เป็นจุดที่มักพบปัญหา deliverability จำนวนมาก
วิธีวินิจฉัยปัญหาโดยไม่สะเปะสะปะ
อย่าเปลี่ยนสิบอย่างพร้อมกัน คุณจะไม่มีวันรู้ว่าอะไรช่วยได้
เริ่มจากข้อความล่าสุดที่ไปอยู่ในสแปม แล้วไล่ตามลำดับนี้:
- ยืนยันการยืนยันตัวตน ตรวจผล SPF, DKIM และ DMARC ใน received headers
- ตรวจ alignment ตรวจว่าโดเมนใดผ่าน และสอดคล้องกับโดเมน From ที่ผู้รับเห็นหรือไม่
- ระบุ mail stream เป็น transactional, lifecycle, sales, newsletter หรือ cold outreach?
- ทบทวนคุณภาพผู้รับ ส่งไปยังผู้รับที่ opted-in และมี engagement เมื่อไม่นานมานี้หรือไม่?
- ตรวจลิงก์ โดเมนของลิงก์มีชื่อเสียง สม่ำเสมอ และเป็นสิ่งที่คาดหวังหรือไม่?
- ดู engagement ผู้รับเปิด คลิก ตอบกลับ หรือเพิกเฉย?
- ตรวจการร้องเรียนและ bounces สิ่งเหล่านี้มักบอกอะไรได้มากกว่า open rates
- เปรียบเทียบผู้ให้บริการ ปัญหาเกิดหลัก ๆ กับ Gmail, Outlook, ตัวกรององค์กร หรือเกิดทุกที่?
- เปลี่ยนตัวแปรเดียว แบ่ง segment ลดปริมาณ ทำความสะอาดรายชื่อ หรือปรับเนื้อหา — แล้ววัดผล
หากคุณส่งในปริมาณที่มีนัยสำคัญ ให้ใช้เครื่องมือรายงานที่ผู้ให้บริการกล่องจดหมายเสนอให้เมื่อมี พวกเขาจะไม่เปิดเผยทุกรายละเอียด แต่สามารถแสดงได้ว่าคุณมีปัญหาชื่อเสียงโดเมน ชื่อเสียง IP การยืนยันตัวตน หรืออัตราการร้องเรียนหรือไม่
<!-- tool-cta:start -->
💡 ลองทำสิ่งนี้: แม้ SPF จะผ่าน การกำหนดค่าผิดพลาดและขีดจำกัดการ lookup ก็อาจส่งผลเสียต่อความสามารถในการส่งถึงผู้รับ—ตรวจสอบเรคคอร์ดของคุณอีกครั้งด้วย SPF Tester
<!-- tool-cta:end -->
เช็กลิสต์ deliverability แบบไม่หลอกตัวเอง
หากอีเมลของคุณยืนยันตัวตนผ่านแต่ยังเข้าสตแปม ให้โฟกัสการแก้ไขเหล่านี้ก่อน:
- ส่งเฉพาะถึงผู้ที่ให้ความยินยอมชัดเจนหรือมีความสัมพันธ์ที่มีอยู่จริงอย่างแข็งแรง;
- นำ hard bounces ออกทันที;
- suppress ผู้รับที่ไม่ active เรื้อรัง;
- ทำให้การ unsubscribe ง่ายกว่าการร้องเรียน;
- รักษาชื่อ From และโดเมนให้สม่ำเสมอ;
- หลีกเลี่ยงการเพิ่มปริมาณอย่างฉับพลัน;
- แยกอีเมล transactional และ promotional เมื่อเหมาะสม;
- นำผู้ส่งบุคคลที่สามที่ไม่ได้ใช้ออกจาก DNS;
- ลงนามอีเมลด้วย DKIM domain ที่ aligned;
- monitor DMARC reports และข้อมูลการร้องเรียน
รูปแบบนั้นเรียบง่าย: ระบุตัวตนได้ เป็นสิ่งที่คาดหวัง เป็นสิ่งที่ผู้รับต้องการ และสม่ำเสมอ
SPF, DKIM และ DMARC จำเป็นเพราะมันพิสูจน์ว่าอีเมลของคุณไม่ได้ถูกปลอมแปลงอย่างง่าย ๆ แต่การเข้ากล่องจดหมายคือการตัดสินใจด้านชื่อเสียง ผู้ให้บริการกล่องจดหมายไม่ได้ถามเพียงว่า “นี่มาจากคุณจริงหรือไม่?” พวกเขาถามว่า “ผู้ใช้ของเราดูเหมือนต้องการอีเมลจากคุณหรือไม่?”
คำถามข้อที่สองตอบยากกว่า และปลอมแปลงยากกว่า มันยังเป็นคำถามที่ตัดสินว่าอีเมลที่ยืนยันตัวตนแล้วจะไปถึงกล่องจดหมายหรือไม่
คำถามที่พบบ่อย
อีเมลจะไปอยู่ในสแปมได้หรือไม่ แม้ SPF, DKIM และ DMARC จะผ่านทั้งหมด?
DMARC policy แบบ p=reject ช่วยให้อีเมลเข้ากล่องจดหมายดีขึ้นหรือไม่?
ควรใช้โดเมนแยกสำหรับอีเมลการตลาดหรือไม่?
คำกระตุ้นสแปมยังสำคัญอยู่หรือไม่?
ควรตรวจอะไรเป็นอย่างแรกเมื่อแคมเปญไปอยู่ในสแปม?
แหล่งข้อมูล & การอ่านเพิ่มเติม