Чому ваші листи потрапляють у спам, навіть коли SPF, DKIM і DMARC проходять перевірку
Автентифікація доводить, що вам дозволено надсилати. Вона не доводить, що одержувачі хочуть отримувати ці листи.
Зміст
- Успішна автентифікація — це стартова лінія, а не фініш
- Що насправді доводять SPF, DKIM і DMARC
- Найбільша причина: репутація
- Проблема може бути у вашому списку
- Успішний DMARC усе одно може означати слабке узгодження
- Вміст досі має значення, але не по-старому
- Патерни надсилання можуть виглядати підозріло
- Обробка відписок тепер є функцією доставлення
- Ваша інфраструктура може бути шумною
- Як діагностувати проблему без метушні
- Тверезий чекліст доставлення
Успішна автентифікація — це стартова лінія, а не фініш
Дратує, коли ви робите все відповідально — правильно налаштовуєте SPF, DKIM і DMARC — але все одно бачите, що ваші листи потрапляють у спам.
Плутанина зазвичай виникає через те, що автентифікацію сприймають як гарантію доставлення. Це не так. SPF, DKIM і DMARC відповідають на вужче запитання: чи дозволено цьому серверу надсилати від імені цього домену, і чи збігається видимий відправник з автентифікованою ідентичністю?
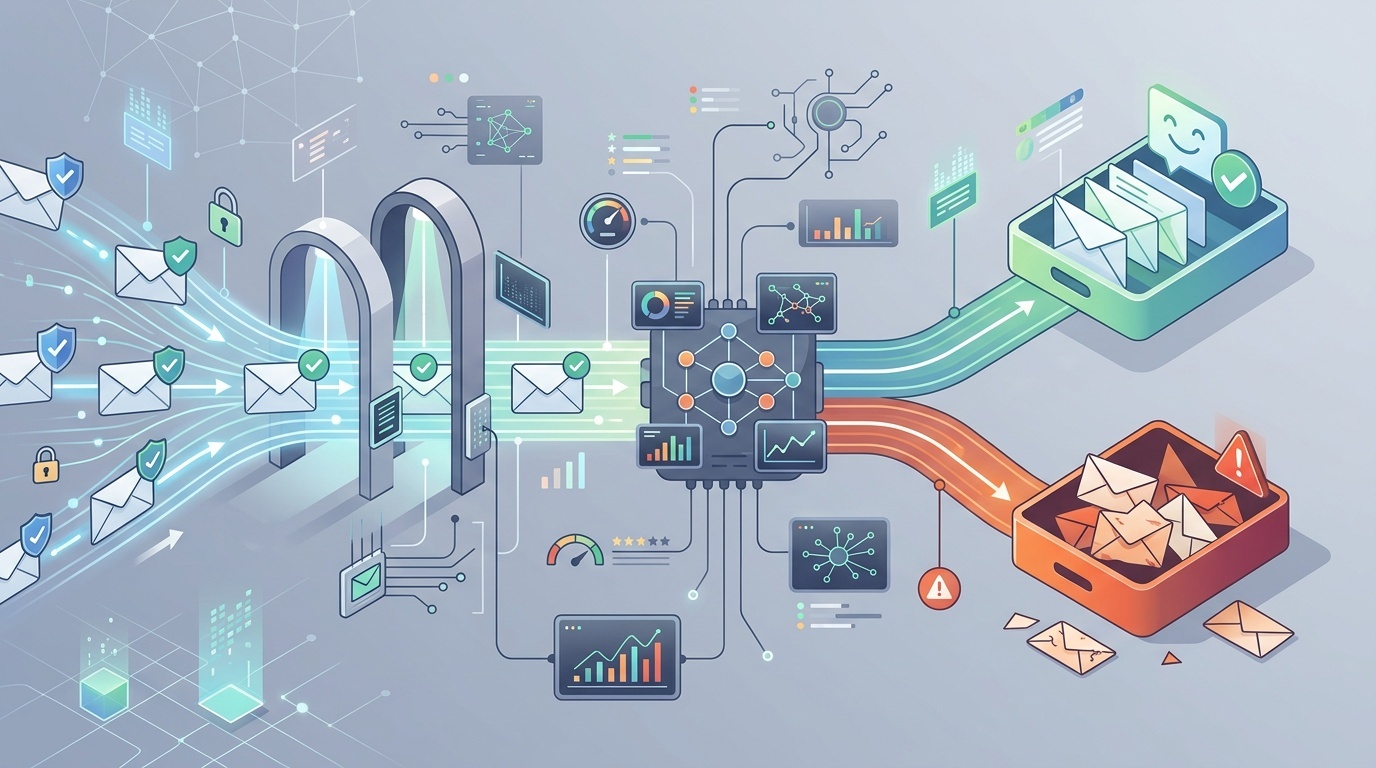
Це важливо. Без автентифікації сучасні поштові провайдери мають усі підстави вам не довіряти. Але коли ви проходите ці перевірки, Gmail, Outlook, Yahoo і корпоративні фільтри все одно мають вирішити, чи є повідомлення бажаним, безпечним і релевантним. Це рішення залежить від репутації відправника, поведінки одержувачів, вмісту, інфраструктури, скарг, якості списку та патернів надсилання.
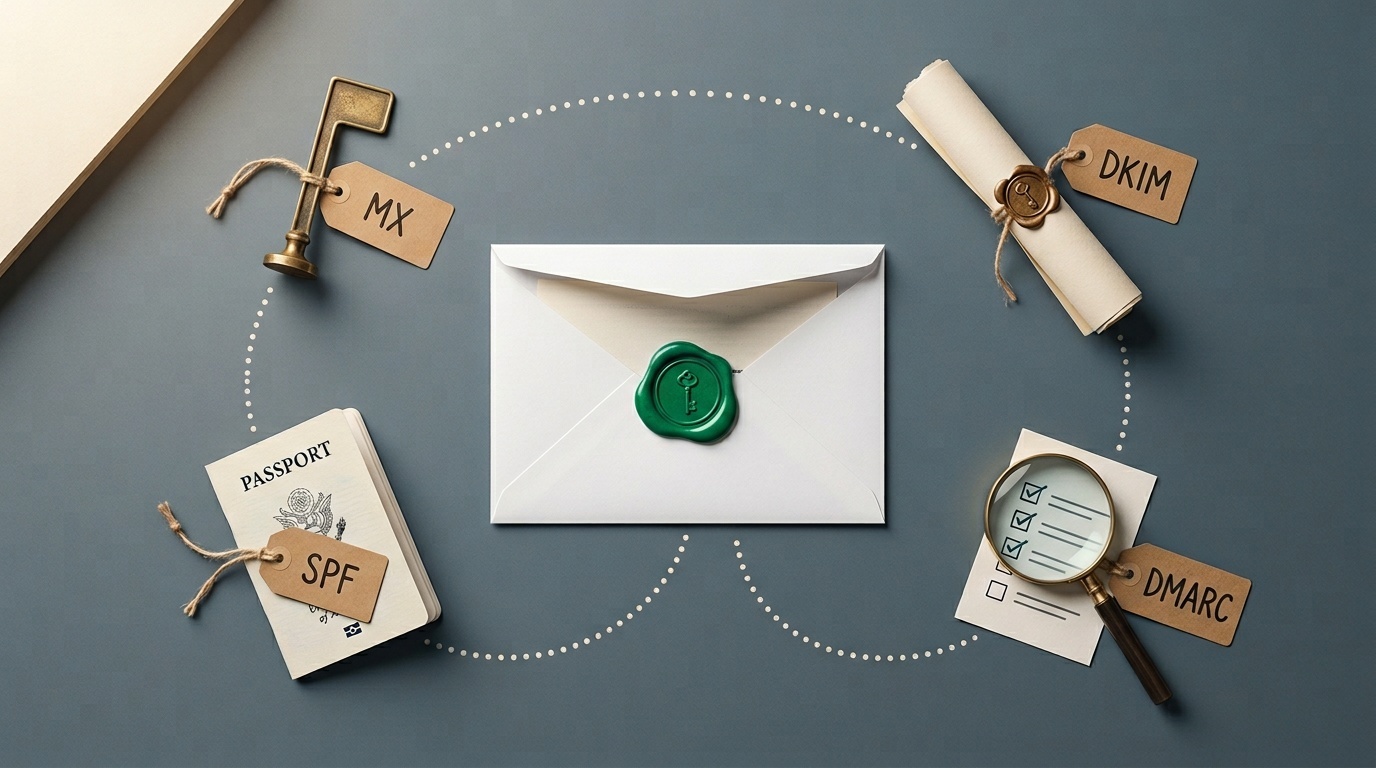
Якщо вам потрібно освіжити в пам’яті, що саме роблять ці записи, почніть із нашого зручного для розробників посібника про MX, SPF, DKIM and DMARC. У цій статті припускається, що ці записи проходять перевірку, і розглядається наступний рівень: чому пошта все одно фільтрується.
Що насправді доводять SPF, DKIM і DMARC
SPF перевіряє, чи поштовий сервер-відправник авторизований доменом у return-path. DKIM перевіряє, чи повідомлення було криптографічно підписане доменом і чи підписані частини повідомлення не були змінені. DMARC перевіряє, чи SPF або DKIM проходить перевірку так, що узгоджується з видимим доменом From.
Ця комбінація допомагає зупиняти підміну відправника. Вона не означає, що:
- відправник має добру репутацію;
- одержувачі просили це повідомлення;
- вміст корисний;
- посилання безпечні;
- обсяг надсилання нормальний;
- домен має чисту історію;
- повідомлення не є частиною кампанії низької якості.
Думайте про автентифікацію як про паспорт. Він підтверджує особу. Прикордонний контроль усе одно може запитати, куди ви їдете, що везете і чи були у вас проблеми раніше.
Найбільша причина: репутація
Поштові провайдери постійно оцінюють відправників. З очевидних причин вони не публікують повну модель оцінювання, але загальні сигнали добре відомі.
Мають значення і репутація домену, і репутація IP. Новий домен з ідеальним DKIM усе одно може виглядати ризикованим. Старий домен, який після років надсилання лише рахунків раптом починає надсилати 80 000 промоційних листів, також виглядатиме ризиковано. Спільна IP-адреса з недобросовісними сусідами може зашкодити, хоча великі email service providers активно працюють над керуванням цим ризиком.
На репутацію впливають:
- скарги на спам;
- жорсткі відмови доставлення;
- надсилання на старі або покинуті адреси;
- раптові стрибки обсягу;
- низький рівень відкриттів або ігноровані повідомлення;
- повідомлення, видалені без прочитання;
- посилання на підозрілі або нещодавно зареєстровані домени;
- минулі інциденти з фішингом або шкідливим ПЗ;
- непослідовна ідентичність відправника.
Незручна правда: репутацію здобувають повільно, а втрачають швидко. Автентифікація робить вас придатними для довіри. Вона не створює довіру сама по собі.
Проблема може бути у вашому списку
Багато проблем із потраплянням у папку спаму — це проблеми якості списку, замасковані під проблеми DNS.
Якщо список було зібрано скрейпінгом, куплено, успадковано зі старої CRM, сформовано зі сканів на подіях або побудовано на нечіткій згоді, він зазвичай працюватиме погано. Навіть якщо перша кампанія не викличе очевидних скарг, поштові провайдери бачать патерн: багато одержувачів не взаємодіють, частина позначає листи як спам, а частина адрес повертає відмови.
Добрі списки мають нудне походження. Люди свідомо підписалися. Вони знали, на що підписуються. Перший лист надійшов достатньо швидко, щоб вони пам’ятали, що це зробили. Відписатися легко.
Звертайте увагу на такі тривожні ознаки списку:
- високий рівень відмов, особливо під час першого надсилання;
- багато рольових адрес, як-от info@, sales@ і admin@;
- адреси, зібрані багато років тому, але рідко використовувані для контакту;
- підписники з країн або галузей, які ви не обслуговуєте;
- незвично низькі показники кліків або відповідей;
- скарги на спам вище за пороги провайдера.
Для B2B-команд контактні форми також можуть отруювати email-потоки. Якщо ваші форми дозволяють автоматизоване зловживання, ваш домен може почати надсилати сміттєві сповіщення, фейкові ліди або backscatter. Ми розглядали цей ризик у статті why your contact form is your biggest spam liability. Спам із форм — це не просто незручність; він може стати проблемою репутації.
Успішний DMARC усе одно може означати слабке узгодження
Повідомлення може “pass DMARC” і водночас залишатися операційно безладним.
Наприклад, ваша видима адреса From може бути [email protected], DKIM може проходити для mailer.example.net, а SPF може проходити для bounce-домену, контрольованого вашим email-провайдером. Залежно від налаштувань узгодження та конфігурації провайдера це може бути технічно прийнятним. Але чисте налаштування зазвичай підписує листи вашим доменом або чітко пов’язаним піддоменом.
Перевірте:
- DKIM d= domain: чи збігається він або узгоджується з вашим доменом From?
- return-path domain: це ваш домен чи домен вашого провайдера?
- DMARC policy: ви все ще на
p=noneчерез роки? - subdomain policy: чи забуті піддомени залишаються незахищеними?
- forwarding behavior: чи переслані повідомлення ламають SPF, але проходять завдяки DKIM?
Суворе узгодження не є обов’язковим для кожного відправника, але ідентичність має бути цілісною. Якщо і люди, і фільтри бачать клубок непов’язаних доменів, довіра страждає.
Вміст досі має значення, але не по-старому
Був час, коли поради щодо доставлення зациклювалися на словах на кшталт “free”, “guarantee” або “act now”. Тепер такі поради надто спрощені. Сучасні фільтри дивляться на контекст повідомлення, історію відправника, репутацію посилань, структуру HTML, поведінку користувачів і багато інших сигналів.
І все ж вміст може вам зашкодити.
Поширені проблеми включають:
- скорочувачі посилань, які приховують призначення;
- невідповідні домени посилань;
- листи лише із зображеннями та майже без реального тексту;
- важкі трекінгові обгортки на кожному посиланні;
- зламаний HTML або неправильно сформовані MIME-частини;
- вкладення, яких одержувачі не очікували;
- оманливі теми листів;
- надмірну персоналізацію, що виглядає згенерованою машиною;
- юридичний текст у футері, який не відповідає організації-відправнику.
Добрий тест: чи матиме лист сенс, якщо всі зображення буде заблоковано, а параметри трекінгу — видалено? Якщо ні, повідомлення крихке.
Також переглядайте фактичне джерело повідомлення. Email-заголовки — це не те саме, що HTTP-заголовки, але звичка схожа: припиніть здогадуватися й подивіться на сиру розмову. Наш невеликий інструментарій для debugging redirects and HTTP headers написаний для вебу, але та сама дисципліна застосовується й до email: перевіряйте, що було надіслано, що було підписано і куди ведуть посилання.
Патерни надсилання можуть виглядати підозріло
Поштовим провайдерам важлива поведінка з часом. Невелика компанія, яка надсилає 500 листів на місяць і раптом надсилає 50 000 за один день, приверне увагу, навіть якщо кожне повідомлення автентифіковане.
Саме тому прогрівання має значення. Прогрівання — не магія. Воно просто означає поступове збільшення обсягу, починаючи з людей, які найімовірніше взаємодіятимуть. Якщо ці одержувачі відкривають, клікають, відповідають або інакше сприймають пошту як бажану, ваша репутація має більше шансів безпечно зростати.
Погані патерни надсилання включають:
- великі стрибки обсягу;
- нерегулярні графіки “розіслати й зникнути”;
- надсилання спочатку найменш залученим одержувачам;
- повторну активацію старих списків без обережної політики sunset;
- змішування транзакційної та маркетингової пошти на одному домені без планування;
- одночасну зміну email service providers і обсягу.
Для багатьох команд рішенням є сегментація. Надсилайте важливу пошту зі стабільного домену або піддомену. Тримайте маркетингові експерименти окремо. Не дозволяйте ризикованій кампанії пошкодити скидання паролів, рахунки або сповіщення облікових записів.
Обробка відписок тепер є функцією доставлення
Поштові провайдери дедалі частіше очікують, що масові відправники зроблять відписку легкою. Це означає видимі посилання для відписки і, для багатьох масових відправників, заголовки one-click unsubscribe.
Приховувати посилання для відписки — саморуйнівно. Якщо люди не можуть відписатися, вони позначать повідомлення як спам. Скарга на спам є набагато сильнішим негативним сигналом, ніж відписка.
Переконайтеся, що:
- посилання для відписки працює без вимоги входу;
- запити виконуються швидко;
- заголовок List-Unsubscribe присутній для масової пошти;
- центри налаштувань прості, а не схожі на лабіринт;
- відписаних користувачів не додають повторно через синхронізації CRM.
Це одна з тих сфер, де юридична відповідність і доставлення вказують в одному напрямку: поважайте вибір одержувача.
Ваша інфраструктура може бути шумною
Навіть із добрим DNS помилки інфраструктури можуть підривати довіру.
Перевірте reverse DNS для IP-адрес відправлення. Переконайтеся, що імена HELO/EHLO мають сенс. Уникайте надсилання зі скомпрометованих вебсерверів. Відстежуйте, чи ваш домен або IP з’являється в авторитетних blocklists. Підтримуйте роботу TLS. Розділяйте поштові потоки, коли профілі ризику різні.
Також будьте обережні зі сторонніми відправниками. Кожна платформа, дозволена у вашому SPF-записі, кожен DKIM selector, який ви публікуєте, і кожна інтеграція, що може надсилати від імені вашого домену, стає частиною поверхні вашої email-репутації. Старі інструменти, забуті CRM і покинуті маркетингові платформи слід видаляти.
Практичний щоквартальний огляд:
- Складіть список усіх сервісів, авторизованих надсилати email для вашого домену.
- Підтвердьте, хто всередині компанії відповідає за кожен сервіс.
- Видаліть невикористовувані SPF includes і DKIM-ключі.
- Перегляньте DMARC aggregate reports на наявність невідомих відправників.
- Перевірте показники скарг, відмов і відписок за поштовими потоками.
Це не гламурна робота. Але саме тут знаходять багато проблем із доставленням.
Як діагностувати проблему без метушні
Не змінюйте десять речей одночасно. Ви ніколи не дізнаєтеся, що допомогло.
Почніть із нещодавнього повідомлення, яке потрапило в спам, і пройдіть цю послідовність:
- Підтвердьте автентифікацію. Перевірте результати SPF, DKIM і DMARC у received headers.
- Перевірте узгодження. З’ясуйте, які домени пройшли перевірку і чи узгоджуються вони з видимим доменом From.
- Визначте поштовий потік. Це транзакційна пошта, lifecycle, продажі, розсилка чи cold outreach?
- Оцініть якість аудиторії. Чи було це надіслано одержувачам, які дали згоду і нещодавно взаємодіяли?
- Перевірте посилання. Чи є домени посилань авторитетними, послідовними й очікуваними?
- Подивіться на взаємодію. Одержувачі відкривають, клікають, відповідають чи ігнорують?
- Перевірте скарги та відмови. Вони часто показовіші, ніж показники відкриттів.
- Порівняйте провайдерів. Проблема переважно в Gmail, Outlook, корпоративних фільтрах чи всюди?
- Змініть одну змінну. Сегментуйте, зменште обсяг, очистіть список або скоригуйте вміст — потім виміряйте.
Якщо ви надсилаєте значний обсяг, використовуйте інструменти звітності, які надають поштові провайдери, коли вони доступні. Вони не розкриють кожну деталь, але можуть показати, чи маєте ви проблему з репутацією домену, репутацією IP, автентифікацією або рівнем скарг.
<!-- tool-cta:start -->
💡 Спробуйте це: Навіть якщо SPF проходить перевірку, неправильні налаштування та обмеження на lookup-запити можуть зашкодити доставлюваності—ще раз перевірте свій запис за допомогою SPF Tester.
<!-- tool-cta:end -->
Тверезий чекліст доставлення
Якщо ваш email автентифікується, але все одно потрапляє в спам, спочатку зосередьтеся на цих виправленнях:
- надсилайте лише людям із чіткою згодою або міцними наявними відносинами;
- негайно видаляйте жорсткі відмови;
- приглушуйте хронічно неактивних одержувачів;
- зробіть відписку простішою, ніж скаргу;
- підтримуйте послідовні імена From і домени;
- уникайте раптових збільшень обсягу;
- розділяйте транзакційну та промоційну пошту, де це доречно;
- видаляйте невикористовуваних сторонніх відправників із DNS;
- підписуйте пошту узгодженим DKIM-доменом;
- відстежуйте DMARC-звіти та дані про скарги.
Патерн простий: будьте ідентифікованими, очікуваними, бажаними й послідовними.
SPF, DKIM і DMARC необхідні, бо вони доводять, що вашу пошту не можна тривіально підробити. Але потрапляння до вхідних — це рішення про репутацію. Поштові провайдери питають не лише “Чи це справді від вас?” Вони питають: “Чи схоже, що наші користувачі хочуть отримувати пошту від вас?”
На друге запитання важче відповісти і важче підробити. І саме воно визначає, чи потрапить автентифікована пошта до вхідних.
Часто задавані питання
Чи може email потрапити в спам, навіть якщо SPF, DKIM і DMARC усі проходять перевірку?
Чи покращує DMARC policy p=reject потрапляння до вхідних?
Чи варто використовувати окремий домен для маркетингових email?
Чи досі важливі слова-тригери спаму?
Що перевірити насамперед, коли кампанія потрапляє в спам?
Джерела та подальше читання