Почему ваши письма попадают в спам, даже если SPF, DKIM и DMARC проходят проверку
Аутентификация доказывает, что вам разрешено отправлять. Она не доказывает, что получатели хотят получать эти письма.
Содержание
- Прохождение аутентификации — это стартовая линия, а не финиш
- Что на самом деле доказывают SPF, DKIM и DMARC
- Главная причина: репутация
- Проблема может быть в вашем списке
- Прохождение DMARC все еще может означать слабое выравнивание
- Содержимое все еще важно, но уже не по-старому
- Паттерны отправки могут выглядеть подозрительно
- Обработка отписок теперь является функцией доставляемости
- Ваша инфраструктура может быть шумной
- Как диагностировать проблему без метаний
- Трезвый чеклист доставляемости
Прохождение аутентификации — это стартовая линия, а не финиш
Раздражает, когда вы делаете все правильно — корректно настраиваете SPF, DKIM и DMARC, — а ваши письма все равно попадают в спам.
Обычно путаница возникает из-за того, что аутентификацию воспринимают как гарантию доставляемости. Это не так. SPF, DKIM и DMARC отвечают на более узкий вопрос: разрешено ли этому серверу отправлять почту от имени этого домена и совпадает ли видимый отправитель с аутентифицированной идентичностью?
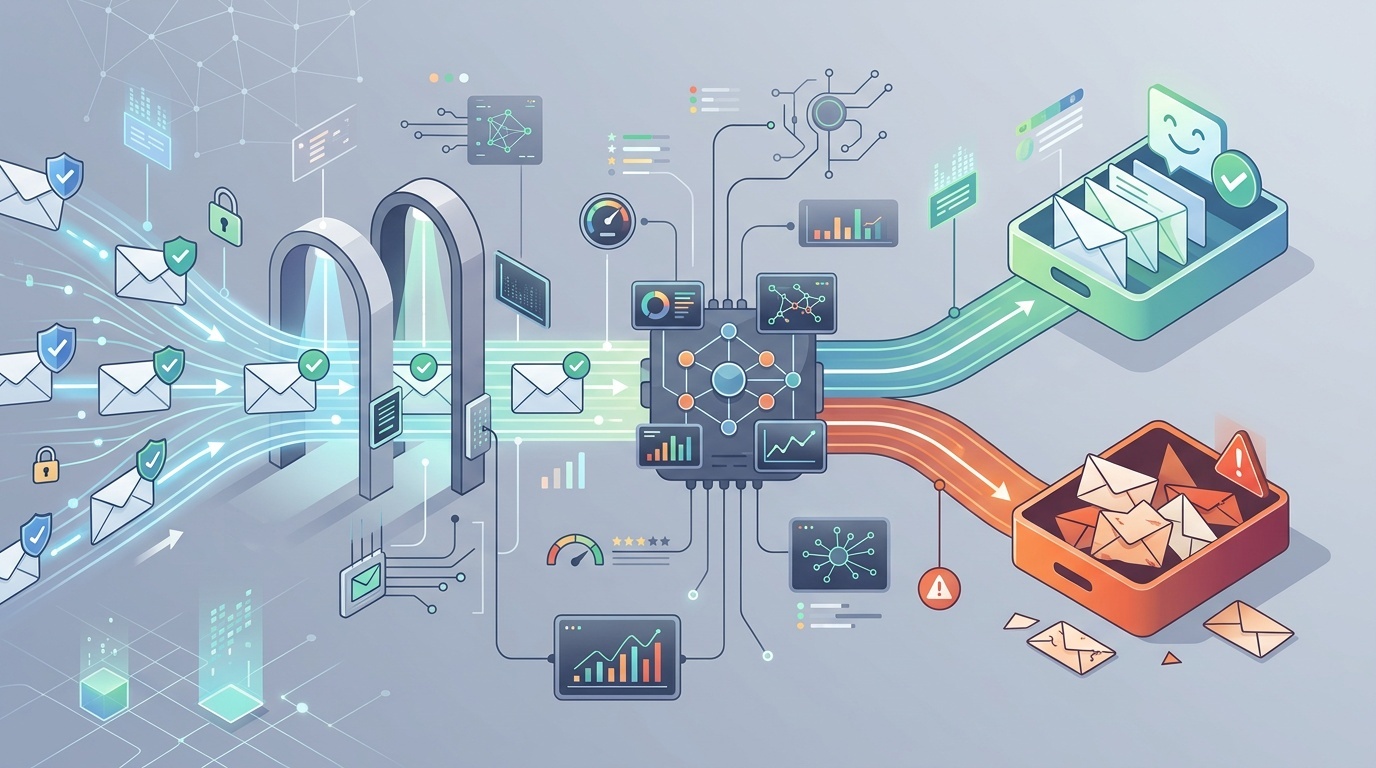
Это важно. Без аутентификации современные почтовые провайдеры справедливо не будут вам доверять. Но после прохождения этих проверок Gmail, Outlook, Yahoo и корпоративные фильтры все равно должны решить, является ли сообщение желанным, безопасным и релевантным. Это решение зависит от репутации отправителя, поведения получателей, содержимого, инфраструктуры, жалоб, качества списка и паттернов отправки.
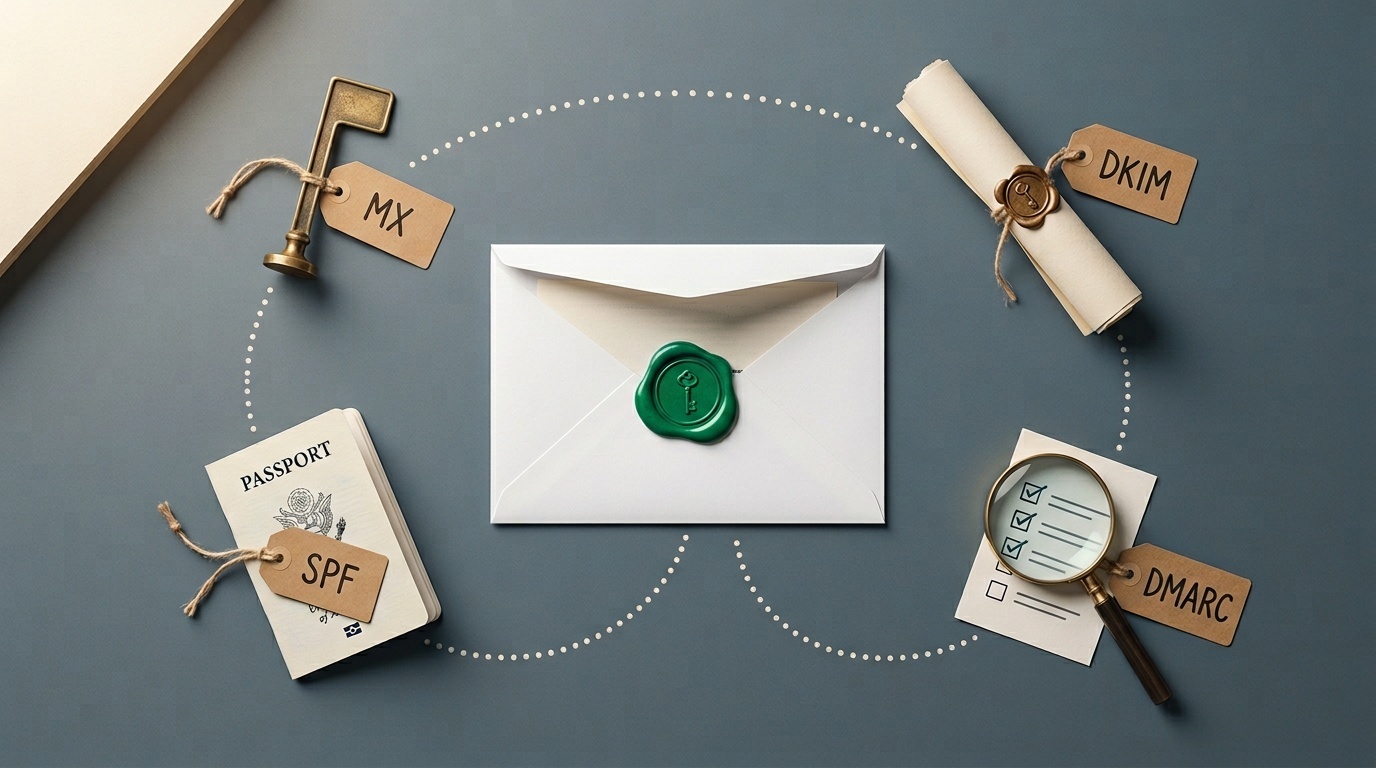
Если вам нужно освежить в памяти, что именно делают эти записи, начните с нашего удобного для разработчиков руководства по MX, SPF, DKIM и DMARC. В этой статье предполагается, что эти записи проходят проверку, а основное внимание уделено следующему уровню: почему письма все равно фильтруются.
Что на самом деле доказывают SPF, DKIM и DMARC
SPF проверяет, авторизован ли отправляющий почтовый сервер доменом в return-path. DKIM проверяет, было ли сообщение криптографически подписано доменом и не были ли изменены подписанные части сообщения. DMARC проверяет, проходит ли SPF или DKIM таким образом, что это согласуется с видимым доменом From.
Эта комбинация помогает остановить подмену отправителя. Она не говорит, что:
- у отправителя хорошая репутация;
- получатели запрашивали это сообщение;
- содержимое полезно;
- ссылки безопасны;
- объем отправки нормальный;
- у домена чистая история;
- сообщение не является частью низкокачественной кампании.
Думайте об аутентификации как о паспорте. Она подтверждает личность. Пограничный контроль все равно может спросить, куда вы направляетесь, что везете и не создавали ли вы проблем раньше.
Главная причина: репутация
Почтовые провайдеры постоянно оценивают отправителей. По очевидным причинам они не публикуют полную модель оценки, но основные сигналы хорошо известны.
Важны и репутация домена, и репутация IP. Новый домен с идеальным DKIM все равно может выглядеть рискованно. Старый домен, который после многих лет отправки только счетов внезапно начинает рассылать 80 000 промо-писем, тоже будет выглядеть рискованно. Общий IP для отправки с недобросовестными соседями может навредить, хотя крупные email service providers активно работают над управлением этим риском.
На репутацию влияют:
- жалобы на спам;
- hard bounces;
- отправка на старые или заброшенные адреса;
- резкие скачки объема;
- низкие открытия или игнорируемые сообщения;
- сообщения, удаленные без прочтения;
- ссылки на подозрительные или недавно зарегистрированные домены;
- прошлые инциденты с фишингом или вредоносным ПО;
- непоследовательная идентичность отправителя.
Неприятная правда: репутация зарабатывается медленно, а теряется быстро. Аутентификация делает вас кандидатом на доверие. Но сама по себе доверие не создает.
Проблема может быть в вашем списке
Многие проблемы с попаданием в папку спама — это проблемы качества списка, замаскированные под проблемы DNS.
Если список был собран скрейпингом, куплен, унаследован из старой CRM, сформирован по сканам на мероприятиях или построен на расплывчатом согласии, он обычно будет работать плохо. Даже если первая кампания не вызовет явных жалоб, почтовые провайдеры увидят паттерн: многие получатели не взаимодействуют, некоторые отмечают письмо как спам, а часть адресов возвращает bounce.
У хороших списков скучное происхождение. Люди подписались осознанно. Они знали, на что подписываются. Первое письмо пришло достаточно быстро, чтобы они помнили, что сделали это. Отписаться легко.
Следите за такими тревожными признаками списка:
- высокий bounce rate, особенно при первой отправке;
- много ролевых аккаунтов, таких как info@, sales@ и admin@;
- адреса, собранные годы назад, но редко использовавшиеся;
- подписчики из стран или отраслей, которые вы не обслуживаете;
- необычно низкие показатели кликов или ответов;
- жалобы на спам выше порогов провайдера.
Для B2B-команд контактные формы также могут отравлять почтовые потоки. Если ваши формы допускают автоматизированные злоупотребления, ваш домен может начать отправлять мусорные уведомления, фейковые лиды или backscatter. Мы разбирали этот риск в статье почему ваша контактная форма — главный источник спам-риска. Спам через формы — не просто неудобство; он может стать проблемой репутации.
Прохождение DMARC все еще может означать слабое выравнивание
Сообщение может «pass DMARC» и при этом оставаться операционно неряшливым.
Например, ваш видимый адрес From может быть [email protected], DKIM может проходить для mailer.example.net, а SPF может проходить для bounce-домена, контролируемого вашим email-провайдером. В зависимости от настроек выравнивания и конфигурации провайдера это может быть технически приемлемо. Но чистая настройка обычно подписывает письма вашим доменом или явно связанным поддоменом.
Проверьте:
- DKIM d= domain: совпадает ли он с вашим доменом From или выравнивается с ним?
- return-path domain: это ваш домен или домен вашего провайдера?
- DMARC policy: вы все еще на
p=noneспустя годы? - subdomain policy: не остались ли забытые поддомены незащищенными?
- forwarding behavior: ломают ли пересланные сообщения SPF, но проходят благодаря DKIM?
Строгое выравнивание не обязательно для каждого отправителя, но идентичность должна быть связной. Если и люди, и фильтры видят клубок несвязанных доменов, доверие страдает.
Содержимое все еще важно, но уже не по-старому
Было время, когда советы по доставляемости зацикливались на словах вроде “free”, “guarantee” или “act now”. Теперь такие советы слишком упрощены. Современные фильтры смотрят на контекст сообщения, историю отправителя, репутацию ссылок, структуру HTML, поведение пользователей и множество других сигналов.
Тем не менее содержимое может вам навредить.
Распространенные проблемы включают:
- сокращатели ссылок, скрывающие назначение;
- несовпадающие домены ссылок;
- письма только из изображений с минимальным реальным текстом;
- тяжелые tracking wrappers на каждой ссылке;
- сломанный HTML или некорректно сформированные MIME-части;
- вложения, которых получатели не ожидали;
- вводящие в заблуждение темы писем;
- чрезмерная персонализация, выглядящая машинно-сгенерированной;
- юридический текст в футере, который не соответствует организации-отправителю.
Хороший тест: будет ли письмо по-прежнему иметь смысл, если все изображения заблокированы, а tracking parameters удалены? Если нет, сообщение хрупкое.
Также изучайте фактический исходный код сообщения. Email headers — это не то же самое, что HTTP headers, но привычка похожа: перестаньте гадать и посмотрите на сырой обмен. Наш небольшой набор инструментов для отладки редиректов и HTTP headers написан для веба, но та же дисциплина применима и к email: проверяйте, что было отправлено, что было подписано и куда ведут ссылки.
Паттерны отправки могут выглядеть подозрительно
Почтовым провайдерам важно поведение во времени. Небольшая компания, которая отправляет 500 писем в месяц, а затем внезапно отправляет 50 000 за день, привлечет внимание, даже если каждое сообщение аутентифицировано.
Именно поэтому важен warming. Warming — не магия. Это просто постепенное увеличение объема с начальной отправкой тем людям, которые с наибольшей вероятностью будут взаимодействовать. Если эти получатели открывают, кликают, отвечают или иным образом воспринимают почту как желанную, у вашей репутации больше шансов безопасно расти.
Плохие паттерны отправки включают:
- крупные скачки объема;
- нерегулярные графики в стиле «разослали и исчезли»;
- отправку сначала наименее вовлеченным получателям;
- реактивацию старых списков без аккуратной sunset policy;
- смешивание транзакционных и маркетинговых писем на одном домене без планирования;
- одновременную смену email service provider и объема.
Для многих команд решение — сегментация. Отправляйте важную почту со стабильного домена или поддомена. Держите маркетинговые эксперименты отдельно. Не позволяйте рискованной кампании повредить сбросу паролей, счетам или уведомлениям аккаунта.
Обработка отписок теперь является функцией доставляемости
Почтовые провайдеры все чаще ожидают, что массовые отправители будут делать отписку простой. Это означает заметные ссылки для отписки и, для многих массовых отправителей, headers для one-click unsubscribe.
Скрывать ссылку отписки — значит вредить себе. Если люди не могут отписаться, они отметят сообщение как спам. Жалоба на спам — гораздо более сильный негативный сигнал, чем отписка.
Убедитесь, что:
- ссылка отписки работает без необходимости входа в аккаунт;
- запросы выполняются быстро;
- header List-Unsubscribe присутствует для массовой почты;
- центры предпочтений просты, а не похожи на лабиринт;
- отписавшиеся пользователи не добавляются снова из-за CRM-синхронизаций.
Это одна из тех областей, где юридическое соответствие и доставляемость указывают в одном направлении: уважайте выбор получателя.
Ваша инфраструктура может быть шумной
Даже при хорошей DNS ошибки инфраструктуры могут подорвать доверие.
Проверьте reverse DNS для отправляющих IP. Убедитесь, что имена HELO/EHLO осмысленны. Избегайте отправки с скомпрометированных веб-серверов. Отслеживайте, не появился ли ваш домен или IP в авторитетных blocklists. Поддерживайте работоспособность TLS. Разделяйте почтовые потоки, когда их профили риска отличаются.
Также будьте осторожны со сторонними отправителями. Каждая платформа, разрешенная в вашей SPF-записи, каждый опубликованный DKIM selector и каждая интеграция, способная отправлять от имени вашего домена, становятся частью поверхности вашей email-репутации. Старые инструменты, забытые CRM и заброшенные маркетинговые платформы следует удалить.
Практичная ежеквартальная проверка:
- Перечислите каждый сервис, авторизованный отправлять email для вашего домена.
- Подтвердите, кто внутри компании отвечает за каждый сервис.
- Удалите неиспользуемые SPF includes и DKIM keys.
- Проверьте DMARC aggregate reports на неизвестных отправителей.
- Проверьте показатели жалоб, bounce и отписок по каждому почтовому потоку.
Это не эффектная работа. Но именно здесь обнаруживаются многие проблемы доставляемости.
Как диагностировать проблему без метаний
Не меняйте десять вещей одновременно. Вы никогда не узнаете, что помогло.
Начните с недавнего сообщения, которое попало в спам, и пройдите по этой последовательности:
- Подтвердите аутентификацию. Проверьте результаты SPF, DKIM и DMARC в received headers.
- Проверьте выравнивание. Убедитесь, какие домены прошли проверку и выравниваются ли они с видимым доменом From.
- Определите почтовый поток. Это транзакционные письма, lifecycle, sales, newsletter или cold outreach?
- Оцените качество аудитории. Было ли это отправлено получателям, которые дали согласие и недавно взаимодействовали?
- Проверьте ссылки. Являются ли домены ссылок авторитетными, последовательными и ожидаемыми?
- Посмотрите на вовлеченность. Открывают ли получатели, кликают, отвечают или игнорируют?
- Проверьте жалобы и bounces. Часто они раскрывают больше, чем open rates.
- Сравните провайдеров. Проблема в основном в Gmail, Outlook, корпоративных фильтрах или везде?
- Измените одну переменную. Сегментируйте, снизьте объем, очистите список или скорректируйте содержимое — затем измерьте.
Если вы отправляете значимый объем, используйте отчетные инструменты почтовых провайдеров, когда они доступны. Они не раскроют каждую деталь, но могут показать, есть ли у вас проблема с репутацией домена, репутацией IP, аутентификацией или уровнем жалоб.
<!-- tool-cta:start -->
💡 Попробуйте это: Даже если SPF проходит проверку, неправильные настройки и ограничения на lookup-запросы могут ухудшить доставляемость—перепроверьте свою запись с помощью SPF Tester.
<!-- tool-cta:end -->
Трезвый чеклист доставляемости
Если ваше письмо проходит аутентификацию, но все равно попадает в спам, сначала сосредоточьтесь на этих исправлениях:
- отправляйте только людям с явным согласием или сильными существующими отношениями;
- немедленно удаляйте hard bounces;
- подавляйте хронически неактивных получателей;
- сделайте отписку проще, чем жалобу;
- сохраняйте последовательность имен From и доменов;
- избегайте резких увеличений объема;
- разделяйте транзакционные и промо-письма там, где это уместно;
- удаляйте неиспользуемых сторонних отправителей из DNS;
- подписывайте письма выровненным DKIM-доменом;
- отслеживайте DMARC reports и данные по жалобам.
Паттерн прост: будьте идентифицируемыми, ожидаемыми, желанными и последовательными.
SPF, DKIM и DMARC необходимы, потому что они доказывают, что вашу почту нельзя тривиально подделать. Но попадание во входящие — это решение о репутации. Почтовые провайдеры спрашивают не только: «Это действительно от вас?» Они спрашивают: «Похоже ли, что наши пользователи хотят получать от вас почту?»
На второй вопрос сложнее ответить и сложнее подделать. Именно он решает, дойдет ли аутентифицированная почта до входящих.
Часто задаваемые вопросы
Может ли письмо попасть в спам, даже если SPF, DKIM и DMARC все проходят проверку?
Улучшает ли DMARC policy p=reject попадание во входящие?
Стоит ли использовать отдельный домен для маркетинговых писем?
Важны ли все еще спам-триггерные слова?
Что проверить в первую очередь, если кампания попадает в спам?
Источники и дальнейшее чтение