Perché le tue email finiscono nello spam anche se SPF, DKIM e DMARC passano
L’autenticazione dimostra che sei autorizzato a inviare. Non dimostra che i destinatari vogliano ricevere il messaggio.
Indice
- Superare l’autenticazione è la linea di partenza, non il traguardo
- Cosa dimostrano davvero SPF, DKIM e DMARC
- Il motivo principale: la reputazione
- Il problema potrebbe essere la tua lista
- Superare DMARC può comunque significare un allineamento debole
- Il contenuto conta ancora, ma non nel vecchio modo
- I pattern di invio possono sembrare sospetti
- La gestione della disiscrizione è ormai una funzione di deliverability
- La tua infrastruttura potrebbe essere rumorosa
- Come diagnosticare il problema senza agitarsi a caso
- Una checklist sobria per la deliverability
Superare l’autenticazione è la linea di partenza, non il traguardo
È frustrante fare la cosa giusta — configurare correttamente SPF, DKIM e DMARC — e vedere comunque le proprie email finire nello spam.
La confusione nasce di solito dal considerare l’autenticazione come una garanzia di deliverability. Non lo è. SPF, DKIM e DMARC rispondono a una domanda più circoscritta: questo server è autorizzato a inviare per questo dominio, e il mittente visibile è allineato con l’identità autenticata?
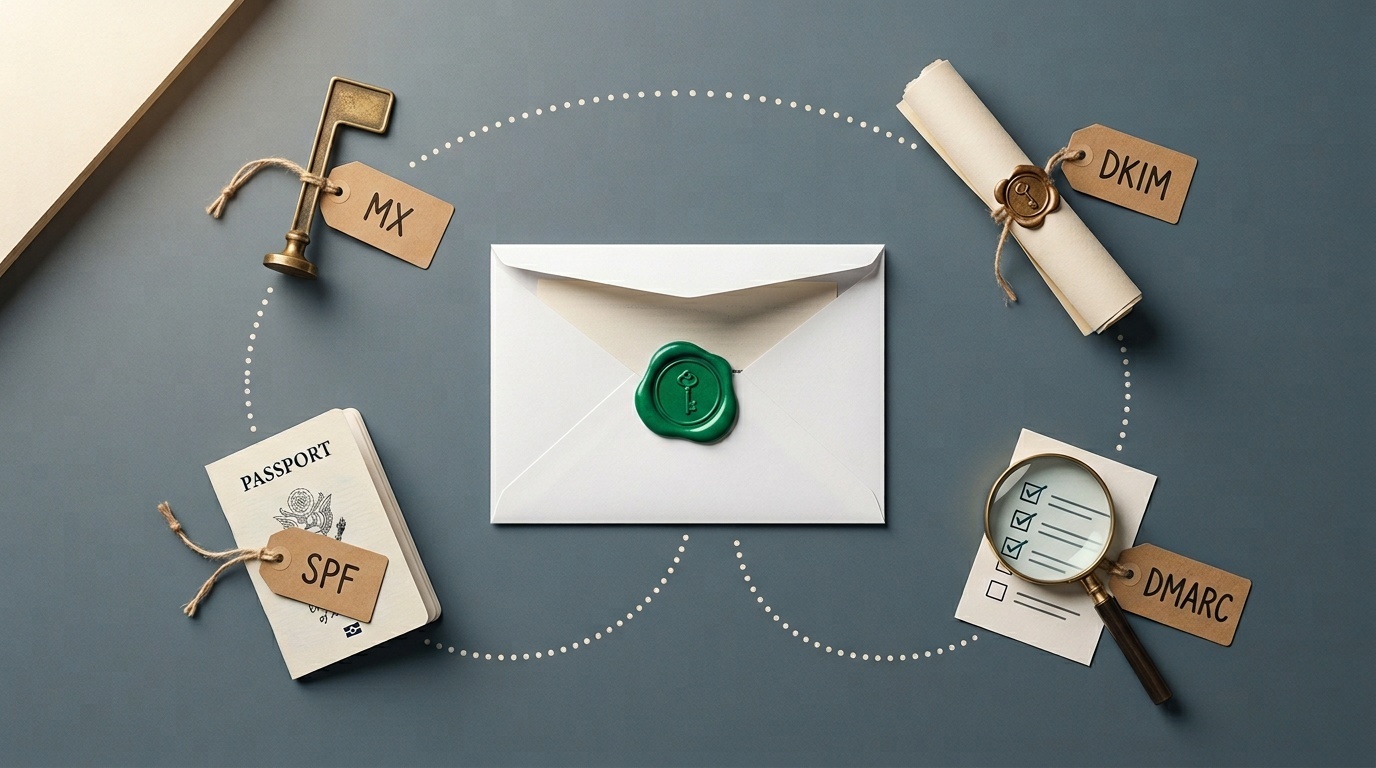
Questo conta. Senza autenticazione, i moderni mailbox provider fanno bene a non fidarsi. Ma una volta superati questi controlli, Gmail, Outlook, Yahoo e i filtri aziendali devono comunque decidere se il messaggio è desiderato, sicuro e rilevante. Questa decisione dipende da reputazione del mittente, comportamento dei destinatari, contenuto, infrastruttura, reclami, qualità della lista e pattern di invio.
Se ti serve un ripasso su cosa fanno davvero questi record, parti dalla nostra guida per sviluppatori a MX, SPF, DKIM e DMARC. Questo articolo presuppone che quei record passino e si concentra sul livello successivo: perché la posta viene ancora filtrata.
Cosa dimostrano davvero SPF, DKIM e DMARC
SPF verifica se il mail server di invio è autorizzato dal dominio nel return-path. DKIM verifica se il messaggio è stato firmato crittograficamente da un dominio e se le parti firmate del messaggio non sono state alterate. DMARC verifica se SPF o DKIM passano in un modo allineato con il dominio From visibile.
Questa combinazione aiuta a fermare lo spoofing. Non dice che:
- il mittente ha una buona reputazione;
- i destinatari hanno richiesto il messaggio;
- il contenuto è utile;
- i link sono sicuri;
- il volume di invio è normale;
- il dominio ha una storia pulita;
- il messaggio non fa parte di una campagna di bassa qualità.
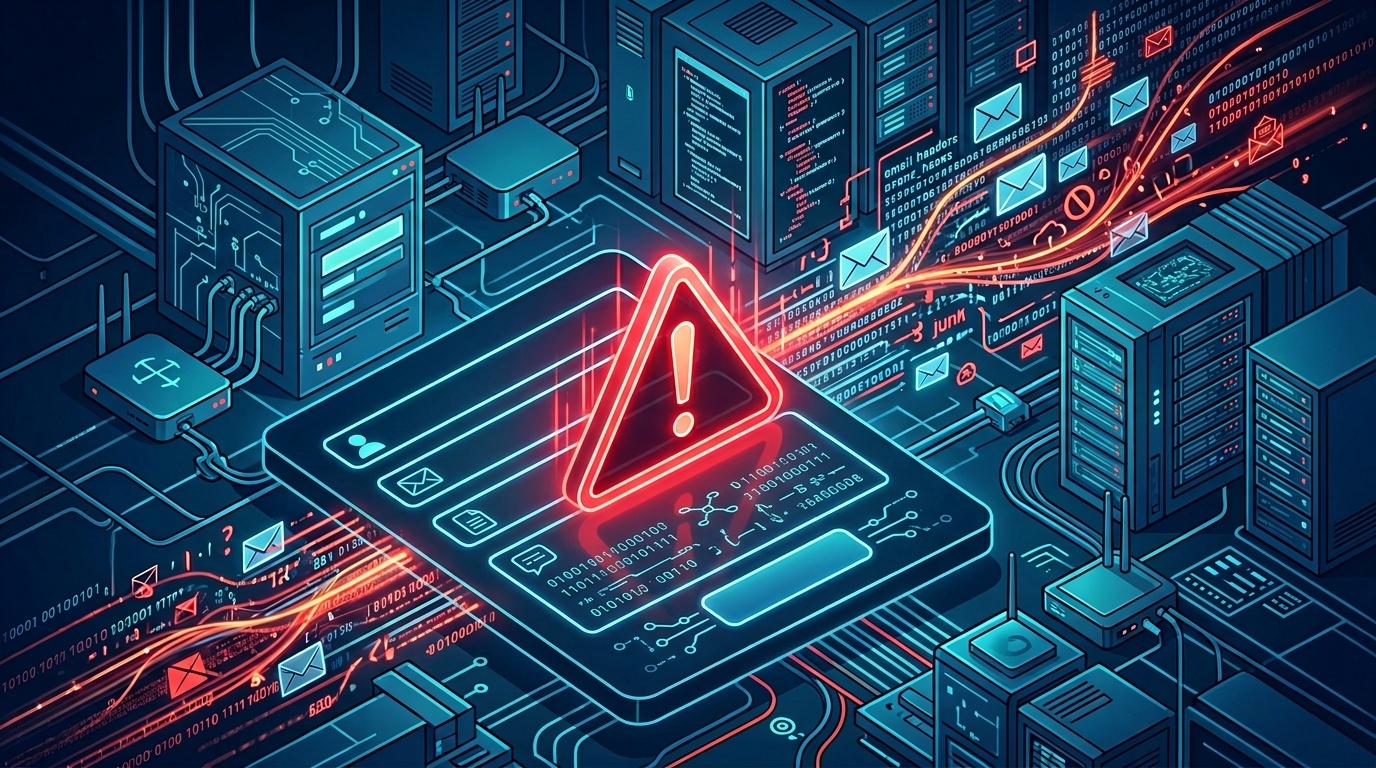
Pensa all’autenticazione come a un passaporto. Verifica l’identità. Il controllo di frontiera può comunque chiederti dove stai andando, cosa trasporti e se hai già creato problemi in passato.
Il motivo principale: la reputazione
I mailbox provider assegnano continuamente un punteggio ai mittenti. Non pubblicano il modello di scoring completo, per ovvie ragioni, ma i segnali principali sono ben compresi.
Contano sia la reputazione del dominio sia quella dell’IP. Un dominio nuovo con DKIM perfetto può comunque apparire rischioso. Anche un vecchio dominio che improvvisamente inizia a inviare 80.000 email promozionali dopo anni in cui inviava solo fatture sembrerà rischioso. Un IP di invio condiviso con vicini abusivi può danneggiarti, anche se i principali email service provider lavorano molto per gestire questo rischio.
La reputazione è influenzata da:
- reclami per spam;
- hard bounce;
- invio a indirizzi vecchi o abbandonati;
- picchi improvvisi di volume;
- aperture basse o messaggi ignorati;
- messaggi eliminati senza essere letti;
- link a domini sospetti o registrati di recente;
- precedenti incidenti di phishing o malware;
- identità di invio incoerente.
La verità scomoda: la reputazione si guadagna lentamente e si perde rapidamente. L’autenticazione ti rende idoneo alla fiducia. Non crea fiducia da sola.
Il problema potrebbe essere la tua lista
Molti problemi di cartella spam sono problemi di qualità della lista travestiti da problemi DNS.
Se una lista è stata raccolta tramite scraping, acquistata, ereditata da un vecchio CRM, assemblata da scansioni a eventi o costruita con un consenso vago, di solito avrà prestazioni scarse. Anche se la prima campagna non genera reclami evidenti, i mailbox provider possono vedere il pattern: molti destinatari non interagiscono, alcuni segnalano come spam e alcuni indirizzi rimbalzano.
Le buone liste hanno origini noiose. Le persone si sono iscritte deliberatamente. Sapevano a cosa si stavano iscrivendo. La prima email è arrivata abbastanza presto da ricordare l’iscrizione. Disiscriversi è facile.
Fai attenzione a questi segnali di allarme della lista:
- alto tasso di bounce, soprattutto al primo invio;
- molti account di ruolo come info@, sales@ e admin@;
- indirizzi raccolti anni fa ma contattati raramente;
- iscritti da paesi o settori che non servi;
- tassi di clic o risposta insolitamente bassi;
- reclami per spam sopra le soglie dei provider.
Per i team B2B, anche i moduli di contatto possono avvelenare i flussi email. Se i tuoi moduli consentono abusi automatizzati, il tuo dominio può iniziare a inviare notifiche spazzatura, lead falsi o backscatter. Abbiamo trattato questo rischio in perché il tuo modulo di contatto è la tua più grande responsabilità spam. Lo spam nei moduli non è solo un fastidio; può diventare un problema di reputazione.
Superare DMARC può comunque significare un allineamento debole
Un messaggio può “passare DMARC” pur restando operativamente disordinato.
Per esempio, il tuo indirizzo From visibile può essere [email protected], DKIM può passare per mailer.example.net e SPF può passare per un dominio di bounce controllato dal tuo provider email. A seconda delle impostazioni di allineamento e della configurazione del provider, questo può essere tecnicamente accettabile. Ma una configurazione pulita di solito firma con il tuo dominio o con un sottodominio chiaramente correlato.
Controlla:
- dominio DKIM d=: corrisponde o si allinea al tuo dominio From?
- dominio return-path: è tuo o del tuo provider?
- policy DMARC: sei ancora a
p=nonedopo anni? - policy dei sottodomini: sottodomini dimenticati sono non protetti?
- comportamento del forwarding: i messaggi inoltrati rompono SPF ma sopravvivono tramite DKIM?
L’allineamento strict non è obbligatorio per ogni mittente, ma l’identità dovrebbe essere coerente. Se persone e filtri vedono entrambi un groviglio di domini non correlati, la fiducia ne risente.
Il contenuto conta ancora, ma non nel vecchio modo
C’è stato un tempo in cui i consigli sulla deliverability erano ossessionati da parole come “gratis”, “garanzia” o “agisci ora”. Oggi quel consiglio è troppo semplicistico. I filtri moderni osservano il contesto del messaggio, la storia del mittente, la reputazione dei link, la struttura HTML, il comportamento degli utenti e molti altri segnali.
Tuttavia, il contenuto può danneggiarti.
Problemi comuni includono:
- link shortener che nascondono la destinazione;
- domini dei link non corrispondenti;
- email composte solo da immagini con poco testo reale;
- wrapper di tracking pesanti su ogni link;
- HTML rotto o parti MIME malformate;
- allegati che i destinatari non si aspettavano;
- oggetti ingannevoli;
- personalizzazione eccessiva che sembra generata da una macchina;
- testo del footer legale che non corrisponde all’organizzazione mittente.
Un buon test: l’email avrebbe ancora senso se tutte le immagini fossero bloccate e i parametri di tracking rimossi? Se no, il messaggio è fragile.
Ispeziona anche il sorgente effettivo del messaggio. Gli header email non sono la stessa cosa degli header HTTP, ma l’abitudine è simile: smetti di indovinare e guarda la conversazione grezza. Il nostro piccolo toolkit per debugging redirects and HTTP headers è scritto per il web, ma la stessa disciplina si applica alle email: verifica cosa è stato inviato, cosa è stato firmato e dove risolvono i link.
I pattern di invio possono sembrare sospetti
I mailbox provider tengono conto del comportamento nel tempo. Una piccola azienda che invia 500 email al mese e improvvisamente ne invia 50.000 in un pomeriggio attirerà attenzione, anche se ogni messaggio è autenticato.
Ecco perché il warming è importante. Il warming non è magia. Significa semplicemente aumentare gradualmente il volume inviando prima alle persone più propense a interagire. Se quei destinatari aprono, cliccano, rispondono o trattano comunque la posta come desiderata, la tua reputazione ha maggiori possibilità di crescere in sicurezza.
Pattern di invio scorretti includono:
- grandi picchi di volume;
- calendari irregolari “blast and disappear”;
- invio prima ai destinatari meno coinvolti;
- riattivazione di vecchie liste senza una prudente sunset policy;
- mescolare posta transazionale e marketing sullo stesso dominio senza pianificazione;
- cambiare email service provider e volume nello stesso momento.
Per molti team, la soluzione è la segmentazione. Invia la posta importante da un dominio o sottodominio stabile. Tieni separati gli esperimenti di marketing. Non lasciare che una campagna rischiosa danneggi reset password, fatture o avvisi account.
La gestione della disiscrizione è ormai una funzione di deliverability
I mailbox provider si aspettano sempre più che i mittenti bulk rendano facile la disiscrizione. Questo significa link di disiscrizione visibili e, per molti mittenti bulk, header di disiscrizione one-click.
Nascondere il link di disiscrizione è controproducente. Se le persone non possono disiscriversi, segnaleranno il messaggio come spam. Un reclamo per spam è un segnale negativo molto più forte di una disiscrizione.
Assicurati che:
- il link di disiscrizione funzioni senza richiedere login;
- le richieste siano rispettate rapidamente;
- l’header List-Unsubscribe sia presente per la posta bulk;
- i centri preferenze siano semplici, non un labirinto;
- gli utenti disiscritti non vengano reinseriti dalle sincronizzazioni CRM.
Questa è una di quelle aree in cui conformità legale e deliverability indicano la stessa direzione: rispettare la scelta del destinatario.
La tua infrastruttura potrebbe essere rumorosa
Anche con un buon DNS, gli errori infrastrutturali possono minare la fiducia.
Controlla il reverse DNS per gli IP di invio. Assicurati che i nomi HELO/EHLO siano sensati. Evita di inviare da web server compromessi. Monitora se il tuo dominio o IP compare su blocklist affidabili. Mantieni TLS funzionante. Separa i flussi di posta quando i profili di rischio sono diversi.
Fai attenzione anche ai mittenti di terze parti. Ogni piattaforma autorizzata nel tuo record SPF, ogni selector DKIM che pubblichi e ogni integrazione che può inviare come il tuo dominio diventano parte della superficie di reputazione email. Vecchi strumenti, CRM dimenticati e piattaforme marketing abbandonate dovrebbero essere rimossi.
Una revisione trimestrale pratica:
- Elenca ogni servizio autorizzato a inviare email per il tuo dominio.
- Conferma chi possiede internamente ciascun servizio.
- Rimuovi SPF include e chiavi DKIM inutilizzati.
- Esamina i report aggregati DMARC per mittenti sconosciuti.
- Controlla reclami, bounce e tassi di disiscrizione per flusso di posta.
Non è un lavoro affascinante. È anche il punto in cui si trovano molti problemi di deliverability.
Come diagnosticare il problema senza agitarsi a caso
Non cambiare dieci cose insieme. Non saprai mai cosa ha aiutato.
Parti da un messaggio recente finito nello spam e segui questa sequenza:
- Conferma l’autenticazione. Controlla i risultati SPF, DKIM e DMARC negli header ricevuti.
- Controlla l’allineamento. Verifica quali domini sono passati e se si allineano con il dominio From visibile.
- Identifica il flusso di posta. È transazionale, lifecycle, sales, newsletter o cold outreach?
- Rivedi la qualità del pubblico. È stato inviato a destinatari opt-in e coinvolti di recente?
- Ispeziona i link. I domini dei link sono affidabili, coerenti e attesi?
- Guarda l’engagement. I destinatari aprono, cliccano, rispondono o ignorano?
- Controlla reclami e bounce. Spesso sono più rivelatori dei tassi di apertura.
- Confronta i provider. Il problema riguarda soprattutto Gmail, Outlook, filtri aziendali o è ovunque?
- Cambia una variabile. Segmenta, riduci il volume, pulisci la lista o modifica il contenuto — poi misura.
Se invii volumi significativi, usa gli strumenti di reporting offerti dai mailbox provider quando disponibili. Non riveleranno ogni dettaglio, ma possono mostrare se hai un problema di reputazione del dominio, reputazione IP, autenticazione o tasso di reclami.
<!-- tool-cta:start -->
💡 Prova questo: Anche quando SPF supera il controllo, configurazioni errate e limiti di lookup possono danneggiare la deliverability—ricontrolla il tuo record con SPF Tester.
<!-- tool-cta:end -->
Una checklist sobria per la deliverability
Se la tua email si autentica ma finisce comunque nello spam, concentrati prima su queste correzioni:
- invia solo a persone con consenso chiaro o una forte relazione esistente;
- rimuovi immediatamente gli hard bounce;
- sopprimi i destinatari cronicamente inattivi;
- rendi la disiscrizione più facile del reclamo;
- mantieni coerenti nomi From e domini;
- evita aumenti improvvisi di volume;
- separa posta transazionale e promozionale dove appropriato;
- rimuovi dal DNS i mittenti di terze parti inutilizzati;
- firma la posta con un dominio DKIM allineato;
- monitora report DMARC e dati sui reclami.
Il pattern è semplice: sii identificabile, sii atteso, sii desiderato e sii coerente.
SPF, DKIM e DMARC sono necessari perché dimostrano che la tua posta non è falsificata in modo banale. Ma il posizionamento in inbox è una decisione di reputazione. I mailbox provider non chiedono solo “È davvero da parte tua?” Chiedono “I nostri utenti sembrano volere posta da te?”
A questa seconda domanda è più difficile rispondere, ed è più difficile fingere. È anche quella che decide se la posta autenticata raggiunge l’inbox.
Domande frequenti
Un’email può finire nello spam anche se SPF, DKIM e DMARC passano tutti?
Una policy DMARC p=reject migliora il posizionamento in inbox?
Dovrei usare un dominio separato per le email di marketing?
Le parole trigger dello spam sono ancora importanti?
Cosa dovrei controllare per prima cosa quando una campagna finisce nello spam?
Fonti e letture ulteriori