Dlaczego Twoje e-maile trafiają do spamu, mimo że SPF, DKIM i DMARC przechodzą poprawnie
Uwierzytelnienie dowodzi, że wolno Ci wysyłać. Nie dowodzi, że odbiorcy chcą otrzymać wiadomość.
Spis treści
- Poprawne uwierzytelnienie to linia startu, nie meta
- Co naprawdę potwierdzają SPF, DKIM i DMARC
- Największy powód: reputacja
- Problemem może być Twoja lista
- Poprawny DMARC nadal może oznaczać słabą zgodność tożsamości
- Treść nadal ma znaczenie, ale już nie w dawny sposób
- Wzorce wysyłki mogą wyglądać podejrzanie
- Obsługa wypisów jest dziś funkcją dostarczalności
- Twoja infrastruktura może generować szum
- Jak diagnozować problem bez chaotycznych działań
- Trzeźwa lista kontrolna dostarczalności
Poprawne uwierzytelnienie to linia startu, nie meta
To frustrujące: robisz odpowiedzialną rzecz — poprawnie konfigurujesz SPF, DKIM i DMARC — a mimo to Twoje e-maile trafiają do spamu.
Nieporozumienie zwykle wynika z traktowania uwierzytelnienia jako gwarancji dostarczalności. Tak nie jest. SPF, DKIM i DMARC odpowiadają na węższe pytanie: czy ten serwer może wysyłać w imieniu tej domeny i czy widoczny nadawca jest zgodny z uwierzytelnioną tożsamością?
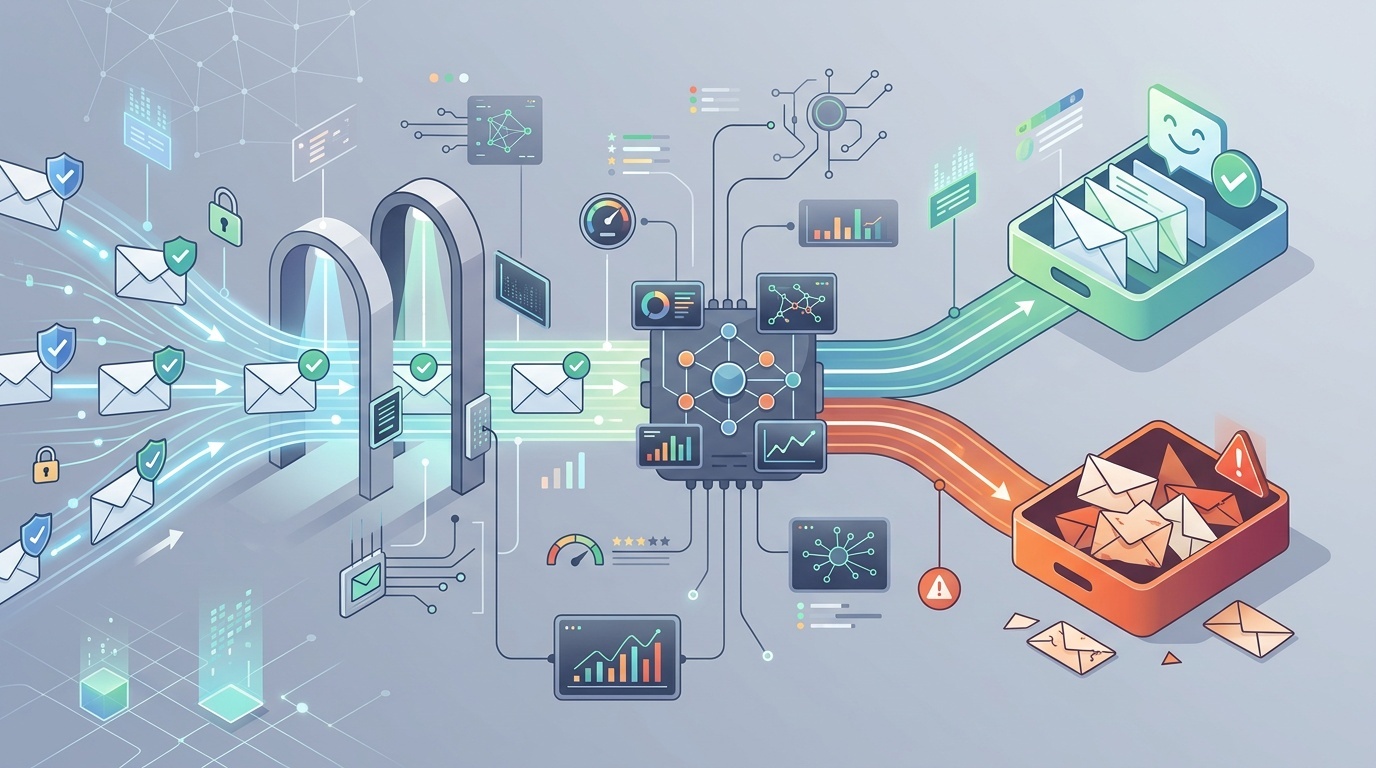
To ma znaczenie. Bez uwierzytelnienia współcześni dostawcy skrzynek pocztowych słusznie Ci nie ufają. Ale gdy przejdziesz te kontrole, Gmail, Outlook, Yahoo i filtry firmowe nadal muszą zdecydować, czy wiadomość jest oczekiwana, bezpieczna i istotna. Ta decyzja zależy od reputacji nadawcy, zachowania odbiorców, treści, infrastruktury, skarg, jakości listy i wzorców wysyłki.
Jeśli potrzebujesz odświeżenia, co właściwie robią te rekordy, zacznij od naszego przyjaznego dla developerów przewodnika po MX, SPF, DKIM i DMARC. Ten artykuł zakłada, że te rekordy przechodzą poprawnie, i skupia się na kolejnej warstwie: dlaczego poczta nadal jest filtrowana.
Co naprawdę potwierdzają SPF, DKIM i DMARC
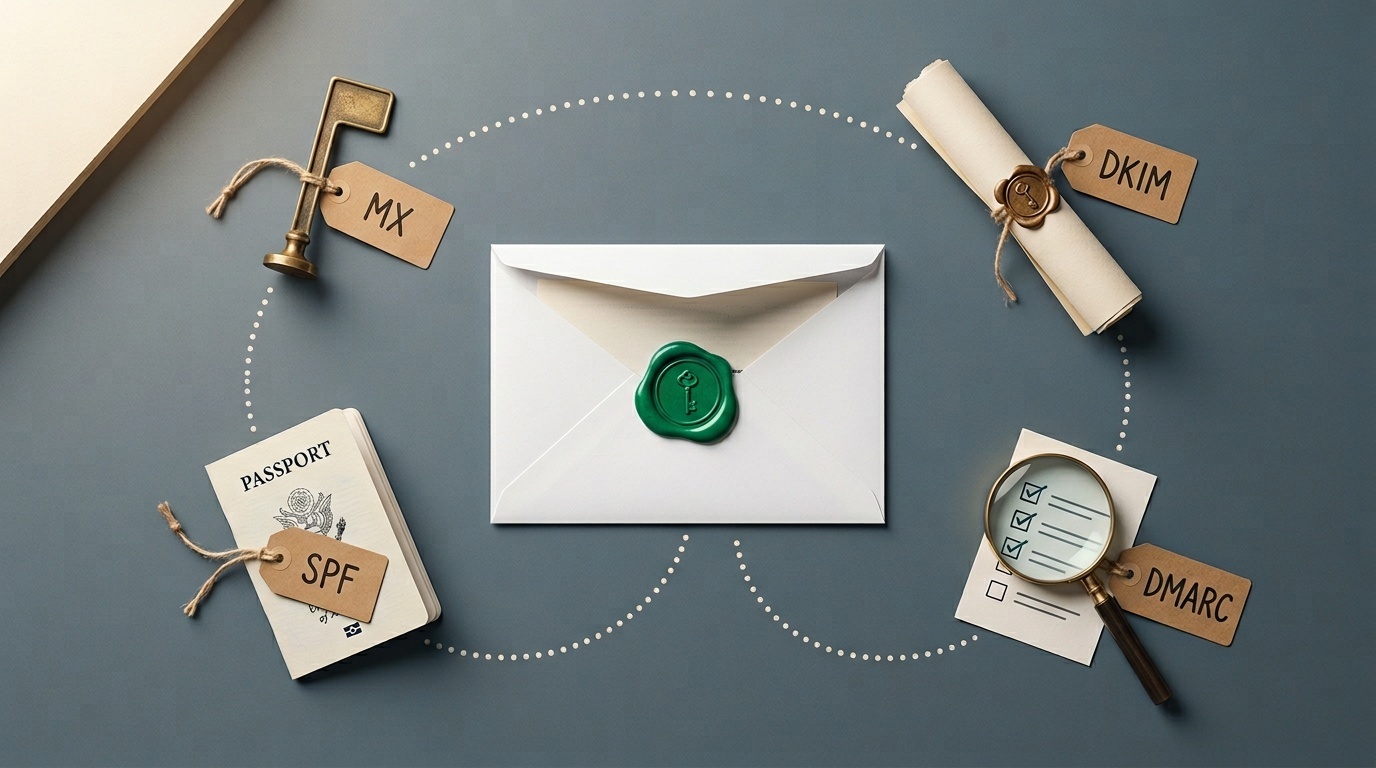
SPF sprawdza, czy wysyłający serwer pocztowy jest autoryzowany przez domenę w return-path. DKIM sprawdza, czy wiadomość została kryptograficznie podpisana przez domenę i czy podpisane części wiadomości nie zostały zmienione. DMARC sprawdza, czy SPF lub DKIM przechodzi w sposób zgodny z widoczną domeną From.
Ta kombinacja pomaga powstrzymywać spoofing. Nie mówi natomiast, że:
- nadawca ma dobrą reputację;
- odbiorcy prosili o tę wiadomość;
- treść jest użyteczna;
- linki są bezpieczne;
- wolumen wysyłki jest normalny;
- domena ma czystą historię;
- wiadomość nie jest częścią kampanii niskiej jakości.
Pomyśl o uwierzytelnieniu jak o paszporcie. Potwierdza tożsamość. Kontrola graniczna nadal może zapytać, dokąd jedziesz, co przewozisz i czy wcześniej sprawiałeś problemy.
Największy powód: reputacja
Dostawcy skrzynek pocztowych nieustannie oceniają nadawców. Z oczywistych względów nie publikują pełnego modelu punktacji, ale ogólne sygnały są dobrze znane.
Liczy się zarówno reputacja domeny, jak i reputacja IP. Nowa domena z idealnym DKIM nadal może wyglądać ryzykownie. Stara domena, która po latach wysyłania wyłącznie faktur nagle zaczyna wysyłać 80 000 e-maili promocyjnych, również będzie wyglądać ryzykownie. Współdzielony adres IP z nadużywającymi sąsiadami może szkodzić, choć duzi dostawcy usług e-mail intensywnie pracują nad zarządzaniem tym ryzykiem.
Na reputację wpływają:
- skargi na spam;
- twarde odbicia;
- wysyłka na stare lub porzucone adresy;
- nagłe skoki wolumenu;
- niska liczba otwarć lub ignorowane wiadomości;
- wiadomości usuwane bez czytania;
- linki do podejrzanych lub nowo zarejestrowanych domen;
- wcześniejsze incydenty phishingu lub malware;
- niespójna tożsamość nadawcy.
Niewygodna prawda: reputację buduje się powoli, a traci szybko. Uwierzytelnienie daje Ci prawo ubiegać się o zaufanie. Samo go nie tworzy.
Problemem może być Twoja lista
Wiele problemów z folderem spam to w rzeczywistości problemy z jakością listy, przebrane za problemy z DNS.
Jeśli lista została zeskrobana, kupiona, odziedziczona po starym CRM, złożona ze skanów z wydarzeń albo zbudowana na niejasnej zgodzie, zwykle będzie działać słabo. Nawet jeśli pierwsza kampania nie wywoła oczywistych skarg, dostawcy skrzynek pocztowych zobaczą wzorzec: wielu odbiorców nie angażuje się, część oznacza wiadomość jako spam, a część adresów odbija.
Dobre listy mają nudne pochodzenie. Ludzie zapisali się świadomie. Wiedzieli, na co się zapisują. Pierwszy e-mail przyszedł na tyle szybko, że pamiętali ten zapis. Wypisanie się jest łatwe.
Zwracaj uwagę na te sygnały ostrzegawcze dotyczące listy:
- wysoki współczynnik odbić, zwłaszcza przy pierwszej wysyłce;
- wiele kont funkcyjnych, takich jak info@, sales@ i admin@;
- adresy zebrane lata temu, ale rzadko kontaktowane;
- subskrybenci z krajów lub branż, których nie obsługujesz;
- wyjątkowo niskie współczynniki kliknięć lub odpowiedzi;
- skargi na spam powyżej progów dostawcy.
W zespołach B2B formularze kontaktowe także mogą zatruwać przepływy e-mail. Jeśli formularze pozwalają na automatyczne nadużycia, Twoja domena może zacząć wysyłać śmieciowe powiadomienia, fałszywe leady lub backscatter. Opisaliśmy to ryzyko w artykule dlaczego Twój formularz kontaktowy jest największym źródłem ryzyka spamowego. Spam z formularzy to nie tylko uciążliwość; może stać się problemem reputacyjnym.
Poprawny DMARC nadal może oznaczać słabą zgodność tożsamości
Wiadomość może „przechodzić DMARC”, a jednocześnie być operacyjnie chaotyczna.
Na przykład widoczny adres From może być [email protected], DKIM może przechodzić dla mailer.example.net, a SPF może przechodzić dla domeny odbić kontrolowanej przez Twojego dostawcę e-mail. W zależności od ustawień zgodności i konfiguracji dostawcy może to być technicznie akceptowalne. Jednak czysta konfiguracja zwykle podpisuje wiadomości Twoją domeną albo wyraźnie powiązaną subdomeną.
Sprawdź:
- domenę DKIM d=: czy pasuje do domeny From albo jest z nią zgodna?
- domenę return-path: czy jest Twoja, czy Twojego dostawcy?
- politykę DMARC: czy po latach nadal masz
p=none? - politykę subdomen: czy zapomniane subdomeny są niezabezpieczone?
- zachowanie przy przekazywaniu: czy przekazywane wiadomości psują SPF, ale przetrwają dzięki DKIM?
Ścisła zgodność nie jest obowiązkowa dla każdego nadawcy, ale tożsamość powinna być spójna. Jeśli zarówno ludzie, jak i filtry widzą plątaninę niepowiązanych domen, zaufanie spada.
Treść nadal ma znaczenie, ale już nie w dawny sposób
Był czas, gdy porady dotyczące dostarczalności obsesyjnie skupiały się na słowach takich jak „bezpłatnie”, „gwarancja” czy „działaj teraz”. Dziś takie rady są zbyt uproszczone. Współczesne filtry analizują kontekst wiadomości, historię nadawcy, reputację linków, strukturę HTML, zachowanie użytkowników i wiele innych sygnałów.
Mimo to treść może Ci zaszkodzić.
Typowe problemy to:
- skracacze linków ukrywające cel;
- niezgodne domeny linków;
- e-maile złożone wyłącznie z obrazów, z niewielką ilością realnego tekstu;
- ciężkie nakładki śledzące na każdym linku;
- uszkodzony HTML lub nieprawidłowo zbudowane części MIME;
- załączniki, których odbiorcy się nie spodziewali;
- wprowadzające w błąd tematy wiadomości;
- nadmierna personalizacja wyglądająca na wygenerowaną maszynowo;
- stopka prawna niepasująca do organizacji wysyłającej.
Dobry test: czy e-mail nadal miałby sens, gdyby wszystkie obrazy zostały zablokowane, a parametry śledzące usunięte? Jeśli nie, wiadomość jest krucha.
Warto też sprawdzić rzeczywiste źródło wiadomości. Nagłówki e-mail to nie to samo co nagłówki HTTP, ale nawyk jest podobny: przestań zgadywać i spójrz na surową rozmowę. Nasz mały zestaw narzędzi do debugowania przekierowań i nagłówków HTTP jest napisany z myślą o webie, ale ta sama dyscyplina dotyczy e-maila: weryfikuj, co zostało wysłane, co zostało podpisane i dokąd prowadzą linki.
Wzorce wysyłki mogą wyglądać podejrzanie
Dostawcy skrzynek pocztowych zwracają uwagę na zachowanie w czasie. Mała firma, która wysyła 500 e-maili miesięcznie i nagle wysyła 50 000 jednego popołudnia, przyciągnie uwagę, nawet jeśli każda wiadomość jest uwierzytelniona.
Dlatego rozgrzewanie ma znaczenie. Rozgrzewanie nie jest magią. Oznacza po prostu stopniowe zwiększanie wolumenu przy wysyłaniu najpierw do osób najbardziej skłonnych do zaangażowania. Jeśli ci odbiorcy otwierają, klikają, odpowiadają albo w inny sposób traktują pocztę jako pożądaną, Twoja reputacja ma większą szansę bezpiecznie rosnąć.
Złe wzorce wysyłki obejmują:
- duże skoki wolumenu;
- nieregularne harmonogramy typu „wyślij masowo i zniknij”;
- wysyłkę najpierw do najmniej zaangażowanych odbiorców;
- reaktywowanie starych list bez ostrożnej polityki wygaszania;
- mieszanie poczty transakcyjnej i marketingowej w tej samej domenie bez planu;
- jednoczesną zmianę dostawcy usług e-mail i wolumenu.
Dla wielu zespołów rozwiązaniem jest segmentacja. Wysyłaj ważną pocztę ze stabilnej domeny lub subdomeny. Trzymaj eksperymenty marketingowe oddzielnie. Nie pozwól, aby ryzykowna kampania zaszkodziła resetom haseł, fakturom lub alertom konta.
Obsługa wypisów jest dziś funkcją dostarczalności
Dostawcy skrzynek pocztowych coraz częściej oczekują, że nadawcy masowi ułatwią wypisanie się. Oznacza to widoczne linki rezygnacji, a dla wielu nadawców masowych także nagłówki wypisu jednym kliknięciem.
Ukrywanie linku wypisu działa przeciwko Tobie. Jeśli ludzie nie mogą się wypisać, oznaczą wiadomość jako spam. Skarga na spam jest znacznie silniejszym negatywnym sygnałem niż wypis.
Upewnij się, że:
- link wypisu działa bez konieczności logowania;
- żądania są realizowane szybko;
- nagłówek List-Unsubscribe jest obecny w poczcie masowej;
- centra preferencji są proste, a nie labiryntem;
- wypisani użytkownicy nie są ponownie dodawani przez synchronizacje CRM.
To jeden z tych obszarów, w których zgodność prawna i dostarczalność wskazują ten sam kierunek: szanuj wybór odbiorcy.
Twoja infrastruktura może generować szum
Nawet przy dobrym DNS błędy infrastrukturalne mogą podważać zaufanie.
Sprawdź reverse DNS dla wysyłających adresów IP. Upewnij się, że nazwy HELO/EHLO są sensowne. Unikaj wysyłania z przejętych serwerów WWW. Monitoruj, czy Twoja domena lub IP pojawia się na wiarygodnych blocklistach. Utrzymuj działające TLS. Rozdzielaj strumienie poczty, gdy profile ryzyka są różne.
Uważaj też na zewnętrznych nadawców. Każda platforma dopuszczona w Twoim rekordzie SPF, każdy opublikowany selektor DKIM i każda integracja, która może wysyłać jako Twoja domena, staje się częścią powierzchni reputacji e-mail. Stare narzędzia, zapomniane CRM i porzucone platformy marketingowe należy usunąć.
Praktyczny przegląd kwartalny:
- Wypisz każdą usługę uprawnioną do wysyłania e-maili dla Twojej domeny.
- Potwierdź, kto wewnętrznie odpowiada za każdą usługę.
- Usuń nieużywane include w SPF i klucze DKIM.
- Przejrzyj zagregowane raporty DMARC pod kątem nieznanych nadawców.
- Sprawdź współczynniki skarg, odbić i wypisów według strumienia poczty.
To nie jest efektowna praca. Ale właśnie tam znajduje się wiele problemów z dostarczalnością.
Jak diagnozować problem bez chaotycznych działań
Nie zmieniaj dziesięciu rzeczy naraz. Nigdy nie będziesz wiedzieć, co pomogło.
Zacznij od niedawnej wiadomości, która trafiła do spamu, i przejdź przez tę sekwencję:
- Potwierdź uwierzytelnienie. Sprawdź wyniki SPF, DKIM i DMARC w otrzymanych nagłówkach.
- Sprawdź zgodność. Zweryfikuj, które domeny przeszły kontrolę i czy są zgodne z widoczną domeną From.
- Zidentyfikuj strumień poczty. Czy to poczta transakcyjna, lifecycle, sprzedażowa, newsletter czy cold outreach?
- Oceń jakość odbiorców. Czy wysłano to do odbiorców zapisanych świadomie i ostatnio zaangażowanych?
- Sprawdź linki. Czy domeny linków są wiarygodne, spójne i oczekiwane?
- Spójrz na zaangażowanie. Czy odbiorcy otwierają, klikają, odpowiadają czy ignorują?
- Sprawdź skargi i odbicia. Często mówią więcej niż współczynniki otwarć.
- Porównaj dostawców. Czy problem dotyczy głównie Gmail, Outlook, filtrów firmowych, czy występuje wszędzie?
- Zmień jedną zmienną. Segmentuj, zmniejsz wolumen, oczyść listę albo dostosuj treść — potem mierz.
Jeśli wysyłasz znaczący wolumen, korzystaj z narzędzi raportowych oferowanych przez dostawców skrzynek pocztowych tam, gdzie są dostępne. Nie ujawnią każdego szczegółu, ale mogą pokazać, czy masz problem z reputacją domeny, reputacją IP, uwierzytelnieniem albo współczynnikiem skarg.
<!-- tool-cta:start -->
💡 Wypróbuj to: Nawet gdy SPF przechodzi, błędne konfiguracje i limity lookupów mogą zaszkodzić dostarczalności—sprawdź ponownie swój rekord za pomocą SPF Tester.
<!-- tool-cta:end -->
Trzeźwa lista kontrolna dostarczalności
Jeśli Twój e-mail jest uwierzytelniony, ale nadal trafia do spamu, najpierw skup się na tych działaniach:
- wysyłaj tylko do osób z jasną zgodą albo silną istniejącą relacją;
- natychmiast usuwaj twarde odbicia;
- wykluczaj chronicznie nieaktywnych odbiorców;
- spraw, by wypisanie się było łatwiejsze niż złożenie skargi;
- utrzymuj spójne nazwy From i domeny;
- unikaj nagłych wzrostów wolumenu;
- rozdzielaj pocztę transakcyjną i promocyjną tam, gdzie to właściwe;
- usuwaj nieużywanych zewnętrznych nadawców z DNS;
- podpisuj pocztę zgodną domeną DKIM;
- monitoruj raporty DMARC i dane o skargach.
Wzorzec jest prosty: bądź możliwy do zidentyfikowania, oczekiwany, pożądany i konsekwentny.
SPF, DKIM i DMARC są niezbędne, ponieważ dowodzą, że Twoja poczta nie jest banalnie sfałszowana. Ale umieszczenie w skrzynce odbiorczej to decyzja reputacyjna. Dostawcy skrzynek pocztowych nie pytają tylko „Czy to naprawdę od Ciebie?”. Pytają: „Czy nasi użytkownicy wydają się chcieć poczty od Ciebie?”.
Na to drugie pytanie trudniej odpowiedzieć i trudniej je udawać. To ono decyduje, czy uwierzytelniona poczta trafi do skrzynki odbiorczej.
Najczęściej zadawane pytania
Czy e-mail może trafić do spamu, nawet jeśli SPF, DKIM i DMARC przechodzą poprawnie?
Czy polityka DMARC p=reject poprawia trafianie do skrzynki odbiorczej?
Czy powinienem używać oddzielnej domeny do e-maili marketingowych?
Czy słowa wyzwalające spam nadal są ważne?
Co sprawdzić najpierw, gdy kampania trafia do spamu?
Źródła i dalsza lektura