Por que seus emails vão para spam mesmo com SPF, DKIM e DMARC aprovados
A autenticação prova que você tem permissão para enviar. Ela não prova que os destinatários querem receber a mensagem.
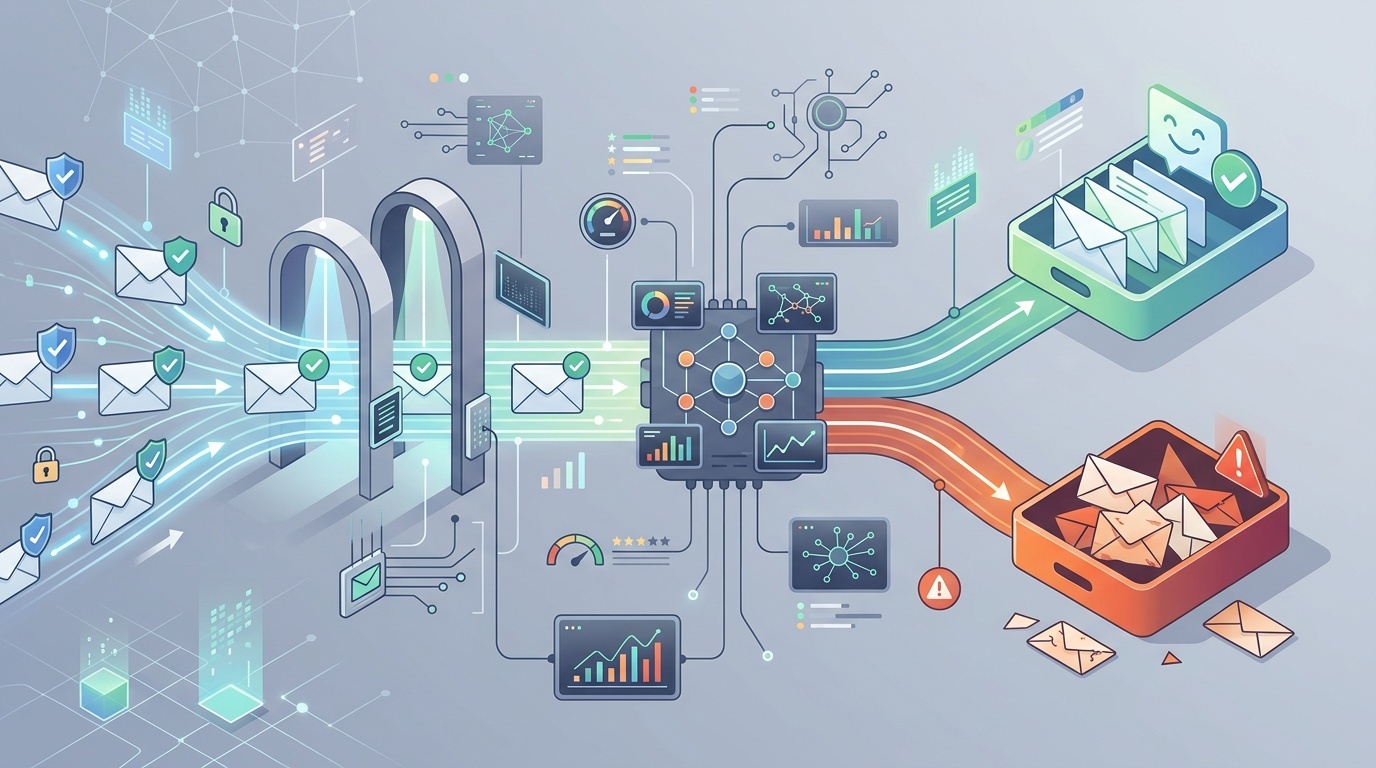
Tabela de conteúdos
- Passar na autenticação é a linha de partida, não a linha de chegada
- O que SPF, DKIM e DMARC realmente provam
- O principal motivo: reputação
- Sua lista pode ser o problema
- Passar no DMARC ainda pode significar alinhamento fraco
- O conteúdo ainda importa, mas não do jeito antigo
- Padrões de envio podem parecer suspeitos
- O tratamento de descadastro agora é um recurso de entregabilidade
- Sua infraestrutura pode ser ruidosa
- Como diagnosticar o problema sem se debater
- Uma checklist sóbria de entregabilidade
Passar na autenticação é a linha de partida, não a linha de chegada
É frustrante fazer o que é correto — configurar SPF, DKIM e DMARC adequadamente — e ainda ver seus emails caírem no spam.
A confusão geralmente vem de tratar a autenticação como uma garantia de entregabilidade. Ela não é. SPF, DKIM e DMARC respondem a uma pergunta mais restrita: este servidor tem permissão para enviar por este domínio, e o remetente visível está alinhado com a identidade autenticada?
Isso importa. Sem autenticação, os provedores modernos de caixa postal estão certos em desconfiar de você. Mas, depois que você passa por essas verificações, Gmail, Outlook, Yahoo e filtros corporativos ainda precisam decidir se a mensagem é desejada, segura e relevante. Essa decisão depende da reputação do remetente, do comportamento dos destinatários, do conteúdo, da infraestrutura, das reclamações, da qualidade da lista e dos padrões de envio.
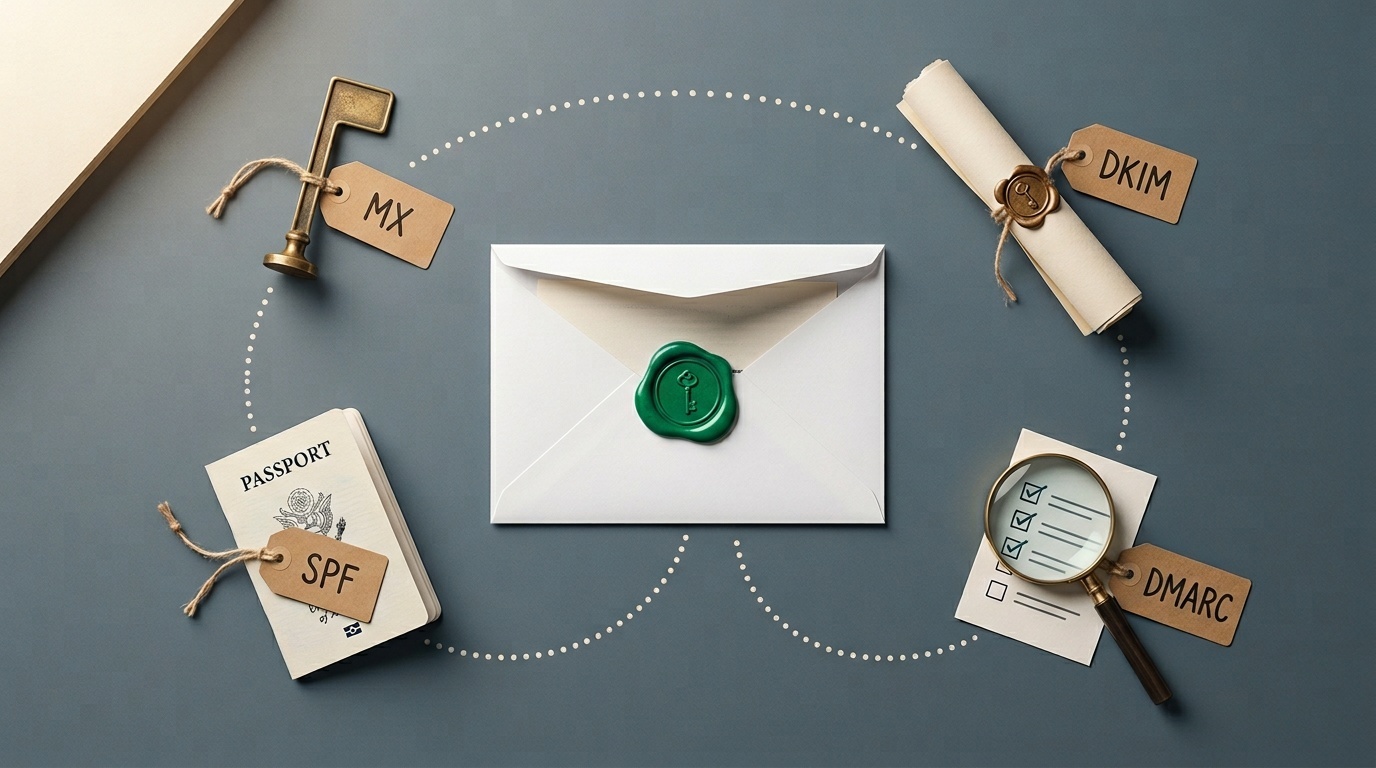
Se você precisa relembrar o que esses registros realmente fazem, comece pelo nosso guia amigável para desenvolvedores sobre MX, SPF, DKIM e DMARC. Este artigo assume que esses registros estão passando e se concentra na próxima camada: por que o email ainda é filtrado.
O que SPF, DKIM e DMARC realmente provam
SPF verifica se o servidor de email remetente está autorizado pelo domínio no return-path. DKIM verifica se a mensagem foi assinada criptograficamente por um domínio e se as partes assinadas da mensagem não foram alteradas. DMARC verifica se SPF ou DKIM passa de uma forma alinhada com o domínio From visível.
Essa combinação ajuda a impedir spoofing. Ela não diz que:
- o remetente tem boa reputação;
- os destinatários pediram a mensagem;
- o conteúdo é útil;
- os links são seguros;
- o volume de envio é normal;
- o domínio tem um histórico limpo;
- a mensagem não faz parte de uma campanha de baixa qualidade.
Pense na autenticação como um passaporte. Ela verifica a identidade. O controle de fronteira ainda pode perguntar para onde você está indo, o que está carregando e se você já causou problemas antes.
O principal motivo: reputação
Provedores de caixa postal pontuam remetentes continuamente. Eles não publicam o modelo completo de pontuação, por razões óbvias, mas os sinais gerais são bem conhecidos.
A reputação do domínio e a reputação do IP importam. Um domínio novo com DKIM perfeito ainda pode parecer arriscado. Um domínio antigo que de repente começa a enviar 80.000 emails promocionais depois de anos enviando apenas faturas também parecerá arriscado. Um IP de envio compartilhado com vizinhos abusivos pode prejudicar, embora grandes provedores de serviços de email trabalhem bastante para gerenciar isso.
A reputação é afetada por:
- reclamações de spam;
- hard bounces;
- envio para endereços antigos ou abandonados;
- picos repentinos de volume;
- baixas aberturas ou mensagens ignoradas;
- mensagens excluídas sem leitura;
- links para domínios suspeitos ou recém-registrados;
- incidentes anteriores de phishing ou malware;
- identidade de envio inconsistente.
A verdade desconfortável: reputação é conquistada lentamente e perdida rapidamente. A autenticação mantém você elegível para a confiança. Ela não cria confiança sozinha.
Sua lista pode ser o problema
Muitos problemas de pasta de spam são problemas de qualidade de lista disfarçados de problemas de DNS.
Se uma lista foi raspada, comprada, herdada de um CRM antigo, montada a partir de leituras em eventos ou criada com consentimento vago, ela geralmente terá desempenho ruim. Mesmo que a primeira campanha não gere reclamações óbvias, os provedores de caixa postal conseguem ver o padrão: muitos destinatários não interagem, alguns marcam como spam e alguns endereços retornam bounce.
Boas listas têm origens sem glamour. As pessoas se inscreveram deliberadamente. Elas sabiam no que estavam se inscrevendo. O primeiro email chegou cedo o suficiente para que elas se lembrassem de ter feito isso. Cancelar a inscrição é fácil.
Fique atento a estes sinais de alerta na lista:
- alta taxa de bounce, especialmente no primeiro envio;
- muitas contas de função, como info@, sales@ e admin@;
- endereços coletados anos atrás, mas raramente contatados;
- assinantes de países ou setores que você não atende;
- taxas de clique ou resposta incomumente baixas;
- reclamações de spam acima dos limites do provedor.
Para equipes B2B, formulários de contato também podem contaminar fluxos de email. Se seus formulários permitem abuso automatizado, seu domínio pode começar a enviar notificações indesejadas, leads falsos ou backscatter. Cobrimos esse risco em por que seu formulário de contato é sua maior responsabilidade de spam. Spam de formulário não é apenas um incômodo; pode se tornar um problema de reputação.
Passar no DMARC ainda pode significar alinhamento fraco
Uma mensagem pode “passar no DMARC” e ainda assim ser operacionalmente confusa.
Por exemplo, seu endereço From visível pode ser [email protected], o DKIM pode passar para mailer.example.net, e o SPF pode passar para um domínio de bounce controlado pelo seu provedor de email. Dependendo das configurações de alinhamento e da configuração do provedor, isso pode ser tecnicamente aceitável. Mas uma configuração limpa geralmente assina com seu domínio ou com um subdomínio claramente relacionado.
Verifique:
- domínio DKIM d=: ele corresponde ao seu domínio From ou se alinha com ele?
- domínio return-path: é seu ou do seu provedor?
- política DMARC: você ainda está em
p=noneanos depois? - política de subdomínio: subdomínios esquecidos estão desprotegidos?
- comportamento de encaminhamento: mensagens encaminhadas estão quebrando SPF, mas sobrevivendo via DKIM?
Alinhamento estrito não é obrigatório para todo remetente, mas a identidade deve ser coerente. Se humanos e filtros veem um emaranhado de domínios sem relação, a confiança sofre.
O conteúdo ainda importa, mas não do jeito antigo
Houve um tempo em que os conselhos de entregabilidade eram obcecados por palavras como “grátis”, “garantia” ou “aja agora”. Esse conselho hoje é simplista demais. Filtros modernos analisam o contexto da mensagem, o histórico do remetente, a reputação dos links, a estrutura HTML, o comportamento do usuário e muitos outros sinais.
Ainda assim, o conteúdo pode prejudicar você.
Problemas comuns incluem:
- encurtadores de link que ocultam o destino;
- domínios de link divergentes;
- emails compostos só por imagem, com pouco texto real;
- wrappers de rastreamento pesados em todos os links;
- HTML quebrado ou partes MIME malformadas;
- anexos que os destinatários não esperavam;
- assuntos enganosos;
- personalização excessiva que parece gerada por máquina;
- texto de rodapé legal que não corresponde à organização remetente.
Um bom teste: o email ainda faria sentido se todas as imagens fossem bloqueadas e os parâmetros de rastreamento fossem removidos? Se não, a mensagem é frágil.
Também inspecione a origem real da mensagem. Cabeçalhos de email não são iguais a cabeçalhos HTTP, mas o hábito é semelhante: pare de adivinhar e observe a conversa bruta. Nosso pequeno kit de ferramentas para depurar redirecionamentos e cabeçalhos HTTP foi escrito para a web, mas a mesma disciplina se aplica ao email: verifique o que foi enviado, o que foi assinado e para onde os links resolvem.
Padrões de envio podem parecer suspeitos
Provedores de caixa postal se importam com o comportamento ao longo do tempo. Uma pequena empresa que envia 500 emails por mês e de repente envia 50.000 em uma tarde chamará atenção, mesmo que todas as mensagens estejam autenticadas.
É por isso que o aquecimento importa. Aquecimento não é mágica. Significa simplesmente aumentar o volume gradualmente, enviando primeiro para as pessoas com maior probabilidade de interagir. Se esses destinatários abrirem, clicarem, responderem ou de outra forma tratarem o email como desejado, sua reputação tem mais chance de crescer com segurança.
Padrões de envio ruins incluem:
- grandes picos de volume;
- cronogramas irregulares de “disparar e desaparecer”;
- enviar primeiro para os destinatários menos engajados;
- reativar listas antigas sem uma política cuidadosa de sunset;
- misturar emails transacionais e de marketing no mesmo domínio sem planejamento;
- trocar de provedor de serviços de email e aumentar volume ao mesmo tempo.
Para muitas equipes, a correção é segmentação. Envie emails importantes a partir de um domínio ou subdomínio estável. Mantenha experimentos de marketing separados. Não deixe que uma campanha arriscada prejudique redefinições de senha, faturas ou alertas de conta.
O tratamento de descadastro agora é um recurso de entregabilidade
Provedores de caixa postal esperam cada vez mais que remetentes em massa facilitem o descadastro. Isso significa links de descadastro visíveis e, para muitos remetentes em massa, cabeçalhos de descadastro com um clique.
Esconder o link de descadastro é contraproducente. Se as pessoas não conseguem cancelar a inscrição, elas marcarão a mensagem como spam. Uma reclamação de spam é um sinal negativo muito mais forte do que um descadastro.
Garanta que:
- o link de descadastro funcione sem exigir login;
- solicitações sejam atendidas rapidamente;
- o cabeçalho List-Unsubscribe esteja presente para emails em massa;
- centros de preferências sejam simples, não um labirinto;
- usuários descadastrados não sejam readicionados por sincronizações de CRM.
Essa é uma daquelas áreas em que conformidade legal e entregabilidade apontam na mesma direção: respeitar a escolha do destinatário.
Sua infraestrutura pode ser ruidosa
Mesmo com um bom DNS, erros de infraestrutura podem minar a confiança.
Verifique o DNS reverso dos IPs de envio. Certifique-se de que os nomes HELO/EHLO façam sentido. Evite enviar a partir de servidores web comprometidos. Monitore se seu domínio ou IP aparece em blocklists confiáveis. Mantenha o TLS funcionando. Separe fluxos de email quando os perfis de risco forem diferentes.
Também tenha cuidado com remetentes de terceiros. Cada plataforma permitida no seu registro SPF, cada seletor DKIM que você publica e cada integração que pode enviar como seu domínio se tornam parte da superfície de reputação do seu email. Ferramentas antigas, CRMs esquecidos e plataformas de marketing abandonadas devem ser removidos.
Uma revisão trimestral prática:
- Liste todo serviço autorizado a enviar email pelo seu domínio.
- Confirme quem é responsável internamente por cada serviço.
- Remova includes SPF e chaves DKIM sem uso.
- Revise relatórios agregados de DMARC em busca de remetentes desconhecidos.
- Verifique taxas de reclamação, bounce e descadastro por fluxo de email.
Esse trabalho não é glamouroso. Também é onde muitos problemas de entregabilidade são encontrados.
Como diagnosticar o problema sem se debater
Não mude dez coisas de uma vez. Você nunca saberá o que ajudou.
Comece com uma mensagem recente que caiu no spam e siga esta sequência:
- Confirme a autenticação. Verifique os resultados de SPF, DKIM e DMARC nos cabeçalhos recebidos.
- Verifique o alinhamento. Confira quais domínios passaram e se eles se alinham ao domínio From visível.
- Identifique o fluxo de email. É transacional, lifecycle, vendas, newsletter ou prospecção fria?
- Revise a qualidade do público. Isso foi enviado para destinatários com opt-in e engajamento recente?
- Inspecione os links. Os domínios dos links são confiáveis, consistentes e esperados?
- Observe o engajamento. Os destinatários estão abrindo, clicando, respondendo ou ignorando?
- Verifique reclamações e bounces. Muitas vezes eles revelam mais do que taxas de abertura.
- Compare provedores. O problema é principalmente no Gmail, Outlook, filtros corporativos ou em todos os lugares?
- Mude uma variável. Segmente, reduza o volume, limpe a lista ou ajuste o conteúdo — depois meça.
Se você envia volume significativo, use as ferramentas de relatório oferecidas pelos provedores de caixa postal quando disponíveis. Elas não revelarão todos os detalhes, mas podem mostrar se você tem um problema de reputação de domínio, reputação de IP, autenticação ou taxa de reclamações.
<!-- tool-cta:start -->
💡 Experimente isto: Mesmo quando o SPF passa, configurações incorretas e limites de consultas podem prejudicar a entregabilidade—verifique novamente seu registro com o SPF Tester.
<!-- tool-cta:end -->
Uma checklist sóbria de entregabilidade
Se seu email autentica, mas ainda cai no spam, concentre-se primeiro nestas correções:
- envie apenas para pessoas com consentimento claro ou uma relação existente forte;
- remova hard bounces imediatamente;
- suprima destinatários cronicamente inativos;
- torne o descadastro mais fácil do que reclamar;
- mantenha nomes From e domínios consistentes;
- evite aumentos repentinos de volume;
- separe emails transacionais e promocionais quando apropriado;
- remova remetentes de terceiros sem uso do DNS;
- assine emails com um domínio DKIM alinhado;
- monitore relatórios DMARC e dados de reclamação.
O padrão é simples: seja identificável, seja esperado, seja desejado e seja consistente.
SPF, DKIM e DMARC são necessários porque provam que seu email não é trivialmente falsificado. Mas a colocação na caixa de entrada é uma decisão de reputação. Os provedores de caixa postal não perguntam apenas “Isto é realmente de você?” Eles perguntam “Nossos usuários parecem querer emails de você?”
Essa segunda pergunta é mais difícil de responder e mais difícil de falsificar. Ela também é a que decide se o email autenticado chega à caixa de entrada.
Perguntas frequentes
Um email pode cair no spam mesmo se SPF, DKIM e DMARC passarem?
Uma política DMARC p=reject melhora a colocação na caixa de entrada?
Devo usar um domínio separado para email de marketing?
Palavras que disparam filtros de spam ainda são importantes?
O que devo verificar primeiro quando uma campanha vai para o spam?
Fontes e leituras adicionais