Защо имейлите ви попадат в спам, дори когато SPF, DKIM и DMARC минават успешно
Удостоверяването доказва, че имате право да изпращате. То не доказва, че получателите искат тази поща.
Съдържание
- Успешното удостоверяване е стартовата линия, не финалът
- Какво наистина доказват SPF, DKIM и DMARC
- Най-голямата причина: репутацията
- Проблемът може да е във вашия списък
- Успешният DMARC все още може да означава слабо съответствие
- Съдържанието все още има значение, но не по стария начин
- Моделите на изпращане могат да изглеждат подозрително
- Обработката на отписване вече е функция за доставяемост
- Инфраструктурата ви може да е шумна
- Как да диагностицирате проблема, без да се лутате
- Трезв контролен списък за доставяемост
Успешното удостоверяване е стартовата линия, не финалът
Разочароващо е да направите отговорното нещо — да конфигурирате правилно SPF, DKIM и DMARC — и въпреки това да виждате как имейлите ви попадат в спам.
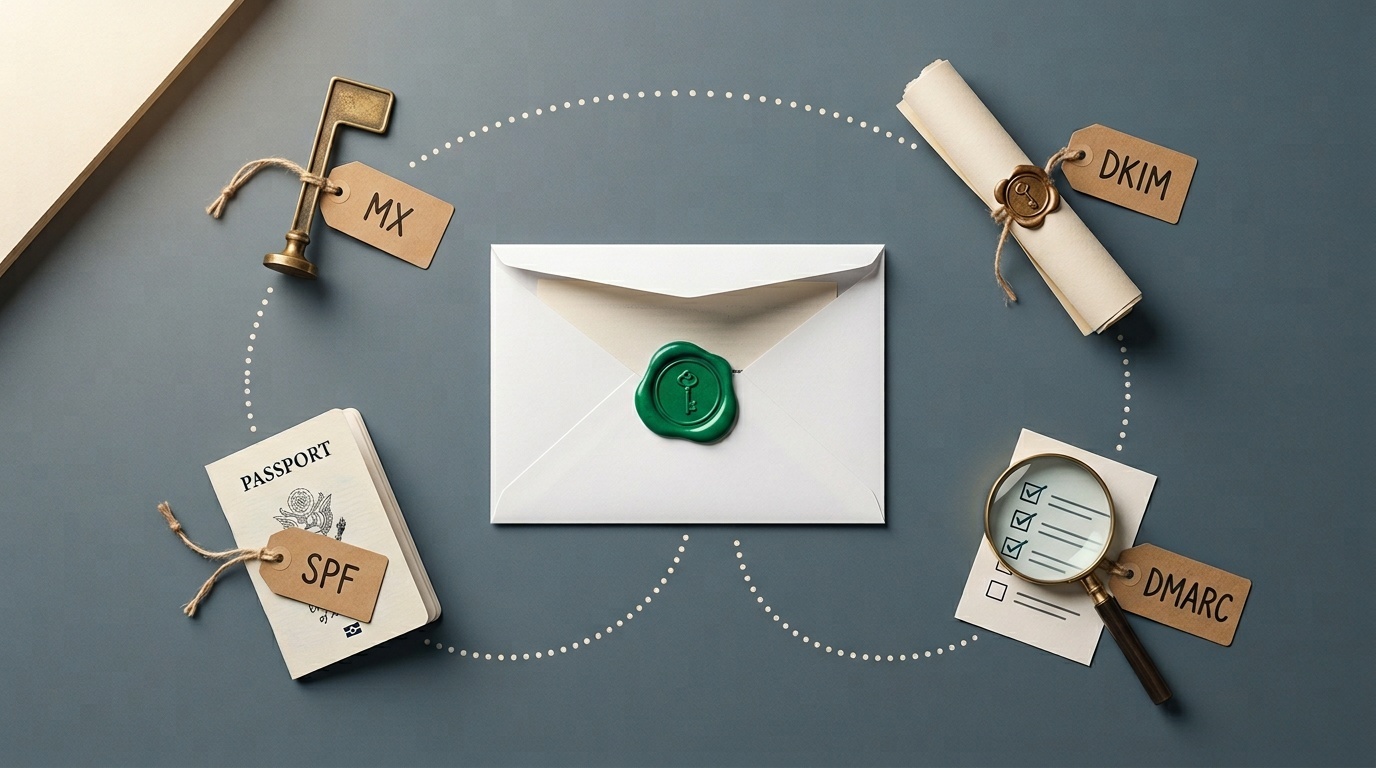
Объркването обикновено идва от това, че удостоверяването се приема като гаранция за доставяемост. То не е такава. SPF, DKIM и DMARC отговарят на по-тесен въпрос: разрешено ли е на този сървър да изпраща от името на този домейн и съвпада ли видимият подател с удостоверената идентичност?
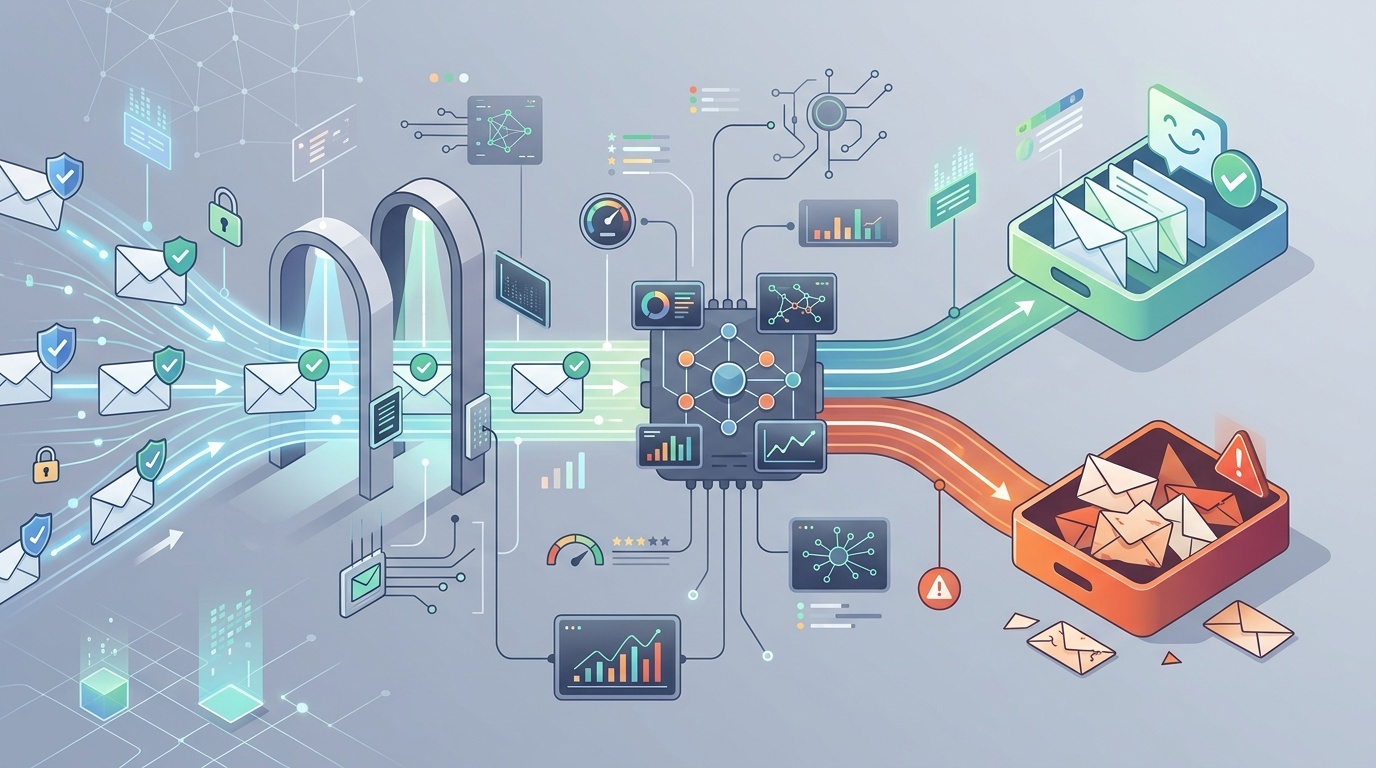
Това има значение. Без удостоверяване съвременните доставчици на пощенски кутии с право не ви се доверяват. Но след като преминете тези проверки, Gmail, Outlook, Yahoo и корпоративните филтри все още трябва да решат дали съобщението е желано, безопасно и релевантно. Това решение зависи от репутацията на подателя, поведението на получателите, съдържанието, инфраструктурата, оплакванията, качеството на списъка и моделите на изпращане.
Ако имате нужда от припомняне какво всъщност правят записите, започнете с нашето удобно за разработчици ръководство за MX, SPF, DKIM и DMARC. Тази статия приема, че тези записи минават успешно, и се фокусира върху следващия слой: защо пощата все още се филтрира.
Какво наистина доказват SPF, DKIM и DMARC
SPF проверява дали изпращащият пощенски сървър е упълномощен от домейна в return-path. DKIM проверява дали съобщението е криптографски подписано от домейн и дали подписаните части на съобщението не са променяни. DMARC проверява дали SPF или DKIM минава успешно по начин, който съвпада с видимия домейн From.
Тази комбинация помага да се спре подправянето на подател. Тя не казва:
- че подателят има добра репутация;
- че получателите са поискали съобщението;
- че съдържанието е полезно;
- че връзките са безопасни;
- че обемът на изпращане е нормален;
- че домейнът има чиста история;
- че съобщението не е част от кампания с ниско качество.
Мислете за удостоверяването като за паспорт. То потвърждава самоличността. Граничният контрол все пак може да попита накъде отивате, какво носите и дали сте създавали проблеми преди.
Най-голямата причина: репутацията
Доставчиците на пощенски кутии оценяват подателите непрекъснато. Те не публикуват пълния модел за оценяване по очевидни причини, но основните сигнали са добре известни.
Репутацията на домейна и репутацията на IP адреса са важни. Нов домейн с перфектен DKIM все още може да изглежда рисков. Стар домейн, който внезапно започва да изпраща 80 000 промоционални имейла след години, в които е изпращал само фактури, също ще изглежда рисков. Споделен IP адрес за изпращане със злоупотребяващи съседи може да навреди, макар че големите доставчици на имейл услуги полагат сериозни усилия да управляват това.
Репутацията се влияе от:
- оплаквания за спам;
- твърди откази за доставка;
- изпращане до стари или изоставени адреси;
- внезапни скокове в обема;
- нисък брой отваряния или игнорирани съобщения;
- съобщения, изтрити без прочитане;
- връзки към подозрителни или наскоро регистрирани домейни;
- предишни инциденти с фишинг или зловреден софтуер;
- непоследователна идентичност на подателя.
Неудобната истина: репутацията се печели бавно и се губи бързо. Удостоверяването ви прави допустими за доверие. То не създава доверие само по себе си.
Проблемът може да е във вашия списък
Много проблеми с папката за спам всъщност са проблеми с качеството на списъка, маскирани като DNS проблеми.
Ако списъкът е бил изстърган, купен, наследен от стар CRM, събран от сканирания на събития или изграден чрез неясно съгласие, той обикновено ще се представя зле. Дори първата кампания да не предизвика очевидни оплаквания, доставчиците на пощенски кутии могат да видят модела: много получатели не взаимодействат, някои маркират като спам, а някои адреси връщат отказ.
Добрите списъци имат скучен произход. Хората са се записали съзнателно. Знаели са за какво се абонират. Първият имейл е пристигнал достатъчно скоро, за да помнят, че са го направили. Отписването е лесно.
Следете за тези предупредителни знаци при списъците:
- висок процент откази, особено при първото изпращане;
- много служебни акаунти като info@, sales@ и admin@;
- адреси, събрани преди години, но рядко търсени;
- абонати от държави или индустрии, които не обслужвате;
- необичайно ниски проценти на кликване или отговор;
- оплаквания за спам над праговете на доставчика.
За B2B екипите контактните форми също могат да отровят имейл потоците. Ако формите ви позволяват автоматизирана злоупотреба, домейнът ви може да започне да изпраща нежелани известия, фалшиви потенциални клиенти или backscatter. Разгледахме този риск в защо вашата контактна форма е най-голямата ви спам отговорност. Спамът от форми не е просто досада; той може да се превърне в проблем с репутацията.
Успешният DMARC все още може да означава слабо съответствие
Едно съобщение може да “pass DMARC” и все пак да бъде оперативно разхвърляно.
Например видимият ви From адрес може да е [email protected], DKIM може да минава успешно за mailer.example.net, а SPF може да минава за bounce домейн, контролиран от вашия имейл доставчик. В зависимост от настройките за съответствие и конфигурацията на доставчика това може да е технически приемливо. Но чистата настройка обикновено подписва с вашия домейн или с ясно свързан поддомейн.
Проверете:
- DKIM d= домейн: съвпада ли или се подравнява ли с вашия From домейн?
- return-path домейн: ваш ли е, или на доставчика ви?
- DMARC политика: все още ли сте на
p=noneгодини по-късно? - политика за поддомейни: незащитени ли са забравени поддомейни?
- поведение при препращане: препратените съобщения чупят ли SPF, но оцеляват чрез DKIM?
Строгото съответствие не е задължително за всеки подател, но идентичността трябва да бъде последователна. Ако и хората, и филтрите виждат плетеница от несвързани домейни, доверието страда.
Съдържанието все още има значение, но не по стария начин
Имаше време, когато съветите за доставяемост се вторачваха в думи като “безплатно”, “гаранция” или “действайте сега”. Този съвет вече е твърде опростен. Съвременните филтри гледат контекста на съобщението, историята на подателя, репутацията на връзките, HTML структурата, поведението на потребителите и много други сигнали.
И все пак съдържанието може да ви навреди.
Често срещани проблеми включват:
- съкращаващи услуги за връзки, които скриват дестинацията;
- несъответстващи домейни на връзки;
- имейли само с изображения и малко реален текст;
- тежки проследяващи обвивки върху всяка връзка;
- счупен HTML или неправилно оформени MIME части;
- прикачени файлове, които получателите не са очаквали;
- подвеждащи теми на съобщението;
- прекомерна персонализация, която изглежда машинно генерирана;
- правен текст в долния колонтитул, който не съответства на изпращащата организация.
Добър тест: ще има ли имейлът смисъл, ако всички изображения бъдат блокирани и параметрите за проследяване бъдат премахнати? Ако не, съобщението е крехко.
Проверете и действителния изходен код на съобщението. Имейл заглавките не са същите като HTTP заглавките, но навикът е подобен: спрете да гадаете и погледнете суровия разговор. Нашият малък набор от инструменти за отстраняване на грешки при пренасочвания и HTTP заглавки е написан за уеб, но същата дисциплина важи и за имейла: проверете какво е изпратено, какво е подписано и накъде водят връзките.
Моделите на изпращане могат да изглеждат подозрително
Доставчиците на пощенски кутии се интересуват от поведението във времето. Малка компания, която изпраща 500 имейла на месец и внезапно изпрати 50 000 за един следобед, ще привлече внимание, дори всяко съобщение да е удостоверено.
Затова загряването има значение. Загряването не е магия. То просто означава постепенно увеличаване на обема, като първо изпращате до хората, които най-вероятно ще взаимодействат. Ако тези получатели отварят, кликват, отговарят или по друг начин третират пощата като желана, репутацията ви има по-добър шанс да расте безопасно.
Лошите модели на изпращане включват:
- големи скокове в обема;
- нередовни графици тип “изпрати масово и изчезни”;
- изпращане първо до най-слабо ангажираните получатели;
- реактивиране на стари списъци без внимателна политика за залез;
- смесване на транзакционна и маркетингова поща на един и същ домейн без планиране;
- смяна на доставчик на имейл услуги и обем едновременно.
За много екипи решението е сегментиране. Изпращайте важната поща от стабилен домейн или поддомейн. Дръжте маркетинговите експерименти отделно. Не позволявайте рискова кампания да повреди нулирания на пароли, фактури или известия за акаунт.
Обработката на отписване вече е функция за доставяемост
Доставчиците на пощенски кутии все по-често очакват от масовите податели да правят отписването лесно. Това означава видими връзки за отписване и, за много масови податели, заглавки за отписване с едно кликване.
Скриването на връзката за отписване е саморазрушително. Ако хората не могат да се отпишат, ще маркират съобщението като спам. Оплакването за спам е много по-силен негативен сигнал от отписването.
Уверете се, че:
- връзката за отписване работи без изискване за вход;
- заявките се изпълняват бързо;
- заглавката List-Unsubscribe присъства при масова поща;
- центровете за предпочитания са прости, а не лабиринт;
- отписаните потребители не се добавят отново чрез CRM синхронизации.
Това е една от онези области, в които правното съответствие и доставяемостта сочат в една и съща посока: уважавайте избора на получателя.
Инфраструктурата ви може да е шумна
Дори при добър DNS инфраструктурните грешки могат да подкопаят доверието.
Проверете reverse DNS за изпращащите IP адреси. Уверете се, че HELO/EHLO имената са разумни. Избягвайте изпращане от компрометирани уеб сървъри. Следете дали вашият домейн или IP се появява в реномирани блоклисти. Поддържайте TLS работещ. Разделяйте пощенските потоци, когато рисковите профили са различни.
Бъдете внимателни и с податели от трети страни. Всяка платформа, разрешена във вашия SPF запис, всеки DKIM selector, който публикувате, и всяка интеграция, която може да изпраща като вашия домейн, стават част от повърхността на имейл репутацията ви. Стари инструменти, забравени CRM системи и изоставени маркетингови платформи трябва да бъдат премахнати.
Практичен тримесечен преглед:
- Избройте всяка услуга, упълномощена да изпраща имейл за вашия домейн.
- Потвърдете кой вътрешно отговаря за всяка услуга.
- Премахнете неизползваните SPF includes и DKIM ключове.
- Прегледайте DMARC aggregate reports за неизвестни податели.
- Проверете процентите на оплаквания, откази и отписвания по пощенски поток.
Това не е бляскава работа. Но именно там се откриват много проблеми с доставяемостта.
Как да диагностицирате проблема, без да се лутате
Не променяйте десет неща наведнъж. Никога няма да разберете кое е помогнало.
Започнете със скорошно съобщение, което е попаднало в спам, и преминете през тази последователност:
- Потвърдете удостоверяването. Проверете резултатите за SPF, DKIM и DMARC в получените заглавки.
- Проверете съответствието. Потвърдете кои домейни са минали успешно и дали съвпадат с видимия From домейн.
- Идентифицирайте пощенския поток. Транзакционен ли е, lifecycle, продажбен, newsletter или cold outreach?
- Прегледайте качеството на аудиторията. Изпратено ли е до получатели с opt-in, които са били наскоро ангажирани?
- Проверете връзките. Репутационни, последователни и очаквани ли са домейните на връзките?
- Вижте ангажираността. Получателите отварят ли, кликват ли, отговарят ли, или игнорират?
- Проверете оплакванията и отказите. Те често разкриват повече от процентите на отваряне.
- Сравнете доставчиците. Проблемът основно в Gmail, Outlook, корпоративни филтри ли е, или навсякъде?
- Променете една променлива. Сегментирайте, намалете обема, почистете списъка или коригирайте съдържанието — после измерете.
Ако изпращате значим обем, използвайте инструментите за отчетност, предлагани от доставчиците на пощенски кутии, когато са налични. Те няма да разкрият всеки детайл, но могат да покажат дали имате проблем с репутацията на домейна, репутацията на IP, удостоверяването или процента на оплаквания.
<!-- tool-cta:start -->
💡 Опитайте това: Дори когато SPF преминава успешно, неправилни конфигурации и ограниченията за DNS заявки могат да навредят на доставяемостта—проверете повторно записа си със SPF Tester.
<!-- tool-cta:end -->
Трезв контролен списък за доставяемост
Ако имейлът ви се удостоверява, но все още попада в спам, първо се фокусирайте върху тези корекции:
- изпращайте само до хора с ясно съгласие или силна съществуваща връзка;
- премахвайте твърдите откази незабавно;
- потискайте хронично неактивните получатели;
- направете отписването по-лесно от оплакването;
- поддържайте имената и домейните From последователни;
- избягвайте внезапни увеличения на обема;
- разделяйте транзакционната и промоционалната поща, когато е подходящо;
- премахвайте неизползваните податели от трети страни от DNS;
- подписвайте пощата с подравнен DKIM домейн;
- наблюдавайте DMARC отчетите и данните за оплаквания.
Моделът е прост: бъдете разпознаваеми, бъдете очаквани, бъдете желани и бъдете последователни.
SPF, DKIM и DMARC са необходими, защото доказват, че пощата ви не е тривиално подправена. Но попадане във входящата кутия е решение за репутация. Доставчиците на пощенски кутии не питат само “Това наистина ли е от вас?” Те питат “Изглежда ли, че нашите потребители искат поща от вас?”
На този втори въпрос е по-трудно да се отговори и по-трудно да се фалшифицира. Той е и въпросът, който решава дали удостоверената поща достига до входящата кутия.
Често задавани въпроси
Може ли имейл да попадне в спам, дори ако SPF, DKIM и DMARC всички минават успешно?
Подобрява ли DMARC политика p=reject попадане във входящата кутия?
Трябва ли да използвам отделен домейн за маркетингов имейл?
Все още ли са важни думите, които задействат спам филтри?
Какво да проверя първо, когато кампания попадне в спам?
Източници и допълнително четене