Hvorfor dine e-mails ender i spam, selv når SPF, DKIM og DMARC består
Autentificering beviser, at du har lov til at sende. Den beviser ikke, at modtagerne ønsker mailen.
Indholdsfortegnelse
- Bestået autentificering er startlinjen, ikke målstregen
- Hvad SPF, DKIM og DMARC faktisk beviser
- Den største årsag: omdømme
- Din liste kan være problemet
- Bestået DMARC kan stadig betyde svag alignment
- Indhold betyder stadig noget, men ikke på den gamle måde
- Afsendelsesmønstre kan se mistænkelige ud
- Afmeldingshåndtering er nu en leveringsfunktion
- Din infrastruktur kan støje
- Sådan diagnosticerer du problemet uden at famle
- En nøgtern tjekliste for leveringssikkerhed
Bestået autentificering er startlinjen, ikke målstregen
Det er frustrerende at gøre det ansvarlige — konfigurere SPF, DKIM og DMARC korrekt — og stadig se dine e-mails ende i spam.
Forvirringen opstår som regel, fordi autentificering behandles som en garanti for leveringssikkerhed. Det er den ikke. SPF, DKIM og DMARC besvarer et snævrere spørgsmål: har denne server lov til at sende for dette domæne, og stemmer den synlige afsender overens med den autentificerede identitet?
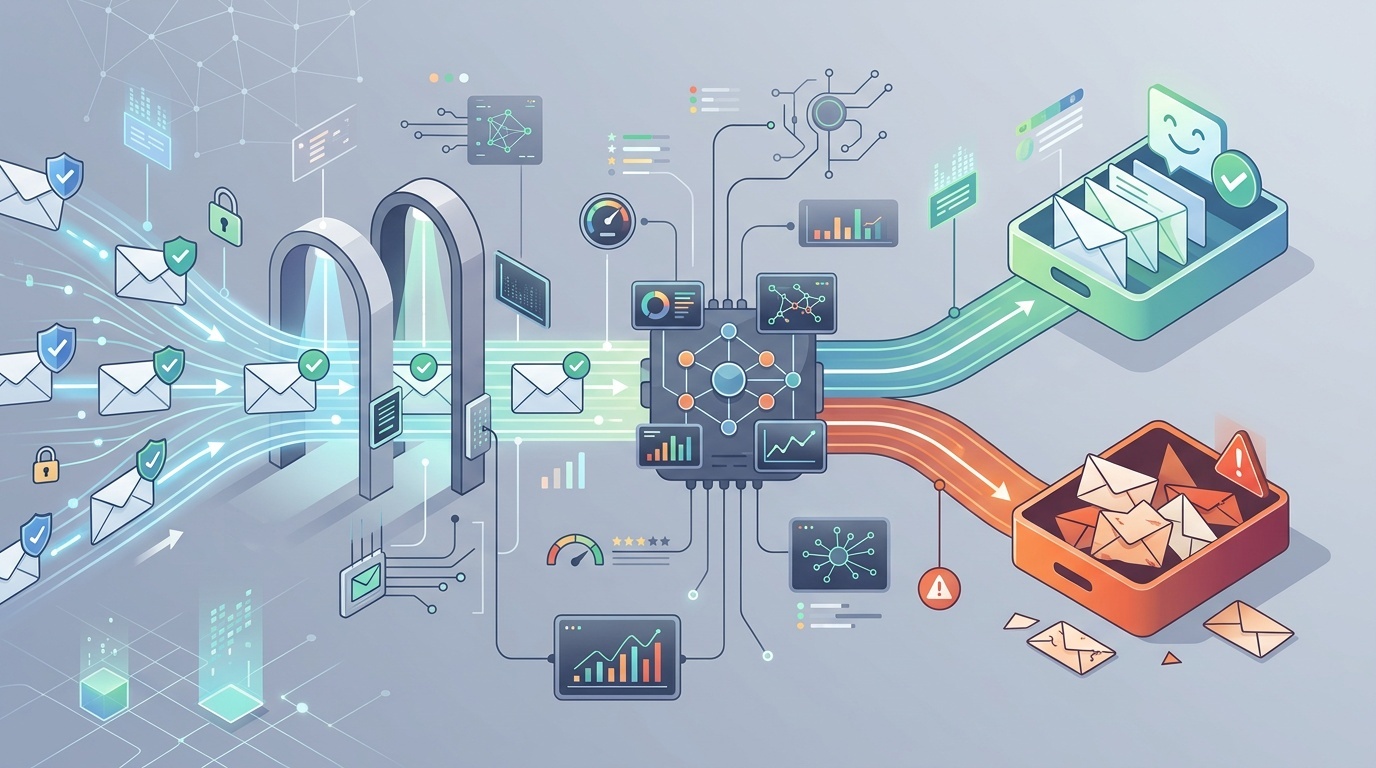
Det er vigtigt. Uden autentificering har moderne mailbox-udbydere god grund til at mistro dig. Men når du først består disse kontroller, skal Gmail, Outlook, Yahoo og virksomhedsfiltre stadig afgøre, om beskeden er ønsket, sikker og relevant. Den afgørelse afhænger af afsenderomdømme, modtageradfærd, indhold, infrastruktur, klager, listekvalitet og afsendelsesmønstre.
Hvis du har brug for en genopfriskning af, hvad posterne faktisk gør, så begynd med vores udviklervenlige guide til MX, SPF, DKIM og DMARC. Denne artikel antager, at disse poster består, og fokuserer på næste lag: hvorfor mail stadig bliver filtreret.
Hvad SPF, DKIM og DMARC faktisk beviser
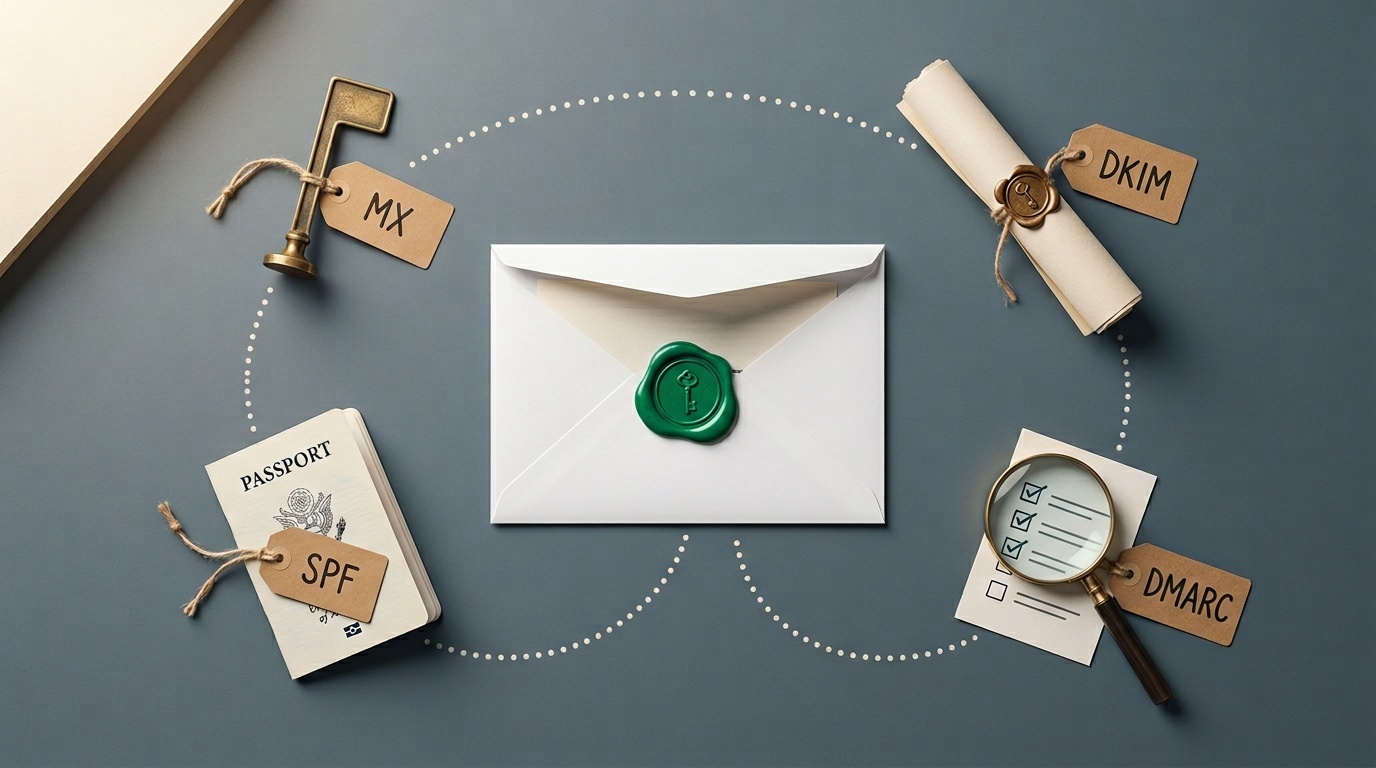
SPF kontrollerer, om den afsendende mailserver er autoriseret af domænet i return-path. DKIM kontrollerer, om beskeden blev kryptografisk signeret af et domæne, og om de signerede dele af beskeden ikke er blevet ændret. DMARC kontrollerer, om SPF eller DKIM består på en måde, der stemmer overens med det synlige From-domæne.
Den kombination hjælper med at stoppe spoofing. Den siger ikke:
- at afsenderen har et godt omdømme;
- at modtagerne har bedt om beskeden;
- at indholdet er nyttigt;
- at links er sikre;
- at afsendelsesvolumen er normal;
- at domænet har en ren historik;
- at beskeden ikke er del af en kampagne af lav kvalitet.
Tænk på autentificering som et pas. Det bekræfter identitet. Grænsekontrollen kan stadig spørge, hvor du skal hen, hvad du har med, og om du tidligere har skabt problemer.
Den største årsag: omdømme
Mailbox-udbydere scorer afsendere løbende. De offentliggør ikke hele scoringsmodellen, af indlysende grunde, men de overordnede signaler er velkendte.
Både domæneomdømme og IP-omdømme betyder noget. Et nyt domæne med perfekt DKIM kan stadig se risikabelt ud. Et gammelt domæne, der pludselig begynder at sende 80.000 kampagne-e-mails efter i årevis kun at have sendt fakturaer, vil også se risikabelt ud. En delt afsendelses-IP med misbrugende naboer kan skade, selv om større e-mailserviceudbydere arbejder hårdt på at håndtere det.
Omdømme påvirkes af:
- spamklager;
- hard bounces;
- afsendelse til gamle eller forladte adresser;
- pludselige volumenstigninger;
- få åbninger eller ignorerede beskeder;
- beskeder slettet uden at blive læst;
- links til mistænkelige eller nyregistrerede domæner;
- tidligere phishing- eller malwarehændelser;
- inkonsistent afsenderidentitet.
Den ubehagelige sandhed: omdømme opbygges langsomt og tabes hurtigt. Autentificering gør dig berettiget til tillid. Den skaber ikke tillid i sig selv.
Din liste kan være problemet
Mange problemer med spammapper er problemer med listekvalitet forklædt som DNS-problemer.
Hvis en liste er scraped, købt, arvet fra et gammelt CRM, samlet fra eventscanninger eller bygget på uklart samtykke, vil den som regel klare sig dårligt. Selv hvis den første kampagne ikke udløser åbenlyse klager, kan mailbox-udbydere se mønsteret: mange modtagere engagerer sig ikke, nogle markerer som spam, og nogle adresser bouncer.
Gode lister har kedelige oprindelser. Folk tilmeldte sig bevidst. De vidste, hvad de tilmeldte sig. Den første e-mail kom hurtigt nok til, at de kunne huske, at de havde gjort det. Det er let at afmelde sig.
Hold øje med disse advarselstegn for lister:
- høj bounce rate, især ved første afsendelse;
- mange rollebaserede konti som info@, sales@ og admin@;
- adresser indsamlet for år siden, men sjældent kontaktet;
- abonnenter fra lande eller brancher, du ikke betjener;
- usædvanligt lave klik- eller svarrater;
- spamklager over udbydernes tærskler.
For B2B-teams kan kontaktformularer også forgifte e-mailflows. Hvis dine formularer tillader automatiseret misbrug, kan dit domæne begynde at sende skraldenotifikationer, falske leads eller backscatter. Vi dækkede den risiko i hvorfor din kontaktformular er din største spamrisiko. Formularspam er ikke bare irriterende; det kan blive et omdømmeproblem.
Bestået DMARC kan stadig betyde svag alignment
En besked kan “bestå DMARC” og stadig være operationelt rodet.
For eksempel kan din synlige From-adresse være [email protected], DKIM kan bestå for mailer.example.net, og SPF kan bestå for et bounce-domæne kontrolleret af din e-mailudbyder. Afhængigt af alignment-indstillinger og udbyderkonfiguration kan det være teknisk acceptabelt. Men en ren opsætning signerer som regel med dit domæne eller et tydeligt relateret subdomæne.
Kontrollér:
- DKIM d= domain: matcher det eller aligner det med dit From-domæne?
- return-path domain: er det dit eller din udbyders?
- DMARC policy: står du stadig på
p=noneflere år senere? - subdomain policy: er glemte subdomæner ubeskyttede?
- forwarding behavior: ødelægger videresendte beskeder SPF, men overlever via DKIM?
Strict alignment er ikke obligatorisk for alle afsendere, men identiteten bør være sammenhængende. Hvis både mennesker og filtre ser et virvar af urelaterede domæner, lider tilliden.
Indhold betyder stadig noget, men ikke på den gamle måde
Der var en tid, hvor råd om leveringssikkerhed var besat af ord som “gratis”, “garanti” eller “handl nu”. Det råd er nu for simplistisk. Moderne filtre ser på beskedkontekst, afsenderhistorik, linkomdømme, HTML-struktur, brugeradfærd og mange andre signaler.
Alligevel kan indhold skade dig.
Almindelige problemer omfatter:
- link shorteners, der skjuler destinationen;
- linkdomæner, der ikke matcher;
- e-mails kun med billeder og meget lidt reel tekst;
- tunge tracking wrappers på hvert link;
- ødelagt HTML eller fejlformede MIME-dele;
- vedhæftninger, som modtagerne ikke forventede;
- vildledende emnelinjer;
- overdreven personalisering, der ser maskingenereret ud;
- juridisk footertekst, der ikke matcher den afsendende organisation.
En god test: ville e-mailen stadig give mening, hvis alle billeder blev blokeret, og tracking-parametre blev fjernet? Hvis ikke, er beskeden skrøbelig.
Undersøg også den faktiske kilde til beskeden. E-mailheaders er ikke det samme som HTTP headers, men vanen er den samme: stop med at gætte, og se på den rå samtale. Vores lille værktøjssæt til debugging af redirects og HTTP headers er skrevet til web, men samme disciplin gælder for e-mail: verificér, hvad der blev sendt, hvad der blev signeret, og hvor links ender.
Afsendelsesmønstre kan se mistænkelige ud
Mailbox-udbydere går op i adfærd over tid. En lille virksomhed, der sender 500 e-mails om måneden og pludselig sender 50.000 på en eftermiddag, vil tiltrække opmærksomhed, selv hvis hver besked er autentificeret.
Derfor er warming vigtigt. Warming er ikke magi. Det betyder ganske enkelt at øge volumen gradvist, mens man først sender til de personer, der mest sandsynligt vil engagere sig. Hvis disse modtagere åbner, klikker, svarer eller på anden måde behandler mailen som ønsket, har dit omdømme en bedre chance for at vokse sikkert.
Dårlige afsendelsesmønstre omfatter:
- store volumenstigninger;
- uregelmæssige “blast and disappear”-planer;
- først at sende til de mindst engagerede modtagere;
- at genaktivere gamle lister uden en omhyggelig sunset policy;
- at blande transaktionsmails og marketingmail på samme domæne uden planlægning;
- at skifte e-mailserviceudbyder og volumen på samme tid.
For mange teams er løsningen segmentering. Send vigtig mail fra et stabilt domæne eller subdomæne. Hold marketingeksperimenter adskilt. Lad ikke en risikabel kampagne skade password resets, fakturaer eller kontoadvarsler.
Afmeldingshåndtering er nu en leveringsfunktion
Mailbox-udbydere forventer i stigende grad, at bulkafsendere gør det let at afmelde sig. Det betyder synlige afmeldingslinks og, for mange bulkafsendere, one-click unsubscribe headers.
At skjule afmeldingslinket er selvmodsigende. Hvis folk ikke kan afmelde sig, vil de markere beskeden som spam. En spamklage er et langt stærkere negativt signal end en afmelding.
Sørg for:
- at afmeldingslinket virker uden at kræve login;
- at anmodninger efterkommes hurtigt;
- at List-Unsubscribe header er til stede for bulkmail;
- at preference centers er enkle, ikke en labyrint;
- at afmeldte brugere ikke tilføjes igen af CRM-synkroniseringer.
Dette er et af de områder, hvor juridisk compliance og leveringssikkerhed peger i samme retning: respekter modtagerens valg.
Din infrastruktur kan støje
Selv med god DNS kan infrastrukturfejl underminere tilliden.
Kontrollér reverse DNS for afsendelses-IP’er. Sørg for, at HELO/EHLO-navne giver mening. Undgå at sende fra kompromitterede webservere. Overvåg, om dit domæne eller din IP optræder på anerkendte blocklists. Hold TLS fungerende. Adskil mailstrømme, når risikoprofilerne er forskellige.
Vær også forsigtig med tredjepartsafsendere. Hver platform, der er tilladt i din SPF-record, hver DKIM selector, du publicerer, og hver integration, der kan sende som dit domæne, bliver en del af din e-mailomdømmeflade. Gamle værktøjer, glemte CRM’er og forladte marketingplatforme bør fjernes.
En praktisk kvartalsvis gennemgang:
- List alle tjenester, der er autoriseret til at sende e-mail for dit domæne.
- Bekræft, hvem der internt ejer hver tjeneste.
- Fjern ubrugte SPF includes og DKIM keys.
- Gennemgå DMARC aggregate reports for ukendte afsendere.
- Kontrollér klage-, bounce- og afmeldingsrater efter mailstrøm.
Det er ikke glamourøst arbejde. Det er også her, mange leveringsproblemer bliver fundet.
Sådan diagnosticerer du problemet uden at famle
Ændr ikke ti ting på én gang. Du vil aldrig vide, hvad der hjalp.
Start med en nylig besked, der endte i spam, og gennemgå denne sekvens:
- Bekræft autentificering. Kontrollér SPF-, DKIM- og DMARC-resultater i de modtagne headers.
- Kontrollér alignment. Verificér, hvilke domæner der bestod, og om de aligner med det synlige From-domæne.
- Identificér mailstrømmen. Er den transaktionel, lifecycle, salg, nyhedsbrev eller cold outreach?
- Gennemgå målgruppekvalitet. Blev dette sendt til opt-in-modtagere, der har engageret sig for nylig?
- Undersøg links. Er linkdomæner velrenommerede, konsistente og forventede?
- Se på engagement. Åbner, klikker, svarer eller ignorerer modtagerne?
- Kontrollér klager og bounces. Disse er ofte mere afslørende end åbningsrater.
- Sammenlign udbydere. Er problemet primært Gmail, Outlook, virksomhedsfiltre eller overalt?
- Ændr én variabel. Segmentér, reducer volumen, rens listen eller justér indhold — og mål derefter.
Hvis du sender meningsfulde mængder, så brug de rapporteringsværktøjer, som mailbox-udbydere tilbyder, hvor de findes. De afslører ikke alle detaljer, men de kan vise, om du har et problem med domæneomdømme, IP-omdømme, autentificering eller klagerate.
<!-- tool-cta:start -->
💡 Prøv dette: Selv når SPF består, kan fejlkonfigurationer og lookup-grænser skade leverbarheden—dobbelttjek din post med SPF Tester.
<!-- tool-cta:end -->
En nøgtern tjekliste for leveringssikkerhed
Hvis din e-mail autentificerer, men stadig ender i spam, så fokuser først på disse forbedringer:
- send kun til personer med klart samtykke eller en stærk eksisterende relation;
- fjern hard bounces med det samme;
- undertryk kronisk inaktive modtagere;
- gør afmelding lettere end at klage;
- hold From-navne og domæner konsistente;
- undgå pludselige volumenstigninger;
- adskil transaktionsmails og kampagnemails, hvor det er relevant;
- fjern ubrugte tredjepartsafsendere fra DNS;
- signer mail med et aligned DKIM-domæne;
- overvåg DMARC-rapporter og klagedata.
Mønsteret er enkelt: vær identificerbar, vær forventet, vær ønsket og vær konsistent.
SPF, DKIM og DMARC er nødvendige, fordi de beviser, at din mail ikke trivielt er forfalsket. Men placering i indbakken er en omdømmebeslutning. Mailbox-udbydere spørger ikke kun “Kommer dette virkelig fra dig?” De spørger “Ser vores brugere ud til at ønske mail fra dig?”
Det andet spørgsmål er sværere at besvare og sværere at forfalske. Det er også det, der afgør, om autentificeret mail når indbakken.
Ofte stillede spørgsmål
Kan e-mail ende i spam, selv hvis SPF, DKIM og DMARC alle består?
Forbedrer en DMARC policy på p=reject placering i indbakken?
Bør jeg bruge et separat domæne til marketing-e-mail?
Er spam trigger words stadig vigtige?
Hvad bør jeg kontrollere først, når en kampagne ender i spam?
Kilder & videre læsning