Por qué tus correos llegan a spam aunque SPF, DKIM y DMARC pasen
La autenticación demuestra que tienes permiso para enviar. No demuestra que los destinatarios quieran recibir el correo.
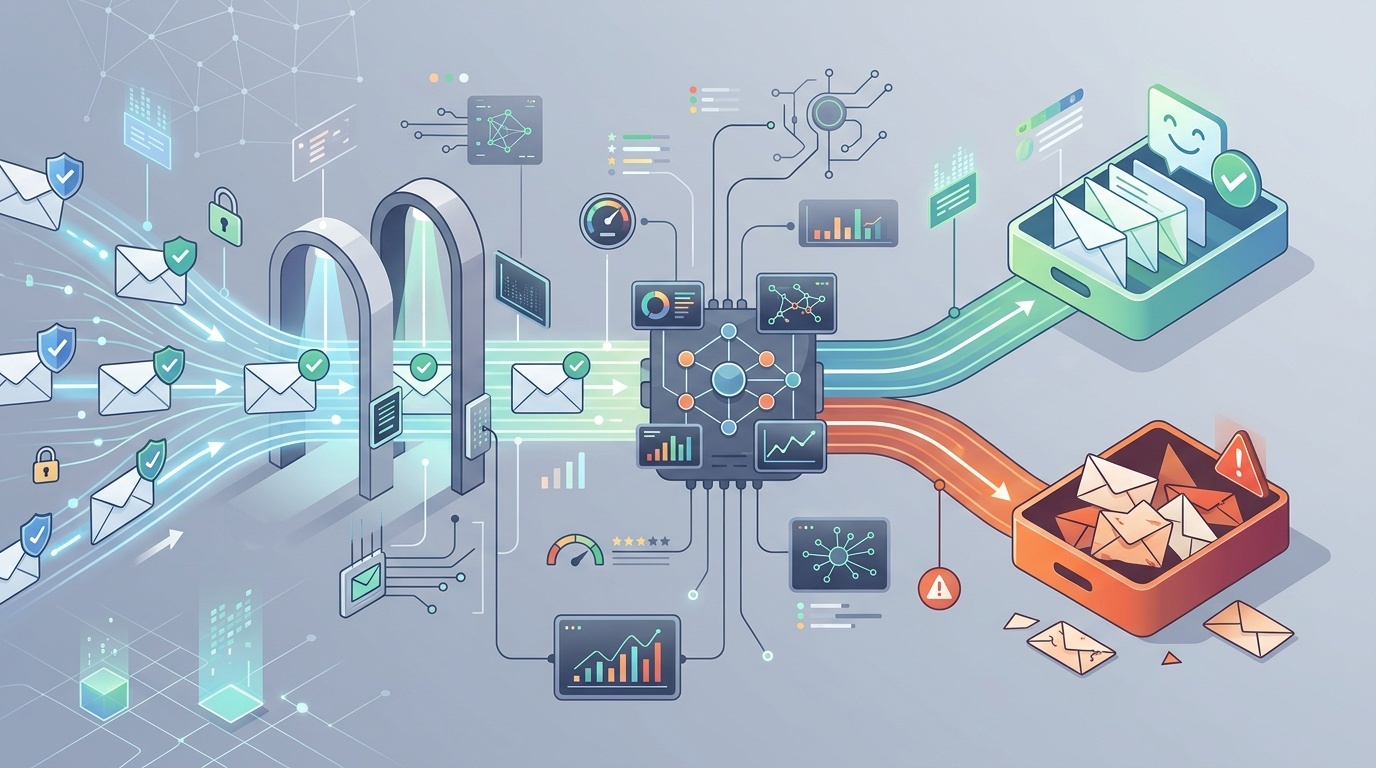
Tabla de contenido
- Pasar la autenticación es la línea de salida, no la meta
- Qué demuestran realmente SPF, DKIM y DMARC
- La razón principal: la reputación
- Tu lista puede ser el problema
- Pasar DMARC aún puede significar una alineación débil
- El contenido sigue importando, pero no como antes
- Los patrones de envío pueden parecer sospechosos
- La gestión de bajas ya es una función de entregabilidad
- Tu infraestructura puede ser ruidosa
- Cómo diagnosticar el problema sin dar palos de ciego
- Una lista de comprobación sobria de entregabilidad
Pasar la autenticación es la línea de salida, no la meta
Es frustrante hacer lo responsable — configurar correctamente SPF, DKIM y DMARC — y aun así ver que tus correos llegan a spam.
La confusión suele venir de tratar la autenticación como una garantía de entregabilidad. No lo es. SPF, DKIM y DMARC responden a una pregunta más limitada: ¿este servidor está autorizado para enviar en nombre de este dominio, y el remitente visible está alineado con la identidad autenticada?
Eso importa. Sin autenticación, los proveedores modernos de buzones hacen bien en desconfiar. Pero una vez que pasas esas comprobaciones, Gmail, Outlook, Yahoo y los filtros corporativos aún tienen que decidir si el mensaje es deseado, seguro y relevante. Esa decisión depende de la reputación del remitente, el comportamiento del destinatario, el contenido, la infraestructura, las quejas, la calidad de la lista y los patrones de envío.
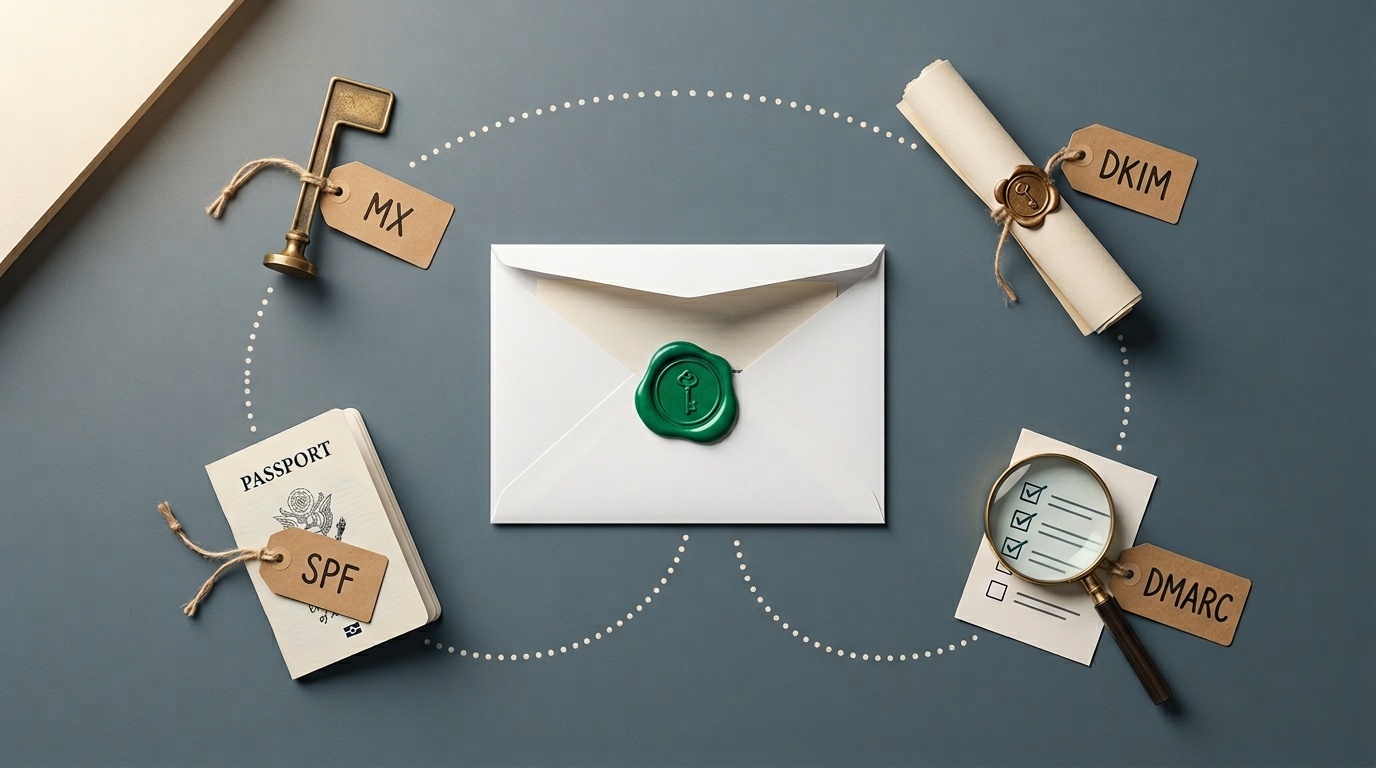
Si necesitas repasar qué hacen realmente los registros, empieza con nuestra guía para desarrolladores sobre MX, SPF, DKIM y DMARC. Este artículo asume que esos registros pasan y se centra en la siguiente capa: por qué el correo sigue siendo filtrado.
Qué demuestran realmente SPF, DKIM y DMARC
SPF comprueba si el servidor de correo que envía está autorizado por el dominio del return-path. DKIM comprueba si el mensaje fue firmado criptográficamente por un dominio y si las partes firmadas del mensaje no fueron alteradas. DMARC comprueba si SPF o DKIM pasan de una forma alineada con el dominio From visible.
Esa combinación ayuda a detener la suplantación. No dice:
- que el remitente tenga buena reputación;
- que los destinatarios hayan pedido el mensaje;
- que el contenido sea útil;
- que los enlaces sean seguros;
- que el volumen de envío sea normal;
- que el dominio tenga un historial limpio;
- que el mensaje no forme parte de una campaña de baja calidad.
Piensa en la autenticación como en un pasaporte. Verifica la identidad. El control fronterizo aún puede preguntar a dónde vas, qué llevas y si has causado problemas antes.
La razón principal: la reputación
Los proveedores de buzones puntúan a los remitentes de forma continua. No publican el modelo completo de puntuación, por razones obvias, pero las señales generales son bien conocidas.
La reputación del dominio y la reputación de la IP importan. Un dominio nuevo con DKIM perfecto aún puede parecer arriesgado. Un dominio antiguo que de repente empieza a enviar 80,000 correos promocionales tras años de enviar solo facturas también parecerá arriesgado. Una IP de envío compartida con vecinos abusivos puede perjudicar, aunque los principales proveedores de servicios de correo trabajan mucho para gestionarlo.
La reputación se ve afectada por:
- quejas de spam;
- rebotes definitivos;
- envíos a direcciones antiguas o abandonadas;
- picos repentinos de volumen;
- pocas aperturas o mensajes ignorados;
- mensajes eliminados sin leer;
- enlaces a dominios sospechosos o recién registrados;
- incidentes previos de phishing o malware;
- identidad de envío incoherente.
La verdad incómoda: la reputación se gana lentamente y se pierde rápido. La autenticación te mantiene apto para recibir confianza. No crea confianza por sí sola.
Tu lista puede ser el problema
Muchos problemas de carpeta de spam son problemas de calidad de lista disfrazados de problemas de DNS.
Si una lista fue extraída mediante scraping, comprada, heredada de un CRM antiguo, reunida a partir de escaneos de eventos o construida con consentimiento ambiguo, normalmente rendirá mal. Aunque la primera campaña no active quejas evidentes, los proveedores de buzones pueden ver el patrón: muchos destinatarios no interactúan, algunos marcan como spam y algunas direcciones rebotan.
Las buenas listas tienen orígenes aburridos. Las personas se registraron deliberadamente. Sabían para qué se estaban registrando. El primer correo llegó lo bastante pronto como para que recordaran haberlo hecho. Darse de baja es fácil.
Presta atención a estas señales de alerta en la lista:
- tasa de rebote alta, especialmente en el primer envío;
- muchas cuentas de rol como info@, sales@ y admin@;
- direcciones recopiladas hace años pero contactadas rara vez;
- suscriptores de países o sectores a los que no atiendes;
- tasas de clics o respuestas inusualmente bajas;
- quejas de spam por encima de los umbrales del proveedor.
Para equipos B2B, los formularios de contacto también pueden contaminar los flujos de correo. Si tus formularios permiten abusos automatizados, tu dominio puede empezar a enviar notificaciones basura, leads falsos o backscatter. Cubrimos ese riesgo en por qué tu formulario de contacto es tu mayor responsabilidad de spam. El spam de formularios no es solo una molestia; puede convertirse en un problema de reputación.
Pasar DMARC aún puede significar una alineación débil
Un mensaje puede “pasar DMARC” y aun así estar operativamente desordenado.
Por ejemplo, tu dirección From visible puede ser [email protected], DKIM puede pasar para mailer.example.net, y SPF puede pasar para un dominio de rebotes controlado por tu proveedor de correo. Según la configuración de alineación y del proveedor, esto puede ser técnicamente aceptable. Pero una configuración limpia suele firmar con tu dominio o con un subdominio claramente relacionado.
Comprueba:
- dominio DKIM d=: ¿coincide o se alinea con tu dominio From?
- dominio return-path: ¿es tuyo o de tu proveedor?
- política DMARC: ¿sigues con
p=noneaños después? - política de subdominios: ¿hay subdominios olvidados sin protección?
- comportamiento de reenvío: ¿los mensajes reenviados rompen SPF pero sobreviven gracias a DKIM?
La alineación estricta no es obligatoria para todos los remitentes, pero la identidad debe ser coherente. Si tanto las personas como los filtros ven una maraña de dominios no relacionados, la confianza se resiente.
El contenido sigue importando, pero no como antes
Hubo una época en la que los consejos de entregabilidad se obsesionaban con palabras como “gratis”, “garantía” o “actúa ahora”. Ese consejo hoy es demasiado simplista. Los filtros modernos observan el contexto del mensaje, el historial del remitente, la reputación de los enlaces, la estructura HTML, el comportamiento del usuario y muchas otras señales.
Aun así, el contenido puede perjudicarte.
Los problemas comunes incluyen:
- acortadores de enlaces que ocultan el destino;
- dominios de enlace que no coinciden;
- correos compuestos solo por imágenes con poco texto real;
- envoltorios de seguimiento pesados en cada enlace;
- HTML roto o partes MIME mal formadas;
- adjuntos que los destinatarios no esperaban;
- asuntos engañosos;
- personalización excesiva que parece generada por máquina;
- texto legal en el pie que no coincide con la organización remitente.
Una buena prueba: ¿el correo seguiría teniendo sentido si se bloquearan todas las imágenes y se eliminaran los parámetros de seguimiento? Si no, el mensaje es frágil.
También inspecciona la fuente real del mensaje. Las cabeceras de correo no son lo mismo que las cabeceras HTTP, pero el hábito es similar: deja de adivinar y mira la conversación en bruto. Nuestro pequeño conjunto de herramientas para depurar redirecciones y cabeceras HTTP está escrito para la web, pero la misma disciplina se aplica al correo: verifica qué se envió, qué se firmó y adónde resuelven los enlaces.
Los patrones de envío pueden parecer sospechosos
A los proveedores de buzones les importa el comportamiento a lo largo del tiempo. Una pequeña empresa que envía 500 correos al mes y de repente envía 50,000 en una tarde llamará la atención, aunque cada mensaje esté autenticado.
Por eso importa el calentamiento. El calentamiento no es magia. Simplemente significa aumentar el volumen gradualmente mientras se envía primero a las personas con más probabilidad de interactuar. Si esos destinatarios abren, hacen clic, responden o tratan el correo como deseado de alguna otra forma, tu reputación tiene más posibilidades de crecer de manera segura.
Los malos patrones de envío incluyen:
- grandes picos de volumen;
- calendarios irregulares de “envío masivo y desaparición”;
- enviar primero a los destinatarios menos activos;
- reactivar listas antiguas sin una política cuidadosa de caducidad;
- mezclar correo transaccional y de marketing en el mismo dominio sin planificación;
- cambiar de proveedor de servicios de correo y de volumen al mismo tiempo.
Para muchos equipos, la solución es la segmentación. Envía el correo importante desde un dominio o subdominio estable. Mantén separados los experimentos de marketing. No dejes que una campaña arriesgada dañe restablecimientos de contraseña, facturas o alertas de cuenta.
La gestión de bajas ya es una función de entregabilidad
Los proveedores de buzones esperan cada vez más que los remitentes masivos faciliten la baja. Eso implica enlaces de baja visibles y, para muchos remitentes masivos, cabeceras de baja con un clic.
Ocultar el enlace de baja es contraproducente. Si las personas no pueden darse de baja, marcarán el mensaje como spam. Una queja de spam es una señal negativa mucho más fuerte que una baja.
Asegúrate de que:
- el enlace de baja funcione sin requerir inicio de sesión;
- las solicitudes se atiendan rápidamente;
- la cabecera List-Unsubscribe esté presente en el correo masivo;
- los centros de preferencias sean simples, no un laberinto;
- los usuarios dados de baja no sean añadidos de nuevo por sincronizaciones del CRM.
Esta es una de esas áreas en las que el cumplimiento legal y la entregabilidad apuntan en la misma dirección: respetar la elección del destinatario.
Tu infraestructura puede ser ruidosa
Incluso con un buen DNS, los errores de infraestructura pueden socavar la confianza.
Comprueba el DNS inverso de las IP de envío. Asegúrate de que los nombres HELO/EHLO sean razonables. Evita enviar desde servidores web comprometidos. Monitoriza si tu dominio o IP aparece en blocklists reputadas. Mantén TLS funcionando. Separa los flujos de correo cuando los perfiles de riesgo sean diferentes.
También ten cuidado con los remitentes de terceros. Cada plataforma permitida en tu registro SPF, cada selector DKIM que publicas y cada integración que puede enviar como tu dominio pasa a formar parte de la superficie de reputación de tu correo. Deben eliminarse las herramientas antiguas, los CRM olvidados y las plataformas de marketing abandonadas.
Una revisión trimestral práctica:
- Enumera todos los servicios autorizados para enviar correo en nombre de tu dominio.
- Confirma quién es responsable internamente de cada servicio.
- Elimina includes de SPF y claves DKIM sin usar.
- Revisa los informes agregados de DMARC en busca de remitentes desconocidos.
- Comprueba las tasas de quejas, rebotes y bajas por flujo de correo.
No es un trabajo glamuroso. También es donde se encuentran muchos problemas de entregabilidad.
Cómo diagnosticar el problema sin dar palos de ciego
No cambies diez cosas a la vez. Nunca sabrás qué ayudó.
Empieza con un mensaje reciente que haya llegado a spam y sigue esta secuencia:
- Confirma la autenticación. Comprueba los resultados de SPF, DKIM y DMARC en las cabeceras recibidas.
- Comprueba la alineación. Verifica qué dominios pasaron y si se alinean con el dominio From visible.
- Identifica el flujo de correo. ¿Es transaccional, de ciclo de vida, ventas, newsletter o prospección en frío?
- Revisa la calidad de la audiencia. ¿Se envió a destinatarios con opt-in y actividad reciente?
- Inspecciona los enlaces. ¿Los dominios de enlace son reputados, coherentes y esperados?
- Observa la interacción. ¿Los destinatarios abren, hacen clic, responden o ignoran?
- Comprueba quejas y rebotes. A menudo revelan más que las tasas de apertura.
- Compara proveedores. ¿El problema ocurre sobre todo en Gmail, Outlook, filtros corporativos o en todas partes?
- Cambia una variable. Segmenta, reduce el volumen, limpia la lista o ajusta el contenido — y luego mide.
Si envías un volumen significativo, usa las herramientas de informes ofrecidas por los proveedores de buzones cuando estén disponibles. No revelarán todos los detalles, pero pueden mostrar si tienes un problema de reputación de dominio, reputación de IP, autenticación o tasa de quejas.
<!-- tool-cta:start -->
💡 Prueba esto: Aunque SPF pase, las configuraciones erróneas y los límites de consultas pueden perjudicar la entregabilidad—vuelve a comprobar tu registro con el SPF Tester.
<!-- tool-cta:end -->
Una lista de comprobación sobria de entregabilidad
Si tu correo se autentica pero aun así llega a spam, céntrate primero en estas correcciones:
- envía solo a personas con consentimiento claro o una relación existente sólida;
- elimina de inmediato los rebotes definitivos;
- suprime a los destinatarios crónicamente inactivos;
- haz que darse de baja sea más fácil que quejarse;
- mantén coherentes los nombres y dominios From;
- evita aumentos repentinos de volumen;
- separa el correo transaccional y promocional cuando sea apropiado;
- elimina del DNS los remitentes de terceros sin usar;
- firma el correo con un dominio DKIM alineado;
- monitoriza los informes DMARC y los datos de quejas.
El patrón es simple: sé identificable, esperado, deseado y coherente.
SPF, DKIM y DMARC son necesarios porque demuestran que tu correo no se falsifica de forma trivial. Pero la colocación en la bandeja de entrada es una decisión de reputación. Los proveedores de buzones no solo preguntan “¿Esto viene realmente de ti?”. Preguntan “¿Nuestros usuarios parecen querer correo tuyo?”
Esa segunda pregunta es más difícil de responder, y más difícil de fingir. También es la que decide si el correo autenticado llega a la bandeja de entrada.
Preguntas frecuentes
¿Puede un correo llegar a spam aunque SPF, DKIM y DMARC pasen todos?
¿Una política DMARC de p=reject mejora la colocación en la bandeja de entrada?
¿Debería usar un dominio separado para el correo de marketing?
¿Siguen siendo importantes las palabras que activan filtros de spam?
¿Qué debo comprobar primero cuando una campaña va a spam?
Fuentes y lecturas adicionales