Proč vaše e-maily končí ve spamu, i když SPF, DKIM a DMARC procházejí
Autentizace dokazuje, že smíte odesílat. Nedokazuje, že příjemci o poštu stojí.
Obsah
- Úspěšná autentizace je startovní čára, ne cílová páska
- Co SPF, DKIM a DMARC skutečně dokazují
- Největší důvod: reputace
- Problém může být ve vašem seznamu
- Úspěšný DMARC může stále znamenat slabé sladění
- Na obsahu stále záleží, ale ne postaru
- Vzorce odesílání mohou působit podezřele
- Zpracování odhlášení je dnes funkcí doručitelnosti
- Vaše infrastruktura může být hlučná
- Jak diagnostikovat problém bez bezhlavého zkoušení
- Střízlivý checklist doručitelnosti
Úspěšná autentizace je startovní čára, ne cílová páska
Je frustrující udělat odpovědnou věc — správně nastavit SPF, DKIM a DMARC — a přesto vidět, že vaše e-maily končí ve spamu.
Zmatek obvykle vzniká tím, že se autentizace bere jako záruka doručitelnosti. Tou není. SPF, DKIM a DMARC odpovídají na užší otázku: smí tento server odesílat za tuto doménu a odpovídá viditelný odesílatel ověřené identitě?
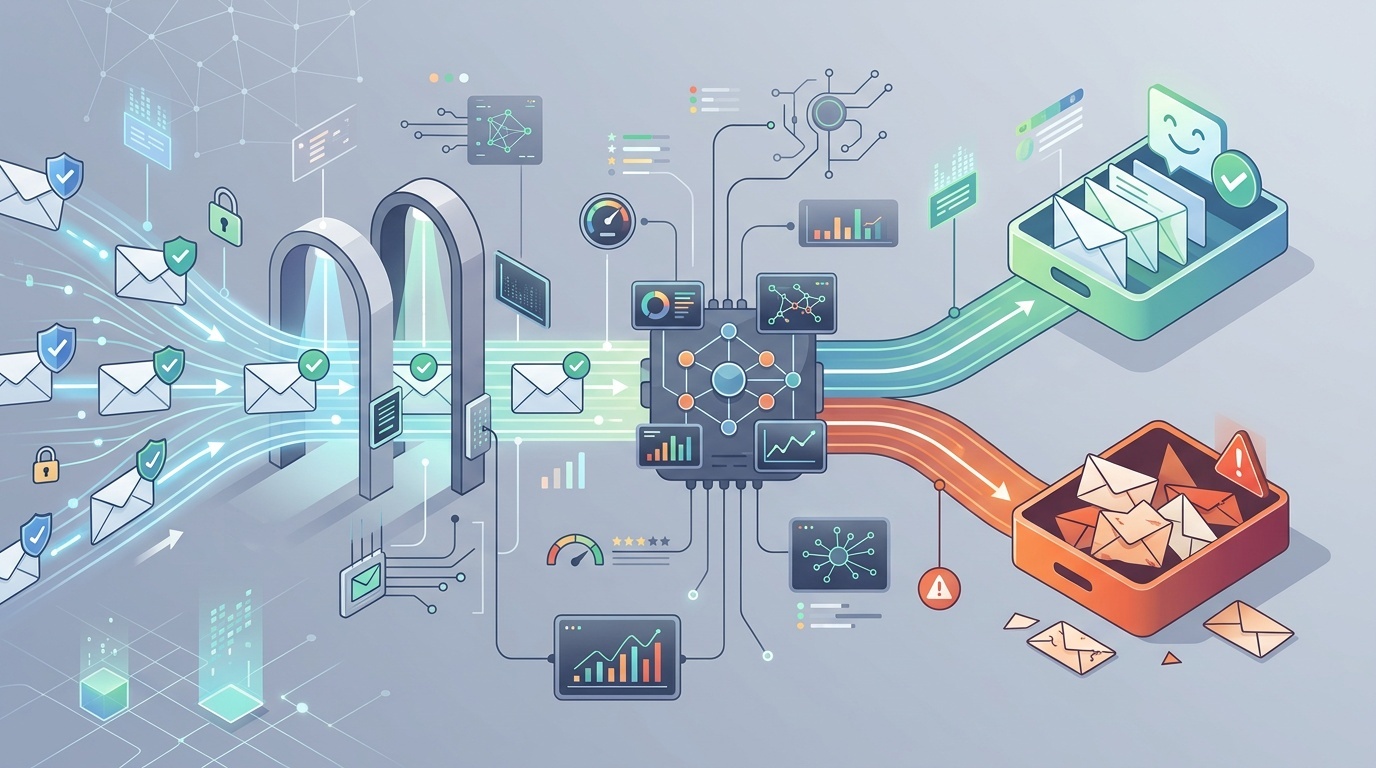
Na tom záleží. Bez autentizace mají moderní poskytovatelé schránek dobrý důvod vám nedůvěřovat. Jakmile však těmito kontrolami projdete, Gmail, Outlook, Yahoo i firemní filtry se stále musí rozhodnout, zda je zpráva žádaná, bezpečná a relevantní. Toto rozhodnutí závisí na reputaci odesílatele, chování příjemců, obsahu, infrastruktuře, stížnostech, kvalitě seznamu a vzorcích odesílání.
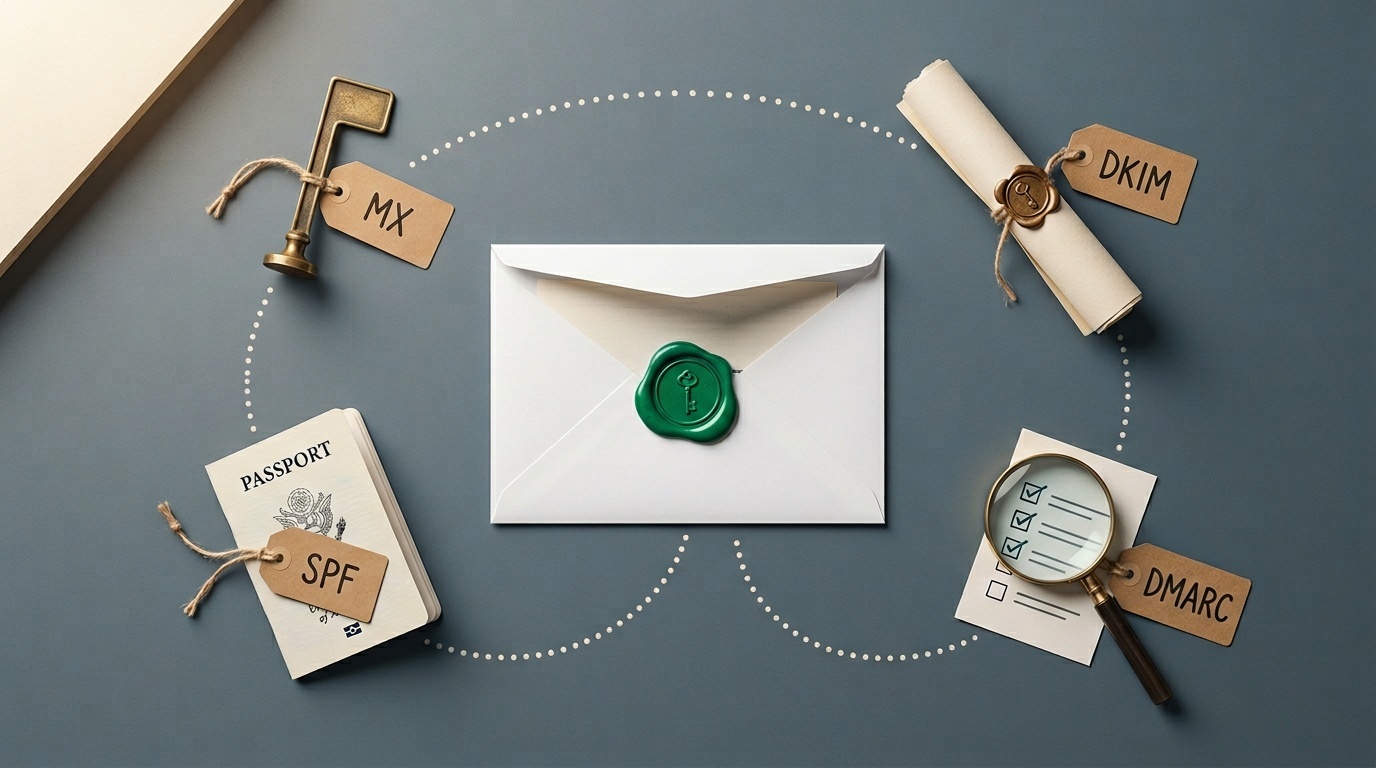
Pokud si potřebujete osvěžit, co tyto záznamy skutečně dělají, začněte naším vývojářsky přívětivým průvodcem MX, SPF, DKIM a DMARC. Tento článek předpokládá, že tyto záznamy procházejí, a soustředí se na další vrstvu: proč je pošta stále filtrována.
Co SPF, DKIM a DMARC skutečně dokazují
SPF kontroluje, zda je odesílající poštovní server autorizován doménou v return-path. DKIM kontroluje, zda byla zpráva kryptograficky podepsána doménou a zda podepsané části zprávy nebyly změněny. DMARC kontroluje, zda SPF nebo DKIM projde způsobem, který je v souladu s viditelnou doménou From.
Tato kombinace pomáhá zastavit spoofing. Neříká ale:
- že má odesílatel dobrou reputaci;
- že si příjemci zprávu vyžádali;
- že je obsah užitečný;
- že jsou odkazy bezpečné;
- že je objem odesílání normální;
- že má doména čistou historii;
- že zpráva není součástí nekvalitní kampaně.
Představte si autentizaci jako pas. Ověřuje identitu. Hraniční kontrola se stále může zeptat, kam jedete, co vezete a zda jste už dříve nezpůsobili potíže.
Největší důvod: reputace
Poskytovatelé schránek odesílatele průběžně hodnotí. Celý hodnoticí model z pochopitelných důvodů nezveřejňují, ale hlavní signály jsou dobře známé.
Záleží na reputaci domény i reputaci IP adresy. Nová doména s dokonalým DKIM může stále působit rizikově. Stará doména, která po letech odesílání pouze faktur najednou začne posílat 80 000 propagačních e-mailů, bude také vypadat rizikově. Sdílená odesílací IP adresa se zneužívajícími sousedy může uškodit, i když velcí poskytovatelé e-mailových služeb se to snaží aktivně řídit.
Reputaci ovlivňují:
- stížnosti na spam;
- hard bounces;
- odesílání na staré nebo opuštěné adresy;
- náhlé skoky v objemu;
- nízká míra otevření nebo ignorované zprávy;
- zprávy smazané bez přečtení;
- odkazy na podezřelé nebo nově registrované domény;
- dřívější incidenty s phishingem nebo malwarem;
- nekonzistentní identita odesílatele.
Nepříjemná pravda: reputace se získává pomalu a ztrácí rychle. Autentizace vám umožňuje být způsobilí k důvěře. Sama o sobě důvěru nevytváří.
Problém může být ve vašem seznamu
Mnoho problémů se složkou spam jsou ve skutečnosti problémy s kvalitou seznamu převlečené za problémy s DNS.
Pokud byl seznam scrapovaný, koupený, zděděný ze starého CRM, sestavený ze skenů na akcích nebo vytvořený na základě vágního souhlasu, obvykle bude fungovat špatně. I když první kampaň nevyvolá zjevné stížnosti, poskytovatelé schránek vidí vzorec: mnoho příjemců nereaguje, někteří označí zprávu jako spam a některé adresy se vracejí.
Dobré seznamy mají nudný původ. Lidé se přihlásili záměrně. Věděli, k čemu se přihlašují. První e-mail přišel dost brzy na to, aby si to pamatovali. Odhlášení je snadné.
Sledujte tyto varovné signály seznamu:
- vysoká míra bounce, zejména při prvním odeslání;
- mnoho role účtů jako info@, sales@ a admin@;
- adresy shromážděné před lety, ale zřídka kontaktované;
- odběratelé ze zemí nebo odvětví, která neobsluhujete;
- neobvykle nízká míra kliknutí nebo odpovědí;
- stížnosti na spam nad limity poskytovatele.
U B2B týmů mohou e-mailové toky otrávit také kontaktní formuláře. Pokud vaše formuláře umožňují automatizované zneužití, vaše doména může začít posílat nevyžádaná oznámení, falešné leady nebo backscatter. Toto riziko jsme popsali v článku proč je váš kontaktní formulář vaším největším spamovým rizikem. Formulářový spam není jen nepříjemnost; může se stát problémem reputace.
Úspěšný DMARC může stále znamenat slabé sladění
Zpráva může „projít DMARC“, a přitom být provozně nepořádná.
Například viditelná adresa From může být [email protected], DKIM může projít pro mailer.example.net a SPF může projít pro bounce doménu ovládanou vaším poskytovatelem e-mailu. V závislosti na nastavení sladění a konfiguraci poskytovatele to může být technicky přijatelné. Čisté nastavení však obvykle podepisuje vaší doménou nebo jasně související subdoménou.
Zkontrolujte:
- DKIM d= domain: odpovídá vaší doméně From nebo je s ní sladěná?
- return-path domain: je vaše, nebo patří vašemu poskytovateli?
- DMARC policy: jste i po letech stále na
p=none? - subdomain policy: nejsou zapomenuté subdomény nechráněné?
- forwarding behavior: nerozbíjejí přeposlané zprávy SPF, ale nepřežívají díky DKIM?
Striktní sladění není povinné pro každého odesílatele, ale identita by měla být soudržná. Pokud lidé i filtry vidí změť nesouvisejících domén, důvěra trpí.
Na obsahu stále záleží, ale ne postaru
Bývaly časy, kdy se rady k doručitelnosti posedle točily kolem slov jako „zdarma“, „záruka“ nebo „jednejte hned“. Takové rady jsou dnes příliš zjednodušené. Moderní filtry sledují kontext zprávy, historii odesílatele, reputaci odkazů, strukturu HTML, chování uživatelů a mnoho dalších signálů.
Obsah vám přesto může uškodit.
Mezi běžné problémy patří:
- zkracovače odkazů, které zakrývají cíl;
- nesoulad domén v odkazech;
- e-maily tvořené jen obrázky s minimem skutečného textu;
- těžké trackingové obálky na každém odkazu;
- rozbité HTML nebo chybně vytvořené části MIME;
- přílohy, které příjemci nečekali;
- klamavé předměty;
- přehnaná personalizace, která působí strojově generovaně;
- právní text v patičce, který neodpovídá odesílající organizaci.
Dobrý test: dával by e-mail stále smysl, kdyby byly všechny obrázky blokované a trackingové parametry odstraněné? Pokud ne, zpráva je křehká.
Prohlédněte si také skutečný zdroj zprávy. E-mailové hlavičky nejsou totéž co HTTP hlavičky, ale návyk je podobný: nepředpokládejte a podívejte se na surovou komunikaci. Náš malý toolkit pro ladění přesměrování a HTTP hlaviček je napsaný pro web, ale stejná disciplína platí i pro e-mail: ověřte, co bylo odesláno, co bylo podepsáno a kam odkazy vedou.
Vzorce odesílání mohou působit podezřele
Poskytovatelé schránek sledují chování v čase. Malá firma, která posílá 500 e-mailů měsíčně a najednou za odpoledne odešle 50 000, přitáhne pozornost, i když je každá zpráva autentizovaná.
Proto záleží na zahřívání. Zahřívání není magie. Jednoduše znamená postupně zvyšovat objem a nejprve posílat lidem, u nichž je největší pravděpodobnost zapojení. Pokud tito příjemci otevírají, klikají, odpovídají nebo jinak zacházejí s poštou jako s vítanou, má vaše reputace lepší šanci bezpečně růst.
Špatné vzorce odesílání zahrnují:
- velké skoky v objemu;
- nepravidelné rozvrhy typu „rozeslat a zmizet“;
- odesílání nejméně zapojeným příjemcům jako prvním;
- reaktivaci starých seznamů bez pečlivé sunset policy;
- míchání transakční a marketingové pošty na stejné doméně bez plánování;
- změnu poskytovatele e-mailových služeb a objemu ve stejnou dobu.
Pro mnoho týmů je řešením segmentace. Důležitou poštu posílejte ze stabilní domény nebo subdomény. Marketingové experimenty držte odděleně. Nedovolte, aby riziková kampaň poškodila resetování hesel, faktury nebo upozornění k účtu.
Zpracování odhlášení je dnes funkcí doručitelnosti
Poskytovatelé schránek stále více očekávají, že hromadní odesílatelé usnadní odhlášení. To znamená viditelné odkazy pro odhlášení a u mnoha hromadných odesílatelů také hlavičky pro odhlášení jedním kliknutím.
Schovávat odkaz pro odhlášení je kontraproduktivní. Pokud se lidé nemohou odhlásit, označí zprávu jako spam. Stížnost na spam je mnohem silnější negativní signál než odhlášení.
Ujistěte se, že:
- odkaz pro odhlášení funguje bez nutnosti přihlášení;
- žádosti jsou vyřízeny rychle;
- u hromadné pošty je přítomna hlavička List-Unsubscribe;
- preference centra jsou jednoduchá, ne bludiště;
- odhlášení uživatelé nejsou znovu přidáváni synchronizací CRM.
Je to jedna z oblastí, kde právní soulad a doručitelnost ukazují stejným směrem: respektujte volbu příjemce.
Vaše infrastruktura může být hlučná
I při dobrém DNS mohou chyby v infrastruktuře podkopat důvěru.
Zkontrolujte reverzní DNS pro odesílací IP adresy. Ujistěte se, že názvy HELO/EHLO dávají smysl. Vyhněte se odesílání z kompromitovaných webových serverů. Sledujte, zda se vaše doména nebo IP adresa neobjevuje na důvěryhodných blocklistech. Udržujte funkční TLS. Oddělujte poštovní proudy, pokud mají různé rizikové profily.
Opatrní buďte také u odesílatelů třetích stran. Každá platforma povolená ve vašem SPF záznamu, každý DKIM selector, který publikujete, a každá integrace, která může odesílat jako vaše doména, se stává součástí povrchu vaší e-mailové reputace. Staré nástroje, zapomenutá CRM a opuštěné marketingové platformy by měly být odstraněny.
Praktická čtvrtletní kontrola:
- Sepište každou službu autorizovanou k odesílání e-mailů za vaši doménu.
- Potvrďte, kdo za každou službu interně odpovídá.
- Odstraňte nepoužívané SPF includes a DKIM klíče.
- Zkontrolujte agregované reporty DMARC kvůli neznámým odesílatelům.
- Zkontrolujte míry stížností, bounce a odhlášení podle poštovního proudu.
Není to okázalá práce. Je to ale také místo, kde se nachází mnoho problémů s doručitelností.
Jak diagnostikovat problém bez bezhlavého zkoušení
Neměňte deset věcí najednou. Nikdy nezjistíte, co pomohlo.
Začněte nedávnou zprávou, která skončila ve spamu, a projděte tento postup:
- Potvrďte autentizaci. Zkontrolujte výsledky SPF, DKIM a DMARC v přijatých hlavičkách.
- Zkontrolujte sladění. Ověřte, které domény prošly a zda jsou sladěné s viditelnou doménou From.
- Určete poštovní proud. Je to transakční, lifecycle, prodejní, newsletterová nebo cold outreach pošta?
- Zhodnoťte kvalitu publika. Bylo to odesláno příjemcům, kteří se přihlásili a nedávno projevili zájem?
- Prohlédněte odkazy. Jsou domény odkazů důvěryhodné, konzistentní a očekávané?
- Podívejte se na engagement. Otevírají příjemci, klikají, odpovídají, nebo ignorují?
- Zkontrolujte stížnosti a bounces. Často prozradí víc než míry otevření.
- Porovnejte poskytovatele. Týká se problém hlavně Gmail, Outlook, firemních filtrů, nebo je všude?
- Změňte jednu proměnnou. Segmentujte, snižte objem, vyčistěte seznam nebo upravte obsah — a pak měřte.
Pokud odesíláte významný objem, používejte reportovací nástroje poskytovatelů schránek tam, kde jsou dostupné. Neodhalí každý detail, ale mohou ukázat, zda máte problém s reputací domény, reputací IP, autentizací nebo mírou stížností.
<!-- tool-cta:start -->
💡 Vyzkoušejte toto: I když SPF projde, chybné konfigurace a limity lookupů mohou poškodit doručitelnost—znovu zkontrolujte svůj záznam pomocí SPF Tester.
<!-- tool-cta:end -->
Střízlivý checklist doručitelnosti
Pokud se váš e-mail autentizuje, ale stále končí ve spamu, zaměřte se nejdřív na tato opatření:
- posílejte pouze lidem s jasným souhlasem nebo silným existujícím vztahem;
- hard bounces odstraňujte okamžitě;
- potlačte chronicky neaktivní příjemce;
- udělejte odhlášení snazší než stížnost;
- udržujte jména From a domény konzistentní;
- vyhýbejte se náhlým nárůstům objemu;
- tam, kde je to vhodné, oddělte transakční a propagační poštu;
- odstraňte z DNS nepoužívané odesílatele třetích stran;
- podepisujte poštu sladěnou DKIM doménou;
- sledujte DMARC reporty a data o stížnostech.
Vzorec je jednoduchý: buďte identifikovatelní, očekávaní, žádaní a konzistentní.
SPF, DKIM a DMARC jsou nezbytné, protože dokazují, že vaši poštu nelze triviálně zfalšovat. Umístění v inboxu je ale rozhodnutí o reputaci. Poskytovatelé schránek se neptají jen „Je to opravdu od vás?“ Ptají se „Zdá se, že naši uživatelé chtějí poštu od vás?“
Na druhou otázku se odpovídá hůř a hůř se předstírá. A právě ona rozhoduje, zda autentizovaná pošta dorazí do inboxu.
Často kladené otázky
Může e-mail skončit ve spamu, i když SPF, DKIM a DMARC všechny projdou?
Zlepší DMARC policy p=reject doručení do inboxu?
Mám pro marketingový e-mail používat samostatnou doménu?
Jsou spamová spouštěcí slova stále důležitá?
Co mám zkontrolovat jako první, když kampaň padá do spamu?
Zdroje a další čtení