Miksi sähköpostisi päätyvät roskapostiin, vaikka SPF, DKIM ja DMARC menevät läpi
Todennus osoittaa, että sinulla on lupa lähettää. Se ei osoita, että vastaanottajat haluavat viestin.
Sisällysluettelo
- Todennuksen läpäisy on lähtöviiva, ei maaliviiva
- Mitä SPF, DKIM ja DMARC todella todistavat
- Suurin syy: maine
- Listasi voi olla ongelma
- DMARCin läpäisy voi silti tarkoittaa heikkoa kohdistusta
- Sisällöllä on yhä merkitystä, mutta ei vanhalla tavalla
- Lähetysmallit voivat näyttää epäilyttäviltä
- Tilauksen perumisen käsittely on nyt toimitettavuusominaisuus
- Infrastruktuurisi voi olla meluisa
- Miten diagnosoit ongelman hötkyilemättä
- Selkeä toimitettavuuden tarkistuslista
Todennuksen läpäisy on lähtöviiva, ei maaliviiva
On turhauttavaa tehdä vastuullinen asia — määrittää SPF, DKIM ja DMARC oikein — ja silti nähdä sähköpostien päätyvän roskapostiin.
Hämmennys syntyy yleensä siitä, että todennusta pidetään toimitettavuuden takeena. Sitä se ei ole. SPF, DKIM ja DMARC vastaavat rajatumpaan kysymykseen: saako tämä palvelin lähettää tämän verkkotunnuksen puolesta, ja vastaako näkyvä lähettäjä todennettua identiteettiä?
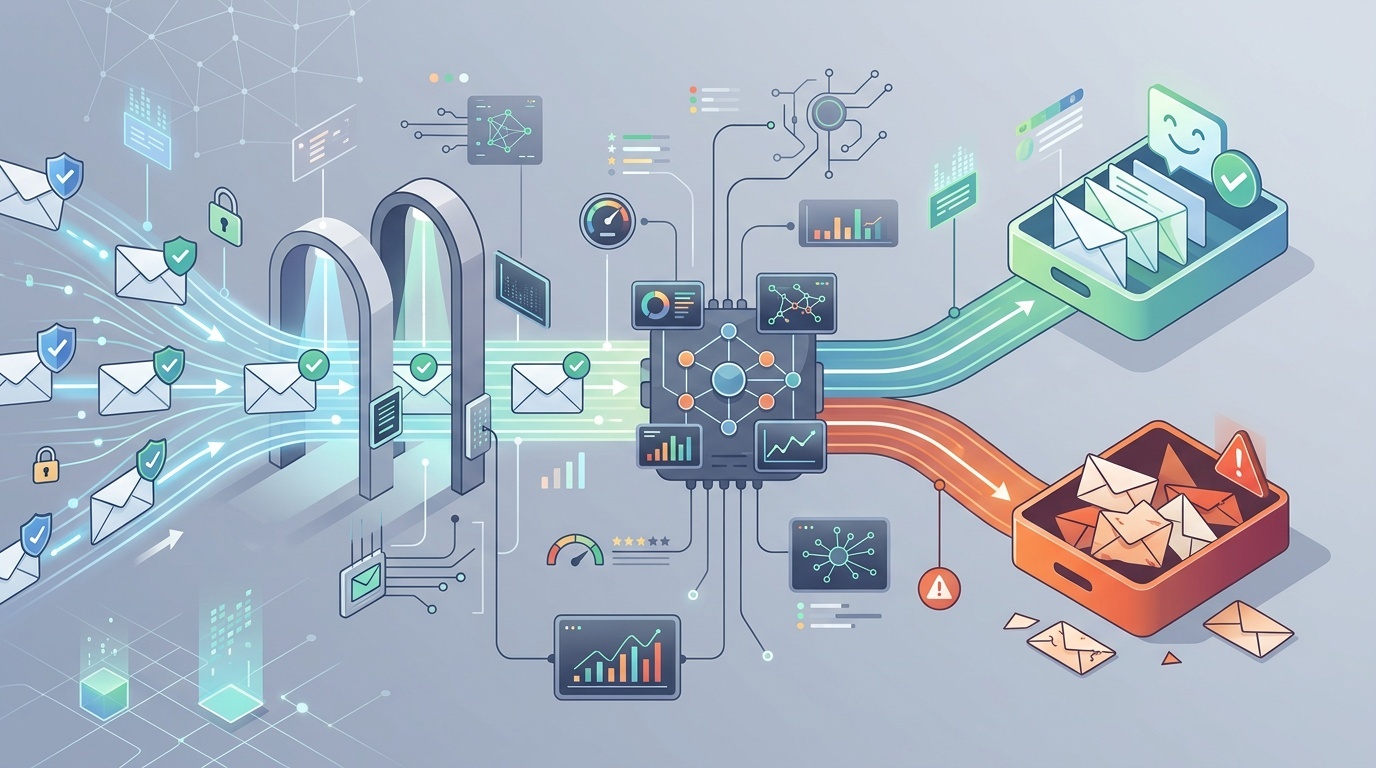
Sillä on merkitystä. Ilman todennusta nykyaikaisilla postilaatikkopalveluilla on hyvä syy olla luottamatta sinuun. Mutta kun läpäiset nämä tarkistukset, Gmailin, Outlookin, Yahoon ja yritysten suodattimien on silti päätettävä, onko viesti haluttu, turvallinen ja olennainen. Päätös riippuu lähettäjän maineesta, vastaanottajien käyttäytymisestä, sisällöstä, infrastruktuurista, valituksista, listan laadusta ja lähetysmalleista.
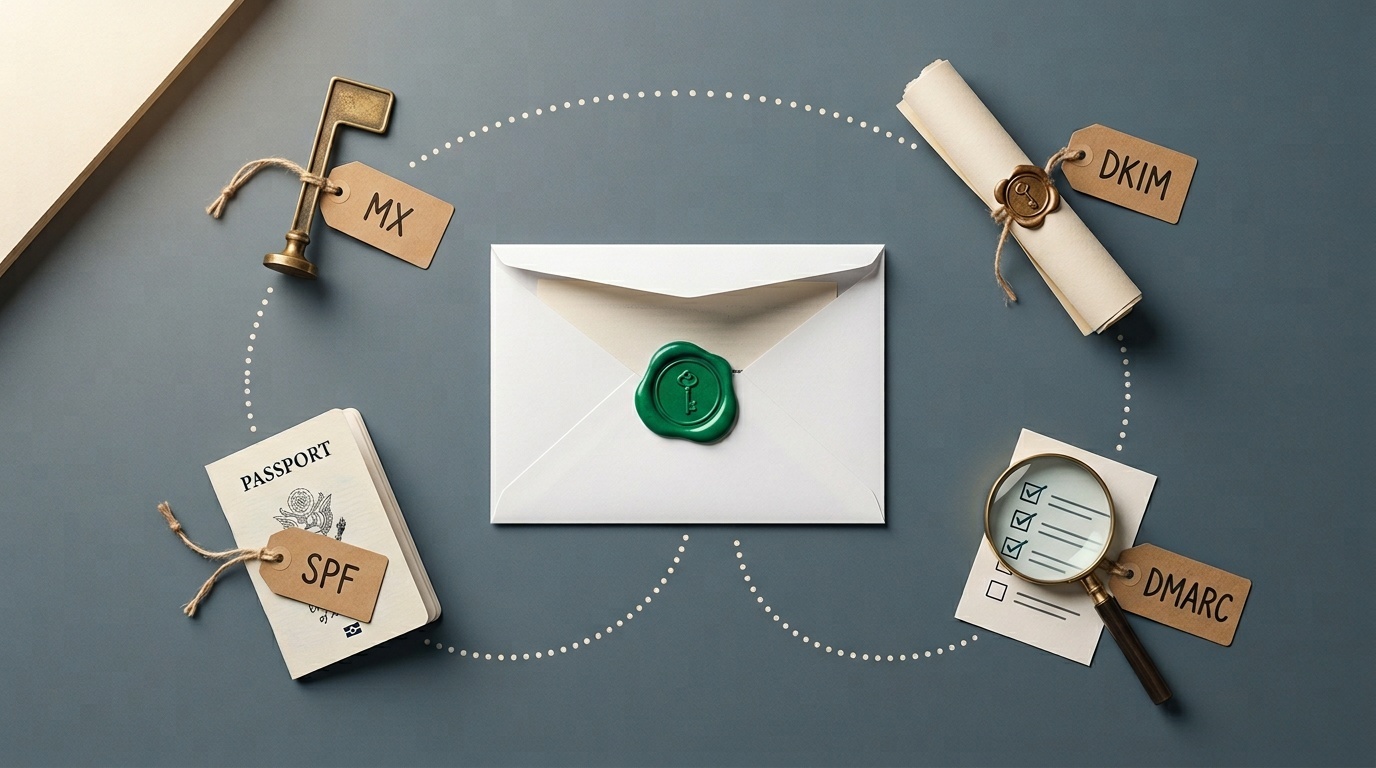
Jos tarvitset kertauksen siitä, mitä tietueet todella tekevät, aloita kehittäjäystävällisestä oppaastamme MX-, SPF-, DKIM- ja DMARC-tietueisiin. Tässä artikkelissa oletetaan, että nämä tietueet menevät läpi, ja keskitytään seuraavaan kerrokseen: miksi posti silti suodatetaan.
Mitä SPF, DKIM ja DMARC todella todistavat
SPF tarkistaa, onko lähettävä sähköpostipalvelin valtuutettu return-pathissa olevan verkkotunnuksen toimesta. DKIM tarkistaa, onko viesti allekirjoitettu kryptografisesti jonkin verkkotunnuksen toimesta ja ettei viestin allekirjoitettuja osia ole muutettu. DMARC tarkistaa, meneekö SPF tai DKIM läpi tavalla, joka vastaa näkyvää From-verkkotunnusta.
Tämä yhdistelmä auttaa estämään väärennöksiä. Se ei kerro, että:
- lähettäjällä on hyvä maine;
- vastaanottajat pyysivät viestiä;
- sisältö on hyödyllistä;
- linkit ovat turvallisia;
- lähetysmäärä on normaali;
- verkkotunnuksella on puhdas historia;
- viesti ei ole osa heikkolaatuista kampanjaa.
Ajattele todennusta kuin passia. Se varmistaa henkilöllisyyden. Rajavalvonta voi silti kysyä, minne olet menossa, mitä kuljetat mukanasi ja oletko aiheuttanut ongelmia aiemmin.
Suurin syy: maine
Postilaatikkopalvelut pisteyttävät lähettäjiä jatkuvasti. Ne eivät ilmeisistä syistä julkaise koko pisteytysmallia, mutta laajat signaalit tunnetaan hyvin.
Sekä verkkotunnuksen maineella että IP-maineella on merkitystä. Uusi verkkotunnus, jolla on täydellinen DKIM, voi silti näyttää riskialttiilta. Vanha verkkotunnus, joka alkaa yhtäkkiä lähettää 80 000 markkinointisähköpostia lähetettyään vuosien ajan vain laskuja, näyttää sekin riskialttiilta. Jaettu lähettävä IP-osoite, jonka naapurit toimivat väärin, voi haitata, vaikka suuret sähköpostipalveluntarjoajat tekevät paljon työtä tämän hallitsemiseksi.
Maineeseen vaikuttavat:
- roskapostivalitukset;
- pysyvät palautukset;
- lähettäminen vanhoihin tai hylättyihin osoitteisiin;
- äkilliset määrän piikit;
- vähäiset avaukset tai ohitetut viestit;
- lukematta poistetut viestit;
- linkit epäilyttäviin tai hiljattain rekisteröityihin verkkotunnuksiin;
- aiemmat tietojenkalastelu- tai haittaohjelmatapaukset;
- epäjohdonmukainen lähetysidentiteetti.
Epämukava totuus: maine ansaitaan hitaasti ja menetetään nopeasti. Todennus pitää sinut kelpoisena luottamukseen. Se ei itsessään luo luottamusta.
Listasi voi olla ongelma
Monet roskapostikansio-ongelmat ovat listan laatuongelmia, jotka näyttävät DNS-ongelmilta.
Jos lista on kaavittu, ostettu, peritty vanhasta CRM:stä, koottu tapahtumaskannauksista tai rakennettu epämääräisen suostumuksen varaan, se toimii yleensä huonosti. Vaikka ensimmäinen kampanja ei aiheuttaisi ilmeisiä valituksia, postilaatikkopalvelut näkevät kaavan: moni vastaanottaja ei reagoi, osa merkitsee viestin roskapostiksi ja osa osoitteista palauttaa viestin.
Hyvillä listoilla on arkinen alkuperä. Ihmiset liittyivät niille tietoisesti. He tiesivät, mihin he liittyivät. Ensimmäinen sähköposti saapui niin pian, että he muistivat tehneensä sen. Tilauksen peruminen on helppoa.
Tarkkaile näitä listan varoitusmerkkejä:
- korkea palautusprosentti, erityisesti ensimmäisessä lähetyksessä;
- paljon rooliosoitteita, kuten info@, sales@ ja admin@;
- vuosia sitten kerättyjä osoitteita, joihin on oltu harvoin yhteydessä;
- tilaajia maista tai toimialoilta, joita et palvele;
- poikkeuksellisen matalat klikkaus- tai vastausprosentit;
- roskapostivalituksia yli palveluntarjoajan kynnysarvojen.
B2B-tiimeillä myös yhteydenottolomakkeet voivat myrkyttää sähköpostivirtoja. Jos lomakkeesi sallivat automatisoidun väärinkäytön, verkkotunnuksesi voi alkaa lähettää roskailmoituksia, vääriä liidejä tai takaisinsirontaa. Käsittelimme tätä riskiä artikkelissa miksi yhteydenottolomakkeesi on suurin roskapostiriskisi. Lomakeroskaposti ei ole vain harmi; siitä voi tulla maineongelma.
DMARCin läpäisy voi silti tarkoittaa heikkoa kohdistusta
Viesti voi “läpäistä DMARCin” ja olla silti operatiivisesti sekava.
Esimerkiksi näkyvä From-osoitteesi voi olla [email protected], DKIM voi mennä läpi verkkotunnukselle mailer.example.net, ja SPF voi mennä läpi sähköpostipalveluntarjoajasi hallitsemalle palautusverkkotunnukselle. Kohdistusasetuksista ja palveluntarjoajan määrityksistä riippuen tämä voi olla teknisesti hyväksyttävää. Siisti kokoonpano kuitenkin yleensä allekirjoittaa omalla verkkotunnuksellasi tai selvästi siihen liittyvällä aliverkkotunnuksella.
Tarkista:
- DKIM d= domain: täsmääkö se From-verkkotunnukseesi tai kohdistuuko se siihen?
- return-path-verkkotunnus: onko se sinun vai palveluntarjoajasi?
- DMARC-käytäntö: oletko yhä
p=nonevuosien jälkeen? - aliverkkotunnuskäytäntö: ovatko unohtuneet aliverkkotunnukset suojaamatta?
- edelleenlähetyksen käyttäytyminen: rikkovatko edelleenlähetetyt viestit SPF:n mutta selviävät DKIMin avulla?
Tiukka kohdistus ei ole pakollista jokaiselle lähettäjälle, mutta identiteetin pitäisi olla johdonmukainen. Jos sekä ihmiset että suodattimet näkevät toisiinsa liittymättömien verkkotunnusten sotkun, luottamus kärsii.
Sisällöllä on yhä merkitystä, mutta ei vanhalla tavalla
Oli aika, jolloin toimitettavuusneuvot takertuivat sanoihin kuten “ilmainen”, “takuu” tai “toimi nyt”. Tällaiset neuvot ovat nykyään liian yksinkertaisia. Nykyaikaiset suodattimet tarkastelevat viestin kontekstia, lähettäjähistoriaa, linkkien mainetta, HTML-rakennetta, käyttäjien käyttäytymistä ja monia muita signaaleja.
Silti sisältö voi vahingoittaa sinua.
Yleisiä ongelmia ovat:
- linkinlyhentimet, jotka peittävät kohteen;
- linkkien verkkotunnukset, jotka eivät vastaa odotuksia;
- pelkistä kuvista koostuvat sähköpostit, joissa on vähän oikeaa tekstiä;
- raskaat seurantakääreet jokaisessa linkissä;
- rikkinäinen HTML tai virheellisesti muodostetut MIME-osat;
- liitteet, joita vastaanottajat eivät odottaneet;
- harhaanjohtavat aiherivit;
- liiallinen personointi, joka näyttää koneellisesti tuotetulta;
- lakisääteinen alatunnisteteksti, joka ei vastaa lähettävää organisaatiota.
Hyvä testi: olisiko sähköposti edelleen ymmärrettävä, jos kaikki kuvat estettäisiin ja seurantaparametrit poistettaisiin? Jos ei, viesti on hauras.
Tarkista myös viestin varsinainen lähdekoodi. Sähköpostin otsakkeet eivät ole sama asia kuin HTTP-otsakkeet, mutta toimintatapa on samankaltainen: lopeta arvailu ja katso raakaa keskustelua. Pieni työkalupakkimme uudelleenohjausten ja HTTP-otsakkeiden vianmääritykseen on kirjoitettu verkkoa varten, mutta sama kurinalaisuus pätee sähköpostiin: varmista, mitä lähetettiin, mitä allekirjoitettiin ja minne linkit johtavat.
Lähetysmallit voivat näyttää epäilyttäviltä
Postilaatikkopalvelut välittävät käyttäytymisestä ajan kuluessa. Pieni yritys, joka lähettää 500 sähköpostia kuukaudessa ja lähettää yhtäkkiä 50 000 yhdessä iltapäivässä, herättää huomiota, vaikka jokainen viesti olisi todennettu.
Siksi lämmittelyllä on merkitystä. Lämmittely ei ole taikuutta. Se tarkoittaa yksinkertaisesti määrän kasvattamista vähitellen ja lähettämistä ensin ihmisille, jotka todennäköisimmin reagoivat. Jos nämä vastaanottajat avaavat, klikkaavat, vastaavat tai muuten käsittelevät postia haluttuna, maineellasi on paremmat mahdollisuudet kasvaa turvallisesti.
Huonoja lähetysmalleja ovat:
- suuret määrän piikit;
- epäsäännölliset “räjäytä ja katoa” -aikataulut;
- lähettäminen ensin vähiten sitoutuneille vastaanottajille;
- vanhojen listojen uudelleenaktivointi ilman huolellista poistumiskäytäntöä;
- transaktio- ja markkinointipostin sekoittaminen samalle verkkotunnukselle ilman suunnittelua;
- sähköpostipalveluntarjoajan ja lähetysmäärän vaihtaminen samaan aikaan.
Monille tiimeille korjaus on segmentointi. Lähetä tärkeä posti vakaasta verkkotunnuksesta tai aliverkkotunnuksesta. Pidä markkinointikokeilut erillään. Älä anna riskialttiin kampanjan vahingoittaa salasanan palautuksia, laskuja tai tilihälytyksiä.
Tilauksen perumisen käsittely on nyt toimitettavuusominaisuus
Postilaatikkopalvelut odottavat yhä useammin, että massalähettäjät tekevät tilauksen perumisesta helppoa. Tämä tarkoittaa näkyviä peruutuslinkkejä ja monille massalähettäjille yhden klikkauksen peruutusotsakkeita.
Peruutuslinkin piilottaminen toimii itseään vastaan. Jos ihmiset eivät voi perua tilausta, he merkitsevät viestin roskapostiksi. Roskapostivalitus on paljon vahvempi negatiivinen signaali kuin tilauksen peruminen.
Varmista, että:
- peruutuslinkki toimii ilman kirjautumista;
- pyynnöt käsitellään nopeasti;
- List-Unsubscribe-otsake on mukana massapostissa;
- asetuskeskukset ovat yksinkertaisia eivätkä sokkeloita;
- tilauksen peruneet käyttäjät eivät lisäänny takaisin CRM-synkronointien kautta.
Tämä on yksi niistä alueista, joilla lain noudattaminen ja toimitettavuus osoittavat samaan suuntaan: kunnioita vastaanottajan valintaa.
Infrastruktuurisi voi olla meluisa
Hyvästä DNS:stä huolimatta infrastruktuurivirheet voivat heikentää luottamusta.
Tarkista lähettävien IP-osoitteiden käänteinen DNS. Varmista, että HELO/EHLO-nimet ovat järkeviä. Vältä lähettämistä murretuilta web-palvelimilta. Seuraa, näkyykö verkkotunnuksesi tai IP-osoitteesi luotettavilla estolistoilla. Pidä TLS toiminnassa. Erota postivirrat, kun riskiprofiilit ovat erilaisia.
Ole myös varovainen kolmansien osapuolten lähettäjien kanssa. Jokainen SPF-tietueessasi sallittu alusta, jokainen julkaisemasi DKIM-valitsin ja jokainen integraatio, joka voi lähettää verkkotunnuksesi nimissä, tulee osaksi sähköpostimaineesi hyökkäyspintaa. Vanhat työkalut, unohtuneet CRM:t ja hylätyt markkinointialustat pitäisi poistaa.
Käytännöllinen neljännesvuosikatsaus:
- Listaa jokainen palvelu, jolla on valtuus lähettää sähköpostia verkkotunnuksesi puolesta.
- Vahvista, kuka omistaa kunkin palvelun sisäisesti.
- Poista käyttämättömät SPF include -määritykset ja DKIM-avaimet.
- Tarkista DMARC-koontiraportit tuntemattomien lähettäjien varalta.
- Tarkista valitus-, palautus- ja peruutusprosentit postivirroittain.
Tämä ei ole hohdokasta työtä. Se on myös paikka, josta monet toimitettavuusongelmat löytyvät.
Miten diagnosoit ongelman hötkyilemättä
Älä muuta kymmentä asiaa kerralla. Et koskaan tiedä, mikä auttoi.
Aloita tuoreesta viestistä, joka päätyi roskapostiin, ja käy läpi tämä järjestys:
- Vahvista todennus. Tarkista SPF-, DKIM- ja DMARC-tulokset vastaanotetuista otsakkeista.
- Tarkista kohdistus. Varmista, mitkä verkkotunnukset menivät läpi ja kohdistuvatko ne näkyvään From-verkkotunnukseen.
- Tunnista postivirta. Onko se transaktiopostia, elinkaariviestintää, myyntiä, uutiskirje vai kylmää kontaktointia?
- Arvioi yleisön laatu. Lähetettiinkö tämä suostumuksen antaneille, hiljattain sitoutuneille vastaanottajille?
- Tarkista linkit. Ovatko linkkien verkkotunnukset luotettavia, johdonmukaisia ja odotettuja?
- Katso sitoutumista. Avaavatko, klikkaavatko, vastaavatko vai ohittavatko vastaanottajat?
- Tarkista valitukset ja palautukset. Ne kertovat usein enemmän kuin avausprosentit.
- Vertaa palveluntarjoajia. Koskeeko ongelma pääasiassa Gmailia, Outlookia, yrityssuodattimia vai kaikkia?
- Muuta yhtä muuttujaa. Segmentoi, vähennä määrää, puhdista lista tai säädä sisältöä — ja mittaa sitten.
Jos lähetät merkittäviä määriä, käytä postilaatikkopalvelujen tarjoamia raportointityökaluja, kun niitä on saatavilla. Ne eivät paljasta jokaista yksityiskohtaa, mutta ne voivat näyttää, onko sinulla verkkotunnuksen maineeseen, IP-maineeseen, todennukseen tai valitusprosenttiin liittyvä ongelma.
<!-- tool-cta:start -->
💡 Kokeile tätä: Vaikka SPF menee läpi, virheelliset määritykset ja hakurajat voivat heikentää perillemenoa—tarkista tietueesi uudelleen SPF Tester -työkalulla.
<!-- tool-cta:end -->
Selkeä toimitettavuuden tarkistuslista
Jos sähköpostisi todennetaan mutta päätyy silti roskapostiin, keskity ensin näihin korjauksiin:
- lähetä vain ihmisille, joilta on selkeä suostumus tai joihin on vahva olemassa oleva suhde;
- poista pysyvät palautukset välittömästi;
- estä kroonisesti passiiviset vastaanottajat;
- tee tilauksen perumisesta helpompaa kuin valittamisesta;
- pidä From-nimet ja verkkotunnukset johdonmukaisina;
- vältä äkillisiä määrän lisäyksiä;
- erota transaktio- ja markkinointiposti tarvittaessa;
- poista käyttämättömät kolmannen osapuolen lähettäjät DNS:stä;
- allekirjoita posti kohdistetulla DKIM-verkkotunnuksella;
- seuraa DMARC-raportteja ja valitustietoja.
Kaava on yksinkertainen: ole tunnistettava, odotettu, haluttu ja johdonmukainen.
SPF, DKIM ja DMARC ovat välttämättömiä, koska ne todistavat, ettei posti ole triviaalisti väärennettyä. Mutta saapuneet-kansioon pääsy on mainepäätös. Postilaatikkopalvelut eivät kysy vain “Onko tämä todella sinulta?” Ne kysyvät “Näyttävätkö käyttäjämme haluavan postia sinulta?”
Toiseen kysymykseen on vaikeampi vastata ja sitä on vaikeampi väärentää. Se on myös kysymys, joka ratkaisee, päätyykö todennettu posti saapuneet-kansioon.
Usein kysytyt kysymykset
Voiko sähköposti päätyä roskapostiin, vaikka SPF, DKIM ja DMARC kaikki menevät läpi?
Parantaako DMARC-käytäntö p=reject saapuneet-kansioon pääsyä?
Pitäisikö markkinointisähköpostille käyttää erillistä verkkotunnusta?
Ovatko roskapostin laukaisusanat yhä tärkeitä?
Mitä pitäisi tarkistaa ensin, kun kampanja päätyy roskapostiin?
Lähteet ja lisälukeminen