Γιατί τα email σας καταλήγουν στα spam ακόμη κι όταν SPF, DKIM και DMARC περνούν
Η ταυτοποίηση αποδεικνύει ότι επιτρέπεται να στείλετε. Δεν αποδεικνύει ότι οι παραλήπτες θέλουν το μήνυμα.
Πίνακας περιεχομένων
- Η επιτυχής ταυτοποίηση είναι η γραμμή εκκίνησης, όχι ο τερματισμός
- Τι αποδεικνύουν πραγματικά τα SPF, DKIM και DMARC
- Ο μεγαλύτερος λόγος: η φήμη
- Η λίστα σας μπορεί να είναι το πρόβλημα
- Το επιτυχές DMARC μπορεί ακόμη να σημαίνει αδύναμη ευθυγράμμιση
- Το περιεχόμενο εξακολουθεί να έχει σημασία, αλλά όχι με τον παλιό τρόπο
- Τα μοτίβα αποστολής μπορεί να φαίνονται ύποπτα
- Η διαχείριση unsubscribe είναι πλέον χαρακτηριστικό παραδοσιμότητας
- Η υποδομή σας μπορεί να είναι θορυβώδης
- Πώς να διαγνώσετε το πρόβλημα χωρίς σπασμωδικές κινήσεις
- Ένα νηφάλιο checklist παραδοσιμότητας
Η επιτυχής ταυτοποίηση είναι η γραμμή εκκίνησης, όχι ο τερματισμός
Είναι απογοητευτικό να κάνετε το σωστό — να ρυθμίζετε σωστά SPF, DKIM και DMARC — και παρ’ όλα αυτά να βλέπετε τα email σας να καταλήγουν στα spam.
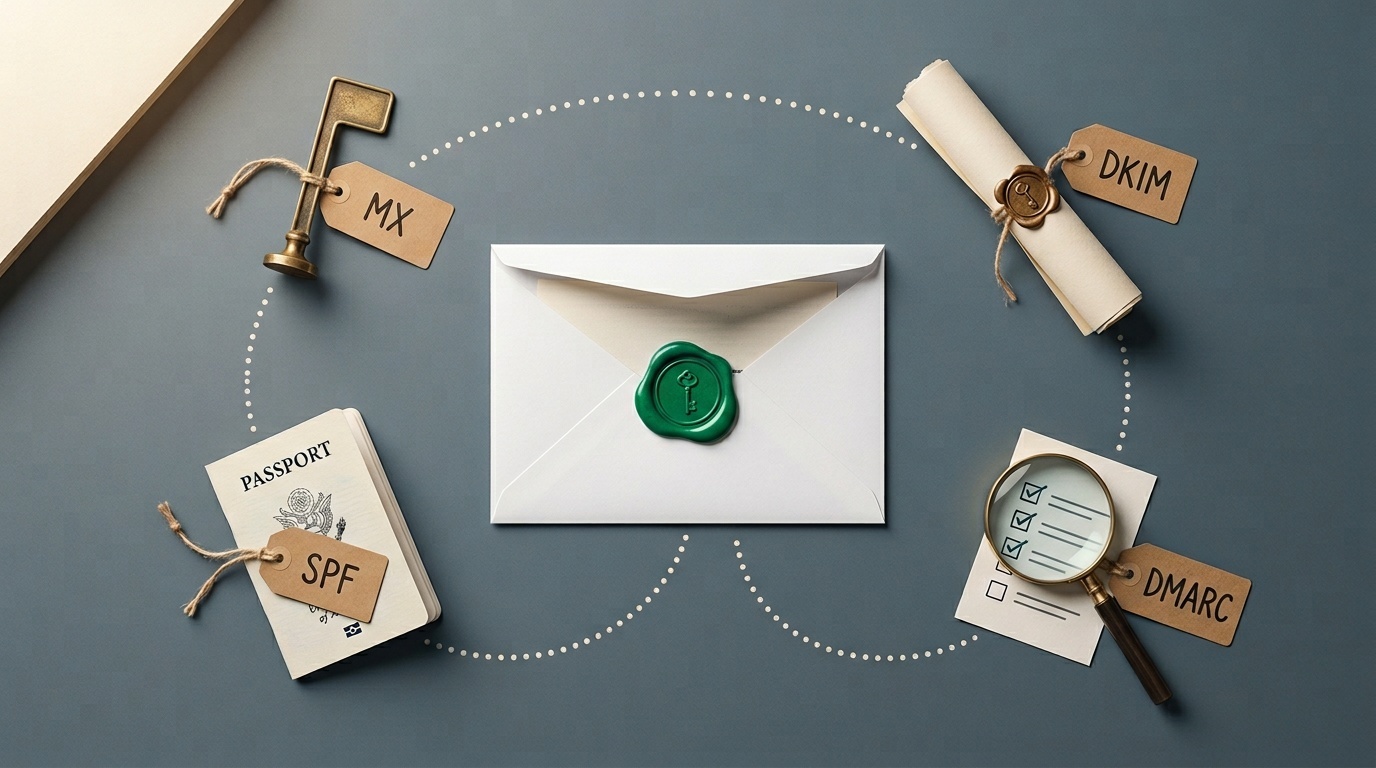
Η σύγχυση συνήθως προκύπτει επειδή η ταυτοποίηση αντιμετωπίζεται ως εγγύηση παραδοσιμότητας. Δεν είναι. Τα SPF, DKIM και DMARC απαντούν σε ένα στενότερο ερώτημα: επιτρέπεται σε αυτόν τον server να στέλνει για αυτό το domain, και ευθυγραμμίζεται ο ορατός αποστολέας με την ταυτοποιημένη ταυτότητα;
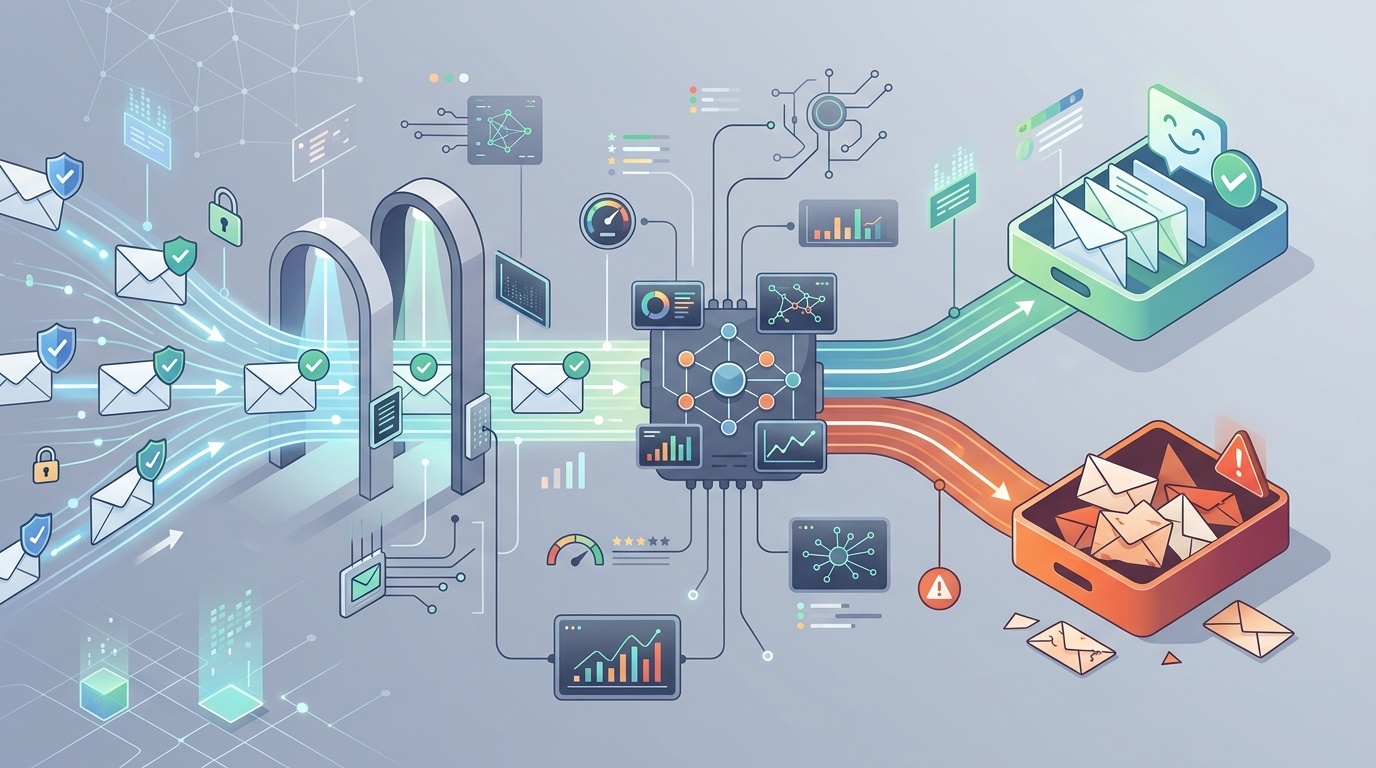
Αυτό έχει σημασία. Χωρίς ταυτοποίηση, οι σύγχρονοι πάροχοι γραμματοκιβωτίων δικαίως δεν σας εμπιστεύονται. Αλλά αφού περάσετε αυτούς τους ελέγχους, το Gmail, το Outlook, το Yahoo και τα εταιρικά φίλτρα πρέπει ακόμη να αποφασίσουν αν το μήνυμα είναι επιθυμητό, ασφαλές και σχετικό. Αυτή η απόφαση εξαρτάται από τη φήμη του αποστολέα, τη συμπεριφορά των παραληπτών, το περιεχόμενο, την υποδομή, τις καταγγελίες, την ποιότητα της λίστας και τα μοτίβα αποστολής.
Αν χρειάζεστε μια υπενθύμιση για το τι κάνουν πραγματικά οι εγγραφές, ξεκινήστε με τον φιλικό προς developers οδηγό μας για MX, SPF, DKIM και DMARC. Αυτό το άρθρο θεωρεί ότι αυτές οι εγγραφές περνούν και εστιάζει στο επόμενο επίπεδο: γιατί η αλληλογραφία εξακολουθεί να φιλτράρεται.
Τι αποδεικνύουν πραγματικά τα SPF, DKIM και DMARC
Το SPF ελέγχει αν ο mail server που στέλνει είναι εξουσιοδοτημένος από το domain στο return-path. Το DKIM ελέγχει αν το μήνυμα υπογράφηκε κρυπτογραφικά από ένα domain και αν τα υπογεγραμμένα μέρη του μηνύματος δεν αλλοιώθηκαν. Το DMARC ελέγχει αν το SPF ή το DKIM περνά με τρόπο που ευθυγραμμίζεται με το ορατό From domain.
Αυτός ο συνδυασμός βοηθά να σταματήσει το spoofing. Δεν λέει ότι:
- ο αποστολέας έχει καλή φήμη;
- οι παραλήπτες ζήτησαν το μήνυμα;
- το περιεχόμενο είναι χρήσιμο;
- οι σύνδεσμοι είναι ασφαλείς;
- ο όγκος αποστολής είναι φυσιολογικός;
- το domain έχει καθαρό ιστορικό;
- το μήνυμα δεν αποτελεί μέρος καμπάνιας χαμηλής ποιότητας.
Σκεφτείτε την ταυτοποίηση σαν διαβατήριο. Επαληθεύει την ταυτότητα. Ο συνοριακός έλεγχος μπορεί ακόμη να ρωτήσει πού πηγαίνετε, τι μεταφέρετε και αν έχετε προκαλέσει προβλήματα στο παρελθόν.
Ο μεγαλύτερος λόγος: η φήμη
Οι πάροχοι γραμματοκιβωτίων βαθμολογούν τους αποστολείς συνεχώς. Δεν δημοσιεύουν το πλήρες μοντέλο βαθμολόγησης, για προφανείς λόγους, αλλά τα γενικά σήματα είναι καλά κατανοητά.
Η φήμη του domain και η φήμη της IP έχουν και οι δύο σημασία. Ένα νέο domain με τέλειο DKIM μπορεί ακόμη να φαίνεται ριψοκίνδυνο. Ένα παλιό domain που ξαφνικά αρχίζει να στέλνει 80.000 διαφημιστικά email μετά από χρόνια στα οποία έστελνε μόνο τιμολόγια θα φαίνεται επίσης ριψοκίνδυνο. Μια κοινόχρηστη IP αποστολής με κακόβουλους «γείτονες» μπορεί να βλάψει, παρότι οι μεγάλοι πάροχοι υπηρεσιών email εργάζονται σκληρά για να το διαχειρίζονται.
Η φήμη επηρεάζεται από:
- καταγγελίες για spam;
- hard bounces;
- αποστολή σε παλιές ή εγκαταλελειμμένες διευθύνσεις;
- ξαφνικές αυξήσεις όγκου;
- χαμηλά opens ή αγνοημένα μηνύματα;
- μηνύματα που διαγράφονται χωρίς να διαβαστούν;
- συνδέσμους προς ύποπτα ή πρόσφατα καταχωρισμένα domains;
- προηγούμενα περιστατικά phishing ή malware;
- ασυνεπή ταυτότητα αποστολής.
Η άβολη αλήθεια: η φήμη κερδίζεται αργά και χάνεται γρήγορα. Η ταυτοποίηση σας κρατά επιλέξιμους για εμπιστοσύνη. Δεν δημιουργεί εμπιστοσύνη από μόνη της.
Η λίστα σας μπορεί να είναι το πρόβλημα
Πολλά προβλήματα με τον φάκελο spam είναι προβλήματα ποιότητας λίστας μεταμφιεσμένα σε προβλήματα DNS.
Αν μια λίστα συλλέχθηκε με scraping, αγοράστηκε, κληρονομήθηκε από ένα παλιό CRM, συγκροτήθηκε από σαρώσεις σε εκδηλώσεις ή χτίστηκε με ασαφή συναίνεση, συνήθως θα αποδώσει άσχημα. Ακόμη κι αν η πρώτη καμπάνια δεν προκαλέσει προφανείς καταγγελίες, οι πάροχοι γραμματοκιβωτίων μπορούν να δουν το μοτίβο: πολλοί παραλήπτες δεν αλληλεπιδρούν, κάποιοι σημειώνουν ως spam και κάποιες διευθύνσεις επιστρέφουν bounces.
Οι καλές λίστες έχουν βαρετή προέλευση. Οι άνθρωποι εγγράφηκαν συνειδητά. Ήξεραν σε τι εγγράφονταν. Το πρώτο email έφτασε αρκετά σύντομα ώστε να θυμούνται ότι το έκαναν. Η διαγραφή από τη λίστα είναι εύκολη.
Προσέξτε αυτά τα προειδοποιητικά σημάδια λίστας:
- υψηλό bounce rate, ειδικά στην πρώτη αποστολή;
- πολλοί role accounts όπως info@, sales@ και admin@;
- διευθύνσεις που συλλέχθηκαν πριν από χρόνια αλλά σπάνια χρησιμοποιήθηκαν;
- συνδρομητές από χώρες ή κλάδους που δεν εξυπηρετείτε;
- ασυνήθιστα χαμηλά click ή reply rates;
- καταγγελίες spam πάνω από τα όρια του παρόχου.
Για ομάδες B2B, οι φόρμες επικοινωνίας μπορούν επίσης να δηλητηριάσουν τις ροές email. Αν οι φόρμες σας επιτρέπουν αυτοματοποιημένη κατάχρηση, το domain σας μπορεί να αρχίσει να στέλνει άχρηστες ειδοποιήσεις, ψεύτικα leads ή backscatter. Καλύψαμε αυτόν τον κίνδυνο στο γιατί η φόρμα επικοινωνίας σας είναι η μεγαλύτερη ευθύνη spam. Το form spam δεν είναι απλώς ενόχληση· μπορεί να γίνει ζήτημα φήμης.
Το επιτυχές DMARC μπορεί ακόμη να σημαίνει αδύναμη ευθυγράμμιση
Ένα μήνυμα μπορεί να “pass DMARC” ενώ παραμένει λειτουργικά ακατάστατο.
Για παράδειγμα, η ορατή διεύθυνση From μπορεί να είναι [email protected], το DKIM μπορεί να περνά για mailer.example.net, και το SPF μπορεί να περνά για ένα bounce domain που ελέγχεται από τον πάροχο email σας. Ανάλογα με τις ρυθμίσεις ευθυγράμμισης και τη διαμόρφωση του παρόχου, αυτό μπορεί να είναι τεχνικά αποδεκτό. Αλλά μια καθαρή ρύθμιση συνήθως υπογράφει με το δικό σας domain ή με ένα σαφώς σχετικό subdomain.
Ελέγξτε:
- DKIM d= domain: ταιριάζει ή ευθυγραμμίζεται με το From domain σας;
- return-path domain: είναι δικό σας ή του παρόχου σας;
- DMARC policy: είστε ακόμη στο
p=noneχρόνια αργότερα; - subdomain policy: είναι ξεχασμένα subdomains απροστάτευτα;
- συμπεριφορά forwarding: τα προωθημένα μηνύματα σπάνε το SPF αλλά επιβιώνουν μέσω DKIM;
Η αυστηρή ευθυγράμμιση δεν είναι υποχρεωτική για κάθε αποστολέα, αλλά η ταυτότητα πρέπει να είναι συνεκτική. Αν άνθρωποι και φίλτρα βλέπουν ένα κουβάρι άσχετων domains, η εμπιστοσύνη υποφέρει.
Το περιεχόμενο εξακολουθεί να έχει σημασία, αλλά όχι με τον παλιό τρόπο
Υπήρχε μια εποχή που οι συμβουλές παραδοσιμότητας είχαν εμμονή με λέξεις όπως “free”, “guarantee” ή “act now”. Αυτές οι συμβουλές είναι πλέον υπερβολικά απλουστευτικές. Τα σύγχρονα φίλτρα εξετάζουν το πλαίσιο του μηνύματος, το ιστορικό του αποστολέα, τη φήμη των συνδέσμων, τη δομή HTML, τη συμπεριφορά των χρηστών και πολλά άλλα σήματα.
Παρόλα αυτά, το περιεχόμενο μπορεί να σας βλάψει.
Συνηθισμένα προβλήματα περιλαμβάνουν:
- link shorteners που αποκρύπτουν τον προορισμό;
- ασύμβατα link domains;
- email μόνο με εικόνες και ελάχιστο πραγματικό κείμενο;
- βαριά tracking wrappers σε κάθε σύνδεσμο;
- σπασμένο HTML ή κακοσχηματισμένα MIME parts;
- συνημμένα που οι παραλήπτες δεν περίμεναν;
- παραπλανητικά subject lines;
- υπερβολική προσωποποίηση που μοιάζει παραγμένη από μηχανή;
- νομικό κείμενο footer που δεν ταιριάζει με τον οργανισμό αποστολής.
Ένα καλό τεστ: θα έβγαζε ακόμη νόημα το email αν όλες οι εικόνες ήταν αποκλεισμένες και οι παράμετροι tracking αφαιρούνταν; Αν όχι, το μήνυμα είναι εύθραυστο.
Επιθεωρήστε επίσης την πραγματική πηγή του μηνύματος. Τα email headers δεν είναι ίδια με τα HTTP headers, αλλά η συνήθεια είναι παρόμοια: σταματήστε να μαντεύετε και κοιτάξτε την ακατέργαστη συνομιλία. Το μικρό μας toolkit για debugging redirects και HTTP headers είναι γραμμένο για το web, όμως η ίδια πειθαρχία ισχύει και στο email: επαληθεύστε τι στάλθηκε, τι υπογράφηκε και πού καταλήγουν οι σύνδεσμοι.
Τα μοτίβα αποστολής μπορεί να φαίνονται ύποπτα
Οι πάροχοι γραμματοκιβωτίων νοιάζονται για τη συμπεριφορά με την πάροδο του χρόνου. Μια μικρή εταιρεία που στέλνει 500 email τον μήνα και ξαφνικά στέλνει 50.000 σε ένα απόγευμα θα τραβήξει την προσοχή, ακόμη κι αν κάθε μήνυμα είναι ταυτοποιημένο.
Γι’ αυτό έχει σημασία το warming. Το warming δεν είναι μαγεία. Σημαίνει απλώς σταδιακή αύξηση του όγκου, στέλνοντας πρώτα σε ανθρώπους που είναι πιο πιθανό να αλληλεπιδράσουν. Αν αυτοί οι παραλήπτες ανοίξουν, κάνουν κλικ, απαντήσουν ή με άλλο τρόπο αντιμετωπίσουν την αλληλογραφία ως επιθυμητή, η φήμη σας έχει καλύτερη πιθανότητα να μεγαλώσει με ασφάλεια.
Κακά μοτίβα αποστολής περιλαμβάνουν:
- μεγάλες αιχμές όγκου;
- ακανόνιστα προγράμματα “blast and disappear”;
- αποστολή πρώτα στους λιγότερο ενεργούς παραλήπτες;
- επανενεργοποίηση παλιών λιστών χωρίς προσεκτική sunset policy;
- ανάμειξη transactional και marketing mail στο ίδιο domain χωρίς σχεδιασμό;
- αλλαγή παρόχων υπηρεσιών email και όγκου ταυτόχρονα.
Για πολλές ομάδες, η λύση είναι η τμηματοποίηση. Στείλτε σημαντική αλληλογραφία από σταθερό domain ή subdomain. Κρατήστε τα marketing experiments ξεχωριστά. Μην αφήνετε μια ριψοκίνδυνη καμπάνια να βλάψει password resets, τιμολόγια ή ειδοποιήσεις λογαριασμού.
Η διαχείριση unsubscribe είναι πλέον χαρακτηριστικό παραδοσιμότητας
Οι πάροχοι γραμματοκιβωτίων αναμένουν όλο και περισσότερο από τους bulk senders να κάνουν εύκολη τη διαγραφή. Αυτό σημαίνει ορατούς συνδέσμους unsubscribe και, για πολλούς bulk senders, one-click unsubscribe headers.
Το να κρύβετε τον σύνδεσμο unsubscribe είναι αυτοϋπονόμευση. Αν οι άνθρωποι δεν μπορούν να διαγραφούν, θα σημειώσουν το μήνυμα ως spam. Μια καταγγελία spam είναι πολύ ισχυρότερο αρνητικό σήμα από ένα unsubscribe.
Βεβαιωθείτε ότι:
- ο σύνδεσμος unsubscribe λειτουργεί χωρίς να απαιτείται login;
- τα αιτήματα ικανοποιούνται γρήγορα;
- το List-Unsubscribe header υπάρχει για bulk mail;
- τα preference centers είναι απλά, όχι λαβύρινθος;
- οι unsubscribed users δεν προστίθενται ξανά μέσω CRM syncs.
Αυτό είναι ένας από εκείνους τους τομείς όπου η νομική συμμόρφωση και η παραδοσιμότητα δείχνουν προς την ίδια κατεύθυνση: σεβαστείτε την επιλογή του παραλήπτη.
Η υποδομή σας μπορεί να είναι θορυβώδης
Ακόμη και με καλό DNS, λάθη υποδομής μπορούν να υπονομεύσουν την εμπιστοσύνη.
Ελέγξτε το reverse DNS για τις IPs αποστολής. Βεβαιωθείτε ότι τα ονόματα HELO/EHLO είναι λογικά. Αποφύγετε την αποστολή από παραβιασμένους web servers. Παρακολουθήστε αν το domain ή η IP σας εμφανίζεται σε αξιόπιστα blocklists. Διατηρήστε το TLS λειτουργικό. Διαχωρίστε τις ροές αλληλογραφίας όταν τα προφίλ κινδύνου είναι διαφορετικά.
Προσέξτε επίσης τους third-party senders. Κάθε πλατφόρμα που επιτρέπεται στο SPF record σας, κάθε DKIM selector που δημοσιεύετε και κάθε integration που μπορεί να στέλνει ως το domain σας γίνεται μέρος της επιφάνειας φήμης email σας. Παλιά εργαλεία, ξεχασμένα CRMs και εγκαταλελειμμένες πλατφόρμες marketing πρέπει να αφαιρούνται.
Μια πρακτική τριμηνιαία ανασκόπηση:
- Καταγράψτε κάθε υπηρεσία που είναι εξουσιοδοτημένη να στέλνει email για το domain σας.
- Επιβεβαιώστε ποιος κατέχει εσωτερικά κάθε υπηρεσία.
- Αφαιρέστε αχρησιμοποίητα SPF includes και DKIM keys.
- Ελέγξτε τα DMARC aggregate reports για άγνωστους αποστολείς.
- Ελέγξτε τα complaint, bounce και unsubscribe rates ανά mail stream.
Αυτή δεν είναι λαμπερή δουλειά. Είναι επίσης το σημείο όπου εντοπίζονται πολλά προβλήματα παραδοσιμότητας.
Πώς να διαγνώσετε το πρόβλημα χωρίς σπασμωδικές κινήσεις
Μην αλλάζετε δέκα πράγματα ταυτόχρονα. Δεν θα μάθετε ποτέ τι βοήθησε.
Ξεκινήστε με ένα πρόσφατο μήνυμα που κατέληξε στα spam και ακολουθήστε αυτή τη σειρά:
- Επιβεβαιώστε την ταυτοποίηση. Ελέγξτε τα αποτελέσματα SPF, DKIM και DMARC στα received headers.
- Ελέγξτε την ευθυγράμμιση. Επαληθεύστε ποια domains πέρασαν και αν ευθυγραμμίζονται με το ορατό From domain.
- Προσδιορίστε το mail stream. Είναι transactional, lifecycle, sales, newsletter ή cold outreach;
- Εξετάστε την ποιότητα του κοινού. Στάλθηκε αυτό σε παραλήπτες με opt-in και πρόσφατη αλληλεπίδραση;
- Επιθεωρήστε τους συνδέσμους. Είναι τα link domains αξιόπιστα, συνεπή και αναμενόμενα;
- Κοιτάξτε το engagement. Οι παραλήπτες ανοίγουν, κάνουν κλικ, απαντούν ή αγνοούν;
- Ελέγξτε καταγγελίες και bounces. Αυτά συχνά αποκαλύπτουν περισσότερα από τα open rates.
- Συγκρίνετε παρόχους. Το ζήτημα αφορά κυρίως Gmail, Outlook, εταιρικά φίλτρα ή παντού;
- Αλλάξτε μία μεταβλητή. Τμηματοποιήστε, μειώστε τον όγκο, καθαρίστε τη λίστα ή προσαρμόστε το περιεχόμενο — μετά μετρήστε.
Αν στέλνετε σημαντικό όγκο, χρησιμοποιήστε τα εργαλεία αναφορών που προσφέρουν οι πάροχοι γραμματοκιβωτίων όπου είναι διαθέσιμα. Δεν θα αποκαλύψουν κάθε λεπτομέρεια, αλλά μπορούν να δείξουν αν έχετε πρόβλημα φήμης domain, φήμης IP, ταυτοποίησης ή ποσοστού καταγγελιών.
<!-- tool-cta:start -->
💡 Δοκιμάστε αυτό: Ακόμη και όταν το SPF περνά, οι λανθασμένες ρυθμίσεις και τα όρια αναζητήσεων μπορούν να βλάψουν την παραδοσιμότητα—ελέγξτε ξανά την εγγραφή σας με το SPF Tester.
<!-- tool-cta:end -->
Ένα νηφάλιο checklist παραδοσιμότητας
Αν το email σας ταυτοποιείται αλλά εξακολουθεί να καταλήγει στα spam, εστιάστε πρώτα σε αυτές τις διορθώσεις:
- στέλνετε μόνο σε ανθρώπους με σαφή συναίνεση ή ισχυρή υπάρχουσα σχέση;
- αφαιρείτε τα hard bounces άμεσα;
- καταστέλλετε τους χρονίως ανενεργούς παραλήπτες;
- κάνετε τη διαγραφή ευκολότερη από την καταγγελία;
- διατηρείτε συνεπή From names και domains;
- αποφεύγετε ξαφνικές αυξήσεις όγκου;
- διαχωρίζετε transactional και promotional mail όπου χρειάζεται;
- αφαιρείτε αχρησιμοποίητους third-party senders από το DNS;
- υπογράφετε την αλληλογραφία με ευθυγραμμισμένο DKIM domain;
- παρακολουθείτε DMARC reports και complaint data.
Το μοτίβο είναι απλό: να είστε αναγνωρίσιμοι, αναμενόμενοι, επιθυμητοί και συνεπείς.
Τα SPF, DKIM και DMARC είναι απαραίτητα επειδή αποδεικνύουν ότι η αλληλογραφία σας δεν είναι εύκολα πλαστογραφημένη. Αλλά η τοποθέτηση στα εισερχόμενα είναι απόφαση φήμης. Οι πάροχοι γραμματοκιβωτίων δεν ρωτούν μόνο “Is this really from you?” Ρωτούν “Do our users seem to want mail from you?”
Αυτό το δεύτερο ερώτημα είναι πιο δύσκολο να απαντηθεί και πιο δύσκολο να πλαστογραφηθεί. Είναι επίσης εκείνο που αποφασίζει αν η ταυτοποιημένη αλληλογραφία φτάνει στα εισερχόμενα.
Συχνές ερωτήσεις
Μπορεί ένα email να καταλήξει στα spam ακόμη κι αν SPF, DKIM και DMARC περνούν όλα;
Βελτιώνει την τοποθέτηση στα εισερχόμενα μια DMARC policy με p=reject;
Πρέπει να χρησιμοποιώ ξεχωριστό domain για marketing email;
Εξακολουθούν να είναι σημαντικές οι λέξεις που ενεργοποιούν spam filters;
Τι πρέπει να ελέγξω πρώτα όταν μια καμπάνια πηγαίνει στα spam;
Πηγές & περαιτέρω ανάγνωση