Varför dina e-postmeddelanden hamnar i skräppost trots att SPF, DKIM och DMARC godkänns
Autentisering visar att du får skicka. Den visar inte att mottagarna vill ha e-postmeddelandet.
Innehållsförteckning
- Godkänd autentisering är startlinjen, inte mållinjen
- Vad SPF, DKIM och DMARC verkligen bevisar
- Den största orsaken: rykte
- Din lista kan vara problemet
- Godkänd DMARC kan fortfarande innebära svag alignment
- Innehåll spelar fortfarande roll, men inte på det gamla sättet
- Sändningsmönster kan se misstänkta ut
- Hantering av avregistrering är nu en leveransbarhetsfunktion
- Din infrastruktur kan vara stökig
- Så diagnostiserar du problemet utan att famla
- En nykter checklista för leveransbarhet
Godkänd autentisering är startlinjen, inte mållinjen
Det är frustrerande att göra det ansvarsfulla — konfigurera SPF, DKIM och DMARC korrekt — och ändå se dina e-postmeddelanden hamna i skräppost.
Förvirringen uppstår ofta när autentisering behandlas som en garanti för leveransbarhet. Det är den inte. SPF, DKIM och DMARC besvarar en smalare fråga: får den här servern skicka för den här domänen, och stämmer den synliga avsändaren överens med den autentiserade identiteten?
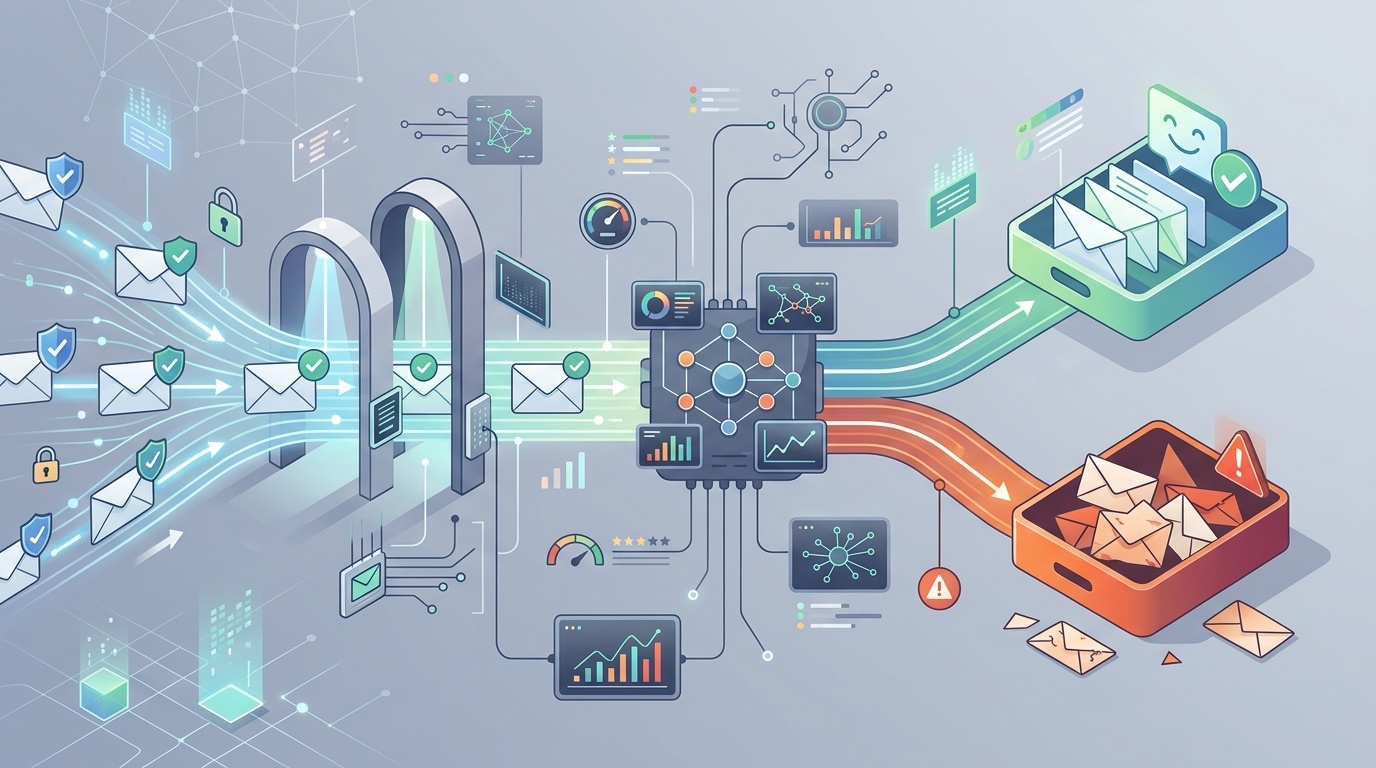
Det spelar roll. Utan autentisering har moderna brevlådeleverantörer goda skäl att misstro dig. Men när du väl passerar dessa kontroller måste Gmail, Outlook, Yahoo och företagsfilter fortfarande avgöra om meddelandet är önskat, säkert och relevant. Det beslutet beror på avsändarrykte, mottagarbeteende, innehåll, infrastruktur, klagomål, listkvalitet och sändningsmönster.
Om du behöver en uppfräschning av vad posterna faktiskt gör, börja med vår utvecklarvänliga guide till MX, SPF, DKIM och DMARC. Den här artikeln utgår från att dessa poster godkänns och fokuserar på nästa lager: varför e-post fortfarande filtreras.
Vad SPF, DKIM och DMARC verkligen bevisar
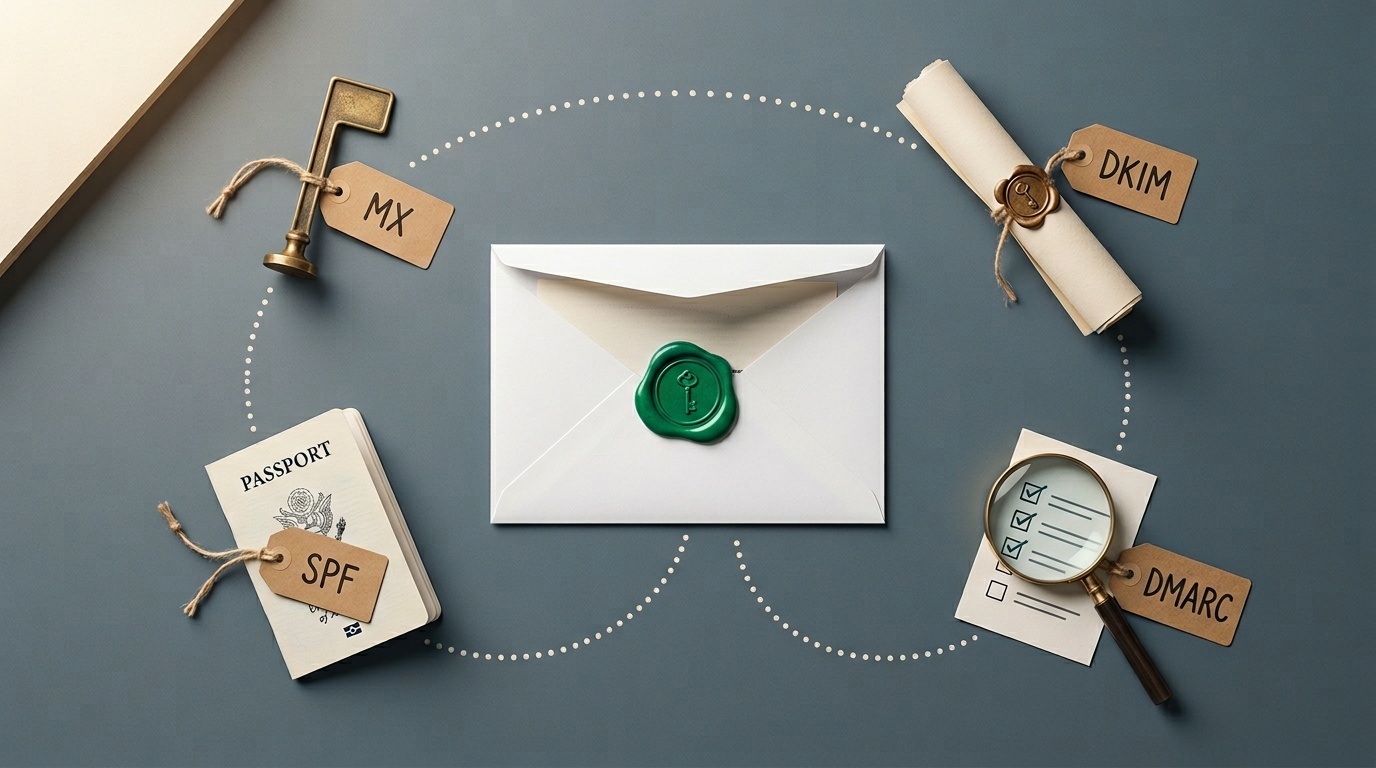
SPF kontrollerar om den sändande e-postservern är auktoriserad av domänen i return-path. DKIM kontrollerar om meddelandet har signerats kryptografiskt av en domän och om de signerade delarna av meddelandet inte har ändrats. DMARC kontrollerar om SPF eller DKIM godkänns på ett sätt som överensstämmer med den synliga From-domänen.
Den kombinationen hjälper till att stoppa förfalskning. Den säger inte:
- att avsändaren har ett gott rykte;
- att mottagarna har bett om meddelandet;
- att innehållet är användbart;
- att länkarna är säkra;
- att sändningsvolymen är normal;
- att domänen har en ren historik;
- att meddelandet inte ingår i en kampanj av låg kvalitet.
Tänk på autentisering som ett pass. Det verifierar identitet. Gränskontrollen kan fortfarande fråga vart du ska, vad du har med dig och om du har orsakat problem tidigare.
Den största orsaken: rykte
Brevlådeleverantörer poängsätter avsändare kontinuerligt. De publicerar inte hela poängmodellen, av uppenbara skäl, men de övergripande signalerna är välkända.
Både domänrykte och IP-rykte spelar roll. En ny domän med perfekt DKIM kan fortfarande se riskabel ut. En gammal domän som plötsligt börjar skicka 80 000 reklammeddelanden efter att i åratal bara ha skickat fakturor ser också riskabel ut. En delad sändande IP-adress med missbrukande grannar kan skada, även om stora e-postleverantörer arbetar hårt för att hantera det.
Rykte påverkas av:
- skräppostklagomål;
- hårda studsar;
- utskick till gamla eller övergivna adresser;
- plötsliga volymtoppar;
- låg öppningsgrad eller ignorerade meddelanden;
- meddelanden som raderas utan att läsas;
- länkar till misstänkta eller nyligen registrerade domäner;
- tidigare phishing- eller skadeprogramsincidenter;
- inkonsekvent avsändaridentitet.
Den obekväma sanningen: rykte byggs långsamt och förloras snabbt. Autentisering gör dig berättigad till förtroende. Den skapar inte förtroende på egen hand.
Din lista kan vara problemet
Många problem med skräppostmappen är problem med listkvalitet förklädda till DNS-problem.
Om en lista har skrapats, köpts, ärvts från ett gammalt CRM, satts ihop från eventskanningar eller byggts med otydligt samtycke kommer den vanligtvis att prestera dåligt. Även om den första kampanjen inte utlöser uppenbara klagomål kan brevlådeleverantörer se mönstret: många mottagare engagerar sig inte, vissa markerar som skräppost och vissa adresser studsar.
Bra listor har tråkiga ursprung. Människor anmälde sig medvetet. De visste vad de anmälde sig till. Det första e-postmeddelandet kom tillräckligt snart för att de skulle minnas att de gjorde det. Det är enkelt att avsluta prenumerationen.
Håll utkik efter dessa varningssignaler för listor:
- hög studsfrekvens, särskilt vid första utskicket;
- många rollkonton som info@, sales@ och admin@;
- adresser som samlades in för flera år sedan men sällan har kontaktats;
- prenumeranter från länder eller branscher som du inte betjänar;
- ovanligt låg klick- eller svarsfrekvens;
- skräppostklagomål över leverantörernas tröskelvärden.
För B2B-team kan kontaktformulär också förgifta e-postflöden. Om dina formulär tillåter automatiserat missbruk kan din domän börja skicka skräpnotiser, falska leads eller backscatter. Vi tog upp den risken i varför ditt kontaktformulär är din största skräppostrisk. Formulärspam är inte bara ett irritationsmoment; det kan bli ett rykteproblem.
Godkänd DMARC kan fortfarande innebära svag alignment
Ett meddelande kan “pass DMARC” och ändå vara operativt rörigt.
Till exempel kan din synliga From-adress vara [email protected], DKIM kan godkännas för mailer.example.net, och SPF kan godkännas för en studsdomän som kontrolleras av din e-postleverantör. Beroende på inställningar för alignment och leverantörens konfiguration kan detta vara tekniskt acceptabelt. Men en ren konfiguration signerar vanligtvis med din domän eller en tydligt relaterad subdomän.
Kontrollera:
- DKIM d= domain: matchar den, eller är den alignad med, din From-domän?
- return-path-domän: är den din eller din leverantörs?
- DMARC-policy: står du fortfarande på
p=noneflera år senare? - subdomänpolicy: är bortglömda subdomäner oskyddade?
- vidarebefordringsbeteende: bryter vidarebefordrade meddelanden SPF men klarar sig via DKIM?
Strikt alignment är inte obligatoriskt för alla avsändare, men identiteten bör vara sammanhängande. Om både människor och filter ser ett nystan av orelaterade domäner skadas förtroendet.
Innehåll spelar fortfarande roll, men inte på det gamla sättet
Det fanns en tid när råd om leveransbarhet var fixerade vid ord som “gratis”, “garanti” eller “agera nu”. De råden är nu för förenklade. Moderna filter tittar på meddelandets sammanhang, avsändarhistorik, länkarrykte, HTML-struktur, användarbeteende och många andra signaler.
Ändå kan innehåll skada dig.
Vanliga problem är:
- länkförkortare som döljer destinationen;
- länkdomäner som inte stämmer överens;
- e-post som bara består av bilder och har lite riktig text;
- tunga spårningsomslag på varje länk;
- trasig HTML eller felaktigt formade MIME-delar;
- bilagor som mottagarna inte förväntade sig;
- vilseledande ämnesrader;
- överdriven personalisering som ser maskingenererad ut;
- juridisk sidfotstext som inte stämmer med den sändande organisationen.
Ett bra test: skulle e-postmeddelandet fortfarande vara begripligt om alla bilder blockerades och spårningsparametrar togs bort? Om inte är meddelandet skört.
Granska också meddelandets faktiska källa. E-posthuvuden är inte samma sak som HTTP headers, men vanan är densamma: sluta gissa och titta på den råa konversationen. Vår lilla verktygslåda för felsökning av omdirigeringar och HTTP headers är skriven för webben, men samma disciplin gäller för e-post: verifiera vad som skickades, vad som signerades och vart länkar pekar.
Sändningsmönster kan se misstänkta ut
Brevlådeleverantörer bryr sig om beteende över tid. Ett litet företag som skickar 500 e-postmeddelanden i månaden och plötsligt skickar 50 000 på en eftermiddag kommer att väcka uppmärksamhet, även om varje meddelande är autentiserat.
Det är därför uppvärmning spelar roll. Uppvärmning är inte magi. Det betyder helt enkelt att volymen ökas gradvis samtidigt som man först skickar till personer som mest sannolikt engagerar sig. Om dessa mottagare öppnar, klickar, svarar eller på annat sätt behandlar e-posten som önskad har ditt rykte bättre chans att växa säkert.
Dåliga sändningsmönster är:
- stora volymtoppar;
- oregelbundna “skicka allt och försvinn”-scheman;
- att skicka till de minst engagerade mottagarna först;
- att återaktivera gamla listor utan en genomtänkt avvecklingspolicy;
- att blanda transaktionell e-post och marknadsförings-e-post på samma domän utan planering;
- att byta e-postleverantör och volym samtidigt.
För många team är lösningen segmentering. Skicka viktig e-post från en stabil domän eller subdomän. Håll marknadsföringsexperiment separata. Låt inte en riskabel kampanj skada lösenordsåterställningar, fakturor eller kontovarningar.
Hantering av avregistrering är nu en leveransbarhetsfunktion
Brevlådeleverantörer förväntar sig i allt högre grad att massutskickare gör det enkelt att avsluta prenumerationen. Det innebär synliga avregistreringslänkar och, för många massutskickare, headers för avregistrering med ett klick.
Att dölja avregistreringslänken motverkar sitt syfte. Om människor inte kan avsluta prenumerationen kommer de att markera meddelandet som skräppost. Ett skräppostklagomål är en mycket starkare negativ signal än en avregistrering.
Se till att:
- avregistreringslänken fungerar utan att kräva inloggning;
- begäranden hanteras snabbt;
- List-Unsubscribe-headern finns för massutskick;
- inställningscenter är enkla, inte en labyrint;
- avregistrerade användare inte läggs till igen av CRM-synkroniseringar.
Det här är ett av de områden där juridisk efterlevnad och leveransbarhet pekar åt samma håll: respektera mottagarens val.
Din infrastruktur kan vara stökig
Även med bra DNS kan infrastrukturmisstag underminera förtroendet.
Kontrollera reverse DNS för sändande IP-adresser. Se till att HELO/EHLO-namn är rimliga. Undvik att skicka från komprometterade webbservrar. Övervaka om din domän eller IP-adress förekommer på välrenommerade blockeringslistor. Håll TLS fungerande. Separera e-postflöden när riskprofilerna skiljer sig åt.
Var också försiktig med tredjepartsavsändare. Varje plattform som tillåts i din SPF-post, varje DKIM selector du publicerar och varje integration som kan skicka som din domän blir en del av din e-postryktesyta. Gamla verktyg, bortglömda CRM-system och övergivna marknadsföringsplattformar bör tas bort.
En praktisk kvartalsgranskning:
- Lista varje tjänst som är auktoriserad att skicka e-post för din domän.
- Bekräfta vem som äger varje tjänst internt.
- Ta bort oanvända SPF includes och DKIM keys.
- Granska DMARC aggregate reports för okända avsändare.
- Kontrollera klagomåls-, studs- och avregistreringsfrekvenser per e-postflöde.
Det här är inte glamoröst arbete. Det är också där många leveransbarhetsproblem hittas.
Så diagnostiserar du problemet utan att famla
Ändra inte tio saker på en gång. Du kommer aldrig att veta vad som hjälpte.
Börja med ett färskt meddelande som hamnade i skräppost och gå igenom den här sekvensen:
- Bekräfta autentisering. Kontrollera SPF-, DKIM- och DMARC-resultat i mottagna headers.
- Kontrollera alignment. Verifiera vilka domäner som godkändes och om de är alignade med den synliga From-domänen.
- Identifiera e-postflödet. Är det transaktionellt, livscykelbaserat, sälj, nyhetsbrev eller kall outreach?
- Granska målgruppens kvalitet. Skickades detta till mottagare som har samtyckt och nyligen engagerat sig?
- Inspektera länkar. Är länkdomäner välrenommerade, konsekventa och förväntade?
- Titta på engagemang. Öppnar, klickar, svarar eller ignorerar mottagarna?
- Kontrollera klagomål och studsar. Dessa är ofta mer avslöjande än öppningsgrader.
- Jämför leverantörer. Gäller problemet främst Gmail, Outlook, företagsfilter eller överallt?
- Ändra en variabel. Segmentera, minska volymen, rensa listan eller justera innehållet — mät sedan.
Om du skickar meningsfull volym, använd rapporteringsverktygen som brevlådeleverantörer erbjuder där de finns tillgängliga. De avslöjar inte varje detalj, men de kan visa om du har ett problem med domänrykte, IP-rykte, autentisering eller klagomålsfrekvens.
<!-- tool-cta:start -->
💡 Prova detta: Även när SPF godkänns kan felkonfigurationer och uppslagsgränser skada levererbarheten—dubbelkolla din post med SPF Tester.
<!-- tool-cta:end -->
En nykter checklista för leveransbarhet
Om din e-post autentiseras men ändå hamnar i skräppost, fokusera först på dessa åtgärder:
- skicka bara till personer med tydligt samtycke eller en stark befintlig relation;
- ta bort hårda studsar omedelbart;
- undertryck kroniskt inaktiva mottagare;
- gör avregistrering enklare än att klaga;
- håll From-namn och domäner konsekventa;
- undvik plötsliga volymökningar;
- separera transaktionell och marknadsförande e-post där det är lämpligt;
- ta bort oanvända tredjepartsavsändare från DNS;
- signera e-post med en alignad DKIM-domän;
- övervaka DMARC-rapporter och klagomålsdata.
Mönstret är enkelt: var identifierbar, var förväntad, var önskad och var konsekvent.
SPF, DKIM och DMARC är nödvändiga eftersom de visar att din e-post inte är trivialt förfalskad. Men inkorgsplacering är ett ryktebeslut. Brevlådeleverantörer frågar inte bara “Kommer detta verkligen från dig?” De frågar “Verkar våra användare vilja ha e-post från dig?”
Den andra frågan är svårare att besvara och svårare att fejka. Det är också den som avgör om autentiserad e-post når inkorgen.
Vanliga frågor
Kan e-post hamna i skräppost även om SPF, DKIM och DMARC alla godkänns?
Förbättrar en DMARC-policy med p=reject placering i inkorgen?
Bör jag använda en separat domän för marknadsförings-e-post?
Är ord som triggar spamfilter fortfarande viktiga?
Vad bör jag kontrollera först när en kampanj hamnar i skräppost?
Källor och vidare läsning