Kodėl jūsų el. laiškai patenka į šlamštą, nors SPF, DKIM ir DMARC patikros praeina
Autentifikavimas įrodo, kad jums leidžiama siųsti. Jis neįrodo, kad gavėjai nori gauti laišką.
Turinys
- Praėjęs autentifikavimas yra starto linija, ne finišas
- Ką SPF, DKIM ir DMARC iš tikrųjų įrodo
- Didžiausia priežastis: reputacija
- Problema gali būti jūsų sąrašas
- Praėjęs DMARC vis tiek gali reikšti silpną suderinimą
- Turinys vis dar svarbus, bet ne taip kaip anksčiau
- Siuntimo modeliai gali atrodyti įtartini
- Prenumeratos atsisakymo tvarkymas dabar yra pristatomumo funkcija
- Jūsų infrastruktūra gali kelti triukšmą
- Kaip diagnozuoti problemą nesiblaškant
- Blaivus pristatomumo kontrolinis sąrašas
Praėjęs autentifikavimas yra starto linija, ne finišas
Apmaudu elgtis atsakingai — teisingai sukonfigūruoti SPF, DKIM ir DMARC — ir vis tiek matyti, kad jūsų el. laiškai patenka į šlamštą.
Painiava dažniausiai kyla todėl, kad autentifikavimas laikomas pristatomumo garantija. Taip nėra. SPF, DKIM ir DMARC atsako į siauresnį klausimą: ar šiam serveriui leidžiama siųsti šio domeno vardu ir ar matomas siuntėjas sutampa su autentifikuota tapatybe?
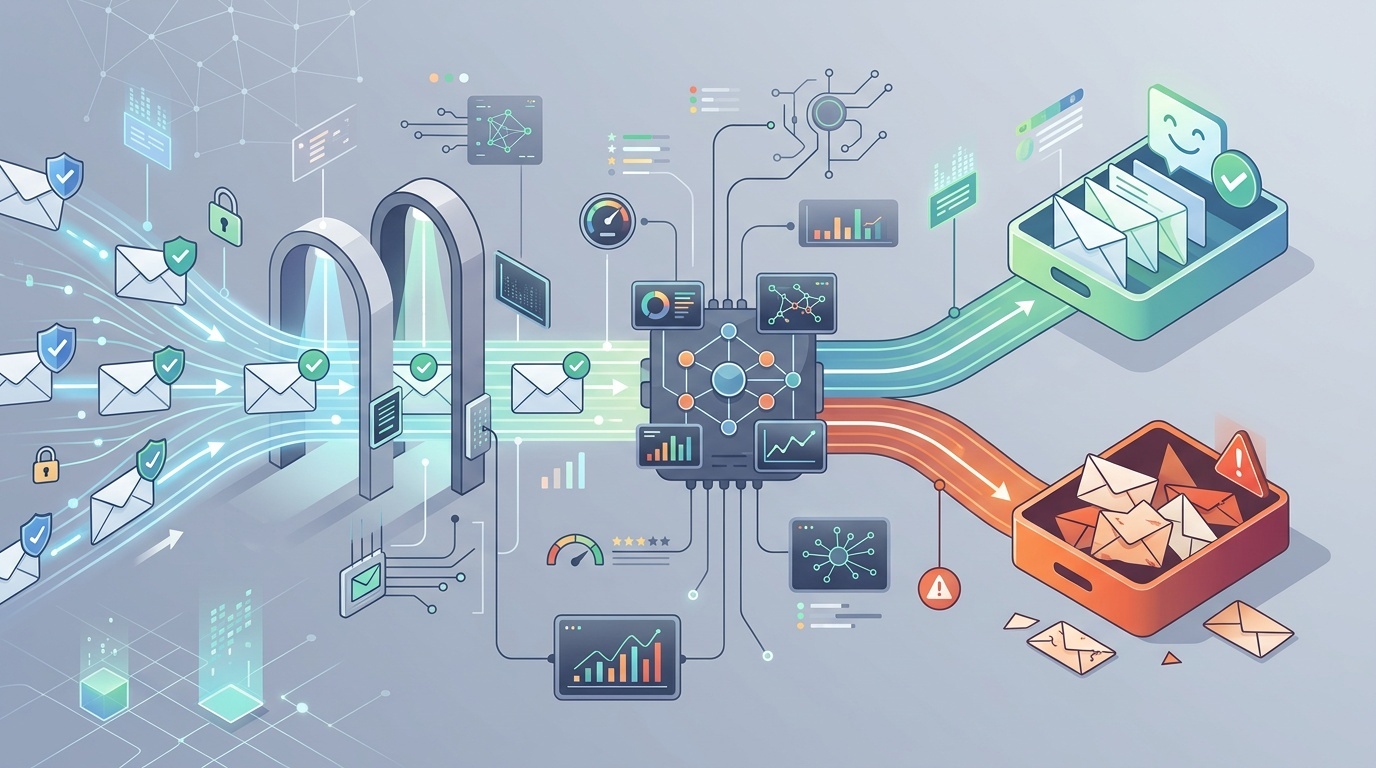
Tai svarbu. Be autentifikavimo šiuolaikiniai pašto dėžučių teikėjai pagrįstai jumis nepasitikės. Tačiau kai šias patikras praeinate, Gmail, Outlook, Yahoo ir įmonių filtrai vis tiek turi nuspręsti, ar žinutė yra pageidaujama, saugi ir aktuali. Šis sprendimas priklauso nuo siuntėjo reputacijos, gavėjų elgsenos, turinio, infrastruktūros, skundų, sąrašo kokybės ir siuntimo modelių.
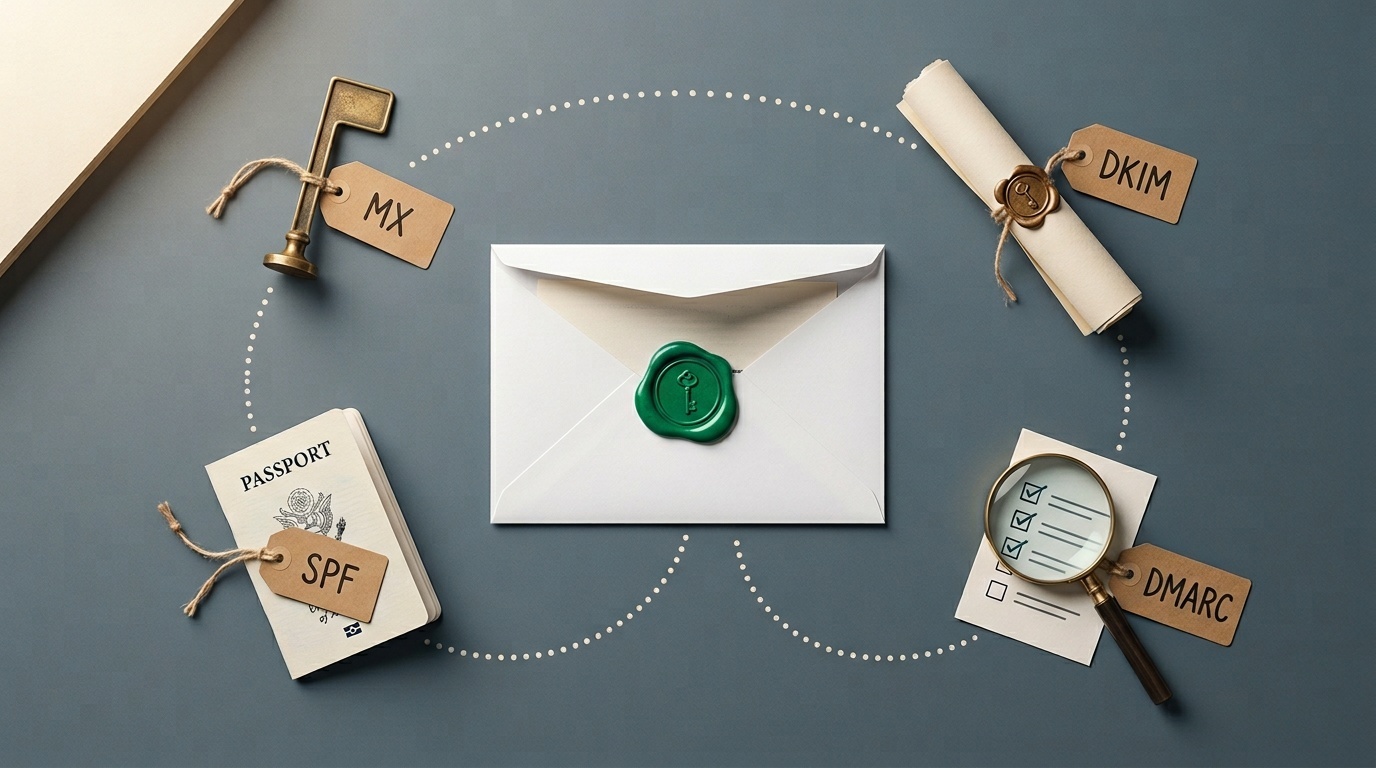
Jei reikia atnaujinti žinias apie tai, ką šie įrašai iš tikrųjų daro, pradėkite nuo mūsų kūrėjams pritaikyto gido apie MX, SPF, DKIM ir DMARC. Šiame straipsnyje daroma prielaida, kad šie įrašai patikras praeina, ir nagrinėjamas kitas sluoksnis: kodėl laiškai vis tiek filtruojami.
Ką SPF, DKIM ir DMARC iš tikrųjų įrodo
SPF tikrina, ar siunčiantis pašto serveris yra autorizuotas domeno, esančio return-path. DKIM tikrina, ar žinutė buvo kriptografiškai pasirašyta domeno ir ar pasirašytos žinutės dalys nebuvo pakeistos. DMARC tikrina, ar SPF arba DKIM praeina taip, kad sutaptų su matomu From domenu.
Šis derinys padeda stabdyti apsimetimą kitu siuntėju. Jis nepasako, kad:
- siuntėjas turi gerą reputaciją;
- gavėjai prašė šios žinutės;
- turinys yra naudingas;
- nuorodos yra saugios;
- siuntimo apimtis yra normali;
- domeno istorija yra švari;
- žinutė nėra žemos kokybės kampanijos dalis.
Galvokite apie autentifikavimą kaip apie pasą. Jis patvirtina tapatybę. Pasienio kontrolė vis tiek gali paklausti, kur vykstate, ką vežatės ir ar anksčiau nekėlėte problemų.
Didžiausia priežastis: reputacija
Pašto dėžučių teikėjai siuntėjus vertina nuolat. Dėl akivaizdžių priežasčių jie neskelbia viso vertinimo modelio, bet pagrindiniai signalai yra gerai suprantami.
Svarbi ir domeno reputacija, ir IP reputacija. Naujas domenas su tobulu DKIM vis tiek gali atrodyti rizikingas. Senas domenas, kuris po daugelio metų vien sąskaitų siuntimo staiga pradeda siųsti 80 000 reklaminių laiškų, taip pat atrodys rizikingas. Bendrinamas siuntimo IP su piktnaudžiaujančiais kaimynais gali pakenkti, nors didieji el. pašto paslaugų teikėjai daug dirba, kad tai valdytų.
Reputacijai įtaką daro:
- skundai dėl šlamšto;
- kieti atmetimai;
- siuntimas senais arba apleistais adresais;
- staigūs apimties šuoliai;
- mažas atidarymų skaičius arba ignoruojamos žinutės;
- žinutės, ištrinamos neperskaičius;
- nuorodos į įtartinus arba neseniai registruotus domenus;
- ankstesni sukčiavimo ar kenkėjiškų programų incidentai;
- nenuosekli siuntimo tapatybė.
Nemaloni tiesa: reputacija užsitarnaujama lėtai, o prarandama greitai. Autentifikavimas leidžia jums pretenduoti į pasitikėjimą. Pats savaime jis pasitikėjimo nesukuria.
Problema gali būti jūsų sąrašas
Daugelis šlamšto aplanko problemų yra sąrašo kokybės problemos, užmaskuotos kaip DNS problemos.
Jei sąrašas buvo nuskaitytas iš viešų šaltinių, nupirktas, paveldėtas iš seno CRM, sudarytas iš renginių skenavimų arba sukurtas remiantis neaiškiu sutikimu, jis paprastai veiks prastai. Net jei pirmoji kampanija nesukelia akivaizdžių skundų, pašto dėžučių teikėjai mato modelį: daug gavėjų nereaguoja, dalis pažymi kaip šlamštą, o kai kurie adresai atmeta laiškus.
Geri sąrašai turi nuobodžią kilmę. Žmonės užsiregistravo sąmoningai. Jie žinojo, kam registruojasi. Pirmasis laiškas atėjo pakankamai greitai, kad jie tai prisimintų. Atsisakyti prenumeratos paprasta.
Stebėkite šiuos sąrašo įspėjamuosius ženklus:
- didelis atmetimų rodiklis, ypač per pirmą siuntimą;
- daug funkcinių paskyrų, tokių kaip info@, sales@ ir admin@;
- adresai surinkti prieš daugelį metų, bet retai kontaktuoti;
- prenumeratoriai iš šalių ar pramonės šakų, kurių neaptarnaujate;
- neįprastai maži paspaudimų ar atsakymų rodikliai;
- skundai dėl šlamšto viršija teikėjo slenksčius.
B2B komandoms kontaktų formos taip pat gali užnuodyti el. pašto srautus. Jei jūsų formos leidžia automatizuotą piktnaudžiavimą, jūsų domenas gali pradėti siųsti šiukšlines notifikacijas, netikrus potencialius klientus arba backscatter. Apie šią riziką rašėme straipsnyje kodėl jūsų kontaktų forma yra didžiausia šlamšto rizika. Formų šlamštas nėra tik erzinantis dalykas; jis gali tapti reputacijos problema.
Praėjęs DMARC vis tiek gali reikšti silpną suderinimą
Žinutė gali „praeiti DMARC“, bet operaciniu požiūriu vis tiek būti netvarkinga.
Pavyzdžiui, jūsų matomas From adresas gali būti [email protected], DKIM gali praeiti domenui mailer.example.net, o SPF gali praeiti grąžinimo domenui, kurį valdo jūsų el. pašto teikėjas. Priklausomai nuo suderinimo nustatymų ir teikėjo konfigūracijos, tai gali būti techniškai priimtina. Tačiau švari sąranka paprastai pasirašo jūsų domenu arba aiškiai susijusiu subdomenu.
Patikrinkite:
- DKIM d= domenas: ar jis sutampa arba dera su jūsų From domenu?
- return-path domenas: ar jis jūsų, ar jūsų teikėjo?
- DMARC politika: ar po daugelio metų vis dar esate ties
p=none? - subdomenų politika: ar pamiršti subdomenai nėra neapsaugoti?
- persiuntimo elgsena: ar persiųstos žinutės sugadina SPF, bet išlieka dėl DKIM?
Griežtas suderinimas nėra privalomas kiekvienam siuntėjui, bet tapatybė turėtų būti nuosekli. Jei ir žmonės, ir filtrai mato nesusijusių domenų raizginį, pasitikėjimas nukenčia.
Turinys vis dar svarbus, bet ne taip kaip anksčiau
Buvo laikas, kai pristatomumo patarimai buvo apsėsti tokių žodžių kaip „nemokamai“, „garantija“ ar „veikite dabar“. Dabar toks patarimas pernelyg supaprastintas. Šiuolaikiniai filtrai vertina žinutės kontekstą, siuntėjo istoriją, nuorodų reputaciją, HTML struktūrą, naudotojų elgseną ir daugelį kitų signalų.
Vis dėlto turinys gali jums pakenkti.
Dažnos problemos:
- nuorodų trumpikliai, slepiantys paskirties vietą;
- nesutampantys nuorodų domenai;
- vien iš paveikslėlių sudaryti laiškai su mažai tikro teksto;
- sunkūs sekimo apvalkalai ant kiekvienos nuorodos;
- sugadintas HTML arba netaisyklingos MIME dalys;
- priedai, kurių gavėjai nesitikėjo;
- klaidinančios temos eilutės;
- perteklinis suasmeninimas, atrodantis sugeneruotas mašinos;
- teisinės poraštės tekstas, neatitinkantis siunčiančios organizacijos.
Geras testas: ar el. laiškas vis dar būtų prasmingas, jei visi paveikslėliai būtų užblokuoti, o sekimo parametrai pašalinti? Jei ne, žinutė yra trapi.
Taip pat apžiūrėkite tikrąjį žinutės šaltinį. El. pašto antraštės nėra tas pats, kas HTTP antraštės, bet įprotis panašus: nustokite spėlioti ir pažiūrėkite į neapdorotą pokalbį. Mūsų nedidelis įrankių rinkinys peradresavimų ir HTTP antraščių derinimui produkcinėje aplinkoje parašytas žiniatinkliui, tačiau ta pati disciplina taikoma ir el. paštui: patikrinkite, kas buvo išsiųsta, kas buvo pasirašyta ir kur nuorodos išsisprendžia.
Siuntimo modeliai gali atrodyti įtartini
Pašto dėžučių teikėjams rūpi elgsena laikui bėgant. Maža įmonė, kuri per mėnesį išsiunčia 500 laiškų ir staiga per popietę išsiunčia 50 000, patrauks dėmesį, net jei kiekviena žinutė autentifikuota.
Todėl apšilimas yra svarbus. Apšilimas nėra magija. Tai tiesiog reiškia laipsniškai didinti apimtį, pirmiausia siunčiant žmonėms, kurie labiausiai tikėtina įsitrauks. Jei šie gavėjai atidaro, spaudžia, atsako ar kitaip traktuoja laišką kaip pageidaujamą, jūsų reputacija turi geresnę galimybę saugiai augti.
Blogi siuntimo modeliai:
- dideli apimties šuoliai;
- nereguliarūs „išsiųsti masiškai ir dingti“ grafikai;
- pirmiausia siųsti mažiausiai įsitraukusiems gavėjams;
- atgaivinti senus sąrašus be apgalvotos saulėlydžio politikos;
- be planavimo maišyti transakcinius ir rinkodaros laiškus tame pačiame domene;
- tuo pačiu metu keisti el. pašto paslaugų teikėją ir siuntimo apimtį.
Daugeliui komandų sprendimas yra segmentavimas. Svarbius laiškus siųskite iš stabilaus domeno arba subdomeno. Rinkodaros eksperimentus laikykite atskirai. Neleiskite rizikingai kampanijai pakenkti slaptažodžių atkūrimams, sąskaitoms ar paskyros įspėjimams.
Prenumeratos atsisakymo tvarkymas dabar yra pristatomumo funkcija
Pašto dėžučių teikėjai vis dažniau tikisi, kad masiniai siuntėjai sudarys lengvas sąlygas atsisakyti prenumeratos. Tai reiškia matomas atsisakymo nuorodas ir, daugeliui masinių siuntėjų, vieno paspaudimo atsisakymo antraštes.
Slėpti atsisakymo nuorodą yra savęs žlugdymas. Jei žmonės negali atsisakyti prenumeratos, jie pažymės žinutę kaip šlamštą. Skundas dėl šlamšto yra daug stipresnis neigiamas signalas nei atsisakymas.
Įsitikinkite, kad:
- atsisakymo nuoroda veikia nereikalaudama prisijungti;
- prašymai įvykdomi greitai;
- List-Unsubscribe antraštė yra masiniuose laiškuose;
- nuostatų centrai paprasti, o ne labirintas;
- atsisakę naudotojai nėra vėl pridedami per CRM sinchronizacijas.
Tai viena iš sričių, kur teisinė atitiktis ir pristatomumas rodo ta pačia kryptimi: gerbkite gavėjo pasirinkimą.
Jūsų infrastruktūra gali kelti triukšmą
Net ir turint gerą DNS, infrastruktūros klaidos gali pakirsti pasitikėjimą.
Patikrinkite siunčiančių IP atvirkštinį DNS. Įsitikinkite, kad HELO/EHLO vardai yra prasmingi. Venkite siųsti iš kompromituotų žiniatinklio serverių. Stebėkite, ar jūsų domenas arba IP nepasirodo patikimuose blokavimo sąrašuose. Užtikrinkite, kad TLS veiktų. Atskirkite pašto srautus, kai jų rizikos profiliai skiriasi.
Taip pat atsargiai elkitės su trečiųjų šalių siuntėjais. Kiekviena platforma, leidžiama jūsų SPF įraše, kiekvienas jūsų paskelbtas DKIM selektorius ir kiekviena integracija, galinti siųsti jūsų domeno vardu, tampa jūsų el. pašto reputacijos paviršiaus dalimi. Senus įrankius, pamirštus CRM ir apleistas rinkodaros platformas reikėtų pašalinti.
Praktinė ketvirtinė peržiūra:
- Išvardykite visas paslaugas, autorizuotas siųsti el. laiškus jūsų domeno vardu.
- Patvirtinkite, kas viduje atsakingas už kiekvieną paslaugą.
- Pašalinkite nenaudojamus SPF include ir DKIM raktus.
- Peržiūrėkite DMARC agreguotas ataskaitas dėl nežinomų siuntėjų.
- Patikrinkite skundų, atmetimų ir prenumeratos atsisakymo rodiklius pagal pašto srautą.
Tai nėra blizgus darbas. Tačiau būtent čia randama daug pristatomumo problemų.
Kaip diagnozuoti problemą nesiblaškant
Nekeiskite dešimties dalykų iš karto. Niekada nesužinosite, kas padėjo.
Pradėkite nuo nesenos žinutės, kuri pateko į šlamštą, ir eikite šia seka:
- Patvirtinkite autentifikavimą. Patikrinkite SPF, DKIM ir DMARC rezultatus gautose antraštėse.
- Patikrinkite suderinimą. Patikrinkite, kurie domenai praėjo patikras ir ar jie dera su matomu From domenu.
- Nustatykite pašto srautą. Ar tai transakcinis, gyvavimo ciklo, pardavimų, naujienlaiškio ar šaltų kontaktų laiškas?
- Įvertinkite auditorijos kokybę. Ar tai buvo išsiųsta sutikimą davusiems, neseniai įsitraukusiems gavėjams?
- Apžiūrėkite nuorodas. Ar nuorodų domenai reputabilūs, nuoseklūs ir tikėtini?
- Pažiūrėkite į įsitraukimą. Ar gavėjai atidaro, spaudžia, atsako ar ignoruoja?
- Patikrinkite skundus ir atmetimus. Jie dažnai atskleidžia daugiau nei atidarymų rodikliai.
- Palyginkite teikėjus. Ar problema daugiausia Gmail, Outlook, įmonių filtrai, ar visur?
- Keiskite vieną kintamąjį. Segmentuokite, sumažinkite apimtį, išvalykite sąrašą arba pakoreguokite turinį — tada matuokite.
Jei siunčiate reikšmingą apimtį, naudokite pašto dėžučių teikėjų siūlomus ataskaitų įrankius, kai jie prieinami. Jie neatskleis kiekvienos detalės, bet gali parodyti, ar turite domeno reputacijos, IP reputacijos, autentifikavimo ar skundų rodiklio problemą.
<!-- tool-cta:start -->
💡 Išbandykite tai: Net kai SPF patikra praeina, neteisingos konfigūracijos ir užklausų limitai gali pakenkti pristatomumui—dar kartą patikrinkite savo įrašą naudodami SPF Tester.
<!-- tool-cta:end -->
Blaivus pristatomumo kontrolinis sąrašas
Jei jūsų el. paštas autentifikuojamas, bet vis tiek patenka į šlamštą, pirmiausia sutelkite dėmesį į šiuos pataisymus:
- siųskite tik žmonėms, turintiems aiškų sutikimą arba stiprų esamą ryšį;
- nedelsdami pašalinkite kietus atmetimus;
- slopinkite chroniškai neaktyvius gavėjus;
- padarykite prenumeratos atsisakymą lengvesnį nei skundimąsi;
- išlaikykite nuoseklius From vardus ir domenus;
- venkite staigių apimties didinimų;
- kur tinka, atskirkite transakcinius ir reklaminius laiškus;
- pašalinkite nenaudojamus trečiųjų šalių siuntėjus iš DNS;
- pasirašykite laiškus su suderintu DKIM domenu;
- stebėkite DMARC ataskaitas ir skundų duomenis.
Modelis paprastas: būkite atpažįstami, laukiami, pageidaujami ir nuoseklūs.
SPF, DKIM ir DMARC yra būtini, nes jie įrodo, kad jūsų laiškas nėra lengvai suklastotas. Tačiau patekimas į gautuosius yra reputacijos sprendimas. Pašto dėžučių teikėjai klausia ne tik „Ar tai tikrai nuo jūsų?“ Jie klausia: „Ar mūsų naudotojai, panašu, nori gauti laiškus iš jūsų?“
Į antrąjį klausimą atsakyti sunkiau ir jį sunkiau suklastoti. Jis taip pat lemia, ar autentifikuotas laiškas pasieks gautuosius.
Dažnai užduodami klausimai
Ar el. laiškas gali patekti į šlamštą, net jei SPF, DKIM ir DMARC visi praeina?
Ar DMARC politika p=reject pagerina patekimą į gautuosius?
Ar rinkodaros el. paštui turėčiau naudoti atskirą domeną?
Ar šlamštą suaktyvinantys žodžiai vis dar svarbūs?
Ką pirmiausia tikrinti, kai kampanija patenka į šlamštą?
Šaltiniai ir tolesnis skaitymas