SPF, DKIM ve DMARC geçmesine rağmen e-postalarınız neden spam’e düşer
Kimlik doğrulama, gönderim yapma izniniz olduğunu kanıtlar. Alıcıların bu e-postayı istediğini kanıtlamaz.
İçindekiler
- Kimlik doğrulamayı geçmek bitiş çizgisi değil, başlangıç çizgisidir
- SPF, DKIM ve DMARC gerçekte neyi kanıtlar
- En büyük neden: itibar
- Sorun listeniz olabilir
- DMARC’ın geçmesi yine de zayıf hizalama anlamına gelebilir
- İçerik hâlâ önemlidir, ama eski anlamıyla değil
- Gönderim kalıpları şüpheli görünebilir
- Abonelikten çıkma yönetimi artık bir teslim edilebilirlik özelliğidir
- Altyapınız gürültülü olabilir
- Sorunu savrulmadan nasıl teşhis edersiniz
- Gerçekçi bir teslim edilebilirlik kontrol listesi
Kimlik doğrulamayı geçmek bitiş çizgisi değil, başlangıç çizgisidir
Sorumlu olanı yapıp SPF, DKIM ve DMARC’ı doğru yapılandırmak, buna rağmen e-postalarınızın spam’e düştüğünü görmek can sıkıcıdır.
Kafa karışıklığı genellikle kimlik doğrulamayı bir teslim edilebilirlik garantisi gibi görmekten kaynaklanır. Öyle değildir. SPF, DKIM ve DMARC daha dar bir soruyu yanıtlar: Bu sunucu bu domain adına gönderim yapmaya yetkili mi ve görünen gönderen, doğrulanmış kimlikle hizalı mı?
Bu önemlidir. Kimlik doğrulama yoksa modern posta kutusu sağlayıcılarının size güvenmemesi doğaldır. Ancak bu kontrollerden geçtikten sonra bile Gmail, Outlook, Yahoo ve kurumsal filtreler iletinin istenen, güvenli ve ilgili olup olmadığına karar vermek zorundadır. Bu karar gönderen itibarı, alıcı davranışı, içerik, altyapı, şikayetler, liste kalitesi ve gönderim kalıplarına bağlıdır.
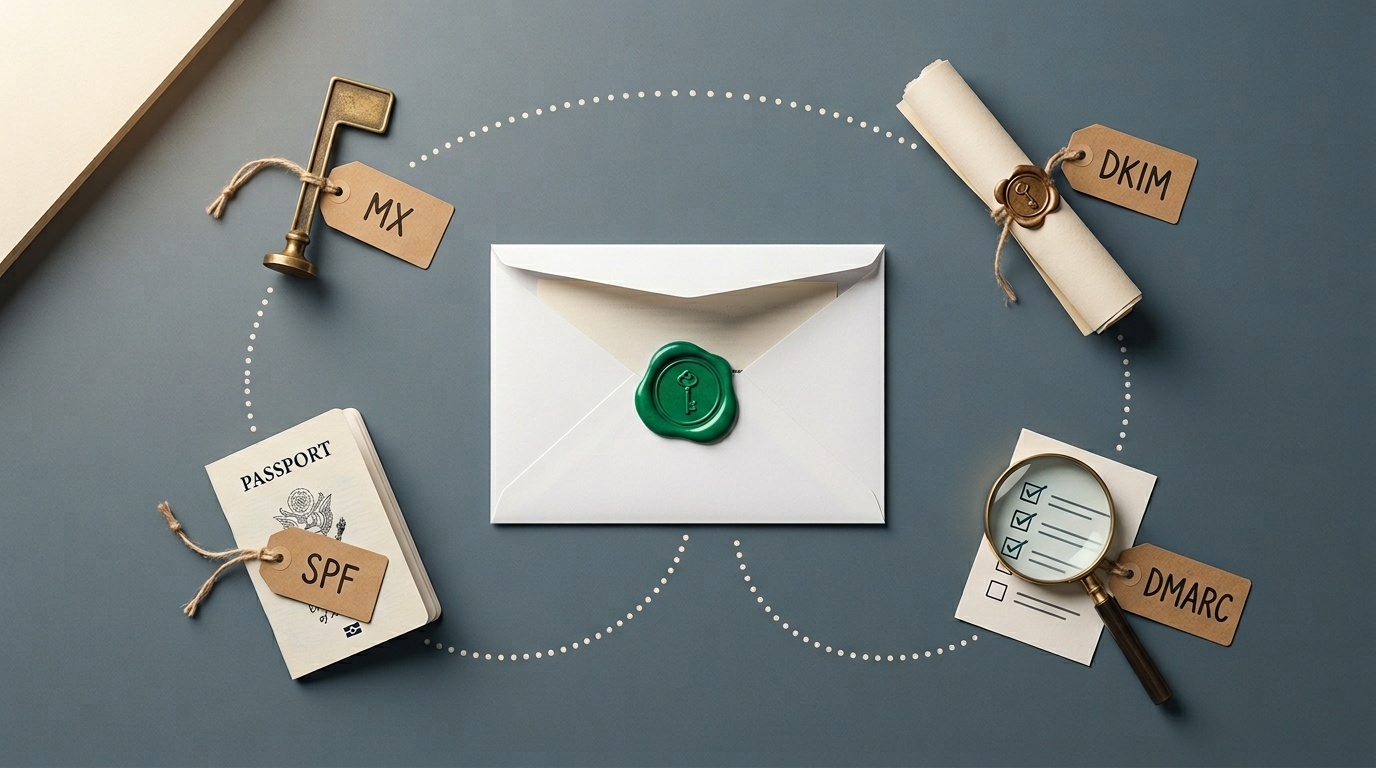
Kayıtların gerçekte ne yaptığını hatırlamak isterseniz, MX, SPF, DKIM ve DMARC için geliştirici dostu rehberimizle başlayın. Bu makale, söz konusu kayıtların geçtiğini varsayar ve bir sonraki katmana odaklanır: e-posta neden hâlâ filtrelenir?
SPF, DKIM ve DMARC gerçekte neyi kanıtlar
SPF, gönderen posta sunucusunun return-path içindeki domain tarafından yetkilendirilip yetkilendirilmediğini kontrol eder. DKIM, iletinin bir domain tarafından kriptografik olarak imzalanıp imzalanmadığını ve iletinin imzalanan bölümlerinin değiştirilip değiştirilmediğini kontrol eder. DMARC, SPF veya DKIM’in görünen From domain’iyle hizalı bir şekilde geçip geçmediğini kontrol eder.
Bu kombinasyon sahteciliği durdurmaya yardımcı olur. Şunları söylemez:
- gönderenin iyi bir itibarı vardır;
- alıcılar iletiyi istemiştir;
- içerik faydalıdır;
- bağlantılar güvenlidir;
- gönderim hacmi normaldir;
- domain’in geçmişi temizdir;
- ileti düşük kaliteli bir kampanyanın parçası değildir.
Kimlik doğrulamayı pasaport gibi düşünün. Kimliği doğrular. Sınır kontrolü yine de nereye gittiğinizi, ne taşıdığınızı ve daha önce sorun çıkarıp çıkarmadığınızı sorabilir.
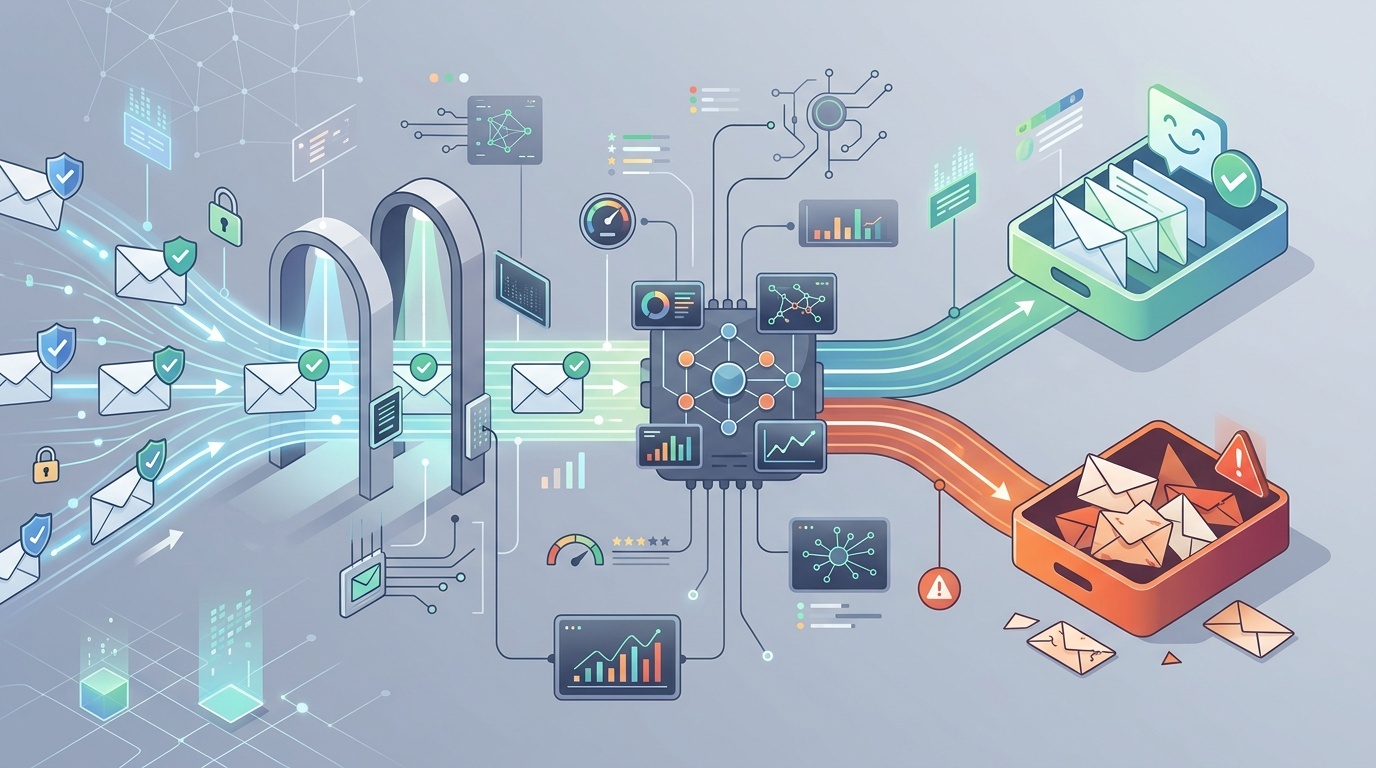
En büyük neden: itibar
Posta kutusu sağlayıcıları gönderenleri sürekli olarak puanlar. Açık nedenlerle puanlama modelinin tamamını yayımlamazlar, ancak genel sinyaller iyi anlaşılmıştır.
Hem domain itibarı hem de IP itibarı önemlidir. Mükemmel DKIM’e sahip yeni bir domain yine de riskli görünebilir. Yıllarca yalnızca fatura gönderdikten sonra aniden 80.000 promosyon e-postası göndermeye başlayan eski bir domain de riskli görünecektir. Kötü niyetli komşuları olan paylaşımlı bir gönderim IP’si zarar verebilir; ancak büyük e-posta servis sağlayıcıları bunu yönetmek için yoğun çalışır.
İtibarı etkileyenler:
- spam şikayetleri;
- kalıcı geri dönmeler;
- eski veya terk edilmiş adreslere gönderim yapmak;
- ani hacim artışları;
- düşük açılma oranları veya görmezden gelinen iletiler;
- okunmadan silinen iletiler;
- şüpheli veya yeni kaydedilmiş domain’lere bağlantılar;
- geçmiş phishing veya malware olayları;
- tutarsız gönderim kimliği.
Rahatsız edici gerçek şu: itibar yavaş kazanılır ve hızlı kaybedilir. Kimlik doğrulama, güvene uygun olmanızı sağlar. Güveni tek başına oluşturmaz.
Sorun listeniz olabilir
Spam klasörü sorunlarının çoğu, DNS sorunu gibi görünen liste kalitesi sorunlarıdır.
Bir liste kazınmış, satın alınmış, eski bir CRM’den miras kalmış, etkinlik taramalarından oluşturulmuş ya da belirsiz bir rızayla kurulmuşsa genellikle kötü performans gösterir. İlk kampanya bariz şikayetlere yol açmasa bile posta kutusu sağlayıcıları deseni görebilir: birçok alıcı etkileşime girmez, bazıları spam olarak işaretler ve bazı adresler geri döner.
İyi listelerin kökeni sıkıcıdır. İnsanlar bilerek kayıt olmuştur. Neye kaydolduklarını biliyorlardır. İlk e-posta, bunu yaptıklarını hatırlayacakları kadar kısa sürede gelmiştir. Abonelikten çıkmak kolaydır.
Şu liste uyarı işaretlerine dikkat edin:
- özellikle ilk gönderimde yüksek geri dönme oranı;
- info@, sales@ ve admin@ gibi çok sayıda rol hesabı;
- yıllar önce toplanmış ama nadiren iletişime geçilmiş adresler;
- hizmet vermediğiniz ülkelerden veya sektörlerden aboneler;
- alışılmadık derecede düşük tıklama veya yanıt oranları;
- sağlayıcı eşiklerinin üzerinde spam şikayetleri.
B2B ekipleri için iletişim formları da e-posta akışlarını zehirleyebilir. Formlarınız otomatik kötüye kullanıma açıksa domain’iniz gereksiz bildirimler, sahte lead’ler veya backscatter göndermeye başlayabilir. Bu riski iletişim formunuzun neden en büyük spam yükümlülüğünüz olduğu yazısında ele aldık. Form spam’i yalnızca can sıkıcı değildir; bir itibar sorununa dönüşebilir.
DMARC’ın geçmesi yine de zayıf hizalama anlamına gelebilir
Bir ileti “DMARC’tan geçebilir” ama operasyonel olarak hâlâ dağınık olabilir.
Örneğin görünen From adresiniz [email protected] olabilir, DKIM mailer.example.net için geçebilir ve SPF e-posta sağlayıcınız tarafından kontrol edilen bir bounce domain’i için geçebilir. Hizalama ayarlarına ve sağlayıcı yapılandırmasına bağlı olarak bu teknik olarak kabul edilebilir olabilir. Ancak temiz bir kurulum genellikle sizin domain’inizle veya açıkça ilişkili bir subdomain ile imzalar.
Kontrol edin:
- DKIM d= domain’i: From domain’inizle eşleşiyor veya hizalanıyor mu?
- return-path domain’i: size mi ait, yoksa sağlayıcınıza mı?
- DMARC politikası: yıllar sonra hâlâ
p=noneseviyesinde misiniz? - subdomain politikası: unutulmuş subdomain’ler korumasız mı?
- yönlendirme davranışı: yönlendirilen iletiler SPF’i bozup DKIM üzerinden ayakta mı kalıyor?
Katı hizalama her gönderen için zorunlu değildir, ancak kimlik tutarlı olmalıdır. Hem insanlar hem de filtreler birbiriyle ilgisiz domain’lerden oluşan bir karmaşa görürse güven zarar görür.
İçerik hâlâ önemlidir, ama eski anlamıyla değil
Teslim edilebilirlik tavsiyelerinin “ücretsiz”, “garanti” veya “hemen harekete geç” gibi kelimelere takılıp kaldığı bir dönem vardı. Bu tavsiye artık fazla basit. Modern filtreler ileti bağlamına, gönderen geçmişine, bağlantı itibarına, HTML yapısına, kullanıcı davranışına ve daha birçok sinyale bakar.
Yine de içerik size zarar verebilir.
Yaygın sorunlar şunlardır:
- hedefi gizleyen bağlantı kısaltıcıları;
- eşleşmeyen bağlantı domain’leri;
- çok az gerçek metin içeren, yalnızca görselden oluşan e-postalar;
- her bağlantıda ağır takip sarmalayıcıları;
- bozuk HTML veya hatalı biçimlendirilmiş MIME parçaları;
- alıcıların beklemediği ekler;
- aldatıcı konu satırları;
- makine tarafından üretilmiş gibi görünen aşırı kişiselleştirme;
- gönderen kuruluşla eşleşmeyen yasal alt bilgi metni.
İyi bir test: Tüm görseller engellense ve takip parametreleri kaldırılsa e-posta yine de anlamlı olur muydu? Olmuyorsa ileti kırılgandır.
Ayrıca iletinin gerçek kaynağını inceleyin. E-posta başlıkları HTTP headers ile aynı değildir, ancak alışkanlık benzerdir: tahmin etmeyi bırakın ve ham konuşmaya bakın. Yönlendirmeleri ve HTTP headers’ı production ortamında debug etmek için küçük araç setimiz web için yazıldı; yine de aynı disiplin e-posta için de geçerlidir: ne gönderildiğini, neyin imzalandığını ve bağlantıların nereye çözümlendiğini doğrulayın.
Gönderim kalıpları şüpheli görünebilir
Posta kutusu sağlayıcıları zaman içindeki davranışı önemser. Ayda 500 e-posta gönderen küçük bir şirketin bir öğleden sonra aniden 50.000 e-posta göndermesi, her ileti kimliği doğrulanmış olsa bile dikkat çeker.
Bu yüzden warming önemlidir. Warming sihir değildir. Sadece hacmi kademeli olarak artırmak ve önce etkileşime girme olasılığı en yüksek kişilere göndermek anlamına gelir. Bu alıcılar e-postayı açar, tıklar, yanıtlar veya başka şekilde istenen bir ileti gibi davranırsa itibarınızın güvenli şekilde büyüme şansı artar.
Kötü gönderim kalıpları şunları içerir:
- büyük hacim artışları;
- düzensiz “gönder ve kaybol” programları;
- önce en az etkileşim gösteren alıcılara gönderim yapmak;
- dikkatli bir sunset politikası olmadan eski listeleri yeniden etkinleştirmek;
- planlama yapmadan transactional ve marketing e-postalarını aynı domain’de karıştırmak;
- e-posta servis sağlayıcısını ve hacmi aynı anda değiştirmek.
Birçok ekip için çözüm segmentasyondur. Önemli e-postaları istikrarlı bir domain veya subdomain’den gönderin. Marketing denemelerini ayrı tutun. Riskli bir kampanyanın parola sıfırlamalarına, faturalara veya hesap uyarılarına zarar vermesine izin vermeyin.
Abonelikten çıkma yönetimi artık bir teslim edilebilirlik özelliğidir
Posta kutusu sağlayıcıları, toplu göndericilerin abonelikten çıkmayı kolaylaştırmasını giderek daha fazla bekliyor. Bu, görünür abonelikten çıkma bağlantıları ve birçok toplu gönderici için tek tıkla abonelikten çıkma başlıkları anlamına gelir.
Abonelikten çıkma bağlantısını saklamak kendi kendini baltalamaktır. İnsanlar abonelikten çıkamazsa iletiyi spam olarak işaretler. Spam şikayeti, abonelikten çıkmadan çok daha güçlü bir olumsuz sinyaldir.
Şunlardan emin olun:
- abonelikten çıkma bağlantısı giriş yapmayı gerektirmeden çalışır;
- talepler hızlıca yerine getirilir;
- toplu e-posta için List-Unsubscribe header mevcuttur;
- tercih merkezleri labirent değil, basittir;
- abonelikten çıkan kullanıcılar CRM senkronizasyonlarıyla yeniden eklenmez.
Bu, yasal uyumluluk ile teslim edilebilirliğin aynı yönü gösterdiği alanlardan biridir: alıcının tercihine saygı gösterin.
Altyapınız gürültülü olabilir
İyi DNS’e rağmen altyapı hataları güveni zayıflatabilir.
Gönderim IP’leri için reverse DNS’i kontrol edin. HELO/EHLO adlarının mantıklı olduğundan emin olun. Ele geçirilmiş web sunucularından gönderim yapmaktan kaçının. Domain’inizin veya IP’nizin saygın blocklist’lerde görünüp görünmediğini izleyin. TLS’i çalışır durumda tutun. Risk profilleri farklı olduğunda e-posta akışlarını ayırın.
Üçüncü taraf gönderenlere de dikkat edin. SPF kaydınızda izin verilen her platform, yayımladığınız her DKIM selector ve domain’iniz adına gönderim yapabilen her entegrasyon, e-posta itibar yüzeyinizin parçası haline gelir. Eski araçlar, unutulmuş CRM’ler ve terk edilmiş marketing platformları kaldırılmalıdır.
Pratik bir üç aylık gözden geçirme:
- Domain’iniz için e-posta göndermeye yetkili her servisi listeleyin.
- Her servisin kurum içinde sahibinin kim olduğunu doğrulayın.
- Kullanılmayan SPF include’larını ve DKIM anahtarlarını kaldırın.
- Bilinmeyen gönderenler için DMARC aggregate raporlarını inceleyin.
- Şikayet, geri dönme ve abonelikten çıkma oranlarını e-posta akışına göre kontrol edin.
Bu gösterişli bir iş değildir. Aynı zamanda birçok teslim edilebilirlik sorununun bulunduğu yerdir.
Sorunu savrulmadan nasıl teşhis edersiniz
Aynı anda on şeyi değiştirmeyin. Neyin yardımcı olduğunu asla bilemezsiniz.
Spam’e düşen yakın tarihli bir iletiyle başlayın ve şu sırayı izleyin:
- Kimlik doğrulamayı doğrulayın. Alınan başlıklarda SPF, DKIM ve DMARC sonuçlarını kontrol edin.
- Hizalamayı kontrol edin. Hangi domain’lerin geçtiğini ve görünen From domain’iyle hizalanıp hizalanmadığını doğrulayın.
- E-posta akışını belirleyin. Transactional, lifecycle, sales, newsletter veya cold outreach mi?
- Hedef kitle kalitesini gözden geçirin. Bu, onay vermiş ve yakın zamanda etkileşime geçmiş alıcılara mı gönderildi?
- Bağlantıları inceleyin. Bağlantı domain’leri saygın, tutarlı ve beklenen domain’ler mi?
- Etkileşime bakın. Alıcılar açıyor, tıklıyor, yanıtlıyor mu yoksa görmezden mi geliyor?
- Şikayetleri ve geri dönmeleri kontrol edin. Bunlar çoğu zaman açılma oranlarından daha açıklayıcıdır.
- Sağlayıcıları karşılaştırın. Sorun esas olarak Gmail, Outlook, kurumsal filtreler mi, yoksa her yerde mi?
- Tek bir değişkeni değiştirin. Segmentlere ayırın, hacmi azaltın, listeyi temizleyin veya içeriği ayarlayın — sonra ölçün.
Anlamlı hacimde gönderim yapıyorsanız, mevcut olduğunda posta kutusu sağlayıcılarının sunduğu raporlama araçlarını kullanın. Her ayrıntıyı göstermeyeceklerdir, ancak domain itibarı, IP itibarı, kimlik doğrulama veya şikayet oranı sorununuz olup olmadığını gösterebilirler.
<!-- tool-cta:start -->
💡 Bunu deneyin: SPF başarılı olsa bile, hatalı yapılandırmalar ve lookup sınırları teslim edilebilirliği olumsuz etkileyebilir—kaydınızı SPF Tester ile tekrar kontrol edin.
<!-- tool-cta:end -->
Gerçekçi bir teslim edilebilirlik kontrol listesi
E-postanız kimliği doğrulanmasına rağmen spam’e düşüyorsa önce şu düzeltmelere odaklanın:
- yalnızca açık rızası olan veya güçlü bir mevcut ilişkiniz bulunan kişilere gönderin;
- kalıcı geri dönmeleri hemen kaldırın;
- kronik olarak pasif alıcıları bastırın;
- abonelikten çıkmayı şikayet etmekten daha kolay hale getirin;
- From adlarını ve domain’lerini tutarlı tutun;
- ani hacim artışlarından kaçının;
- uygun olduğunda transactional ve promotional e-postaları ayırın;
- kullanılmayan üçüncü taraf gönderenleri DNS’ten kaldırın;
- e-postayı hizalı bir DKIM domain’iyle imzalayın;
- DMARC raporlarını ve şikayet verilerini izleyin.
Desen basittir: tanımlanabilir olun, beklenen olun, istenen olun ve tutarlı olun.
SPF, DKIM ve DMARC gereklidir; çünkü e-postanızın kolayca sahte olarak üretilemediğini kanıtlar. Ancak gelen kutusuna yerleşim bir itibar kararıdır. Posta kutusu sağlayıcıları yalnızca “Bu gerçekten sizden mi?” diye sormaz. “Kullanıcılarımız sizden gelen e-postayı istiyor gibi görünüyor mu?” diye sorar.
Bu ikinci soruyu yanıtlamak daha zordur ve taklit etmek de daha zordur. Kimliği doğrulanmış e-postanın gelen kutusuna ulaşıp ulaşmayacağına karar veren soru da budur.
Sıkça sorulan sorular
SPF, DKIM ve DMARC’ın hepsi geçse bile e-posta spam’e düşebilir mi?
p=reject değerinde bir DMARC politikası gelen kutusuna yerleşimi iyileştirir mi?
Marketing e-postası için ayrı bir domain kullanmalı mıyım?
Spam tetikleyici kelimeler hâlâ önemli mi?
Bir kampanya spam’e gittiğinde önce neyi kontrol etmeliyim?
Kaynaklar ve ileri okuma