SPF、DKIM、DMARC が pass しているのにメールが spam に入る理由
認証は、送信が許可されていることを証明します。受信者がそのメールを望んでいることまでは証明しません。
目次
認証に通ることはスタートラインであり、ゴールではない
責任ある対応として SPF、DKIM、DMARC を正しく設定したにもかかわらず、メールが spam に入ってしまうのは苛立たしいものです。
混乱の多くは、認証を到達性の保証として扱ってしまうことから生じます。実際にはそうではありません。SPF、DKIM、DMARC が答えるのは、より限定的な問いです。このサーバーはこのドメインのために送信することを許可されているか、そして表示される送信者は認証されたアイデンティティと整合しているか、ということです。
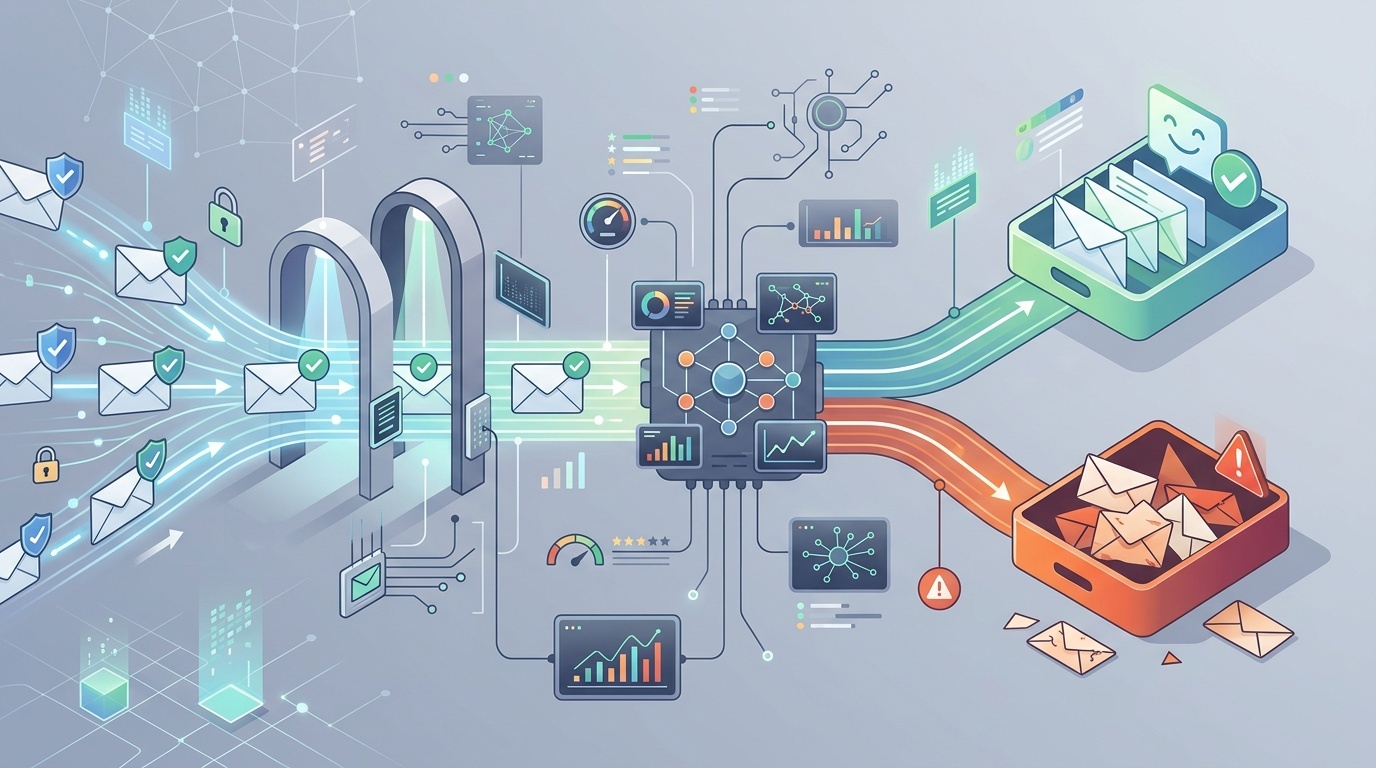
これは重要です。認証がなければ、現代のメールボックスプロバイダーが送信者を信用しないのは当然です。しかし、それらのチェックに通った後でも、Gmail、Outlook、Yahoo、企業フィルターは、そのメッセージが望まれているか、安全か、関連性があるかを判断しなければなりません。その判断は、送信者レピュテーション、受信者の行動、コンテンツ、インフラ、苦情、リスト品質、送信パターンに左右されます。
各レコードが実際に何をするのかを復習したい場合は、開発者向けのガイド MX、SPF、DKIM、DMARC から始めてください。この記事では、それらのレコードが pass していることを前提に、次の層、つまりなぜメールがなおフィルタリングされるのかに焦点を当てます。
SPF、DKIM、DMARC が本当に証明すること
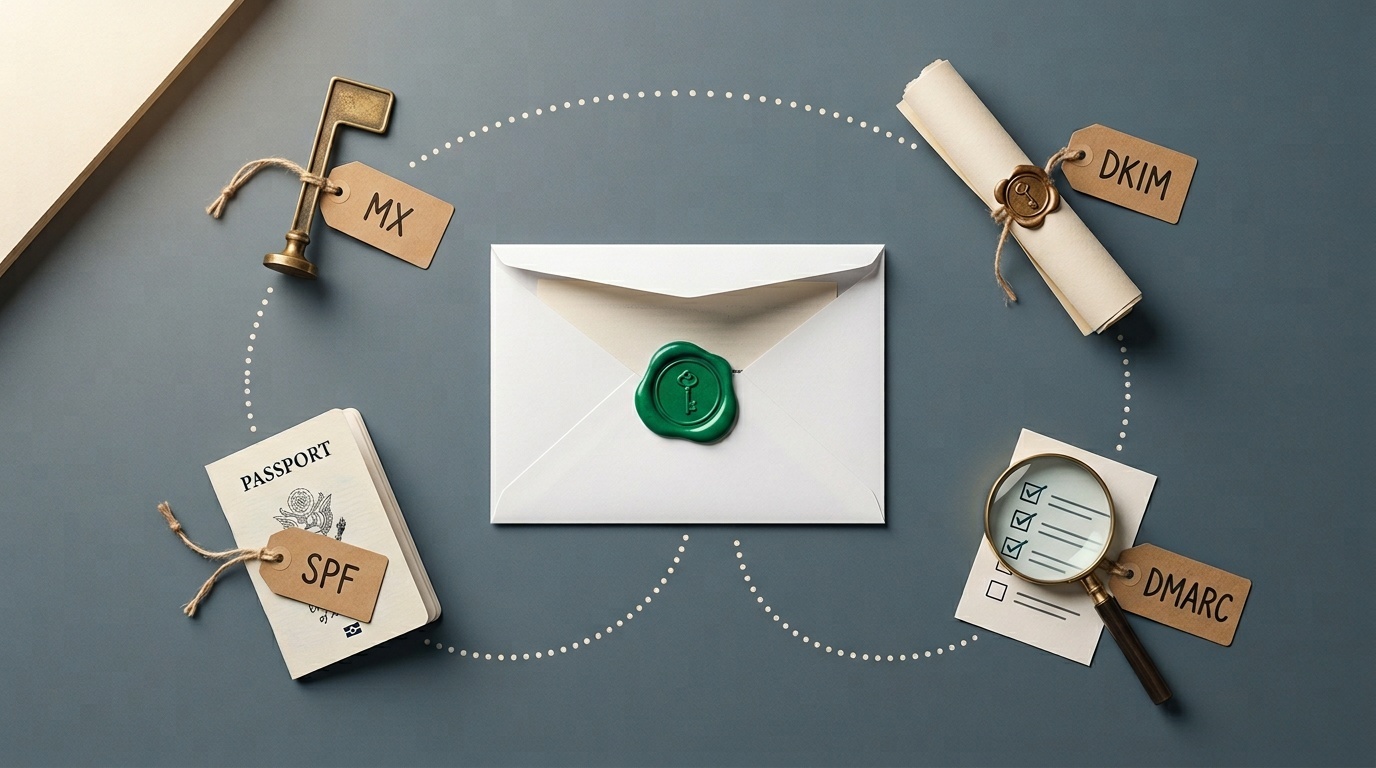
SPF は、送信メールサーバーが return-path のドメインによって承認されているかを確認します。DKIM は、メッセージがあるドメインによって暗号学的に署名されているか、また署名されたメッセージの部分が変更されていないかを確認します。DMARC は、SPF または DKIM が、表示される From ドメインと整合する形で pass しているかを確認します。
この組み合わせは spoofing を止める助けになります。しかし、次のことを示すものではありません。
- 送信者のレピュテーションが良いこと;
- 受信者がそのメッセージを求めたこと;
- コンテンツが有用であること;
- リンクが安全であること;
- 送信量が通常どおりであること;
- ドメインの履歴がクリーンであること;
- メッセージが低品質なキャンペーンの一部ではないこと。
認証はパスポートのようなものだと考えてください。身元を確認します。しかし国境管理では、どこへ行くのか、何を持っているのか、過去に問題を起こしていないかをなお尋ねることができます。
最大の理由: レピュテーション
メールボックスプロバイダーは送信者を継続的にスコアリングしています。明らかな理由から完全なスコアリングモデルは公開していませんが、大まかなシグナルはよく理解されています。
ドメインレピュテーションと IP レピュテーションの両方が重要です。完璧な DKIM を持つ新しいドメインでも、リスクがあるように見えることがあります。長年請求書だけを送っていた古いドメインが、突然 80,000 通のプロモーションメールを送り始めた場合も、リスクがあるように見えます。悪質な隣人がいる共有送信 IP は悪影響を及ぼすことがありますが、大手 email service providers はその管理に力を入れています。
レピュテーションは次の影響を受けます。
- spam 苦情;
- hard bounce;
- 古い、または放棄されたアドレスへの送信;
- 突然の送信量急増;
- 開封率の低さ、または無視されるメッセージ;
- 読まれずに削除されるメッセージ;
- 不審な、または新規登録されたドメインへのリンク;
- 過去の phishing や malware インシデント;
- 一貫しない送信アイデンティティ。
受け入れがたい真実は、レピュテーションはゆっくり得られ、すばやく失われるということです。認証は信頼される資格を保つものです。それだけで信頼を生み出すものではありません。
リストが問題かもしれない
spam フォルダー問題の多くは、DNS 問題に見せかけたリスト品質の問題です。
リストがスクレイピングされたもの、購入されたもの、古い CRM から引き継がれたもの、イベントのスキャンから組み立てられたもの、または曖昧な同意によって作られたものなら、たいてい結果は悪くなります。最初のキャンペーンで明らかな苦情が発生しなくても、メールボックスプロバイダーはパターンを見ています。多くの受信者が反応せず、一部は spam としてマークし、一部のアドレスは bounce します。
良いリストの出自は退屈です。人々は意図して登録しました。何に登録したのかを理解していました。最初のメールは、登録したことを覚えているうちに届きました。配信停止は簡単です。
次のようなリストの警告サインに注意してください。
- 高い bounce 率、特に初回送信時;
- info@、sales@、admin@ などの role account が多い;
- 何年も前に収集されたが、ほとんど連絡されていないアドレス;
- サービス提供対象ではない国や業界の購読者;
- 異常に低いクリック率または返信率;
- プロバイダーの閾値を超える spam 苦情。
B2B チームでは、問い合わせフォームもメールフローを汚染する可能性があります。フォームが自動化された悪用を許している場合、ドメインが迷惑な通知、偽リード、backscatter を送信し始めることがあります。このリスクについては、問い合わせフォームが最大の spam 負債になる理由 で取り上げました。フォーム spam は単なる迷惑ではありません。レピュテーション問題になり得ます。
DMARC pass でも alignment が弱い場合がある
メッセージが「DMARC pass」していても、運用上は雑な状態であることがあります。
たとえば、表示される From アドレスが [email protected] で、DKIM は mailer.example.net で pass し、SPF はメールプロバイダーが管理する bounce ドメインで pass している場合があります。alignment 設定とプロバイダー構成によっては、これは技術的に許容されることがあります。しかし、クリーンな設定では通常、自分のドメインまたは明確に関連するサブドメインで署名します。
確認してください。
- DKIM d= domain: From ドメインと一致または整合しているか?
- return-path domain: 自分のものか、それともプロバイダーのものか?
- DMARC policy: 何年も経ってもまだ
p=noneのままか? - subdomain policy: 忘れられたサブドメインが保護されていないか?
- forwarding behavior: 転送されたメッセージで SPF が壊れ、DKIM によって生き残っていないか?
すべての送信者に厳格な alignment が必須というわけではありませんが、アイデンティティは一貫しているべきです。人間とフィルターの両方が、無関係なドメインのもつれを目にするなら、信頼は損なわれます。
コンテンツは今も重要だが、昔のような意味ではない
かつて到達性のアドバイスは、「free」「guarantee」「act now」のような言葉に過度にこだわっていました。今ではその助言は単純すぎます。現代のフィルターは、メッセージの文脈、送信者の履歴、リンクレピュテーション、HTML 構造、ユーザー行動、その他多くのシグナルを見ています。
それでも、コンテンツが悪影響を及ぼすことはあります。
よくある問題は次のとおりです。
- 宛先を隠す link shortener;
- 一致しないリンクドメイン;
- 実テキストがほとんどない画像のみのメール;
- すべてのリンクに重い tracking wrapper が付いている;
- 壊れた HTML や不正な MIME parts;
- 受信者が想定していなかった添付ファイル;
- 欺瞞的な件名;
- 機械生成のように見える過剰な personalization;
- 送信組織と一致しない法的フッター文言。
良いテストがあります。すべての画像がブロックされ、tracking parameters が取り除かれても、そのメールは意味をなすでしょうか。そうでなければ、そのメッセージは脆弱です。
また、メッセージの実際のソースも確認してください。Email headers は HTTP headers と同じではありませんが、習慣は似ています。推測をやめ、生のやり取りを見てください。redirects と HTTP headers を本番でデバッグするための小さな toolkit は web 向けに書かれていますが、同じ規律はメールにも当てはまります。何が送信され、何が署名され、リンクがどこへ解決されるのかを検証してください。
送信パターンが不審に見えることがある
メールボックスプロバイダーは、時間の経過に伴う振る舞いを重視します。月に 500 通送る小さな会社が、ある午後に突然 50,000 通を送れば、すべてのメッセージが認証されていても注目を集めます。
これが warming が重要な理由です。warming は魔法ではありません。最も反応する可能性が高い人たちに最初に送りながら、送信量を徐々に増やすという意味にすぎません。その受信者たちが開封、クリック、返信、またはその他の形でそのメールを望ましいものとして扱えば、レピュテーションは安全に成長する可能性が高まります。
悪い送信パターンには次のようなものがあります。
- 大きな送信量の急増;
- 不規則な「一斉送信して消える」スケジュール;
- 反応が最も低い受信者に最初に送る;
- 慎重な sunset policy なしに古いリストを再有効化する;
- 計画なく同じドメインで transactional mail と marketing mail を混在させる;
- email service providers の変更と送信量の変更を同時に行う。
多くのチームにとって、修正策は segmentation です。重要なメールは安定したドメインまたはサブドメインから送ってください。marketing の実験は分離してください。リスクの高いキャンペーンによって、password resets、請求書、account alerts を傷つけてはいけません。
unsubscribe の処理は今や到達性機能である
メールボックスプロバイダーは、bulk senders に対して配信停止を簡単にすることをますます期待しています。つまり、見える unsubscribe link と、多くの bulk senders では one-click unsubscribe headers が必要です。
unsubscribe link を隠すことは逆効果です。配信停止できなければ、人々はメッセージを spam としてマークします。spam 苦情は、unsubscribe よりはるかに強いネガティブシグナルです。
次を確認してください。
- unsubscribe link がログインなしで機能する;
- リクエストが迅速に反映される;
- bulk mail に List-Unsubscribe header が存在する;
- preference center が迷路ではなくシンプルである;
- unsubscribe したユーザーが CRM sync によって再追加されない。
これは、法令遵守と到達性が同じ方向を指す領域のひとつです。受信者の選択を尊重してください。
インフラが騒がしい可能性がある
DNS が良好でも、インフラのミスは信頼を損なうことがあります。
送信 IP の reverse DNS を確認してください。HELO/EHLO 名が妥当であることを確認してください。侵害された web servers から送信しないでください。自分のドメインや IP が信頼できる blocklists に載っていないか監視してください。TLS を機能させ続けてください。リスクプロファイルが異なる場合は mail streams を分離してください。
サードパーティ送信者にも注意が必要です。SPF record で許可されたすべてのプラットフォーム、公開したすべての DKIM selector、自分のドメインとして送信できるすべての integration は、メールレピュテーションの表面の一部になります。古い tools、忘れられた CRM、放棄された marketing platforms は削除すべきです。
実用的な四半期レビュー:
- ドメインのメール送信を許可されているすべてのサービスを一覧化する。
- 各サービスの社内オーナーを確認する。
- 未使用の SPF includes と DKIM keys を削除する。
- DMARC aggregate reports で不明な送信者を確認する。
- mail stream ごとに苦情、bounce、unsubscribe 率を確認する。
華やかな作業ではありません。しかし、多くの到達性問題が見つかる場所でもあります。
迷走せずに問題を診断する方法
一度に 10 個のことを変えないでください。何が効いたのか永遠にわからなくなります。
最近 spam に入ったメッセージから始め、次の順序で確認してください。
- 認証を確認する。 received headers で SPF、DKIM、DMARC の結果を確認する。
- alignment を確認する。 どのドメインが pass したか、表示される From ドメインと整合しているかを検証する。
- mail stream を特定する。 transactional、lifecycle、sales、newsletter、cold outreach のどれか。
- オーディエンス品質を見直す。 opt-in 済みで、最近反応した受信者に送られたものか。
- リンクを検査する。 リンクドメインは信頼でき、一貫しており、想定どおりか。
- engagement を見る。 受信者は開封、クリック、返信しているか、それとも無視しているか。
- 苦情と bounce を確認する。 これらは open rates より多くを語ることがよくある。
- プロバイダー間で比較する。 問題は主に Gmail、Outlook、企業フィルター、または全体で起きているのか。
- 変数を 1 つ変える。 segment する、送信量を減らす、リストをクリーンにする、またはコンテンツを調整する — その後に測定する。
意味のある量を送信しているなら、利用可能な場合はメールボックスプロバイダーが提供するレポートツールを使ってください。すべての詳細を明かしてくれるわけではありませんが、ドメインレピュテーション、IP レピュテーション、認証、または苦情率の問題があるかどうかを示してくれます。
<!-- tool-cta:start -->
💡 これをお試しください: SPF が合格しても、設定ミスやルックアップ制限が到達率に悪影響を及ぼすことがあります—SPF Tester でレコードを再確認してください。
<!-- tool-cta:end -->
冷静な到達性チェックリスト
メールが認証されているのに spam に入る場合は、まず次の修正に集中してください。
- 明確な同意、または強い既存関係がある人にだけ送信する;
- hard bounce を即座に削除する;
- 慢性的に非アクティブな受信者を抑制する;
- 苦情を入れるより unsubscribe するほうが簡単にする;
- From names と domains を一貫させる;
- 突然の送信量増加を避ける;
- 適切な場合は transactional mail と promotional mail を分離する;
- 未使用のサードパーティ送信者を DNS から削除する;
- 整合した DKIM domain でメールに署名する;
- DMARC reports と complaint data を監視する。
パターンは単純です。識別可能であり、予期されており、望まれており、一貫していることです。
SPF、DKIM、DMARC が必要なのは、あなたのメールが簡単に偽造されたものではないことを証明するためです。しかし、受信トレイへの配置はレピュテーション判断です。メールボックスプロバイダーが問うているのは「これは本当にあなたからのものか」だけではありません。「私たちのユーザーは、あなたからのメールを望んでいるように見えるか」も問うています。
その 2 つ目の問いは答えるのが難しく、偽装するのも難しいものです。そして、認証済みメールが受信トレイに届くかどうかを決めるのも、その問いです。
よくある質問
SPF、DKIM、DMARC がすべて pass していても、メールが spam に入ることはありますか?
DMARC policy を p=reject にすると受信トレイ到達は改善しますか?
marketing email には別ドメインを使うべきですか?
spam trigger words は今でも重要ですか?
キャンペーンが spam に入ったとき、最初に何を確認すべきですか?
参考文献&さらなる読み物