Mengapa e-mel anda masuk ke spam walaupun SPF, DKIM dan DMARC lulus
Pengesahan membuktikan anda dibenarkan menghantar. Ia tidak membuktikan penerima mahukan mel itu.
Jadual kandungan
- Pengesahan yang lulus ialah garisan permulaan, bukan garisan penamat
- Apa yang sebenarnya dibuktikan oleh SPF, DKIM dan DMARC
- Sebab terbesar: reputasi
- Senarai anda mungkin puncanya
- DMARC yang lulus masih boleh bermakna penjajaran yang lemah
- Kandungan masih penting, tetapi bukan dengan cara lama
- Corak penghantaran boleh kelihatan mencurigakan
- Pengendalian berhenti melanggan kini ciri kebolehhantaran
- Infrastruktur anda mungkin bising
- Cara mendiagnosis masalah tanpa meraba-raba
- Senarai semak kebolehhantaran yang waras
Pengesahan yang lulus ialah garisan permulaan, bukan garisan penamat
Memang mengecewakan apabila anda sudah melakukan perkara yang bertanggungjawab — mengkonfigurasi SPF, DKIM dan DMARC dengan betul — tetapi masih melihat e-mel anda masuk ke spam.
Kekeliruan biasanya timbul apabila pengesahan dianggap sebagai jaminan kebolehhantaran. Sebenarnya tidak. SPF, DKIM dan DMARC menjawab soalan yang lebih sempit: adakah pelayan ini dibenarkan menghantar bagi pihak domain ini, dan adakah pengirim yang kelihatan sejajar dengan identiti yang disahkan?
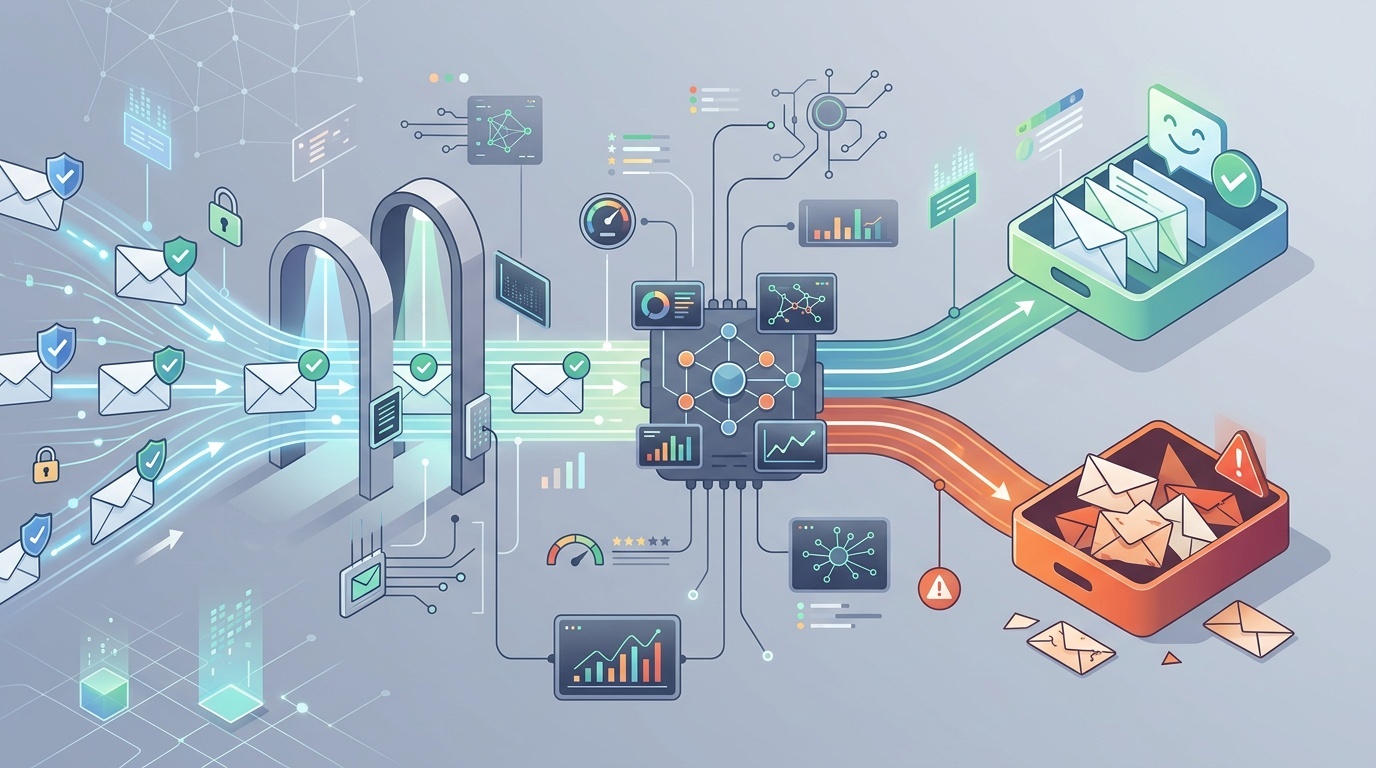
Itu penting. Tanpa pengesahan, penyedia peti mel moden memang wajar tidak mempercayai anda. Tetapi selepas anda lulus semakan tersebut, Gmail, Outlook, Yahoo dan penapis korporat masih perlu menentukan sama ada mesej itu dikehendaki, selamat dan relevan. Keputusan itu bergantung pada reputasi pengirim, tingkah laku penerima, kandungan, infrastruktur, aduan, kualiti senarai dan corak penghantaran.
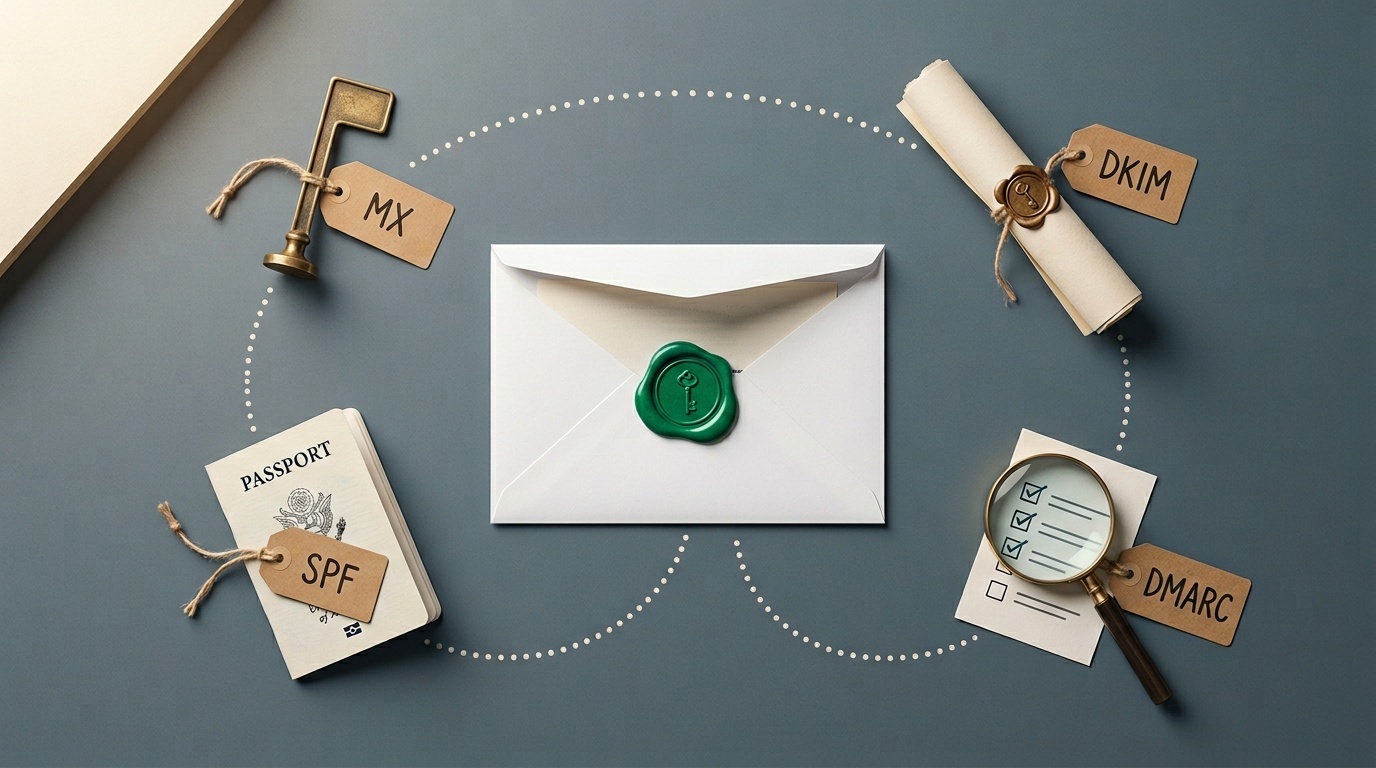
Jika anda perlukan penyegaran tentang fungsi sebenar rekod tersebut, mulakan dengan panduan mesra pembangun kami untuk MX, SPF, DKIM dan DMARC. Artikel ini menganggap rekod tersebut sudah lulus dan menumpukan pada lapisan seterusnya: mengapa mel masih ditapis.
Apa yang sebenarnya dibuktikan oleh SPF, DKIM dan DMARC
SPF menyemak sama ada pelayan mel penghantar dibenarkan oleh domain dalam return-path. DKIM menyemak sama ada mesej ditandatangani secara kriptografi oleh sesebuah domain dan sama ada bahagian mesej yang ditandatangani tidak diubah. DMARC menyemak sama ada SPF atau DKIM lulus dengan cara yang sejajar dengan domain From yang kelihatan.
Gabungan itu membantu menghentikan spoofing. Ia tidak menyatakan bahawa:
- pengirim mempunyai reputasi yang baik;
- penerima meminta mesej tersebut;
- kandungan berguna;
- pautan selamat;
- volum penghantaran normal;
- domain mempunyai sejarah yang bersih;
- mesej bukan sebahagian daripada kempen berkualiti rendah.
Fikirkan pengesahan seperti pasport. Ia mengesahkan identiti. Kawalan sempadan masih boleh bertanya ke mana anda pergi, apa yang anda bawa dan sama ada anda pernah menimbulkan masalah sebelum ini.
Sebab terbesar: reputasi
Penyedia peti mel menilai pengirim secara berterusan. Mereka tidak menerbitkan model pemarkahan penuh, atas sebab yang jelas, tetapi isyarat umumnya difahami dengan baik.
Reputasi domain dan reputasi IP kedua-duanya penting. Domain baharu dengan DKIM yang sempurna masih boleh kelihatan berisiko. Domain lama yang tiba-tiba mula menghantar 80,000 e-mel promosi selepas bertahun-tahun hanya menghantar invois juga akan kelihatan berisiko. IP penghantaran dikongsi dengan jiran yang menyalahgunakan sistem boleh memudaratkan, walaupun penyedia perkhidmatan e-mel utama berusaha keras untuk menguruskannya.
Reputasi dipengaruhi oleh:
- aduan spam;
- hard bounce;
- penghantaran ke alamat lama atau terbiar;
- lonjakan volum secara tiba-tiba;
- kadar buka yang rendah atau mesej yang diabaikan;
- mesej dipadam tanpa dibaca;
- pautan ke domain yang mencurigakan atau baru didaftarkan;
- insiden phishing atau malware yang lalu;
- identiti penghantaran yang tidak konsisten.
Kebenaran yang tidak selesa: reputasi dibina perlahan-lahan dan hilang dengan cepat. Pengesahan memastikan anda layak untuk dipercayai. Ia tidak mencipta kepercayaan dengan sendirinya.
Senarai anda mungkin puncanya
Banyak masalah folder spam sebenarnya ialah masalah kualiti senarai yang menyamar sebagai masalah DNS.
Jika senarai dikikis, dibeli, diwarisi daripada CRM lama, dihimpunkan daripada imbasan acara, atau dibina melalui persetujuan yang kabur, ia biasanya akan berprestasi buruk. Walaupun kempen pertama tidak mencetuskan aduan yang jelas, penyedia peti mel boleh melihat coraknya: ramai penerima tidak berinteraksi, sebahagian menandakan sebagai spam, dan sebahagian alamat bounce.
Senarai yang baik mempunyai asal-usul yang membosankan. Orang mendaftar dengan sengaja. Mereka tahu apa yang mereka daftarkan. E-mel pertama tiba cukup cepat sehingga mereka masih ingat melakukannya. Berhenti melanggan adalah mudah.
Perhatikan tanda amaran senarai ini:
- kadar bounce yang tinggi, terutamanya pada penghantaran pertama;
- banyak akaun peranan seperti info@, sales@ dan admin@;
- alamat dikumpulkan bertahun-tahun lalu tetapi jarang dihubungi;
- pelanggan dari negara atau industri yang tidak anda layani;
- kadar klik atau balasan yang luar biasa rendah;
- aduan spam melebihi ambang penyedia.
Bagi pasukan B2B, borang hubungan juga boleh meracuni aliran e-mel. Jika borang anda membenarkan penyalahgunaan automatik, domain anda mungkin mula menghantar pemberitahuan sampah, petunjuk palsu atau backscatter. Kami telah membincangkan risiko itu dalam mengapa borang hubungan anda ialah liabiliti spam terbesar anda. Spam borang bukan sekadar gangguan; ia boleh menjadi isu reputasi.
DMARC yang lulus masih boleh bermakna penjajaran yang lemah
Sesuatu mesej boleh “lulus DMARC” tetapi masih beroperasi secara berserabut.
Sebagai contoh, alamat From yang kelihatan mungkin [email protected], DKIM mungkin lulus untuk mailer.example.net, dan SPF mungkin lulus untuk domain bounce yang dikawal oleh penyedia e-mel anda. Bergantung pada tetapan penjajaran dan konfigurasi penyedia, ini boleh diterima secara teknikal. Tetapi persediaan yang bersih biasanya menandatangani dengan domain anda atau subdomain yang jelas berkaitan.
Semak:
- domain DKIM d=: adakah ia sepadan atau sejajar dengan domain From anda?
- domain return-path: adakah ia milik anda atau milik penyedia anda?
- dasar DMARC: adakah anda masih pada
p=noneselepas bertahun-tahun? - dasar subdomain: adakah subdomain yang terlupa tidak dilindungi?
- tingkah laku pemajuan: adakah mesej yang dimajukan memecahkan SPF tetapi masih bertahan melalui DKIM?
Penjajaran ketat tidak wajib untuk setiap pengirim, tetapi identiti harus koheren. Jika manusia dan penapis sama-sama melihat simpulan domain yang tidak berkaitan, kepercayaan akan terjejas.
Kandungan masih penting, tetapi bukan dengan cara lama
Dahulu, nasihat kebolehhantaran terlalu tertumpu pada perkataan seperti “percuma”, “jaminan” atau “bertindak sekarang”. Nasihat itu kini terlalu ringkas. Penapis moden melihat konteks mesej, sejarah pengirim, reputasi pautan, struktur HTML, tingkah laku pengguna dan banyak isyarat lain.
Namun, kandungan masih boleh memudaratkan anda.
Masalah lazim termasuk:
- pemendek pautan yang mengaburkan destinasi;
- domain pautan yang tidak sepadan;
- e-mel hanya imej dengan sedikit teks sebenar;
- pembalut penjejakan yang berat pada setiap pautan;
- HTML rosak atau bahagian MIME yang cacat;
- lampiran yang tidak dijangka oleh penerima;
- baris subjek yang mengelirukan;
- personalisasi berlebihan yang kelihatan dijana mesin;
- teks kaki undang-undang yang tidak sepadan dengan organisasi penghantar.
Ujian yang baik: adakah e-mel itu masih masuk akal jika semua imej disekat dan parameter penjejakan dialih keluar? Jika tidak, mesej itu rapuh.
Periksa juga sumber sebenar mesej. Header e-mel tidak sama dengan header HTTP, tetapi tabiatnya serupa: berhenti meneka dan lihat perbualan mentah. Kit alat kecil kami untuk menyahpepijat redirect dan header HTTP ditulis untuk web, namun disiplin yang sama terpakai pada e-mel: sahkan apa yang dihantar, apa yang ditandatangani dan ke mana pautan diselesaikan.
Corak penghantaran boleh kelihatan mencurigakan
Penyedia peti mel mengambil berat tentang tingkah laku dari masa ke masa. Syarikat kecil yang menghantar 500 e-mel sebulan dan tiba-tiba menghantar 50,000 dalam satu petang akan menarik perhatian, walaupun setiap mesej disahkan.
Inilah sebabnya pemanasan penting. Pemanasan bukan sihir. Ia hanya bermaksud meningkatkan volum secara beransur-ansur sambil menghantar terlebih dahulu kepada orang yang paling mungkin berinteraksi. Jika penerima tersebut membuka, mengklik, membalas atau sebaliknya menganggap mel itu dikehendaki, reputasi anda mempunyai peluang lebih baik untuk berkembang dengan selamat.
Corak penghantaran yang buruk termasuk:
- lonjakan volum yang besar;
- jadual “blast and disappear” yang tidak teratur;
- menghantar kepada penerima yang paling kurang berinteraksi terlebih dahulu;
- mengaktifkan semula senarai lama tanpa dasar sunset yang berhati-hati;
- mencampurkan mel transaksional dan pemasaran pada domain yang sama tanpa perancangan;
- menukar penyedia perkhidmatan e-mel dan volum pada masa yang sama.
Bagi banyak pasukan, penyelesaiannya ialah segmentasi. Hantar mel penting daripada domain atau subdomain yang stabil. Asingkan eksperimen pemasaran. Jangan biarkan kempen berisiko merosakkan tetapan semula kata laluan, invois atau amaran akaun.
Pengendalian berhenti melanggan kini ciri kebolehhantaran
Penyedia peti mel semakin mengharapkan pengirim pukal memudahkan proses berhenti melanggan. Ini bermakna pautan berhenti melanggan yang kelihatan dan, bagi banyak pengirim pukal, header berhenti melanggan satu klik.
Menyembunyikan pautan berhenti melanggan merugikan diri sendiri. Jika orang tidak boleh berhenti melanggan, mereka akan menandakan mesej sebagai spam. Aduan spam ialah isyarat negatif yang jauh lebih kuat daripada berhenti melanggan.
Pastikan:
- pautan berhenti melanggan berfungsi tanpa memerlukan log masuk;
- permintaan dipenuhi dengan cepat;
- header List-Unsubscribe hadir untuk mel pukal;
- pusat pilihan mudah, bukan seperti maze;
- pengguna yang telah berhenti melanggan tidak ditambah semula oleh penyegerakan CRM.
Ini salah satu bidang di mana pematuhan undang-undang dan kebolehhantaran menunjuk ke arah yang sama: hormati pilihan penerima.
Infrastruktur anda mungkin bising
Walaupun dengan DNS yang baik, kesilapan infrastruktur boleh menjejaskan kepercayaan.
Semak reverse DNS untuk IP penghantaran. Pastikan nama HELO/EHLO munasabah. Elakkan menghantar daripada pelayan web yang terkompromi. Pantau sama ada domain atau IP anda muncul dalam blocklist yang bereputasi. Pastikan TLS berfungsi. Asingkan aliran mel apabila profil risikonya berbeza.
Berhati-hati juga dengan pengirim pihak ketiga. Setiap platform yang dibenarkan dalam rekod SPF anda, setiap selector DKIM yang anda terbitkan dan setiap integrasi yang boleh menghantar sebagai domain anda menjadi sebahagian daripada permukaan reputasi e-mel anda. Alat lama, CRM yang terlupa dan platform pemasaran yang ditinggalkan harus dialih keluar.
Semakan suku tahunan yang praktikal:
- Senaraikan setiap perkhidmatan yang dibenarkan menghantar e-mel untuk domain anda.
- Sahkan siapa pemilik setiap perkhidmatan secara dalaman.
- Alih keluar SPF includes dan kunci DKIM yang tidak digunakan.
- Semak laporan agregat DMARC untuk pengirim yang tidak dikenali.
- Semak kadar aduan, bounce dan berhenti melanggan mengikut aliran mel.
Kerja ini tidak glamor. Ia juga tempat banyak masalah kebolehhantaran ditemui.
Cara mendiagnosis masalah tanpa meraba-raba
Jangan ubah sepuluh perkara sekali gus. Anda tidak akan tahu apa yang membantu.
Mulakan dengan mesej terkini yang masuk ke spam dan ikuti urutan ini:
- Sahkan pengesahan. Semak keputusan SPF, DKIM dan DMARC dalam header yang diterima.
- Semak penjajaran. Sahkan domain mana yang lulus dan sama ada ia sejajar dengan domain From yang kelihatan.
- Kenal pasti aliran mel. Adakah ia transaksional, lifecycle, jualan, newsletter atau cold outreach?
- Semak kualiti audiens. Adakah ini dihantar kepada penerima yang opt-in dan baru-baru ini berinteraksi?
- Periksa pautan. Adakah domain pautan bereputasi, konsisten dan dijangka?
- Lihat interaksi. Adakah penerima membuka, mengklik, membalas atau mengabaikan?
- Semak aduan dan bounce. Ini sering lebih mendedahkan berbanding kadar buka.
- Bandingkan penyedia. Adakah isu ini terutamanya Gmail, Outlook, penapis korporat atau berlaku di mana-mana?
- Ubah satu pemboleh ubah. Segmentasikan, kurangkan volum, bersihkan senarai atau laraskan kandungan — kemudian ukur.
Jika anda menghantar volum yang bermakna, gunakan alat pelaporan yang ditawarkan oleh penyedia peti mel jika tersedia. Ia tidak akan mendedahkan setiap butiran, tetapi boleh menunjukkan sama ada anda mempunyai masalah reputasi domain, reputasi IP, pengesahan atau kadar aduan.
<!-- tool-cta:start -->
💡 Cuba ini: Walaupun SPF lulus, salah konfigurasi dan had lookup boleh menjejaskan kebolehhantaran—semak semula rekod anda dengan SPF Tester.
<!-- tool-cta:end -->
Senarai semak kebolehhantaran yang waras
Jika e-mel anda disahkan tetapi masih masuk ke spam, tumpukan dahulu pada pembaikan ini:
- hantar hanya kepada orang dengan persetujuan yang jelas atau hubungan sedia ada yang kukuh;
- alih keluar hard bounce dengan segera;
- tahan penerima yang tidak aktif secara kronik;
- jadikan berhenti melanggan lebih mudah daripada membuat aduan;
- kekalkan nama From dan domain yang konsisten;
- elakkan peningkatan volum secara tiba-tiba;
- asingkan mel transaksional dan promosi jika sesuai;
- alih keluar pengirim pihak ketiga yang tidak digunakan daripada DNS;
- tandatangani mel dengan domain DKIM yang sejajar;
- pantau laporan DMARC dan data aduan.
Coraknya mudah: boleh dikenal pasti, dijangka, dikehendaki dan konsisten.
SPF, DKIM dan DMARC diperlukan kerana ia membuktikan mel anda tidak mudah dipalsukan. Tetapi penempatan peti masuk ialah keputusan reputasi. Penyedia peti mel tidak hanya bertanya “Adakah ini benar-benar daripada anda?” Mereka bertanya “Adakah pengguna kami kelihatan mahukan mel daripada anda?”
Soalan kedua itu lebih sukar dijawab, dan lebih sukar dipalsukan. Ia juga soalan yang menentukan sama ada mel yang disahkan sampai ke peti masuk.
Soalan yang sering ditanya
Bolehkah e-mel masuk ke spam walaupun SPF, DKIM dan DMARC semuanya lulus?
Adakah dasar DMARC p=reject meningkatkan penempatan peti masuk?
Patutkah saya menggunakan domain berasingan untuk e-mel pemasaran?
Adakah perkataan pencetus spam masih penting?
Apa yang patut saya semak dahulu apabila kempen masuk ke spam?
Sumber & bacaan lanjut