Hvorfor e-postene dine havner i spam selv om SPF, DKIM og DMARC består
Autentisering beviser at du har lov til å sende. Det beviser ikke at mottakerne ønsker e-posten.
Innholdsfortegnelse
- Bestått autentisering er startstreken, ikke målstreken
- Hva SPF, DKIM og DMARC egentlig beviser
- Den største grunnen: omdømme
- Listen din kan være problemet
- Bestått DMARC kan fortsatt bety svakt samsvar
- Innhold betyr fortsatt noe, men ikke på den gamle måten
- Sendemønstre kan se mistenkelige ut
- Håndtering av avmelding er nå en leveringsfunksjon
- Infrastrukturen din kan være støyende
- Slik diagnostiserer du problemet uten å famle
- En nøktern sjekkliste for leveringsdyktighet
Bestått autentisering er startstreken, ikke målstreken
Det er frustrerende å gjøre det ansvarlige — konfigurere SPF, DKIM og DMARC riktig — og likevel se at e-postene dine havner i spam.
Forvirringen kommer ofte av at autentisering behandles som en garanti for leveringsdyktighet. Det er det ikke. SPF, DKIM og DMARC svarer på et smalere spørsmål: har denne serveren lov til å sende for dette domenet, og stemmer den synlige avsenderen overens med den autentiserte identiteten?
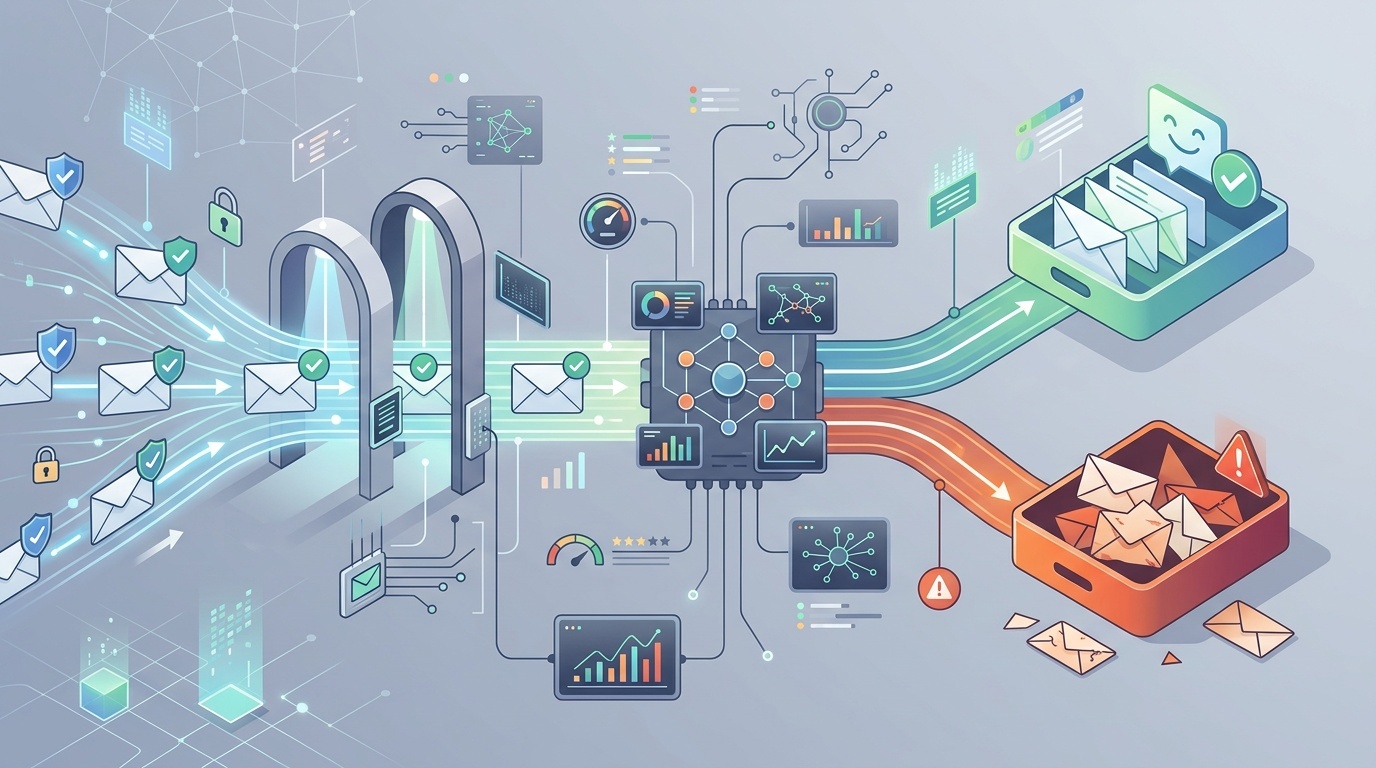
Det betyr noe. Uten autentisering har moderne e-posttilbydere god grunn til å ikke stole på deg. Men når du først består disse kontrollene, må Gmail, Outlook, Yahoo og bedriftsfiltre fortsatt avgjøre om meldingen er ønsket, trygg og relevant. Den avgjørelsen avhenger av avsenderomdømme, mottakeratferd, innhold, infrastruktur, klager, listekvalitet og sendemønstre.
Hvis du trenger en oppfriskning av hva oppføringene faktisk gjør, kan du starte med vår utviklervennlige guide til MX, SPF, DKIM og DMARC. Denne artikkelen forutsetter at disse oppføringene består, og fokuserer på neste lag: hvorfor e-post fortsatt blir filtrert.
Hva SPF, DKIM og DMARC egentlig beviser
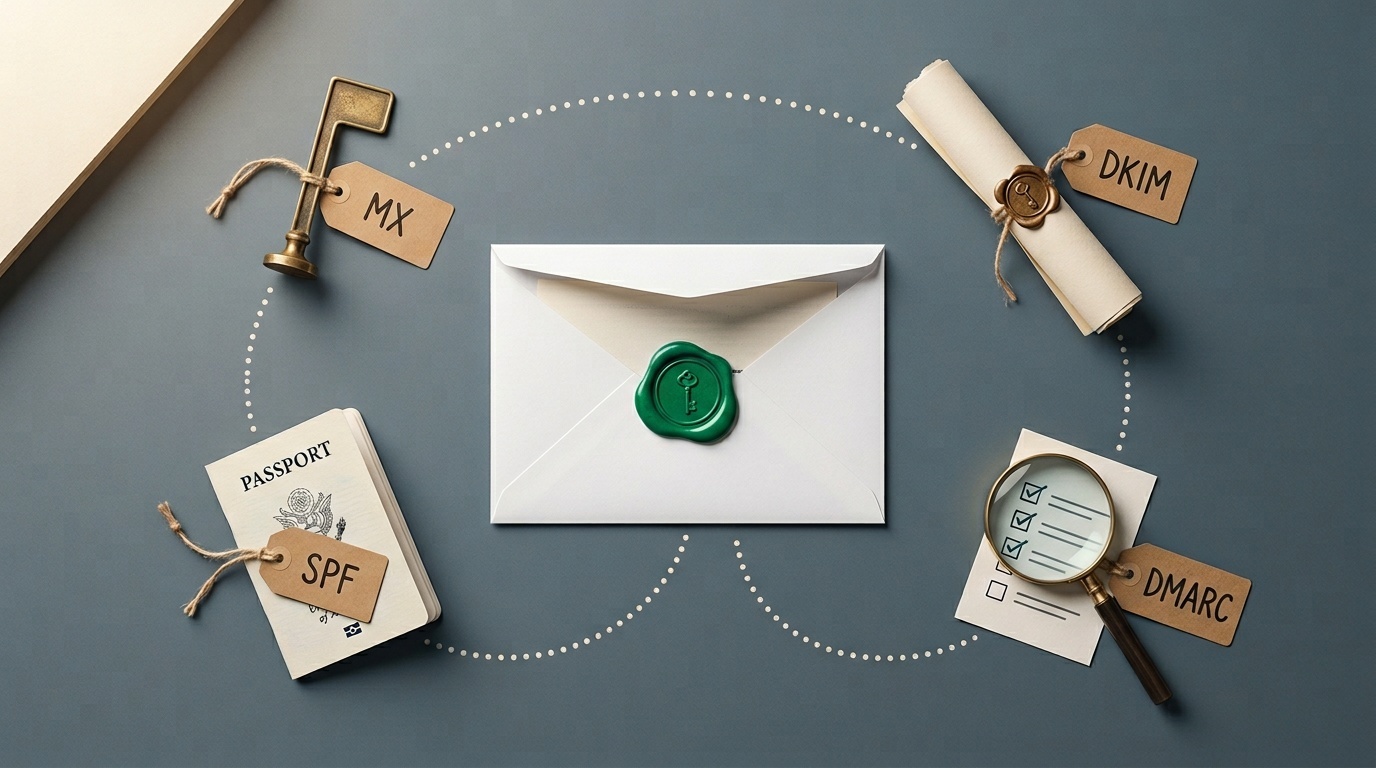
SPF sjekker om e-postserveren som sender, er autorisert av domenet i return-path. DKIM sjekker om meldingen ble kryptografisk signert av et domene, og om de signerte delene av meldingen ikke er endret. DMARC sjekker om SPF eller DKIM består på en måte som samsvarer med det synlige From-domenet.
Denne kombinasjonen bidrar til å stoppe spoofing. Den sier ikke:
- at avsenderen har et godt omdømme;
- at mottakerne ba om meldingen;
- at innholdet er nyttig;
- at lenkene er trygge;
- at sendevolumet er normalt;
- at domenet har en ren historikk;
- at meldingen ikke er del av en kampanje av lav kvalitet.
Tenk på autentisering som et pass. Det bekrefter identitet. Grensekontrollen kan fortsatt spørre hvor du skal, hva du har med deg, og om du har skapt problemer tidligere.
Den største grunnen: omdømme
E-posttilbydere vurderer avsendere kontinuerlig. De publiserer ikke hele scoringsmodellen, av åpenbare grunner, men de brede signalene er godt forstått.
Både domeneomdømme og IP-omdømme betyr noe. Et nytt domene med perfekt DKIM kan fortsatt se risikabelt ut. Et gammelt domene som plutselig begynner å sende 80 000 reklame-e-poster etter flere år med bare fakturaer, vil også se risikabelt ut. En delt sende-IP med misbrukende naboer kan skade, selv om store e-posttjenesteleverandører jobber hardt for å håndtere det.
Omdømme påvirkes av:
- spamklager;
- harde returer;
- sending til gamle eller forlatte adresser;
- plutselige volumtopper;
- få åpninger eller ignorerte meldinger;
- meldinger som slettes uten å bli lest;
- lenker til mistenkelige eller nyregistrerte domener;
- tidligere phishing- eller skadevarehendelser;
- inkonsekvent avsenderidentitet.
Den ubehagelige sannheten: omdømme bygges sakte og tapes raskt. Autentisering gjør deg kvalifisert for tillit. Den skaper ikke tillit av seg selv.
Listen din kan være problemet
Mange problemer med spammapper er egentlig problemer med listekvalitet forkledd som DNS-problemer.
Hvis en liste er skrapet, kjøpt, arvet fra et gammelt CRM, satt sammen fra event-skanninger eller bygget på uklart samtykke, vil den som regel prestere dårlig. Selv om den første kampanjen ikke utløser åpenbare klager, kan e-posttilbydere se mønsteret: mange mottakere engasjerer seg ikke, noen markerer som spam, og noen adresser returnerer.
Gode lister har kjedelige opphav. Folk meldte seg på med vilje. De visste hva de meldte seg på. Den første e-posten kom raskt nok til at de husket at de gjorde det. Det er enkelt å melde seg av.
Se etter disse advarselstegnene for lister:
- høy returrate, spesielt ved første sending;
- mange rollekontoer som info@, sales@ og admin@;
- adresser samlet inn for flere år siden, men sjelden kontaktet;
- abonnenter fra land eller bransjer du ikke betjener;
- uvanlig lave klikk- eller svarrater;
- spamklager over leverandørenes terskler.
For B2B-team kan kontaktskjemaer også forgifte e-postflyter. Hvis skjemaene dine tillater automatisert misbruk, kan domenet ditt begynne å sende søppelvarsler, falske leads eller backscatter. Vi dekket den risikoen i hvorfor kontaktskjemaet ditt er din største spamrisiko. Skjemaspam er ikke bare irriterende; det kan bli et omdømmeproblem.
Bestått DMARC kan fortsatt bety svakt samsvar
En melding kan «bestå DMARC» og likevel være operasjonelt rotete.
For eksempel kan den synlige From-adressen være [email protected], DKIM kan bestå for mailer.example.net, og SPF kan bestå for et returdomenet kontrollert av e-postleverandøren din. Avhengig av innstillinger for samsvar og leverandørkonfigurasjon kan dette være teknisk akseptabelt. Men et ryddig oppsett signerer vanligvis med domenet ditt eller et tydelig relatert underdomene.
Sjekk:
- DKIM d= domain: samsvarer det med eller ligger det på linje med From-domenet ditt?
- return-path domain: er det ditt eller leverandørens?
- DMARC-policy: står du fortsatt på
p=noneflere år senere? - underdomenepolicy: er glemte underdomener ubeskyttet?
- videresendingsatferd: bryter videresendte meldinger SPF, men overlever via DKIM?
Strengt samsvar er ikke obligatorisk for alle avsendere, men identiteten bør være sammenhengende. Hvis både mennesker og filtre ser et virvar av urelaterte domener, svekkes tilliten.
Innhold betyr fortsatt noe, men ikke på den gamle måten
Det fantes en tid da råd om leveringsdyktighet var besatt av ord som «gratis», «garanti» eller «handle nå». Det rådet er nå for enkelt. Moderne filtre ser på meldingskontekst, avsenderhistorikk, lenkeomdømme, HTML-struktur, brukeratferd og mange andre signaler.
Likevel kan innhold skade deg.
Vanlige problemer inkluderer:
- lenkeforkortere som skjuler destinasjonen;
- lenkedomener som ikke samsvarer;
- e-poster som bare består av bilder, med lite faktisk tekst;
- tunge sporingsomslag på hver lenke;
- ødelagt HTML eller feilformede MIME-deler;
- vedlegg mottakerne ikke forventet;
- villedende emnelinjer;
- overdreven personalisering som ser maskingenerert ut;
- juridisk bunntekst som ikke samsvarer med organisasjonen som sender.
En god test: ville e-posten fortsatt gitt mening hvis alle bilder ble blokkert og sporingsparametere ble fjernet? Hvis ikke er meldingen skjør.
Undersøk også den faktiske kilden til meldingen. E-posthoder er ikke det samme som HTTP-hoder, men vanen er lik: slutt å gjette og se på den rå samtalen. Vårt lille verktøysett for feilsøking av redirects og HTTP headers er skrevet for web, men den samme disiplinen gjelder e-post: verifiser hva som ble sendt, hva som ble signert, og hvor lenkene ender.
Sendemønstre kan se mistenkelige ut
E-posttilbydere bryr seg om atferd over tid. Et lite selskap som sender 500 e-poster i måneden og plutselig sender 50 000 på en ettermiddag, vil tiltrekke seg oppmerksomhet, selv om hver melding er autentisert.
Derfor er oppvarming viktig. Oppvarming er ikke magi. Det betyr ganske enkelt å øke volumet gradvis, samtidig som du først sender til personer som mest sannsynlig vil engasjere seg. Hvis disse mottakerne åpner, klikker, svarer eller på annen måte behandler e-posten som ønsket, har omdømmet ditt bedre sjanse til å vokse trygt.
Dårlige sendemønstre inkluderer:
- store volumtopper;
- uregelmessige «send alt og forsvinn»-planer;
- sending til de minst engasjerte mottakerne først;
- reaktivering av gamle lister uten en forsiktig utfasingpolicy;
- blanding av transaksjons- og markedsførings-e-post på samme domene uten planlegging;
- bytte av e-posttjenesteleverandør og volum samtidig.
For mange team er løsningen segmentering. Send viktig e-post fra et stabilt domene eller underdomene. Hold markedsføringseksperimenter adskilt. Ikke la en risikabel kampanje skade tilbakestilling av passord, fakturaer eller kontovarsler.
Håndtering av avmelding er nå en leveringsfunksjon
E-posttilbydere forventer i økende grad at masseavsendere gjør det enkelt å melde seg av. Det betyr synlige avmeldingslenker og, for mange masseavsendere, one-click unsubscribe headers.
Å skjule avmeldingslenken motarbeider seg selv. Hvis folk ikke kan melde seg av, vil de markere meldingen som spam. En spamklage er et mye sterkere negativt signal enn en avmelding.
Sørg for at:
- avmeldingslenken fungerer uten innlogging;
- forespørsler etterkommes raskt;
- List-Unsubscribe-headeren er til stede for masse-e-post;
- preferansesentre er enkle, ikke en labyrint;
- avmeldte brukere ikke legges til på nytt av CRM-synkroniseringer.
Dette er et av områdene der juridisk etterlevelse og leveringsdyktighet peker i samme retning: respekter mottakerens valg.
Infrastrukturen din kan være støyende
Selv med god DNS kan infrastrukturfeil undergrave tillit.
Sjekk reverse DNS for sende-IP-er. Sørg for at HELO/EHLO-navn er fornuftige. Unngå å sende fra kompromitterte webservere. Overvåk om domenet eller IP-en din vises på anerkjente blokkeringslister. Hold TLS fungerende. Skill e-poststrømmer når risikoprofilene er ulike.
Vær også forsiktig med tredjepartsavsendere. Hver plattform som er tillatt i SPF-oppføringen din, hver DKIM-selector du publiserer, og hver integrasjon som kan sende som domenet ditt, blir en del av omdømmeflaten for e-post. Gamle verktøy, glemte CRM-er og forlatte markedsføringsplattformer bør fjernes.
En praktisk kvartalsvis gjennomgang:
- List opp hver tjeneste som er autorisert til å sende e-post for domenet ditt.
- Bekreft hvem som eier hver tjeneste internt.
- Fjern ubrukte SPF-includes og DKIM-nøkler.
- Gå gjennom DMARC-aggregatrapporter for ukjente avsendere.
- Sjekk klage-, retur- og avmeldingsrater per e-poststrøm.
Dette er ikke glamorøst arbeid. Det er også her mange problemer med leveringsdyktighet blir funnet.
Slik diagnostiserer du problemet uten å famle
Ikke endre ti ting på én gang. Du vil aldri vite hva som hjalp.
Start med en nylig melding som havnet i spam, og gå gjennom denne sekvensen:
- Bekreft autentisering. Sjekk SPF-, DKIM- og DMARC-resultater i mottatte hoder.
- Sjekk samsvar. Verifiser hvilke domener som besto, og om de samsvarer med det synlige From-domenet.
- Identifiser e-poststrømmen. Er det transaksjonell, livssyklus, salg, nyhetsbrev eller cold outreach?
- Vurder publikumskvalitet. Ble dette sendt til mottakere som har meldt seg på og nylig vært engasjert?
- Inspiser lenker. Er lenkedomenene anerkjente, konsistente og forventede?
- Se på engasjement. Åpner, klikker, svarer eller ignorerer mottakerne?
- Sjekk klager og returer. Disse avslører ofte mer enn åpningsrater.
- Sammenlign tilbydere. Gjelder problemet hovedsakelig Gmail, Outlook, bedriftsfiltre eller overalt?
- Endre én variabel. Segmenter, reduser volum, rens listen eller juster innhold — og mål deretter.
Hvis du sender meningsfullt volum, bruk rapporteringsverktøyene som tilbys av e-posttilbydere der de finnes. De avslører ikke alle detaljer, men de kan vise om du har et problem med domeneomdømme, IP-omdømme, autentisering eller klagerate.
<!-- tool-cta:start -->
💡 Prøv dette: Selv når SPF består, kan feilkonfigurasjoner og oppslagsgrenser skade leverbarheten—dobbeltsjekk oppføringen din med SPF Tester.
<!-- tool-cta:end -->
En nøktern sjekkliste for leveringsdyktighet
Hvis e-posten din autentiseres, men fortsatt havner i spam, bør du først fokusere på disse tiltakene:
- send bare til personer med tydelig samtykke eller en sterk eksisterende relasjon;
- fjern harde returer umiddelbart;
- undertrykk kronisk inaktive mottakere;
- gjør det enklere å melde seg av enn å klage;
- hold From-navn og domener konsistente;
- unngå plutselige volumøkninger;
- skill transaksjons- og reklame-e-post der det er hensiktsmessig;
- fjern ubrukte tredjepartsavsendere fra DNS;
- signer e-post med et samsvarende DKIM-domene;
- overvåk DMARC-rapporter og klagedata.
Mønsteret er enkelt: vær identifiserbar, vær forventet, vær ønsket og vær konsekvent.
SPF, DKIM og DMARC er nødvendige fordi de beviser at e-posten din ikke er trivielt forfalsket. Men plassering i innboksen er en omdømmeavgjørelse. E-posttilbydere spør ikke bare «Er dette virkelig fra deg?» De spør «Ser det ut til at brukerne våre ønsker e-post fra deg?»
Det andre spørsmålet er vanskeligere å svare på, og vanskeligere å forfalske. Det er også det som avgjør om autentisert e-post når innboksen.
Ofte stilte spørsmål
Kan e-post havne i spam selv om SPF, DKIM og DMARC alle består?
Forbedrer en DMARC-policy på p=reject plasseringen i innboksen?
Bør jeg bruke et eget domene for markedsførings-e-post?
Er spam-triggerord fortsatt viktige?
Hva bør jeg sjekke først når en kampanje går til spam?
Kilder og videre lesning