为什么 SPF、DKIM 和 DMARC 都通过了,你的邮件仍会进入垃圾邮件
身份验证证明你被允许发送。它并不证明收件人想收到这封邮件。
目录
通过身份验证只是起点,不是终点
做了正确的事——正确配置 SPF、DKIM 和 DMARC——却仍然看到邮件进入垃圾邮件,这确实令人沮丧。
困惑通常来自把身份验证当成了送达率保证。它不是。SPF、DKIM 和 DMARC 回答的是一个更窄的问题:这台服务器是否被允许代表该域名发送邮件,以及可见发件人与已验证身份是否一致?
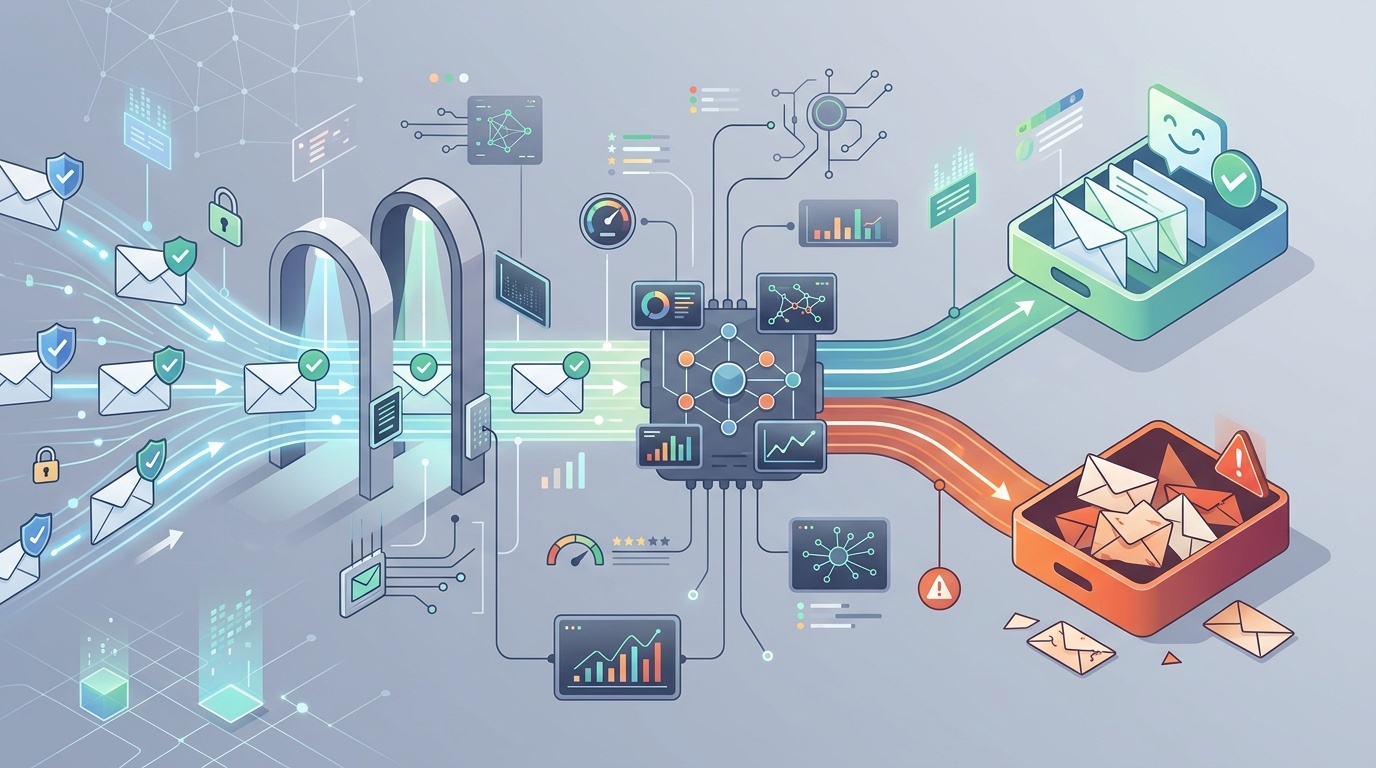
这很重要。没有身份验证,现代邮箱服务商有充分理由不信任你。但一旦你通过这些检查,Gmail、Outlook、Yahoo 以及企业过滤器仍然需要判断这封邮件是否被需要、是否安全、是否相关。这个判断取决于发件人信誉、收件人行为、内容、基础设施、投诉、名单质量和发送模式。
如果你需要复习这些记录实际做什么,可以先阅读我们面向开发者的指南:MX、SPF、DKIM 和 DMARC。本文假设这些记录已经通过,并关注下一层问题:为什么邮件仍会被过滤。
SPF、DKIM 和 DMARC 真正证明了什么
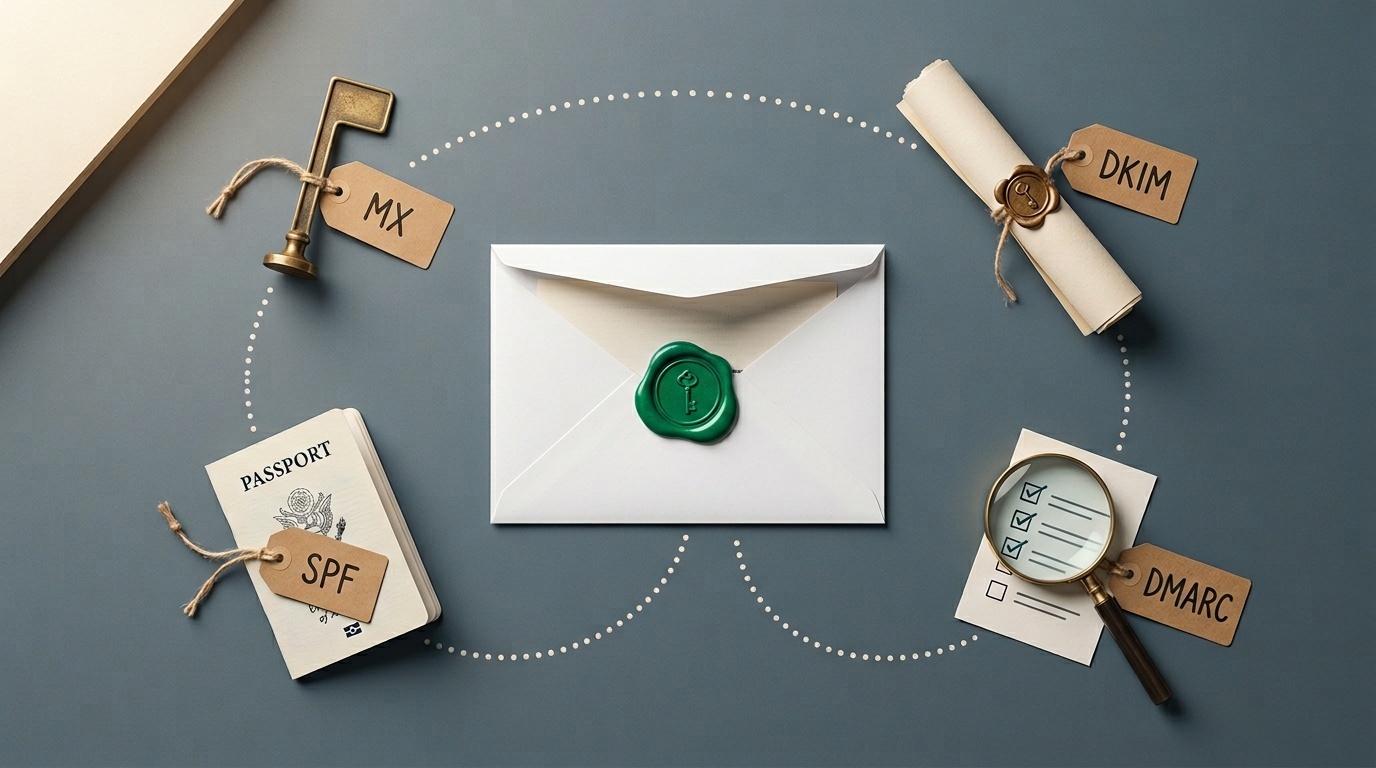
SPF 检查发送邮件服务器是否被 return-path 中的域名授权。DKIM 检查邮件是否由某个域名进行了加密签名,以及邮件中被签名的部分是否未被篡改。DMARC 检查 SPF 或 DKIM 是否以与可见 From 域名一致的方式通过。
这种组合有助于阻止伪造。它并不说明:
- 发件人拥有良好信誉;
- 收件人曾请求接收这封邮件;
- 内容有用;
- 链接安全;
- 发送量正常;
- 域名历史记录干净;
- 这封邮件不是低质量营销活动的一部分。
可以把身份验证想象成护照。它验证身份。边检仍然可以询问你要去哪里、携带了什么,以及以前是否惹过麻烦。
最大原因:信誉
邮箱服务商会持续给发件人打分。出于显而易见的原因,它们不会公布完整评分模型,但大体信号是业内熟知的。
域名信誉和 IP 信誉都很重要。一个新域名即使 DKIM 完美,也仍可能看起来有风险。一个老域名如果多年只发送发票,突然开始发送 80,000 封促销邮件,也会看起来有风险。共享发送 IP 如果邻居存在滥用行为,也可能受到影响,尽管大型邮件服务商会努力管理这一点。
信誉会受到以下因素影响:
- 垃圾邮件投诉;
- 硬退信;
- 向旧地址或废弃地址发送邮件;
- 发送量突然激增;
- 打开率低或邮件被忽略;
- 邮件未读即被删除;
- 链接指向可疑或新注册域名;
- 过去的钓鱼或恶意软件事件;
- 发送身份不一致。
令人不舒服的事实是:信誉建立很慢,失去很快。身份验证让你具备被信任的资格,但它本身不会创造信任。
你的名单可能才是问题
许多垃圾邮件文件夹问题,其实是被伪装成 DNS 问题的名单质量问题。
如果名单是抓取来的、购买来的、从旧 CRM 继承来的、通过活动扫码拼凑来的,或是在含糊同意的基础上建立的,通常表现会很差。即使第一轮活动没有触发明显投诉,邮箱服务商也能看到模式:许多收件人不互动,有些人标记为垃圾邮件,有些地址退信。
好的名单来源往往很普通。人们是主动注册的。他们知道自己订阅的是什么。第一封邮件到达得足够及时,让他们还记得自己做过这件事。取消订阅很容易。
注意这些名单警示信号:
- 退信率高,尤其是首次发送时;
- 许多角色账号,例如 info@、sales@ 和 admin@;
- 多年前收集但很少联系的地址;
- 来自你并不服务的国家或行业的订阅者;
- 点击率或回复率异常低;
- 垃圾邮件投诉超过服务商阈值。
对于 B2B 团队,联系表单也可能污染邮件流程。如果你的表单允许自动化滥用,你的域名可能开始发送垃圾通知、虚假线索或反向散射邮件。我们在为什么你的联系表单是最大的垃圾邮件隐患中讨论过这种风险。表单垃圾邮件不只是麻烦;它可能演变成信誉问题。
通过 DMARC 仍可能意味着对齐较弱
一封邮件可以“通过 DMARC”,但在运营上仍然混乱。
例如,你的可见 From 地址可能是 [email protected],DKIM 可能以 mailer.example.net 通过,SPF 可能以你的邮件服务商控制的退信域名通过。根据对齐设置和服务商配置,这在技术上可能是可接受的。但干净的配置通常会使用你的域名或明显相关的子域名进行签名。
检查:
- DKIM d= domain:它是否匹配或对齐你的 From 域名?
- return-path domain:它是你的,还是你的服务商的?
- DMARC policy:多年后你是否仍停留在
p=none? - subdomain policy:被遗忘的子域名是否没有保护?
- forwarding behavior:转发邮件是否破坏了 SPF,但通过 DKIM 存活下来?
严格对齐并非对每个发件人都是强制要求,但身份应该连贯。如果人和过滤器看到的都是一团互不相关的域名,信任就会受损。
内容仍然重要,但方式已不同于过去
曾经有一段时间,送达率建议会执着于“free”“guarantee”或“act now”之类的词。现在这种建议过于简单。现代过滤器会查看邮件上下文、发件人历史、链接信誉、HTML 结构、用户行为以及许多其他信号。
不过,内容仍然可能伤害你。
常见问题包括:
- 隐藏目标地址的短链接;
- 链接域名不匹配;
- 几乎没有真实文本的纯图片邮件;
- 每个链接都套有沉重的跟踪包装;
- 损坏的 HTML 或格式错误的 MIME 部分;
- 收件人未预期的附件;
- 欺骗性主题行;
- 看起来像机器生成的过度个性化;
- 法律页脚文本与发送组织不匹配。
一个好的测试是:如果所有图片都被屏蔽,跟踪参数都被移除,这封邮件是否仍然说得通?如果不能,这封邮件就很脆弱。
还要检查邮件的实际源内容。邮件头不同于 HTTP headers,但习惯是相似的:不要猜,去看原始对话。我们用于调试重定向和 HTTP headers的小工具集是为 Web 编写的,但同样的纪律也适用于邮件:验证实际发送了什么、签名了什么,以及链接最终解析到哪里。
发送模式可能看起来可疑
邮箱服务商关注长期行为。一家每月发送 500 封邮件的小公司,如果突然在一个下午发送 50,000 封,即使每封邮件都通过了身份验证,也会引起注意。
这就是为什么预热很重要。预热不是魔法。它只是意味着逐步增加发送量,同时先发送给最有可能互动的人。如果这些收件人打开、点击、回复,或以其他方式把邮件当作需要的邮件,你的信誉就更有机会安全增长。
不良发送模式包括:
- 大幅发送量激增;
- 不规律的“群发后消失”计划;
- 先发送给最不活跃的收件人;
- 在没有谨慎沉默策略的情况下重新激活旧名单;
- 未经规划就在同一域名上混合发送事务性邮件和营销邮件;
- 同时更换邮件服务商并提高发送量。
对许多团队来说,修复方法是分段。用稳定的域名或子域名发送重要邮件。将营销实验隔离开。不要让高风险活动损害密码重置、发票或账户提醒。
取消订阅处理现在是一项送达率功能
邮箱服务商越来越期望批量发件人让取消订阅变得简单。这意味着可见的取消订阅链接,并且对许多批量发件人来说,还包括一键取消订阅 headers。
隐藏取消订阅链接适得其反。如果人们无法取消订阅,他们会把邮件标记为垃圾邮件。垃圾邮件投诉比取消订阅是强得多的负面信号。
确保:
- 取消订阅链接无需登录即可使用;
- 请求能被快速处理;
- 批量邮件包含 List-Unsubscribe header;
- 偏好设置中心简单,而不是迷宫;
- 已取消订阅的用户不会被 CRM 同步重新加入。
这是法律合规和送达率指向同一方向的领域之一:尊重收件人的选择。
你的基础设施可能很嘈杂
即使 DNS 配置良好,基础设施错误也可能削弱信任。
检查发送 IP 的反向 DNS。确保 HELO/EHLO 名称合理。避免从被入侵的 Web 服务器发送邮件。监控你的域名或 IP 是否出现在可靠的 blocklists 上。保持 TLS 正常工作。当风险画像不同时,分离邮件流。
也要谨慎对待第三方发件人。你的 SPF 记录中允许的每个平台、你发布的每个 DKIM selector,以及每个可以代表你的域名发送邮件的集成,都会成为你邮件信誉暴露面的一部分。旧工具、被遗忘的 CRM 和废弃的营销平台都应该移除。
一个实用的季度审查:
- 列出被授权为你的域名发送邮件的每项服务。
- 确认每项服务在内部由谁负责。
- 移除未使用的 SPF includes 和 DKIM keys。
- 查看 DMARC aggregate reports,寻找未知发件人。
- 按邮件流检查投诉率、退信率和取消订阅率。
这不是光鲜的工作。但许多送达率问题正是在这里被发现的。
如何诊断问题而不是乱试
不要一次更改十件事。你永远不会知道是哪一项起了作用。
从一封最近进入垃圾邮件的邮件开始,按这个顺序排查:
- 确认身份验证。 在 received headers 中检查 SPF、DKIM 和 DMARC 结果。
- 检查对齐。 验证哪些域名通过了,以及它们是否与可见 From 域名对齐。
- 识别邮件流。 它是事务性邮件、生命周期邮件、销售邮件、newsletter,还是 cold outreach?
- 评估受众质量。 这是否发送给了已选择加入且近期有互动的收件人?
- 检查链接。 链接域名是否信誉良好、一致且符合预期?
- 查看互动。 收件人是在打开、点击、回复,还是忽略?
- 检查投诉和退信。 这些往往比打开率更有揭示性。
- 比较服务商。 问题主要出现在 Gmail、Outlook、企业过滤器,还是到处都有?
- 只改变一个变量。 分段、降低发送量、清理名单或调整内容——然后衡量结果。
如果你发送的量较大,请尽可能使用邮箱服务商提供的报告工具。它们不会透露所有细节,但可以显示你是否存在域名信誉、IP 信誉、身份验证或投诉率问题。
<!-- tool-cta:start -->
💡 试试这个: 即使 SPF 通过,配置错误和查询限制也可能影响送达率—请使用 SPF Tester 重新检查你的记录。
<!-- tool-cta:end -->
一份冷静的送达率检查清单
如果你的邮件通过了身份验证但仍进入垃圾邮件,先关注这些修复项:
- 只发送给明确同意的人,或与你有强既有关系的人;
- 立即移除硬退信地址;
- 抑制长期不活跃的收件人;
- 让取消订阅比投诉更容易;
- 保持 From 名称和域名一致;
- 避免发送量突然增加;
- 在适当情况下分离事务性邮件和促销邮件;
- 从 DNS 中移除未使用的第三方发件人;
- 使用对齐的 DKIM 域名为邮件签名;
- 监控 DMARC reports 和投诉数据。
模式很简单:可识别、符合预期、被需要,并且保持一致。
SPF、DKIM 和 DMARC 是必要的,因为它们证明你的邮件不是轻易伪造的。但收件箱归类是一个信誉决策。邮箱服务商问的不只是“这真的是你发的吗?”它们还在问:“我们的用户看起来想收到你的邮件吗?”
第二个问题更难回答,也更难伪装。它同样也是决定已验证邮件是否进入收件箱的问题。
常见问题
即使 SPF、DKIM 和 DMARC 全部通过,邮件仍会进入垃圾邮件吗?
DMARC policy 设置为 p=reject 会提高收件箱归类吗?
营销邮件应该使用单独的域名吗?
垃圾邮件触发词仍然重要吗?
当一场营销活动进入垃圾邮件时,我应该先检查什么?
来源与进一步阅读