Pourquoi vos e-mails arrivent en spam même avec SPF, DKIM et DMARC validés
L’authentification prouve que vous êtes autorisé à envoyer. Elle ne prouve pas que les destinataires veulent recevoir le message.
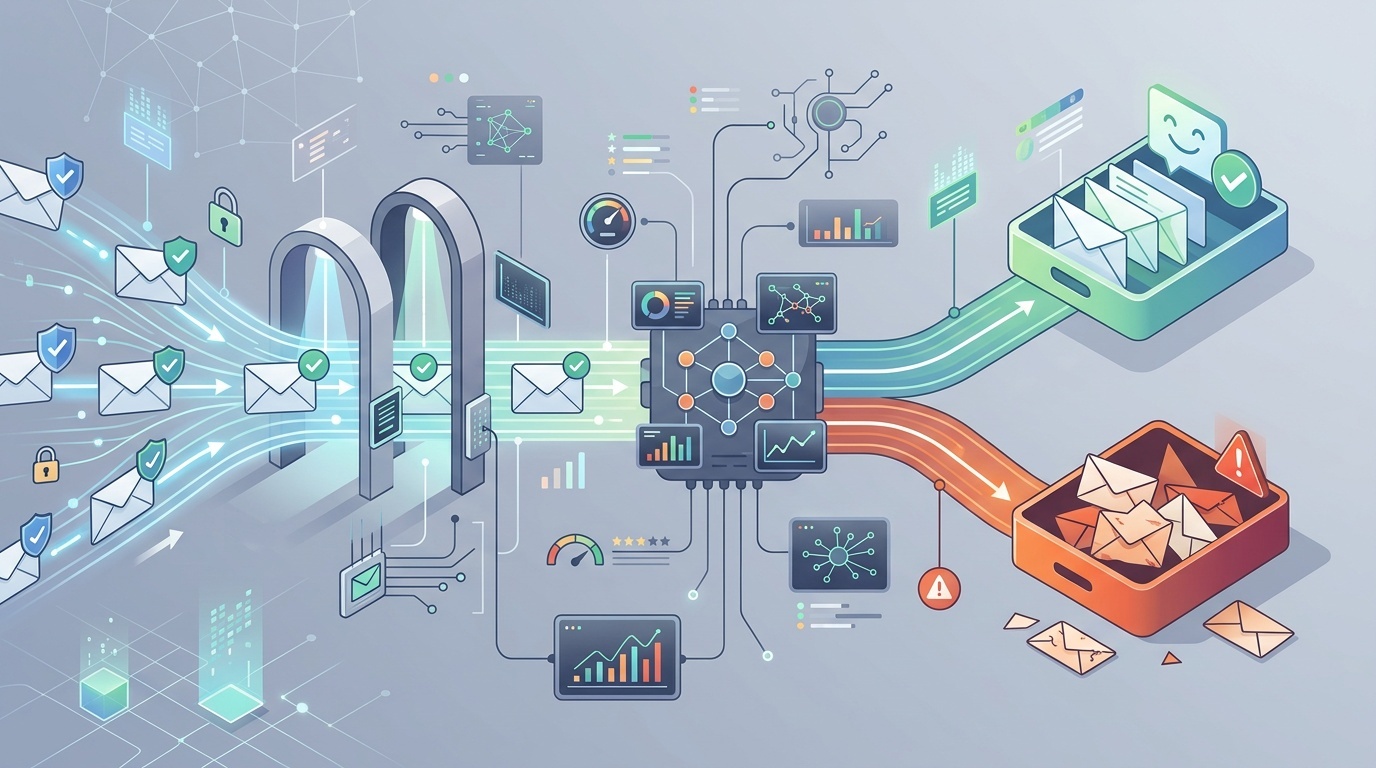
Table des matières
- Réussir l’authentification est la ligne de départ, pas la ligne d’arrivée
- Ce que SPF, DKIM et DMARC prouvent réellement
- La principale raison : la réputation
- Votre liste peut être le problème
- Réussir DMARC peut encore signifier un alignement faible
- Le contenu compte encore, mais pas à l’ancienne
- Les schémas d’envoi peuvent sembler suspects
- La gestion du désabonnement est désormais une fonctionnalité de délivrabilité
- Votre infrastructure peut être bruyante
- Comment diagnostiquer le problème sans s’agiter dans tous les sens
- Une checklist de délivrabilité lucide
Réussir l’authentification est la ligne de départ, pas la ligne d’arrivée
Il est frustrant de faire ce qu’il faut — configurer correctement SPF, DKIM et DMARC — et de voir malgré tout vos e-mails arriver en spam.
La confusion vient généralement du fait que l’on traite l’authentification comme une garantie de délivrabilité. Ce n’en est pas une. SPF, DKIM et DMARC répondent à une question plus étroite : ce serveur est-il autorisé à envoyer pour ce domaine, et l’expéditeur visible est-il aligné avec l’identité authentifiée ?
C’est important. Sans authentification, les fournisseurs de boîtes mail modernes ont raison de se méfier de vous. Mais une fois ces contrôles réussis, Gmail, Outlook, Yahoo et les filtres d’entreprise doivent encore décider si le message est désiré, sûr et pertinent. Cette décision dépend de la réputation de l’expéditeur, du comportement des destinataires, du contenu, de l’infrastructure, des plaintes, de la qualité de la liste et des schémas d’envoi.
Si vous avez besoin de revoir ce que font réellement ces enregistrements, commencez par notre guide orienté développeurs sur MX, SPF, DKIM et DMARC. Cet article part du principe que ces enregistrements sont validés et se concentre sur la couche suivante : pourquoi les messages sont encore filtrés.
Ce que SPF, DKIM et DMARC prouvent réellement
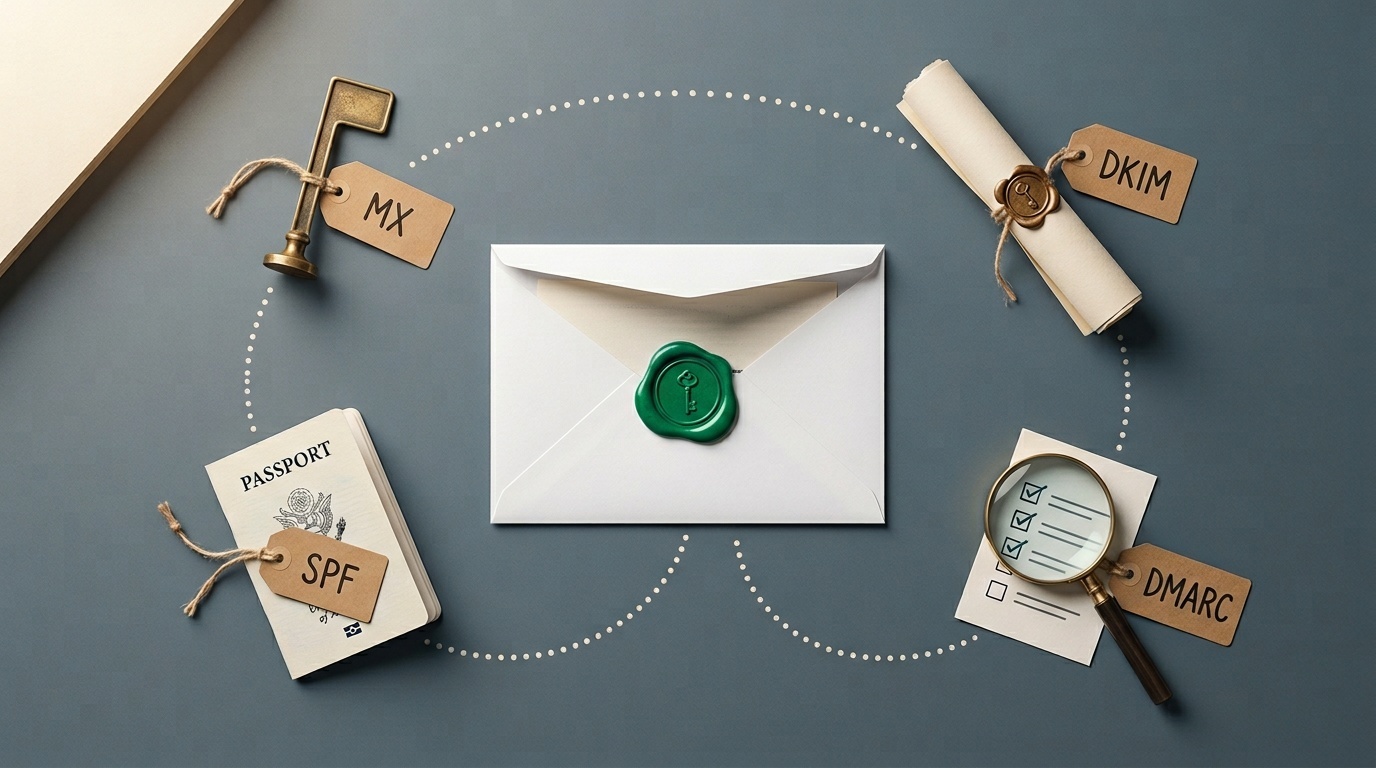
SPF vérifie si le serveur d’envoi est autorisé par le domaine dans le return-path. DKIM vérifie si le message a été signé cryptographiquement par un domaine et si les parties signées du message n’ont pas été modifiées. DMARC vérifie si SPF ou DKIM réussit d’une façon alignée avec le domaine From visible.
Cette combinaison aide à empêcher l’usurpation. Elle ne dit pas :
- que l’expéditeur a une bonne réputation ;
- que les destinataires ont demandé le message ;
- que le contenu est utile ;
- que les liens sont sûrs ;
- que le volume d’envoi est normal ;
- que le domaine a un historique propre ;
- que le message ne fait pas partie d’une campagne de faible qualité.
Pensez à l’authentification comme à un passeport. Elle vérifie l’identité. Le contrôle aux frontières peut toujours demander où vous allez, ce que vous transportez et si vous avez déjà causé des problèmes.
La principale raison : la réputation
Les fournisseurs de boîtes mail évaluent les expéditeurs en continu. Ils ne publient pas leur modèle de notation complet, pour des raisons évidentes, mais les grands signaux sont bien connus.
La réputation du domaine et la réputation de l’IP comptent toutes deux. Un nouveau domaine avec un DKIM parfait peut encore sembler risqué. Un ancien domaine qui se met soudainement à envoyer 80 000 e-mails promotionnels après des années d’envoi de seules factures semblera lui aussi risqué. Une IP d’envoi partagée avec des voisins abusifs peut nuire, même si les grands fournisseurs de services e-mail travaillent beaucoup pour gérer cela.
La réputation est influencée par :
- les plaintes pour spam ;
- les rebonds définitifs ;
- l’envoi à des adresses anciennes ou abandonnées ;
- les pics soudains de volume ;
- les faibles taux d’ouverture ou les messages ignorés ;
- les messages supprimés sans être lus ;
- les liens vers des domaines suspects ou récemment enregistrés ;
- les incidents passés de phishing ou de malware ;
- une identité d’envoi incohérente.
La vérité inconfortable : la réputation se gagne lentement et se perd vite. L’authentification vous rend admissible à la confiance. Elle ne crée pas cette confiance à elle seule.
Votre liste peut être le problème
De nombreux problèmes de dossier spam sont des problèmes de qualité de liste déguisés en problèmes DNS.
Si une liste a été aspirée, achetée, héritée d’un ancien CRM, constituée à partir de scans lors d’événements, ou construite avec un consentement flou, elle donnera généralement de mauvais résultats. Même si la première campagne ne déclenche pas de plaintes évidentes, les fournisseurs de boîtes mail peuvent voir le schéma : beaucoup de destinataires n’interagissent pas, certains signalent comme spam, et certaines adresses rebondissent.
Les bonnes listes ont des origines ennuyeuses. Les personnes se sont inscrites volontairement. Elles savaient à quoi elles s’inscrivaient. Le premier e-mail est arrivé assez vite pour qu’elles s’en souviennent. Le désabonnement est simple.
Surveillez ces signes d’alerte liés aux listes :
- un taux de rebond élevé, surtout au premier envoi ;
- de nombreux comptes de rôle comme info@, sales@ et admin@ ;
- des adresses collectées il y a des années mais rarement contactées ;
- des abonnés venant de pays ou de secteurs que vous ne servez pas ;
- des taux de clic ou de réponse anormalement faibles ;
- des plaintes pour spam au-dessus des seuils du fournisseur.
Pour les équipes B2B, les formulaires de contact peuvent aussi empoisonner les flux e-mail. Si vos formulaires permettent des abus automatisés, votre domaine peut commencer à envoyer des notifications indésirables, de faux prospects ou du backscatter. Nous avons couvert ce risque dans pourquoi votre formulaire de contact est votre plus grande responsabilité en matière de spam. Le spam de formulaire n’est pas seulement une nuisance ; il peut devenir un problème de réputation.
Réussir DMARC peut encore signifier un alignement faible
Un message peut « réussir DMARC » tout en restant désordonné sur le plan opérationnel.
Par exemple, votre adresse From visible peut être [email protected], DKIM peut réussir pour mailer.example.net, et SPF peut réussir pour un domaine de rebond contrôlé par votre fournisseur e-mail. Selon les paramètres d’alignement et la configuration du fournisseur, cela peut être techniquement acceptable. Mais une configuration propre signe généralement avec votre domaine ou avec un sous-domaine clairement lié.
Vérifiez :
- domaine DKIM d= : correspond-il à votre domaine From ou est-il aligné avec lui ?
- domaine return-path : est-ce le vôtre ou celui de votre fournisseur ?
- politique DMARC : êtes-vous encore à
p=nonedes années plus tard ? - politique des sous-domaines : des sous-domaines oubliés sont-ils non protégés ?
- comportement de transfert : les messages transférés cassent-ils SPF tout en survivant grâce à DKIM ?
L’alignement strict n’est pas obligatoire pour tous les expéditeurs, mais l’identité doit être cohérente. Si les humains et les filtres voient tous deux un enchevêtrement de domaines sans rapport, la confiance en souffre.
Le contenu compte encore, mais pas à l’ancienne
Il fut un temps où les conseils de délivrabilité étaient obsédés par des mots comme « gratuit », « garantie » ou « agissez maintenant ». Ces conseils sont aujourd’hui trop simplistes. Les filtres modernes examinent le contexte du message, l’historique de l’expéditeur, la réputation des liens, la structure HTML, le comportement des utilisateurs et de nombreux autres signaux.
Le contenu peut tout de même vous nuire.
Les problèmes fréquents incluent :
- les raccourcisseurs de liens qui masquent la destination ;
- les domaines de liens incohérents ;
- les e-mails uniquement composés d’images, avec peu de texte réel ;
- les enveloppes de suivi lourdes sur chaque lien ;
- du HTML cassé ou des parties MIME mal formées ;
- des pièces jointes que les destinataires n’attendaient pas ;
- des objets trompeurs ;
- une personnalisation excessive qui semble générée par machine ;
- un texte de pied de page légal qui ne correspond pas à l’organisation expéditrice.
Un bon test : l’e-mail aurait-il encore du sens si toutes les images étaient bloquées et si les paramètres de suivi étaient supprimés ? Si ce n’est pas le cas, le message est fragile.
Inspectez aussi la source réelle du message. Les en-têtes d’e-mail ne sont pas les mêmes que les en-têtes HTTP, mais l’habitude est similaire : cessez de deviner et regardez la conversation brute. Notre petite boîte à outils pour déboguer les redirections et les en-têtes HTTP est écrite pour le web, mais la même discipline s’applique à l’e-mail : vérifiez ce qui a été envoyé, ce qui a été signé et vers où les liens résolvent.
Les schémas d’envoi peuvent sembler suspects
Les fournisseurs de boîtes mail s’intéressent au comportement dans le temps. Une petite entreprise qui envoie 500 e-mails par mois et en envoie soudainement 50 000 en un après-midi attirera l’attention, même si chaque message est authentifié.
C’est pourquoi le warming compte. Le warming n’est pas de la magie. Il signifie simplement augmenter le volume progressivement, en envoyant d’abord aux personnes les plus susceptibles d’interagir. Si ces destinataires ouvrent, cliquent, répondent ou traitent autrement le message comme désiré, votre réputation a de meilleures chances de croître en sécurité.
Les mauvais schémas d’envoi incluent :
- de grands pics de volume ;
- des calendriers irréguliers de type « envoi massif puis disparition » ;
- l’envoi d’abord aux destinataires les moins engagés ;
- la réactivation d’anciennes listes sans politique de mise en sommeil prudente ;
- le mélange d’e-mails transactionnels et marketing sur le même domaine sans planification ;
- le changement de fournisseur de services e-mail et de volume en même temps.
Pour de nombreuses équipes, la solution est la segmentation. Envoyez les messages importants depuis un domaine ou sous-domaine stable. Gardez les expérimentations marketing séparées. Ne laissez pas une campagne risquée nuire aux réinitialisations de mot de passe, aux factures ou aux alertes de compte.
La gestion du désabonnement est désormais une fonctionnalité de délivrabilité
Les fournisseurs de boîtes mail s’attendent de plus en plus à ce que les expéditeurs en masse facilitent le désabonnement. Cela signifie des liens de désabonnement visibles et, pour de nombreux expéditeurs en masse, des en-têtes de désabonnement en un clic.
Cacher le lien de désabonnement est contre-productif. Si les gens ne peuvent pas se désabonner, ils signaleront le message comme spam. Une plainte pour spam est un signal négatif bien plus fort qu’un désabonnement.
Assurez-vous que :
- le lien de désabonnement fonctionne sans exiger de connexion ;
- les demandes sont honorées rapidement ;
- l’en-tête List-Unsubscribe est présent pour les envois en masse ;
- les centres de préférences sont simples, pas un labyrinthe ;
- les utilisateurs désabonnés ne sont pas réajoutés par les synchronisations CRM.
C’est l’un de ces domaines où conformité légale et délivrabilité pointent dans la même direction : respecter le choix du destinataire.
Votre infrastructure peut être bruyante
Même avec un bon DNS, des erreurs d’infrastructure peuvent miner la confiance.
Vérifiez le DNS inverse des IP d’envoi. Assurez-vous que les noms HELO/EHLO sont raisonnables. Évitez d’envoyer depuis des serveurs web compromis. Surveillez si votre domaine ou votre IP apparaît sur des blocklists réputées. Maintenez TLS fonctionnel. Séparez les flux de courrier lorsque les profils de risque sont différents.
Soyez aussi prudent avec les expéditeurs tiers. Chaque plateforme autorisée dans votre enregistrement SPF, chaque sélecteur DKIM que vous publiez et chaque intégration qui peut envoyer en tant que votre domaine devient une partie de votre surface de réputation e-mail. Les anciens outils, les CRM oubliés et les plateformes marketing abandonnées doivent être supprimés.
Un examen trimestriel pratique :
- Listez chaque service autorisé à envoyer des e-mails pour votre domaine.
- Confirmez qui possède chaque service en interne.
- Supprimez les includes SPF et les clés DKIM inutilisés.
- Examinez les rapports agrégés DMARC pour repérer les expéditeurs inconnus.
- Vérifiez les taux de plainte, de rebond et de désabonnement par flux de courrier.
Ce travail n’est pas glamour. C’est aussi là que l’on trouve de nombreux problèmes de délivrabilité.
Comment diagnostiquer le problème sans s’agiter dans tous les sens
Ne changez pas dix choses à la fois. Vous ne saurez jamais ce qui a aidé.
Commencez avec un message récent arrivé en spam et suivez cette séquence :
- Confirmez l’authentification. Vérifiez les résultats SPF, DKIM et DMARC dans les en-têtes reçus.
- Vérifiez l’alignement. Vérifiez quels domaines ont réussi et s’ils sont alignés avec le domaine From visible.
- Identifiez le flux de courrier. Est-il transactionnel, lifecycle, commercial, newsletter ou prospection froide ?
- Examinez la qualité de l’audience. L’envoi a-t-il été fait à des destinataires opt-in et récemment engagés ?
- Inspectez les liens. Les domaines de liens sont-ils réputés, cohérents et attendus ?
- Regardez l’engagement. Les destinataires ouvrent-ils, cliquent-ils, répondent-ils ou ignorent-ils ?
- Vérifiez les plaintes et les rebonds. Ils sont souvent plus révélateurs que les taux d’ouverture.
- Comparez les fournisseurs. Le problème concerne-t-il surtout Gmail, Outlook, les filtres d’entreprise ou tout le monde ?
- Changez une variable. Segmentez, réduisez le volume, nettoyez la liste ou ajustez le contenu — puis mesurez.
Si vous envoyez des volumes significatifs, utilisez les outils de reporting proposés par les fournisseurs de boîtes mail lorsqu’ils sont disponibles. Ils ne révéleront pas tous les détails, mais ils peuvent montrer si vous avez un problème de réputation de domaine, de réputation IP, d’authentification ou de taux de plaintes.
<!-- tool-cta:start -->
💡 Essayez ceci: Même lorsque SPF réussit, les mauvaises configurations et les limites de recherches peuvent nuire à la délivrabilité—revérifiez votre enregistrement avec le SPF Tester.
<!-- tool-cta:end -->
Une checklist de délivrabilité lucide
Si votre e-mail s’authentifie mais arrive encore en spam, concentrez-vous d’abord sur ces corrections :
- envoyez uniquement aux personnes ayant donné un consentement clair ou avec lesquelles vous avez une relation existante forte ;
- supprimez immédiatement les rebonds définitifs ;
- excluez les destinataires chroniquement inactifs ;
- rendez le désabonnement plus facile que la plainte ;
- gardez des noms et domaines From cohérents ;
- évitez les augmentations soudaines de volume ;
- séparez les e-mails transactionnels et promotionnels lorsque c’est approprié ;
- supprimez du DNS les expéditeurs tiers inutilisés ;
- signez les messages avec un domaine DKIM aligné ;
- surveillez les rapports DMARC et les données de plaintes.
Le schéma est simple : soyez identifiable, attendu, désiré et cohérent.
SPF, DKIM et DMARC sont nécessaires parce qu’ils prouvent que votre message n’est pas trivialement falsifié. Mais le placement en boîte de réception est une décision de réputation. Les fournisseurs de boîtes mail ne demandent pas seulement « Cela vient-il vraiment de vous ? » Ils demandent « Nos utilisateurs semblent-ils vouloir recevoir vos messages ? »
Cette deuxième question est plus difficile à résoudre, et plus difficile à simuler. C’est aussi celle qui décide si un message authentifié atteint la boîte de réception.
Questions fréquemment posées
Un e-mail peut-il arriver en spam même si SPF, DKIM et DMARC réussissent tous ?
Une politique DMARC p=reject améliore-t-elle le placement en boîte de réception ?
Devrais-je utiliser un domaine séparé pour les e-mails marketing ?
Les mots déclencheurs de spam sont-ils encore importants ?
Que dois-je vérifier en premier lorsqu’une campagne part en spam ?
Sources et lectures complémentaires