Prečo vaše e-maily končia v spame, aj keď SPF, DKIM a DMARC prechádzajú
Autentifikácia dokazuje, že máte povolenie odosielať. Nedokazuje, že príjemcovia chcú danú poštu dostať.
Obsah
- Prejdená autentifikácia je štartová čiara, nie cieľ
- Čo SPF, DKIM a DMARC skutočne dokazujú
- Najväčší dôvod: reputácia
- Problémom môže byť váš zoznam
- Prejdený DMARC môže stále znamenať slabé zosúladenie
- Na obsahu stále záleží, ale nie po starom
- Vzorce odosielania môžu pôsobiť podozrivo
- Spracovanie odhlásenia je dnes funkciou doručiteľnosti
- Vaša infraštruktúra môže byť hlučná
- Ako diagnostikovať problém bez chaotického skúšania
- Striedmy checklist doručiteľnosti
Prejdená autentifikácia je štartová čiara, nie cieľ
Je frustrujúce urobiť zodpovednú vec — správne nakonfigurovať SPF, DKIM a DMARC — a napriek tomu vidieť, že vaše e-maily končia v spame.
Zmätok zvyčajne vzniká z toho, že autentifikáciu považujeme za záruku doručiteľnosti. Nie je ňou. SPF, DKIM a DMARC odpovedajú na užšiu otázku: má tento server povolenie odosielať za túto doménu a zhoduje sa viditeľný odosielateľ s autentifikovanou identitou?
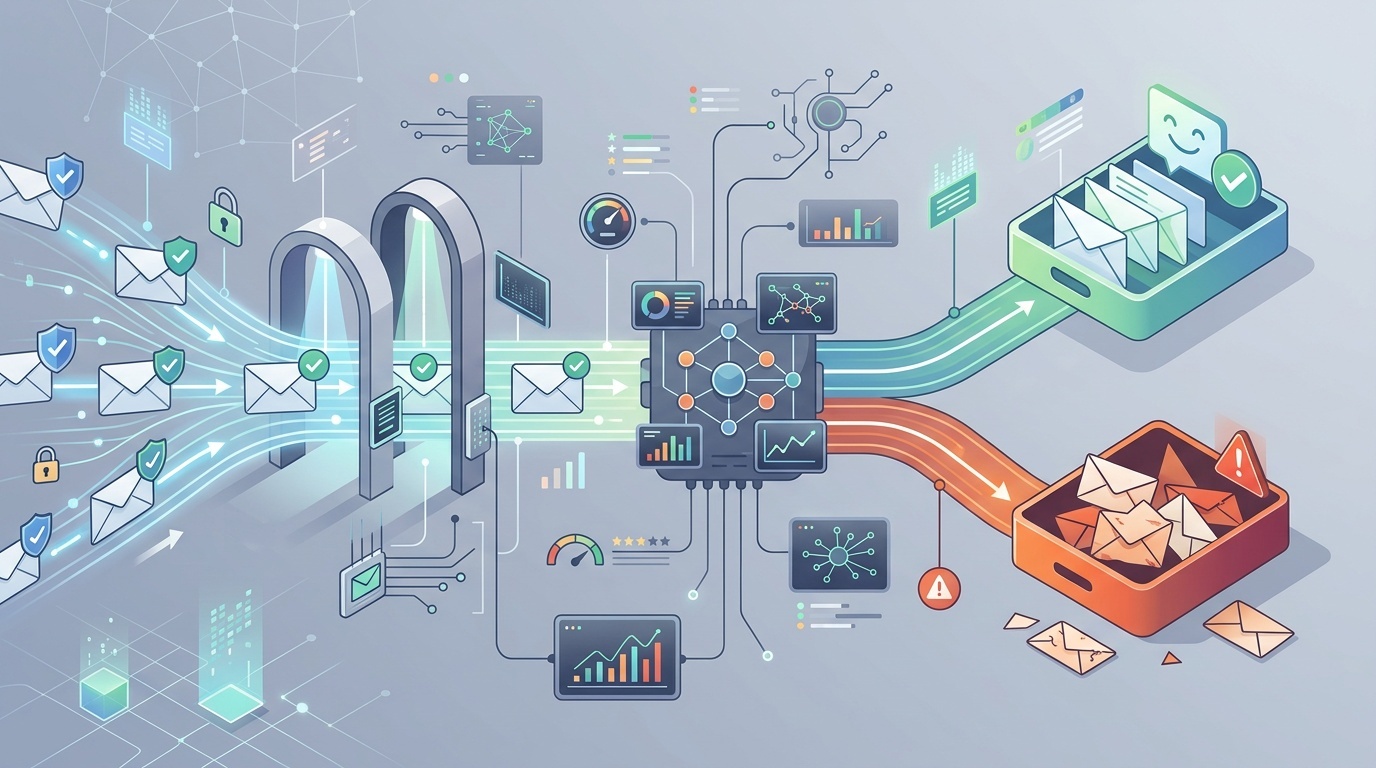
Na tom záleží. Bez autentifikácie majú moderní poskytovatelia poštových schránok dobrý dôvod vám nedôverovať. Keď však týmito kontrolami prejdete, Gmail, Outlook, Yahoo a firemné filtre sa stále musia rozhodnúť, či je správa žiadaná, bezpečná a relevantná. Toto rozhodnutie závisí od reputácie odosielateľa, správania príjemcov, obsahu, infraštruktúry, sťažností, kvality zoznamu a vzorcov odosielania.
Ak si potrebujete osviežiť, čo tieto záznamy v skutočnosti robia, začnite naším vývojársky prístupným sprievodcom MX, SPF, DKIM a DMARC. Tento článok predpokladá, že tieto záznamy prechádzajú, a sústreďuje sa na ďalšiu vrstvu: prečo sa pošta stále filtruje.
Čo SPF, DKIM a DMARC skutočne dokazujú
SPF kontroluje, či je odosielajúci poštový server autorizovaný doménou v return-path. DKIM kontroluje, či bola správa kryptograficky podpísaná doménou a či podpísané časti správy neboli zmenené. DMARC kontroluje, či SPF alebo DKIM prechádza spôsobom, ktorý sa zhoduje s viditeľnou doménou From.
Táto kombinácia pomáha zastaviť spoofing. Nehovorí však, že:
- odosielateľ má dobrú reputáciu;
- príjemcovia si správu vyžiadali;
- obsah je užitočný;
- odkazy sú bezpečné;
- objem odosielania je normálny;
- doména má čistú históriu;
- správa nie je súčasťou nekvalitnej kampane.
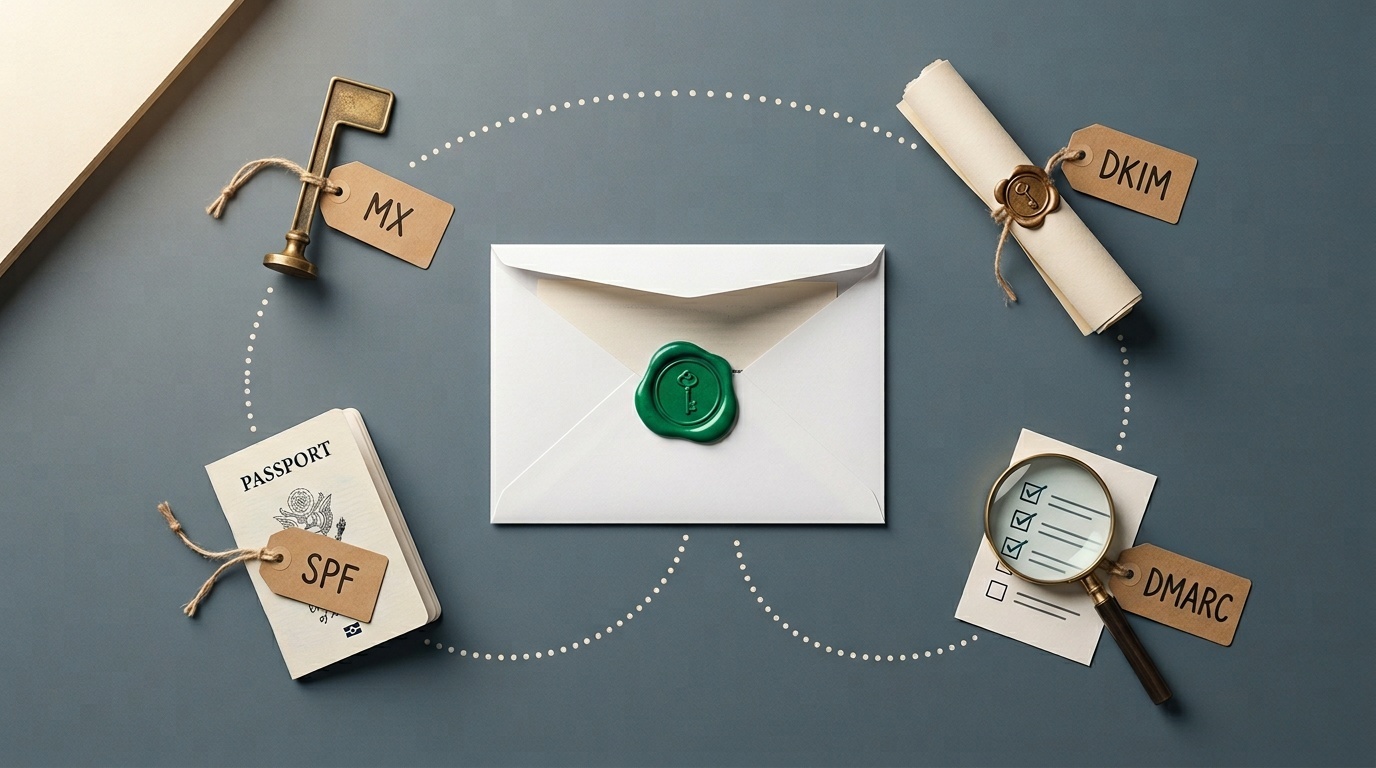
Predstavte si autentifikáciu ako pas. Overuje identitu. Hraničná kontrola sa stále môže opýtať, kam idete, čo nesiete a či ste už predtým nespôsobili problémy.
Najväčší dôvod: reputácia
Poskytovatelia poštových schránok odosielateľov priebežne hodnotia. Z pochopiteľných dôvodov nezverejňujú celý hodnotiaci model, no všeobecné signály sú dobre známe.
Záleží na reputácii domény aj reputácii IP adresy. Nová doména s dokonalým DKIM môže stále pôsobiť rizikovo. Staršia doména, ktorá po rokoch odosielania len faktúr zrazu začne posielať 80 000 propagačných e-mailov, bude tiež pôsobiť rizikovo. Zdieľaná odosielacia IP adresa s problematickými susedmi môže uškodiť, hoci veľkí poskytovatelia e-mailových služieb sa to snažia dôsledne riadiť.
Reputáciu ovplyvňujú:
- sťažnosti na spam;
- hard bounces;
- odosielanie na staré alebo opustené adresy;
- náhle špičky v objeme;
- nízka miera otvorení alebo ignorované správy;
- správy zmazané bez prečítania;
- odkazy na podozrivé alebo novo registrované domény;
- predchádzajúce phishingové alebo malvérové incidenty;
- nekonzistentná identita odosielania.
Nepríjemná pravda: reputácia sa buduje pomaly a stráca rýchlo. Autentifikácia vás robí spôsobilými na dôveru. Sama o sebe dôveru nevytvorí.
Problémom môže byť váš zoznam
Mnohé problémy so spamovým priečinkom sú problémy kvality zoznamu prezlečené za problémy DNS.
Ak bol zoznam zoškrabaný, kúpený, zdedený zo starého CRM, zostavený zo skenov na podujatiach alebo vytvorený na základe nejasného súhlasu, zvyčajne bude fungovať zle. Aj keď prvá kampaň nespustí očividné sťažnosti, poskytovatelia poštových schránok vidia vzorec: mnohí príjemcovia neinteragujú, niektorí označia správu ako spam a niektoré adresy sa vrátia ako nedoručiteľné.
Dobré zoznamy majú nudný pôvod. Ľudia sa prihlásili zámerne. Vedeli, na čo sa prihlasujú. Prvý e-mail prišiel dostatočne skoro na to, aby si to pamätali. Odhlásenie je jednoduché.
Sledujte tieto varovné signály zoznamu:
- vysoká miera nedoručení, najmä pri prvom odoslaní;
- veľa rolových účtov, ako info@, sales@ a admin@;
- adresy zozbierané pred rokmi, no zriedka kontaktované;
- odberatelia z krajín alebo odvetví, ktoré neobsluhujete;
- nezvyčajne nízka miera kliknutí alebo odpovedí;
- sťažnosti na spam nad prahmi poskytovateľov.
Pre B2B tímy môžu e-mailové toky otráviť aj kontaktné formuláre. Ak vaše formuláre umožňujú automatizované zneužitie, vaša doména môže začať odosielať nevyžiadané notifikácie, falošné leady alebo backscatter. Toto riziko sme pokryli v článku prečo je váš kontaktný formulár vaším najväčším spamovým rizikom. Formulárový spam nie je len nepríjemnosť; môže sa stať reputačným problémom.
Prejdený DMARC môže stále znamenať slabé zosúladenie
Správa môže “pass DMARC”, a pritom byť prevádzkovo neporiadna.
Napríklad vaša viditeľná adresa From môže byť [email protected], DKIM môže prejsť pre mailer.example.net a SPF môže prejsť pre bounce doménu ovládanú vaším poskytovateľom e-mailu. V závislosti od nastavení zosúladenia a konfigurácie poskytovateľa to môže byť technicky prijateľné. Čisté nastavenie však zvyčajne podpisuje vašou doménou alebo jasne súvisiacou subdoménou.
Skontrolujte:
- DKIM d= domain: zhoduje sa s vašou doménou From alebo je s ňou zosúladená?
- return-path domain: je vaša alebo patrí vášmu poskytovateľovi?
- DMARC policy: ste aj po rokoch stále na
p=none? - subdomain policy: sú zabudnuté subdomény nechránené?
- forwarding behavior: rozbíjajú preposielané správy SPF, ale prežívajú vďaka DKIM?
Prísne zosúladenie nie je povinné pre každého odosielateľa, no identita by mala byť koherentná. Ak ľudia aj filtre vidia spleť nesúvisiacich domén, dôvera trpí.
Na obsahu stále záleží, ale nie po starom
Boli časy, keď sa rady k doručiteľnosti posadnuto venovali slovám ako „free“, „guarantee“ alebo „act now“. Takéto rady sú dnes príliš zjednodušené. Moderné filtre sa pozerajú na kontext správy, históriu odosielateľa, reputáciu odkazov, štruktúru HTML, správanie používateľov a mnoho ďalších signálov.
Obsah vám však stále môže uškodiť.
Bežné problémy zahŕňajú:
- skracovače odkazov, ktoré zakrývajú cieľ;
- nezhodujúce sa domény odkazov;
- e-maily iba z obrázkov s malým množstvom skutočného textu;
- ťažké sledovacie obaly na každom odkaze;
- nefunkčné HTML alebo chybne vytvorené MIME časti;
- prílohy, ktoré príjemcovia neočakávali;
- zavádzajúce predmety;
- nadmerná personalizácia, ktorá pôsobí strojovo generovane;
- právny text v pätičke, ktorý nezodpovedá odosielajúcej organizácii.
Dobrý test: dával by e-mail stále zmysel, keby boli všetky obrázky zablokované a sledovacie parametre odstránené? Ak nie, správa je krehká.
Skontrolujte aj skutočný zdroj správy. E-mailové hlavičky nie sú to isté ako HTTP hlavičky, no návyk je podobný: prestaňte hádať a pozrite sa na surovú komunikáciu. Naša malá sada nástrojov na ladenie presmerovaní a HTTP hlavičiek je písaná pre web, no rovnaká disciplína platí aj pri e-mailoch: overte, čo bolo odoslané, čo bolo podpísané a kam odkazy smerujú.
Vzorce odosielania môžu pôsobiť podozrivo
Poskytovateľov poštových schránok zaujíma správanie v čase. Malá firma, ktorá posiela 500 e-mailov mesačne a zrazu odošle 50 000 za jedno popoludnie, pritiahne pozornosť, aj keď je každá správa autentifikovaná.
Preto je dôležité zahrievanie. Zahrievanie nie je mágia. Jednoducho znamená postupné zvyšovanie objemu, pričom najprv posielate ľuďom, ktorí budú s najväčšou pravdepodobnosťou interagovať. Ak títo príjemcovia otvárajú, klikajú, odpovedajú alebo inak zaobchádzajú s poštou ako so žiadanou, vaša reputácia má väčšiu šancu bezpečne rásť.
Zlé vzorce odosielania zahŕňajú:
- veľké špičky objemu;
- nepravidelné rozvrhy typu „hromadný rozosiel a zmizni“;
- posielanie najprv najmenej zapojeným príjemcom;
- reaktiváciu starých zoznamov bez opatrnej politiky ukončovania;
- miešanie transakčnej a marketingovej pošty na tej istej doméne bez plánovania;
- zmenu poskytovateľa e-mailových služieb a objemu v rovnakom čase.
Pre mnohé tímy je riešením segmentácia. Dôležitú poštu posielajte zo stabilnej domény alebo subdomény. Marketingové experimenty držte oddelene. Nedovoľte, aby riziková kampaň poškodila resetovanie hesiel, faktúry alebo upozornenia účtu.
Spracovanie odhlásenia je dnes funkciou doručiteľnosti
Poskytovatelia poštových schránok čoraz viac očakávajú, že hromadní odosielatelia urobia odhlásenie jednoduchým. To znamená viditeľné odkazy na odhlásenie a pre mnohých hromadných odosielateľov aj hlavičky na odhlásenie jedným kliknutím.
Skrývanie odkazu na odhlásenie je sebapoškodzujúce. Ak sa ľudia nemôžu odhlásiť, označia správu ako spam. Sťažnosť na spam je oveľa silnejší negatívny signál než odhlásenie.
Uistite sa, že:
- odkaz na odhlásenie funguje bez nutnosti prihlásenia;
- žiadosti sa vybavujú rýchlo;
- hlavička List-Unsubscribe je prítomná pri hromadnej pošte;
- preferenčné centrá sú jednoduché, nie bludisko;
- odhlásení používatelia nie sú znova pridaní synchronizáciami CRM.
Toto je jedna z oblastí, kde právny súlad aj doručiteľnosť ukazujú rovnakým smerom: rešpektujte voľbu príjemcu.
Vaša infraštruktúra môže byť hlučná
Aj pri dobrom DNS môžu chyby v infraštruktúre podkopať dôveru.
Skontrolujte reverzné DNS pre odosielacie IP adresy. Uistite sa, že názvy HELO/EHLO dávajú zmysel. Vyhnite sa odosielaniu z kompromitovaných webových serverov. Monitorujte, či sa vaša doména alebo IP adresa neobjavuje na dôveryhodných blocklistoch. Udržujte TLS funkčné. Oddeľte poštové toky, keď majú odlišné rizikové profily.
Buďte opatrní aj pri odosielateľoch tretích strán. Každá platforma povolená vo vašom SPF zázname, každý DKIM selector, ktorý zverejníte, a každá integrácia, ktorá môže odosielať ako vaša doména, sa stáva súčasťou povrchu vašej e-mailovej reputácie. Staré nástroje, zabudnuté CRM a opustené marketingové platformy by sa mali odstrániť.
Praktická štvrťročná kontrola:
- Uveďte každú službu autorizovanú odosielať e-maily za vašu doménu.
- Potvrďte, kto interne vlastní každú službu.
- Odstráňte nepoužívané SPF includes a DKIM kľúče.
- Skontrolujte agregované DMARC reporty na neznámych odosielateľov.
- Skontrolujte mieru sťažností, nedoručení a odhlásení podľa poštového toku.
Nie je to okázalá práca. Je to však aj miesto, kde sa nachádza mnoho problémov s doručiteľnosťou.
Ako diagnostikovať problém bez chaotického skúšania
Nemeňte desať vecí naraz. Nikdy nezistíte, čo pomohlo.
Začnite nedávnou správou, ktorá skončila v spame, a prejdite týmto postupom:
- Potvrďte autentifikáciu. Skontrolujte výsledky SPF, DKIM a DMARC v prijatých hlavičkách.
- Skontrolujte zosúladenie. Overte, ktoré domény prešli a či sa zhodujú s viditeľnou doménou From.
- Identifikujte poštový tok. Je to transakčný, lifecycle, sales, newsletter alebo cold outreach?
- Skontrolujte kvalitu publika. Bolo to odoslané prihláseným, nedávno zapojeným príjemcom?
- Skontrolujte odkazy. Sú domény odkazov dôveryhodné, konzistentné a očakávané?
- Pozrite sa na zapojenie. Príjemcovia otvárajú, klikajú, odpovedajú alebo ignorujú?
- Skontrolujte sťažnosti a nedoručenia. Tie často odhalia viac než miery otvorení.
- Porovnajte poskytovateľov. Týka sa problém najmä Gmail, Outlook, firemných filtrov alebo všetkých?
- Zmeňte jednu premennú. Segmentujte, znížte objem, vyčistite zoznam alebo upravte obsah — potom merajte.
Ak odosielate významný objem, používajte reportovacie nástroje poskytované poskytovateľmi poštových schránok tam, kde sú dostupné. Neodhalia každý detail, no môžu ukázať, či máte problém s reputáciou domény, reputáciou IP, autentifikáciou alebo mierou sťažností.
<!-- tool-cta:start -->
💡 Vyskúšajte toto: Aj keď SPF prejde, nesprávne konfigurácie a limity lookupov môžu poškodiť doručiteľnosť—znova skontrolujte svoj záznam pomocou SPF Tester.
<!-- tool-cta:end -->
Striedmy checklist doručiteľnosti
Ak sa váš e-mail autentifikuje, no stále končí v spame, zamerajte sa najprv na tieto opravy:
- posielajte iba ľuďom s jasným súhlasom alebo silným existujúcim vzťahom;
- okamžite odstraňujte hard bounces;
- potláčajte chronicky neaktívnych príjemcov;
- urobte odhlásenie jednoduchším než sťažovanie sa;
- udržiavajte From mená a domény konzistentné;
- vyhýbajte sa náhlym nárastom objemu;
- podľa potreby oddeľte transakčnú a propagačnú poštu;
- odstráňte nepoužívaných odosielateľov tretích strán z DNS;
- podpisujte poštu zosúladenou DKIM doménou;
- monitorujte DMARC reporty a údaje o sťažnostiach.
Vzorec je jednoduchý: buďte identifikovateľní, očakávaní, žiadaní a konzistentní.
SPF, DKIM a DMARC sú nevyhnutné, pretože dokazujú, že vaša pošta nie je triviálne sfalšovaná. Umiestnenie do doručenej pošty je však reputačné rozhodnutie. Poskytovatelia poštových schránok sa nepýtajú iba „Je to naozaj od vás?“ Pýtajú sa „Zdá sa, že naši používatelia chcú poštu od vás?“
Na túto druhú otázku je ťažšie odpovedať a ťažšie ju predstierať. A práve ona rozhoduje o tom, či sa autentifikovaná pošta dostane do doručenej pošty.
Často kladené otázky
Môže e-mail skončiť v spame, aj keď SPF, DKIM a DMARC všetky prejdú?
Zlepší DMARC politika p=reject doručenie do doručenej pošty?
Mám používať samostatnú doménu pre marketingové e-maily?
Sú spamové spúšťacie slová stále dôležité?
Čo mám skontrolovať ako prvé, keď kampaň ide do spamu?
Zdroje a ďalšie čítanie