為什麼你的電子郵件通過 SPF、DKIM 和 DMARC 後仍會進入垃圾郵件
驗證能證明你被允許寄送,卻不能證明收件者想收到這封信。
目錄
通過驗證只是起跑線,不是終點線
你已經做了負責任的事——正確設定 SPF、DKIM 和 DMARC——卻仍看到電子郵件進入垃圾郵件,這確實令人沮喪。
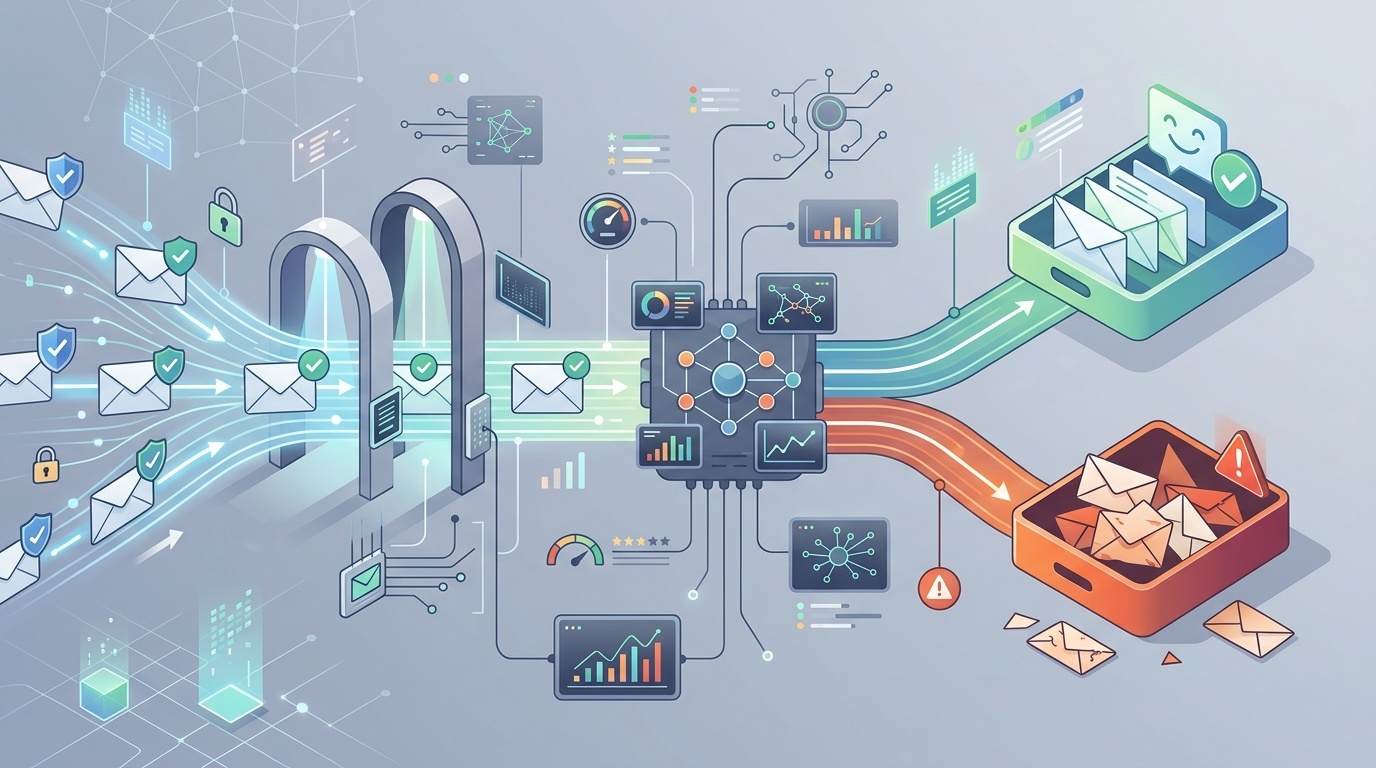
這種困惑通常來自於把驗證視為送達率保證。但它不是。SPF、DKIM 和 DMARC 回答的是更狹窄的問題:這台伺服器是否被允許代表這個網域寄信,以及可見寄件者是否與已驗證的身分一致?
這很重要。沒有驗證,現代信箱服務提供者有充分理由不信任你。但一旦你通過這些檢查,Gmail、Outlook、Yahoo 和企業篩選器仍然必須判斷這封郵件是否被需要、安全且相關。這個決策取決於寄件者聲譽、收件者行為、內容、基礎設施、投訴、名單品質和寄送模式。
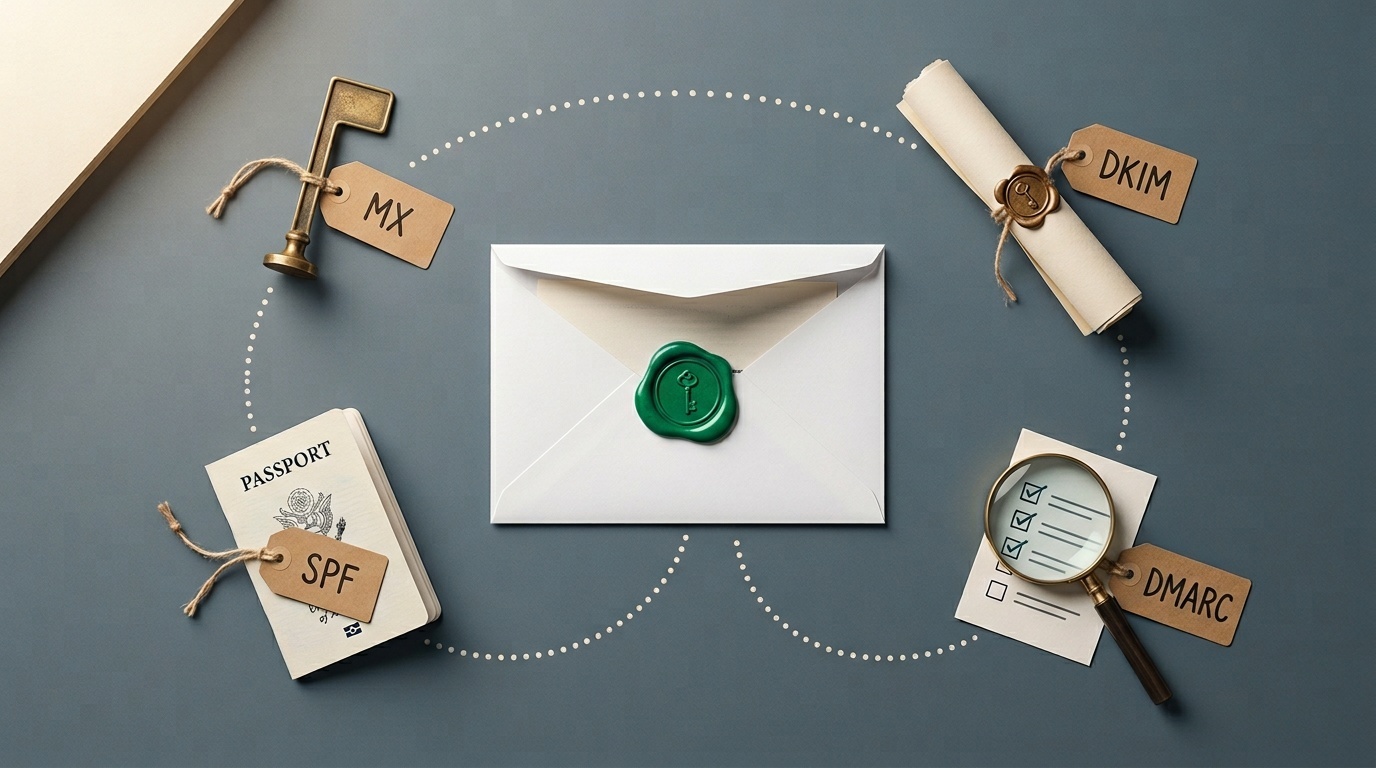
如果你需要複習這些記錄實際上做了什麼,可以先閱讀我們面向開發者的 MX、SPF、DKIM 和 DMARC 指南。本文假設這些記錄都已通過,並聚焦在下一層:為什麼郵件仍然會被過濾。
SPF、DKIM 和 DMARC 真正證明的是什麼
SPF 會檢查寄送郵件的伺服器是否獲得 return-path 中網域的授權。DKIM 會檢查郵件是否由某個網域以密碼學方式簽署,以及郵件中被簽署的部分是否未遭變更。DMARC 會檢查 SPF 或 DKIM 是否以與可見 From 網域一致的方式通過。
這組機制有助於阻止偽冒。它並不表示:
- 寄件者具有良好聲譽;
- 收件者要求收到這封郵件;
- 內容有用;
- 連結安全;
- 寄送量正常;
- 網域有乾淨的歷史;
- 這封郵件不是低品質行銷活動的一部分。
把驗證想成護照。它能驗證身分。邊境管制仍然可以詢問你要去哪裡、攜帶了什麼,以及你過去是否惹過麻煩。
最大的原因:聲譽
信箱服務提供者會持續為寄件者評分。基於顯而易見的原因,他們不會公開完整的評分模型,但大致的訊號已被充分理解。
網域聲譽和 IP 聲譽都很重要。一個新網域即使有完美的 DKIM,仍可能看起來有風險。一個老網域如果多年來只寄發票,卻突然開始寄送 80,000 封促銷郵件,也會看起來有風險。共用寄送 IP 若鄰居有濫用行為,也可能造成傷害,儘管主要的電子郵件服務提供者會努力管理這一點。
聲譽會受到以下因素影響:
- 垃圾郵件投訴;
- 硬退信;
- 寄送到老舊或已棄用的地址;
- 突然的寄送量暴增;
- 開信率低或郵件被忽略;
- 郵件未讀即刪;
- 連到可疑或新註冊網域的連結;
- 過去的釣魚或惡意軟體事件;
- 不一致的寄件身分。
令人不舒服的事實是:聲譽建立得很慢,失去得很快。驗證讓你具備被信任的資格,但它本身不會創造信任。
問題可能出在你的名單
許多垃圾郵件匣問題,其實是偽裝成 DNS 問題的名單品質問題。
如果名單是爬取、購買、從舊 CRM 繼承、由活動掃描彙整,或透過模糊同意建立而來,通常表現會很差。即使第一波活動沒有觸發明顯投訴,信箱服務提供者仍能看出模式:許多收件者沒有互動,一些人標記為垃圾郵件,還有一些地址退信。
好的名單來源通常很無趣。人們是有意識地訂閱。他們知道自己訂閱了什麼。第一封郵件到得夠快,讓他們記得自己曾經這麼做。取消訂閱也很容易。
注意這些名單警訊:
- 高退信率,特別是第一次寄送時;
- 許多角色帳號,例如 info@、sales@ 和 admin@;
- 多年前收集但很少聯絡的地址;
- 來自你不服務的國家或產業的訂閱者;
- 異常低的點擊率或回覆率;
- 超過提供者門檻的垃圾郵件投訴。
對 B2B 團隊而言,聯絡表單也可能污染電子郵件流程。如果你的表單允許自動化濫用,你的網域可能開始寄送垃圾通知、假商機或退信反散射。我們在為什麼你的聯絡表單是最大的垃圾郵件責任中談過這項風險。表單垃圾訊息不只是惱人的小事;它可能變成聲譽問題。
通過 DMARC 仍可能代表對齊薄弱
一封郵件可以「通過 DMARC」,但在作業上仍然混亂。
例如,你可見的 From 地址可能是 [email protected],DKIM 可能以 mailer.example.net 通過,而 SPF 可能以你的電子郵件提供者控制的退信網域通過。根據對齊設定和提供者配置,這在技術上可能可以接受。但乾淨的設定通常會使用你的網域或明確相關的子網域簽署。
檢查:
- DKIM d= 網域:它是否與你的 From 網域相符或對齊?
- return-path 網域:它是你的,還是你的提供者的?
- DMARC 政策:多年後你是否仍停在
p=none? - 子網域政策:被遺忘的子網域是否未受保護?
- 轉寄行為:轉寄郵件是否破壞 SPF,但透過 DKIM 存活?
嚴格對齊並非每個寄件者都必須做到,但身分應該一致。如果人類和篩選器都看到一團彼此無關的網域,信任就會受損。
內容仍然重要,但不再是舊方式
曾經有一段時間,送達率建議會執著於「免費」、「保證」或「立即行動」這類詞。現在這種建議過於簡化。現代篩選器會查看郵件脈絡、寄件者歷史、連結聲譽、HTML 結構、使用者行為,以及許多其他訊號。
即便如此,內容仍可能傷害你。
常見問題包括:
- 會遮蔽目的地的短網址服務;
- 不一致的連結網域;
- 只有圖片、幾乎沒有實際文字的郵件;
- 每個連結都包著沉重的追蹤 wrapper;
- 破損的 HTML 或格式錯誤的 MIME 部分;
- 收件者未預期的附件;
- 具有誤導性的主旨;
- 看起來像機器產生的過度個人化;
- 與寄送組織不相符的法律頁尾文字。
一個好的測試是:如果所有圖片都被封鎖,追蹤參數也被移除,這封郵件是否仍然合理?如果不是,這封郵件就很脆弱。
也請檢查郵件的實際原始碼。Email headers 與 HTTP headers 並不相同,但習慣很類似:不要猜,去看原始對話。我們用於在正式環境中除錯 redirects 和 HTTP headers 的小工具組是為網頁撰寫的,但同樣的紀律也適用於電子郵件:驗證寄出了什麼、簽署了什麼,以及連結解析到哪裡。
寄送模式可能看起來可疑
信箱服務提供者重視一段時間內的行為。一家每月寄 500 封郵件的小公司,若突然在一個下午寄出 50,000 封,即使每封郵件都通過驗證,也會引起注意。
這就是為什麼暖身很重要。暖身不是魔法。它只是代表逐步提高寄送量,並先寄給最可能互動的人。如果這些收件者開信、點擊、回覆,或以其他方式把郵件視為被需要,你的聲譽就更有機會安全成長。
不良的寄送模式包括:
- 大量暴增;
- 不規律的「轟炸後消失」排程;
- 先寄給最不活躍的收件者;
- 沒有謹慎的 sunset policy 就重新啟用舊名單;
- 未經規劃就把交易型郵件和行銷郵件混在同一網域;
- 同時更換電子郵件服務提供者並提高寄送量。
對許多團隊而言,修正方式是分眾。從穩定的網域或子網域寄送重要郵件。讓行銷實驗保持分離。不要讓高風險活動傷害密碼重設、發票或帳號通知。
取消訂閱處理現在是送達率功能
信箱服務提供者越來越期待大量寄件者讓取消訂閱變得容易。這代表清楚可見的取消訂閱連結,並且對許多大量寄件者而言,還包括 one-click unsubscribe headers。
隱藏取消訂閱連結是在自我破壞。如果人們無法取消訂閱,他們就會把郵件標記為垃圾郵件。垃圾郵件投訴是比取消訂閱強得多的負面訊號。
請確認:
- 取消訂閱連結不需要登入也能運作;
- 請求能被快速履行;
- 大量郵件具備 List-Unsubscribe header;
- 偏好設定中心簡單,而不是迷宮;
- 已取消訂閱的使用者不會被 CRM 同步重新加入。
這是法律合規與送達率指向同一方向的領域之一:尊重收件者的選擇。
你的基礎設施可能很吵雜
即使 DNS 設定良好,基礎設施錯誤仍可能削弱信任。
檢查寄送 IP 的 reverse DNS。確保 HELO/EHLO 名稱合理。避免從遭入侵的網頁伺服器寄信。監控你的網域或 IP 是否出現在可信的 blocklists 上。保持 TLS 正常運作。當風險輪廓不同時,請分離郵件流。
也要小心第三方寄件者。你的 SPF 記錄中允許的每個平台、你發布的每個 DKIM selector,以及每個能以你的網域寄信的整合,都會成為電子郵件聲譽表面的一部分。舊工具、被遺忘的 CRM 和棄用的行銷平台都應移除。
實用的季度檢查:
- 列出所有被授權可為你的網域寄送電子郵件的服務。
- 確認內部由誰負責每個服務。
- 移除未使用的 SPF include 和 DKIM keys。
- 檢視 DMARC aggregate reports,找出未知寄件者。
- 依郵件流檢查投訴、退信和取消訂閱率。
這不是光鮮亮麗的工作。但許多送達率問題也正是在這裡被發現。
如何不慌亂地診斷問題
不要一次改十件事。你永遠不會知道是哪一項有幫助。
從一封最近進入垃圾郵件的郵件開始,依照以下順序處理:
- 確認驗證。 檢查 received headers 中的 SPF、DKIM 和 DMARC 結果。
- 檢查對齊。 驗證哪些網域通過,以及它們是否與可見 From 網域對齊。
- 識別郵件流。 它是交易型、生命週期、銷售、電子報,還是冷開發?
- 檢視受眾品質。 這是否寄給已同意、近期有互動的收件者?
- 檢查連結。 連結網域是否可信、一致且符合預期?
- 查看互動。 收件者是開信、點擊、回覆,還是忽略?
- 檢查投訴和退信。 這些通常比開信率更有揭示性。
- 比較提供者。 問題主要在 Gmail、Outlook、企業篩選器,還是到處都有?
- 一次改一個變數。 分眾、降低寄送量、清理名單或調整內容——然後測量。
如果你寄送有意義的量,請在可用時使用信箱服務提供者提供的回報工具。它們不會揭露每個細節,但能顯示你是否有網域聲譽、IP 聲譽、驗證或投訴率問題。
<!-- tool-cta:start -->
💡 試試這個: 即使 SPF 通過,設定錯誤和查詢限制也可能影響送達率—請使用 SPF Tester 重新檢查你的記錄。
<!-- tool-cta:end -->
一份務實的送達率檢查清單
如果你的電子郵件通過驗證但仍進入垃圾郵件,請先聚焦在這些修正:
- 只寄給具有明確同意或強既有關係的人;
- 立即移除硬退信;
- 抑制長期不活躍的收件者;
- 讓取消訂閱比投訴更容易;
- 保持 From 名稱和網域一致;
- 避免突然增加寄送量;
- 在適當時分離交易型和促銷郵件;
- 從 DNS 移除未使用的第三方寄件者;
- 使用對齊的 DKIM 網域簽署郵件;
- 監控 DMARC 報告和投訴資料。
模式很簡單:可識別、符合預期、被需要,並保持一致。
SPF、DKIM 和 DMARC 是必要的,因為它們證明你的郵件不是輕易偽造的。但收件匣投遞是一項聲譽決策。信箱服務提供者問的不只是「這真的來自你嗎?」他們也在問「我們的使用者看起來想收到你的郵件嗎?」
第二個問題更難回答,也更難偽造。它也正是決定已驗證郵件是否能抵達收件匣的問題。
常見問題
即使 SPF、DKIM 和 DMARC 全部通過,電子郵件仍可能進入垃圾郵件嗎?
DMARC 政策設為 p=reject 會改善收件匣投遞嗎?
我應該為行銷電子郵件使用獨立網域嗎?
垃圾郵件觸發詞仍然重要嗎?
當一個活動進入垃圾郵件時,我應該先檢查什麼?
來源與進一步閱讀