De ce e-mailurile tale ajung în spam chiar dacă SPF, DKIM și DMARC trec verificările
Autentificarea dovedește că ai permisiunea să trimiți. Nu dovedește că destinatarii își doresc mesajul.
Cuprins
- Trecerea autentificării este linia de start, nu linia de sosire
- Ce dovedesc de fapt SPF, DKIM și DMARC
- Cel mai mare motiv: reputația
- Lista ta poate fi problema
- Trecerea DMARC poate însemna totuși o aliniere slabă
- Conținutul contează în continuare, dar nu în vechiul mod
- Tiparele de trimitere pot părea suspecte
- Gestionarea dezabonării este acum o funcție de deliverability
- Infrastructura ta poate fi zgomotoasă
- Cum să diagnostichezi problema fără să acționezi haotic
- O listă de verificare realistă pentru deliverability
Trecerea autentificării este linia de start, nu linia de sosire
Este frustrant să faci lucrul responsabil — să configurezi corect SPF, DKIM și DMARC — și totuși să vezi că e-mailurile tale ajung în spam.
Confuzia apare, de obicei, din tratarea autentificării ca pe o garanție de deliverability. Nu este. SPF, DKIM și DMARC răspund la o întrebare mai restrânsă: are acest server permisiunea să trimită pentru acest domeniu și se aliniază expeditorul vizibil cu identitatea autentificată?
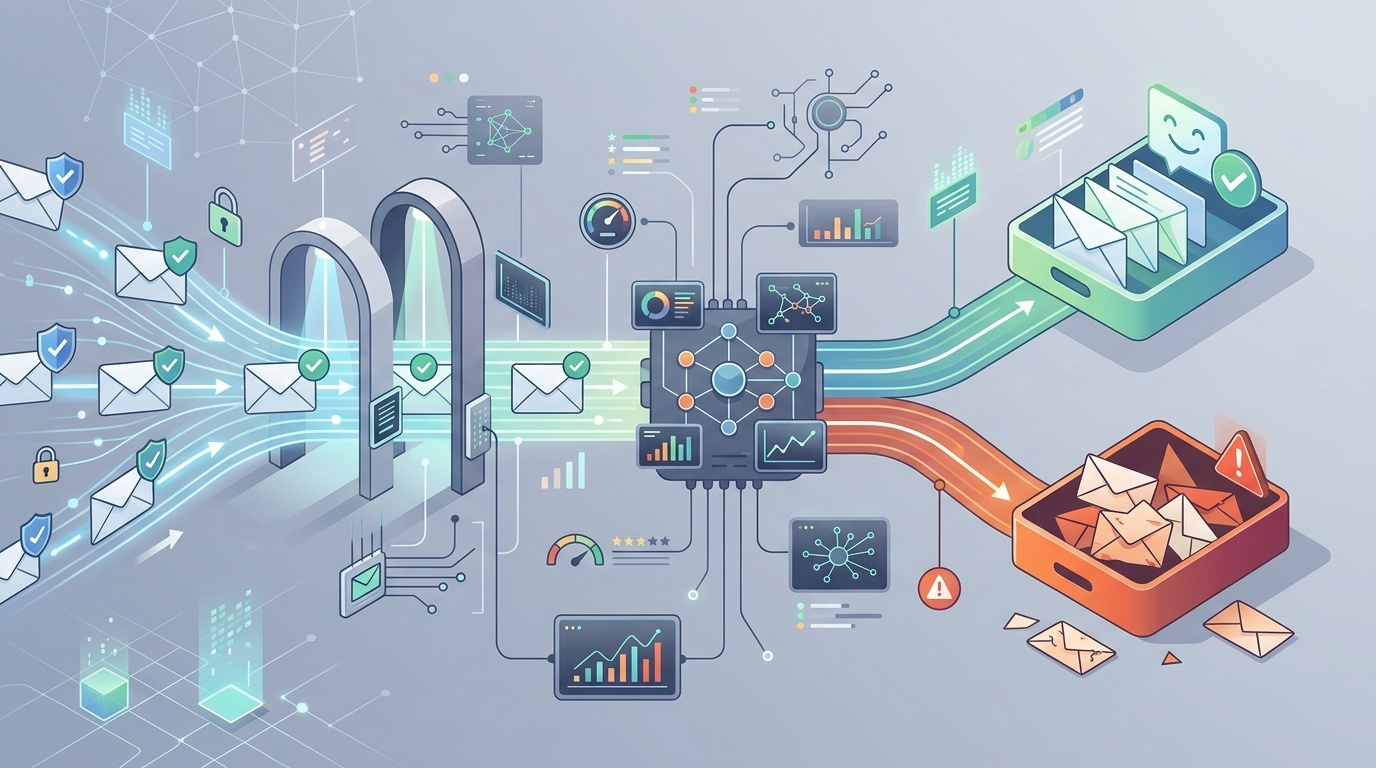
Acest lucru contează. Fără autentificare, furnizorii moderni de mailbox au dreptate să nu aibă încredere în tine. Dar, odată ce treci aceste verificări, Gmail, Outlook, Yahoo și filtrele corporate trebuie în continuare să decidă dacă mesajul este dorit, sigur și relevant. Această decizie depinde de reputația expeditorului, comportamentul destinatarilor, conținut, infrastructură, reclamații, calitatea listei și tiparele de trimitere.
Dacă ai nevoie de o recapitulare a ceea ce fac de fapt înregistrările, începe cu ghidul nostru prietenos pentru dezvoltatori despre MX, SPF, DKIM și DMARC. Acest articol presupune că aceste înregistrări trec verificările și se concentrează pe stratul următor: de ce e-mailurile sunt încă filtrate.
Ce dovedesc de fapt SPF, DKIM și DMARC
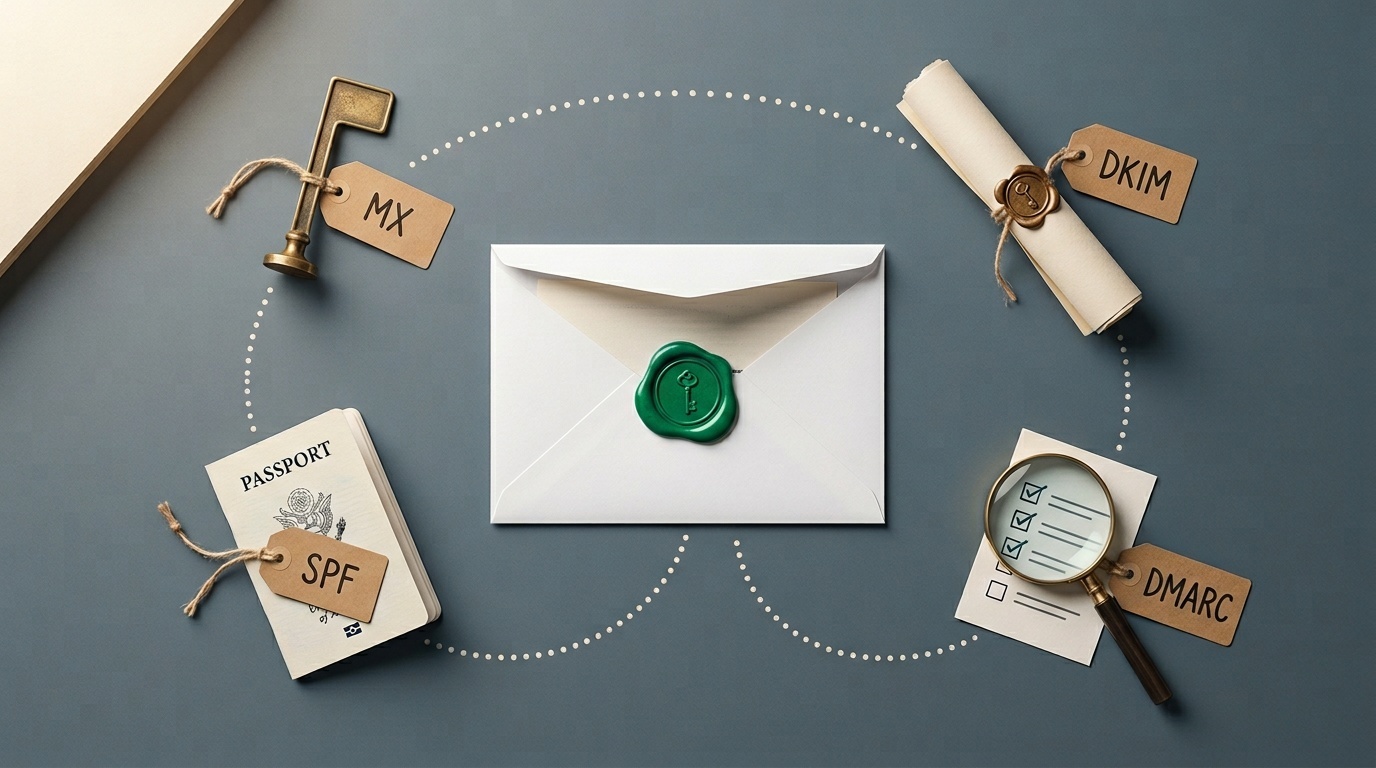
SPF verifică dacă serverul de e-mail care trimite este autorizat de domeniul din return-path. DKIM verifică dacă mesajul a fost semnat criptografic de un domeniu și dacă părțile semnate ale mesajului nu au fost modificate. DMARC verifică dacă SPF sau DKIM trece într-un mod care se aliniază cu domeniul From vizibil.
Această combinație ajută la oprirea spoofingului. Nu spune că:
- expeditorul are o reputație bună;
- destinatarii au cerut mesajul;
- conținutul este util;
- linkurile sunt sigure;
- volumul de trimitere este normal;
- domeniul are un istoric curat;
- mesajul nu face parte dintr-o campanie de calitate slabă.
Gândește-te la autentificare ca la un pașaport. Verifică identitatea. Controlul de frontieră poate totuși să întrebe unde mergi, ce transporți și dacă ai mai creat probleme înainte.
Cel mai mare motiv: reputația
Furnizorii de mailbox evaluează expeditorii continuu. Nu publică modelul complet de scorare, din motive evidente, dar semnalele generale sunt bine înțelese.
Contează atât reputația domeniului, cât și reputația IP-ului. Un domeniu nou cu DKIM perfect poate părea totuși riscant. Un domeniu vechi care începe brusc să trimită 80.000 de e-mailuri promoționale după ani în care a trimis doar facturi va părea, de asemenea, riscant. Un IP de trimitere partajat cu vecini abuzivi poate afecta negativ, deși marii furnizori de servicii de e-mail depun eforturi serioase pentru a gestiona acest lucru.
Reputația este afectată de:
- reclamații de spam;
- respingeri permanente;
- trimiterea către adrese vechi sau abandonate;
- creșteri bruște de volum;
- rate mici de deschidere sau mesaje ignorate;
- mesaje șterse fără a fi citite;
- linkuri către domenii suspecte sau înregistrate recent;
- incidente anterioare de phishing sau malware;
- identitate de trimitere inconsistentă.
Adevărul incomod: reputația se câștigă lent și se pierde rapid. Autentificarea te face eligibil pentru încredere. Nu creează încredere de una singură.
Lista ta poate fi problema
Multe probleme de plasare în folderul de spam sunt probleme de calitate a listei deghizate în probleme DNS.
Dacă o listă a fost colectată prin scraping, cumpărată, moștenită dintr-un CRM vechi, alcătuită din scanări la evenimente sau construită prin consimțământ vag, de obicei va performa slab. Chiar dacă prima campanie nu declanșează reclamații evidente, furnizorii de mailbox pot vedea tiparul: mulți destinatari nu interacționează, unii marchează ca spam, iar unele adrese generează bounce.
Listele bune au origini plictisitoare. Oamenii s-au înscris deliberat. Știau pentru ce se înscriu. Primul e-mail a sosit suficient de repede încât să își amintească faptul că au făcut-o. Dezabonarea este ușoară.
Urmărește aceste semne de avertizare privind lista:
- rată mare de bounce, mai ales la prima trimitere;
- multe conturi de rol, precum info@, sales@ și admin@;
- adrese colectate cu ani în urmă, dar contactate rar;
- abonați din țări sau industrii pe care nu le deservești;
- rate neobișnuit de mici de click sau răspuns;
- reclamații de spam peste pragurile furnizorului.
Pentru echipele B2B, formularele de contact pot, de asemenea, să contamineze fluxurile de e-mail. Dacă formularele tale permit abuz automatizat, domeniul tău poate începe să trimită notificări junk, leaduri false sau backscatter. Am acoperit acest risc în de ce formularul tău de contact este cea mai mare vulnerabilitate la spam. Spam-ul din formulare nu este doar o neplăcere; poate deveni o problemă de reputație.
Trecerea DMARC poate însemna totuși o aliniere slabă
Un mesaj poate „trece DMARC” și totuși să fie dezordonat operațional.
De exemplu, adresa From vizibilă poate fi [email protected], DKIM poate trece pentru mailer.example.net, iar SPF poate trece pentru un domeniu de bounce controlat de furnizorul tău de e-mail. În funcție de setările de aliniere și de configurația furnizorului, acest lucru poate fi acceptabil tehnic. Dar o configurare curată semnează, de obicei, cu domeniul tău sau cu un subdomeniu clar înrudit.
Verifică:
- domeniul DKIM d=: se potrivește sau se aliniază cu domeniul tău From?
- domeniul return-path: este al tău sau al furnizorului tău?
- politica DMARC: ești încă la
p=nonedupă ani de zile? - politica pentru subdomenii: sunt subdomeniile uitate neprotejate?
- comportamentul de forwarding: mesajele forwardate strică SPF, dar supraviețuiesc prin DKIM?
Alinierea strictă nu este obligatorie pentru fiecare expeditor, dar identitatea ar trebui să fie coerentă. Dacă atât oamenii, cât și filtrele văd un amestec de domenii fără legătură, încrederea are de suferit.
Conținutul contează în continuare, dar nu în vechiul mod
A existat o perioadă în care sfaturile de deliverability erau obsedate de cuvinte precum „gratuit”, „garanție” sau „acționează acum”. Acest sfat este acum prea simplist. Filtrele moderne analizează contextul mesajului, istoricul expeditorului, reputația linkurilor, structura HTML, comportamentul utilizatorilor și multe alte semnale.
Totuși, conținutul te poate afecta.
Problemele comune includ:
- scurtătoare de linkuri care ascund destinația;
- domenii de link nepotrivite;
- e-mailuri doar cu imagini și foarte puțin text real;
- wrappers de tracking grele pe fiecare link;
- HTML stricat sau părți MIME malformate;
- atașamente pe care destinatarii nu le așteptau;
- subiecte înșelătoare;
- personalizare excesivă care pare generată automat;
- text de subsol legal care nu corespunde organizației care trimite.
Un test bun: e-mailul ar mai avea sens dacă toate imaginile ar fi blocate și parametrii de tracking ar fi eliminați? Dacă nu, mesajul este fragil.
Inspectează și sursa efectivă a mesajului. Headerele de e-mail nu sunt același lucru cu headerele HTTP, dar obiceiul este similar: nu mai ghici și uită-te la conversația brută. Micul nostru set de instrumente pentru depanarea redirecturilor și a headerelor HTTP este scris pentru web, însă aceeași disciplină se aplică e-mailului: verifică ce a fost trimis, ce a fost semnat și unde duc linkurile.
Tiparele de trimitere pot părea suspecte
Furnizorii de mailbox țin cont de comportament în timp. O companie mică ce trimite 500 de e-mailuri pe lună și trimite brusc 50.000 într-o după-amiază va atrage atenția, chiar dacă fiecare mesaj este autentificat.
De aceea contează warming-ul. Warming-ul nu este magie. Înseamnă pur și simplu creșterea treptată a volumului, trimițând mai întâi către oamenii cel mai probabil să interacționeze. Dacă acești destinatari deschid, dau click, răspund sau tratează în alt mod e-mailul ca fiind dorit, reputația ta are o șansă mai bună să crească în siguranță.
Tiparele proaste de trimitere includ:
- creșteri mari de volum;
- programe neregulate de tip „trimite masiv și dispari”;
- trimiterea mai întâi către destinatarii cel mai puțin implicați;
- reactivarea listelor vechi fără o politică atentă de sunset;
- amestecarea e-mailurilor tranzacționale și de marketing pe același domeniu fără planificare;
- schimbarea furnizorilor de servicii de e-mail și a volumului în același timp.
Pentru multe echipe, soluția este segmentarea. Trimite e-mailurile importante de pe un domeniu sau subdomeniu stabil. Ține experimentele de marketing separate. Nu lăsa o campanie riscantă să afecteze resetările de parolă, facturile sau alertele de cont.
Gestionarea dezabonării este acum o funcție de deliverability
Furnizorii de mailbox se așteaptă tot mai mult ca expeditorii bulk să facă dezabonarea ușoară. Asta înseamnă linkuri vizibile de dezabonare și, pentru mulți expeditori bulk, headere de dezabonare cu un singur click.
Ascunderea linkului de dezabonare este contraproductivă. Dacă oamenii nu se pot dezabona, vor marca mesajul ca spam. O reclamație de spam este un semnal negativ mult mai puternic decât o dezabonare.
Asigură-te că:
- linkul de dezabonare funcționează fără a necesita autentificare;
- cererile sunt respectate rapid;
- headerul List-Unsubscribe este prezent pentru e-mailurile bulk;
- centrele de preferințe sunt simple, nu un labirint;
- utilizatorii dezabonați nu sunt reintroduși prin sincronizări CRM.
Acesta este unul dintre acele domenii în care conformitatea legală și deliverability indică aceeași direcție: respectă alegerea destinatarului.
Infrastructura ta poate fi zgomotoasă
Chiar și cu DNS corect, greșelile de infrastructură pot submina încrederea.
Verifică reverse DNS pentru IP-urile de trimitere. Asigură-te că numele HELO/EHLO sunt rezonabile. Evită trimiterea de pe servere web compromise. Monitorizează dacă domeniul sau IP-ul tău apare pe blocklisturi reputabile. Menține TLS funcțional. Separă fluxurile de e-mail atunci când profilurile de risc sunt diferite.
Fii atent și cu expeditorii terți. Fiecare platformă permisă în înregistrarea ta SPF, fiecare selector DKIM pe care îl publici și fiecare integrare care poate trimite ca domeniul tău devin parte din suprafața reputației tale de e-mail. Instrumentele vechi, CRM-urile uitate și platformele de marketing abandonate ar trebui eliminate.
O revizuire trimestrială practică:
- Listează fiecare serviciu autorizat să trimită e-mail pentru domeniul tău.
- Confirmă cine deține intern fiecare serviciu.
- Elimină include-urile SPF și cheile DKIM nefolosite.
- Revizuiește rapoartele agregate DMARC pentru expeditori necunoscuți.
- Verifică ratele de reclamații, bounce și dezabonare pe fiecare flux de e-mail.
Nu este o muncă spectaculoasă. Este și locul în care sunt găsite multe probleme de deliverability.
Cum să diagnostichezi problema fără să acționezi haotic
Nu schimba zece lucruri deodată. Nu vei ști niciodată ce a ajutat.
Începe cu un mesaj recent care a ajuns în spam și parcurge această secvență:
- Confirmă autentificarea. Verifică rezultatele SPF, DKIM și DMARC în headerele primite.
- Verifică alinierea. Verifică ce domenii au trecut și dacă se aliniază cu domeniul From vizibil.
- Identifică fluxul de e-mail. Este tranzacțional, lifecycle, sales, newsletter sau cold outreach?
- Revizuiește calitatea audienței. A fost trimis către destinatari care și-au dat consimțământul și au interacționat recent?
- Inspectează linkurile. Domeniile linkurilor sunt reputabile, consecvente și așteptate?
- Uită-te la engagement. Destinatarii deschid, dau click, răspund sau ignoră?
- Verifică reclamațiile și bounce-urile. Acestea sunt adesea mai revelatoare decât ratele de deschidere.
- Compară furnizorii. Problema este în principal la Gmail, Outlook, filtre corporate sau peste tot?
- Schimbă o singură variabilă. Segmentează, redu volumul, curăță lista sau ajustează conținutul — apoi măsoară.
Dacă trimiți volume semnificative, folosește instrumentele de raportare oferite de furnizorii de mailbox acolo unde sunt disponibile. Nu vor dezvălui fiecare detaliu, dar pot arăta dacă ai o problemă de reputație a domeniului, reputație IP, autentificare sau rată de reclamații.
<!-- tool-cta:start -->
💡 Încercați asta: Chiar și atunci când SPF trece, configurările greșite și limitele de lookup pot afecta livrabilitatea—verificați din nou înregistrarea cu SPF Tester.
<!-- tool-cta:end -->
O listă de verificare realistă pentru deliverability
Dacă e-mailul tău se autentifică, dar tot ajunge în spam, concentrează-te mai întâi pe aceste remedieri:
- trimite doar către persoane cu consimțământ clar sau cu o relație existentă puternică;
- elimină imediat respingerile permanente;
- suprimă destinatarii cronic inactivi;
- fă dezabonarea mai ușoară decât reclamația;
- păstrează consecvente numele și domeniile From;
- evită creșterile bruște de volum;
- separă e-mailurile tranzacționale de cele promoționale acolo unde este cazul;
- elimină din DNS expeditorii terți nefolosiți;
- semnează e-mailurile cu un domeniu DKIM aliniat;
- monitorizează rapoartele DMARC și datele despre reclamații.
Tiparul este simplu: fii identificabil, fii așteptat, fii dorit și fii consecvent.
SPF, DKIM și DMARC sunt necesare deoarece dovedesc că e-mailul tău nu este falsificat trivial. Dar plasarea în inbox este o decizie de reputație. Furnizorii de mailbox nu întreabă doar „Este chiar de la tine?” Ei întreabă „Utilizatorii noștri par să își dorească e-mailuri de la tine?”
A doua întrebare este mai greu de răspuns și mai greu de falsificat. Tot ea decide dacă e-mailul autentificat ajunge în inbox.
Întrebări frecvente
Poate un e-mail să ajungă în spam chiar dacă SPF, DKIM și DMARC trec toate verificările?
O politică DMARC p=reject îmbunătățește plasarea în inbox?
Ar trebui să folosesc un domeniu separat pentru e-mailurile de marketing?
Mai sunt importante cuvintele care declanșează spam?
Ce ar trebui să verific mai întâi când o campanie ajunge în spam?
Surse și lecturi suplimentare