Waarom je e-mails in spam belanden, zelfs als SPF, DKIM en DMARC slagen
Authenticatie bewijst dat je mag verzenden. Het bewijst niet dat ontvangers de e-mail willen.
Inhoudsopgave
- Geslaagde authenticatie is de startlijn, niet de finish
- Wat SPF, DKIM en DMARC echt bewijzen
- De grootste reden: reputatie
- Je lijst kan het probleem zijn
- Geslaagde DMARC kan nog steeds zwakke alignment betekenen
- Content doet er nog steeds toe, maar niet op de oude manier
- Verzendpatronen kunnen verdacht lijken
- Afmeldverwerking is nu een deliverability-functie
- Je infrastructuur kan ruis veroorzaken
- Hoe je het probleem diagnosticeert zonder te gaan spartelen
- Een nuchtere deliverability-checklist
Geslaagde authenticatie is de startlijn, niet de finish
Het is frustrerend om het verantwoordelijke te doen — SPF, DKIM en DMARC correct configureren — en toch te zien dat je e-mails in spam belanden.
De verwarring ontstaat meestal doordat authenticatie wordt gezien als een garantie voor deliverability. Dat is het niet. SPF, DKIM en DMARC beantwoorden een smallere vraag: mag deze server namens dit domein verzenden, en komt de zichtbare afzender overeen met de geauthenticeerde identiteit?
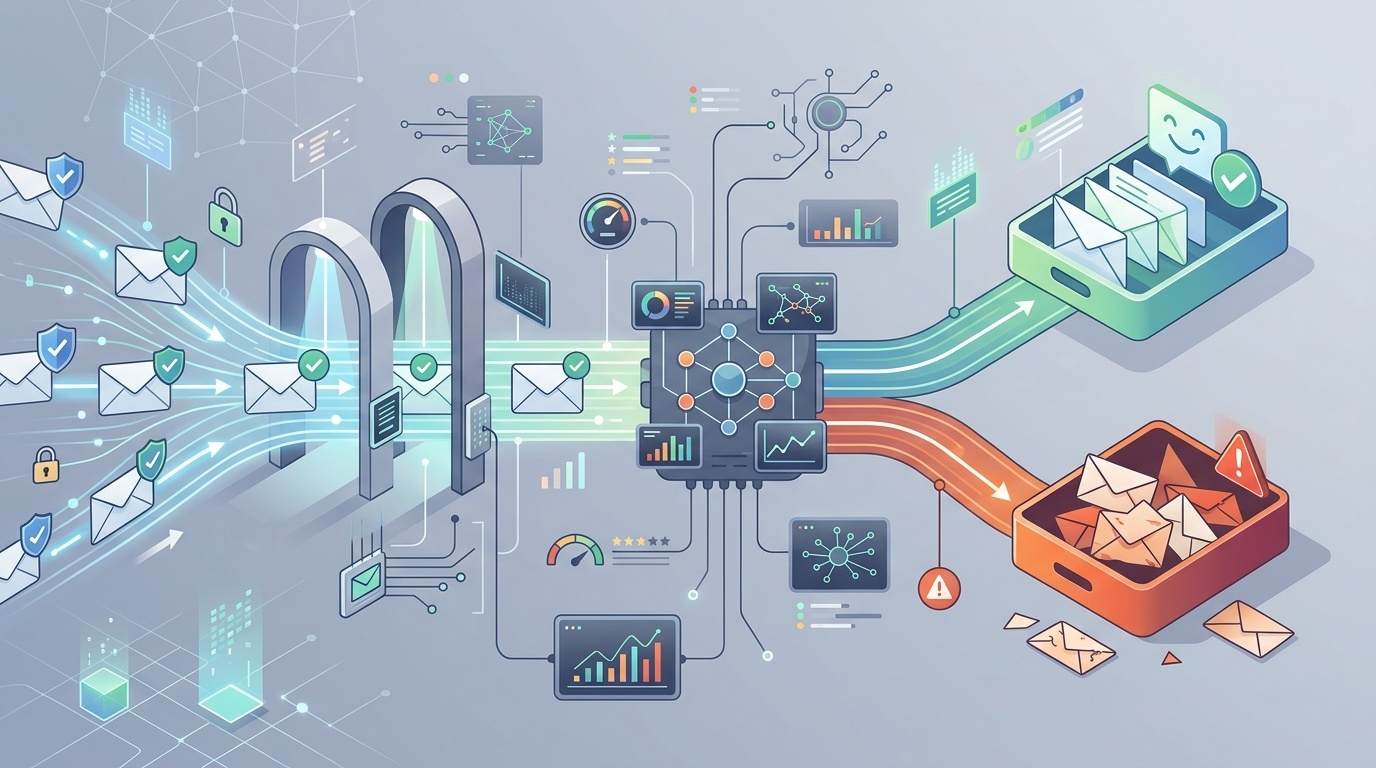
Dat is belangrijk. Zonder authenticatie hebben moderne mailboxproviders alle reden om je niet te vertrouwen. Maar zodra je die controles doorstaat, moeten Gmail, Outlook, Yahoo en bedrijfsfilters nog steeds bepalen of het bericht gewenst, veilig en relevant is. Die beslissing hangt af van afzenderreputatie, ontvangersgedrag, content, infrastructuur, klachten, lijstkwaliteit en verzendpatronen.
Als je een opfrisser nodig hebt over wat de records daadwerkelijk doen, begin dan met onze ontwikkelaarvriendelijke gids over MX, SPF, DKIM en DMARC. Dit artikel gaat ervan uit dat die records slagen en richt zich op de volgende laag: waarom e-mail nog steeds wordt gefilterd.
Wat SPF, DKIM en DMARC echt bewijzen
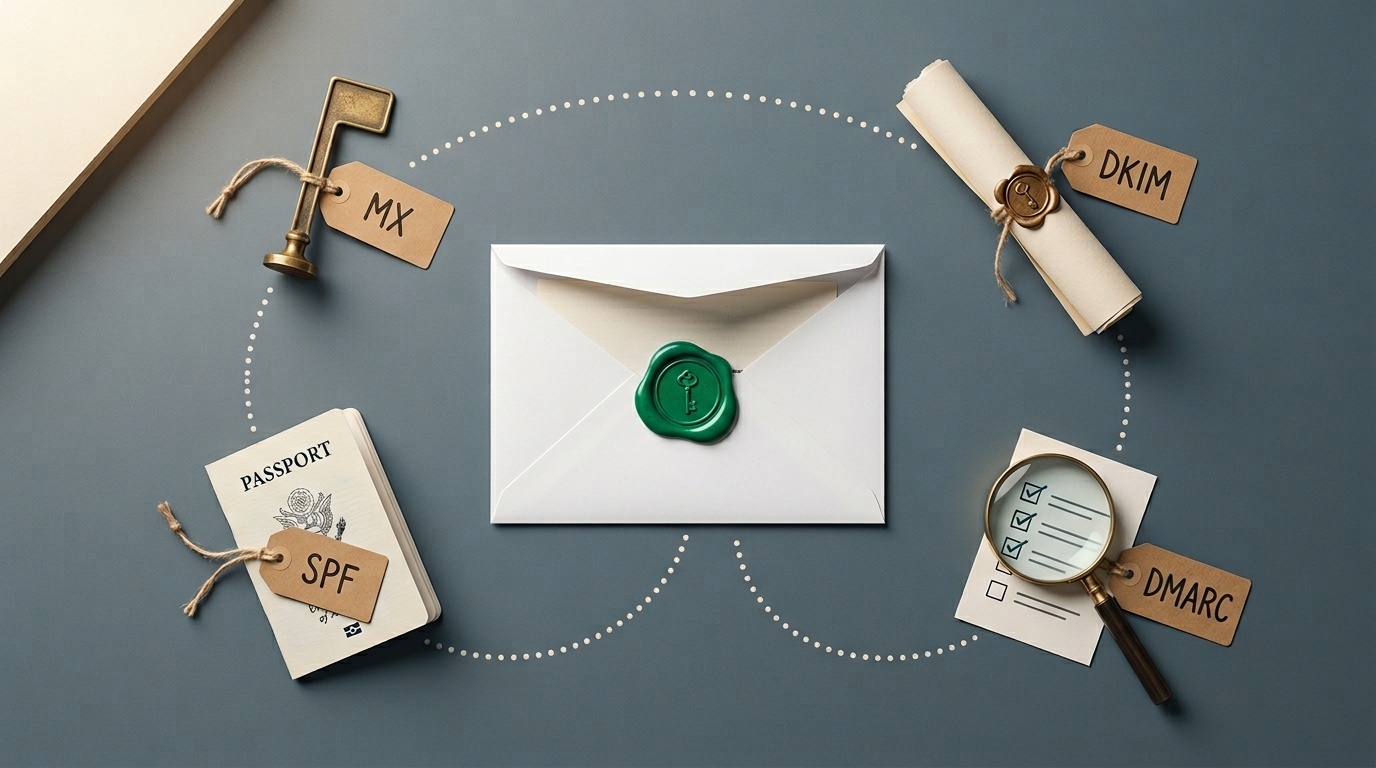
SPF controleert of de verzendende mailserver is geautoriseerd door het domein in de return-path. DKIM controleert of het bericht cryptografisch is ondertekend door een domein en of de ondertekende delen van het bericht niet zijn gewijzigd. DMARC controleert of SPF of DKIM slaagt op een manier die overeenkomt met het zichtbare From-domein.
Die combinatie helpt spoofing tegen te gaan. Het zegt niet:
- dat de afzender een goede reputatie heeft;
- dat ontvangers om het bericht hebben gevraagd;
- dat de content nuttig is;
- dat de links veilig zijn;
- dat het verzendvolume normaal is;
- dat het domein een schone geschiedenis heeft;
- dat het bericht geen onderdeel is van een campagne van lage kwaliteit.
Zie authenticatie als een paspoort. Het verifieert identiteit. De grenscontrole kan nog steeds vragen waar je naartoe gaat, wat je bij je hebt en of je eerder problemen hebt veroorzaakt.
De grootste reden: reputatie
Mailboxproviders beoordelen afzenders voortdurend. Ze publiceren om voor de hand liggende redenen niet het volledige scoremodel, maar de belangrijkste signalen zijn goed bekend.
Domeinreputatie en IP-reputatie zijn allebei belangrijk. Een nieuw domein met perfecte DKIM kan er nog steeds risicovol uitzien. Een oud domein dat plotseling 80.000 promotionele e-mails begint te verzenden na jaren alleen facturen te hebben verstuurd, oogt ook risicovol. Een gedeeld verzend-IP met misbruikende buren kan schade veroorzaken, al werken grote e-mailserviceproviders hard om dat te beheren.
Reputatie wordt beïnvloed door:
- spamklachten;
- hard bounces;
- verzenden naar oude of verlaten adressen;
- plotselinge volumepieken;
- weinig opens of genegeerde berichten;
- berichten die worden verwijderd zonder te lezen;
- links naar verdachte of pas geregistreerde domeinen;
- eerdere phishing- of malware-incidenten;
- inconsistente verzendidentiteit.
De ongemakkelijke waarheid: reputatie wordt langzaam verdiend en snel verloren. Authenticatie houdt je in aanmerking voor vertrouwen. Het creëert dat vertrouwen niet vanzelf.
Je lijst kan het probleem zijn
Veel problemen met de spammap zijn problemen met lijstkwaliteit die zich voordoen als DNS-problemen.
Als een lijst is gescrapet, gekocht, geërfd uit een oude CRM, samengesteld uit eventscans of opgebouwd met vage toestemming, presteert die meestal slecht. Zelfs als de eerste campagne geen duidelijke klachten oplevert, kunnen mailboxproviders het patroon zien: veel ontvangers reageren niet, sommigen markeren het als spam en sommige adressen bouncen.
Goede lijsten hebben saaie herkomsten. Mensen hebben zich bewust aangemeld. Ze wisten waarvoor ze zich inschreven. De eerste e-mail kwam snel genoeg aan dat ze zich de aanmelding nog herinnerden. Afmelden is eenvoudig.
Let op deze waarschuwingssignalen voor lijsten:
- hoog bouncepercentage, vooral bij de eerste verzending;
- veel rolaccounts zoals info@, sales@ en admin@;
- adressen die jaren geleden zijn verzameld maar zelden zijn benaderd;
- abonnees uit landen of sectoren die je niet bedient;
- ongewoon lage klik- of antwoordpercentages;
- spamklachten boven de drempels van providers.
Voor B2B-teams kunnen contactformulieren ook e-mailstromen vergiftigen. Als je formulieren geautomatiseerd misbruik toestaan, kan je domein rommelnotificaties, nepleads of backscatter gaan verzenden. We behandelden dat risico in waarom je contactformulier je grootste spamaansprakelijkheid is. Formulierspam is niet alleen hinderlijk; het kan een reputatieprobleem worden.
Geslaagde DMARC kan nog steeds zwakke alignment betekenen
Een bericht kan “pass DMARC” hebben en operationeel toch rommelig zijn.
Bijvoorbeeld: je zichtbare From-adres kan [email protected] zijn, DKIM kan slagen voor mailer.example.net, en SPF kan slagen voor een bounce-domein dat door je e-mailprovider wordt beheerd. Afhankelijk van alignment-instellingen en providerconfiguratie kan dit technisch acceptabel zijn. Maar een nette setup ondertekent meestal met je eigen domein of met een duidelijk gerelateerd subdomein.
Controleer:
- DKIM d= domain: komt het overeen met of alignt het met je From-domein?
- return-path domain: is het van jou of van je provider?
- DMARC policy: sta je jaren later nog steeds op
p=none? - subdomain policy: zijn vergeten subdomeinen onbeschermd?
- forwarding behavior: breken doorgestuurde berichten SPF maar overleven ze via DKIM?
Strikte alignment is niet verplicht voor elke afzender, maar identiteit moet coherent zijn. Als zowel mensen als filters een wirwar van niet-gerelateerde domeinen zien, lijdt het vertrouwen daaronder.
Content doet er nog steeds toe, maar niet op de oude manier
Er was een tijd waarin deliverability-advies geobsedeerd was door woorden als “gratis”, “garantie” of “handel nu”. Dat advies is inmiddels te simplistisch. Moderne filters kijken naar berichtcontext, afzendergeschiedenis, linkreputatie, HTML-structuur, gebruikersgedrag en veel andere signalen.
Toch kan content je schaden.
Veelvoorkomende problemen zijn:
- linkverkorters die de bestemming verhullen;
- linkdomeinen die niet overeenkomen;
- e-mails die alleen uit afbeeldingen bestaan en weinig echte tekst bevatten;
- zware trackingwrappers op elke link;
- kapotte HTML of misvormde MIME-delen;
- bijlagen die ontvangers niet verwachtten;
- misleidende onderwerpregels;
- overmatige personalisatie die machinaal gegenereerd lijkt;
- juridische voettekst die niet past bij de verzendende organisatie.
Een goede test: zou de e-mail nog steeds logisch zijn als alle afbeeldingen werden geblokkeerd en trackingparameters werden verwijderd? Zo niet, dan is het bericht kwetsbaar.
Inspecteer ook de daadwerkelijke bron van het bericht. E-mailheaders zijn niet hetzelfde als HTTP-headers, maar de gewoonte is vergelijkbaar: stop met gokken en kijk naar het ruwe gesprek. Onze kleine toolkit voor debugging van redirects en HTTP-headers is geschreven voor het web, maar dezelfde discipline geldt voor e-mail: verifieer wat is verzonden, wat is ondertekend en waar links naartoe oplossen.
Verzendpatronen kunnen verdacht lijken
Mailboxproviders letten op gedrag in de tijd. Een klein bedrijf dat 500 e-mails per maand verzendt en plotseling 50.000 in een middag verstuurt, trekt aandacht, zelfs als elk bericht geauthenticeerd is.
Daarom is warming belangrijk. Warming is geen magie. Het betekent simpelweg dat je het volume geleidelijk verhoogt, terwijl je eerst verzendt naar mensen die het meest waarschijnlijk reageren. Als die ontvangers openen, klikken, antwoorden of de e-mail anderszins als gewenst behandelen, heeft je reputatie een betere kans om veilig te groeien.
Slechte verzendpatronen zijn onder meer:
- grote volumepieken;
- onregelmatige “blast and disappear”-schema’s;
- eerst verzenden naar de minst betrokken ontvangers;
- oude lijsten opnieuw activeren zonder zorgvuldig sunset-beleid;
- transactionele en marketingmail zonder planning op hetzelfde domein mengen;
- tegelijk van e-mailserviceprovider wisselen en het volume verhogen.
Voor veel teams is segmentatie de oplossing. Verstuur belangrijke e-mail vanaf een stabiel domein of subdomein. Houd marketingexperimenten gescheiden. Laat een risicovolle campagne geen schade toebrengen aan wachtwoordresets, facturen of accountmeldingen.
Afmeldverwerking is nu een deliverability-functie
Mailboxproviders verwachten steeds vaker dat bulkafzenders afmelden eenvoudig maken. Dat betekent zichtbare afmeldlinks en, voor veel bulkafzenders, one-click-afmeldheaders.
De afmeldlink verbergen werkt averechts. Als mensen zich niet kunnen afmelden, markeren ze het bericht als spam. Een spamklacht is een veel sterker negatief signaal dan een afmelding.
Zorg ervoor dat:
- de afmeldlink werkt zonder login te vereisen;
- verzoeken snel worden gehonoreerd;
- de List-Unsubscribe header aanwezig is voor bulkmail;
- voorkeurscentra eenvoudig zijn, geen doolhof;
- afgemelde gebruikers niet opnieuw worden toegevoegd door CRM-syncs.
Dit is een van die gebieden waar wettelijke naleving en deliverability dezelfde kant op wijzen: respecteer de keuze van de ontvanger.
Je infrastructuur kan ruis veroorzaken
Zelfs met goede DNS kunnen infrastructuurfouten vertrouwen ondermijnen.
Controleer reverse DNS voor verzendende IP’s. Zorg dat HELO/EHLO-namen logisch zijn. Vermijd verzenden vanaf gecompromitteerde webservers. Monitor of je domein of IP op betrouwbare blocklists verschijnt. Houd TLS werkend. Scheid e-mailstromen wanneer de risicoprofielen verschillen.
Wees ook voorzichtig met externe verzenders. Elk platform dat in je SPF-record is toegestaan, elke DKIM-selector die je publiceert en elke integratie die namens je domein kan verzenden, wordt onderdeel van je e-mailreputatie-oppervlak. Oude tools, vergeten CRM’s en verlaten marketingplatforms moeten worden verwijderd.
Een praktische kwartaalreview:
- Maak een lijst van elke service die e-mail mag verzenden voor je domein.
- Bevestig wie intern eigenaar is van elke service.
- Verwijder ongebruikte SPF-includes en DKIM-sleutels.
- Bekijk DMARC-aggregatierapporten op onbekende verzenders.
- Controleer klacht-, bounce- en afmeldpercentages per e-mailstroom.
Dit is geen glamoureus werk. Het is ook waar veel deliverability-problemen worden gevonden.
Hoe je het probleem diagnosticeert zonder te gaan spartelen
Verander niet tien dingen tegelijk. Dan weet je nooit wat heeft geholpen.
Begin met een recent bericht dat in spam is beland en doorloop deze volgorde:
- Bevestig authenticatie. Controleer SPF-, DKIM- en DMARC-resultaten in de ontvangen headers.
- Controleer alignment. Verifieer welke domeinen slaagden en of ze alignen met het zichtbare From-domein.
- Identificeer de e-mailstroom. Is het transactioneel, lifecycle, sales, nieuwsbrief of koude outreach?
- Beoordeel de publiekskwaliteit. Is dit verzonden naar opt-in ontvangers die recent betrokken waren?
- Inspecteer links. Zijn linkdomeinen betrouwbaar, consistent en verwacht?
- Kijk naar engagement. Openen, klikken, antwoorden of negeren ontvangers?
- Controleer klachten en bounces. Die zijn vaak onthullender dan openpercentages.
- Vergelijk providers. Speelt het probleem vooral bij Gmail, Outlook, bedrijfsfilters of overal?
- Verander één variabele. Segmenteer, verlaag volume, schoon de lijst op of pas content aan — en meet daarna.
Als je betekenisvol volume verzendt, gebruik dan waar beschikbaar de rapportagetools van mailboxproviders. Ze onthullen niet elk detail, maar kunnen laten zien of je een probleem hebt met domeinreputatie, IP-reputatie, authenticatie of klachtpercentage.
<!-- tool-cta:start -->
💡 Probeer dit: Zelfs wanneer SPF slaagt, kunnen verkeerde configuraties en lookup-limieten de afleverbaarheid schaden—controleer je record nogmaals met de SPF Tester.
<!-- tool-cta:end -->
Een nuchtere deliverability-checklist
Als je e-mail authenticeert maar toch in spam belandt, richt je dan eerst op deze oplossingen:
- verzend alleen naar mensen met duidelijke toestemming of een sterke bestaande relatie;
- verwijder hard bounces onmiddellijk;
- onderdruk chronisch inactieve ontvangers;
- maak afmelden makkelijker dan klagen;
- houd From-namen en domeinen consistent;
- vermijd plotselinge volumestijgingen;
- scheid transactionele en promotionele e-mail waar passend;
- verwijder ongebruikte externe verzenders uit DNS;
- onderteken e-mail met een aligned DKIM-domein;
- monitor DMARC-rapporten en klachtgegevens.
Het patroon is eenvoudig: wees identificeerbaar, wees verwacht, wees gewenst en wees consistent.
SPF, DKIM en DMARC zijn noodzakelijk omdat ze bewijzen dat je e-mail niet triviaal is vervalst. Maar inboxplaatsing is een reputatiebeslissing. Mailboxproviders vragen niet alleen “Komt dit echt van jou?” Ze vragen “Lijken onze gebruikers e-mail van jou te willen?”
Die tweede vraag is moeilijker te beantwoorden, en moeilijker te vervalsen. Het is ook de vraag die bepaalt of geauthenticeerde e-mail de inbox bereikt.
Veelgestelde vragen
Kan e-mail in spam belanden, zelfs als SPF, DKIM en DMARC allemaal slagen?
Verbetert een DMARC-beleid van p=reject inboxplaatsing?
Moet ik een apart domein gebruiken voor marketingmail?
Zijn spamtriggerwoorden nog steeds belangrijk?
Wat moet ik als eerste controleren wanneer een campagne naar spam gaat?
Bronnen & verder lezen