Prečo je váš kontaktný formulár vaším najväčším spamovým rizikom
Väčšina kontaktných formulárov je nakonfigurovaná tak, aby odosielala e-mail priamo zo vstupu používateľa. Vďaka tomu sa dajú triviálne zneužiť.
Obsah
- Problém je starší, než si myslíte
- Prečo sú kontaktné formuláre také ľahko zneužiteľné
- Správny spôsob odosielania e-mailov z kontaktného formulára
- Obmedzovanie frekvencie nie je voliteľné
- CAPTCHA je kompromis, nie riešenie
- Kedy použiť službu formulárov tretej strany
- Problém s DMARC
- A čo [súhlas so súbormi cookie a sledovanie formulárov](/sk/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Kľúčové zhrnutie
- FAQ
- Zdroje
Problém je starší, než si myslíte
Kontaktné formuláre sú spamovým vektorom už od začiatku 2000. rokov, no problém sa zhoršil, keď poskytovatelia e-mailu sprísnili svoje požiadavky na autentifikáciu. Väčšina kontaktných formulárov sa stále vytvára rovnakým spôsobom: používateľ vyplní formulár, váš server odošle e-mail s použitím adresy používateľa v hlavičke From a vy čakáte na odpovede.
Toto je učebnicová zraniteľnosť voči podvrhovaniu e-mailov. Spammeri môžu použiť váš formulár na odosielanie e-mailov, ktoré vyzerajú, že pochádzajú z ľubovoľnej adresy, ktorú si zvolia, smerovaných cez IP adresu vášho servera. Ak takto odíde dosť spamu, vaša doména bude označená a vaše legitímne transakčné e-maily prestanú dorazovať do doručených priečinkov.
Oprava je priamočiara, no väčšina návodov ju stále robí nesprávne.
Prečo sú kontaktné formuláre také ľahko zneužiteľné
Typický kontaktný formulár prijíma tri polia: meno, e-mail a správu. Serverový handler vezme túto e-mailovú adresu a vloží ju priamo do hlavičky From odchádzajúcej SMTP správy. Je to pohodlné pre odpovede — v doručenej pošte môžete jednoducho kliknúť na „odpovedať“ — ale zároveň je to darček pre spammerov.
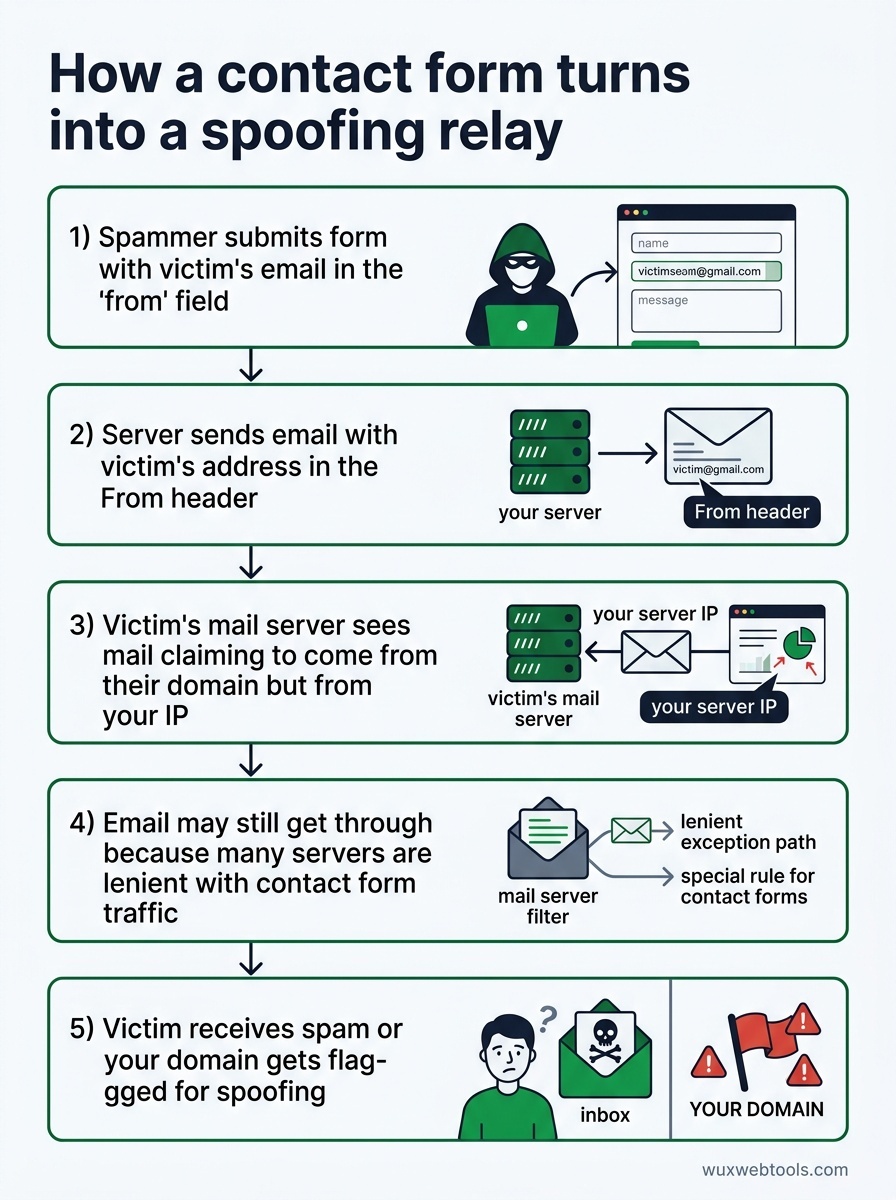
Takto to vyzerá, keď spammer nájde váš formulár:
- Odošle formulár s e-mailovou adresou obete v poli „from“
- Váš server poslušne odošle e-mail s adresou tejto obete v hlavičke
From - Poštový server obete vidí e-mail, ktorý tvrdí, že pochádza z jej domény, ale prichádza z vašej IP adresy
- Ak vašej doméne chýbajú správne SPF/DKIM/DMARC záznamy (alebo aj keď ich má), e-mail môže stále prejsť, pretože mnohé servery sú pri prevádzke z kontaktných formulárov zhovievavé
- Obeť dostane spam, ktorý vyzerá, že pochádza z jej vlastnej adresy, alebo bude vaša doména označená za podvrhovanie
Toto nie je teoretický útok. Deje sa to neustále. Ak prevádzkujete kontaktný formulár a nikdy ste nekontrolovali logy svojho poštového servera, pravdepodobne už ste takto zneužívaní.
Správny spôsob odosielania e-mailov z kontaktného formulára
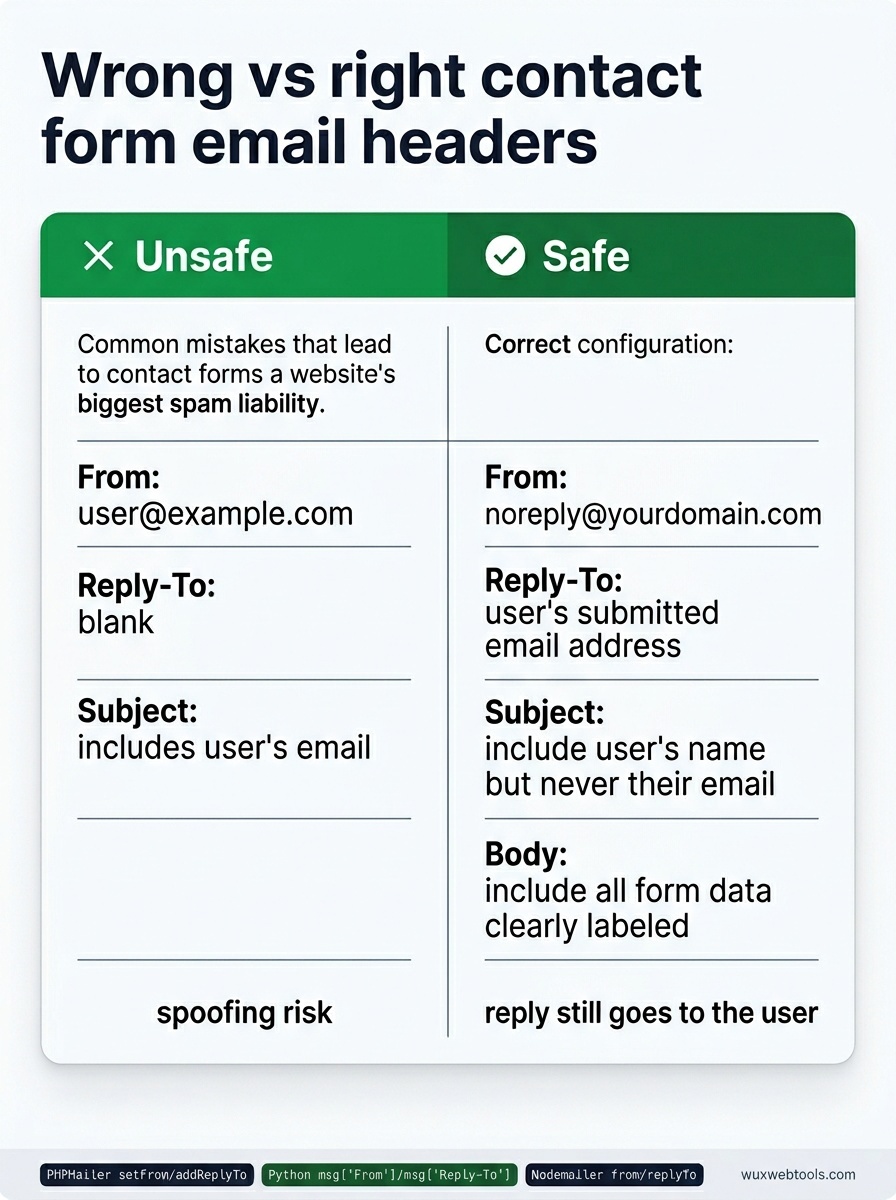
Riešením je nikdy nevkladať používateľský vstup do hlavičky From. Namiesto toho:
- From:
[email protected](alebo akákoľvek adresa, ktorú ovládate) - Reply-To: E-mailová adresa odoslaná používateľom
- Subject: Ak chcete, zahrňte meno používateľa, ale nikdy nie jeho e-mail
- Body: Zahrňte všetky údaje formulára, jasne označené
Takto váš server odosiela e-maily iba z adries, ktoré vlastníte a máte správne autentifikované. Keď v doručenej pošte kliknete na „odpovedať“, odpoveď stále pôjde používateľovi — presne na to slúži Reply-To. Spammeri však nemôžu použiť váš formulár na vydávanie sa za ľubovoľné adresy.
Väčšina e-mailových knižníc to podporuje štandardne. V PHP PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
V Python smtplib s email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
V Node.js s Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Ak váš kontaktný formulár momentálne vkladá používateľský vstup do hlavičky From, ide o opravu na jeden riadok. Urobte ju dnes.
Obmedzovanie frekvencie nie je voliteľné
Aj pri správnej hygiene hlavičiek je nechránený kontaktný formulár stále spamovým vektorom. Spammeri odošlú váš formulár stovkykrát s rôznymi textami správ a vaša doručená pošta sa zaplní odpadom.
Potrebujete obmedzovanie frekvencie na viacerých úrovniach:
- Na IP: Najviac 5 odoslaní za hodinu z rovnakej IP adresy
- Na e-mail: Najviac 3 odoslania za deň z rovnakej e-mailovej adresy
- Globálne: Najviac 50 odoslaní za hodinu naprieč všetkými používateľmi (upravte podľa svojej návštevnosti)
Obmedzovanie frekvencie patrí do kódu vašej aplikácie, nie iba do konfigurácie webového servera. Obmedzovanie frekvencie v Nginx a Apache môže pomôcť, ale funguje na úrovni požiadaviek a nevie nič o e-mailových adresách ani o vzorcoch zneužívania špecifických pre formulár.
Ak používate framework, pravdepodobne existuje middleware na obmedzovanie frekvencie, ktorý môžete pridať. Ak staviate od nuly, jednoduchý Redis counter s expirovanými kľúčmi funguje dobre:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Nie je to nepriestrelné — spammeri môžu rotovať IP adresy — ale výrazne to zvyšuje cenu zneužitia.
CAPTCHA je kompromis, nie riešenie
Google reCAPTCHA v3 je neviditeľná a hodnotí používateľov podľa správania, čo znie ideálne. V praxi blokuje legitímnych používateľov častejšie, než by ste čakali, najmä používateľov na VPN, Tor alebo zdieľaných firemných sieťach.
reCAPTCHA v2 (zaškrtávacie políčko „Nie som robot“) je spoľahlivejšia, ale pridáva trenie. Honeypot polia — skryté vstupy formulára, ktoré ľudia nevyplnia, ale boty áno — zachytia nesofistikované boty bez akéhokoľvek vplyvu na používateľa, no každý vážnejší spammer ich obíde triviálne.
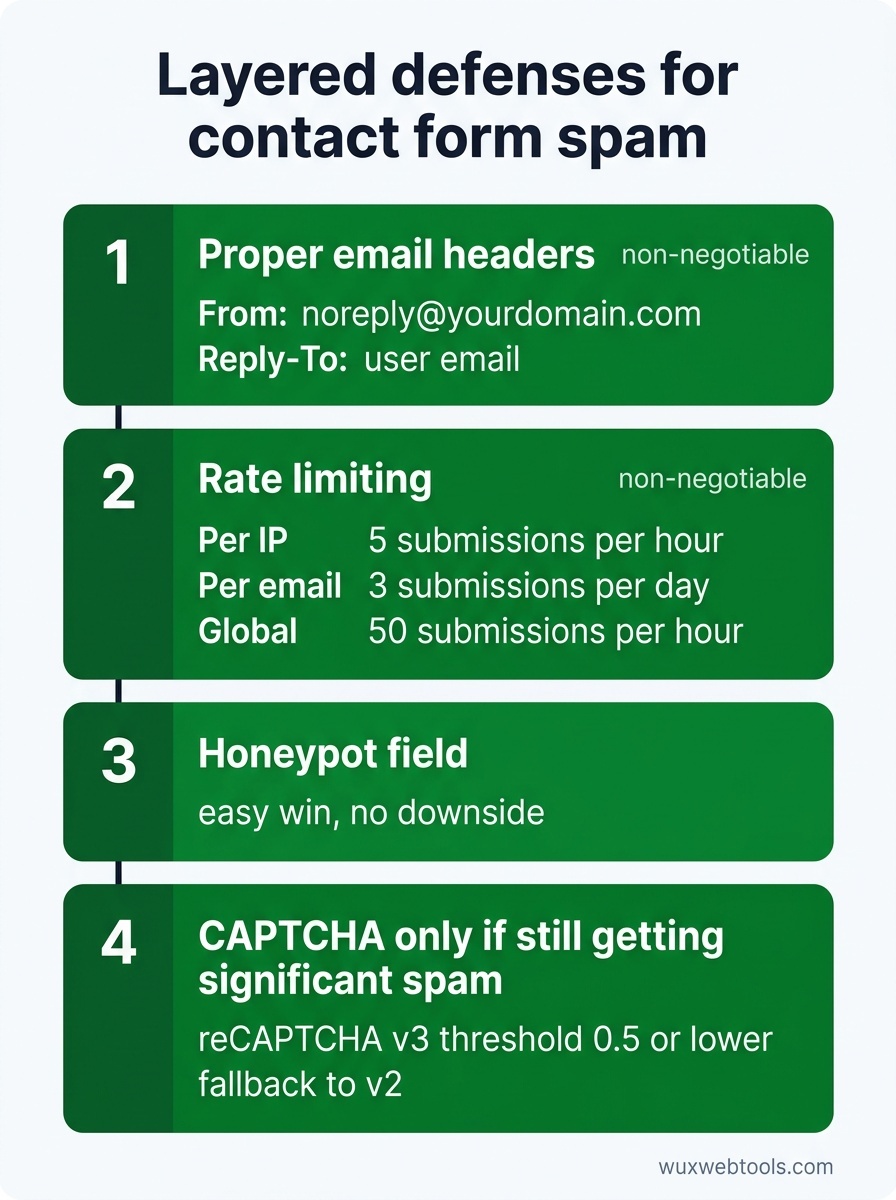
Najlepší prístup je vrstvený:
- Správne e-mailové hlavičky (nevyjednateľné)
- Obmedzovanie frekvencie (nevyjednateľné)
- Honeypot pole (jednoduchá výhra, bez nevýhod)
- CAPTCHA iba vtedy, ak po vyššie uvedenom stále dostávate výrazné množstvo spamu
Ak CAPTCHA pridáte, použite reCAPTCHA v3 s nízkym prahom (0,5 alebo menej) a záložným riešením na v2 pre používateľov s nízkym skóre. Väčšine používateľov to ponechá nízke trenie a zároveň to bude blokovať boty.
Kedy použiť službu formulárov tretej strany
Ak prevádzkujete malý web a nechcete udržiavať formulárovú infraštruktúru, služby tretích strán ako Formspree, Tally alebo Netlify Forms sa o toto všetko postarajú za vás. Obmedzujú frekvenciu, validujú a odosielajú e-maily zo svojich vlastných domén, takže vaša reputácia zostane čistá.
Kompromisom je, že posielate používateľské údaje tretej strane, čo môže byť v rozpore s vašimi zásadami ochrany súkromia alebo povinnosťami podľa GDPR. Spracovanie údajov na strane klienta je rastúci trend medzi tímami citlivými na súkromie, no kontaktné formuláre inherentne vyžadujú spracovanie na strane servera — z prehliadača nemôžete odosielať e-maily bez odhalenia prihlasovacích údajov.
Ak spracúvate citlivé dopyty (právne, medicínske, finančné), pravdepodobne potrebujete prevádzkovať vlastnú formulárovú infraštruktúru. Pre všetko ostatné je služba tretej strany rozumnou voľbou.
Problém s DMARC
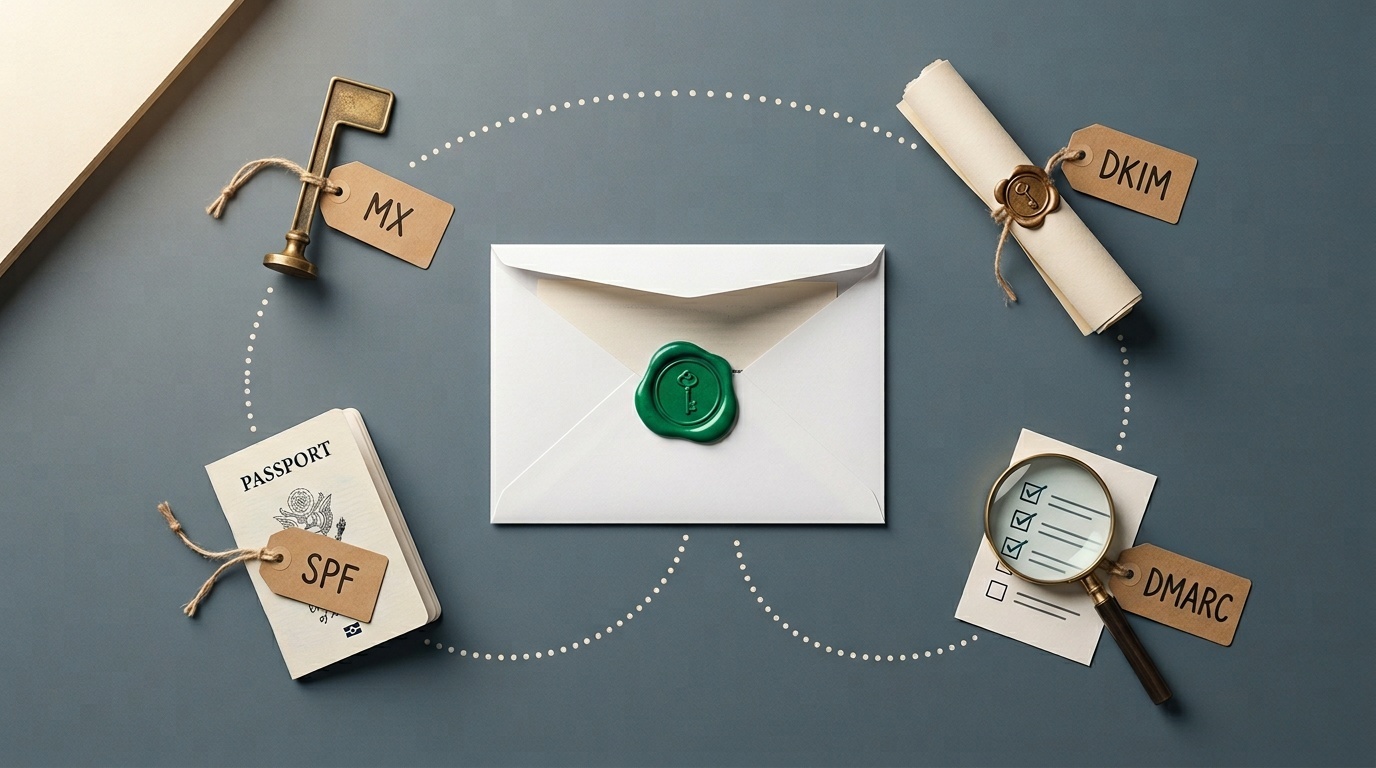
Aj keď opravíte hlavičky kontaktného formulára, nie ste v bezpečí, ak vašej doméne chýba politika DMARC. DMARC hovorí prijímajúcim poštovým serverom, čo majú robiť s e-mailom, ktorý neprejde kontrolami SPF alebo DKIM. Bez nej môžu spammeri stále odosielať e-maily, ktoré vyzerajú, že pochádzajú z vašej domény, aj keď nepoužívajú vaše servery.
Nastavenie DMARC je mimo rozsahu tohto článku, ale ak beriete reputáciu e-mailov vážne, je nevyjednateľné. Začnite politikou iba na monitorovanie (p=none) a postupne prejdite na p=quarantine alebo p=reject, keď si overíte, že váš legitímny e-mail je správne autentifikovaný.
A čo súhlas so súbormi cookie a sledovanie formulárov?
Ak váš kontaktný formulár používa analytiku alebo marketingové pixely na sledovanie odoslaní, pravdepodobne sa na vás vzťahujú pravidlá GDPR a ePrivacy. Väčšina kontaktných formulárov sledovanie nepotrebuje — už viete, že niekto formulár odoslal, pretože ste dostali e-mail — ale ak používate niečo ako Facebook Pixel alebo udalosti Google Analytics, pred načítaním týchto skriptov potrebujete výslovný súhlas.
Najjednoduchší prístup je odoslania kontaktného formulára vôbec nesledovať. Ak ich sledovať musíte, načítajte sledovacie skripty až po tom, čo používateľ udelí súhlas, a uistite sa, že váš banner so súhlasom je v súlade s pravidlami.
Kľúčové zhrnutie
- Nikdy nevkladajte e-mailové adresy odoslané používateľmi do hlavičky
From. Namiesto toho použiteReply-To. - Obmedzovanie frekvencie je povinné. Implementujte ho na úrovni aplikácie, nie iba na webovom serveri.
- Honeypot polia sú bezplatná výhra. CAPTCHA by mala byť až posledná možnosť.
- Služby formulárov tretích strán sú rozumnou voľbou pre malé weby, ale prinášajú kompromisy v oblasti súkromia.
- Ak zo svojej domény odosielate akýkoľvek e-mail, potrebujete politiku DMARC.
FAQ
Q: Môžem jednoducho vypnúť kontaktný formulár a namiesto toho použiť odkaz mailto?
A: Môžete, ale odkazy mailto vystavujú vašu e-mailovú adresu scraperom a prichádzate o možnosť zbierať štruktúrované údaje. Ak je spam ochromujúci, odkaz mailto je lepší než pokazený kontaktný formulár, ale oprava formulára je lepšia než oboje.
Q: Čo ak potrebujem odosielať e-maily z adresy používateľa z legitímnych dôvodov?
A: Takmer určite to nepotrebujete. Ak si myslíte, že áno, pravdepodobne sa snažíte vyriešiť problém pracovného postupu (napríklad smerovanie odpovedí), ktorý už rieši Reply-To. Ak skutočne potrebujete odosielať e-maily z ľubovoľných adries, potrebujete vyhradenú e-mailovú službu so správnou autentifikáciou, nie kontaktný formulár.
Q: Ako zistím, či je môj kontaktný formulár už zneužívaný?
A: Skontrolujte logy svojho poštového servera pre odchádzajúce SMTP spojenia. Ak vidíte vysoký objem odchádzajúcich e-mailov na adresy, ktoré nepoznáte, alebo ak bola vaša doména označená spamovými databázami ako Spamhaus, pravdepodobne ste používaní ako relay. Nástroje ako MXToolbox dokážu skontrolovať reputáciu vašej domény.
Q: Je bezpečné používať bezplatnú službu CAPTCHA?
A: Google reCAPTCHA je bezplatná a široko používaná, ale odosiela používateľské údaje do Google, čo môže byť v rozpore s vašimi zásadami ochrany súkromia. hCaptcha je alternatíva zameraná na súkromie, ktorá netrénuje AI modely na vašich používateľoch. Cloudflare Turnstile je ďalšia možnosť, ktorá je menej invazívna než tradičné CAPTCHA.
Q: Aký je rozdiel medzi SPF, DKIM a DMARC?
A: SPF uvádza, ktoré poštové servery môžu odosielať e-maily z vašej domény. DKIM kryptograficky podpisuje odchádzajúce e-maily, aby si príjemcovia mohli overiť, že s nimi nebolo manipulované. DMARC ich prepája a hovorí príjemcom, čo majú robiť, ak e-mail neprejde kontrolami SPF alebo DKIM. Na správnu autentifikáciu e-mailov potrebujete všetky tri.
Zdroje
- OWASP: Email Header Injection — Podrobné vysvetlenie toho, ako možno kontaktné formuláre zneužiť na podvrhovanie e-mailov.
- RFC 5322: Internet Message Format — Technický štandard, ktorý definuje e-mailové hlavičky vrátane
FromaReply-To. - DMARC.org: Overview — Oficiálny zdroj na pochopenie a implementáciu politík DMARC.
- Spamhaus: Domain Blocklists — Skontrolujte, či bola vaša doména označená za spam, a pochopte, ako fungujú blocklisty.
Často kladené otázky
Môžem jednoducho vypnúť kontaktný formulár a namiesto toho použiť odkaz mailto?
Čo ak potrebujem odosielať e-maily z adresy používateľa z legitímnych dôvodov?
Ako zistím, či je môj kontaktný formulár už zneužívaný?
Je bezpečné používať bezplatnú službu CAPTCHA?
Aký je rozdiel medzi SPF, DKIM a DMARC?
Zdroje a ďalšie čítanie