Почему ваша контактная форма — самый большой источник спам-рисков
Большинство контактных форм настроены на отправку email напрямую из пользовательского ввода. Это делает их очень простыми для эксплуатации.
Содержание
- Проблема старше, чем кажется
- Что делает контактные формы такими удобными для эксплуатации
- Правильный способ отправлять письма из контактной формы
- Ограничение частоты запросов обязательно
- CAPTCHA — это компромисс, а не решение
- Когда использовать сторонний сервис форм
- Проблема DMARC
- А как насчет [согласия на cookies и отслеживания форм](/ru/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Главное
- FAQ
- Источники
Проблема старше, чем кажется
Контактные формы используются как вектор спама с начала 2000-х, но проблема стала серьезнее по мере того, как почтовые провайдеры ужесточали требования к аутентификации. Большинство контактных форм по-прежнему устроены одинаково: пользователь заполняет форму, ваш сервер отправляет письмо, используя адрес пользователя в заголовке From, а вы ждете ответов.
Это классическая уязвимость подмены отправителя email. Спамеры могут использовать вашу форму, чтобы отправлять письма, которые выглядят так, будто пришли с любого нужного им адреса, через IP вашего сервера. Если таким образом уйдет достаточно много спама, ваш домен попадет под подозрение, а легитимные транзакционные письма перестанут доходить до входящих.
Исправление простое, но большинство руководств по-прежнему объясняют его неправильно.
Что делает контактные формы такими удобными для эксплуатации
Типичная контактная форма принимает три поля: имя, email и сообщение. Серверный обработчик берет этот email-адрес и напрямую помещает его в заголовок From исходящего SMTP-сообщения. Это удобно для ответов — можно просто нажать "reply" во входящих, — но это также подарок для спамеров.
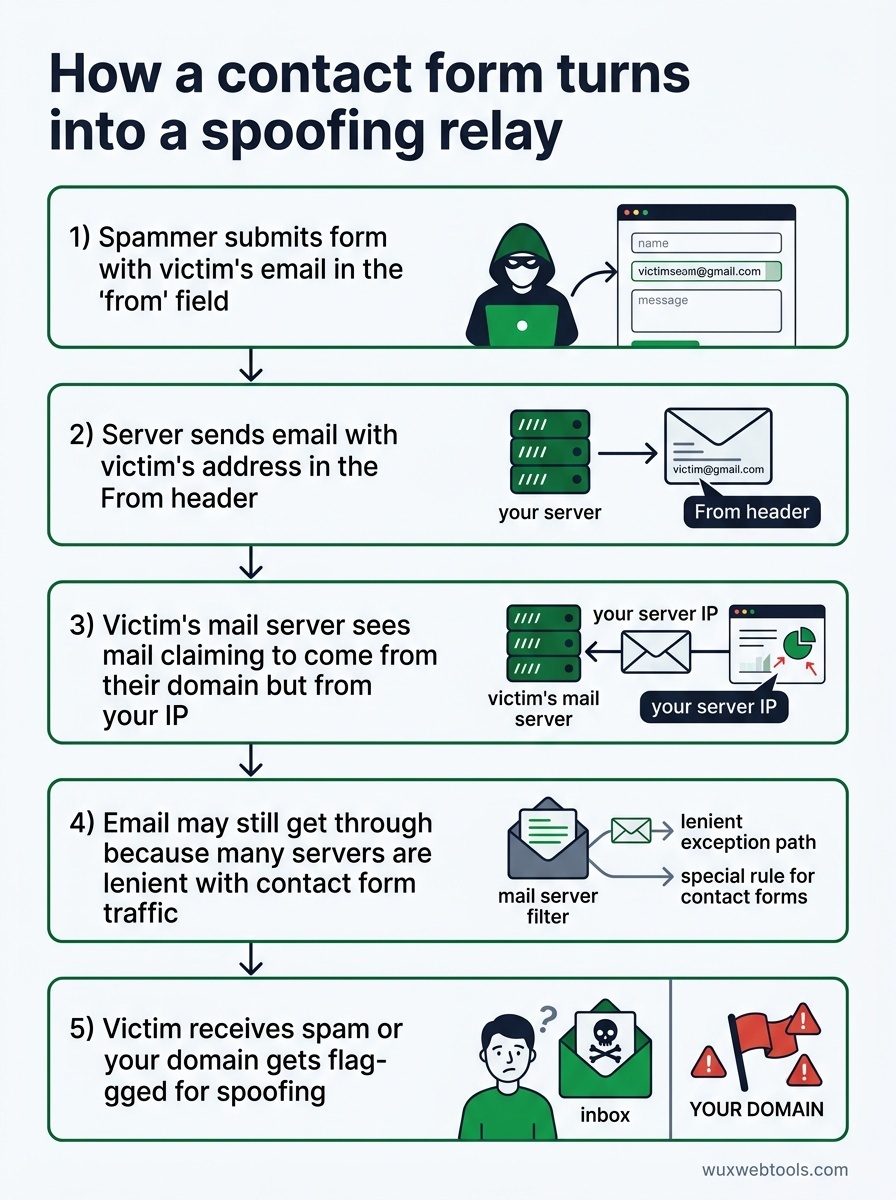
Вот что происходит, когда спамер находит вашу форму:
- Он отправляет форму, указав email-адрес жертвы в поле "from"
- Ваш сервер послушно отправляет письмо с адресом этой жертвы в заголовке
From - Почтовый сервер жертвы видит письмо, которое якобы пришло с их домена, но отправлено с вашего IP
- Если у вашего домена нет корректных SPF/DKIM/DMARC-записей (и даже если они есть), письмо все равно может пройти, потому что многие серверы снисходительно относятся к трафику контактных форм
- Жертва получает спам, который выглядит так, будто пришел с ее собственного адреса, либо ваш домен помечают за подмену отправителя
Это не теоретическая атака. Такое происходит постоянно. Если у вас есть контактная форма и вы никогда не проверяли логи почтового сервера, вероятно, вас уже используют таким образом.
Правильный способ отправлять письма из контактной формы
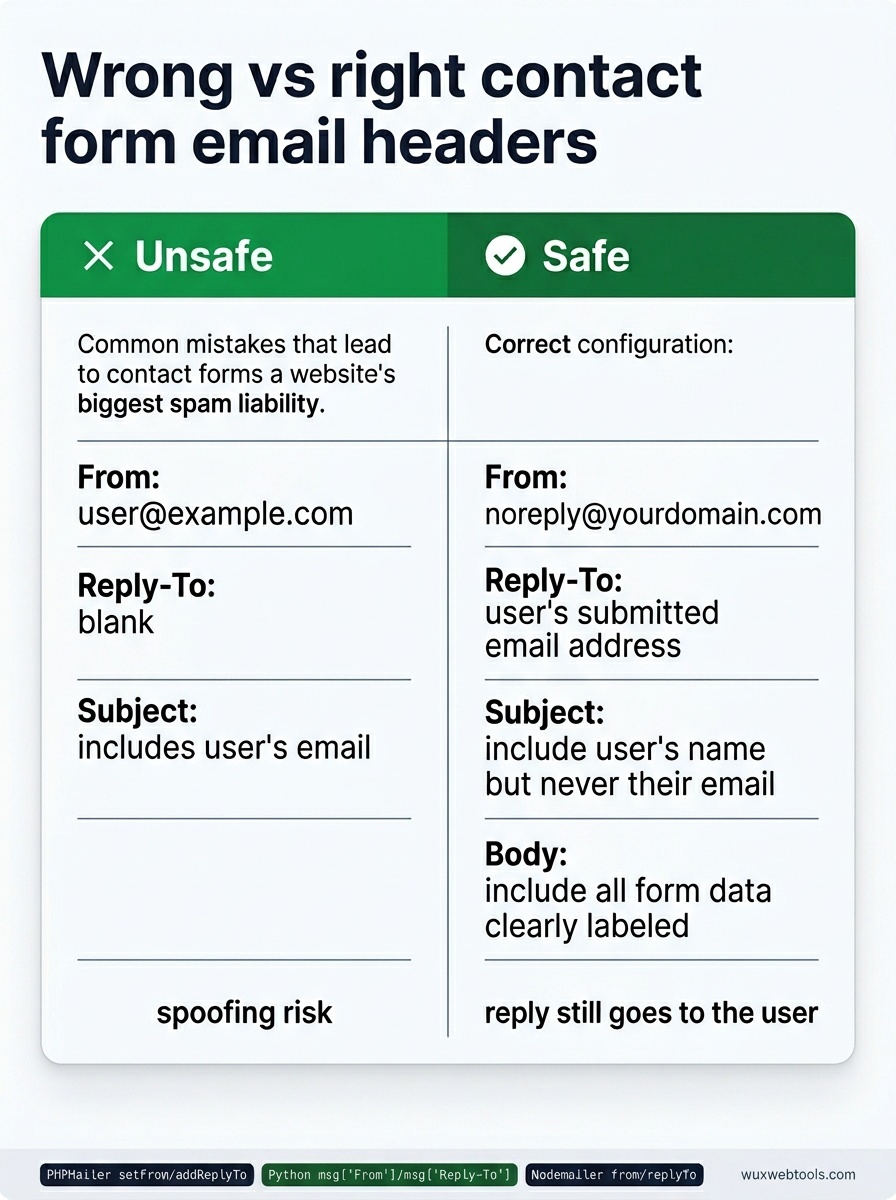
Решение — никогда не помещать пользовательский ввод в заголовок From. Вместо этого:
- From:
[email protected](или любой адрес, который вы контролируете) - Reply-To: email-адрес, отправленный пользователем
- Subject: при желании укажите имя пользователя, но никогда не его email
- Body: включите все данные формы с понятными подписями
Так ваш сервер отправляет письма только с адресов, которые принадлежат вам и правильно аутентифицированы. Когда вы нажимаете "reply" во входящих, ответ все равно уходит пользователю — именно для этого нужен Reply-To. Но спамеры не смогут использовать вашу форму, чтобы выдавать себя за произвольные адреса.
Большинство email-библиотек поддерживают это из коробки. В PHP PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
В Python smtplib с email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
В Node.js с Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Если ваша контактная форма сейчас помещает пользовательский ввод в заголовок From, это исправляется одной строкой. Сделайте это сегодня.
Ограничение частоты запросов обязательно
Даже при корректной гигиене заголовков незащищенная контактная форма все равно остается вектором спама. Спамеры будут отправлять форму сотни раз с разными текстами сообщений, и ваш почтовый ящик заполнится мусором.
Ограничение частоты нужно на нескольких уровнях:
- На IP: не более 5 отправок в час с одного IP
- На email: не более 3 отправок в день с одного email-адреса
- Глобально: не более 50 отправок в час по всем пользователям (настройте в зависимости от вашего трафика)
Ограничение частоты должно быть в коде приложения, а не только в конфигурации веб-сервера. Ограничения Nginx и Apache могут помочь, но они работают на уровне запросов и ничего не знают об email-адресах или специфичных для форм шаблонах злоупотреблений.
Если вы используете фреймворк, вероятно, для него уже есть middleware для rate limiting, которое можно подключить. Если вы пишете с нуля, простого счетчика Redis с истекающими ключами будет достаточно:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Это не делает защиту непробиваемой — спамеры могут менять IP, — но существенно повышает стоимость злоупотребления.
CAPTCHA — это компромисс, а не решение
Google reCAPTCHA v3 невидима и оценивает пользователей по поведению, что звучит идеально. На практике она блокирует легитимных пользователей чаще, чем можно ожидать, особенно пользователей VPN, Tor или общих корпоративных сетей.
reCAPTCHA v2 (чекбокс "I'm not a robot") надежнее, но добавляет трение. Поля-ловушки — скрытые поля формы, которые люди не заполняют, а боты заполняют, — ловят примитивных ботов без какого-либо влияния на пользователя, но для любого серьезного спамера их очень легко обойти.
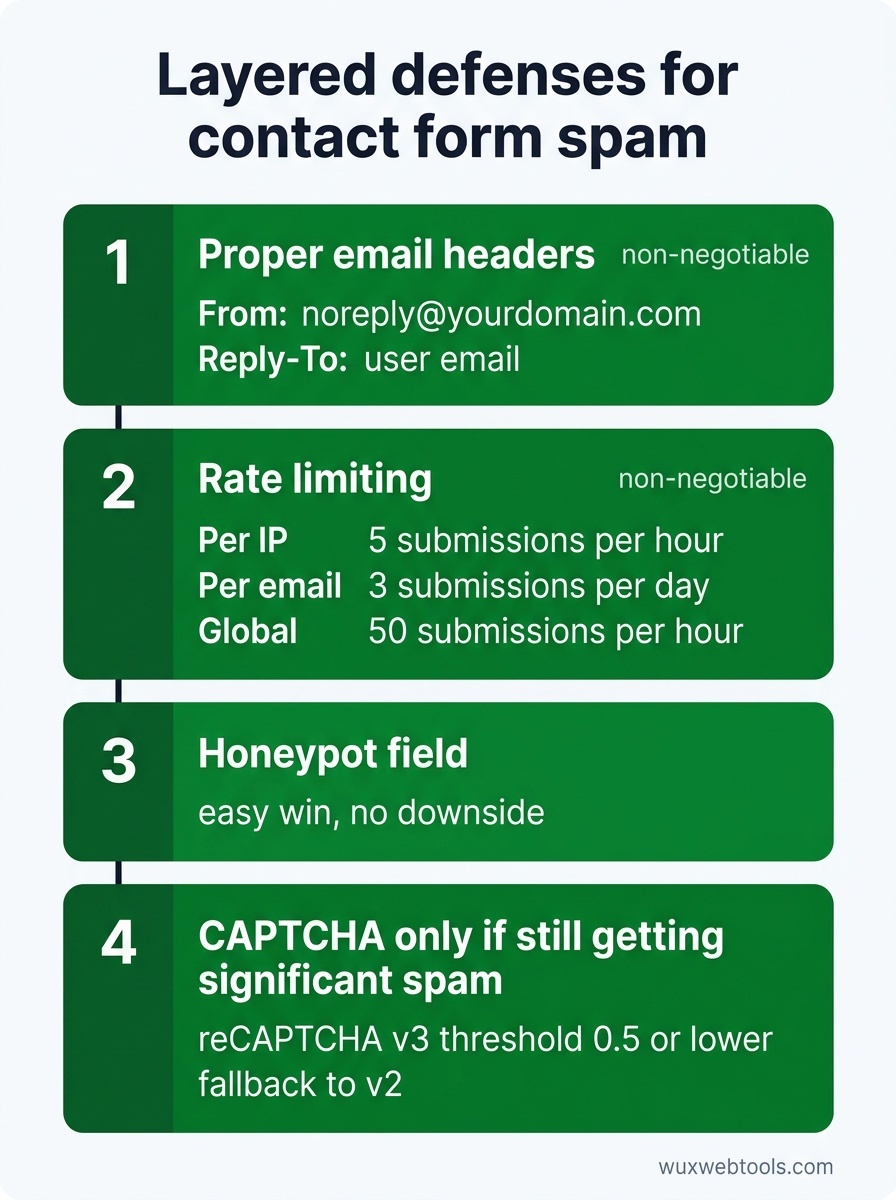
Лучший подход — многоуровневый:
- Корректные email-заголовки (обязательно)
- Ограничение частоты (обязательно)
- Поле-ловушка (простая победа без недостатков)
- CAPTCHA только если после всего выше вы все еще получаете заметное количество спама
Если вы добавляете CAPTCHA, используйте reCAPTCHA v3 с низким порогом (0.5 или ниже) и fallback на v2 для пользователей с низкой оценкой. Так для большинства пользователей трение останется низким, а боты все еще будут блокироваться.
Когда использовать сторонний сервис форм
Если у вас небольшой сайт и вы не хотите поддерживать инфраструктуру форм, сторонние сервисы вроде Formspree, Tally или Netlify Forms делают все это за вас. Они ограничивают частоту, валидируют данные и отправляют письма со своих доменов, поэтому ваша репутация остается чистой.
Компромисс в том, что вы передаете пользовательские данные третьей стороне, что может конфликтовать с вашей политикой конфиденциальности или обязательствами по GDPR. Обработка данных на стороне клиента становится все более популярной среди команд, которым важна приватность, но контактные формы по своей природе требуют серверной обработки — отправить email из браузера без раскрытия учетных данных нельзя.
Если вы обрабатываете чувствительные обращения (юридические, медицинские, финансовые), вероятно, вам нужно запускать собственную инфраструктуру форм. Для всего остального сторонний сервис — разумный выбор.
Проблема DMARC
Даже если вы исправили заголовки контактной формы, вы не в безопасности, если у вашего домена нет политики DMARC. DMARC сообщает принимающим почтовым серверам, что делать с письмами, которые не проходят проверки SPF или DKIM. Без него спамеры все еще могут отправлять письма, которые выглядят так, будто пришли с вашего домена, даже если они не используют ваши серверы.
Настройка DMARC выходит за рамки этой статьи, но если вы серьезно относитесь к email-репутации, это обязательно. Начните с политики только для мониторинга (p=none) и постепенно переходите к p=quarantine или p=reject по мере того, как убедитесь, что ваши легитимные письма правильно аутентифицированы.
А как насчет согласия на cookies и отслеживания форм?
Если ваша контактная форма использует аналитику или маркетинговые пиксели для отслеживания отправок, вероятно, на вас распространяются правила GDPR и ePrivacy. Большинству контактных форм отслеживание не нужно — вы и так знаете, что кто-то отправил форму, потому что получили email, — но если вы используете что-то вроде Facebook Pixel или событий Google Analytics, вам нужно явное согласие до загрузки этих скриптов.
Самый простой подход — вообще не отслеживать отправки контактной формы. Если вы обязаны их отслеживать, загружайте скрипты отслеживания только после согласия пользователя и убедитесь, что ваш баннер согласия соответствует требованиям.
Главное
- Никогда не помещайте email-адреса, отправленные пользователями, в заголовок
From. Используйте вместо этогоReply-To. - Ограничение частоты обязательно. Реализуйте его на уровне приложения, а не только веб-сервера.
- Поля-ловушки — бесплатная победа. CAPTCHA должна быть крайней мерой.
- Сторонние сервисы форм — разумный выбор для небольших сайтов, но они создают компромиссы в области приватности.
- Если вы отправляете любые письма со своего домена, вам нужна политика DMARC.
FAQ
Q: Можно ли просто отключить контактную форму и использовать вместо нее ссылку mailto?
A: Можно, но ссылки mailto раскрывают ваш email-адрес скраперам, и вы теряете возможность собирать структурированные данные. Если спам стал неуправляемым, ссылка mailto лучше, чем сломанная контактная форма, но исправленная форма лучше обоих вариантов.
Q: Что если мне нужно отправлять email с адреса пользователя по легитимным причинам?
A: Почти наверняка не нужно. Если вам кажется, что нужно, вы, вероятно, пытаетесь решить проблему рабочего процесса (например, маршрутизацию ответов), которую уже решает Reply-To. Если вам действительно нужно отправлять письма с произвольных адресов, вам нужен выделенный email-сервис с корректной аутентификацией, а не контактная форма.
Q: Как понять, что моей контактной формой уже злоупотребляют?
A: Проверьте логи почтового сервера на исходящие SMTP-соединения. Если вы видите большой объем исходящих писем на незнакомые адреса или если ваш домен был отмечен спам-базами вроде Spamhaus, вероятно, вас используют как ретранслятор. Инструменты вроде MXToolbox могут проверить репутацию вашего домена.
Q: Безопасно ли использовать бесплатный сервис CAPTCHA?
A: Google reCAPTCHA бесплатна и широко используется, но она отправляет пользовательские данные в Google, что может конфликтовать с вашей политикой конфиденциальности. hCaptcha — альтернатива с фокусом на приватность, которая не обучает AI-модели на ваших пользователях. Cloudflare Turnstile — еще один вариант, менее навязчивый, чем традиционные CAPTCHA.
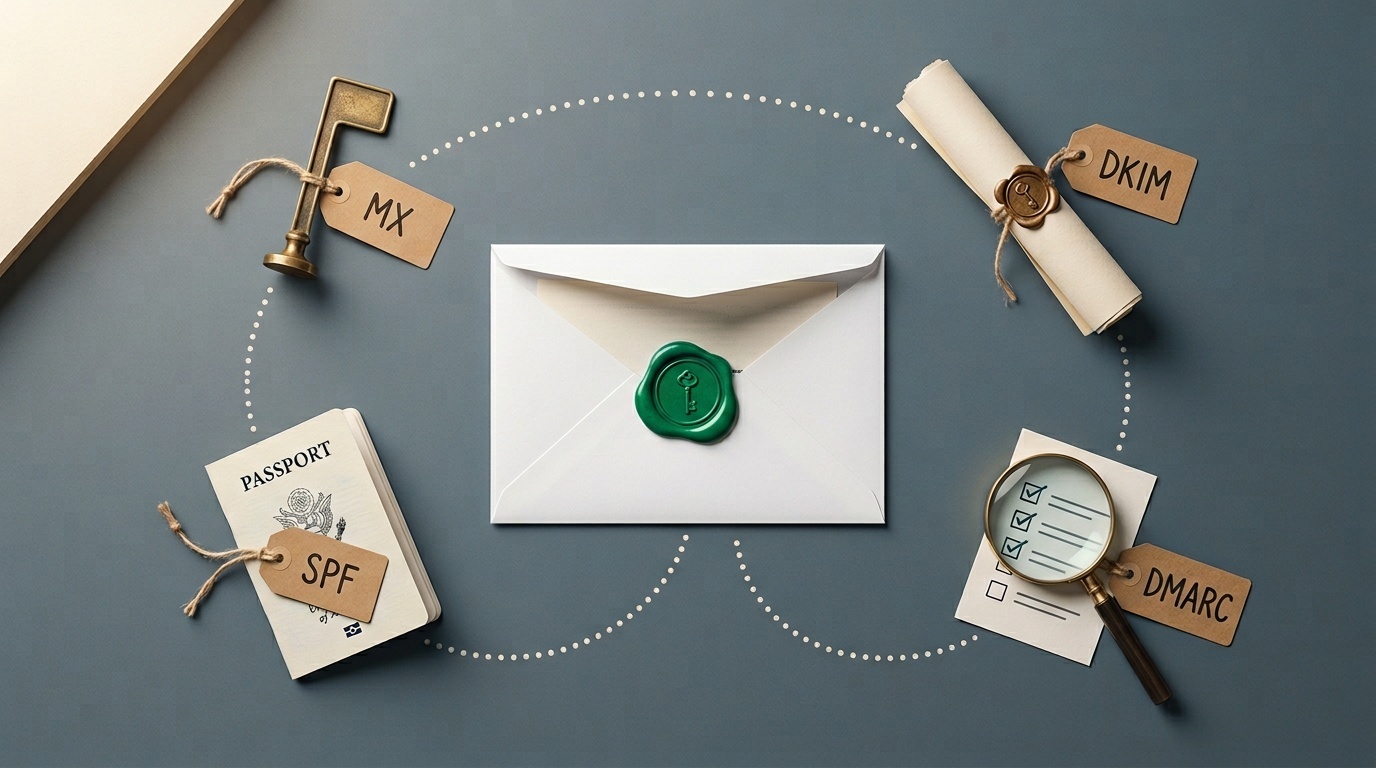
Q: В чем разница между SPF, DKIM и DMARC?
A: SPF перечисляет, каким почтовым серверам разрешено отправлять email от имени вашего домена. DKIM криптографически подписывает исходящие письма, чтобы получатели могли проверить, что письмо не было изменено. DMARC связывает их вместе и сообщает получателям, что делать, если письмо не прошло проверки SPF или DKIM. Для корректной email-аутентификации нужны все три.
Источники
- OWASP: Email Header Injection — Подробное объяснение того, как контактные формы могут использоваться для подмены отправителя email.
- RFC 5322: Internet Message Format — Технический стандарт, определяющий email-заголовки, включая
FromиReply-To. - DMARC.org: Overview — Официальный ресурс для понимания и внедрения политик DMARC.
- Spamhaus: Domain Blocklists — Проверьте, был ли ваш домен отмечен за спам, и узнайте, как работают блок-листы.
Часто задаваемые вопросы
Можно ли просто отключить контактную форму и использовать вместо нее ссылку mailto?
Что если мне нужно отправлять email с адреса пользователя по легитимным причинам?
Как понять, что моей контактной формой уже злоупотребляют?
Безопасно ли использовать бесплатный сервис CAPTCHA?
В чем разница между SPF, DKIM и DMARC?
Источники и дальнейшее чтение