De ce formularul tău de contact este cel mai mare risc de spam
Majoritatea formularelor de contact sunt configurate să trimită email direct din datele introduse de utilizator. Asta le face trivial de exploatat.
Cuprins
- Problema este mai veche decât crezi
- Ce face formularele de contact atât de ușor de exploatat
- Modul corect de a trimite emailuri din formularul de contact
- Limitarea ratei nu este opțională
- CAPTCHA-urile sunt un compromis, nu o soluție
- Când să folosești un serviciu terț pentru formulare
- Problema DMARC
- Dar despre [Consimțământul pentru cookie-uri și urmărirea formularelor](/ro/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Idei principale
- FAQ
- Surse
Problema este mai veche decât crezi
Formularele de contact au fost un vector de spam încă de la începutul anilor 2000, dar problema s-a agravat pe măsură ce furnizorii de email și-au înăsprit cerințele de autentificare. Majoritatea formularelor de contact sunt încă construite la fel: utilizatorul completează un formular, serverul tău trimite un email folosind adresa utilizatorului în antetul From, iar tu aștepți răspunsuri.
Aceasta este o vulnerabilitate clasică de falsificare a emailului. Spammerii pot folosi formularul tău pentru a trimite emailuri care par să vină de la orice adresă doresc, rutate prin IP-ul serverului tău. Dacă suficient spam pleacă în acest fel, domeniul tău este marcat, iar emailurile tale tranzacționale legitime nu mai ajung în inbox.
Remedierea este simplă, dar majoritatea tutorialelor încă o explică greșit.
Ce face formularele de contact atât de ușor de exploatat
Un formular de contact tipic acceptă trei câmpuri: nume, email și mesaj. Handlerul de pe server ia acea adresă de email și o introduce direct în antetul From al unui mesaj SMTP de ieșire. Este convenabil pentru răspunsuri — poți apăsa pur și simplu „reply” în inbox — dar este și un cadou pentru spammeri.
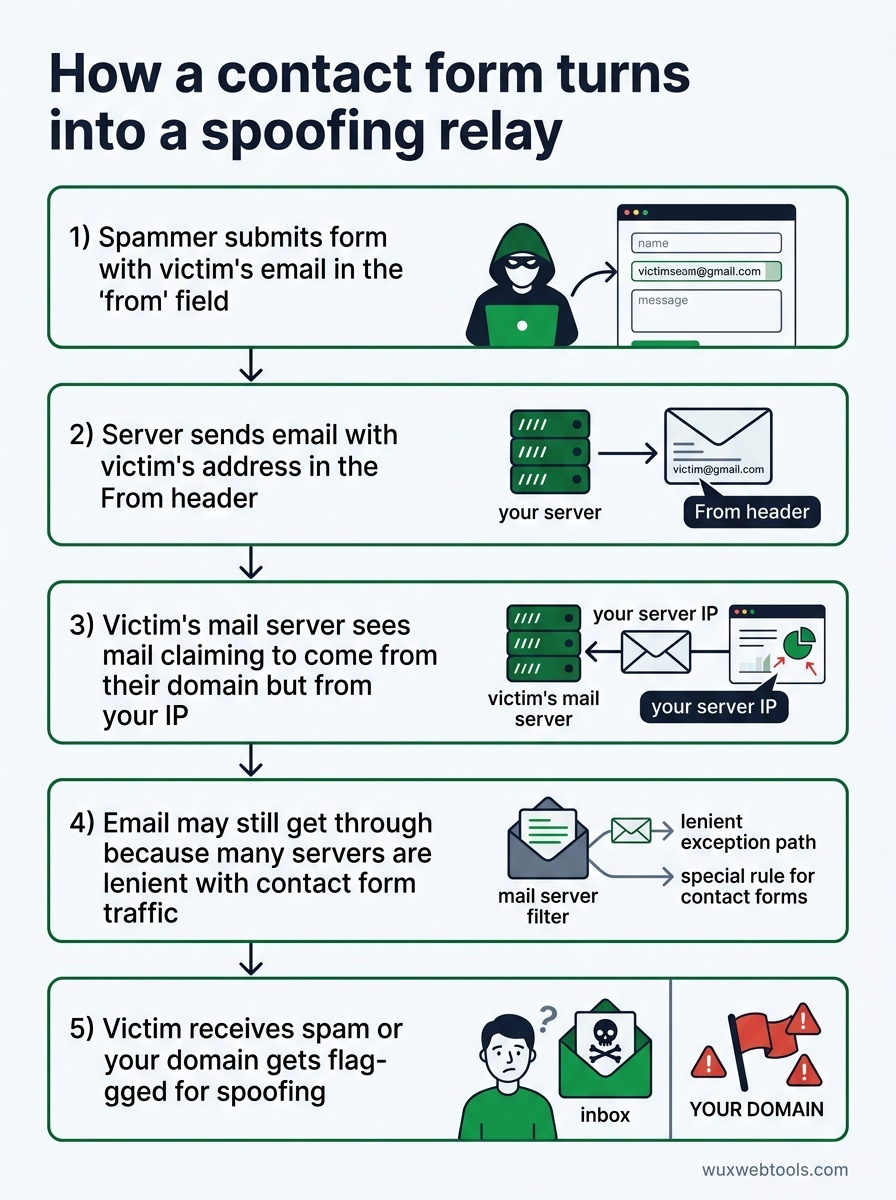
Iată ce se întâmplă când un spammer găsește formularul tău:
- Trimite formularul cu adresa de email a unei victime în câmpul „from”
- Serverul tău trimite conștiincios un email cu adresa acelei victime în antetul
From - Serverul de mail al victimei vede un email care pretinde că vine de pe domeniul ei, dar care provine de la IP-ul tău
- Dacă domeniul tău nu are înregistrări SPF/DKIM/DMARC corecte (sau chiar dacă le are), emailul poate totuși să treacă, deoarece multe servere sunt indulgente cu traficul provenit din formulare de contact
- Victima primește spam care pare să vină de la propria adresă, sau domeniul tău este marcat pentru spoofing
Acesta nu este un atac teoretic. Se întâmplă constant. Dacă rulezi un formular de contact și nu ai verificat niciodată jurnalele serverului de mail, probabil ești deja folosit în acest fel.
Modul corect de a trimite emailuri din formularul de contact
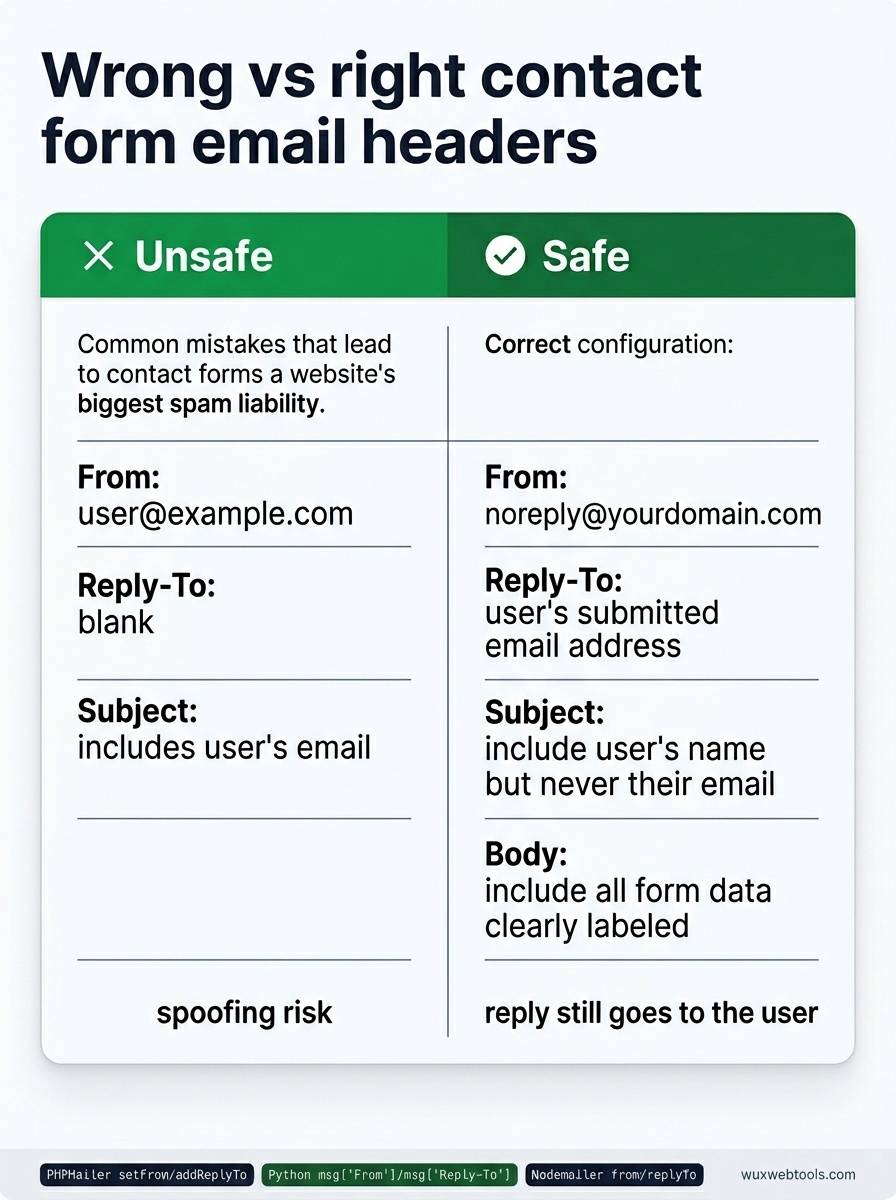
Soluția este să nu pui niciodată date introduse de utilizator în antetul From. În schimb:
- From:
[email protected](sau orice adresă pe care o controlezi) - Reply-To: Adresa de email trimisă de utilizator
- Subject: Include numele utilizatorului dacă vrei, dar niciodată emailul lui
- Body: Include toate datele din formular, etichetate clar
În acest fel, serverul tău trimite emailuri doar de la adrese pe care le deții și pe care le-ai autentificat corect. Când apeși „reply” în inbox, răspunsul ajunge tot la utilizator — asta face Reply-To. Dar spammerii nu pot folosi formularul tău pentru a impersona adrese arbitrare.
Majoritatea bibliotecilor de email acceptă asta nativ. În PHP's PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
În Python's smtplib cu email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
În Node.js cu Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Dacă formularul tău de contact pune în prezent date introduse de utilizator în antetul From, aceasta este o remediere de o singură linie. Fă-o astăzi.
Limitarea ratei nu este opțională
Chiar și cu o igienă corectă a antetelor, un formular de contact neprotejat rămâne un vector de spam. Spammerii vor trimite formularul de sute de ori cu corpuri de mesaj diferite, iar inboxul tău se va umple de gunoi.
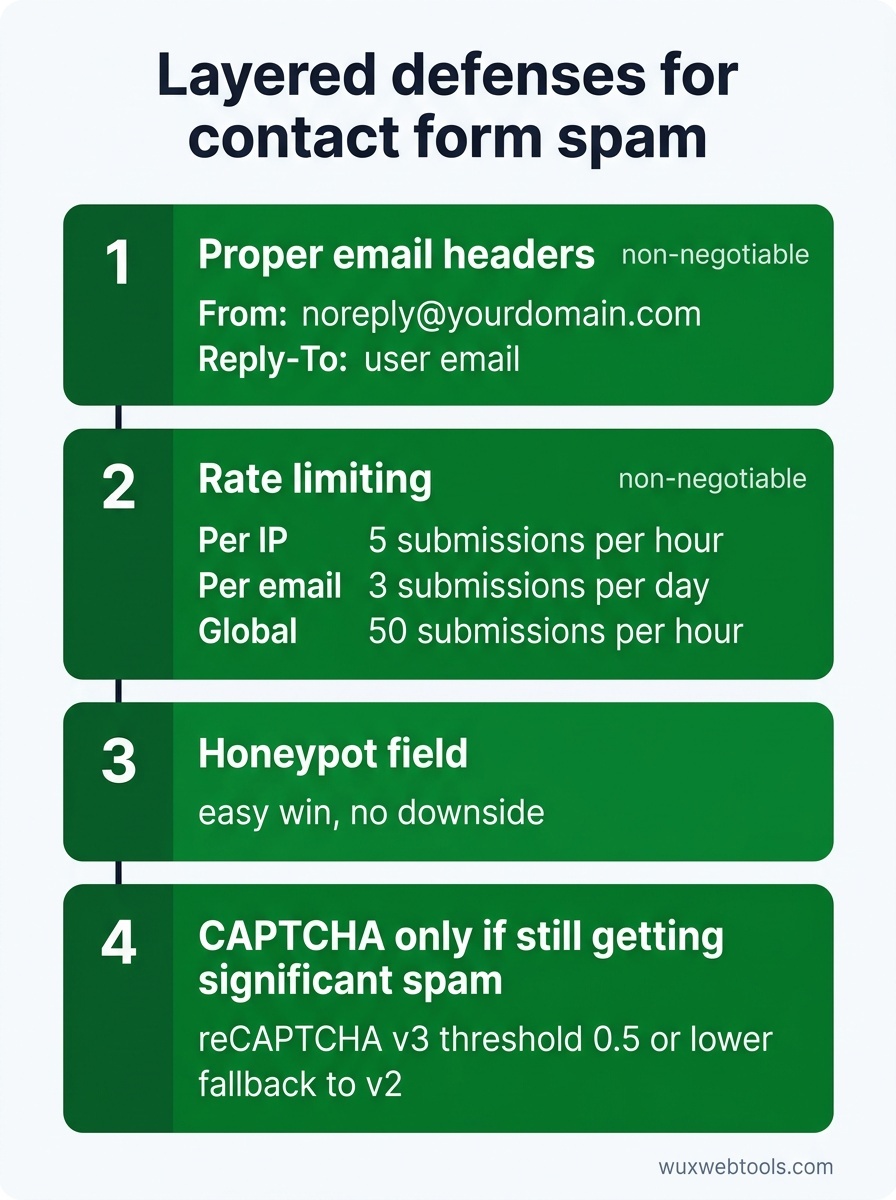
Ai nevoie de limitarea ratei la mai multe niveluri:
- Per IP: Nu mai mult de 5 trimiteri pe oră de la același IP
- Per email: Nu mai mult de 3 trimiteri pe zi de la aceeași adresă de email
- Global: Nu mai mult de 50 de trimiteri pe oră pentru toți utilizatorii (ajustează în funcție de traficul tău)
Limitarea ratei își are locul în codul aplicației, nu doar în configurația serverului web. Limitarea ratei în Nginx și Apache poate ajuta, dar operează la nivel de cerere și nu știe nimic despre adrese de email sau tipare de abuz specifice formularelor.
Dacă folosești un framework, probabil există un middleware de limitare a ratei pe care îl poți adăuga. Dacă construiești de la zero, un contor Redis simplu cu chei care expiră funcționează bine:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Nu este o soluție infailibilă — spammerii pot roti IP-urile — dar crește semnificativ costul abuzului.
CAPTCHA-urile sunt un compromis, nu o soluție
Google's reCAPTCHA v3 este invizibil și evaluează utilizatorii pe baza comportamentului, ceea ce sună ideal. În practică, blochează utilizatori legitimi mai des decât te-ai aștepta, mai ales utilizatori pe VPN-uri, Tor sau rețele corporate partajate.
reCAPTCHA v2 (caseta „I'm not a robot”) este mai fiabil, dar adaugă fricțiune. Câmpurile honeypot — inputuri ascunse în formular pe care oamenii nu le vor completa, dar boții da — prind boți nesofisticați fără niciun impact asupra utilizatorului, însă sunt triviale de ocolit pentru orice spammer serios.
Cea mai bună abordare este stratificată:
- Antete de email corecte (nenegociabil)
- Limitarea ratei (nenegociabil)
- Câmp honeypot (câștig ușor, fără dezavantaje)
- CAPTCHA doar dacă încă primești spam semnificativ după cele de mai sus
Dacă adaugi un CAPTCHA, folosește reCAPTCHA v3 cu un prag scăzut (0,5 sau mai mic) și un fallback la v2 pentru utilizatorii care primesc scor slab. Astfel, fricțiunea rămâne redusă pentru majoritatea utilizatorilor, blocând totuși boții.
Când să folosești un serviciu terț pentru formulare
Dacă administrezi un site mic și nu vrei să întreții infrastructură pentru formulare, servicii terțe precum Formspree, Tally sau Netlify Forms se ocupă de toate acestea pentru tine. Ele limitează rata, validează și trimit emailuri de pe propriile domenii, astfel încât reputația ta rămâne curată.
Compromisul este că trimiți datele utilizatorilor către un terț, ceea ce poate intra în conflict cu politica ta de confidențialitate sau cu obligațiile GDPR. Procesarea datelor pe partea clientului este o tendință în creștere pentru echipele preocupate de confidențialitate, dar formularele de contact necesită în mod inerent procesare pe server — nu poți trimite emailuri din browser fără să expui credențiale.
Dacă gestionezi solicitări sensibile (juridice, medicale, financiare), probabil trebuie să rulezi propria infrastructură de formulare. Pentru orice altceva, un serviciu terț este o alegere rezonabilă.
Problema DMARC
Chiar dacă repari antetele formularului de contact, nu ești în siguranță dacă domeniul tău nu are o politică DMARC. DMARC le spune serverelor de mail destinatare ce să facă cu emailurile care nu trec verificările SPF sau DKIM. Fără aceasta, spammerii pot trimite în continuare emailuri care par să vină de pe domeniul tău, chiar dacă nu folosesc serverele tale.
Configurarea DMARC depășește sfera acestui articol, dar dacă iei în serios reputația emailului, este nenegociabilă. Începe cu o politică doar de monitorizare (p=none) și treci treptat la p=quarantine sau p=reject pe măsură ce verifici că emailurile tale legitime sunt autentificate corect.
Dar despre Consimțământul pentru cookie-uri și urmărirea formularelor?
Dacă formularul tău de contact folosește analytics sau pixeli de marketing pentru a urmări trimiterile, probabil intri sub incidența regulilor GDPR și ePrivacy. Majoritatea formularelor de contact nu au nevoie de tracking — știi deja că cineva a trimis formularul pentru că ai primit emailul — dar dacă folosești ceva precum Facebook Pixel sau evenimente Google Analytics, ai nevoie de consimțământ explicit înainte ca acele scripturi să se încarce.
Cea mai simplă abordare este să nu urmărești deloc trimiterile formularului de contact. Dacă trebuie să le urmărești, încarcă scripturile de tracking doar după ce utilizatorul își dă consimțământul și asigură-te că bannerul tău de consimțământ este conform.
Idei principale
- Nu pune niciodată adrese de email trimise de utilizatori în antetul
From. FoloseșteReply-Toîn schimb. - Limitarea ratei este obligatorie. Implementeaz-o la nivelul aplicației, nu doar pe serverul web.
- Câmpurile honeypot sunt un câștig gratuit. CAPTCHA-urile ar trebui să fie ultima soluție.
- Serviciile terțe pentru formulare sunt o alegere rezonabilă pentru site-uri mici, dar introduc compromisuri de confidențialitate.
- Dacă trimiți orice email de pe domeniul tău, ai nevoie de o politică DMARC.
FAQ
Q: Pot pur și simplu să dezactivez formularul de contact și să folosesc în schimb un link mailto?
A: Poți, dar linkurile mailto îți expun adresa de email colectoarelor automate, iar tu pierzi capacitatea de a colecta date structurate. Dacă spamul este copleșitor, un link mailto este mai bun decât un formular de contact defect, dar repararea formularului este mai bună decât ambele.
Q: Ce fac dacă trebuie să trimit emailuri de la adresa utilizatorului din motive legitime?
A: Aproape sigur nu trebuie. Dacă crezi că trebuie, probabil încerci să rezolvi o problemă de flux de lucru (cum ar fi rutarea răspunsurilor) pe care Reply-To o rezolvă deja. Dacă ai într-adevăr nevoie să trimiți emailuri de la adrese arbitrare, ai nevoie de un serviciu de email dedicat, cu autentificare corectă, nu de un formular de contact.
Q: Cum știu dacă formularul meu de contact este deja abuzat?
A: Verifică jurnalele serverului de mail pentru conexiuni SMTP de ieșire. Dacă vezi un volum mare de emailuri trimise către adrese pe care nu le recunoști sau dacă domeniul tău a fost marcat de baze de date anti-spam precum Spamhaus, probabil ești folosit ca releu. Instrumente precum MXToolbox pot verifica reputația domeniului tău.
Q: Este sigur să folosesc un serviciu CAPTCHA gratuit?
A: Google's reCAPTCHA este gratuit și utilizat pe scară largă, dar trimite datele utilizatorilor către Google, ceea ce poate intra în conflict cu politica ta de confidențialitate. hCaptcha este o alternativă orientată spre confidențialitate, care nu antrenează modele AI pe utilizatorii tăi. Cloudflare Turnstile este o altă opțiune, mai puțin intruzivă decât CAPTCHA-urile tradiționale.
Q: Care este diferența dintre SPF, DKIM și DMARC?
A: SPF listează ce servere de mail au voie să trimită emailuri de pe domeniul tău. DKIM semnează criptografic emailurile de ieșire, astfel încât destinatarii să poată verifica dacă nu au fost modificate. DMARC le leagă pe cele două și le spune destinatarilor ce să facă dacă un email nu trece verificările SPF sau DKIM. Ai nevoie de toate trei pentru o autentificare corectă a emailului.
Surse
- OWASP: Email Header Injection — Explicație detaliată despre cum pot fi exploatate formularele de contact pentru falsificarea emailurilor.
- RFC 5322: Internet Message Format — Standardul tehnic care definește antetele de email, inclusiv
FromșiReply-To. - DMARC.org: Overview — Resursă oficială pentru înțelegerea și implementarea politicilor DMARC.
- Spamhaus: Domain Blocklists — Verifică dacă domeniul tău a fost marcat pentru spam și înțelege cum funcționează listele de blocare.
Întrebări frecvente
Pot pur și simplu să dezactivez formularul de contact și să folosesc în schimb un link mailto?
Ce fac dacă trebuie să trimit emailuri de la adresa utilizatorului din motive legitime?
Cum știu dacă formularul meu de contact este deja abuzat?
Este sigur să folosesc un serviciu CAPTCHA gratuit?
Care este diferența dintre SPF, DKIM și DMARC?
Surse și lecturi suplimentare