Dlaczego formularz kontaktowy jest największym źródłem ryzyka spamu
Większość formularzy kontaktowych jest skonfigurowana tak, aby wysyłać e-maile bezpośrednio na podstawie danych wprowadzonych przez użytkownika. To sprawia, że bardzo łatwo je wykorzystać.
Spis treści
- Problem jest starszy, niż myślisz
- Co sprawia, że formularze kontaktowe są tak łatwe do wykorzystania
- Prawidłowy sposób wysyłania e-maili z formularza kontaktowego
- Rate limiting nie jest opcjonalny
- CAPTCHA to kompromis, nie rozwiązanie
- Kiedy użyć zewnętrznej usługi formularzy
- Problem z DMARC
- A co z [zgodą na pliki cookie i śledzeniem formularzy](/pl/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Najważniejsze wnioski
- FAQ
- Źródła
Problem jest starszy, niż myślisz
Formularze kontaktowe są wektorem spamu od początku lat 2000, ale problem pogłębił się, odkąd dostawcy poczty zaostrzyli wymagania dotyczące uwierzytelniania. Większość formularzy kontaktowych nadal działa w ten sam sposób: użytkownik wypełnia formularz, Twój serwer wysyła e-mail z adresem użytkownika w nagłówku From, a Ty czekasz na odpowiedzi.
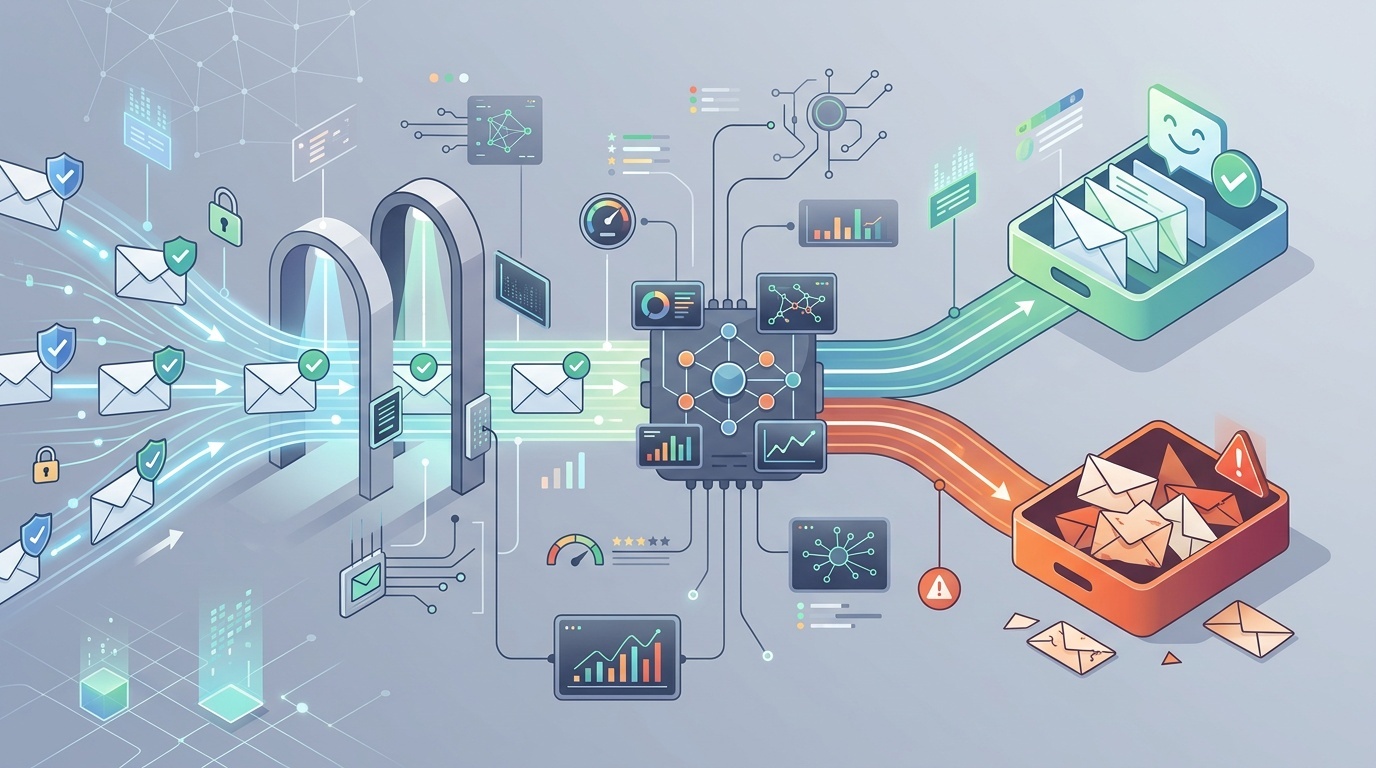
To podręcznikowa podatność na spoofing e-maili. Spamerzy mogą użyć Twojego formularza do wysłania wiadomości, która wygląda tak, jakby pochodziła z dowolnego wybranego przez nich adresu, a ruch przechodzi przez adres IP Twojego serwera. Jeśli w ten sposób zostanie wysłana wystarczająca ilość spamu, Twoja domena zostanie oznaczona, a prawidłowe e-maile transakcyjne przestaną trafiać do skrzynek odbiorczych.
Rozwiązanie jest proste, ale większość poradników wciąż opisuje je błędnie.
Co sprawia, że formularze kontaktowe są tak łatwe do wykorzystania
Typowy formularz kontaktowy przyjmuje trzy pola: imię i nazwisko, e-mail oraz wiadomość. Obsługa po stronie serwera bierze ten adres e-mail i wstawia go bezpośrednio do nagłówka From wychodzącej wiadomości SMTP. To wygodne przy odpowiadaniu — wystarczy kliknąć „odpowiedz” w skrzynce — ale jest też prezentem dla spamerów.
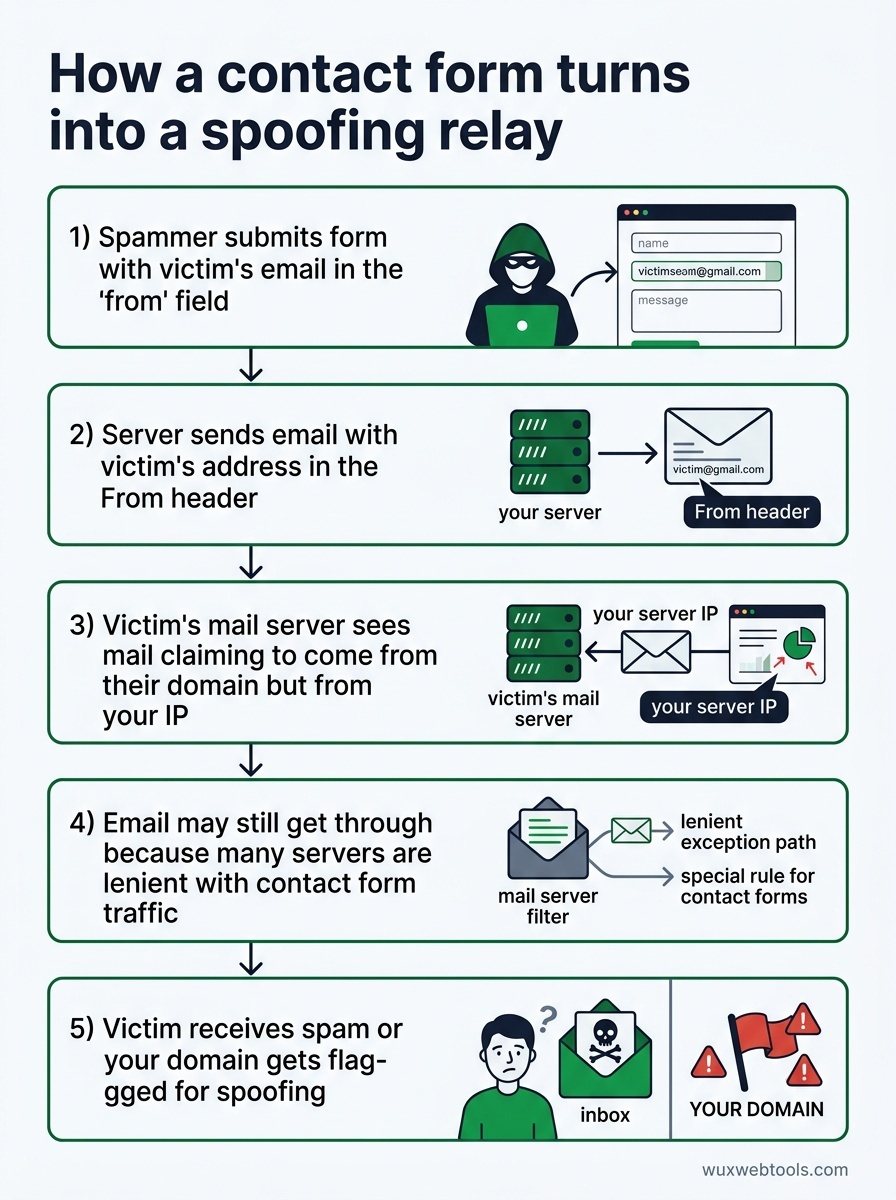
Oto co dzieje się, gdy spamer znajdzie Twój formularz:
- Wysyła formularz z adresem e-mail ofiary w polu „from”
- Twój serwer posłusznie wysyła e-mail z adresem tej ofiary w nagłówku
From - Serwer pocztowy ofiary widzi wiadomość, która deklaruje, że pochodzi z jej domeny, ale faktycznie pochodzi z Twojego IP
- Jeśli Twoja domena nie ma prawidłowych rekordów SPF/DKIM/DMARC (a czasem nawet jeśli je ma), wiadomość może mimo to przejść, ponieważ wiele serwerów łagodnie traktuje ruch z formularzy kontaktowych
- Ofiara otrzymuje spam wyglądający tak, jakby pochodził z jej własnego adresu, albo Twoja domena zostaje oznaczona za spoofing
To nie jest atak teoretyczny. Zdarza się stale. Jeśli masz formularz kontaktowy i nigdy nie sprawdzałeś logów serwera pocztowego, prawdopodobnie już jesteś wykorzystywany w ten sposób.
Prawidłowy sposób wysyłania e-maili z formularza kontaktowego
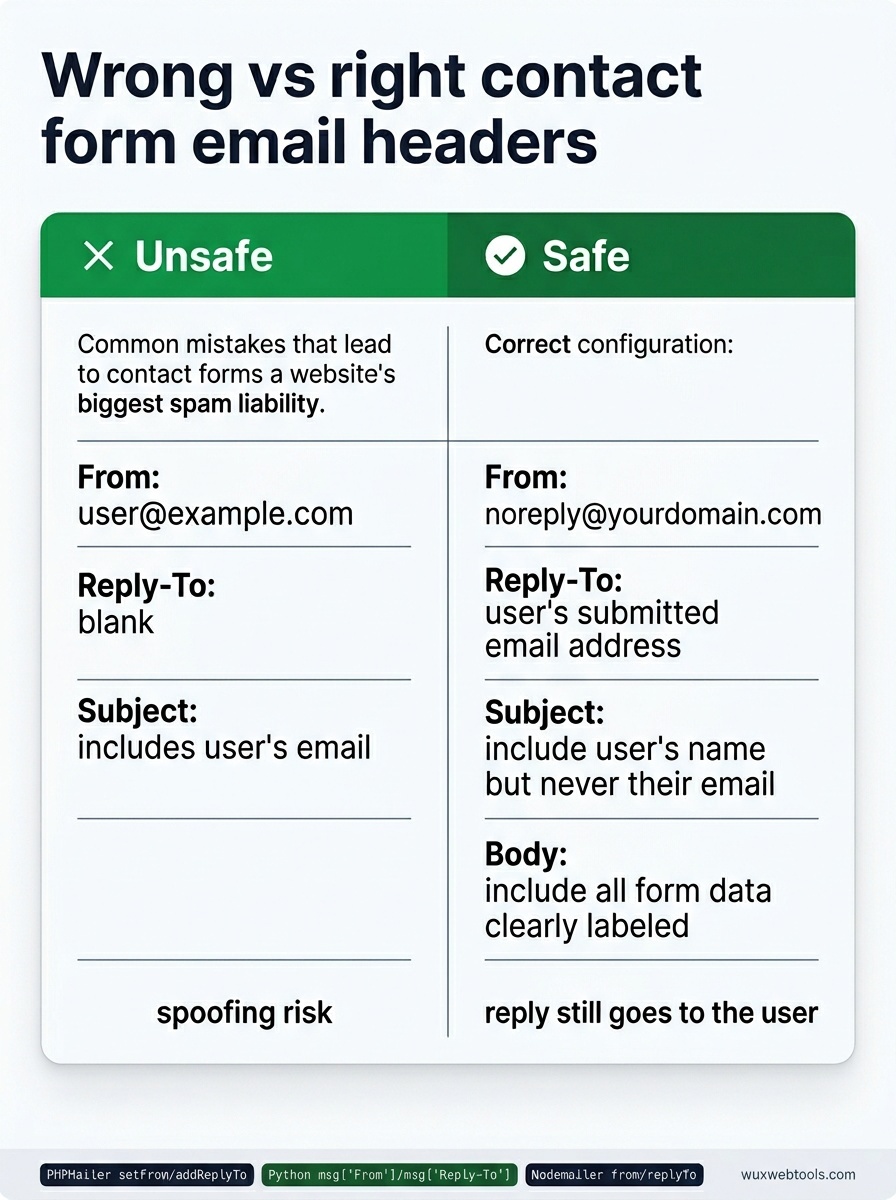
Rozwiązanie polega na tym, aby nigdy nie umieszczać danych użytkownika w nagłówku From. Zamiast tego:
- From:
[email protected](lub dowolny adres, który kontrolujesz) - Reply-To: adres e-mail podany przez użytkownika
- Subject: możesz uwzględnić imię i nazwisko użytkownika, ale nigdy jego e-mail
- Body: uwzględnij wszystkie dane z formularza, wyraźnie opisane
W ten sposób Twój serwer wysyła e-maile wyłącznie z adresów, które należą do Ciebie i są poprawnie uwierzytelnione. Gdy klikniesz „odpowiedz” w skrzynce, wiadomość nadal trafi do użytkownika — właśnie do tego służy Reply-To. Spamerzy nie mogą jednak użyć Twojego formularza do podszywania się pod dowolne adresy.
Większość bibliotek e-mail obsługuje to od razu. W PHP z PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
W Pythonie z smtplib i email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
W Node.js z Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Jeśli Twój formularz kontaktowy obecnie umieszcza dane użytkownika w nagłówku From, naprawa zajmuje jedną linię. Zrób to dzisiaj.
Rate limiting nie jest opcjonalny
Nawet przy właściwej higienie nagłówków niezabezpieczony formularz kontaktowy nadal jest wektorem spamu. Spamerzy będą wysyłać formularz setki razy z różnymi treściami wiadomości, a Twoja skrzynka zapełni się śmieciami.
Potrzebujesz rate limitingu na kilku poziomach:
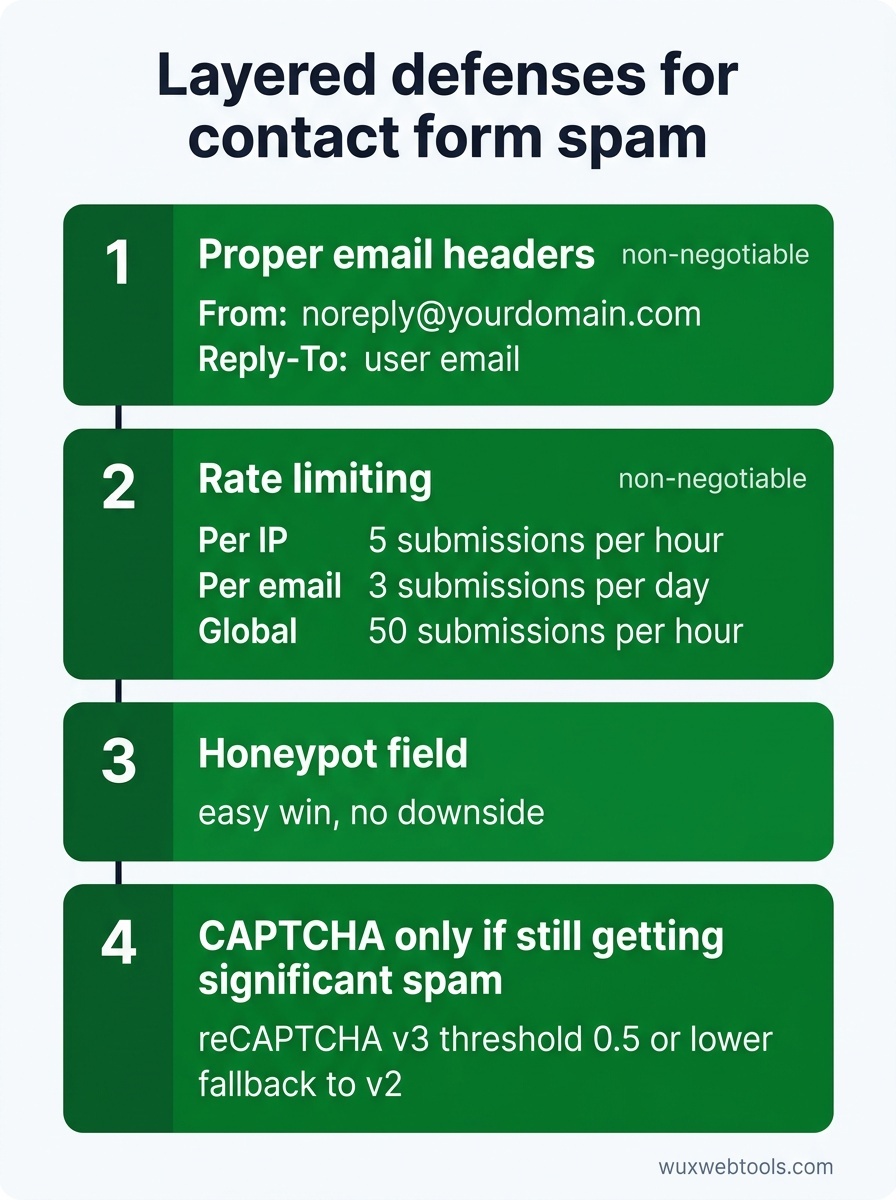
- Na IP: nie więcej niż 5 wysłań na godzinę z tego samego IP
- Na e-mail: nie więcej niż 3 wysłania dziennie z tego samego adresu e-mail
- Globalnie: nie więcej niż 50 wysłań na godzinę od wszystkich użytkowników (dostosuj do swojego ruchu)
Rate limiting powinien być w kodzie aplikacji, nie tylko w konfiguracji serwera WWW. Ograniczenia w Nginx i Apache mogą pomóc, ale działają na poziomie żądań i nie wiedzą nic o adresach e-mail ani wzorcach nadużyć specyficznych dla formularzy.
Jeśli używasz frameworka, prawdopodobnie istnieje middleware do rate limitingu, który możesz dodać. Jeśli budujesz od zera, prosty licznik Redis z wygasającymi kluczami działa wystarczająco dobrze:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
To nie jest rozwiązanie kuloodporne — spamerzy mogą rotować adresy IP — ale znacząco podnosi koszt nadużyć.
CAPTCHA to kompromis, nie rozwiązanie
Google reCAPTCHA v3 jest niewidoczna i ocenia użytkowników na podstawie zachowania, co brzmi idealnie. W praktyce częściej, niż można się spodziewać, blokuje prawdziwych użytkowników, zwłaszcza osoby korzystające z VPN, Tor lub współdzielonych sieci firmowych.
reCAPTCHA v2 (checkbox „Nie jestem robotem”) jest bardziej niezawodna, ale dodaje tarcie. Pola honeypot — ukryte pola formularza, których ludzie nie wypełnią, a boty tak — wyłapują mniej zaawansowane boty bez wpływu na użytkownika, ale każdy poważniejszy spamer z łatwością je ominie.
Najlepsze podejście jest warstwowe:
- Prawidłowe nagłówki e-mail (nie podlega negocjacji)
- Rate limiting (nie podlega negocjacji)
- Pole honeypot (łatwa wygrana, bez minusów)
- CAPTCHA tylko wtedy, gdy po wdrożeniu powyższego nadal otrzymujesz znaczący spam
Jeśli dodajesz CAPTCHA, użyj reCAPTCHA v3 z niskim progiem (0,5 lub niżej) i fallbackiem do v2 dla użytkowników z niską oceną. Dzięki temu większość użytkowników doświadcza małego tarcia, a boty nadal są blokowane.
Kiedy użyć zewnętrznej usługi formularzy
Jeśli prowadzisz małą stronę i nie chcesz utrzymywać infrastruktury formularzy, zewnętrzne usługi takie jak Formspree, Tally lub Netlify Forms obsłużą to wszystko za Ciebie. Stosują rate limiting, walidują dane i wysyłają e-maile ze swoich domen, więc Twoja reputacja pozostaje czysta.
Kompromis polega na tym, że wysyłasz dane użytkowników do strony trzeciej, co może kolidować z Twoją polityką prywatności lub obowiązkami wynikającymi z GDPR. Przetwarzanie danych po stronie klienta to rosnący trend w zespołach dbających o prywatność, ale formularze kontaktowe z natury wymagają przetwarzania po stronie serwera — nie da się wysłać e-maila z przeglądarki bez ujawniania poświadczeń.
Jeśli obsługujesz wrażliwe zapytania (prawne, medyczne, finansowe), prawdopodobnie musisz uruchomić własną infrastrukturę formularzy. W każdym innym przypadku usługa zewnętrzna jest rozsądnym wyborem.
Problem z DMARC
Nawet jeśli poprawisz nagłówki formularza kontaktowego, nie jesteś bezpieczny, jeśli Twoja domena nie ma polityki DMARC. DMARC informuje serwery odbierające pocztę, co zrobić z e-mailem, który nie przejdzie kontroli SPF lub DKIM. Bez niego spamerzy nadal mogą wysyłać wiadomości wyglądające tak, jakby pochodziły z Twojej domeny, nawet jeśli nie używają Twoich serwerów.
Konfiguracja DMARC wykracza poza zakres tego artykułu, ale jeśli poważnie traktujesz reputację e-mail, jest niezbędna. Zacznij od polityki wyłącznie monitorującej (p=none) i stopniowo przechodź do p=quarantine lub p=reject, gdy potwierdzisz, że Twoje prawidłowe wiadomości są właściwie uwierzytelnione.
A co z zgodą na pliki cookie i śledzeniem formularzy?
Jeśli Twój formularz kontaktowy używa analityki lub pikseli marketingowych do śledzenia wysłań, prawdopodobnie podlegasz zasadom GDPR i ePrivacy. Większość formularzy kontaktowych nie potrzebuje śledzenia — już wiesz, że ktoś wysłał formularz, bo otrzymałeś e-mail — ale jeśli używasz czegoś takiego jak Facebook Pixel lub zdarzenia Google Analytics, potrzebujesz wyraźnej zgody, zanim te skrypty się załadują.
Najprostsze podejście to w ogóle nie śledzić wysłań formularza kontaktowego. Jeśli musisz je śledzić, ładuj skrypty śledzące dopiero po wyrażeniu zgody przez użytkownika i upewnij się, że Twój baner zgody jest zgodny z przepisami.
Najważniejsze wnioski
- Nigdy nie umieszczaj adresów e-mail podanych przez użytkowników w nagłówku
From. Zamiast tego używajReply-To. - Rate limiting jest obowiązkowy. Wdrażaj go na poziomie aplikacji, nie tylko serwera WWW.
- Pola honeypot to darmowa wygrana. CAPTCHA powinna być ostatecznością.
- Zewnętrzne usługi formularzy są rozsądnym wyborem dla małych stron, ale wprowadzają kompromisy dotyczące prywatności.
- Jeśli wysyłasz jakiekolwiek e-maile ze swojej domeny, potrzebujesz polityki DMARC.
FAQ
Q: Czy mogę po prostu wyłączyć formularz kontaktowy i zamiast tego użyć linku mailto?
A: Możesz, ale linki mailto ujawniają Twój adres e-mail scraperom, a Ty tracisz możliwość zbierania danych strukturalnych. Jeśli spam jest przytłaczający, link mailto jest lepszy niż zepsuty formularz kontaktowy, ale naprawa formularza jest lepsza niż oba te rozwiązania.
Q: Co jeśli z uzasadnionych powodów muszę wysyłać e-mail z adresu użytkownika?
A: Prawie na pewno nie musisz. Jeśli uważasz, że musisz, prawdopodobnie próbujesz rozwiązać problem procesu (na przykład kierowanie odpowiedzi), który Reply-To już rozwiązuje. Jeśli naprawdę musisz wysyłać e-maile z dowolnych adresów, potrzebujesz dedykowanej usługi e-mail z właściwym uwierzytelnianiem, a nie formularza kontaktowego.
Q: Skąd mam wiedzieć, czy mój formularz kontaktowy jest już nadużywany?
A: Sprawdź logi serwera pocztowego pod kątem wychodzących połączeń SMTP. Jeśli widzisz dużą liczbę wychodzących e-maili do adresów, których nie rozpoznajesz, albo jeśli Twoja domena została oznaczona przez bazy spamu takie jak Spamhaus, prawdopodobnie jesteś wykorzystywany jako relay. Narzędzia takie jak MXToolbox mogą sprawdzić reputację Twojej domeny.
Q: Czy korzystanie z darmowej usługi CAPTCHA jest bezpieczne?
A: Google reCAPTCHA jest darmowa i szeroko używana, ale wysyła dane użytkowników do Google, co może kolidować z Twoją polityką prywatności. hCaptcha to alternatywa skoncentrowana na prywatności, która nie trenuje modeli AI na danych Twoich użytkowników. Cloudflare Turnstile to kolejna opcja, mniej inwazyjna niż tradycyjne CAPTCHA.
Q: Jaka jest różnica między SPF, DKIM i DMARC?
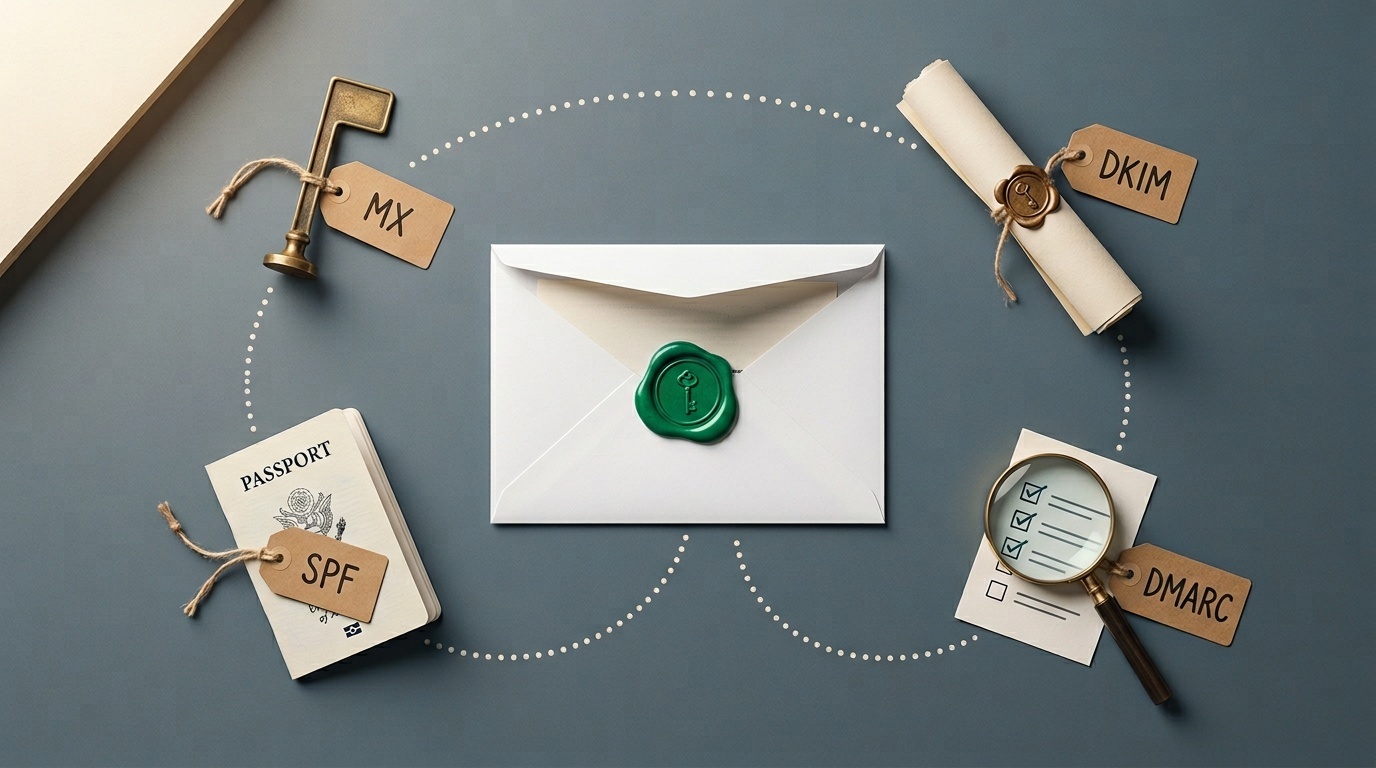
A: SPF wskazuje, które serwery pocztowe mogą wysyłać e-maile z Twojej domeny. DKIM kryptograficznie podpisuje wychodzące e-maile, aby odbiorcy mogli zweryfikować, że nie zostały zmodyfikowane. DMARC łączy je ze sobą i mówi odbiorcom, co zrobić, jeśli e-mail nie przejdzie kontroli SPF lub DKIM. Do prawidłowego uwierzytelniania poczty potrzebujesz wszystkich trzech.
Źródła
- OWASP: Email Header Injection — Szczegółowe wyjaśnienie, jak formularze kontaktowe mogą być wykorzystywane do spoofingu e-maili.
- RFC 5322: Internet Message Format — Standard techniczny definiujący nagłówki e-mail, w tym
FromiReply-To. - DMARC.org: Overview — Oficjalny zasób pomagający zrozumieć i wdrożyć polityki DMARC.
- Spamhaus: Domain Blocklists — Sprawdź, czy Twoja domena została oznaczona za spam, i zrozum, jak działają listy blokad.
Najczęściej zadawane pytania
Czy mogę po prostu wyłączyć formularz kontaktowy i zamiast tego użyć linku mailto?
Co jeśli z uzasadnionych powodów muszę wysyłać e-mail z adresu użytkownika?
Skąd mam wiedzieć, czy mój formularz kontaktowy jest już nadużywany?
Czy korzystanie z darmowej usługi CAPTCHA jest bezpieczne?
Jaka jest różnica między SPF, DKIM i DMARC?
Źródła i dalsza lektura