お問い合わせフォームが最大のスパムリスクになる理由
ほとんどのお問い合わせフォームは、ユーザー入力をもとに直接メールを送信するよう設定されています。そのため、悪用は非常に簡単です。
目次
問題は思っているより古い
お問い合わせフォームは2000年代初頭からスパムの経路になってきましたが、メールプロバイダーが認証要件を強化するにつれて、問題はさらに深刻化しています。ほとんどのお問い合わせフォームは今でも同じ仕組みで作られています。ユーザーがフォームに入力し、サーバーがユーザーのアドレスを From ヘッダーに入れてメールを送信し、返信を待つ、という流れです。
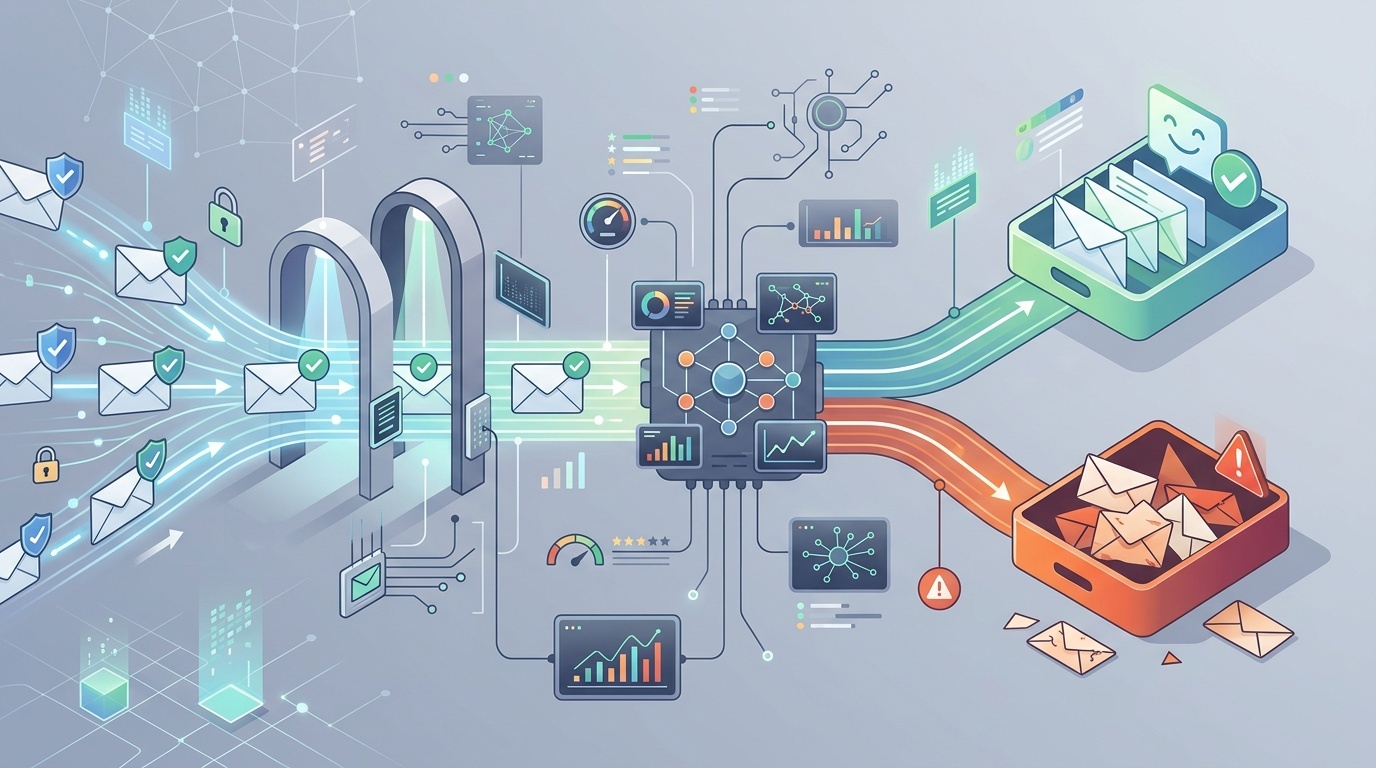
これは典型的なメールなりすましの脆弱性です。スパマーはあなたのフォームを使って、任意のアドレスから送られたように見えるメールを、あなたのサーバーのIP経由で送信できます。この方法で十分な量のスパムが送られると、あなたのドメインはフラグを立てられ、正当なトランザクションメールまで受信箱に届かなくなります。
修正は単純ですが、いまだに多くのチュートリアルが間違えています。
お問い合わせフォームが悪用されやすい理由
一般的なお問い合わせフォームは、名前、メールアドレス、メッセージの3つのフィールドを受け取ります。サーバー側のハンドラーは、そのメールアドレスを送信SMTPメッセージの From ヘッダーにそのまま入れます。返信するには便利です。受信箱で「返信」を押すだけで済みます。しかし、それはスパマーへの贈り物でもあります。
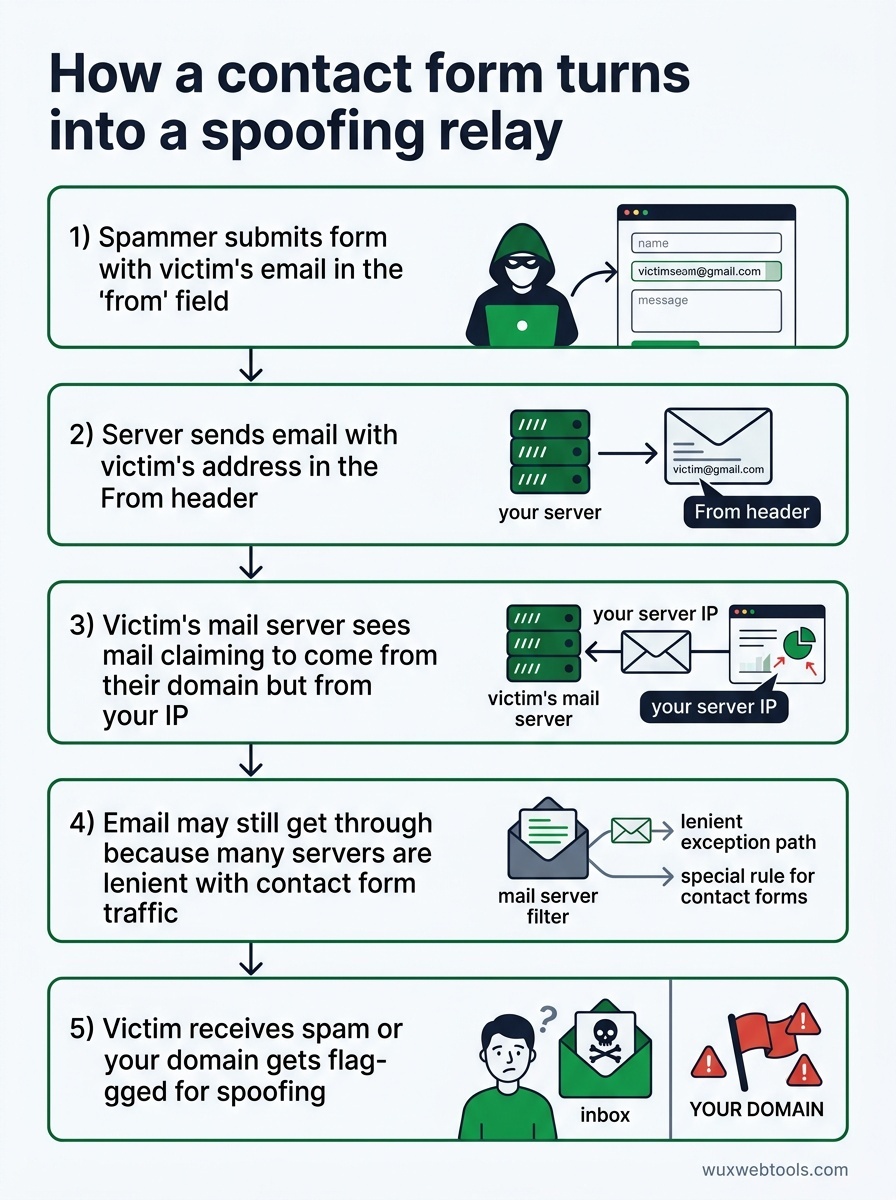
スパマーがあなたのフォームを見つけると、次のことが起こります。
- 「from」フィールドに被害者のメールアドレスを入れてフォームを送信する
- あなたのサーバーは、その被害者のアドレスを
Fromヘッダーに入れたメールを律儀に送信する - 被害者側のメールサーバーは、自分たちのドメインから来たと主張するメールが、あなたのIPから発信されているのを見る
- あなたのドメインに適切なSPF/DKIM/DMARCレコードがない場合(ある場合でさえ)、多くのサーバーはお問い合わせフォーム由来のトラフィックに寛容なため、メールが通ってしまうことがある
- 被害者は自分自身のアドレスから来たように見えるスパムを受け取るか、あなたのドメインがなりすましとしてフラグを立てられる
これは理論上の攻撃ではありません。常に起きています。お問い合わせフォームを運用していてメールサーバーログを一度も確認したことがないなら、すでにこの形で使われている可能性があります。
お問い合わせフォームのメールを送る正しい方法
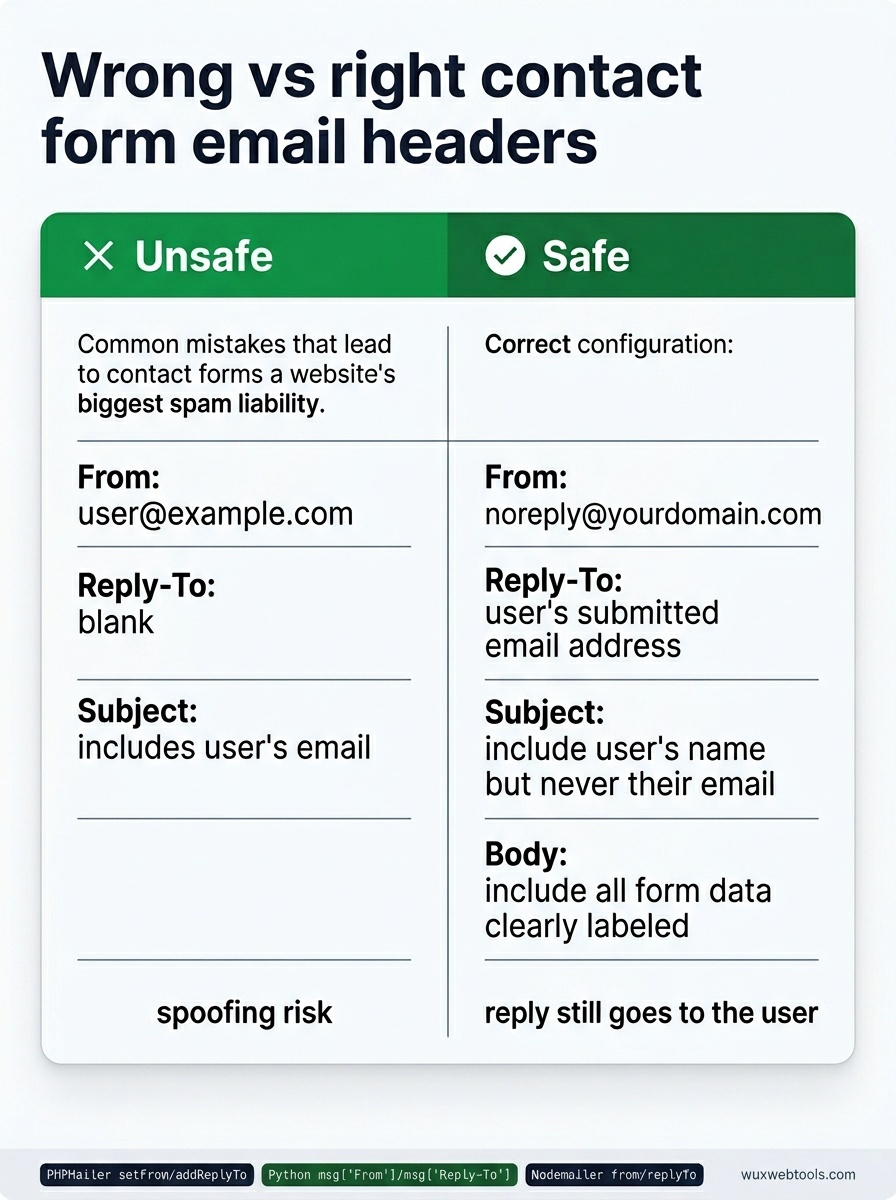
修正方法は、ユーザー入力を From ヘッダーに絶対に入れないことです。代わりに、次のようにします。
- From:
[email protected](またはあなたが管理する任意のアドレス) - Reply-To: ユーザーが送信したメールアドレス
- Subject: 必要ならユーザー名を含めてもよいが、メールアドレスは絶対に含めない
- Body: すべてのフォームデータを、明確なラベル付きで含める
こうすれば、あなたのサーバーは自分が所有し、適切に認証したアドレスからしかメールを送信しません。受信箱で「返信」を押すと、それでもユーザー宛てに返信されます。それが Reply-To の役割です。しかし、スパマーはあなたのフォームを使って任意のアドレスになりすますことはできません。
ほとんどのメールライブラリは、この機能を標準でサポートしています。PHPのPHPMailerでは次のようになります。
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Pythonの smtplib と email.mime では次のようになります。
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Node.jsのNodemailerでは次のようになります。
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
現在のお問い合わせフォームがユーザー入力を From ヘッダーに入れているなら、これは1行で直せる修正です。今日対応してください。
レート制限は任意ではない
ヘッダーを適切に扱っていても、保護されていないお問い合わせフォームは依然としてスパムの経路になります。スパマーは本文を変えながらフォームを何百回も送信し、あなたの受信箱はゴミで埋まります。
複数のレベルでレート制限が必要です。
- IPごと: 同じIPからは1時間に5件まで
- メールアドレスごと: 同じメールアドレスからは1日に3件まで
- 全体: 全ユーザー合計で1時間に50件まで(トラフィックに応じて調整)
レート制限は、Webサーバー設定だけでなく、アプリケーションコードに置くべきです。NginxやApacheのレート制限も役立ちますが、それらはリクエストレベルで動作するため、メールアドレスやフォーム固有の悪用パターンを把握できません。
フレームワークを使っているなら、おそらく差し込めるレート制限ミドルウェアがあります。ゼロから作っている場合でも、有効期限付きキーを使う単純なRedisカウンターで十分です。
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
これは完璧ではありません。スパマーはIPをローテーションできます。それでも、悪用のコストを大幅に引き上げます。
CAPTCHAはトレードオフであり、解決策ではない
GoogleのreCAPTCHA v3は不可視で、ユーザーの行動に基づいてスコアを付けます。一見理想的に聞こえます。実際には、特にVPN、Tor、共有の企業ネットワークを利用しているユーザーなど、正当なユーザーを想像以上に頻繁にブロックします。
reCAPTCHA v2(「私はロボットではありません」のチェックボックス)はより信頼性がありますが、摩擦を増やします。ハニーポットフィールド、つまり人間は入力しないがボットは入力する隠しフォーム入力は、ユーザーへの影響ゼロで単純なボットを捕捉できますが、本格的なスパマーにとっては回避が容易です。
最善のアプローチは階層化です。
- 適切なメールヘッダー(交渉不可)
- レート制限(交渉不可)
- ハニーポットフィールド(簡単に得られる効果で、デメリットなし)
- 上記を実施してもなお大きなスパムが残る場合にのみCAPTCHA
CAPTCHAを追加するなら、低いしきい値(0.5以下)のreCAPTCHA v3を使い、スコアが低いユーザーにはv2へフォールバックするようにします。これにより、ほとんどのユーザーの摩擦を低く保ちながら、ボットをブロックできます。
サードパーティのフォームサービスを使うべき場合
小規模サイトを運用していてフォーム基盤を保守したくない場合、Formspree、Tally、Netlify Formsのようなサードパーティサービスがこれらをすべて処理してくれます。レート制限、検証、そして自社ドメインからのメール送信を行うため、あなたの評判はきれいなまま保てます。
トレードオフは、ユーザーデータを第三者に送信することです。これはプライバシーポリシーやGDPR上の義務と衝突する可能性があります。クライアントサイドでのデータ処理はプライバシーを重視するチームの間で広がっている傾向ですが、お問い合わせフォームは本質的にサーバーサイド処理を必要とします。認証情報を露出させずにブラウザーからメールを送信することはできません。
機密性の高い問い合わせ(法律、医療、金融)を扱う場合は、おそらく独自のフォーム基盤を運用する必要があります。それ以外であれば、サードパーティサービスは妥当な選択です。
DMARCの問題
お問い合わせフォームのヘッダーを修正しても、ドメインにDMARCポリシーがなければ安全ではありません。DMARCは、SPFまたはDKIMチェックに失敗したメールをどう扱うべきかを受信メールサーバーに伝えます。これがないと、スパマーはあなたのサーバーを使っていなくても、あなたのドメインから来たように見えるメールを送信できます。
DMARCの設定はこの記事の範囲外ですが、メールの評判を真剣に考えるなら交渉不可です。監視のみのポリシー(p=none)から始め、正当なメールが適切に認証されていることを確認しながら、段階的に p=quarantine または p=reject へ移行します。
Cookie同意とフォームトラッキング はどうですか?
お問い合わせフォームが送信を追跡するために分析ツールやマーケティングピクセルを使っている場合、おそらくGDPRおよびePrivacyのルールの対象になります。ほとんどのお問い合わせフォームにトラッキングは不要です。メールを受け取っている時点で、誰かがフォームを送信したことはすでに分かります。それでもFacebook PixelやGoogle Analyticsのイベントのようなものを使っているなら、それらのスクリプトを読み込む前に明示的な同意が必要です。
最も単純な方法は、お問い合わせフォームの送信を一切追跡しないことです。どうしても追跡が必要な場合は、ユーザーが同意した後にのみトラッキングスクリプトを読み込み、同意バナーが準拠していることを確認してください。
重要なポイント
- ユーザーが送信したメールアドレスを
Fromヘッダーに絶対に入れない。代わりにReply-Toを使う。 - レート制限は必須。Webサーバーだけでなく、アプリケーションレベルで実装する。
- ハニーポットフィールドは無料で得られる効果。CAPTCHAは最後の手段にするべき。
- サードパーティのフォームサービスは小規模サイトにとって妥当な選択だが、プライバシー上のトレードオフを伴う。
- 自分のドメインから何らかのメールを送るなら、DMARCポリシーが必要。
FAQ
Q: お問い合わせフォームを無効にして、代わりにmailtoリンクを使うだけでよいですか?
A: 可能です。ただしmailtoリンクはメールアドレスをスクレイパーにさらし、構造化データを収集する機能も失います。スパムが耐えがたいほど多いなら、壊れたお問い合わせフォームよりmailtoリンクのほうがましですが、フォームを修正するほうがどちらよりも良い選択です。
Q: 正当な理由でユーザーのアドレスからメールを送る必要がある場合はどうすればよいですか?
A: ほぼ確実に、その必要はありません。必要だと思っているなら、おそらく返信ルーティングのようなワークフロー上の問題を解決しようとしているだけで、それは Reply-To がすでに解決しています。本当に任意のアドレスからメールを送る必要があるなら、お問い合わせフォームではなく、適切な認証を備えた専用のメールサービスが必要です。
Q: 自分のお問い合わせフォームがすでに悪用されているかどうかは、どう確認できますか?
A: 送信SMTP接続について、メールサーバーログを確認してください。見覚えのないアドレス宛ての大量の送信メールがある場合、またはSpamhausのようなスパムデータベースでドメインがフラグを立てられている場合、リレーとして使われている可能性があります。MXToolboxのようなツールでドメインの評判を確認できます。
Q: 無料のCAPTCHAサービスを使っても安全ですか?
A: GoogleのreCAPTCHAは無料で広く使われていますが、ユーザーデータをGoogleに送信するため、プライバシーポリシーと衝突する可能性があります。hCaptchaはプライバシー重視の代替手段で、ユーザーを使ってAIモデルを訓練しません。Cloudflare Turnstileも、従来のCAPTCHAより侵襲性の低い選択肢です。
Q: SPF、DKIM、DMARCの違いは何ですか?
A: SPFは、あなたのドメインからメールを送信できるメールサーバーの一覧を示します。DKIMは送信メールに暗号学的な署名を付け、受信者が改ざんされていないことを検証できるようにします。DMARCはそれらを結び付け、メールがSPFまたはDKIMチェックに失敗した場合にどう扱うべきかを受信者に伝えます。適切なメール認証には3つすべてが必要です。
Sources
- OWASP: Email Header Injection — お問い合わせフォームがメールなりすましにどのように悪用されるかの詳細な説明。
- RFC 5322: Internet Message Format —
FromやReply-Toを含むメールヘッダーを定義する技術標準。 - DMARC.org: Overview — DMARCポリシーの理解と実装のための公式リソース。
- Spamhaus: Domain Blocklists — ドメインがスパムとしてフラグを立てられているか確認し、ブロックリストの仕組みを理解するための情報。

よくある質問
お問い合わせフォームを無効にして、代わりにmailtoリンクを使うだけでよいですか?
正当な理由でユーザーのアドレスからメールを送る必要がある場合はどうすればよいですか?
自分のお問い合わせフォームがすでに悪用されているかどうかは、どう確認できますか?
無料のCAPTCHAサービスを使っても安全ですか?
SPF、DKIM、DMARCの違いは何ですか?
参考文献&さらなる読み物