Pourquoi votre formulaire de contact est votre plus grand risque de spam
La plupart des formulaires de contact sont configurés pour envoyer des e-mails directement à partir des saisies utilisateur. Cela les rend très faciles à exploiter.
Table des matières
- Le problème est plus ancien que vous ne le pensez
- Ce qui rend les formulaires de contact si exploitables
- La bonne façon d’envoyer les e-mails d’un formulaire de contact
- La limitation du débit n’est pas facultative
- Les CAPTCHA sont un compromis, pas une solution
- Quand utiliser un service de formulaire tiers
- Le problème DMARC
- Qu’en est-il de [Cookie consent and form tracking](/fr/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it) ?
- Points clés à retenir
- FAQ
- Sources
Le problème est plus ancien que vous ne le pensez
Les formulaires de contact sont un vecteur de spam depuis le début des années 2000, mais le problème s’est aggravé à mesure que les fournisseurs de messagerie ont renforcé leurs exigences d’authentification. La plupart des formulaires de contact sont encore conçus de la même manière : l’utilisateur remplit un formulaire, votre serveur envoie un e-mail en utilisant l’adresse de l’utilisateur dans l’en-tête From, puis vous attendez les réponses.
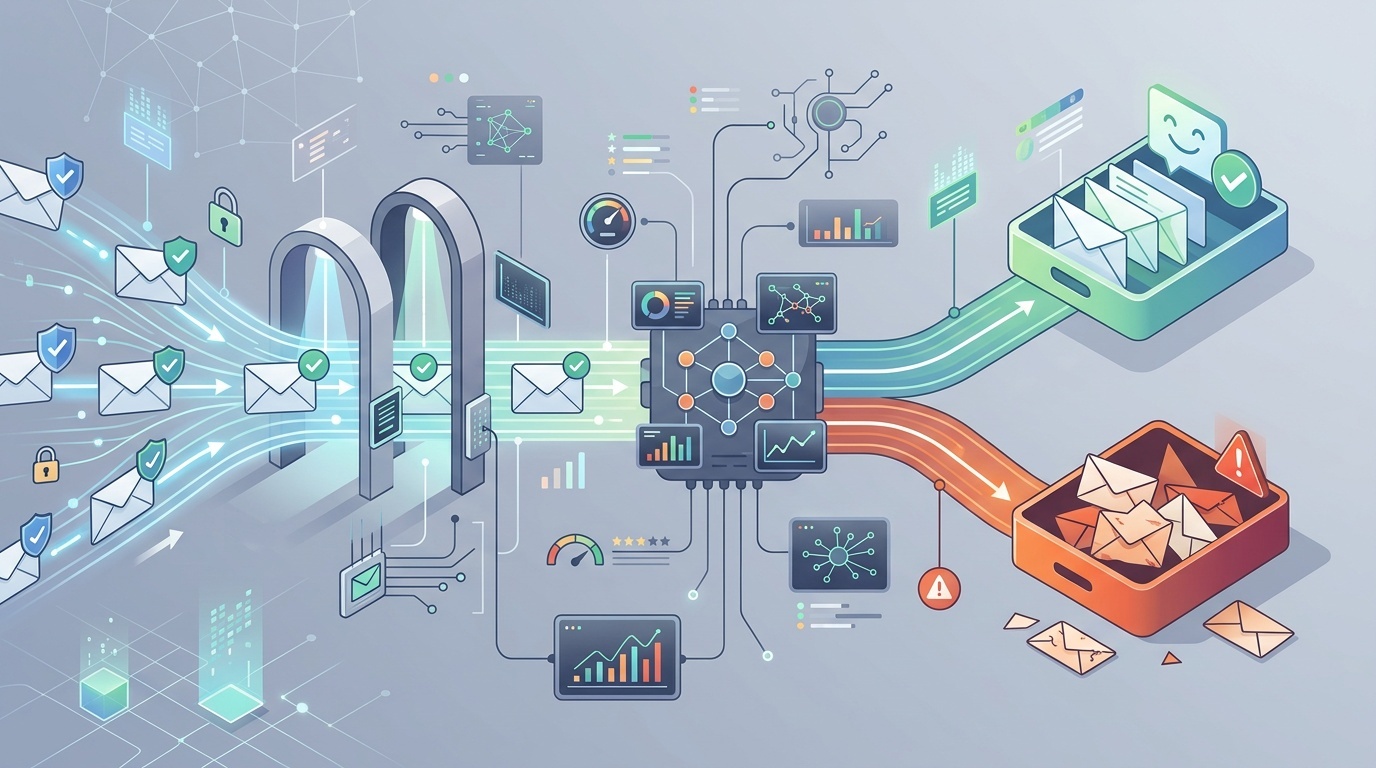
C’est une vulnérabilité classique d’usurpation d’e-mail. Les spammeurs peuvent utiliser votre formulaire pour envoyer des e-mails qui semblent provenir de n’importe quelle adresse de leur choix, acheminés via l’IP de votre serveur. Si suffisamment de spam sort de cette façon, votre domaine est signalé et vos e-mails transactionnels légitimes cessent d’atteindre les boîtes de réception.
La correction est simple, mais la plupart des tutoriels continuent de se tromper.
Ce qui rend les formulaires de contact si exploitables
Un formulaire de contact typique accepte trois champs : nom, e-mail et message. Le gestionnaire côté serveur prend cette adresse e-mail et la place directement dans l’en-tête From d’un message SMTP sortant. C’est pratique pour les réponses — vous pouvez simplement cliquer sur « répondre » dans votre boîte de réception — mais c’est aussi un cadeau pour les spammeurs.
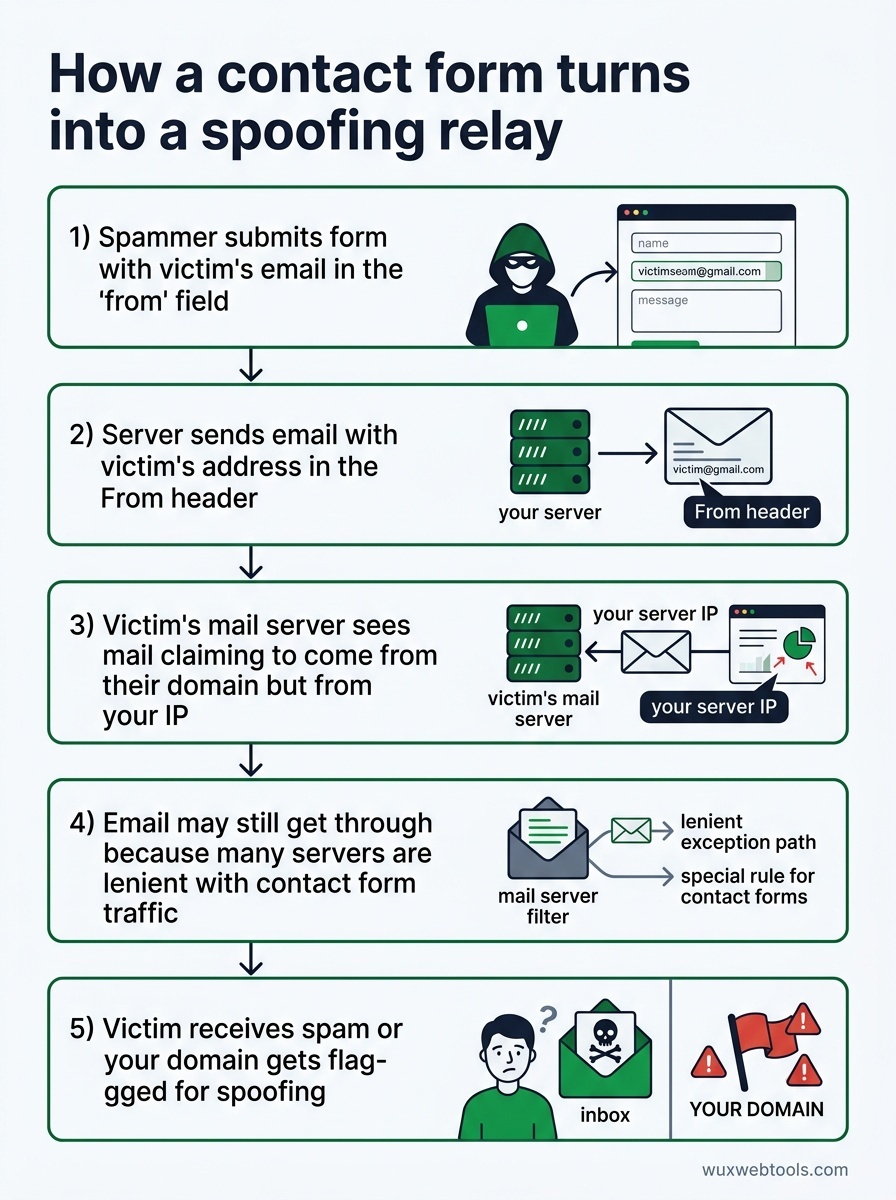
Voici ce qui se passe lorsqu’un spammeur trouve votre formulaire :
- Il soumet le formulaire avec l’adresse e-mail d’une victime dans le champ « from »
- Votre serveur envoie docilement un e-mail avec l’adresse de cette victime dans l’en-tête
From - Le serveur de messagerie de la victime voit un e-mail prétendant provenir de son domaine, mais émis depuis votre IP
- Si votre domaine ne dispose pas d’enregistrements SPF/DKIM/DMARC appropriés (ou même s’il en dispose), l’e-mail peut quand même passer, car de nombreux serveurs sont indulgents avec le trafic des formulaires de contact
- La victime reçoit du spam qui semble provenir de sa propre adresse, ou votre domaine est signalé pour usurpation
Ce n’est pas une attaque théorique. Cela arrive constamment. Si vous exploitez un formulaire de contact et que vous n’avez jamais vérifié les journaux de votre serveur de messagerie, vous êtes probablement déjà utilisé de cette manière.
La bonne façon d’envoyer les e-mails d’un formulaire de contact
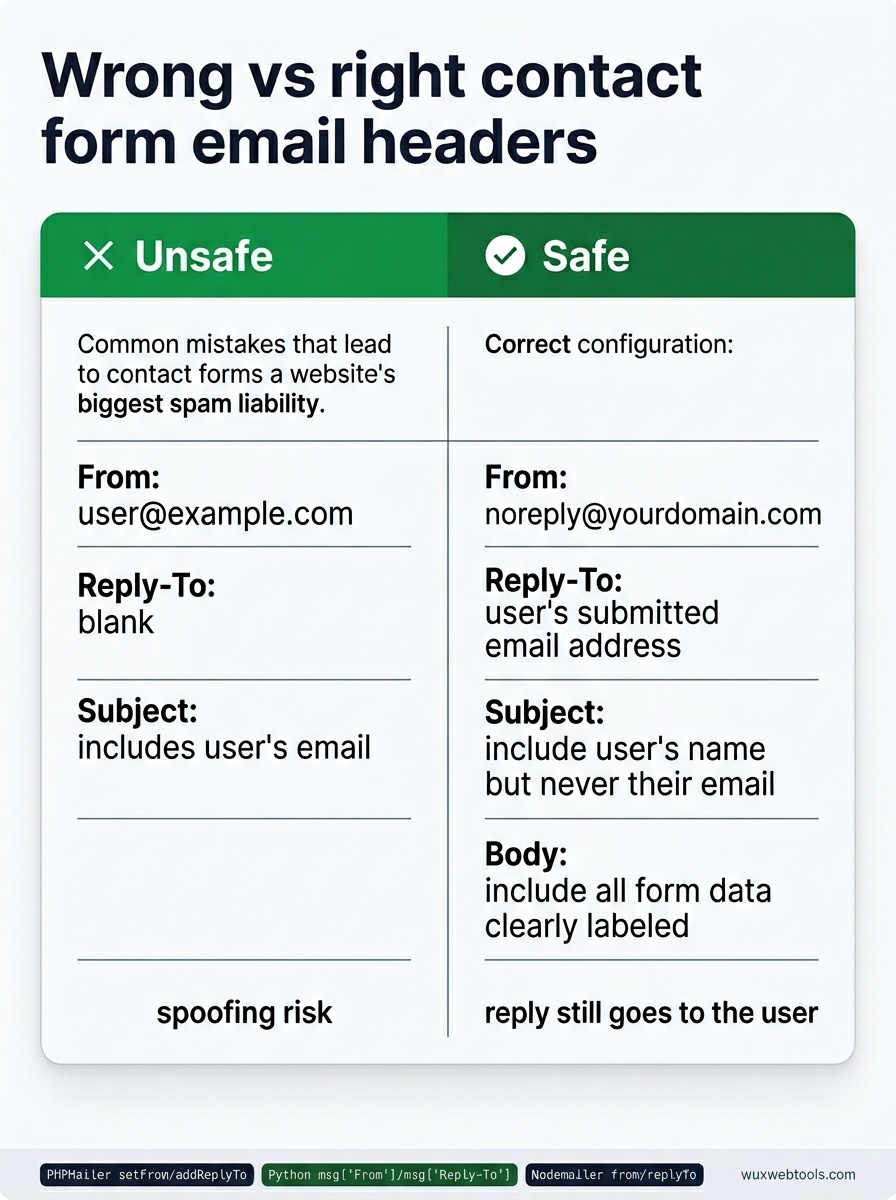
La correction consiste à ne jamais mettre de saisie utilisateur dans l’en-tête From. À la place :
- From :
[email protected](ou toute adresse que vous contrôlez) - Reply-To : l’adresse e-mail soumise par l’utilisateur
- Subject : incluez le nom de l’utilisateur si vous le souhaitez, mais jamais son e-mail
- Body : incluez toutes les données du formulaire, clairement étiquetées
Ainsi, votre serveur n’envoie des e-mails qu’à partir d’adresses que vous possédez et que vous avez correctement authentifiées. Lorsque vous cliquez sur « répondre » dans votre boîte de réception, la réponse va toujours à l’utilisateur — c’est précisément le rôle de Reply-To. Mais les spammeurs ne peuvent pas utiliser votre formulaire pour usurper des adresses arbitraires.
La plupart des bibliothèques d’e-mail prennent cela en charge nativement. Dans PHPMailer de PHP :
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Dans smtplib de Python avec email.mime :
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Dans Node.js avec Nodemailer :
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Si votre formulaire de contact place actuellement une saisie utilisateur dans l’en-tête From, la correction tient en une ligne. Faites-le aujourd’hui.
La limitation du débit n’est pas facultative
Même avec une bonne hygiène des en-têtes, un formulaire de contact non protégé reste un vecteur de spam. Les spammeurs soumettront votre formulaire des centaines de fois avec des corps de message différents, et votre boîte de réception se remplira de déchets.
Vous avez besoin d’une limitation du débit à plusieurs niveaux :
- Par IP : pas plus de 5 soumissions par heure depuis la même IP
- Par e-mail : pas plus de 3 soumissions par jour depuis la même adresse e-mail
- Global : pas plus de 50 soumissions par heure pour l’ensemble des utilisateurs (à ajuster selon votre trafic)
La limitation du débit doit se trouver dans le code de votre application, pas seulement dans la configuration de votre serveur web. La limitation du débit de Nginx et Apache peut aider, mais elle fonctionne au niveau de la requête et ne connaît pas les adresses e-mail ni les schémas d’abus propres aux formulaires.
Si vous utilisez un framework, il existe probablement un middleware de limitation du débit que vous pouvez intégrer. Si vous partez de zéro, un simple compteur Redis avec des clés expirantes fonctionne très bien :
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Ce n’est pas infaillible — les spammeurs peuvent faire tourner les IP — mais cela augmente considérablement le coût de l’abus.
Les CAPTCHA sont un compromis, pas une solution
Le reCAPTCHA v3 de Google est invisible et attribue un score aux utilisateurs selon leur comportement, ce qui semble idéal. En pratique, il bloque des utilisateurs légitimes plus souvent qu’on ne l’imagine, en particulier les utilisateurs sur VPN, Tor ou des réseaux d’entreprise partagés.
reCAPTCHA v2 (la case « Je ne suis pas un robot ») est plus fiable, mais ajoute de la friction. Les champs honeypot — des champs de formulaire cachés que les humains ne rempliront pas, mais que les bots rempliront — attrapent les bots peu sophistiqués sans aucun impact pour l’utilisateur, mais ils sont triviaux à contourner pour tout spammeur sérieux.
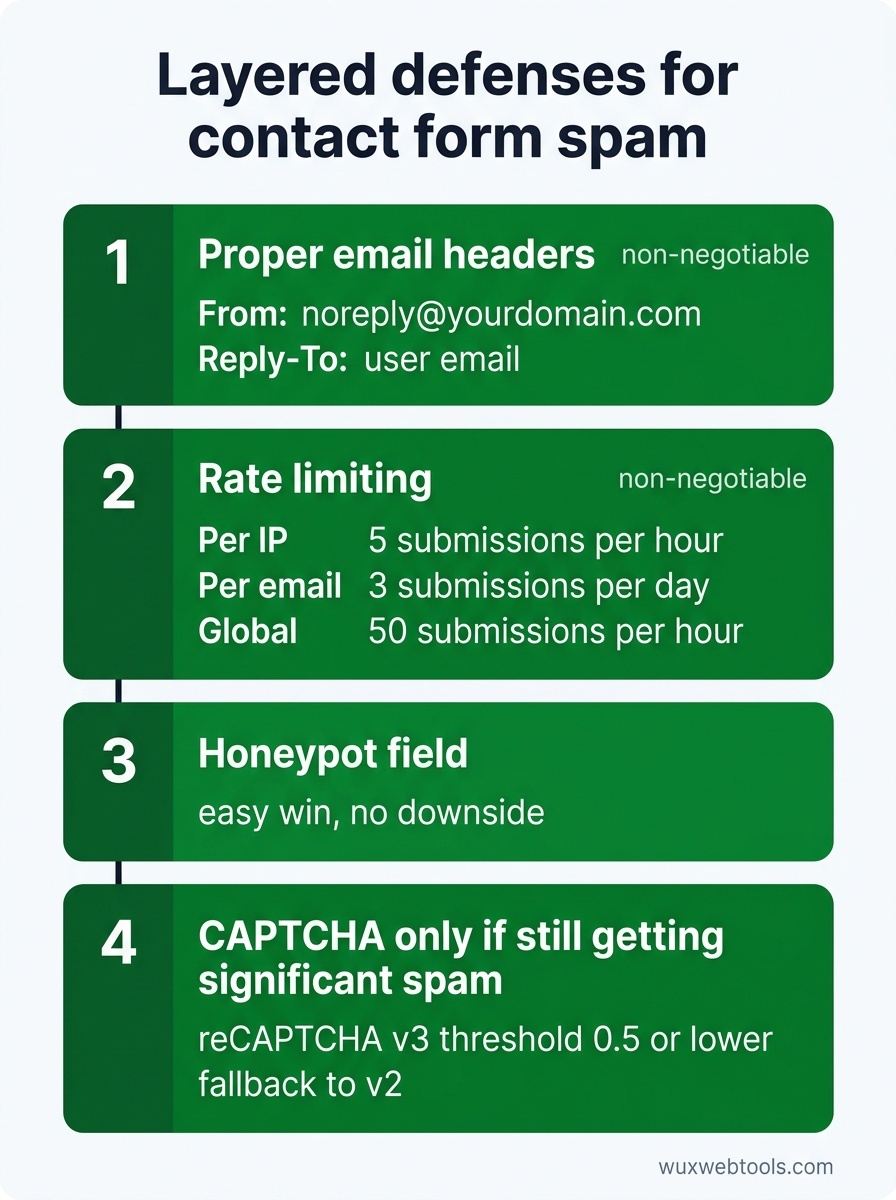
La meilleure approche est en couches :
- En-têtes d’e-mail corrects (non négociable)
- Limitation du débit (non négociable)
- Champ honeypot (gain facile, aucun inconvénient)
- CAPTCHA uniquement si vous recevez encore beaucoup de spam après les mesures ci-dessus
Si vous ajoutez un CAPTCHA, utilisez reCAPTCHA v3 avec un seuil bas (0,5 ou moins) et un repli vers v2 pour les utilisateurs qui obtiennent un mauvais score. Cela limite la friction pour la plupart des utilisateurs tout en bloquant les bots.
Quand utiliser un service de formulaire tiers
Si vous exploitez un petit site et que vous ne voulez pas maintenir une infrastructure de formulaires, des services tiers comme Formspree, Tally ou Netlify Forms gèrent tout cela pour vous. Ils limitent le débit, valident et envoient les e-mails depuis leurs propres domaines, afin que votre réputation reste propre.
Le compromis est que vous envoyez des données utilisateur à un tiers, ce qui peut entrer en conflit avec votre politique de confidentialité ou vos obligations RGPD. Le traitement des données côté client est une tendance croissante pour les équipes soucieuses de la confidentialité, mais les formulaires de contact nécessitent intrinsèquement un traitement côté serveur — vous ne pouvez pas envoyer d’e-mail depuis le navigateur sans exposer des identifiants.
Si vous traitez des demandes sensibles (juridiques, médicales, financières), vous devez probablement exploiter votre propre infrastructure de formulaires. Pour tout le reste, un service tiers est un choix raisonnable.
Le problème DMARC
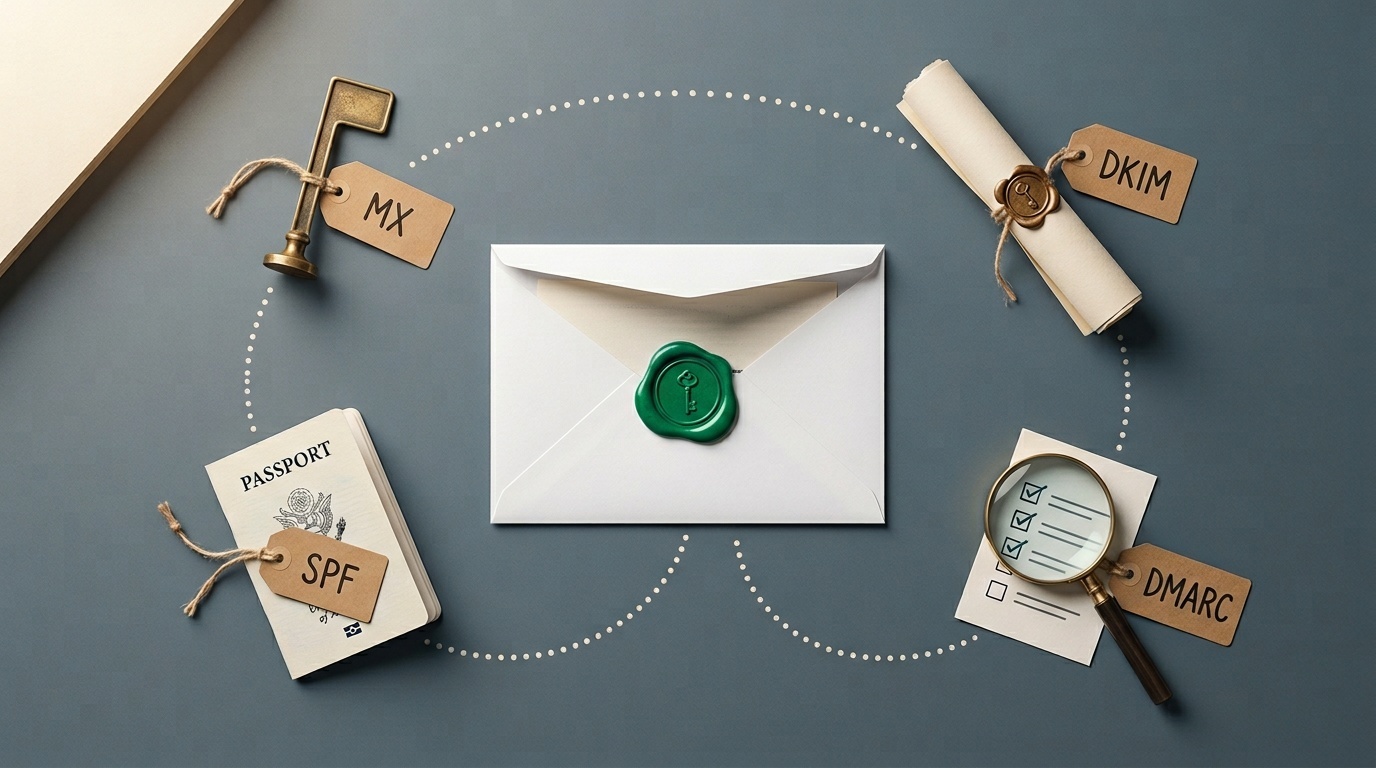
Même si vous corrigez les en-têtes de votre formulaire de contact, vous n’êtes pas en sécurité si votre domaine n’a pas de politique DMARC. DMARC indique aux serveurs de messagerie destinataires quoi faire avec les e-mails qui échouent aux vérifications SPF ou DKIM. Sans cela, les spammeurs peuvent toujours envoyer des e-mails qui semblent provenir de votre domaine, même s’ils n’utilisent pas vos serveurs.
La configuration de DMARC dépasse le cadre de cet article, mais si vous prenez la réputation e-mail au sérieux, c’est non négociable. Commencez par une politique de surveillance uniquement (p=none) puis passez progressivement à p=quarantine ou p=reject lorsque vous aurez vérifié que vos e-mails légitimes sont correctement authentifiés.
Qu’en est-il de Cookie consent and form tracking ?
Si votre formulaire de contact utilise des outils d’analyse ou des pixels marketing pour suivre les soumissions, vous êtes probablement soumis aux règles du RGPD et d’ePrivacy. La plupart des formulaires de contact n’ont pas besoin de suivi — vous savez déjà que quelqu’un a soumis le formulaire parce que vous avez reçu l’e-mail — mais si vous utilisez quelque chose comme Facebook Pixel ou des événements Google Analytics, vous devez obtenir un consentement explicite avant le chargement de ces scripts.
L’approche la plus simple consiste à ne pas suivre du tout les soumissions de formulaires de contact. Si vous devez les suivre, chargez les scripts de suivi uniquement après le consentement de l’utilisateur et assurez-vous que votre bannière de consentement est conforme.
Points clés à retenir
- Ne placez jamais les adresses e-mail soumises par les utilisateurs dans l’en-tête
From. Utilisez plutôtReply-To. - La limitation du débit est obligatoire. Implémentez-la au niveau de l’application, pas seulement du serveur web.
- Les champs honeypot sont un gain gratuit. Les CAPTCHA doivent rester un dernier recours.
- Les services de formulaires tiers sont un choix raisonnable pour les petits sites, mais ils introduisent des compromis en matière de confidentialité.
- Si vous envoyez le moindre e-mail depuis votre domaine, vous avez besoin d’une politique DMARC.
FAQ
Q : Puis-je simplement désactiver le formulaire de contact et utiliser un lien mailto à la place ?
R : Vous pouvez, mais les liens mailto exposent votre adresse e-mail aux extracteurs, et vous perdez la possibilité de collecter des données structurées. Si le spam est ingérable, un lien mailto vaut mieux qu’un formulaire de contact défectueux, mais corriger le formulaire vaut mieux que les deux.
Q : Et si j’ai besoin d’envoyer des e-mails depuis l’adresse de l’utilisateur pour des raisons légitimes ?
R : Vous n’en avez presque certainement pas besoin. Si vous pensez que oui, vous essayez probablement de résoudre un problème de flux de travail (comme le routage des réponses) que Reply-To résout déjà. Si vous avez réellement besoin d’envoyer des e-mails depuis des adresses arbitraires, il vous faut un service d’e-mail dédié avec une authentification appropriée, pas un formulaire de contact.
Q : Comment savoir si mon formulaire de contact est déjà abusé ?
R : Vérifiez les journaux de votre serveur de messagerie pour les connexions SMTP sortantes. Si vous voyez un volume élevé d’e-mails sortants vers des adresses que vous ne reconnaissez pas, ou si votre domaine a été signalé par des bases de données anti-spam comme Spamhaus, vous êtes probablement utilisé comme relais. Des outils comme MXToolbox peuvent vérifier la réputation de votre domaine.
Q : Est-il sûr d’utiliser un service CAPTCHA gratuit ?
R : reCAPTCHA de Google est gratuit et largement utilisé, mais il envoie des données utilisateur à Google, ce qui peut entrer en conflit avec votre politique de confidentialité. hCaptcha est une alternative axée sur la confidentialité qui n’entraîne pas de modèles d’IA sur vos utilisateurs. Cloudflare Turnstile est une autre option, moins intrusive que les CAPTCHA traditionnels.
Q : Quelle est la différence entre SPF, DKIM et DMARC ?
R : SPF indique quels serveurs de messagerie sont autorisés à envoyer des e-mails depuis votre domaine. DKIM signe cryptographiquement les e-mails sortants afin que les destinataires puissent vérifier qu’ils n’ont pas été modifiés. DMARC relie les deux et indique aux destinataires quoi faire si un e-mail échoue aux vérifications SPF ou DKIM. Vous avez besoin des trois pour une authentification e-mail appropriée.
Sources
- OWASP: Email Header Injection — Explication détaillée de la manière dont les formulaires de contact peuvent être exploités pour l’usurpation d’e-mail.
- RFC 5322: Internet Message Format — La norme technique qui définit les en-têtes d’e-mail, y compris
FrometReply-To. - DMARC.org: Overview — Ressource officielle pour comprendre et mettre en œuvre les politiques DMARC.
- Spamhaus: Domain Blocklists — Vérifiez si votre domaine a été signalé pour spam et comprenez le fonctionnement des listes de blocage.
Questions fréquemment posées
Puis-je simplement désactiver le formulaire de contact et utiliser un lien mailto à la place ?
Et si j’ai besoin d’envoyer des e-mails depuis l’adresse de l’utilisateur pour des raisons légitimes ?
Comment savoir si mon formulaire de contact est déjà abusé ?
Est-il sûr d’utiliser un service CAPTCHA gratuit ?
Quelle est la différence entre SPF, DKIM et DMARC ?
Sources et lectures complémentaires