Miksi yhteydenottolomakkeesi on suurin roskapostiriski
Useimmat yhteydenottolomakkeet on määritetty lähettämään sähköpostia suoraan käyttäjän syötteestä. Siksi niitä on hyvin helppo hyödyntää.
Sisällysluettelo
- Ongelma on vanhempi kuin luulet
- Mikä tekee yhteydenottolomakkeista niin helposti väärinkäytettäviä
- Oikea tapa lähettää yhteydenottolomakkeen sähköposti
- Nopeusrajoitus ei ole valinnainen
- CAPTCHA on kompromissi, ei ratkaisu
- Milloin kannattaa käyttää kolmannen osapuolen lomakepalvelua
- DMARC-ongelma
- Entä [evästeiden suostumus ja lomakeseuranta](/fi/blogi/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Keskeiset opit
- FAQ
- Lähteet
Ongelma on vanhempi kuin luulet
Yhteydenottolomakkeet ovat olleet roskapostin välityskanava 2000-luvun alusta asti, mutta ongelma on pahentunut, kun sähköpostipalveluntarjoajat ovat kiristäneet tunnistautumisvaatimuksiaan. Useimmat yhteydenottolomakkeet rakennetaan edelleen samalla tavalla: käyttäjä täyttää lomakkeen, palvelimesi lähettää sähköpostin käyttäjän osoitteella From-otsakkeessa, ja sinä odotat vastauksia.
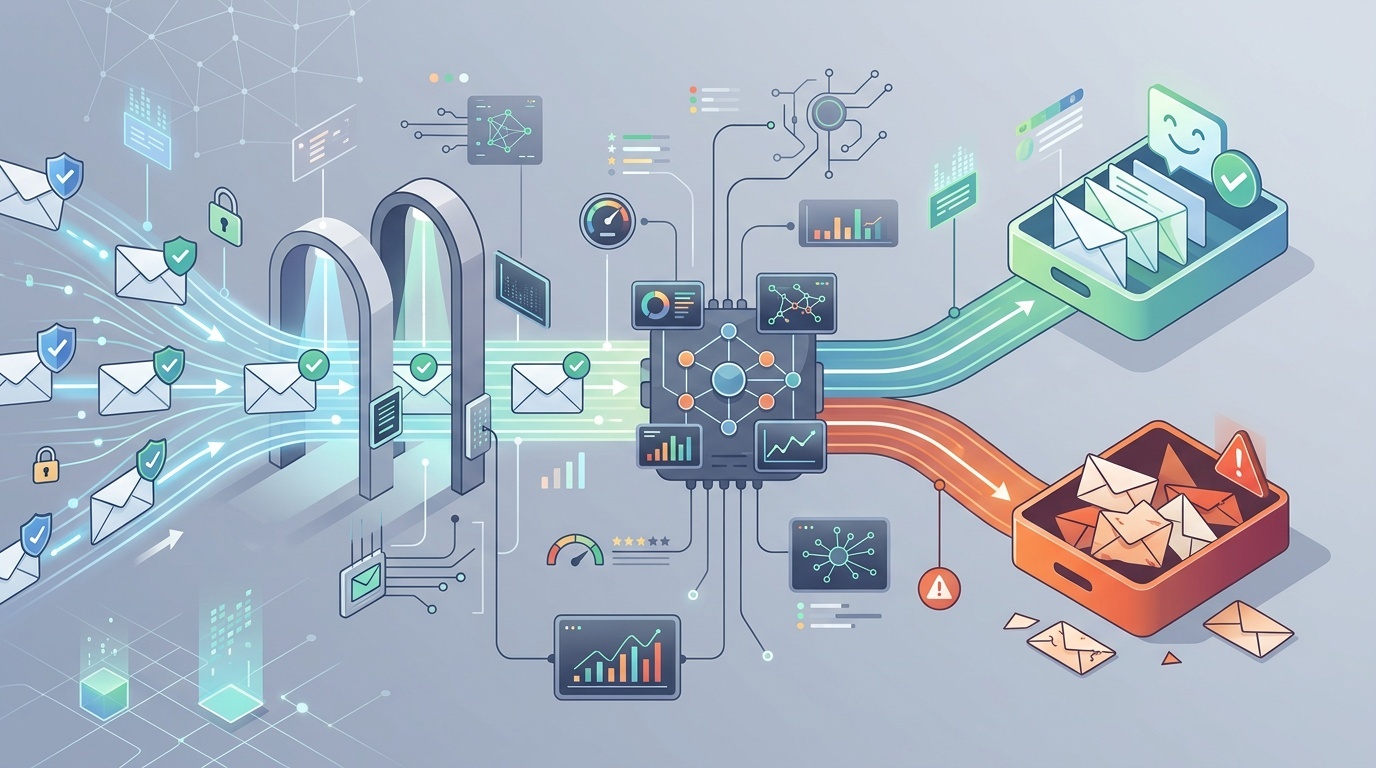
Tämä on oppikirjaesimerkki sähköpostin väärentämishaavoittuvuudesta. Roskapostittajat voivat käyttää lomakettasi lähettääkseen sähköpostia, joka näyttää tulevan mistä tahansa heidän valitsemastaan osoitteesta, palvelimesi IP-osoitteen kautta reititettynä. Jos roskapostia lähtee näin riittävästi, verkkotunnuksesi merkitään epäilyttäväksi ja aidot transaktiosähköpostisi lakkaavat pääsemästä vastaanottajien postilaatikoihin.
Korjaus on suoraviivainen, mutta useimmat ohjeet tekevät sen edelleen väärin.
Mikä tekee yhteydenottolomakkeista niin helposti väärinkäytettäviä
Tyypillinen yhteydenottolomake hyväksyy kolme kenttää: nimen, sähköpostiosoitteen ja viestin. Palvelinpuolen käsittelijä ottaa sähköpostiosoitteen ja sijoittaa sen suoraan lähtevän SMTP-viestin From-otsakkeeseen. Tämä on kätevää vastaamisen kannalta — voit vain painaa postilaatikossasi "vastaa" — mutta se on myös lahja roskapostittajille.
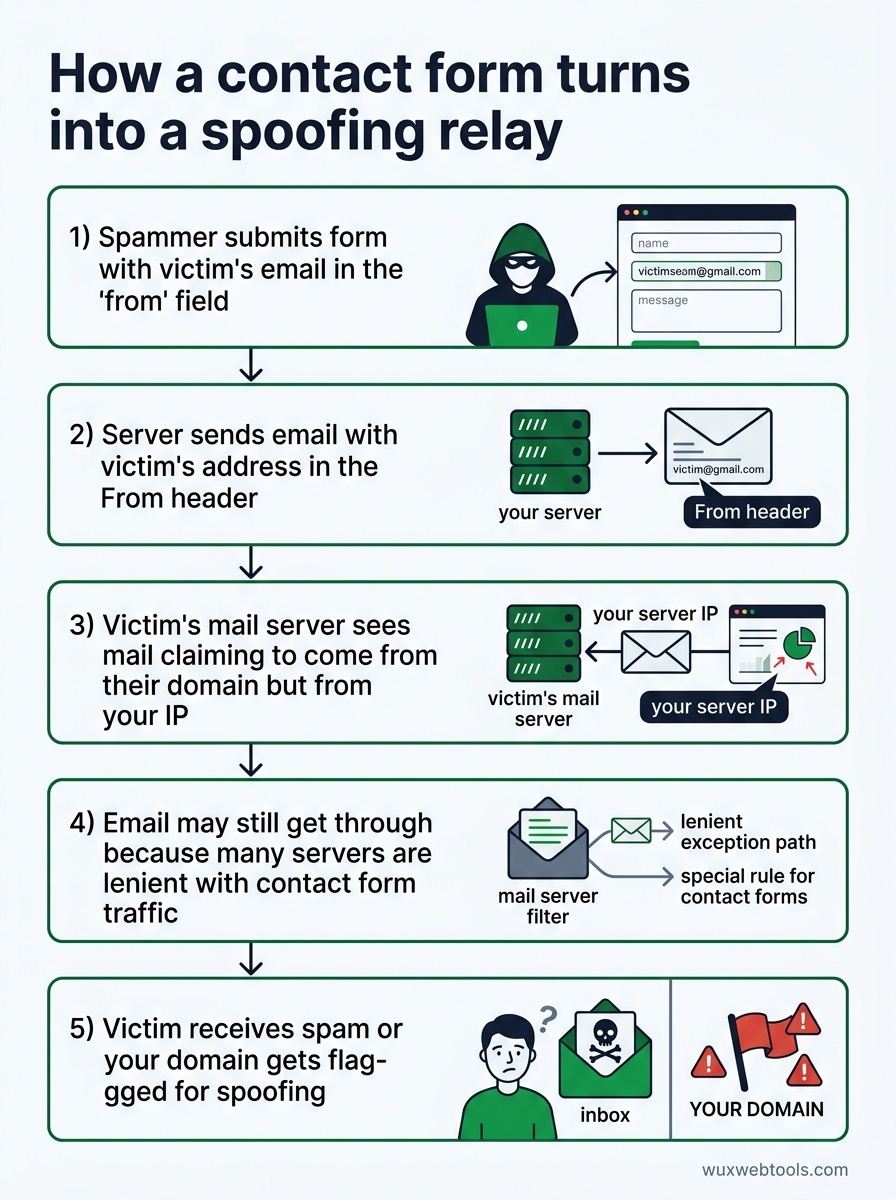
Näin käy, kun roskapostittaja löytää lomakkeesi:
- Hän lähettää lomakkeen ja syöttää uhrin sähköpostiosoitteen "from"-kenttään
- Palvelimesi lähettää tunnollisesti sähköpostin, jossa uhrin osoite on
From-otsakkeessa - Uhrin sähköpostipalvelin näkee viestin, joka väittää tulevansa heidän verkkotunnuksestaan mutta on peräisin sinun IP-osoitteestasi
- Jos verkkotunnukseltasi puuttuvat asianmukaiset SPF/DKIM/DMARC-tietueet (tai vaikka ne olisivat olemassa), viesti voi silti mennä läpi, koska monet palvelimet käsittelevät yhteydenottolomakeliikennettä sallivasti
- Uhri saa roskapostia, joka näyttää tulevan hänen omasta osoitteestaan, tai verkkotunnuksesi merkitään väärentämisestä
Tämä ei ole teoreettinen hyökkäys. Sitä tapahtuu jatkuvasti. Jos ylläpidät yhteydenottolomaketta etkä ole koskaan tarkistanut sähköpostipalvelimesi lokitietoja, sinua käytetään todennäköisesti jo tällä tavalla.
Oikea tapa lähettää yhteydenottolomakkeen sähköposti
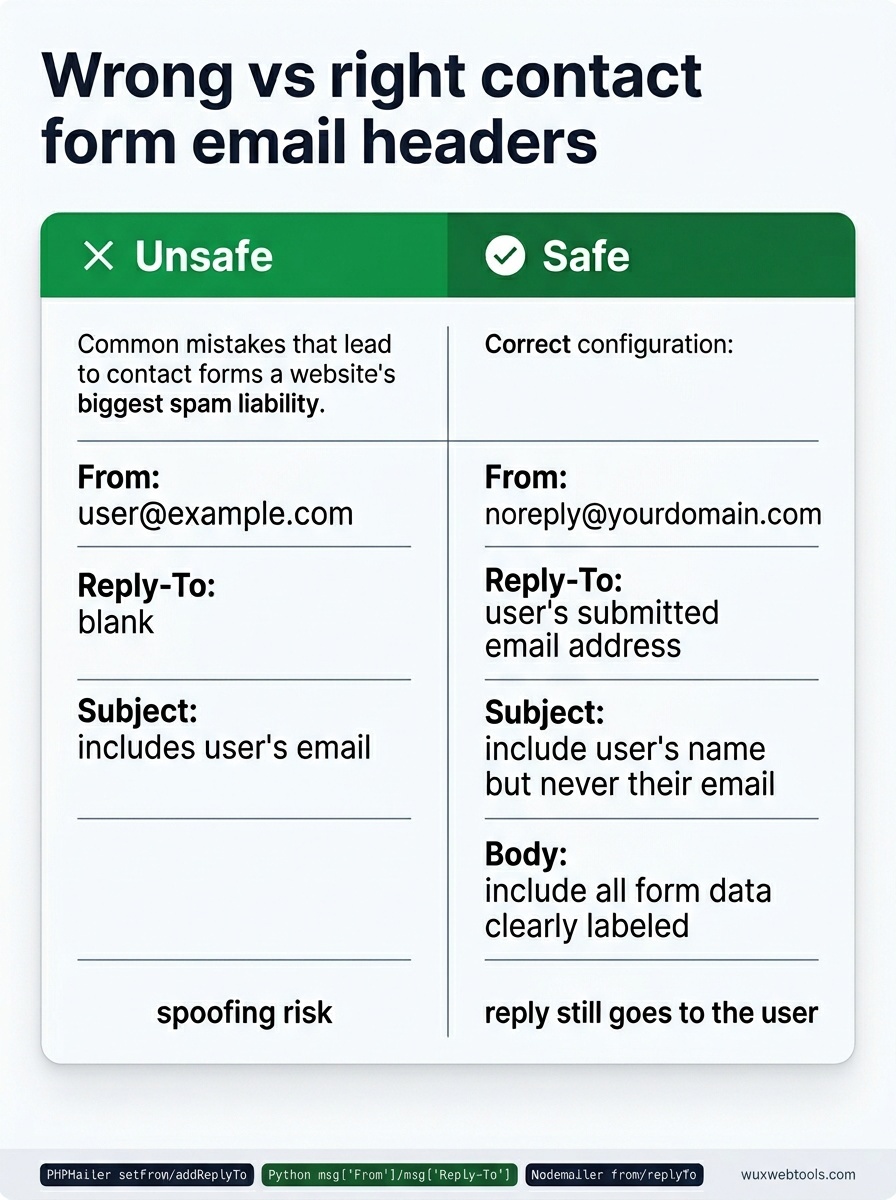
Korjaus on, ettei käyttäjän syötettä koskaan laiteta From-otsakkeeseen. Tee sen sijaan näin:
- From:
[email protected](tai mikä tahansa hallitsemasi osoite) - Reply-To: Käyttäjän lähettämä sähköpostiosoite
- Subject: Sisällytä käyttäjän nimi, jos haluat, mutta älä koskaan hänen sähköpostiosoitettaan
- Body: Sisällytä kaikki lomaketiedot selkeästi nimettyinä
Näin palvelimesi lähettää sähköpostia vain omistamistasi ja asianmukaisesti todennetuista osoitteista. Kun painat postilaatikossasi "vastaa", viesti menee silti käyttäjälle — juuri sitä Reply-To tekee. Roskapostittajat eivät kuitenkaan voi käyttää lomakettasi mielivaltaisten osoitteiden esittämiseen.
Useimmat sähköpostikirjastot tukevat tätä suoraan. PHP:n PHPMailerissä:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Pythonin smtplib-kirjastossa email.mime-moduulin kanssa:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Node.js:ssä Nodemailerin kanssa:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Jos yhteydenottolomakkeesi laittaa tällä hetkellä käyttäjän syötteen From-otsakkeeseen, tämä on yhden rivin korjaus. Tee se tänään.
Nopeusrajoitus ei ole valinnainen
Vaikka otsakkeet olisivat kunnossa, suojaamaton yhteydenottolomake on edelleen roskapostikanava. Roskapostittajat lähettävät lomakkeesi satoja kertoja eri viestisisällöillä, ja postilaatikkosi täyttyy roskasta.
Tarvitset nopeusrajoitusta usealla tasolla:
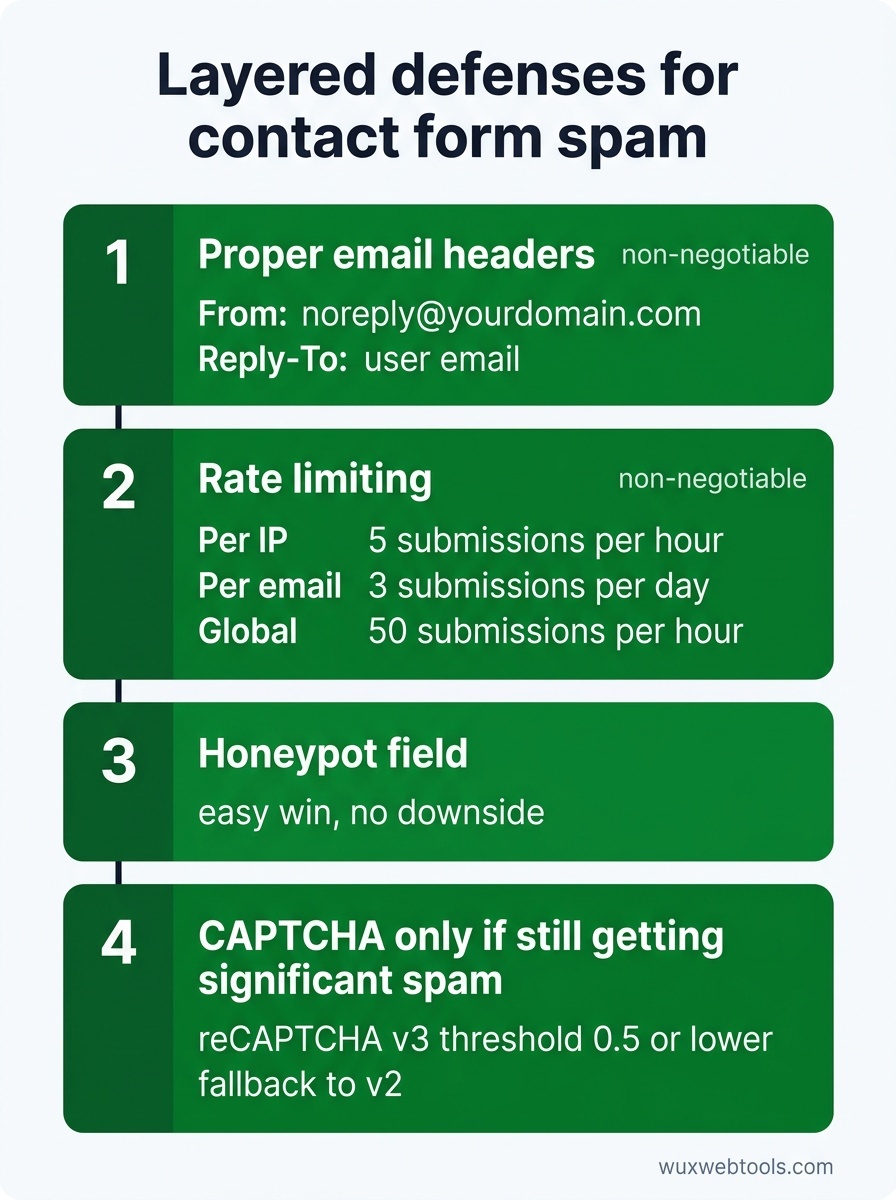
- IP-kohtaisesti: Enintään 5 lähetystä tunnissa samasta IP-osoitteesta
- Sähköpostikohtaisesti: Enintään 3 lähetystä päivässä samasta sähköpostiosoitteesta
- Globaalisti: Enintään 50 lähetystä tunnissa kaikilta käyttäjiltä yhteensä (säädä liikenteesi mukaan)
Nopeusrajoitus kuuluu sovelluskoodiisi, ei pelkästään verkkopalvelimen asetuksiin. Nginxin ja Apachen nopeusrajoituksesta voi olla apua, mutta ne toimivat pyyntötasolla eivätkä tunne sähköpostiosoitteita tai lomakekohtaisia väärinkäyttömalleja.
Jos käytät sovelluskehystä, siihen on luultavasti saatavilla nopeusrajoituksen middleware, jonka voit ottaa käyttöön. Jos rakennat kaiken alusta, yksinkertainen Redis-laskuri vanhenevilla avaimilla toimii hyvin:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Tämä ei ole luodinkestävä ratkaisu — roskapostittajat voivat kierrättää IP-osoitteita — mutta se nostaa väärinkäytön kustannusta merkittävästi.
CAPTCHA on kompromissi, ei ratkaisu
Googlen reCAPTCHA v3 on näkymätön ja pisteyttää käyttäjiä käyttäytymisen perusteella, mikä kuulostaa ihanteelliselta. Käytännössä se estää oikeita käyttäjiä useammin kuin voisi odottaa, erityisesti VPN:n, Torin tai jaettujen yritysverkkojen käyttäjiä.
reCAPTCHA v2 ("En ole robotti" -valintaruutu) on luotettavampi, mutta lisää kitkaa. Honeypot-kentät — piilotetut lomakekentät, joita ihmiset eivät täytä mutta botit täyttävät — pysäyttävät yksinkertaisia botteja ilman vaikutusta käyttäjiin, mutta vakavasti toimivalle roskapostittajalle ne ovat helppoja kiertää.
Paras lähestymistapa on kerroksittainen:
- Oikeat sähköpostiotsakkeet (ei neuvoteltavissa)
- Nopeusrajoitus (ei neuvoteltavissa)
- Honeypot-kenttä (helppo voitto, ei haittapuolia)
- CAPTCHA vain, jos saat edelleen merkittävästi roskapostia edellisten jälkeen
Jos lisäät CAPTCHA:n, käytä reCAPTCHA v3:a matalalla kynnyksellä (0.5 tai alempi) ja tarjoa varalle v2 käyttäjille, jotka saavat heikon pistemäärän. Tämä pitää kitkan useimmille käyttäjille pienenä ja estää silti botteja.
Milloin kannattaa käyttää kolmannen osapuolen lomakepalvelua
Jos ylläpidät pientä sivustoa etkä halua ylläpitää lomakeinfrastruktuuria, kolmannen osapuolen palvelut kuten Formspree, Tally tai Netlify Forms hoitavat tämän kaiken puolestasi. Ne rajoittavat käyttöä, validoivat syötteet ja lähettävät sähköpostit omista verkkotunnuksistaan, joten maineesi pysyy puhtaana.
Kompromissina on, että lähetät käyttäjätietoja kolmannelle osapuolelle, mikä voi olla ristiriidassa tietosuojakäytäntösi tai GDPR-velvoitteidesi kanssa. Datan käsittely asiakaspuolella on kasvava trendi tietosuojatietoisissa tiimeissä, mutta yhteydenottolomakkeet edellyttävät luonteensa vuoksi palvelinpuolen käsittelyä — sähköpostia ei voi lähettää selaimesta paljastamatta tunnistetietoja.
Jos käsittelet arkaluonteisia yhteydenottoja (juridisia, lääketieteellisiä, taloudellisia), sinun on todennäköisesti ylläpidettävä omaa lomakeinfrastruktuuriasi. Kaikessa muussa kolmannen osapuolen palvelu on järkevä valinta.
DMARC-ongelma
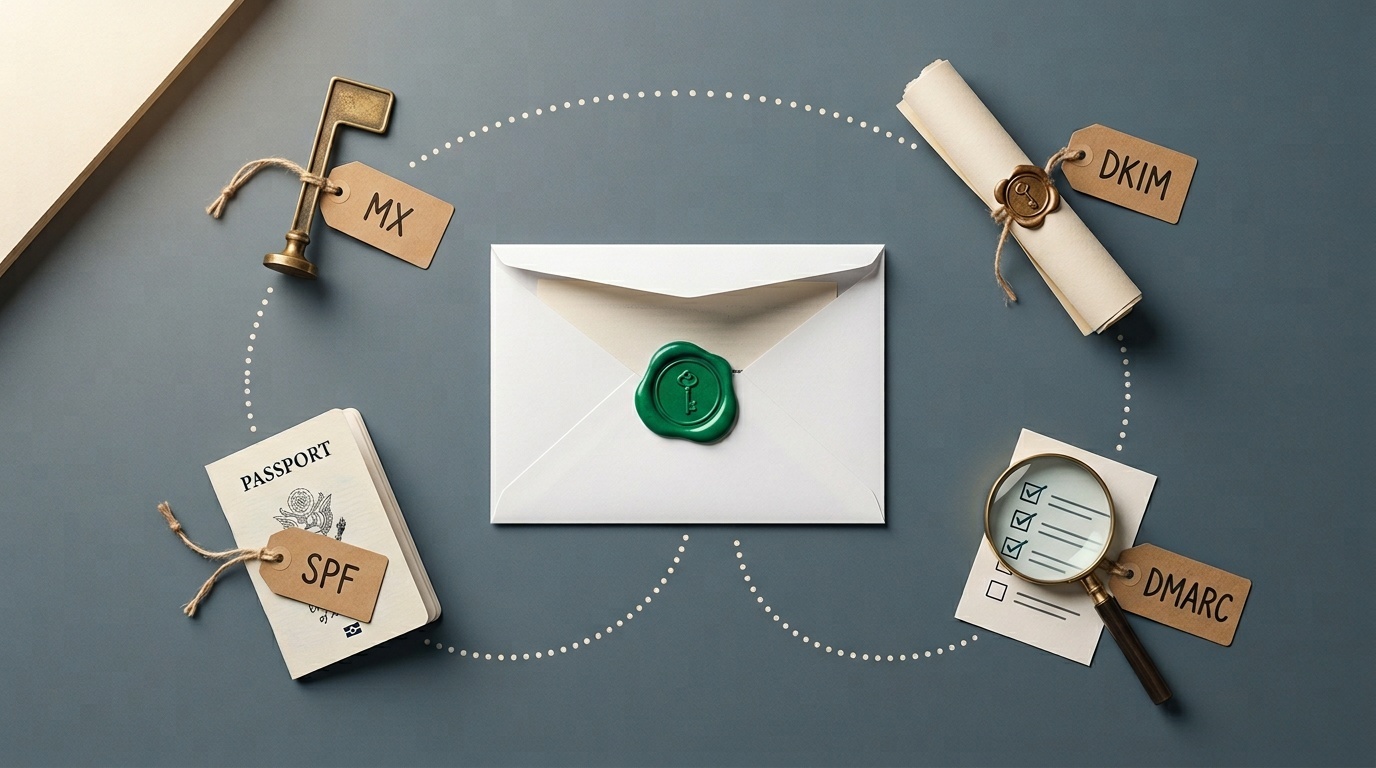
Vaikka korjaisit yhteydenottolomakkeesi otsakkeet, et ole turvassa, jos verkkotunnukseltasi puuttuu DMARC-käytäntö. DMARC kertoo vastaanottaville sähköpostipalvelimille, mitä tehdä viesteille, jotka eivät läpäise SPF- tai DKIM-tarkistuksia. Ilman sitä roskapostittajat voivat edelleen lähettää sähköpostia, joka näyttää tulevan verkkotunnuksestasi, vaikka he eivät käyttäisi palvelimiasi.
DMARCin määrittäminen ei kuulu tämän artikkelin piiriin, mutta jos suhtaudut sähköpostimaineeseen vakavasti, se ei ole neuvoteltavissa. Aloita pelkällä valvontakäytännöllä (p=none) ja siirry vähitellen arvoihin p=quarantine tai p=reject, kun olet varmistanut, että aidot sähköpostisi todennetaan oikein.
Entä evästeiden suostumus ja lomakeseuranta?
Jos yhteydenottolomakkeesi käyttää analytiikkaa tai markkinointipikseleitä lähetysten seuraamiseen, sinuun todennäköisesti sovelletaan GDPR- ja ePrivacy-sääntöjä. Useimmat yhteydenottolomakkeet eivät tarvitse seurantaa — tiedät jo, että joku lähetti lomakkeen, koska sait sähköpostin — mutta jos käytät esimerkiksi Facebook Pixelia tai Google Analytics -tapahtumia, tarvitset nimenomaisen suostumuksen ennen kuin nämä skriptit latautuvat.
Yksinkertaisin tapa on olla seuraamatta yhteydenottolomakkeiden lähetyksiä lainkaan. Jos sinun on seurattava niitä, lataa seurantaskriptit vasta käyttäjän suostumuksen jälkeen ja varmista, että suostumusbannerisi on vaatimusten mukainen.
Keskeiset opit
- Älä koskaan laita käyttäjän lähettämiä sähköpostiosoitteita
From-otsakkeeseen. Käytä sen sijaanReply-To-otsaketta. - Nopeusrajoitus on pakollinen. Toteuta se sovellustasolla, ei pelkästään verkkopalvelimella.
- Honeypot-kentät ovat ilmainen voitto. CAPTCHA-ratkaisujen pitäisi olla viimeinen keino.
- Kolmannen osapuolen lomakepalvelut ovat järkevä valinta pienille sivustoille, mutta ne tuovat mukanaan tietosuojakompromisseja.
- Jos lähetät mitään sähköpostia verkkotunnuksestasi, tarvitset DMARC-käytännön.
FAQ
Q: Voinko vain poistaa yhteydenottolomakkeen käytöstä ja käyttää sen sijaan mailto-linkkiä?
A: Voit, mutta mailto-linkit paljastavat sähköpostiosoitteesi kerääjille, ja menetät mahdollisuuden kerätä rakenteista dataa. Jos roskapostia tulee ylivoimaisesti, mailto-linkki on parempi kuin rikkinäinen yhteydenottolomake, mutta lomakkeen korjaaminen on molempia parempi vaihtoehto.
Q: Entä jos minun täytyy lähettää sähköpostia käyttäjän osoitteesta perustelluista syistä?
A: Lähes varmasti sinun ei tarvitse. Jos luulet tarvitsevasi sitä, yrität todennäköisesti ratkaista työnkulkuongelmaa (kuten vastausten reititystä), jonka Reply-To jo ratkaisee. Jos sinun todella täytyy lähettää sähköpostia mielivaltaisista osoitteista, tarvitset erillisen sähköpostipalvelun asianmukaisella todennuksella, et yhteydenottolomaketta.
Q: Mistä tiedän, käytetäänkö yhteydenottolomakettani jo väärin?
A: Tarkista sähköpostipalvelimesi lokit lähtevien SMTP-yhteyksien varalta. Jos näet suuren määrän lähtevää sähköpostia osoitteisiin, joita et tunnista, tai jos verkkotunnuksesi on merkitty roskapostitietokannoissa kuten Spamhaus, sinua käytetään todennäköisesti välittäjänä. Työkalut kuten MXToolbox voivat tarkistaa verkkotunnuksesi maineen.
Q: Onko ilmaisen CAPTCHA-palvelun käyttö turvallista?
A: Googlen reCAPTCHA on ilmainen ja laajasti käytetty, mutta se lähettää käyttäjätietoja Googlelle, mikä voi olla ristiriidassa tietosuojakäytäntösi kanssa. hCaptcha on tietosuojaan keskittyvä vaihtoehto, joka ei kouluta AI-malleja käyttäjilläsi. Cloudflare Turnstile on toinen vaihtoehto, joka on vähemmän tunkeileva kuin perinteiset CAPTCHA-ratkaisut.
Q: Mikä ero on SPF:llä, DKIMillä ja DMARCilla?
A: SPF listaa, mitkä sähköpostipalvelimet saavat lähettää sähköpostia verkkotunnuksestasi. DKIM allekirjoittaa lähtevän sähköpostin kryptografisesti, jotta vastaanottajat voivat varmistaa, ettei sitä ole peukaloitu. DMARC yhdistää nämä ja kertoo vastaanottajille, mitä tehdä, jos sähköposti ei läpäise SPF- tai DKIM-tarkistuksia. Tarvitset kaikki kolme asianmukaiseen sähköpostin todennukseen.
Lähteet
- OWASP: Email Header Injection — Yksityiskohtainen selitys siitä, miten yhteydenottolomakkeita voidaan hyödyntää sähköpostin väärentämiseen.
- RFC 5322: Internet Message Format — Tekninen standardi, joka määrittelee sähköpostin otsakkeet, mukaan lukien
FromjaReply-To. - DMARC.org: Overview — Virallinen resurssi DMARC-käytäntöjen ymmärtämiseen ja käyttöönottoon.
- Spamhaus: Domain Blocklists — Tarkista, onko verkkotunnuksesi merkitty roskapostin vuoksi, ja ymmärrä, miten estolistat toimivat.
Usein kysytyt kysymykset
Voinko vain poistaa yhteydenottolomakkeen käytöstä ja käyttää sen sijaan mailto-linkkiä?
Entä jos minun täytyy lähettää sähköpostia käyttäjän osoitteesta perustelluista syistä?
Mistä tiedän, käytetäänkö yhteydenottolomakettani jo väärin?
Onko ilmaisen CAPTCHA-palvelun käyttö turvallista?
Mikä ero on SPF:llä, DKIMillä ja DMARCilla?
Lähteet ja lisälukeminen