Γιατί η φόρμα επικοινωνίας σας είναι η μεγαλύτερη ευθύνη σας για spam
Οι περισσότερες φόρμες επικοινωνίας είναι ρυθμισμένες ώστε να στέλνουν email απευθείας από την εισαγωγή του χρήστη. Αυτό τις κάνει εξαιρετικά εύκολες στην εκμετάλλευση.
Πίνακας περιεχομένων
- Το πρόβλημα είναι παλαιότερο απ’ όσο νομίζετε
- Τι κάνει τις φόρμες επικοινωνίας τόσο εκμεταλλεύσιμες
- Ο σωστός τρόπος αποστολής email από φόρμα επικοινωνίας
- Το rate limiting δεν είναι προαιρετικό
- Τα CAPTCHAs είναι συμβιβασμός, όχι λύση
- Πότε να χρησιμοποιήσετε μια υπηρεσία φόρμας τρίτου μέρους
- Το πρόβλημα του DMARC
- Τι γίνεται με το [Cookie consent και την παρακολούθηση φορμών](/el/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it);
- Βασικά συμπεράσματα
- FAQ
- Πηγές
Το πρόβλημα είναι παλαιότερο απ’ όσο νομίζετε
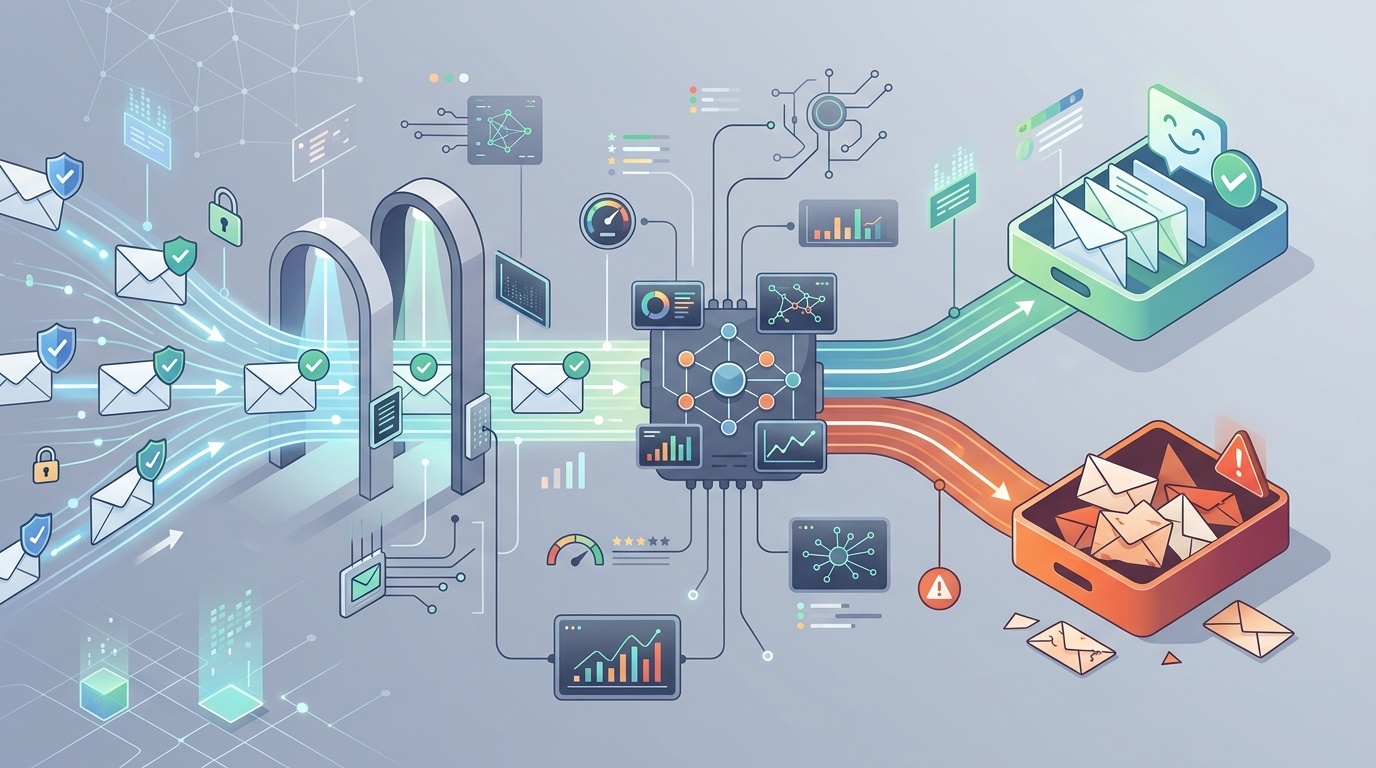
Οι φόρμες επικοινωνίας αποτελούν φορέα spam από τις αρχές της δεκαετίας του 2000, αλλά το πρόβλημα έχει επιδεινωθεί καθώς οι πάροχοι email έχουν αυστηροποιήσει τις απαιτήσεις ελέγχου ταυτότητας. Οι περισσότερες φόρμες επικοινωνίας εξακολουθούν να κατασκευάζονται με τον ίδιο τρόπο: ο χρήστης συμπληρώνει μια φόρμα, ο server σας στέλνει ένα email χρησιμοποιώντας τη διεύθυνση του χρήστη στην κεφαλίδα From, και εσείς περιμένετε απαντήσεις.
Αυτό είναι ένα κλασικό παράδειγμα ευπάθειας email spoofing. Οι spammers μπορούν να χρησιμοποιήσουν τη φόρμα σας για να στείλουν email που φαίνεται να προέρχεται από οποιαδήποτε διεύθυνση θέλουν, δρομολογημένο μέσω της IP του server σας. Αν σταλούν αρκετά spam με αυτόν τον τρόπο, το domain σας επισημαίνεται και τα νόμιμα transactional email σας σταματούν να φτάνουν στα εισερχόμενα.
Η λύση είναι απλή, αλλά τα περισσότερα tutorials εξακολουθούν να την κάνουν λάθος.
Τι κάνει τις φόρμες επικοινωνίας τόσο εκμεταλλεύσιμες
Μια τυπική φόρμα επικοινωνίας δέχεται τρία πεδία: όνομα, email και μήνυμα. Ο server-side handler παίρνει αυτή τη διεύθυνση email και την τοποθετεί απευθείας στην κεφαλίδα From ενός εξερχόμενου μηνύματος SMTP. Αυτό είναι βολικό για τις απαντήσεις—μπορείτε απλώς να πατήσετε «reply» στα εισερχόμενά σας—αλλά είναι επίσης δώρο για τους spammers.
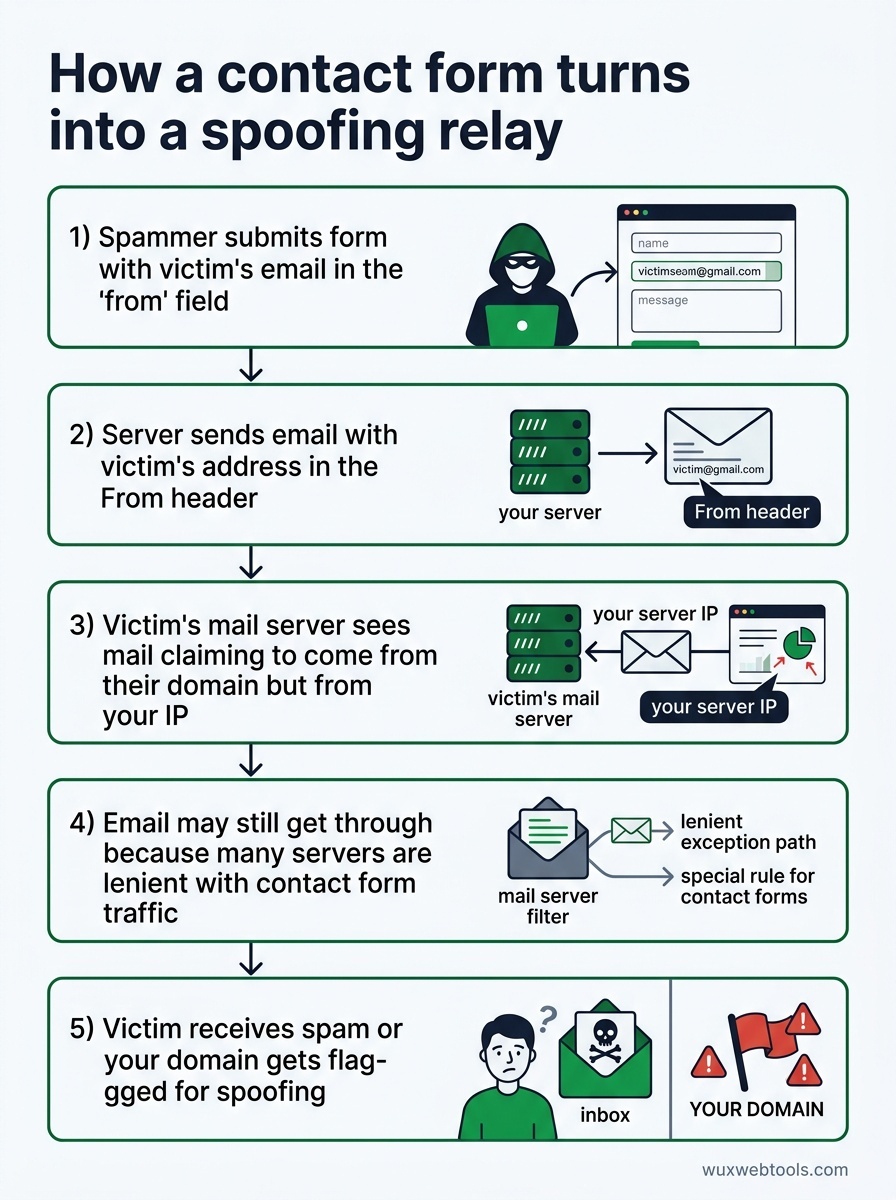
Να τι συμβαίνει όταν ένας spammer βρίσκει τη φόρμα σας:
- Υποβάλλει τη φόρμα με τη διεύθυνση email ενός θύματος στο πεδίο «from»
- Ο server σας στέλνει πρόθυμα ένα email με τη διεύθυνση του θύματος στην κεφαλίδα
From - Ο mail server του θύματος βλέπει email που ισχυρίζεται ότι προέρχεται από το domain του, αλλά προέρχεται από τη δική σας IP
- Αν το domain σας δεν διαθέτει σωστές εγγραφές SPF/DKIM/DMARC (ή ακόμη κι αν διαθέτει), το email μπορεί και πάλι να περάσει επειδή πολλοί servers είναι επιεικείς με την κίνηση από φόρμες επικοινωνίας
- Το θύμα λαμβάνει spam που φαίνεται να προέρχεται από τη δική του διεύθυνση, ή το domain σας επισημαίνεται για spoofing
Αυτή δεν είναι μια θεωρητική επίθεση. Συμβαίνει συνεχώς. Αν λειτουργείτε μια φόρμα επικοινωνίας και δεν έχετε ελέγξει ποτέ τα logs του mail server σας, πιθανότατα χρησιμοποιείστε ήδη με αυτόν τον τρόπο.
Ο σωστός τρόπος αποστολής email από φόρμα επικοινωνίας
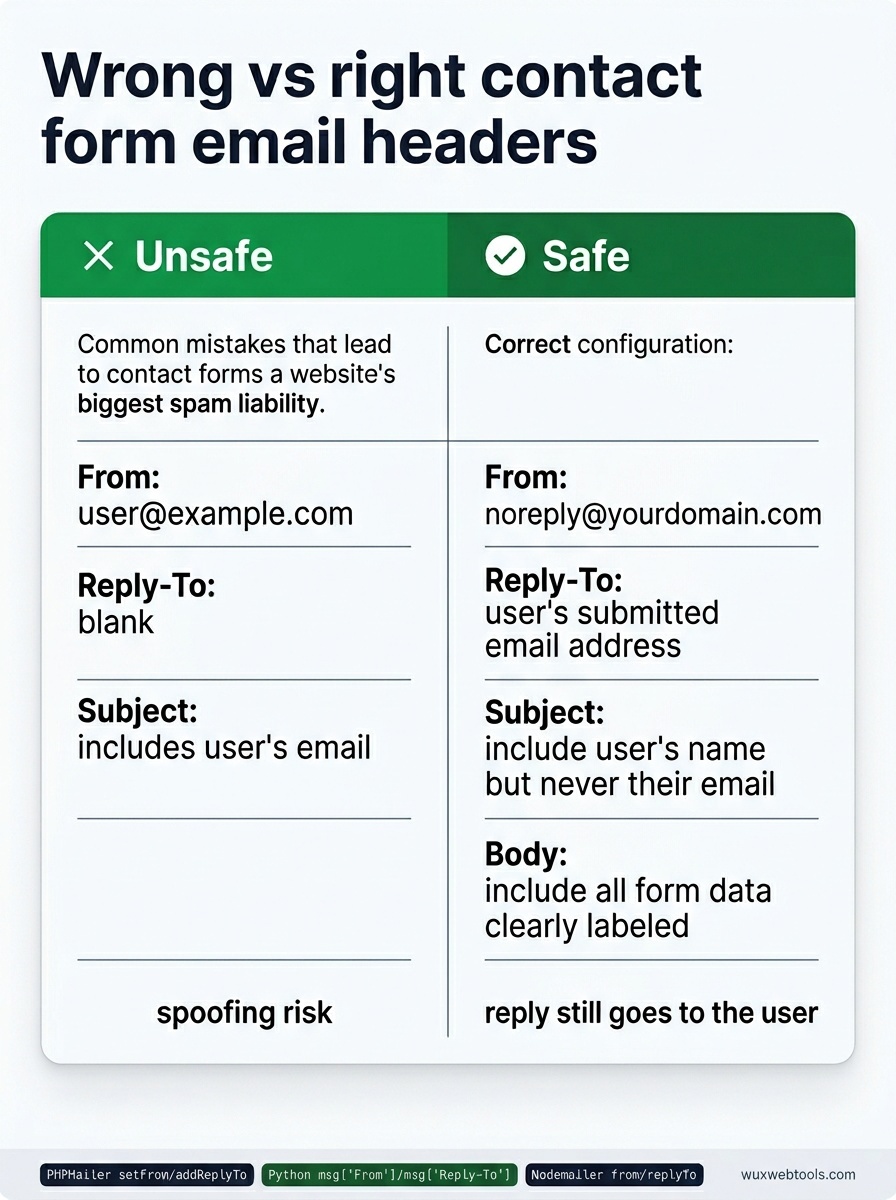
Η λύση είναι να μην τοποθετείτε ποτέ εισαγωγή χρήστη στην κεφαλίδα From. Αντίθετα:
- From:
[email protected](ή οποιαδήποτε διεύθυνση ελέγχετε) - Reply-To: Η διεύθυνση email που υπέβαλε ο χρήστης
- Subject: Συμπεριλάβετε το όνομα του χρήστη αν θέλετε, αλλά ποτέ το email του
- Body: Συμπεριλάβετε όλα τα δεδομένα της φόρμας, με σαφείς ετικέτες
Με αυτόν τον τρόπο, ο server σας στέλνει email μόνο από διευθύνσεις που σας ανήκουν και έχουν ελεγχθεί σωστά ως προς την ταυτότητά τους. Όταν πατάτε «reply» στα εισερχόμενά σας, εξακολουθεί να πηγαίνει στον χρήστη—αυτό κάνει το Reply-To. Αλλά οι spammers δεν μπορούν να χρησιμοποιήσουν τη φόρμα σας για να υποδυθούν αυθαίρετες διευθύνσεις.
Οι περισσότερες βιβλιοθήκες email το υποστηρίζουν αυτό εξαρχής. Στο PHP's PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
Στο Python's smtplib με email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
Στο Node.js με Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Αν η φόρμα επικοινωνίας σας τοποθετεί αυτή τη στιγμή εισαγωγή χρήστη στην κεφαλίδα From, αυτή είναι μια διόρθωση μιας γραμμής. Κάντε το σήμερα.
Το rate limiting δεν είναι προαιρετικό
Ακόμη και με σωστή υγιεινή κεφαλίδων, μια απροστάτευτη φόρμα επικοινωνίας εξακολουθεί να αποτελεί φορέα spam. Οι spammers θα υποβάλουν τη φόρμα σας εκατοντάδες φορές με διαφορετικά σώματα μηνυμάτων, και τα εισερχόμενά σας θα γεμίσουν σκουπίδια.
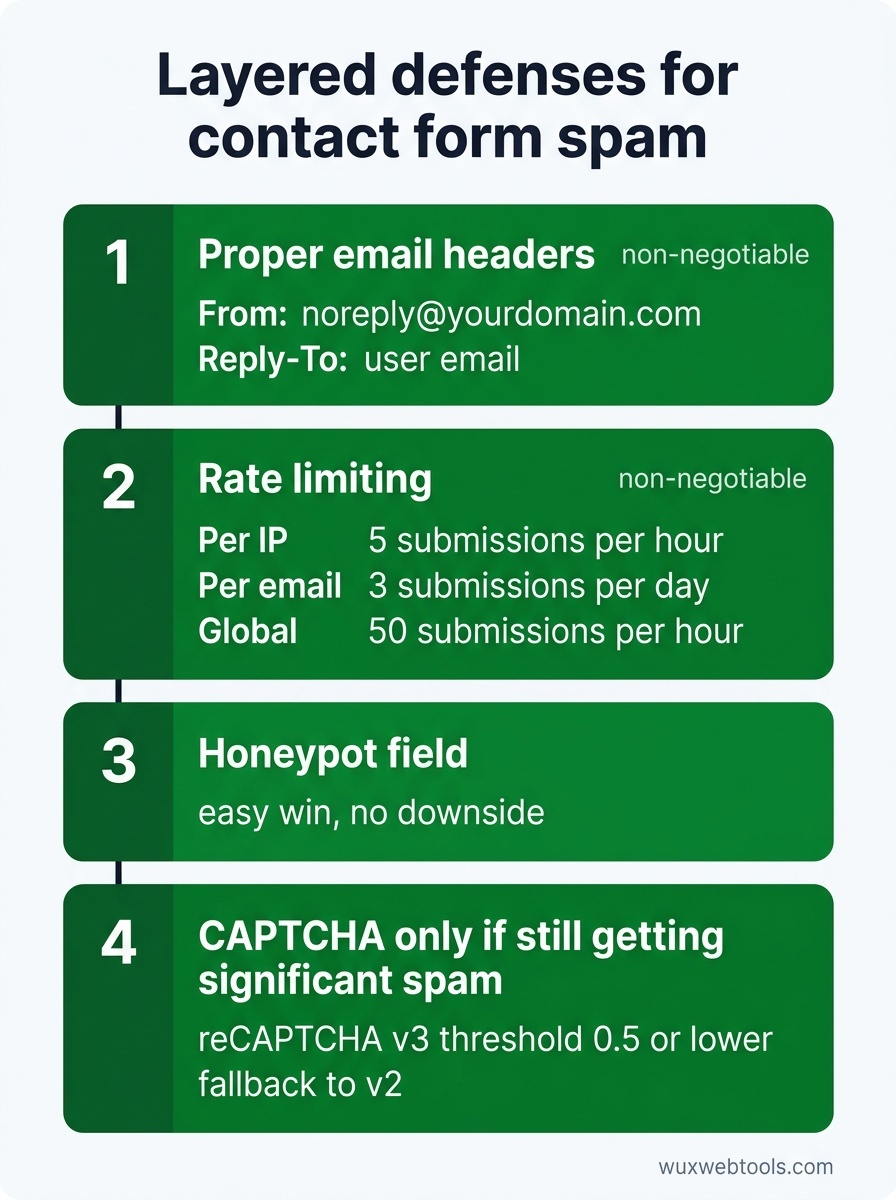
Χρειάζεστε rate limiting σε πολλαπλά επίπεδα:
- Ανά IP: Όχι περισσότερες από 5 υποβολές ανά ώρα από την ίδια IP
- Ανά email: Όχι περισσότερες από 3 υποβολές ανά ημέρα από την ίδια διεύθυνση email
- Συνολικά: Όχι περισσότερες από 50 υποβολές ανά ώρα σε όλους τους χρήστες (προσαρμόστε το με βάση την κίνησή σας)
Το rate limiting ανήκει στον κώδικα της εφαρμογής σας, όχι μόνο στη ρύθμιση του web server σας. Το rate limiting σε Nginx και Apache μπορεί να βοηθήσει, αλλά λειτουργεί σε επίπεδο αιτήματος και δεν γνωρίζει διευθύνσεις email ή μοτίβα κατάχρησης ειδικά για τη φόρμα.
Αν χρησιμοποιείτε κάποιο framework, πιθανότατα υπάρχει ένα rate-limiting middleware που μπορείτε να προσθέσετε. Αν χτίζετε από το μηδέν, ένας απλός Redis counter με expiring keys λειτουργεί μια χαρά:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Αυτό δεν είναι αδιάτρητο—οι spammers μπορούν να εναλλάσσουν IPs—αλλά αυξάνει σημαντικά το κόστος της κατάχρησης.
Τα CAPTCHAs είναι συμβιβασμός, όχι λύση
Το reCAPTCHA v3 της Google είναι αόρατο και βαθμολογεί τους χρήστες με βάση τη συμπεριφορά, κάτι που ακούγεται ιδανικό. Στην πράξη, μπλοκάρει νόμιμους χρήστες συχνότερα απ’ όσο θα περιμένατε, ειδικά χρήστες σε VPNs, Tor ή κοινόχρηστα εταιρικά δίκτυα.
Το reCAPTCHA v2 (το checkbox «I'm not a robot») είναι πιο αξιόπιστο αλλά προσθέτει τριβή. Τα honeypot fields—κρυφά πεδία φόρμας που οι άνθρωποι δεν θα συμπληρώσουν αλλά τα bots θα το κάνουν—πιάνουν μη εξελιγμένα bots χωρίς καμία επίπτωση στον χρήστη, αλλά είναι ασήμαντο για οποιονδήποτε σοβαρό spammer να τα παρακάμψει.
Η καλύτερη προσέγγιση είναι πολυεπίπεδη:
- Σωστές κεφαλίδες email (αδιαπραγμάτευτο)
- Rate limiting (αδιαπραγμάτευτο)
- Honeypot field (εύκολη νίκη, χωρίς μειονέκτημα)
- CAPTCHA μόνο αν εξακολουθείτε να λαμβάνετε σημαντικό spam μετά τα παραπάνω
Αν προσθέσετε CAPTCHA, χρησιμοποιήστε reCAPTCHA v3 με χαμηλό threshold (0.5 ή χαμηλότερο) και fallback σε v2 για χρήστες που έχουν χαμηλή βαθμολογία. Αυτό κρατά την τριβή χαμηλή για τους περισσότερους χρήστες, ενώ εξακολουθεί να μπλοκάρει bots.
Πότε να χρησιμοποιήσετε μια υπηρεσία φόρμας τρίτου μέρους
Αν λειτουργείτε έναν μικρό ιστότοπο και δεν θέλετε να συντηρείτε υποδομή φόρμας, υπηρεσίες τρίτων όπως Formspree, Tally ή Netlify Forms τα χειρίζονται όλα αυτά για εσάς. Κάνουν rate-limit, validation και στέλνουν email από τα δικά τους domains, ώστε η φήμη σας να παραμένει καθαρή.
Ο συμβιβασμός είναι ότι στέλνετε δεδομένα χρηστών σε τρίτο μέρος, κάτι που μπορεί να συγκρούεται με την πολιτική απορρήτου σας ή τις υποχρεώσεις σας βάσει GDPR. Η επεξεργασία δεδομένων client-side είναι μια αυξανόμενη τάση για ομάδες που δίνουν έμφαση στην ιδιωτικότητα, αλλά οι φόρμες επικοινωνίας απαιτούν εγγενώς server-side επεξεργασία—δεν μπορείτε να στείλετε email από τον browser χωρίς να εκθέσετε credentials.
Αν χειρίζεστε ευαίσθητα αιτήματα (νομικά, ιατρικά, οικονομικά), πιθανότατα χρειάζεται να λειτουργείτε τη δική σας υποδομή φόρμας. Για όλα τα υπόλοιπα, μια υπηρεσία τρίτου μέρους είναι μια λογική επιλογή.
Το πρόβλημα του DMARC
Ακόμη κι αν διορθώσετε τις κεφαλίδες της φόρμας επικοινωνίας σας, δεν είστε ασφαλείς αν το domain σας δεν διαθέτει πολιτική DMARC. Το DMARC λέει στους receiving mail servers τι να κάνουν με email που αποτυγχάνει στους ελέγχους SPF ή DKIM. Χωρίς αυτό, οι spammers μπορούν ακόμη να στέλνουν email που φαίνεται να προέρχεται από το domain σας, ακόμη κι αν δεν χρησιμοποιούν τους servers σας.
Η ρύθμιση του DMARC είναι εκτός του πεδίου αυτού του άρθρου, αλλά αν αντιμετωπίζετε σοβαρά τη φήμη του email σας, είναι αδιαπραγμάτευτη. Ξεκινήστε με μια πολιτική μόνο παρακολούθησης (p=none) και σταδιακά μετακινηθείτε σε p=quarantine ή p=reject καθώς επαληθεύετε ότι το νόμιμο email σας ελέγχεται σωστά ως προς την ταυτότητά του.
Τι γίνεται με το Cookie consent και την παρακολούθηση φορμών;
Αν η φόρμα επικοινωνίας σας χρησιμοποιεί analytics ή marketing pixels για να παρακολουθεί υποβολές, πιθανότατα υπόκειστε στους κανόνες GDPR και ePrivacy. Οι περισσότερες φόρμες επικοινωνίας δεν χρειάζονται tracking—γνωρίζετε ήδη ότι κάποιος υπέβαλε τη φόρμα επειδή λάβατε το email—αλλά αν χρησιμοποιείτε κάτι όπως Facebook Pixel ή Google Analytics events, χρειάζεστε ρητή συγκατάθεση πριν φορτώσουν αυτά τα scripts.
Η απλούστερη προσέγγιση είναι να μην παρακολουθείτε καθόλου τις υποβολές φόρμας επικοινωνίας. Αν πρέπει να τις παρακολουθείτε, φορτώστε τα tracking scripts μόνο αφού ο χρήστης συναινέσει, και βεβαιωθείτε ότι το consent banner σας είναι compliant.
Βασικά συμπεράσματα
- Μην τοποθετείτε ποτέ διευθύνσεις email που υποβάλλονται από χρήστες στην κεφαλίδα
From. Χρησιμοποιήστε τοReply-Toαντ’ αυτού. - Το rate limiting είναι υποχρεωτικό. Υλοποιήστε το σε επίπεδο εφαρμογής, όχι μόνο στον web server.
- Τα honeypot fields είναι μια δωρεάν νίκη. Τα CAPTCHAs θα πρέπει να είναι η έσχατη λύση.
- Οι υπηρεσίες φόρμας τρίτων είναι λογική επιλογή για μικρούς ιστότοπους, αλλά εισάγουν συμβιβασμούς ιδιωτικότητας.
- Αν στέλνετε οποιοδήποτε email από το domain σας, χρειάζεστε πολιτική DMARC.
FAQ
Q: Μπορώ απλώς να απενεργοποιήσω τη φόρμα επικοινωνίας και να χρησιμοποιήσω έναν mailto σύνδεσμο αντ’ αυτού;
A: Μπορείτε, αλλά οι mailto σύνδεσμοι εκθέτουν τη διεύθυνση email σας σε scrapers, και χάνετε τη δυνατότητα συλλογής δομημένων δεδομένων. Αν το spam είναι ανεξέλεγκτο, ένας mailto σύνδεσμος είναι καλύτερος από μια χαλασμένη φόρμα επικοινωνίας, αλλά η διόρθωση της φόρμας είναι καλύτερη και από τα δύο.
Q: Τι γίνεται αν πρέπει να στείλω email από τη διεύθυνση του χρήστη για νόμιμους λόγους;
A: Σχεδόν σίγουρα δεν χρειάζεται. Αν νομίζετε ότι χρειάζεται, πιθανότατα προσπαθείτε να λύσετε ένα πρόβλημα workflow (όπως δρομολόγηση απαντήσεων) που το Reply-To ήδη λύνει. Αν πραγματικά χρειάζεται να στέλνετε email από αυθαίρετες διευθύνσεις, χρειάζεστε μια dedicated υπηρεσία email με σωστό έλεγχο ταυτότητας, όχι μια φόρμα επικοινωνίας.
Q: Πώς ξέρω αν η φόρμα επικοινωνίας μου γίνεται ήδη αντικείμενο κατάχρησης;
A: Ελέγξτε τα logs του mail server σας για εξερχόμενες SMTP συνδέσεις. Αν βλέπετε υψηλό όγκο εξερχόμενων email προς διευθύνσεις που δεν αναγνωρίζετε, ή αν το domain σας έχει επισημανθεί από βάσεις δεδομένων spam όπως Spamhaus, πιθανότατα χρησιμοποιείστε ως relay. Εργαλεία όπως το MXToolbox μπορούν να ελέγξουν τη φήμη του domain σας.
Q: Είναι ασφαλές να χρησιμοποιήσω μια δωρεάν υπηρεσία CAPTCHA;
A: Το reCAPTCHA της Google είναι δωρεάν και χρησιμοποιείται ευρέως, αλλά στέλνει δεδομένα χρηστών στη Google, κάτι που μπορεί να συγκρούεται με την πολιτική απορρήτου σας. Το hCaptcha είναι μια εναλλακτική με έμφαση στην ιδιωτικότητα που δεν εκπαιδεύει AI models στους χρήστες σας. Το Cloudflare Turnstile είναι άλλη μια επιλογή που είναι λιγότερο παρεμβατική από τα παραδοσιακά CAPTCHAs.
Q: Ποια είναι η διαφορά μεταξύ SPF, DKIM και DMARC;
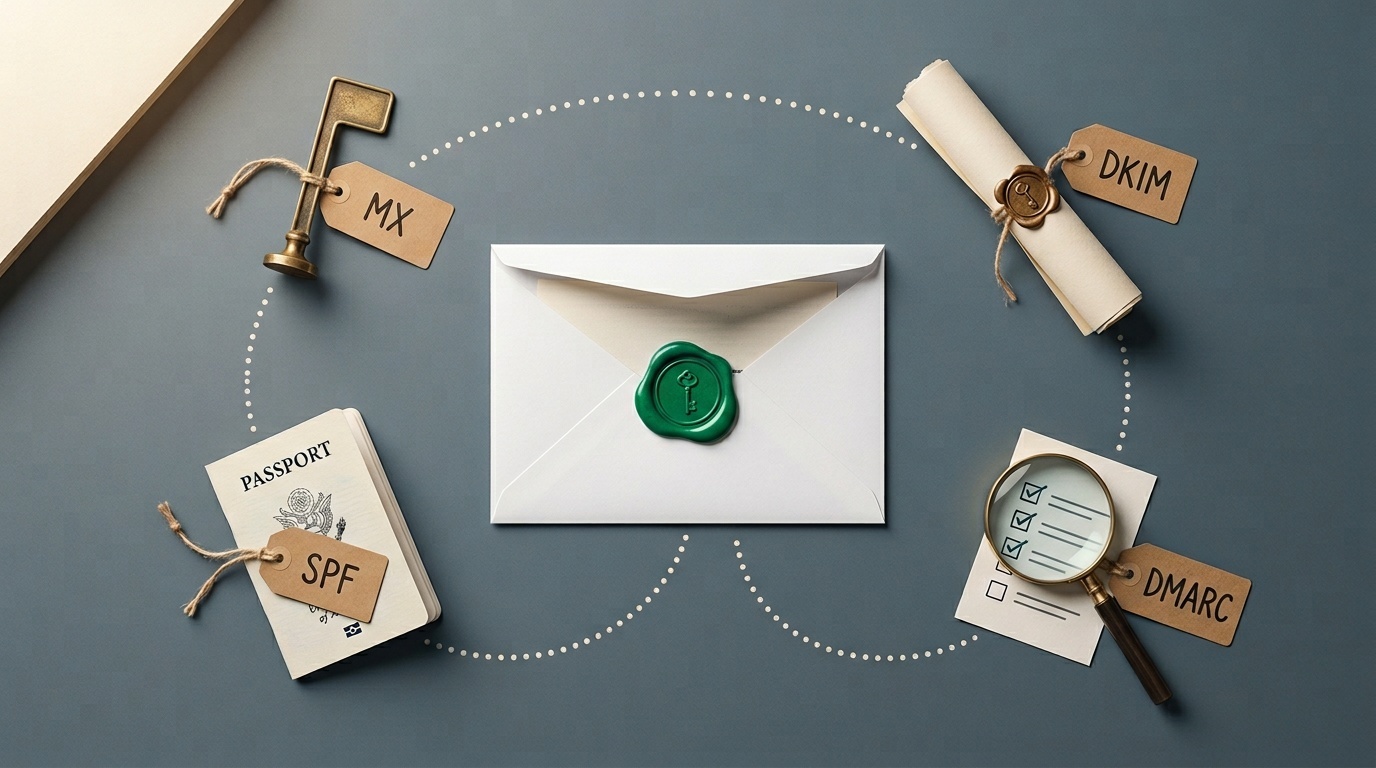
A: Το SPF απαριθμεί ποιοι mail servers επιτρέπεται να στέλνουν email από το domain σας. Το DKIM υπογράφει κρυπτογραφικά το εξερχόμενο email ώστε οι παραλήπτες να μπορούν να επαληθεύσουν ότι δεν αλλοιώθηκε. Το DMARC τα συνδέει και λέει στους παραλήπτες τι να κάνουν αν ένα email αποτύχει στους ελέγχους SPF ή DKIM. Χρειάζεστε και τα τρία για σωστό έλεγχο ταυτότητας email.
Πηγές
- OWASP: Email Header Injection — Λεπτομερής εξήγηση του πώς οι φόρμες επικοινωνίας μπορούν να εκμεταλλευτούν για email spoofing.
- RFC 5322: Internet Message Format — Το τεχνικό πρότυπο που ορίζει τις κεφαλίδες email, συμπεριλαμβανομένων των
FromκαιReply-To. - DMARC.org: Overview — Επίσημος πόρος για την κατανόηση και την υλοποίηση πολιτικών DMARC.
- Spamhaus: Domain Blocklists — Ελέγξτε αν το domain σας έχει επισημανθεί για spam και κατανοήστε πώς λειτουργούν οι blocklists.
Συχνές ερωτήσεις
Μπορώ απλώς να απενεργοποιήσω τη φόρμα επικοινωνίας και να χρησιμοποιήσω έναν mailto σύνδεσμο αντ’ αυτού;
Τι γίνεται αν πρέπει να στείλω email από τη διεύθυνση του χρήστη για νόμιμους λόγους;
Πώς ξέρω αν η φόρμα επικοινωνίας μου γίνεται ήδη αντικείμενο κατάχρησης;
Είναι ασφαλές να χρησιμοποιήσω μια δωρεάν υπηρεσία CAPTCHA;
Ποια είναι η διαφορά μεταξύ SPF, DKIM και DMARC;
Πηγές & περαιτέρω ανάγνωση