Защо формата ви за контакт е най-големият ви риск от спам
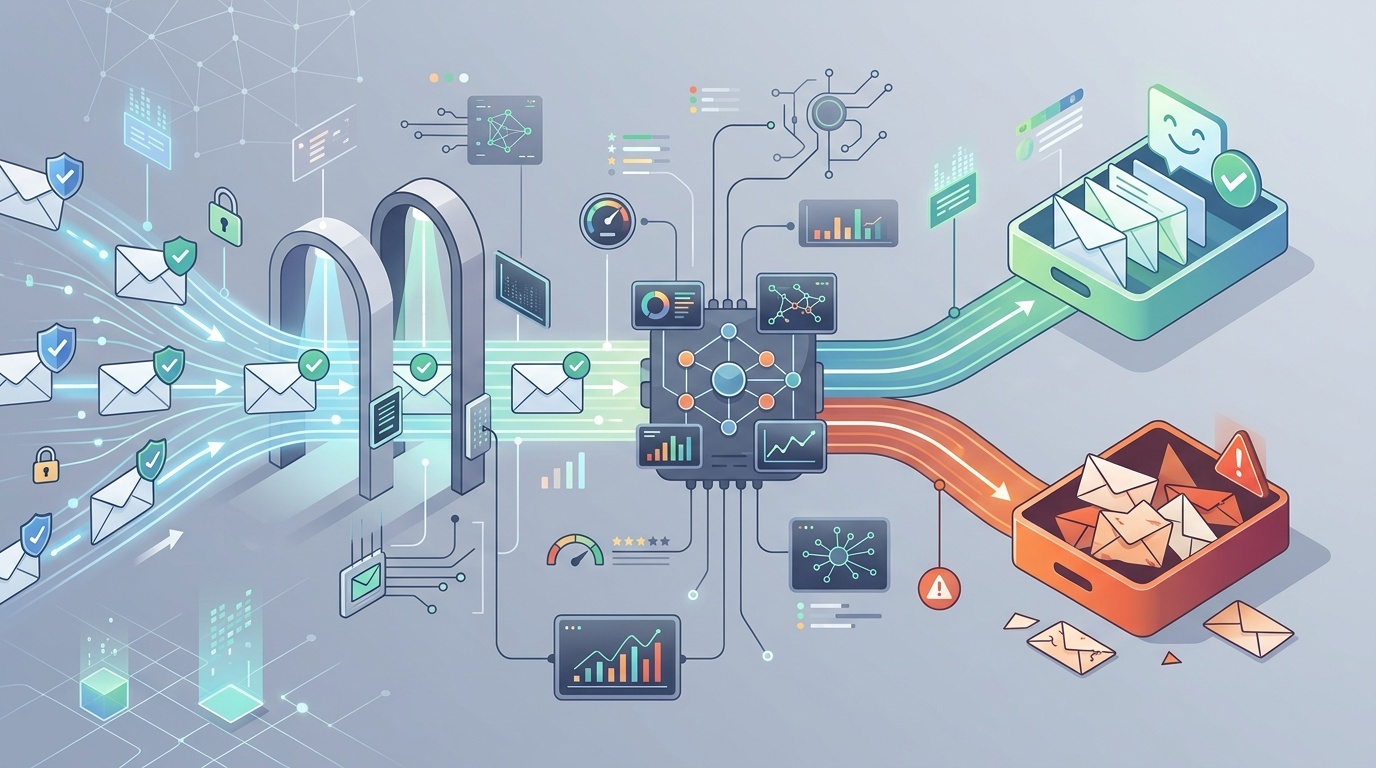
Повечето форми за контакт са конфигурирани да изпращат имейл директно от потребителски вход. Това ги прави тривиални за злоупотреба.
Съдържание
- Проблемът е по-стар, отколкото си мислите
- Какво прави формите за контакт толкова лесни за злоупотреба
- Правилният начин за изпращане на имейл от форма за контакт
- Ограничаването на честотата не е по избор
- CAPTCHA са компромис, не решение
- Кога да използвате услуга за форми от трета страна
- Проблемът с DMARC
- А какво да кажем за [съгласието за бисквитки и проследяването на форми](/bg/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Основни изводи
- FAQ
- Източници
Проблемът е по-стар, отколкото си мислите
Формите за контакт са вектор за спам от началото на 2000-те, но проблемът се влоши, след като доставчиците на имейл затегнаха изискванията си за удостоверяване. Повечето форми за контакт все още са изградени по същия начин: потребителят попълва форма, вашият сървър изпраща имейл, използвайки адреса на потребителя в заглавката From, а вие чакате отговори.
Това е класическа уязвимост за подправяне на имейл. Спамърите могат да използват формата ви, за да изпращат имейли, които изглеждат така, сякаш идват от произволен адрес, който пожелаят, маршрутизирани през IP адреса на вашия сървър. Ако по този начин бъде изпратен достатъчно спам, домейнът ви се маркира, а легитимните ви транзакционни имейли спират да достигат до входящите кутии.
Решението е просто, но повечето ръководства все още го правят погрешно.
Какво прави формите за контакт толкова лесни за злоупотреба
Типичната форма за контакт приема три полета: име, имейл и съобщение. Сървърният обработчик взема този имейл адрес и го поставя директно в заглавката From на изходящо SMTP съобщение. Това е удобно за отговори — можете просто да натиснете "reply" във входящата си поща — но също така е подарък за спамърите.
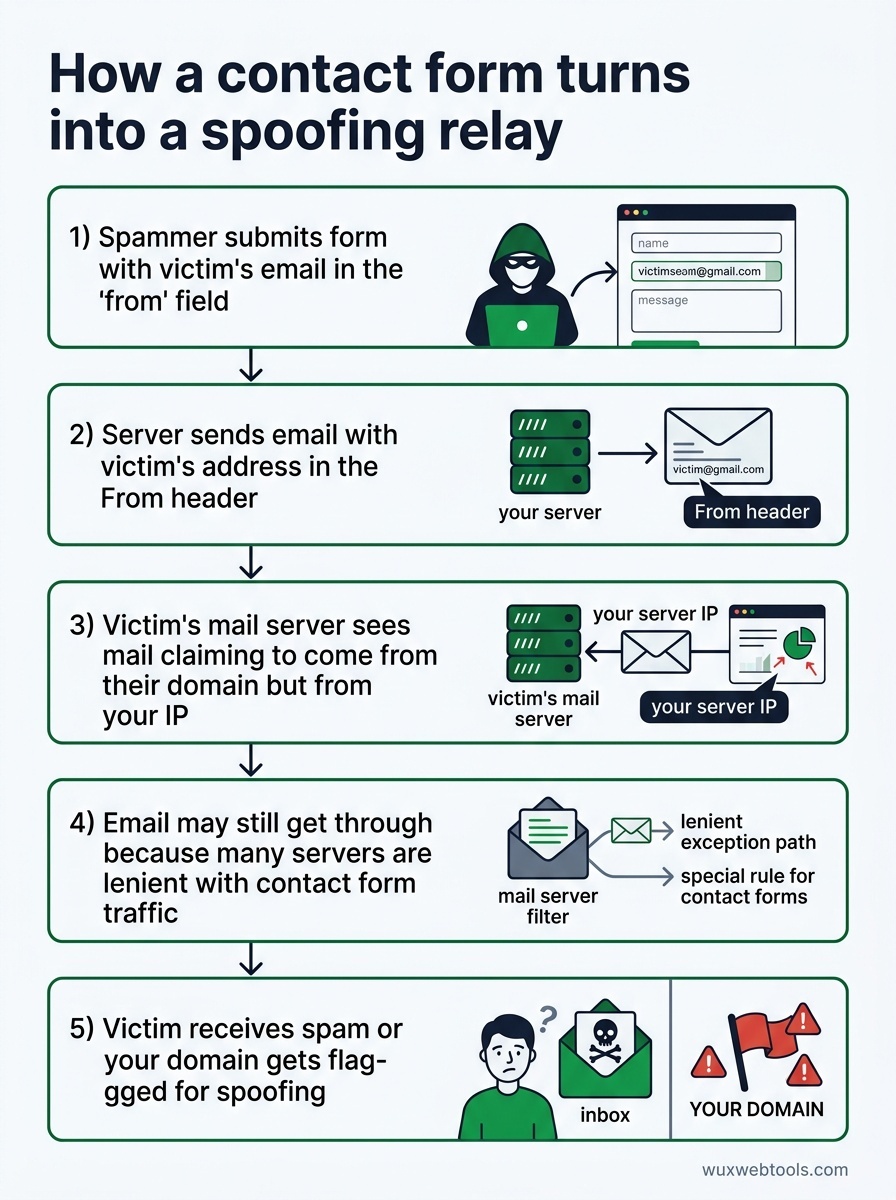
Ето какво се случва, когато спамър намери формата ви:
- Той изпраща формата с имейл адреса на жертвата в полето "from"
- Вашият сървър прилежно изпраща имейл с адреса на тази жертва в заглавката
From - Пощенският сървър на жертвата вижда имейл, който твърди, че идва от нейния домейн, но произхожда от вашия IP адрес
- Ако домейнът ви няма правилни SPF/DKIM/DMARC записи (или дори ако има), имейлът все пак може да премине, защото много сървъри са снизходителни към трафика от форми за контакт
- Жертвата получава спам, който изглежда, сякаш идва от собствения ѝ адрес, или вашият домейн се маркира за подправяне
Това не е теоретична атака. Случва се постоянно. Ако поддържате форма за контакт и никога не сте проверявали логовете на пощенския си сървър, вероятно вече ви използват по този начин.
Правилният начин за изпращане на имейл от форма за контакт
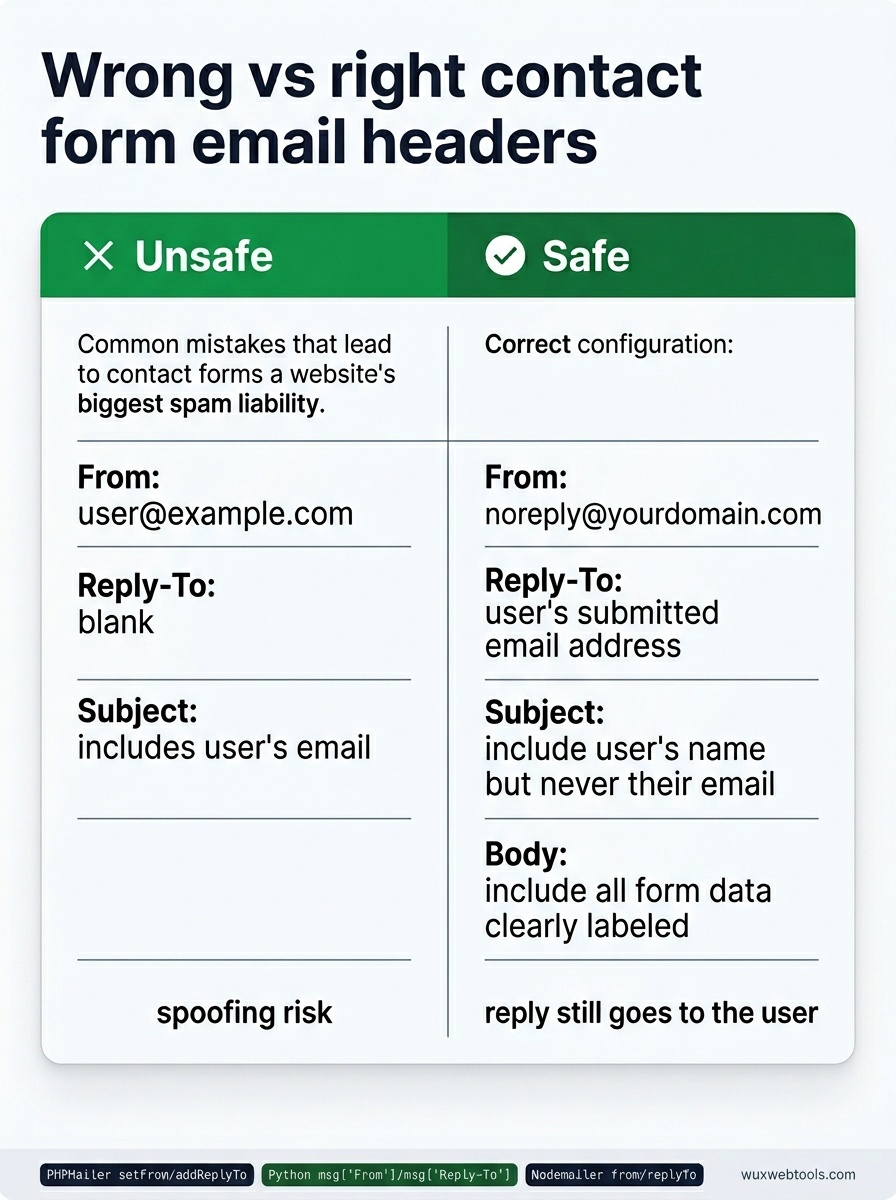
Решението е никога да не поставяте потребителски вход в заглавката From. Вместо това:
- From:
[email protected](или всеки адрес, който контролирате) - Reply-To: Подаденият от потребителя имейл адрес
- Subject: Включете името на потребителя, ако искате, но никога имейла му
- Body: Включете всички данни от формата, ясно етикетирани
По този начин вашият сървър изпраща имейли само от адреси, които притежавате и сте удостоверили правилно. Когато натиснете "reply" във входящата си поща, отговорът пак отива до потребителя — точно това прави Reply-To. Но спамърите не могат да използват формата ви, за да се представят за произволни адреси.
Повечето библиотеки за имейл поддържат това по подразбиране. В PHP PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
В Python smtplib с email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
В Node.js с Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Ако в момента формата ви за контакт поставя потребителски вход в заглавката From, това е поправка с един ред. Направете я днес.
Ограничаването на честотата не е по избор
Дори при правилна хигиена на заглавките, незащитената форма за контакт все още е вектор за спам. Спамърите ще изпращат формата ви стотици пъти с различни текстове на съобщението и входящата ви поща ще се напълни с боклук.
Нуждаете се от ограничаване на честотата на няколко нива:
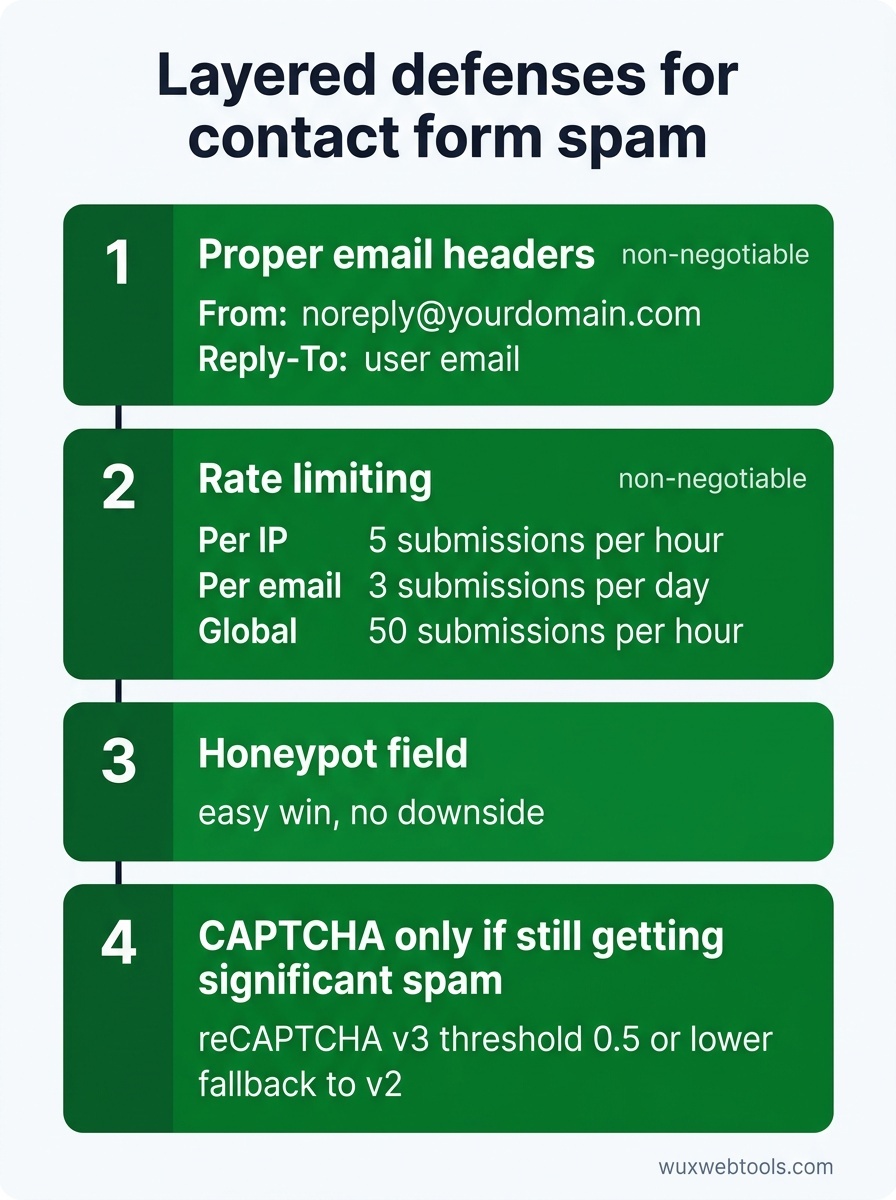
- На IP: Не повече от 5 изпращания на час от един и същ IP адрес
- На имейл: Не повече от 3 изпращания на ден от един и същ имейл адрес
- Глобално: Не повече от 50 изпращания на час за всички потребители (коригирайте според трафика си)
Ограничаването на честотата трябва да бъде в кода на приложението ви, а не само в конфигурацията на уеб сървъра. Ограничаването на честотата в Nginx и Apache може да помогне, но то работи на ниво заявка и не знае нищо за имейл адреси или специфични модели на злоупотреба с форми.
Ако използвате framework, вероятно има middleware за ограничаване на честотата, който можете да добавите. Ако изграждате от нулата, прост Redis брояч с изтичащи ключове работи добре:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Това не е непробиваемо — спамърите могат да ротират IP адреси — но значително повишава цената на злоупотребата.
CAPTCHA са компромис, не решение
Google reCAPTCHA v3 е невидима и оценява потребителите въз основа на поведението им, което звучи идеално. На практика тя блокира легитимни потребители по-често, отколкото бихте очаквали, особено потребители с VPN, Tor или споделени корпоративни мрежи.
reCAPTCHA v2 (отметката "I'm not a robot") е по-надеждна, но добавя триене. Honeypot полетата — скрити полета във формата, които хората няма да попълнят, но ботовете ще — хващат неусъвършенствани ботове без никакво въздействие върху потребителя, но са тривиални за заобикаляне от всеки сериозен спамър.
Най-добрият подход е на слоеве:
- Правилни имейл заглавки (неподлежащи на компромис)
- Ограничаване на честотата (неподлежащо на компромис)
- Honeypot поле (лесна победа, без недостатък)
- CAPTCHA само ако все още получавате значително количество спам след горното
Ако добавите CAPTCHA, използвайте reCAPTCHA v3 с нисък праг (0.5 или по-нисък) и резервен вариант към v2 за потребители с нисък резултат. Това запазва ниско триенето за повечето потребители, като същевременно блокира ботовете.
Кога да използвате услуга за форми от трета страна
Ако поддържате малък сайт и не искате да обслужвате инфраструктура за форми, услуги от трети страни като Formspree, Tally или Netlify Forms се справят с всичко това вместо вас. Те ограничават честотата, валидират и изпращат имейл от собствените си домейни, така че репутацията ви остава чиста.
Компромисът е, че изпращате потребителски данни на трета страна, което може да противоречи на политиката ви за поверителност или на задълженията ви по GDPR. Обработването на данни от страна на клиента е нарастваща тенденция за екипи, които държат на поверителността, но формите за контакт по своята същност изискват сървърна обработка — не можете да изпращате имейл от браузъра, без да разкриете идентификационни данни.
Ако обработвате чувствителни запитвания (правни, медицински, финансови), вероятно трябва да поддържате собствена инфраструктура за форми. За всичко останало услуга от трета страна е разумен избор.
Проблемът с DMARC
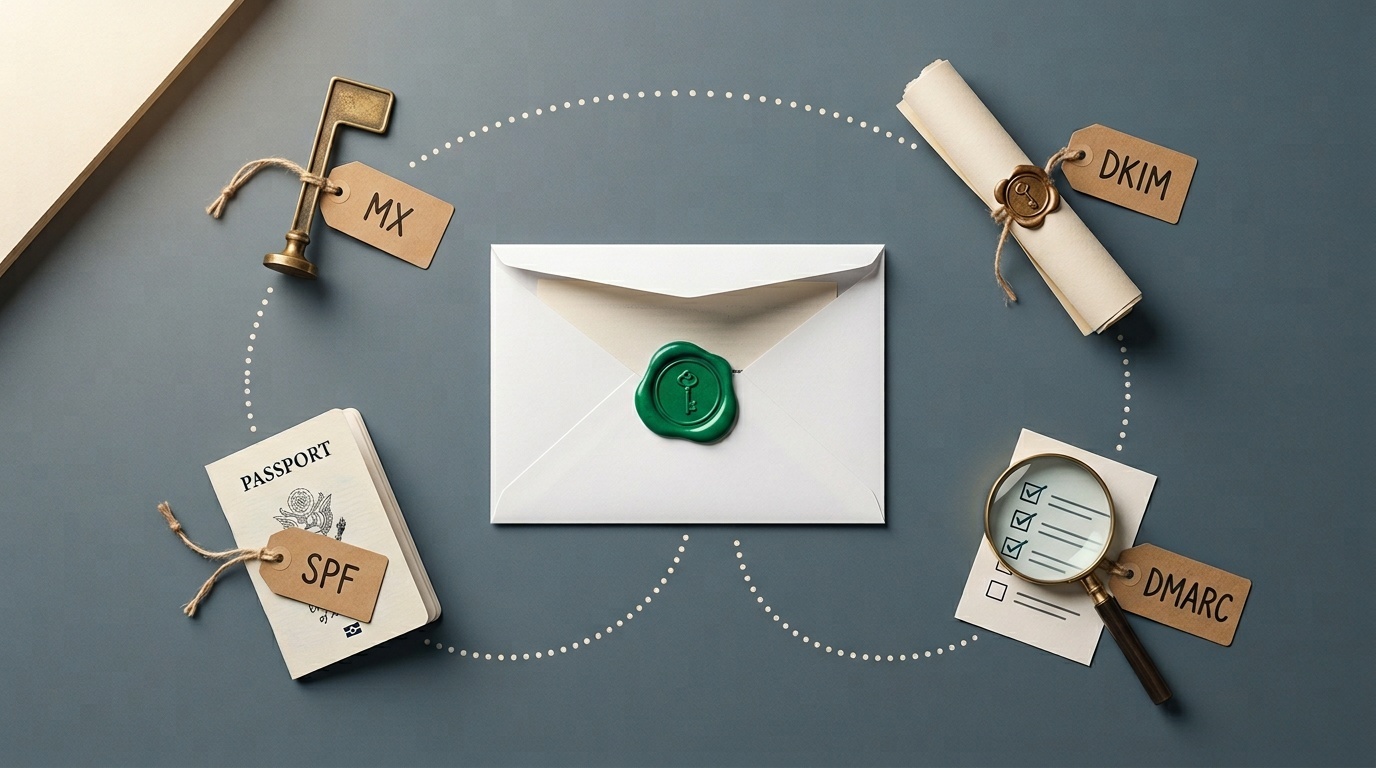
Дори да поправите заглавките на формата си за контакт, не сте в безопасност, ако домейнът ви няма DMARC политика. DMARC указва на получаващите пощенски сървъри какво да правят с имейл, който не премине SPF или DKIM проверките. Без него спамърите все още могат да изпращат имейли, които изглеждат така, сякаш идват от вашия домейн, дори ако не използват вашите сървъри.
Настройването на DMARC е извън обхвата на тази статия, но ако сте сериозни относно имейл репутацията, то е задължително. Започнете с политика само за наблюдение (p=none) и постепенно преминете към p=quarantine или p=reject, когато проверите, че легитимният ви имейл е правилно удостоверен.
А какво да кажем за съгласието за бисквитки и проследяването на форми?
Ако формата ви за контакт използва аналитика или маркетингови пиксели за проследяване на изпращанията, вероятно попадате под правилата на GDPR и ePrivacy. Повечето форми за контакт не се нуждаят от проследяване — вече знаете, че някой е изпратил формата, защото сте получили имейла — но ако използвате нещо като Facebook Pixel или Google Analytics събития, ви трябва изрично съгласие, преди тези скриптове да се заредят.
Най-простият подход е изобщо да не проследявате изпращанията на формата за контакт. Ако трябва да ги проследявате, зареждайте скриптовете за проследяване само след като потребителят даде съгласие, и се уверете, че банерът ви за съгласие е съвместим с изискванията.
Основни изводи
- Никога не поставяйте подадени от потребителя имейл адреси в заглавката
From. Вместо това използвайтеReply-To. - Ограничаването на честотата е задължително. Реализирайте го на ниво приложение, не само на уеб сървъра.
- Honeypot полетата са безплатна победа. CAPTCHA трябва да бъде последна мярка.
- Услугите за форми от трети страни са разумен избор за малки сайтове, но въвеждат компромиси с поверителността.
- Ако изпращате какъвто и да е имейл от домейна си, имате нужда от DMARC политика.
FAQ
Q: Мога ли просто да деактивирам формата за контакт и вместо това да използвам mailto връзка?
A: Можете, но mailto връзките разкриват имейл адреса ви на scraper-и и губите възможността да събирате структурирани данни. Ако спамът е непоносим, mailto връзка е по-добра от счупена форма за контакт, но поправянето на формата е по-добро и от двете.
Q: Ами ако трябва да изпращам имейл от адреса на потребителя по легитимни причини?
A: Почти сигурно не ви трябва. Ако мислите, че ви трябва, вероятно се опитвате да решите проблем в работния процес (като маршрутизиране на отговори), който Reply-To вече решава. Ако наистина трябва да изпращате имейл от произволни адреси, имате нужда от специализирана имейл услуга с правилно удостоверяване, а не от форма за контакт.
Q: Как да разбера дали формата ми за контакт вече се злоупотребява?
A: Проверете логовете на пощенския си сървър за изходящи SMTP връзки. Ако виждате голям обем изходящи имейли към адреси, които не разпознавате, или ако домейнът ви е маркиран от бази данни за спам като Spamhaus, вероятно ви използват като relay. Инструменти като MXToolbox могат да проверят репутацията на домейна ви.
Q: Безопасно ли е да използвам безплатна CAPTCHA услуга?
A: Google reCAPTCHA е безплатна и широко използвана, но изпраща потребителски данни към Google, което може да противоречи на политиката ви за поверителност. hCaptcha е алтернатива, фокусирана върху поверителността, която не обучава AI модели върху вашите потребители. Cloudflare Turnstile е друга опция, която е по-малко натрапчива от традиционните CAPTCHA.
Q: Каква е разликата между SPF, DKIM и DMARC?
A: SPF изброява кои пощенски сървъри имат право да изпращат имейл от вашия домейн. DKIM криптографски подписва изходящия имейл, така че получателите да могат да проверят, че не е бил променен. DMARC ги свързва и казва на получателите какво да правят, ако даден имейл не премине SPF или DKIM проверките. Нуждаете се и от трите за правилно удостоверяване на имейл.
Източници
- OWASP: Email Header Injection — Подробно обяснение как формите за контакт могат да бъдат използвани за подправяне на имейли.
- RFC 5322: Internet Message Format — Техническият стандарт, който дефинира имейл заглавките, включително
FromиReply-To. - DMARC.org: Overview — Официален ресурс за разбиране и внедряване на DMARC политики.
- Spamhaus: Domain Blocklists — Проверете дали домейнът ви е маркиран за спам и разберете как работят списъците за блокиране.
Често задавани въпроси
Мога ли просто да деактивирам формата за контакт и вместо това да използвам mailto връзка?
Ами ако трябва да изпращам имейл от адреса на потребителя по легитимни причини?
Как да разбера дали формата ми за контакт вече се злоупотребява?
Безопасно ли е да използвам безплатна CAPTCHA услуга?
Каква е разликата между SPF, DKIM и DMARC?
Източници и допълнително четене