Чому ваша контактна форма — найбільший ризик для спаму
Більшість контактних форм налаштовані так, щоб надсилати email безпосередньо з користувацьких даних. Це робить їх дуже простими для зловживання.
Зміст
- Проблема старіша, ніж здається
- Що робить контактні форми такими зручними для зловживання
- Правильний спосіб надсилати email із контактної форми
- Rate limiting не є опційним
- CAPTCHA — це компроміс, а не рішення
- Коли варто використовувати сторонній сервіс форм
- Проблема DMARC
- А як щодо [згоди на cookies і трекінгу форм](/uk/blog/2026-05-02-what-changed-for-cookies-in-2026-and-what-to-do-about-it)?
- Ключові висновки
- FAQ
- Джерела
Проблема старіша, ніж здається
Контактні форми були каналом для спаму ще з початку 2000-х, але проблема загострилася, коли поштові провайдери посилили вимоги до автентифікації. Більшість контактних форм досі побудовані однаково: користувач заповнює форму, ваш сервер надсилає email, використовуючи адресу користувача в заголовку From, а ви чекаєте на відповіді.
Це класична вразливість для підміни відправника email. Спамери можуть використати вашу форму, щоб надсилати листи, які виглядають так, ніби надіслані з будь-якої адреси, яку вони оберуть, але маршрутизуються через IP вашого сервера. Якщо таким способом піде достатньо спаму, ваш домен потрапить під підозру, а легітимні транзакційні листи перестануть доходити до вхідних.
Виправлення просте, але більшість інструкцій досі пояснюють це неправильно.
Що робить контактні форми такими зручними для зловживання
Типова контактна форма приймає три поля: ім’я, email і повідомлення. Серверний обробник бере цю email-адресу й напряму вставляє її в заголовок From вихідного SMTP-повідомлення. Це зручно для відповідей — можна просто натиснути "reply" у поштовій скриньці, — але це також подарунок для спамерів.
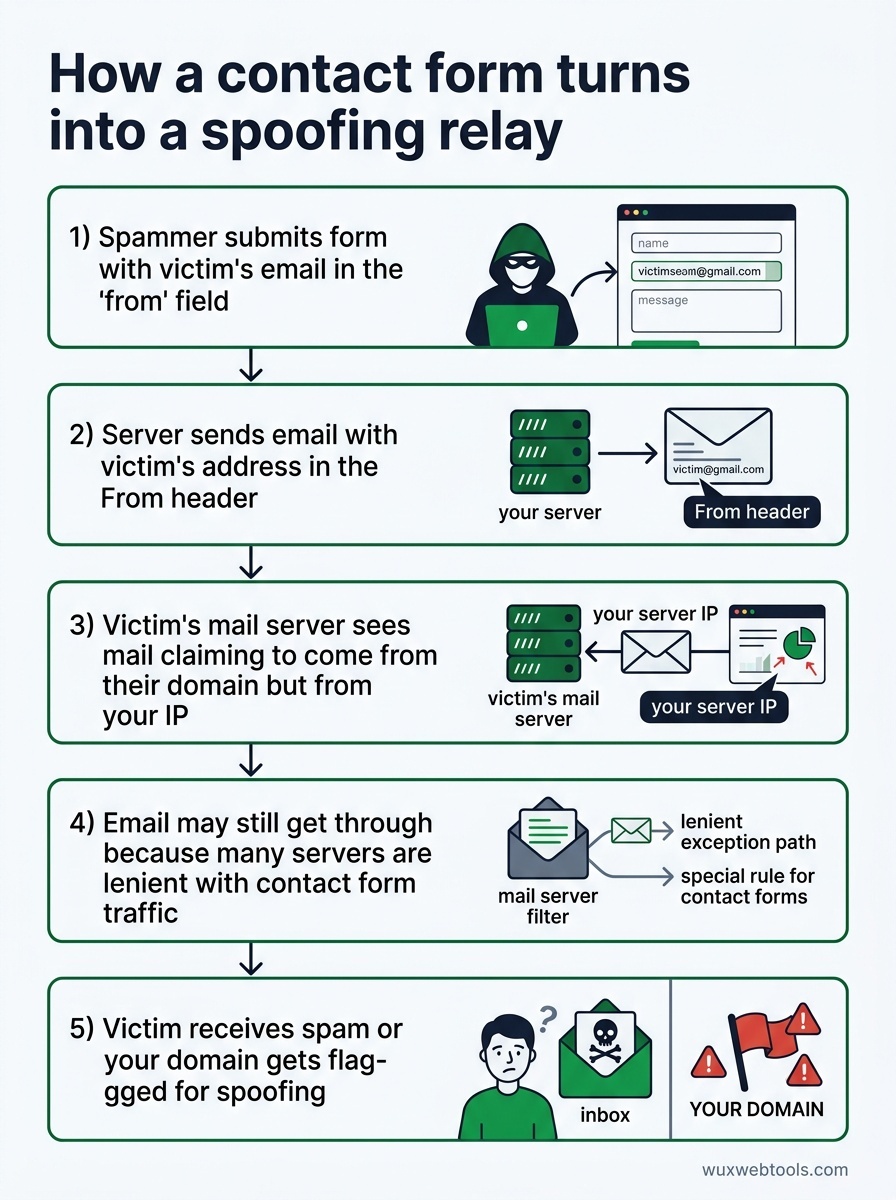
Ось що відбувається, коли спамер знаходить вашу форму:
- Він надсилає форму з email-адресою жертви в полі "from"
- Ваш сервер сумлінно надсилає email із адресою цієї жертви в заголовку
From - Поштовий сервер жертви бачить лист, який нібито походить із їхнього домену, але фактично надходить із вашого IP
- Якщо у вашого домену немає належних записів SPF/DKIM/DMARC (або навіть якщо вони є), лист усе одно може пройти, бо багато серверів поблажливі до трафіку з контактних форм
- Жертва отримує спам, який виглядає так, ніби надісланий із її власної адреси, або ваш домен позначають за spoofing
Це не теоретична атака. Таке трапляється постійно. Якщо у вас є контактна форма і ви ніколи не перевіряли журнали поштового сервера, імовірно, вас уже використовують таким чином.
Правильний спосіб надсилати email із контактної форми
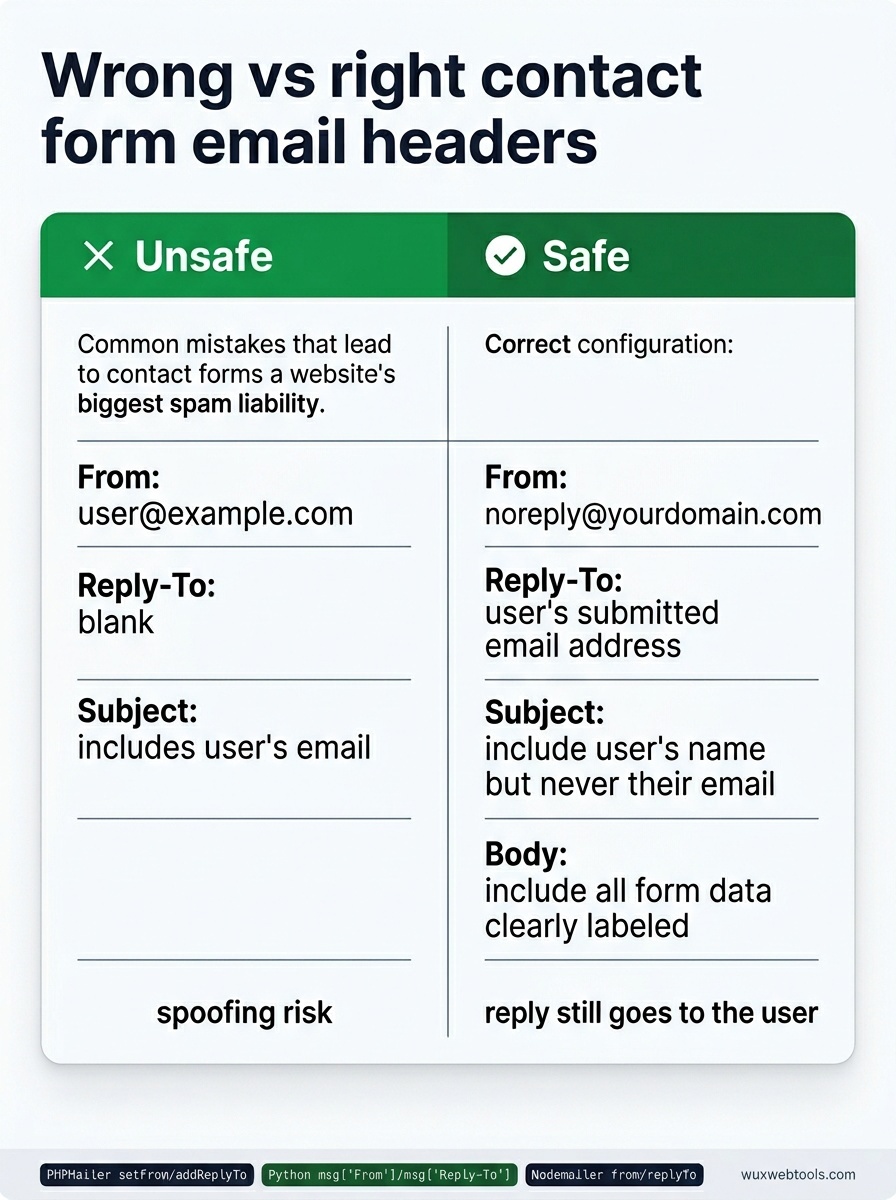
Виправлення полягає в тому, щоб ніколи не ставити користувацькі дані в заголовок From. Натомість:
- From:
[email protected](або будь-яка адреса, яку ви контролюєте) - Reply-To: email-адреса, яку надіслав користувач
- Subject: за бажанням додайте ім’я користувача, але ніколи його email
- Body: додайте всі дані форми з чіткими підписами
Так ваш сервер надсилає email лише з адрес, які належать вам і належно автентифіковані. Коли ви натискаєте "reply" у поштовій скриньці, відповідь усе одно йде користувачу — саме для цього існує Reply-To. Але спамери не можуть використати вашу форму, щоб видавати себе за довільні адреси.
Більшість email-бібліотек підтримують це з коробки. У PHP PHPMailer:
$mail->setFrom('[email protected]', 'Contact Form');
$mail->addReplyTo($_POST['email'], $_POST['name']);
У Python smtplib з email.mime:
msg['From'] = '[email protected]'
msg['Reply-To'] = form_data['email']
У Node.js з Nodemailer:
const mailOptions = {
  from: '[email protected]',
  replyTo: req.body.email,
  // ...
};
Якщо ваша контактна форма зараз ставить користувацькі дані в заголовок From, це виправляється одним рядком. Зробіть це сьогодні.
Rate limiting не є опційним
Навіть за належної гігієни заголовків незахищена контактна форма все одно лишається каналом для спаму. Спамери надсилатимуть вашу форму сотні разів із різними текстами повідомлень, і ваша поштова скринька заповниться сміттям.
Вам потрібне обмеження частоти на кількох рівнях:
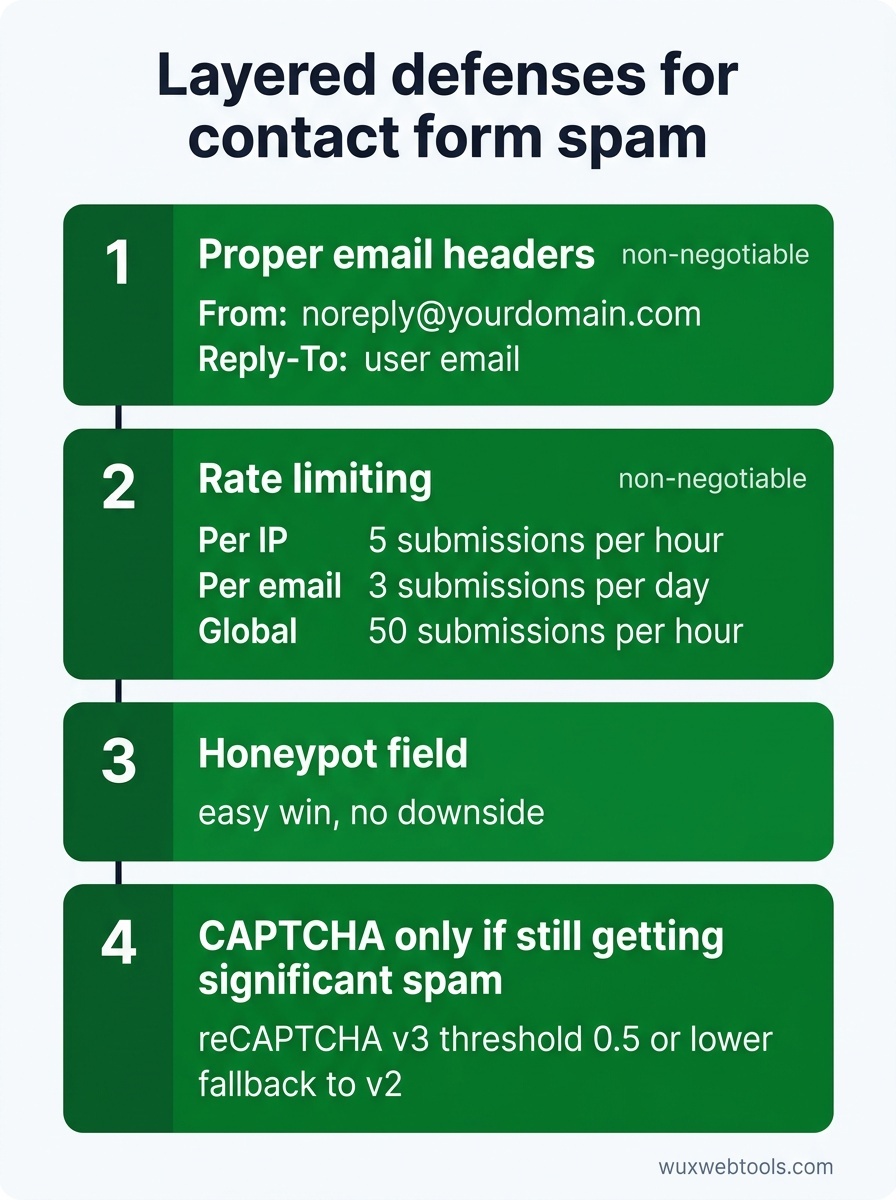
- За IP: не більше 5 надсилань на годину з однієї IP-адреси
- За email: не більше 3 надсилань на день з однієї email-адреси
- Глобально: не більше 50 надсилань на годину для всіх користувачів (коригуйте залежно від вашого трафіку)
Rate limiting має бути в коді вашого застосунку, а не лише в конфігурації вебсервера. Обмеження в Nginx і Apache можуть допомогти, але вони працюють на рівні запитів і не знають про email-адреси чи специфічні для форми патерни зловживань.
Якщо ви використовуєте framework, імовірно, для нього вже є middleware для rate limiting, який можна підключити. Якщо ви будуєте все з нуля, простий лічильник Redis із ключами, що протерміновуються, працює добре:
key = f"contact_form:{ip_address}"
count = redis.incr(key)
if count == 1:
    redis.expire(key, 3600)  # 1 hour
if count > 5:
    return error("Rate limit exceeded")
Це не куленепробивний захист — спамери можуть змінювати IP, — але він суттєво підвищує ціну зловживання.
CAPTCHA — це компроміс, а не рішення
Google reCAPTCHA v3 невидима й оцінює користувачів за поведінкою, що звучить ідеально. На практиці вона блокує легітимних користувачів частіше, ніж можна було б очікувати, особливо користувачів VPN, Tor або спільних корпоративних мереж.
reCAPTCHA v2 (чекбокс "I'm not a robot") надійніша, але додає тертя. Honeypot-поля — приховані поля форми, які люди не заповнюють, а боти заповнюють, — ловлять простих ботів без впливу на користувача, але будь-який серйозний спамер легко їх обходить.
Найкращий підхід — багаторівневий:
- Належні email-заголовки (без варіантів)
- Rate limiting (без варіантів)
- Honeypot-поле (швидка перемога без недоліків)
- CAPTCHA лише якщо після всього вищезгаданого ви досі отримуєте значний обсяг спаму
Якщо ви додаєте CAPTCHA, використовуйте reCAPTCHA v3 з низьким порогом (0.5 або нижче) і fallback до v2 для користувачів із низьким балом. Це зберігає низьке тертя для більшості користувачів і водночас блокує ботів.
Коли варто використовувати сторонній сервіс форм
Якщо у вас невеликий сайт і ви не хочете підтримувати інфраструктуру форм, сторонні сервіси на кшталт Formspree, Tally або Netlify Forms роблять усе це за вас. Вони обмежують частоту, валідовують дані й надсилають email зі своїх доменів, тож ваша репутація лишається чистою.
Компроміс у тому, що ви передаєте користувацькі дані третій стороні, що може суперечити вашій політиці конфіденційності або зобов’язанням за GDPR. Обробка даних на стороні клієнта — зростаючий тренд для команд, які дбають про приватність, але контактні форми за своєю природою потребують серверної обробки: ви не можете надсилати email із браузера, не розкриваючи облікові дані.
Якщо ви обробляєте чутливі звернення (юридичні, медичні, фінансові), вам, імовірно, потрібно запускати власну інфраструктуру форм. Для всього іншого сторонній сервіс — розумний вибір.
Проблема DMARC
Навіть якщо ви виправите заголовки контактної форми, ви не в безпеці, якщо у вашого домену немає політики DMARC. DMARC повідомляє поштовим серверам-отримувачам, що робити з листами, які не проходять перевірки SPF або DKIM. Без нього спамери все ще можуть надсилати email, який виглядає так, ніби походить із вашого домену, навіть якщо вони не використовують ваші сервери.
Налаштування DMARC виходить за межі цієї статті, але якщо ви серйозно ставитеся до репутації email, це не обговорюється. Почніть із політики лише для моніторингу (p=none) і поступово переходьте до p=quarantine або p=reject, коли переконаєтеся, що ваш легітимний email належно автентифікований.
А як щодо згоди на cookies і трекінгу форм?
Якщо ваша контактна форма використовує аналітику або маркетингові пікселі для відстеження надсилань, імовірно, на вас поширюються правила GDPR та ePrivacy. Більшості контактних форм трекінг не потрібен — ви вже знаєте, що хтось надіслав форму, бо отримали email, — але якщо ви використовуєте щось на кшталт Facebook Pixel або подій Google Analytics, вам потрібна явна згода до завантаження цих скриптів.
Найпростіший підхід — взагалі не відстежувати надсилання контактних форм. Якщо ви мусите їх відстежувати, завантажуйте скрипти трекінгу лише після згоди користувача й переконайтеся, що ваш банер згоди відповідає вимогам.
Ключові висновки
- Ніколи не ставте email-адреси, надіслані користувачами, у заголовок
From. Натомість використовуйтеReply-To. - Rate limiting є обов’язковим. Реалізуйте його на рівні застосунку, а не лише вебсервера.
- Honeypot-поля — безкоштовна перевага. CAPTCHA має бути останнім засобом.
- Сторонні сервіси форм — розумний вибір для невеликих сайтів, але вони створюють компроміси щодо приватності.
- Якщо ви надсилаєте будь-який email зі свого домену, вам потрібна політика DMARC.
FAQ
Q: Чи можу я просто вимкнути контактну форму й використати натомість посилання mailto?
A: Можете, але посилання mailto розкривають вашу email-адресу скрейперам, і ви втрачаєте можливість збирати структуровані дані. Якщо спам некерований, посилання mailto краще за зламану контактну форму, але виправити форму краще за обидва варіанти.
Q: А якщо мені потрібно надсилати email з адреси користувача з легітимних причин?
A: Майже напевно не потрібно. Якщо вам здається, що потрібно, ви, ймовірно, намагаєтеся розв’язати проблему робочого процесу (наприклад, маршрутизацію відповідей), яку Reply-To уже розв’язує. Якщо вам справді потрібно надсилати email із довільних адрес, вам потрібен спеціалізований email-сервіс із належною автентифікацією, а не контактна форма.
Q: Як зрозуміти, що моєю контактною формою вже зловживають?
A: Перевірте журнали поштового сервера на вихідні SMTP-з’єднання. Якщо ви бачите великий обсяг вихідних листів на адреси, яких не впізнаєте, або якщо ваш домен позначений у спам-базах на кшталт Spamhaus, вас, імовірно, використовують як relay. Інструменти на кшталт MXToolbox можуть перевірити репутацію вашого домену.
Q: Чи безпечно використовувати безкоштовний сервіс CAPTCHA?
A: Google reCAPTCHA безкоштовна й широко використовується, але вона надсилає користувацькі дані до Google, що може суперечити вашій політиці конфіденційності. hCaptcha — альтернатива, орієнтована на приватність, яка не навчає AI-моделі на ваших користувачах. Cloudflare Turnstile — ще один варіант, менш нав’язливий, ніж традиційні CAPTCHA.
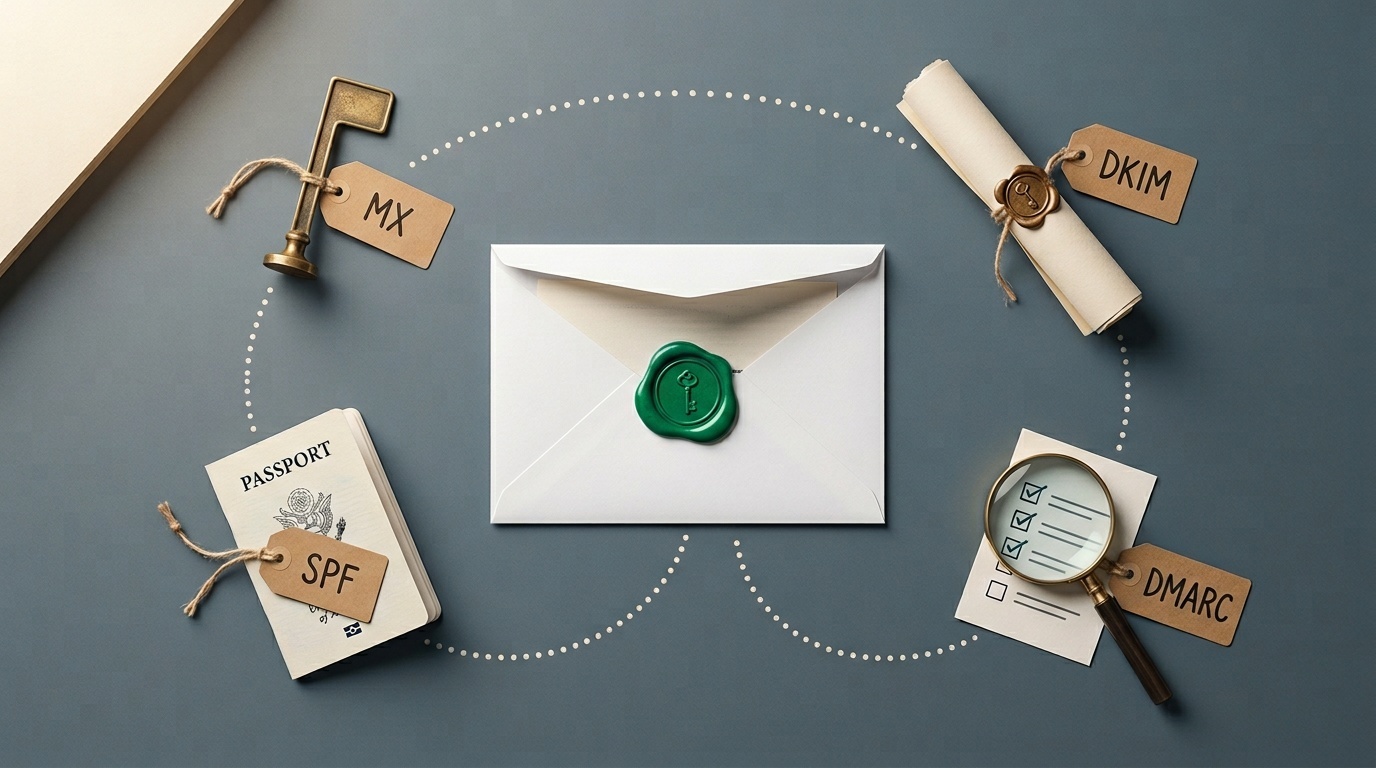
Q: У чому різниця між SPF, DKIM і DMARC?
A: SPF перелічує, яким поштовим серверам дозволено надсилати email від вашого домену. DKIM криптографічно підписує вихідні листи, щоб отримувачі могли перевірити, що їх не було змінено. DMARC поєднує їх і повідомляє отримувачам, що робити, якщо email не проходить перевірки SPF або DKIM. Для належної автентифікації email вам потрібні всі три.
Джерела
- OWASP: Email Header Injection — Детальне пояснення того, як контактні форми можуть бути використані для підміни email-відправника.
- RFC 5322: Internet Message Format — Технічний стандарт, який визначає email-заголовки, зокрема
FromіReply-To. - DMARC.org: Overview — Офіційний ресурс для розуміння та впровадження політик DMARC.
- Spamhaus: Domain Blocklists — Перевірте, чи ваш домен позначено за спам, і зрозумійте, як працюють blocklists.
Часто задавані питання
Чи можу я просто вимкнути контактну форму й використати натомість посилання mailto?
А якщо мені потрібно надсилати email з адреси користувача з легітимних причин?
Як зрозуміти, що моєю контактною формою вже зловживають?
Чи безпечно використовувати безкоштовний сервіс CAPTCHA?
У чому різниця між SPF, DKIM і DMARC?
Джерела та подальше читання