Защо обработката на изображения в браузъра е плюс за поверителността
Как съвременните уеб API ви позволяват да изграждате наистина поверителни инструменти за изображения — и какво означава това за хората, които ги използват.
 The Wux Webtools Team
1 мин четене
Съдържание
- Очакването по подразбиране е погрешно
- Какво всъщност означава "от страна на клиента"
- Защо това има значение на практика
- Къде все още остават компромисите
- Студеният старт е по-тежък
- Хардуерът на потребителя поставя тавана
- Не можете да групирате обработката между потребители
- Някои операции изискват сървър
- Малък етичен акцент
- Накъде оттук нататък
Очакването по подразбиране е погрешно
През по-голямата част от последните двайсет години, за да направите нещо по-сложно с изображение в уеб, трябваше да го качите на сървър. Да конвертирате HEIC снимка, да премахнете нейните EXIF метаданни, да генерирате favicon — исторически всеки от тези инструменти стоеше зад multipart формуляр. Потребителят натискаше качване, файлът преминаваше през публичния интернет и някъде сървър вършеше работата.
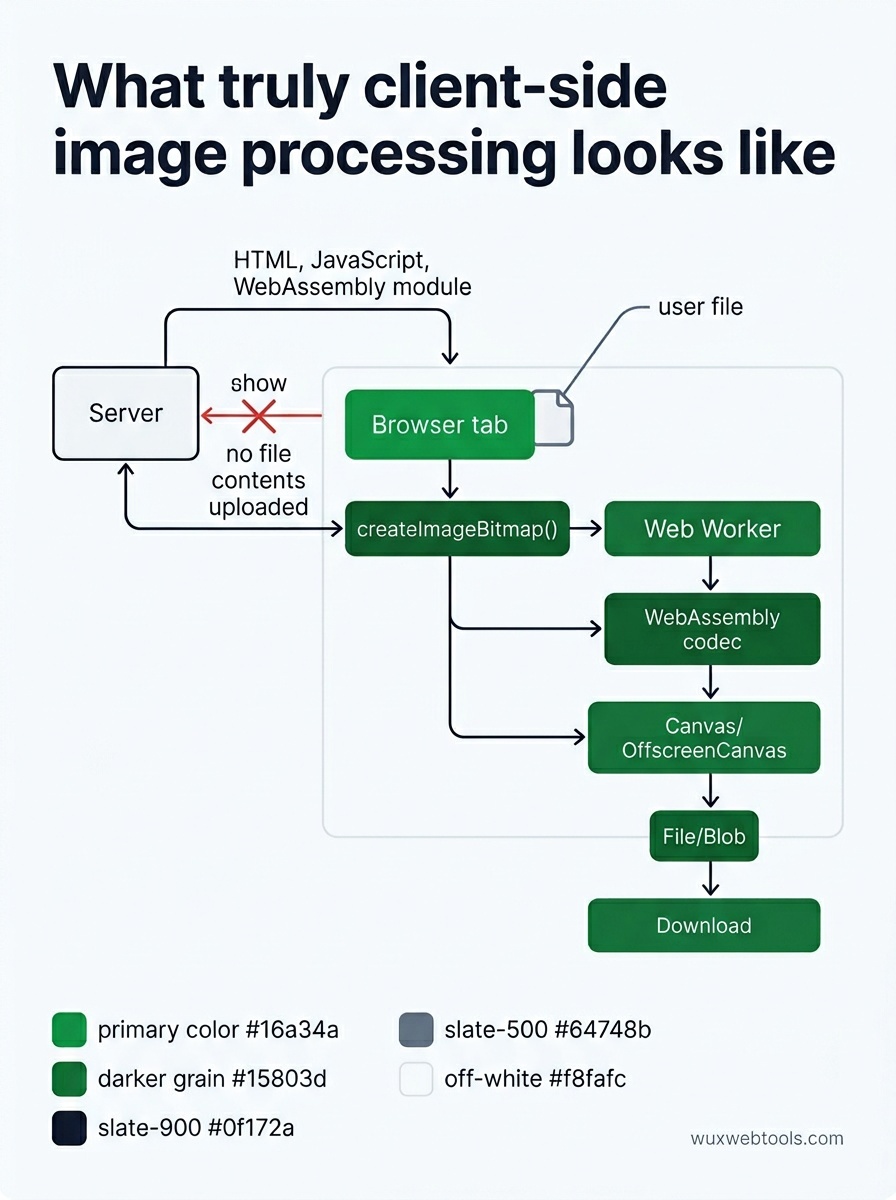
Това вече не е технически необходимо. Браузърите от години включват API, които позволяват целият процес да се изпълнява локално:
<canvas>andOffscreenCanvasза работа на ниво пикселcreateImageBitmap()за бързо декодиране извън основната нишкаFileandBlobза четене на качени файлове, без да се изпращат никъде- WebAssembly за библиотеки като libheif, libwebp and ffmpeg
- Web Workers за да остане UI отзивчив, докато се изпълнява тежка работа
Ако свържете тези части, файлът никога не напуска устройството. Сървърът никога не го вижда. Няма какво да се записва в логове, няма какво да изтече, няма какво да бъде изискано със съдебна призовка.
Какво всъщност означава "от страна на клиента"
Струва си да бъдем точни, защото маркетинговите текстове на много "поверителни" инструменти са небрежни.
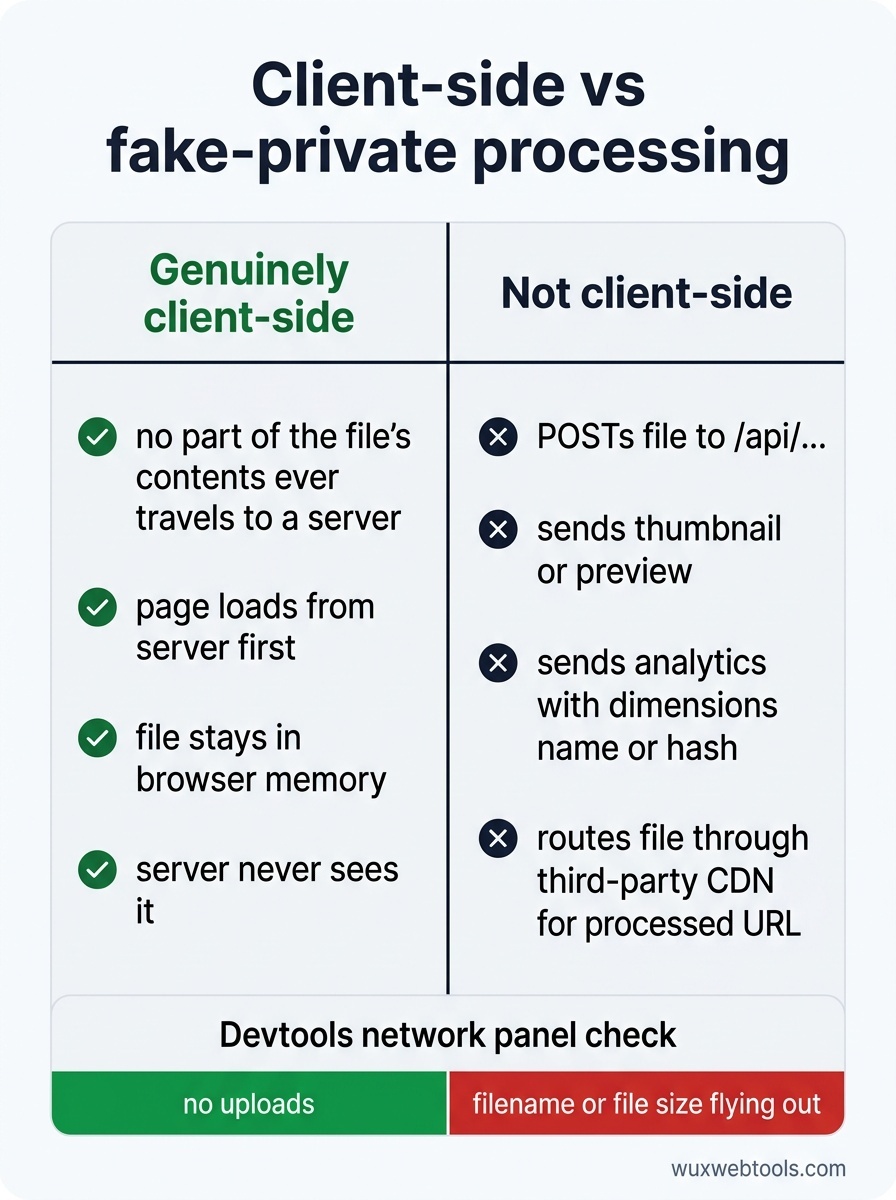
Един инструмент е наистина от страна на клиента, когато след зареждането на страницата нито една част от съдържанието на файла не пътува към сървър. Самата страница се зарежда от сървър (HTML, JavaScript, може би WebAssembly module). След това файлът ви влиза в паметта на браузъра и остава там, докато не затворите таба.
Един инструмент не е от страна на клиента, ако:
- Изпраща файла с POST към endpoint
/api/... - Изпраща thumbnail или preview към сървър
- Извиква endpoint за анализи с файлови метаданни (размери, име, hash)
- Прекарва файла през CDN на трета страна, който връща обработен URL
Мрежовият панел в devtools на браузъра ви показва истината. Отворете го, пуснете файл и проверете какво се качва. Ако видите името на файла си или размера му да излизат навън, инструментът не е толкова поверителен, колкото твърди.
Защо това има значение на практика
Три групи хора имат тиха полза, когато обработката на изображения се премести в браузъра.
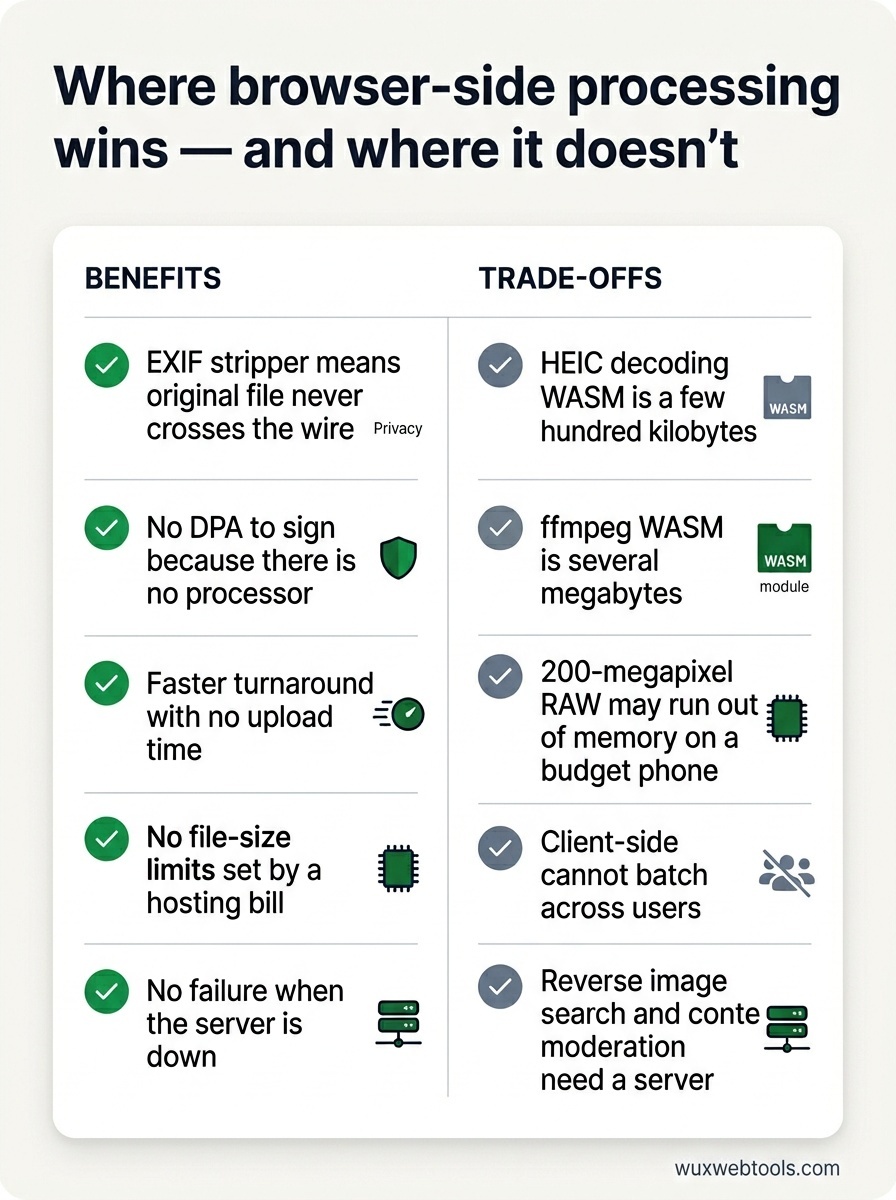
Журналисти, активисти и изследователи работят с изходни материали, които биха били опасни, ако изтекат. EXIF метаданните могат да включват GPS координати от устройството, с което е направена снимката. Инструмент за премахване на EXIF от страна на браузъра означава, че оригиналният файл никога не преминава по мрежата.
Компании под регулации — здравеопазване, финанси, право — иначе биха имали нужда от договор за обработване на данни с този, който поддържа инструмента. Статична страница, която върши работата локално, няма DPA за подписване, защото няма обработващ.
Всички останали получават очевидните ползи: по-бърз резултат (няма време за качване), няма ограничения за размера на файла, наложени от сметката за хостинг, няма провал, когато сървърът не работи.
Къде все още остават компромисите
Обработката от страна на клиента не е магия. Има реални разходи, които трябва да обмислите, преди да я изберете за конкретен проблем.
Студеният старт е по-тежък
WebAssembly bundle за декодиране на HEIC е няколкостотин килобайта. ffmpeg, компилиран до WASM, е няколко мегабайта. Първото посещение плаща тази цена. Кеширането помага, а разделянето на кода помага още повече — зареждайте само кодека, който потребителят действително е избрал.
Хардуерът на потребителя поставя тавана
200-мегапикселов RAW файл ще изчерпи паметта на бюджетен телефон много преди да я изчерпи на сървър. Бъдете честни в UI за това кое е реалистично на устройството.
Не можете да групирате обработката между потребители
Обработката от страна на сървъра може да премахва дублиране и да разпределя разхода. Ако един милион потребители конвертират едно и също стоково изображение, сървърът може да го обработи веднъж. От страна на клиента това се случва един милион пъти. За повечето натоварвания на лични инструменти това е приемливо — работата така или иначе е уникална — но си струва да го знаете.
Някои операции изискват сървър
Обратното търсене на изображения изисква индекс. Модерацията на съдържание изисква модел, който е твърде голям за изпращане към клиента. Всичко, което сравнява вашия файл с корпус, който не притежавате, изисква backend.
Малък етичен акцент
Ако инструментът ви наистина е от страна на клиента, кажете го ясно и го докажете. Дайте връзка към кода, насочете към мрежовия панел, обяснете кое къде се изпълнява. Фрази като "не съхраняваме вашите данни" не означават нищо без архитектура, която да ги подкрепя — всеки сървърен инструмент, от който някога са изтичали клиентски данни, е казвал точно това и го е мислел в онзи момент.
Обратното също важи. Ако инструментът ви е от страна на сървъра, не се преструвайте на друго. Потребителите вече разпознават този модел, а ударът върху доверието, когато ви хванат, е постоянен.
<!-- tool-cta:start -->
💡 Опитайте това: Вижте клиентската обработка в действие с Image Compressor, който намалява изображенията изцяло във вашия браузър, така че нищо никога не се качва на сървър.
<!-- tool-cta:end -->
Накъде оттук нататък
Ако днес изграждате малък инструмент за изображения, избирайте по подразбиране обработка от страна на клиента и посягайте към сървър само когато имате конкретна причина. Браузърът ще ви изненада с това колко далеч може да отнесе работата — а хората от другия край на мрежовата връзка тихо ще ви благодарят за байтовете, които никога не са напуснали тяхната машина.
Често задавани въпроси
Винаги ли обработката от страна на клиента е по-поверителна от тази от страна на сървъра?
Тогава защо не всички инструменти работят така?
WebAssembly забавя ли компютъра ми?
А какво става с много големите файлове?
Източници и допълнително четене