Vad som förändrades för cookies 2026 och vad du bör göra åt det
Tredjepartscookies är till slut borta, samtyckeströttheten är verklig och den regulatoriska miniminivån har höjts
Innehållsförteckning
- Cookielandskapet 2026
- Vad som specifikt förändrades
- Chromes utfasning av tredjepartscookies är slutförd
- EU:s regler för samtycke skärptes ytterligare
- Användare blockerar mer aggressivt
- Vad du bör göra åt det
- Granska din nuvarande cookieanvändning
- Migrera till förstapartsanalys där det är möjligt
- Åtgärda din samtyckesbanner
- Acceptera att du kommer att samla in mindre data
- Vad som inte har förändrats
- Viktiga slutsatser
- FAQ
- Källor
Cookielandskapet 2026
Tredjepartscookies är nu i praktiken döda i alla större webbläsare. Chrome slutförde till slut sin fleråriga utfasning i slutet av 2025 och anslöt sig därmed till Safari och Firefox. Samtidigt utfärdade europeiska tillsynsmyndigheter ny vägledning som gör knappar för "avvisa alla" obligatoriska och gör berättigat intresse till en svagare rättslig grund för det mesta av spårningen. Resultatet är ett webb där samtycke är svårare att få, spårning är mer begränsad och förstapartsdata har blivit den enda tillförlitliga grunden.
Det här är inte en kris. Det är en korrigering. Den tidigare modellen—där dussintals leverantörer i tysthet kunde spåra användare över hela webben—var aldrig hållbar. Det vi har nu är rörigare på kort sikt, men mer ärligt om vad datainsamling faktiskt kräver: uttryckligt användartillstånd och en direkt relation.
Vad som specifikt förändrades
Chromes utfasning av tredjepartscookies är slutförd
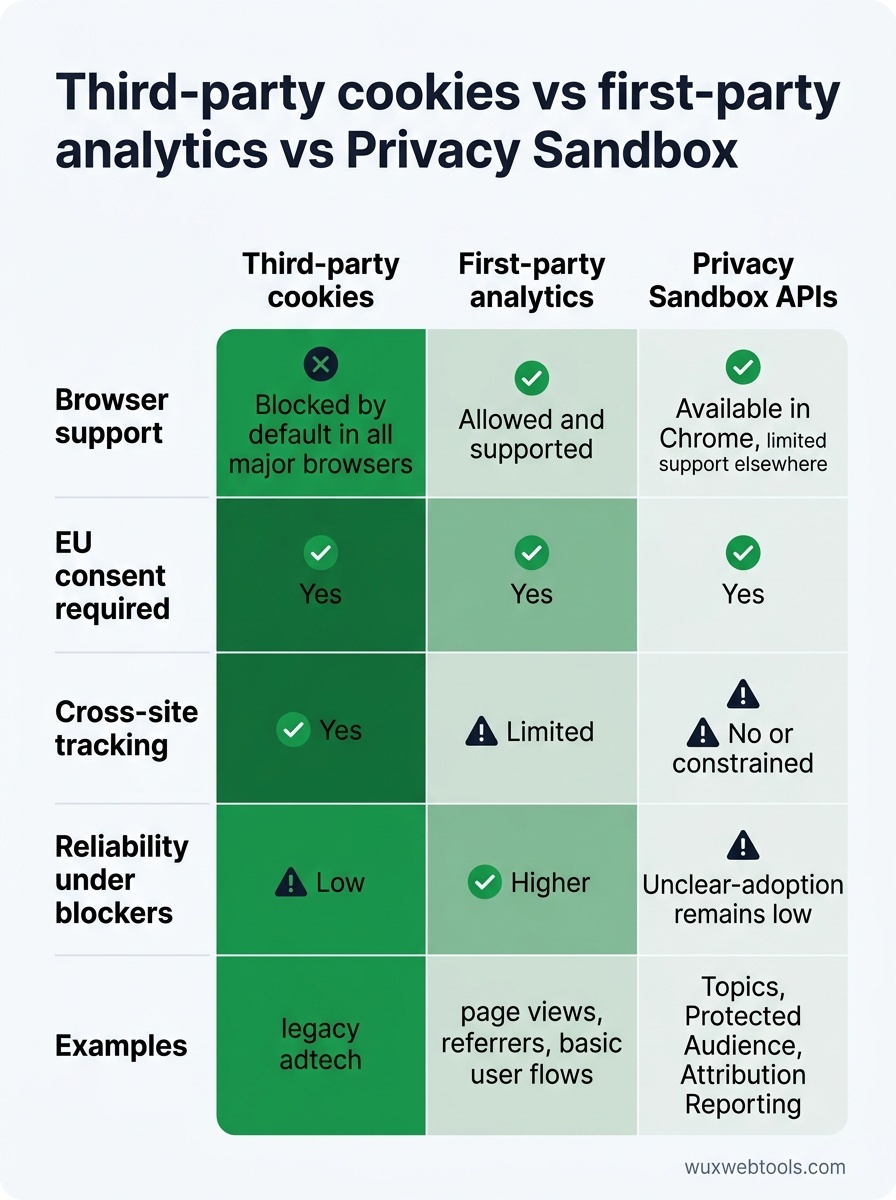
Chrome var den sista stora webbläsaren som stödde tredjepartscookies som standard. Från och med Q4 2025 blockeras de för alla användare om de inte uttryckligen aktiveras i inställningarna. Privacy Sandbox API:erna—Topics, Protected Audience, Attribution Reporting—är aktiva, men användningen är fortfarande låg. De flesta annonsörer försöker fortfarande avgöra om dessa API:er ger tillräckligt mycket signal för att motivera integrationsarbetet.
För webbplatsägare innebär detta att all analys, annonsering eller personalisering som byggde på cookies över flera webbplatser inte längre fungerar i Chrome om du inte har migrerat till en förstaparts- eller Privacy Sandbox-lösning. Om du redan följde reglerna i Safari och Firefox är Chromes förändring bara en utvidgning av samma begränsningar.
EU:s regler för samtycke skärptes ytterligare
European Data Protection Board utfärdade uppdaterade riktlinjer i början av 2026 som klargör två punkter:
- Knappar för att avvisa alla måste vara lika framträdande som knappar för att acceptera alla. Mörka mönster som gömmer alternativet att avvisa eller kräver flera klick är nu uttryckligen icke-förenliga med reglerna. Tillsynsmyndigheter har börjat utfärda böter för gränssnitt som gör det svårare att avvisa än att acceptera.
- Berättigat intresse kan inte längre användas för den mesta annonseringen och analysen. Vägledningen snävar in tolkningen av artikel 6.1 f i GDPR och gör tydligt att spårning av användare över sessioner eller webbplatser kräver samtycke, inte bara en bedömning av berättigat intresse. Detta påverkar många analysplattformar som tidigare undvek samtyckesbanners genom att hävda berättigat intresse.
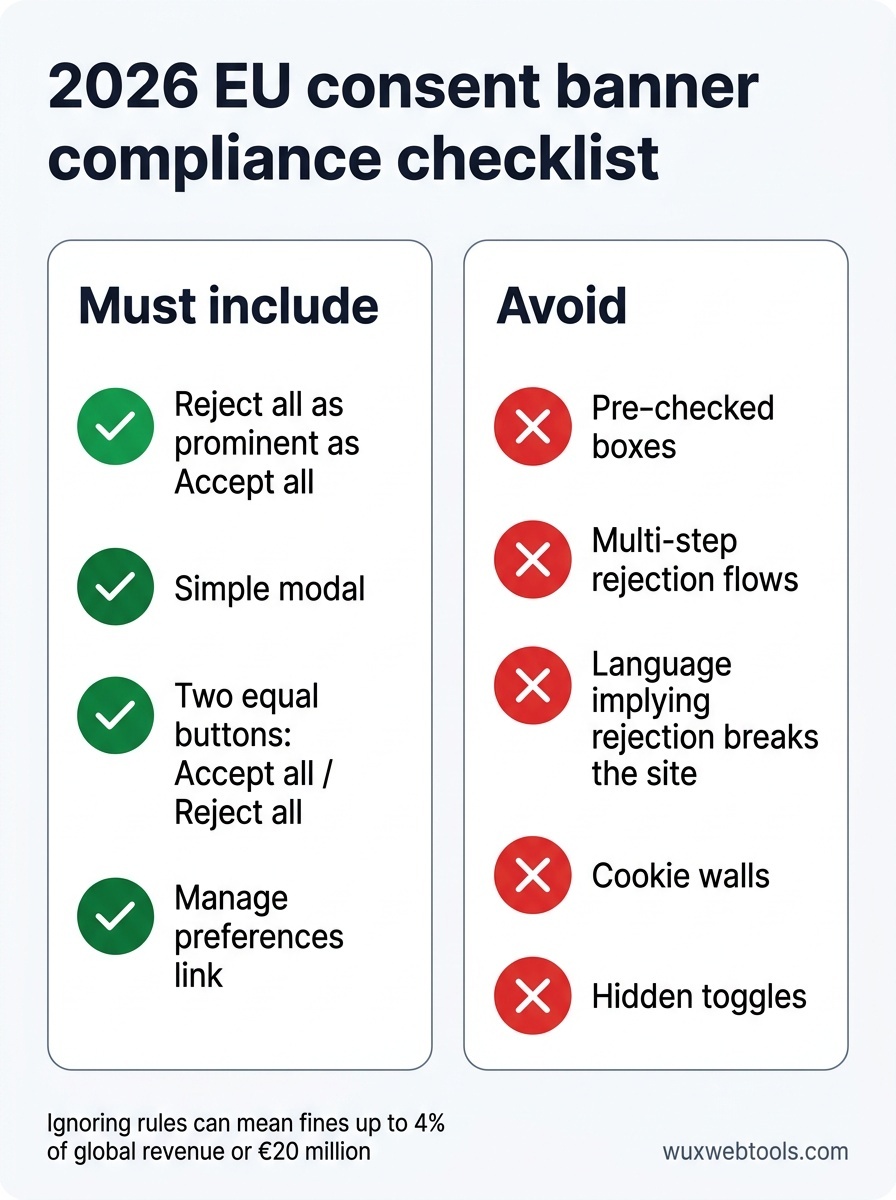
Om din webbplats vänder sig till användare i EU behöver din samtyckesbanner sannolikt uppdateras. Den nya standarden är en enkel modal med två lika synliga knappar: acceptera och avvisa. Inga förkryssade rutor, inga dolda reglage, inga avvisningsflöden i flera steg.
Användare blockerar mer aggressivt
Webbläsartillägg som uBlock Origin och Ghostery har alltid funnits, men användningen har ökat stadigt. Ännu viktigare är att webbläsarna själva nu levereras med allt mer aggressiv blockering som standard. Safaris Intelligent Tracking Prevention blockerar de flesta tredjepartscookies och begränsar förstapartscookies till sju dagars lagring efter den senaste användarinteraktionen. Firefox Enhanced Tracking Protection gör liknande arbete.
Den praktiska effekten är att även regelrätt förstapartsanalys blir brusigare. Att koppla ihop sessioner mellan enheter är svårare. Spårning av återkommande besökare är mindre tillförlitlig. Om din analys visar en minskning av återkommande användare under det senaste året är detta sannolikt orsaken.
Vad du bör göra åt det
Granska din nuvarande cookieanvändning
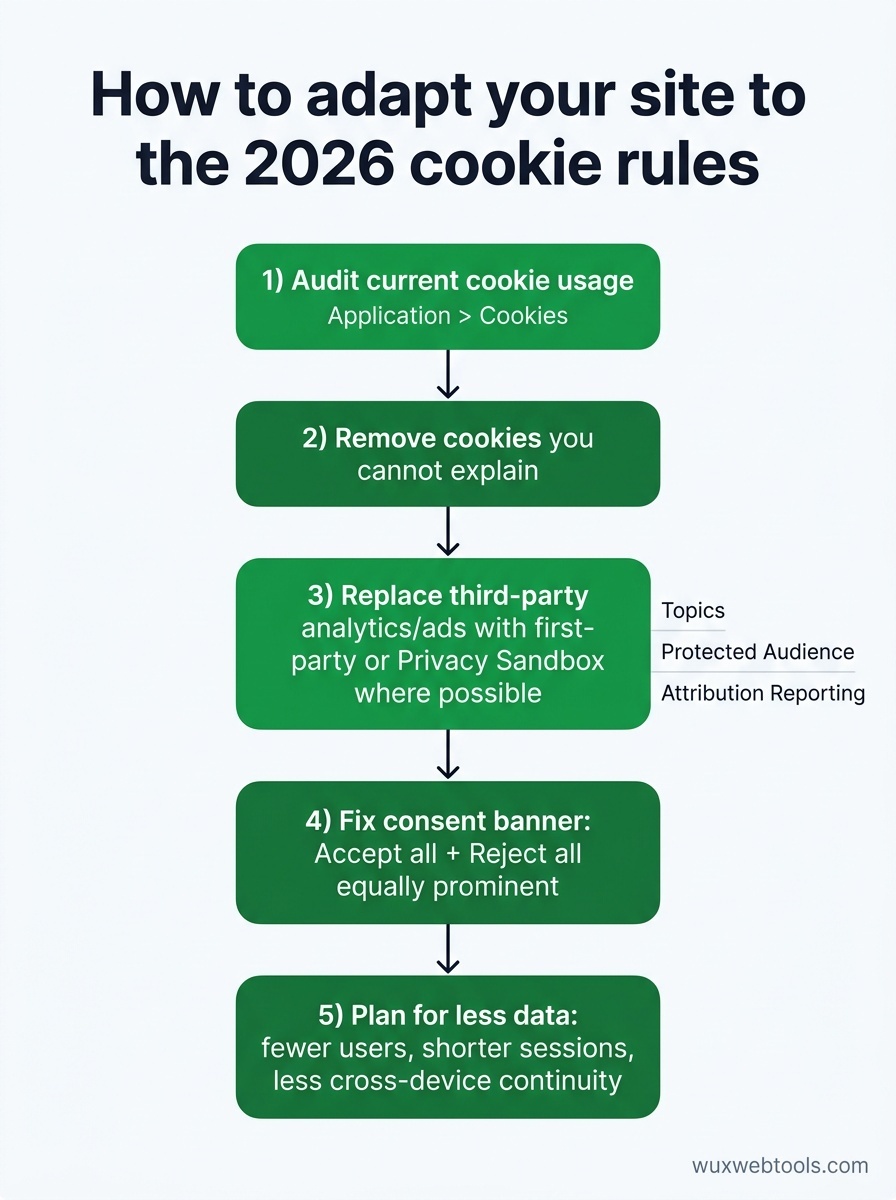
Börja med att förstå vilka cookies din webbplats faktiskt sätter. Många webbplatser har samlat på sig cookies från leverantörer de inte längre använder eller skript som lades till för flera år sedan och aldrig togs bort. En cookiegranskning är enkel: öppna din webbplats i ett inkognitofönster, kontrollera webbläsarens utvecklarverktyg under Application > Cookies och dokumentera allt du ser.
För varje cookie, fråga:
- Vad sätter den? (Förstapartsskript, tredjepartsleverantör osv.)
- Vad används den till? (Analys, annonsering, autentisering, inställningar osv.)
- Är den fortfarande nödvändig?
- Kräver den samtycke enligt GDPR eller ePrivacy?
Om du hittar cookies som du inte kan förklara, ta bort dem. Om du hittar tredjepartscookies från annons- eller analysleverantörer, kontrollera om dessa leverantörer har migrerat till förstaparts- eller Privacy Sandbox-lösningar. Om inte behöver du en ersättning.
Migrera till förstapartsanalys där det är möjligt
Tredjepartsplattformar för analys som Google Analytics fungerar fortfarande, men de kräver nu uttryckligt samtycke i EU och möter allt mer blockering från integritetsfokuserade användare. Förstapartsanalys—där spårningsskriptet körs på din egen domän och lagrar data i din egen infrastruktur—möter färre hinder.
Det betyder inte att du behöver bygga din egen analysplattform. Flera leverantörer erbjuder nu förstapartsanalys som proxar förfrågningar via din domän och lagrar data på ett sätt som respekterar användarnas integritet som standard. Kompromissen är vanligtvis mindre spårning över flera webbplatser och färre integrationer med annonsplattformar, men de data du faktiskt samlar in är mer tillförlitliga och mindre benägna att blockeras.
Om du fortfarande använder Google Analytics, överväg om du faktiskt behöver spårning över flera webbplatser och annonsintegrationer. För många webbplatser är svaret nej. En enklare förstapartsanalys som fokuserar på sidvisningar, hänvisare och grundläggande användarflöden är ofta tillräcklig och betydligt lättare att hålla regelrätt. Bearbetning av data i webbläsaren har blivit en genomförbar strategi för många integritetskänsliga uppgifter, och analys är inget undantag.
Åtgärda din samtyckesbanner
Om din samtyckesbanner inte har en lika framträdande knapp för "avvisa alla", åtgärda den nu. EU:s vägledning är tydlig och tillsynsmyndigheter tillämpar den aktivt. Den nya standarden är en enkel modal med två knappar med samma visuella tyngd: "Acceptera alla" och "Avvisa alla." Granulära kontroller kan finnas via en länk för "Hantera inställningar", men standardvalet bör vara binärt och uppenbart.
Undvik:
- Förkryssade rutor i de granulära inställningarna
- Avvisningsflöden som kräver flera klick
- Språk som antyder att avvisning kommer att förstöra webbplatsen
- Väggar som blockerar innehåll tills användaren accepterar
Om du använder en plattform för samtyckeshantering (CMP), kontrollera om den har uppdaterat sina mallar så att de följer den nya vägledningen. Många har inte gjort det.
Acceptera att du kommer att samla in mindre data
Detta är den svåraste anpassningen. Även med en regelrätt samtyckesbanner och förstapartsanalys kommer en betydande del av dina användare att avvisa spårning eller blockera den på webbläsarnivå. Din analys kommer att visa färre användare, kortare sessioner och mindre kontinuitet mellan enheter. Det är inte en bugg. Det är den nya basnivån.
Lösningen är inte att hitta smartare sätt att spåra användare utan samtycke. Lösningen är att bygga en affärsmodell som fungerar med mindre data. Fokusera på de användare som ger samtycke, optimera för direkta relationer och acceptera att aggregerade trender är viktigare än individuell spårning.
Vad som inte har förändrats
Autentiseringscookies, cookies för kundvagnar och inställningscookies kräver inte samtycke enligt GDPR. Om en cookie är strikt nödvändig för att webbplatsen ska fungera kan du sätta den utan att fråga. Förvirringen här är att "strikt nödvändig" har en snäv juridisk definition. Analyscookies är inte strikt nödvändiga. Annonscookies är inte strikt nödvändiga. Även vissa inställningscookies—som språkval—är inte strikt nödvändiga om webbplatsen kan härleda användarens språk från webbläsarinställningarna.
När du är osäker, be om samtycke. Kostnaden för en samtyckesbanner är lägre än kostnaden för en GDPR-bot.
Viktiga slutsatser
- Tredjepartscookies blockeras nu som standard i alla större webbläsare, vilket gör spårning över flera webbplatser i praktiken omöjlig utan användarens opt-in.
- EU:s regler för samtycke kräver nu lika framträdande knappar för "acceptera" och "avvisa", och berättigat intresse kan inte längre användas som rättslig grund för det mesta av spårningen.
- Förstapartsanalys och Privacy Sandbox API:er är de viktigaste alternativen, men båda kräver uttryckligt samtycke i EU och möter ökande blockering på webbläsarnivå.
- Många webbplatser sätter fortfarande onödiga cookies från gamla leverantörsintegrationer—granska dina cookies och ta bort allt du inte aktivt använder.
- Acceptera att du kommer att samla in mindre data framöver; lösningen är att bygga en affärsmodell som fungerar med mindre spårning, inte att hitta nya vägar runt kraven på samtycke.
FAQ
Q: Behöver jag samtycke för Google Analytics 2026?
A: Ja, om du vänder dig till användare i EU. Google Analytics sätter cookies som spårar användare över sessioner, vilket kräver uttryckligt samtycke enligt GDPR. Det faktum att Google nu erbjuder ett "cookieless" läge ändrar inte detta—varje form av varaktig användarspårning, även via fingerprinting eller förstapartsidentifierare, kräver samtycke i EU.
Q: Är Privacy Sandbox API:er ett verkligt alternativ till tredjepartscookies?
A: I teorin, ja. I praktiken är användningen fortfarande låg och API:erna är mer begränsade än vad tredjepartscookies tillät. Topics API ger intressekategorier i stället för individuell spårning. Protected Audience API möjliggör remarketing men med mindre granulär målgruppsstyrning. Attribution Reporting API ger konverteringsdata men med brus tillagt för integritet. För de flesta små webbplatser är förstapartsanalys en enklare och mer tillförlitlig väg.
Q: Vad händer om jag bara ignorerar de nya samtyckesreglerna?
A: EU:s tillsynsmyndigheter tillämpar aktivt GDPR och ePrivacy, och böterna är betydande—upp till 4 % av den globala omsättningen eller 20 miljoner euro, beroende på vilket som är högst. Inte ens små webbplatser är immuna; tillsynsmyndigheter har riktat in sig på webbplatser med några tusen besökare per månad när överträdelserna är grova. Om du vänder dig till användare i EU är efterlevnad inte valfritt.
Q: Kan jag använda berättigat intresse i stället för samtycke för analys?
A: Inte längre, åtminstone inte i EU. EDPB:s vägledning från 2026 gör tydligt att spårning av användare över sessioner eller webbplatser kräver samtycke, även om du hävdar ett berättigat intresse av att förstå hur din webbplats används. Den enda analys som fortfarande möjligen kan kvalificera sig under berättigat intresse är strikt förstapartsbaserad, sessionsbaserad och aggregerad—i praktiken serverloggar utan varaktiga identifierare.
Q: Hur vet jag om min webbplats sätter tredjepartscookies?
A: Öppna din webbplats i ett inkognitofönster, öppna webbläsarens utvecklarverktyg (F12 eller Cmd+Option+I), gå till Application > Cookies och titta på kolumnen Domain. Alla cookies med en domän som inte matchar din webbplats domän är tredjepartscookies. Vanliga bovar är analysplattformar, annonsnätverk, sociala medie-widgetar och inbäddade videospelare.
Källor
- European Data Protection Board: Guidelines on consent under GDPR — Officiell vägledning om vad som utgör giltigt samtycke enligt GDPR, uppdateras regelbundet.
- Chrome Privacy Sandbox documentation — Teknisk dokumentation för Chromes Privacy Sandbox API:er, inklusive Topics, Protected Audience och Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Branschstandard för att hantera användarsamtycke mellan annonsleverantörer, brett använd men allt mer granskad av tillsynsmyndigheter.
- Mozilla: Enhanced Tracking Protection — Förklaring av Firefox inbyggda spårningsskydd, som blockerar de flesta tredjepartscookies som standard.
Vanliga frågor
Behöver jag samtycke för Google Analytics 2026?
Är Privacy Sandbox API:er ett verkligt alternativ till tredjepartscookies?
Vad händer om jag bara ignorerar de nya samtyckesreglerna?
Kan jag använda berättigat intresse i stället för samtycke för analys?
Hur vet jag om min webbplats sätter tredjepartscookies?
Källor och vidare läsning