Was sich 2026 bei Cookies geändert hat und was jetzt zu tun ist
Third-Party-Cookies sind endgültig verschwunden, Consent Fatigue ist real, und die regulatorische Mindestanforderung ist gestiegen
Inhaltsverzeichnis
- Die Cookie-Landschaft im Jahr 2026
- Was sich konkret geändert hat
- Die Abschaffung von Third-Party-Cookies in Chrome ist abgeschlossen
- Die EU-Einwilligungsregeln wurden weiter verschärft
- Nutzer blockieren aggressiver
- Was Sie jetzt tun sollten
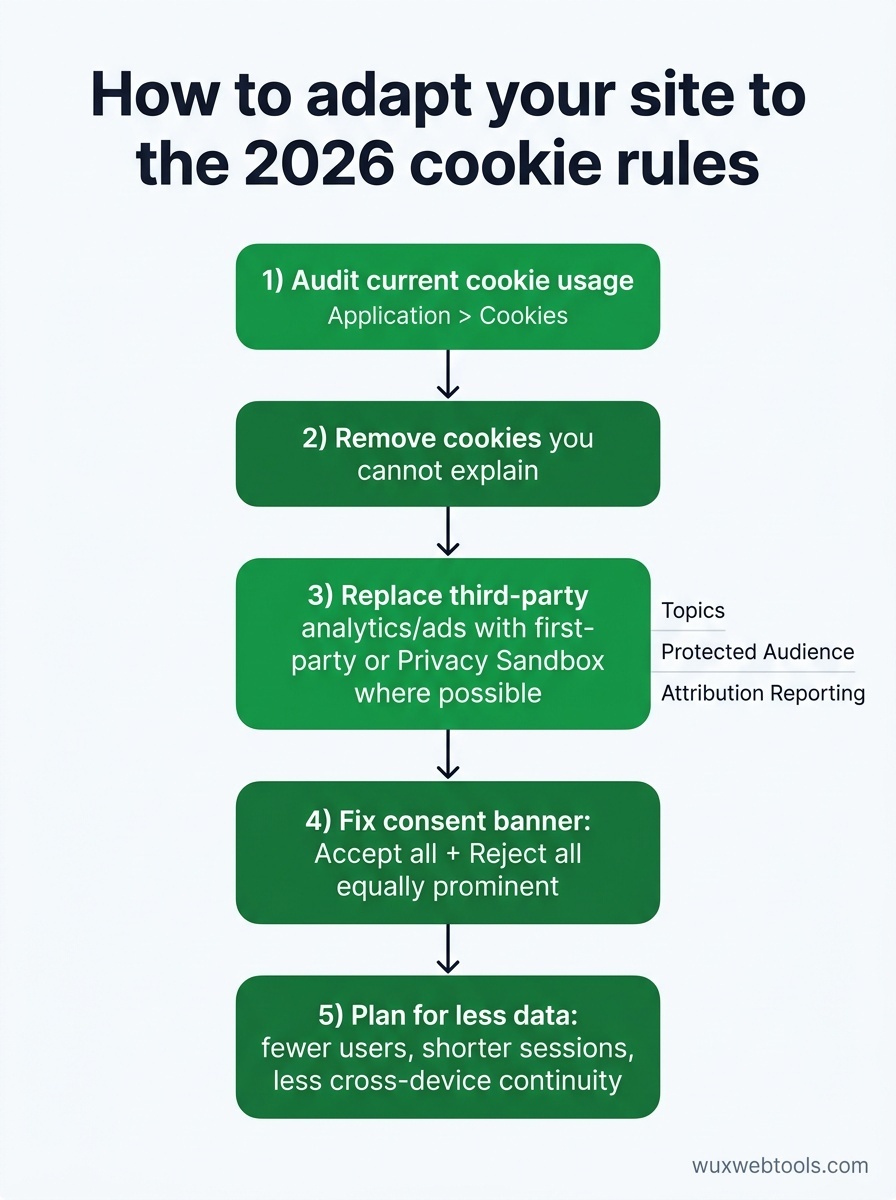
- Prüfen Sie Ihre aktuelle Cookie-Nutzung
- Migrieren Sie nach Möglichkeit zu First-Party-Analytics
- Korrigieren Sie Ihr Einwilligungsbanner
- Akzeptieren Sie, dass Sie weniger Daten erheben werden
- Was sich nicht geändert hat
- Zentrale Erkenntnisse
- FAQ
- Quellen
Die Cookie-Landschaft im Jahr 2026
Third-Party-Cookies sind inzwischen in allen großen Browsern faktisch tot. Chrome hat seine mehrjährige Abschaffung Ende 2025 endgültig abgeschlossen und sich damit Safari und Firefox angeschlossen. Gleichzeitig haben europäische Regulierungsbehörden neue Leitlinien veröffentlicht, die Schaltflächen zum "Alle ablehnen" verpflichtend machen und berechtigtes Interesse als Rechtsgrundlage für die meisten Tracking-Zwecke weitgehend ausschließen. Das Ergebnis ist ein Web, in dem Einwilligung schwerer zu erhalten ist, Tracking stärker eingeschränkt wird und First-Party-Daten zur einzigen verlässlichen Grundlage geworden sind.
Das ist keine Krise. Es ist eine Korrektur. Das frühere Modell, bei dem Dutzende Anbieter Nutzer stillschweigend über das Web hinweg verfolgen konnten, war nie nachhaltig. Was wir jetzt haben, ist kurzfristig unübersichtlicher, aber ehrlicher in Bezug darauf, was Datenerhebung tatsächlich erfordert: eine ausdrückliche Erlaubnis der Nutzer und eine direkte Beziehung.
Was sich konkret geändert hat
Die Abschaffung von Third-Party-Cookies in Chrome ist abgeschlossen
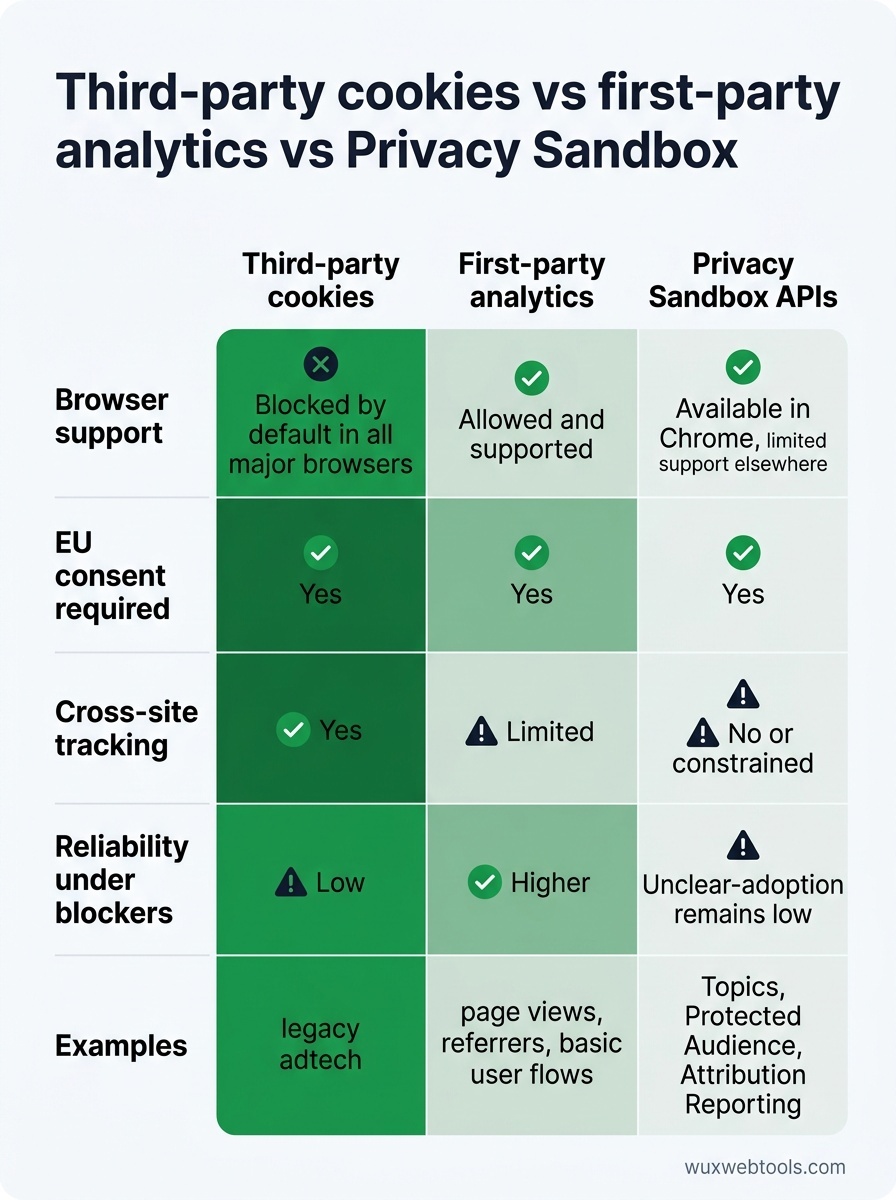
Chrome war der letzte große Browser, der Third-Party-Cookies standardmäßig unterstützte. Seit Q4 2025 sind sie für alle Nutzer blockiert, sofern sie nicht ausdrücklich in den Einstellungen aktiviert werden. Die Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—sind live, doch die Nutzung bleibt gering. Die meisten Werbetreibenden prüfen noch, ob diese APIs genügend Signal liefern, um den Integrationsaufwand zu rechtfertigen.
Für Website-Betreiber bedeutet das: Jede Analyse, Werbung oder Personalisierung, die auf Cross-Site-Cookies beruhte, funktioniert in Chrome nicht mehr, sofern Sie nicht auf einen First-Party- oder Privacy-Sandbox-Ansatz migriert sind. Wenn Sie bereits in Safari und Firefox konform waren, ist die Änderung in Chrome lediglich eine Ausweitung derselben Einschränkungen.
Die EU-Einwilligungsregeln wurden weiter verschärft
Der Europäische Datenschutzausschuss hat Anfang 2026 aktualisierte Leitlinien veröffentlicht, die zwei Punkte klarstellen:
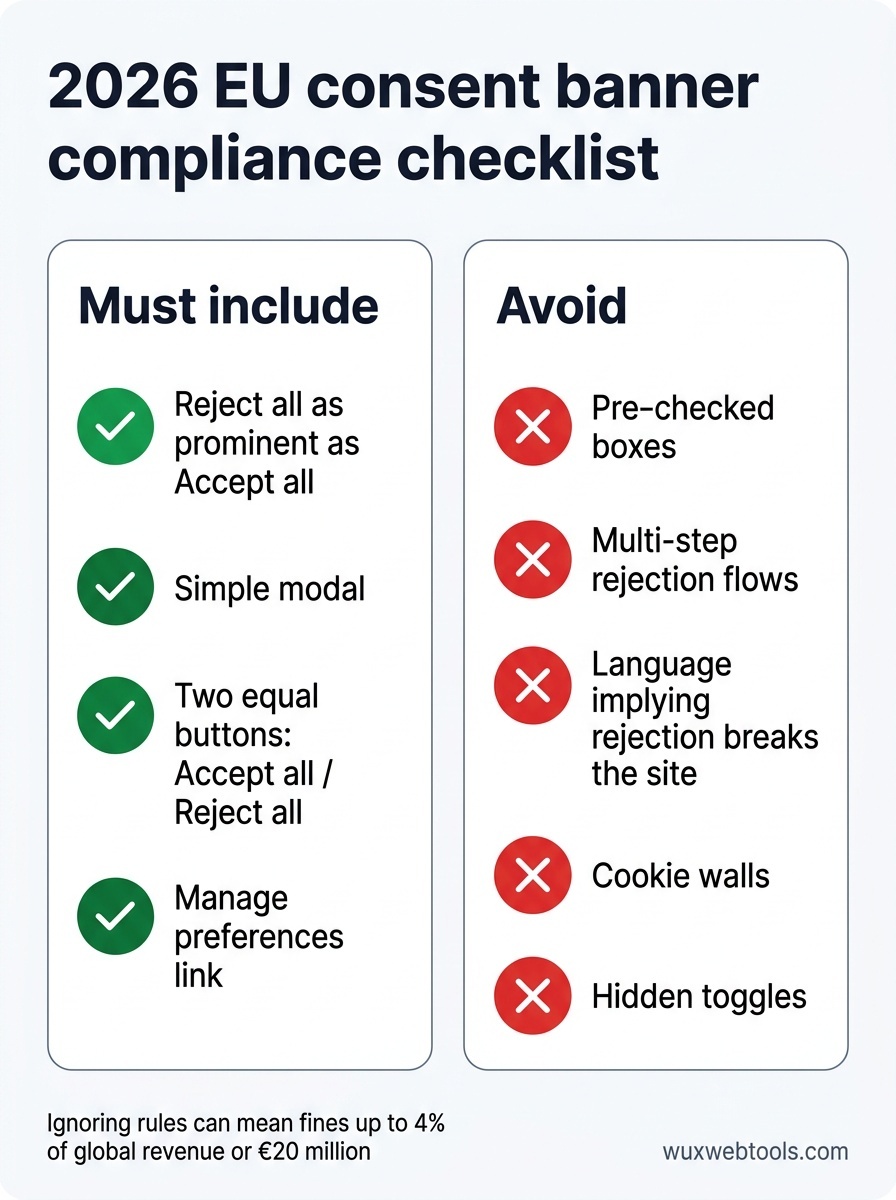
- Schaltflächen zum Ablehnen aller Optionen müssen genauso prominent sein wie Schaltflächen zum Akzeptieren aller Optionen. Dark Patterns, die die Ablehnungsoption verstecken oder mehrere Klicks verlangen, sind nun ausdrücklich nicht konform. Regulierungsbehörden haben begonnen, Bußgelder für Oberflächen zu verhängen, die Ablehnung schwieriger machen als Zustimmung.
- Berechtigtes Interesse kann für die meisten Werbe- und Analysezwecke nicht mehr genutzt werden. Die Leitlinien verengen die Auslegung von Artikel 6(1)(f) DSGVO und stellen klar, dass das Tracking von Nutzern über Sitzungen oder Websites hinweg eine Einwilligung erfordert, nicht nur eine Interessenabwägung. Das betrifft viele Analyseplattformen, die zuvor Einwilligungsbanner vermieden haben, indem sie sich auf berechtigtes Interesse beriefen.
Wenn Ihre Website EU-Nutzer bedient, muss Ihr Einwilligungsbanner wahrscheinlich aktualisiert werden. Der neue Standard ist ein einfaches Modal mit zwei gleich gut sichtbaren Schaltflächen: akzeptieren und ablehnen. Keine vorab angekreuzten Kästchen, keine versteckten Umschalter, keine mehrstufigen Ablehnungsabläufe.
Nutzer blockieren aggressiver
Browser-Erweiterungen wie uBlock Origin und Ghostery gab es schon immer, doch ihre Nutzung ist stetig gewachsen. Wichtiger ist, dass Browser selbst inzwischen standardmäßig mit zunehmend aggressiven Blockierungsmechanismen ausgeliefert werden. Safaris Intelligent Tracking Prevention blockiert die meisten Third-Party-Cookies und begrenzt First-Party-Cookies nach der letzten Nutzerinteraktion auf sieben Tage Speicherdauer. Firefox' Enhanced Tracking Protection arbeitet ähnlich.
Der praktische Effekt ist, dass selbst konforme First-Party-Analysen ungenauer werden. Das Zusammenführen von Sitzungen über Geräte hinweg ist schwieriger. Das Tracking wiederkehrender Besucher ist weniger zuverlässig. Wenn Ihre Analysen im vergangenen Jahr einen Rückgang wiederkehrender Nutzer zeigen, ist das wahrscheinlich der Grund.
Was Sie jetzt tun sollten
Prüfen Sie Ihre aktuelle Cookie-Nutzung
Beginnen Sie damit zu verstehen, welche Cookies Ihre Website tatsächlich setzt. Viele Websites haben Cookies von Anbietern angesammelt, die sie nicht mehr nutzen, oder von Skripten, die vor Jahren hinzugefügt und nie entfernt wurden. Ein Cookie-Audit ist unkompliziert: Öffnen Sie Ihre Website in einem Inkognito-Fenster, prüfen Sie die Entwicklertools des Browsers unter Application > Cookies und dokumentieren Sie alles, was Sie sehen.
Fragen Sie bei jedem Cookie:
- Was setzt es? (First-Party-Skript, Third-Party-Anbieter usw.)
- Wofür wird es verwendet? (Analyse, Werbung, Authentifizierung, Präferenzen usw.)
- Ist es noch notwendig?
- Erfordert es nach DSGVO oder ePrivacy eine Einwilligung?
Wenn Sie Cookies finden, die Sie nicht erklären können, entfernen Sie sie. Wenn Sie Third-Party-Cookies von Werbe- oder Analyseanbietern finden, prüfen Sie, ob diese Anbieter auf First-Party- oder Privacy-Sandbox-Ansätze migriert sind. Falls nicht, brauchen Sie einen Ersatz.
Migrieren Sie nach Möglichkeit zu First-Party-Analytics
Third-Party-Analyseplattformen wie Google Analytics funktionieren weiterhin, erfordern in der EU aber inzwischen eine ausdrückliche Einwilligung und werden von datenschutzorientierten Nutzern zunehmend blockiert. First-Party-Analytics—bei denen das Tracking-Skript auf Ihrer eigenen Domain läuft und Daten in Ihrer eigenen Infrastruktur speichert—stoßen auf weniger Hindernisse.
Das bedeutet nicht, dass Sie Ihre eigene Analyseplattform bauen müssen. Mehrere Anbieter bieten inzwischen First-Party-Analytics an, die Anfragen über Ihre Domain proxyn und Daten so speichern, dass Datenschutz standardmäßig berücksichtigt wird. Der Kompromiss besteht meist in weniger Cross-Site-Tracking und weniger Integrationen mit Werbeplattformen, aber die Daten, die Sie erheben, sind zuverlässiger und werden seltener blockiert.
Wenn Sie noch Google Analytics verwenden, überlegen Sie, ob Sie Cross-Site-Tracking und Werbeintegrationen tatsächlich benötigen. Für viele Websites lautet die Antwort nein. Ein einfacheres First-Party-Analytics-Setup, das sich auf Seitenaufrufe, Referrer und grundlegende Nutzerflüsse konzentriert, reicht oft aus und lässt sich deutlich leichter konform halten. Datenverarbeitung im Browser ist für viele datenschutzsensible Aufgaben zu einer praktikablen Strategie geworden, und Analytics bildet hier keine Ausnahme.
Korrigieren Sie Ihr Einwilligungsbanner
Wenn Ihr Einwilligungsbanner keine ebenso prominente Schaltfläche zum "Alle ablehnen" hat, korrigieren Sie das jetzt. Die EU-Leitlinien sind eindeutig, und Regulierungsbehörden setzen sie aktiv durch. Der neue Standard ist ein einfaches Modal mit zwei Schaltflächen von gleichem visuellem Gewicht: "Alle akzeptieren" und "Alle ablehnen". Granulare Einstellungen können über einen Link "Präferenzen verwalten" verfügbar sein, aber die Standardauswahl sollte binär und offensichtlich sein.
Vermeiden Sie:
- Vorab angekreuzte Kästchen in den granularen Einstellungen
- Ablehnungsabläufe, die mehrere Klicks erfordern
- Formulierungen, die nahelegen, dass eine Ablehnung die Website beschädigt
- Wände, die Inhalte blockieren, bis der Nutzer zustimmt
Wenn Sie eine Consent Management Platform (CMP) verwenden, prüfen Sie, ob sie ihre Vorlagen an die neuen Leitlinien angepasst hat. Viele haben das nicht getan.
Akzeptieren Sie, dass Sie weniger Daten erheben werden
Das ist die schwierigste Umstellung. Selbst mit einem konformen Einwilligungsbanner und First-Party-Analytics wird ein erheblicher Teil Ihrer Nutzer Tracking ablehnen oder es auf Browserebene blockieren. Ihre Analysen werden weniger Nutzer, kürzere Sitzungen und weniger geräteübergreifende Kontinuität zeigen. Das ist kein Fehler. Das ist die neue Ausgangslage.
Die Lösung besteht nicht darin, raffiniertere Wege zu finden, Nutzer ohne Einwilligung zu verfolgen. Die Lösung besteht darin, ein Geschäftsmodell aufzubauen, das mit weniger Daten funktioniert. Konzentrieren Sie sich auf die Nutzer, die einwilligen, optimieren Sie direkte Beziehungen und akzeptieren Sie, dass aggregierte Trends wichtiger sind als individuelles Tracking.
Was sich nicht geändert hat
Authentifizierungs-Cookies, Warenkorb-Cookies und Präferenz-Cookies erfordern nach der DSGVO keine Einwilligung. Wenn ein Cookie unbedingt erforderlich ist, damit die Website funktioniert, können Sie es ohne Nachfrage setzen. Die Verwirrung entsteht dadurch, dass "unbedingt erforderlich" rechtlich eng definiert ist. Analyse-Cookies sind nicht unbedingt erforderlich. Werbe-Cookies sind nicht unbedingt erforderlich. Selbst einige Präferenz-Cookies—wie die Sprachauswahl—sind nicht unbedingt erforderlich, wenn die Website die Sprache des Nutzers aus dessen Browsereinstellungen ableiten kann.
Im Zweifel sollten Sie um Einwilligung bitten. Die Kosten eines Einwilligungsbanners sind geringer als die Kosten eines DSGVO-Bußgelds.
Zentrale Erkenntnisse
- Third-Party-Cookies werden inzwischen in allen großen Browsern standardmäßig blockiert, wodurch Cross-Site-Tracking ohne Opt-in der Nutzer faktisch unmöglich wird.
- EU-Einwilligungsregeln verlangen nun gleichermaßen prominente Schaltflächen zum "Akzeptieren" und "Ablehnen", und berechtigtes Interesse kann für die meisten Tracking-Zwecke nicht mehr als Rechtsgrundlage genutzt werden.
- First-Party-Analytics und Privacy Sandbox APIs sind die wichtigsten Alternativen, doch beide erfordern in der EU eine ausdrückliche Einwilligung und sind zunehmend von Blockierung auf Browserebene betroffen.
- Viele Websites setzen noch immer unnötige Cookies aus alten Anbieterintegrationen—prüfen Sie Ihre Cookies und entfernen Sie alles, was Sie nicht aktiv nutzen.
- Akzeptieren Sie, dass Sie künftig weniger Daten erheben werden; die Lösung besteht darin, ein Geschäftsmodell aufzubauen, das mit weniger Tracking funktioniert, nicht darin, neue Wege um Einwilligungsanforderungen herum zu finden.
FAQ
Q: Brauche ich 2026 eine Einwilligung für Google Analytics?
A: Ja, wenn Sie EU-Nutzer bedienen. Google Analytics setzt Cookies, die Nutzer über Sitzungen hinweg verfolgen, was nach der DSGVO eine ausdrückliche Einwilligung erfordert. Dass Google inzwischen einen "cookieless"-Modus anbietet, ändert daran nichts—jedes dauerhafte Nutzertracking, auch per Fingerprinting oder First-Party-Identifikatoren, erfordert in der EU eine Einwilligung.
Q: Sind Privacy Sandbox APIs eine echte Alternative zu Third-Party-Cookies?
A: Theoretisch ja. In der Praxis ist die Nutzung noch gering, und die APIs sind stärker eingeschränkt als das, was Third-Party-Cookies ermöglichten. Topics API liefert Interessenkategorien statt individuellem Tracking. Protected Audience API ermöglicht Remarketing, aber mit weniger granularer Zielgruppenansprache. Attribution Reporting API liefert Conversion-Daten, fügt aus Datenschutzgründen jedoch Rauschen hinzu. Für die meisten kleinen Websites ist First-Party-Analytics der einfachere und zuverlässigere Weg.
Q: Was passiert, wenn ich die neuen Einwilligungsregeln einfach ignoriere?
A: EU-Regulierungsbehörden setzen DSGVO und ePrivacy aktiv durch, und die Bußgelder sind erheblich—bis zu 4 % des weltweiten Umsatzes oder 20 Millionen Euro, je nachdem, welcher Betrag höher ist. Auch kleine Websites sind nicht geschützt; Regulierungsbehörden haben Websites mit wenigen Tausend monatlichen Besuchern ins Visier genommen, wenn die Verstöße gravierend waren. Wenn Sie EU-Nutzer bedienen, ist Compliance nicht optional.
Q: Kann ich für Analytics berechtigtes Interesse statt Einwilligung nutzen?
A: Nicht mehr, zumindest nicht in der EU. Die EDSA-Leitlinien von 2026 stellen klar, dass das Tracking von Nutzern über Sitzungen oder Websites hinweg eine Einwilligung erfordert, selbst wenn Sie ein berechtigtes Interesse daran geltend machen, zu verstehen, wie Ihre Website genutzt wird. Die einzigen Analysen, die möglicherweise noch unter berechtigtes Interesse fallen, sind strikt First-Party, sitzungsgebunden und aggregiert—im Wesentlichen Server-Logs ohne dauerhafte Identifikatoren.
Q: Woher weiß ich, ob meine Website Third-Party-Cookies setzt?
A: Öffnen Sie Ihre Website in einem Inkognito-Fenster, öffnen Sie die Entwicklertools des Browsers (F12 oder Cmd+Option+I), gehen Sie zu Application > Cookies und sehen Sie sich die Spalte Domain an. Jedes Cookie mit einer Domain, die nicht zur Domain Ihrer Website passt, ist ein Third-Party-Cookie. Häufige Verursacher sind Analyseplattformen, Werbenetzwerke, Social-Media-Widgets und eingebettete Videoplayer.
Quellen
- European Data Protection Board: Guidelines on consent under GDPR — Offizielle Leitlinien dazu, was nach der DSGVO eine gültige Einwilligung darstellt; sie werden regelmäßig aktualisiert.
- Chrome Privacy Sandbox documentation — Technische Dokumentation für Chrome's Privacy Sandbox APIs, einschließlich Topics, Protected Audience und Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Branchenstandard für die Verwaltung von Nutzereinwilligungen über Werbeanbieter hinweg, weit verbreitet, aber zunehmend im Fokus von Regulierungsbehörden.
- Mozilla: Enhanced Tracking Protection — Erklärung des integrierten Tracking-Schutzes von Firefox, der die meisten Third-Party-Cookies standardmäßig blockiert.
Häufig gestellte Fragen
Brauche ich 2026 eine Einwilligung für Google Analytics?
Sind Privacy Sandbox APIs eine echte Alternative zu Third-Party-Cookies?
Was passiert, wenn ich die neuen Einwilligungsregeln einfach ignoriere?
Kann ich berechtigtes Interesse statt Einwilligung für Analytics nutzen?
Woher weiß ich, ob meine Website Third-Party-Cookies setzt?
Quellen & weiterführende Literatur