Hva som endret seg for informasjonskapsler i 2026, og hva du bør gjøre med det
Tredjeparts informasjonskapsler er endelig borte, samtykketretthet er reelt, og det regulatoriske minstenivået er nettopp blitt høyere
Innholdsfortegnelse
- Informasjonskapsellandskapet i 2026
- Hva som konkret endret seg
- Chromes utfasing av tredjeparts informasjonskapsler er fullført
- EUs samtykkeregler ble ytterligere skjerpet
- Brukerne blokkerer mer aggressivt
- Hva du bør gjøre med det
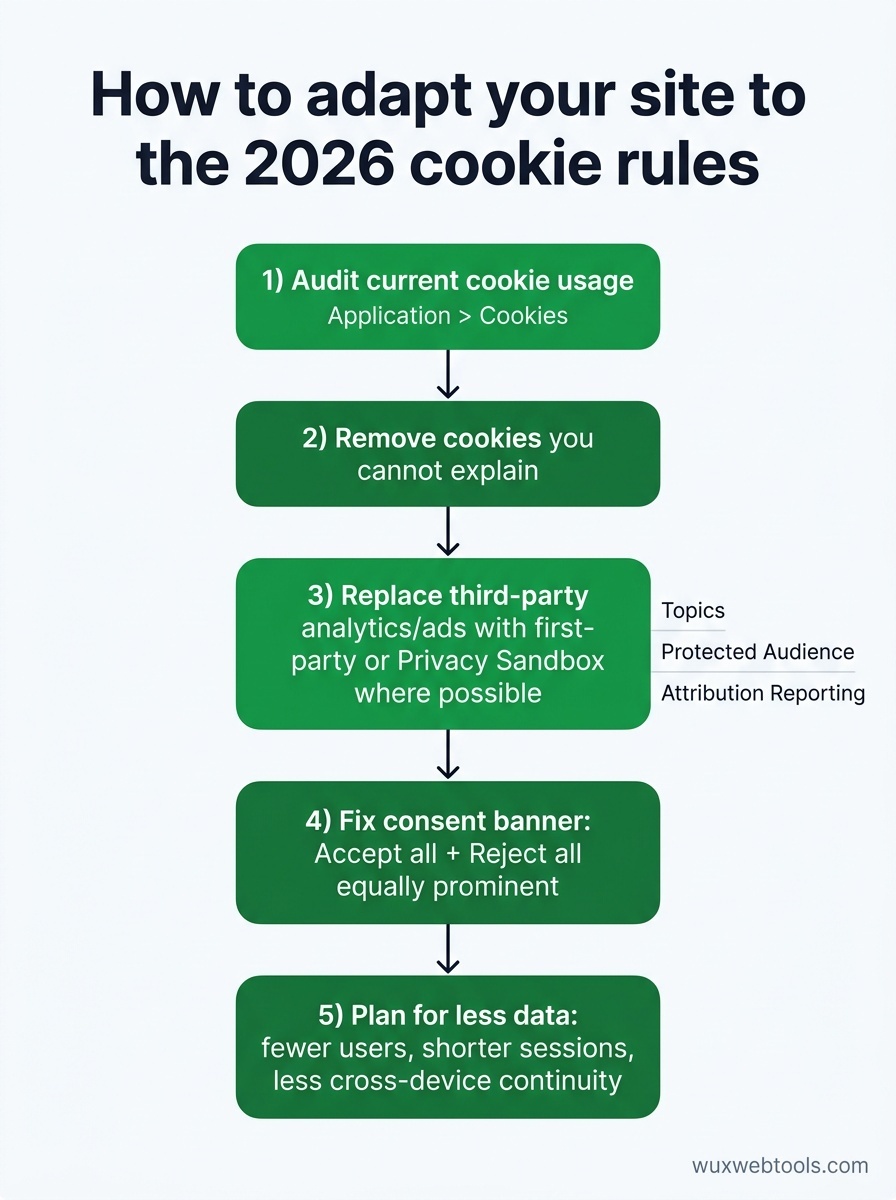
- Revider dagens bruk av informasjonskapsler
- Migrer til førstepartsanalyse der det er mulig
- Fiks samtykkebanneret ditt
- Aksepter at du vil samle inn mindre data
- Hva som ikke har endret seg
- Viktigste punkter
- FAQ
- Kilder
Informasjonskapsellandskapet i 2026
Tredjeparts informasjonskapsler er nå i praksis døde i alle store nettlesere. Chrome fullførte til slutt sin flerårige utfasing sent i 2025 og sluttet seg dermed til Safari og Firefox. Samtidig utstedte europeiske tilsynsmyndigheter ny veiledning som gjør "avvis alle"-knapper obligatoriske og skyver berettiget interesse til side som rettslig grunnlag for det meste av sporing. Resultatet er et nett der samtykke er vanskeligere å innhente, sporing er mer begrenset, og førstepartsdata har blitt det eneste pålitelige fundamentet.
Dette er ikke en krise. Det er en korrigering. Den tidligere modellen—der titalls leverandører kunne spore brukere stille på tvers av nettet—var aldri bærekraftig. Det vi har nå, er mer rotete på kort sikt, men mer ærlig om hva datainnsamling faktisk krever: eksplisitt brukertillatelse og et direkte forhold.
Hva som konkret endret seg
Chromes utfasing av tredjeparts informasjonskapsler er fullført
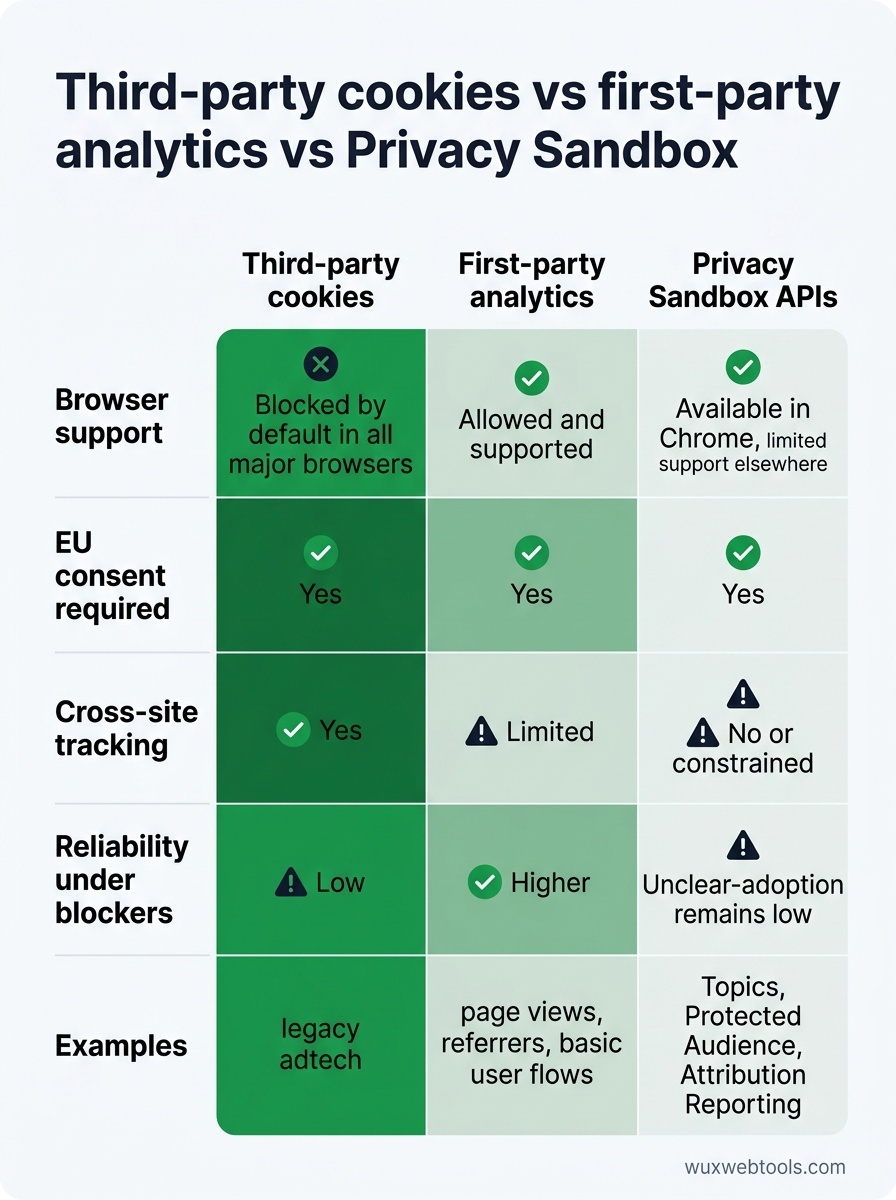
Chrome var den siste store nettleseren som støttet tredjeparts informasjonskapsler som standard. Fra og med fjerde kvartal 2025 er de blokkert for alle brukere med mindre de eksplisitt er aktivert i innstillingene. Privacy Sandbox-API-ene—Topics, Protected Audience, Attribution Reporting—er i drift, men bruken er fortsatt lav. De fleste annonsører prøver fortsatt å finne ut om disse API-ene gir nok signal til å rettferdiggjøre integrasjonsarbeidet.
For nettstedseiere betyr dette at analyse, annonsering eller personalisering som var avhengig av informasjonskapsler på tvers av nettsteder, ikke lenger fungerer i Chrome med mindre du har migrert til en førsteparts- eller Privacy Sandbox-tilnærming. Hvis du allerede var i samsvar med kravene i Safari og Firefox, er Chromes endring bare en utvidelse av de samme begrensningene.
EUs samtykkeregler ble ytterligere skjerpet
European Data Protection Board utstedte oppdaterte retningslinjer tidlig i 2026 som avklarer to punkter:
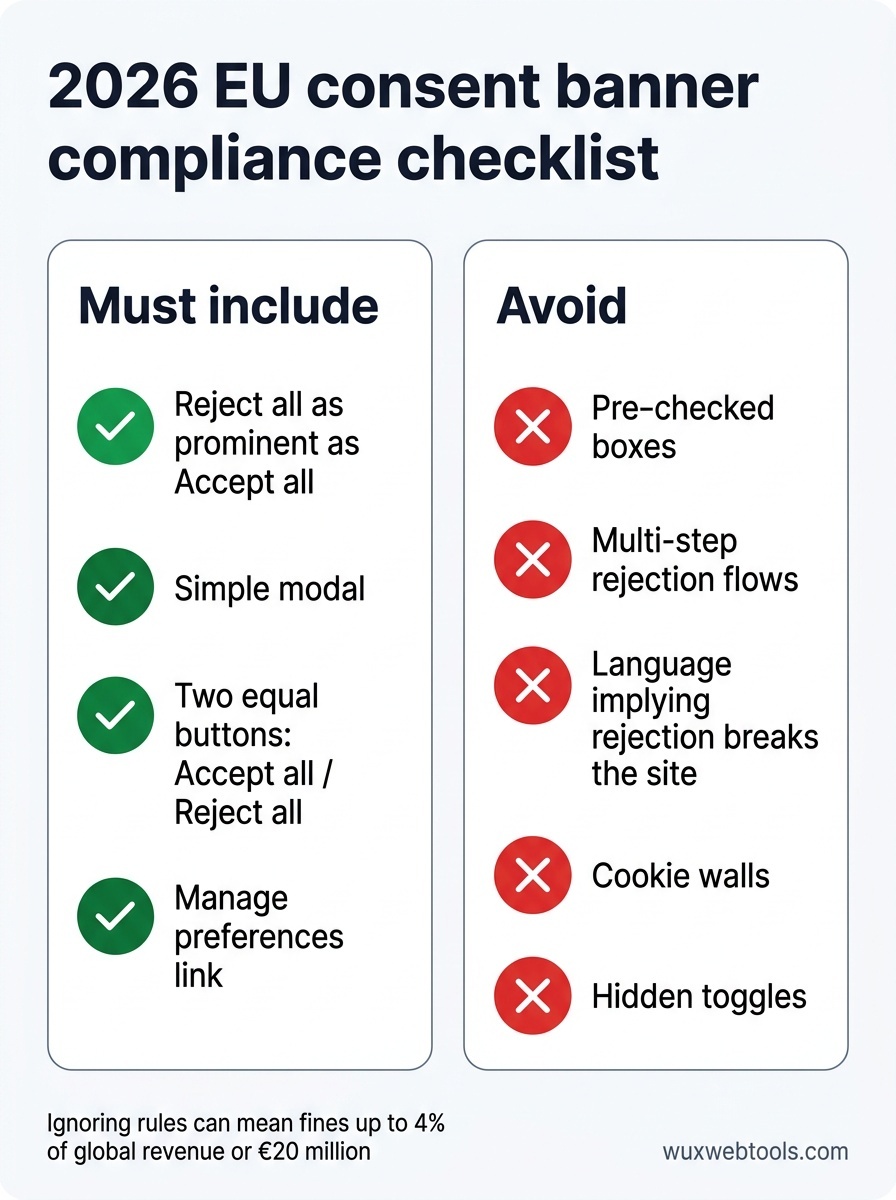
- Avvis alle-knapper må være like fremtredende som godta alle-knapper. Mørke mønstre som skjuler avvisningsalternativet eller krever flere klikk, er nå eksplisitt i strid med regelverket. Tilsynsmyndigheter har begynt å ilegge bøter for grensesnitt som gjør avvisning vanskeligere enn aksept.
- Berettiget interesse kan ikke lenger brukes for det meste av annonsering og analyse. Veiledningen snevrer inn tolkningen av artikkel 6(1)(f) GDPR og gjør det klart at sporing av brukere på tvers av økter eller nettsteder krever samtykke, ikke bare en vurdering av berettiget interesse. Dette påvirker mange analyseplattformer som tidligere unngikk samtykkebannere ved å påberope seg berettiget interesse.
Hvis nettstedet ditt betjener EU-brukere, må samtykkebanneret ditt sannsynligvis oppdateres. Den nye standarden er en enkel modal med to like synlige knapper: godta og avvis. Ingen forhåndsavkryssede bokser, ingen skjulte brytere, ingen avvisningsflyter i flere trinn.
Brukerne blokkerer mer aggressivt
Nettleserutvidelser som uBlock Origin og Ghostery har alltid eksistert, men bruken har økt jevnt. Enda viktigere er det at nettleserne selv nå leveres med stadig mer aggressiv blokkering som standard. Safaris Intelligent Tracking Prevention blokkerer de fleste tredjeparts informasjonskapsler og begrenser førsteparts informasjonskapsler til sju dagers lagring etter siste brukerinteraksjon. Firefox' Enhanced Tracking Protection gjør lignende arbeid.
Den praktiske effekten er at selv etterlevelsesvennlig førstepartsanalyse blir mer støyende. Det er vanskeligere å sy sammen økter på tvers av enheter. Sporing av tilbakevendende besøkende er mindre pålitelig. Hvis analysene dine viser et fall i tilbakevendende brukere det siste året, er dette sannsynligvis grunnen.
Hva du bør gjøre med det
Revider dagens bruk av informasjonskapsler
Begynn med å forstå hvilke informasjonskapsler nettstedet ditt faktisk setter. Mange nettsteder har samlet opp informasjonskapsler fra leverandører de ikke lenger bruker, eller skript som ble lagt til for flere år siden og aldri fjernet. En revisjon av informasjonskapsler er enkel: åpne nettstedet ditt i et inkognitovindu, sjekk nettleserens utviklerverktøy under Application > Cookies, og dokumenter alt du ser.
For hver informasjonskapsel bør du spørre:
- Hva setter den? (Førstepartsskript, tredjepartsleverandør osv.)
- Hva brukes den til? (Analyse, annonsering, autentisering, innstillinger osv.)
- Er den fortsatt nødvendig?
- Krever den samtykke etter GDPR eller ePrivacy?
Hvis du finner informasjonskapsler du ikke kan forklare, fjern dem. Hvis du finner tredjeparts informasjonskapsler fra annonserings- eller analyseleverandører, sjekk om disse leverandørene har migrert til førsteparts- eller Privacy Sandbox-tilnærminger. Hvis ikke, trenger du en erstatning.
Migrer til førstepartsanalyse der det er mulig
Tredjeparts analyseplattformer som Google Analytics fungerer fortsatt, men de krever nå eksplisitt samtykke i EU og møter økende blokkering fra personvernorienterte brukere. Førstepartsanalyse—der sporingsskriptet kjører på ditt eget domene og lagrer data på din egen infrastruktur—møter færre hindringer.
Dette betyr ikke at du må bygge din egen analyseplattform. Flere leverandører tilbyr nå førstepartsanalyse som videresender forespørsler via domenet ditt og lagrer data på en måte som respekterer brukernes personvern som standard. Avveiningen er vanligvis mindre sporing på tvers av nettsteder og færre integrasjoner med annonseplattformer, men dataene du faktisk samler inn, er mer pålitelige og mindre sannsynlige å bli blokkert.
Hvis du fortsatt bruker Google Analytics, bør du vurdere om du faktisk trenger sporing på tvers av nettsteder og annonseintegrasjoner. For mange nettsteder er svaret nei. Et enklere førstepartsoppsett for analyse som fokuserer på sidevisninger, henvisere og grunnleggende brukerflyter, er ofte tilstrekkelig og langt enklere å holde i samsvar med regelverket. Behandling av data i nettleseren har blitt en levedyktig strategi for mange personvernsensitive oppgaver, og analyse er intet unntak.
Fiks samtykkebanneret ditt
Hvis samtykkebanneret ditt ikke har en like fremtredende "avvis alle"-knapp, bør du fikse det nå. EU-veiledningen er tydelig, og tilsynsmyndighetene håndhever den aktivt. Den nye standarden er en enkel modal med to knapper med lik visuell vekt: "Godta alle" og "Avvis alle." Granulære kontroller kan være tilgjengelige via en "Administrer innstillinger"-lenke, men standardvalget bør være binært og åpenbart.
Unngå:
- Forhåndsavkryssede bokser i de granulære innstillingene
- Avvisningsflyter som krever flere klikk
- Språk som antyder at avvisning vil ødelegge nettstedet
- Vegger som blokkerer innhold til brukeren aksepterer
Hvis du bruker en consent management platform (CMP), sjekk om den har oppdatert malene sine for å samsvare med den nye veiledningen. Mange har ikke det.
Aksepter at du vil samle inn mindre data
Dette er den vanskeligste justeringen. Selv med et samtykkebanner som er i samsvar med regelverket og førstepartsanalyse, vil en betydelig andel av brukerne dine avvise sporing eller blokkere den på nettlesernivå. Analysene dine vil vise færre brukere, kortere økter og mindre kontinuitet på tvers av enheter. Dette er ikke en feil. Det er den nye normalen.
Løsningen er ikke å finne smartere måter å spore brukere uten samtykke på. Løsningen er å bygge en forretningsmodell som fungerer med mindre data. Fokuser på brukerne som faktisk samtykker, optimaliser for direkte relasjoner, og aksepter at aggregerte trender er viktigere enn individuell sporing.
Hva som ikke har endret seg
Autentiseringskapsler, handlekurvkapsler og innstillingskapsler krever ikke samtykke etter GDPR. Hvis en informasjonskapsel er strengt nødvendig for at nettstedet skal fungere, kan du sette den uten å spørre. Forvirringen her er at "strengt nødvendig" har en snever juridisk definisjon. Analyseinformasjonskapsler er ikke strengt nødvendige. Annonseinformasjonskapsler er ikke strengt nødvendige. Selv enkelte innstillingskapsler—som språkvalg—er ikke strengt nødvendige hvis nettstedet kan utlede brukerens språk fra nettleserinnstillingene.
Når du er i tvil, be om samtykke. Kostnaden ved et samtykkebanner er lavere enn kostnaden ved en GDPR-bot.
Viktigste punkter
- Tredjeparts informasjonskapsler er nå blokkert som standard i alle store nettlesere, noe som gjør sporing på tvers av nettsteder i praksis umulig uten brukerens aktive samtykke.
- EUs samtykkeregler krever nå like fremtredende "godta"- og "avvis"-knapper, og berettiget interesse kan ikke lenger brukes som rettslig grunnlag for det meste av sporing.
- Førstepartsanalyse og Privacy Sandbox-API-er er de viktigste alternativene, men begge krever eksplisitt samtykke i EU og møter økende blokkering på nettlesernivå.
- Mange nettsteder setter fortsatt unødvendige informasjonskapsler fra gamle leverandørintegrasjoner—revider informasjonskapslene dine og fjern alt du ikke aktivt bruker.
- Aksepter at du vil samle inn mindre data fremover; løsningen er å bygge en forretningsmodell som fungerer med mindre sporing, ikke å finne nye måter å omgå samtykkekrav på.
FAQ
Q: Trenger jeg samtykke for Google Analytics i 2026?
A: Ja, hvis du betjener EU-brukere. Google Analytics setter informasjonskapsler som sporer brukere på tvers av økter, noe som krever eksplisitt samtykke etter GDPR. At Google nå tilbyr en "cookieless"-modus, endrer ikke dette—enhver vedvarende brukersporing, selv via fingerprinting eller førstepartsidentifikatorer, krever samtykke i EU.
Q: Er Privacy Sandbox-API-er et reelt alternativ til tredjeparts informasjonskapsler?
A: I teorien, ja. I praksis er bruken fortsatt lav, og API-ene er mer begrenset enn det tredjeparts informasjonskapsler tillot. Topics API gir interessekategorier i stedet for individuell sporing. Protected Audience API tillater remarketing, men med mindre granulær målretting. Attribution Reporting API gir konverteringsdata, men med støy lagt til av personvernhensyn. For de fleste små nettsteder er førstepartsanalyse en enklere og mer pålitelig vei.
Q: Hva skjer hvis jeg bare ignorerer de nye samtykkereglene?
A: EU-tilsyn håndhever GDPR og ePrivacy aktivt, og bøtene er betydelige—opptil 4 % av global omsetning eller €20 millioner, avhengig av hva som er høyest. Selv små nettsteder er ikke immune; tilsynsmyndigheter har rettet seg mot nettsteder med noen få tusen månedlige besøkende når bruddene er grove. Hvis du betjener EU-brukere, er etterlevelse ikke valgfritt.
Q: Kan jeg bruke berettiget interesse i stedet for samtykke for analyse?
A: Ikke lenger, i hvert fall ikke i EU. EDPB-veiledningen fra 2026 gjør det klart at sporing av brukere på tvers av økter eller nettsteder krever samtykke, selv om du hevder å ha en berettiget interesse i å forstå hvordan nettstedet ditt brukes. Den eneste analysen som fortsatt kan kvalifisere under berettiget interesse, er strengt førsteparts, kun for økten og aggregert—i praksis serverlogger uten vedvarende identifikatorer.
Q: Hvordan vet jeg om nettstedet mitt setter tredjeparts informasjonskapsler?
A: Åpne nettstedet ditt i et inkognitovindu, åpne nettleserens utviklerverktøy (F12 eller Cmd+Option+I), gå til Application > Cookies, og se på Domain-kolonnen. Enhver informasjonskapsel med et domene som ikke samsvarer med nettstedets domene, er en tredjeparts informasjonskapsel. Vanlige syndere er analyseplattformer, annonsenettverk, sosiale medier-widgeter og innebygde videospillere.
Kilder
- European Data Protection Board: Retningslinjer for samtykke etter GDPR — Offisiell veiledning om hva som utgjør gyldig samtykke etter GDPR, oppdateres jevnlig.
- Chrome Privacy Sandbox-dokumentasjon — Teknisk dokumentasjon for Chromes Privacy Sandbox-API-er, inkludert Topics, Protected Audience og Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Bransjestandard for håndtering av brukersamtykke på tvers av annonseleverandører, mye brukt, men stadig mer gransket av tilsynsmyndigheter.
- Mozilla: Enhanced Tracking Protection — Forklaring av Firefox' innebygde sporingsvern, som blokkerer de fleste tredjeparts informasjonskapsler som standard.
Ofte stilte spørsmål
Trenger jeg samtykke for Google Analytics i 2026?
Er Privacy Sandbox-API-er et reelt alternativ til tredjeparts informasjonskapsler?
Hva skjer hvis jeg bare ignorerer de nye samtykkereglene?
Kan jeg bruke berettiget interesse i stedet for samtykke for analyse?
Hvordan vet jeg om nettstedet mitt setter tredjeparts informasjonskapsler?
Kilder og videre lesning