2026 में cookies के लिए क्या बदला और इसके बारे में क्या करें
Third-party cookies आखिरकार समाप्त हो गई हैं, consent fatigue वास्तविक है, और नियामकीय न्यूनतम स्तर अब और ऊँचा हो गया है
सामग्री की तालिका
- 2026 में cookie परिदृश्य
- विशेष रूप से क्या बदला
- Chrome का third-party cookie deprecation पूरा हो गया है
- EU consent rules और कड़े हो गए
- Users अधिक आक्रामक रूप से blocking कर रहे हैं
- इसके बारे में क्या करें
- अपनी वर्तमान cookie usage का audit करें
- जहाँ संभव हो first-party analytics पर migrate करें
- अपना consent banner ठीक करें
- स्वीकार करें कि आप कम data collect करेंगे
- क्या नहीं बदला है
- मुख्य बातें
- FAQ
- Sources
2026 में cookie परिदृश्य
Third-party cookies अब सभी प्रमुख browsers में प्रभावी रूप से समाप्त हो चुकी हैं। Chrome ने आखिरकार 2025 के अंत में अपनी बहुवर्षीय deprecation पूरी कर ली, और Safari तथा Firefox के साथ शामिल हो गया। इसी समय, European regulators ने नई guidance जारी की, जो "reject all" buttons को अनिवार्य बनाती है और अधिकांश tracking के लिए कानूनी आधार के रूप में legitimate interest को सीमित कर देती है। परिणाम एक ऐसा web है जहाँ consent पाना कठिन है, tracking अधिक प्रतिबंधित है, और first-party data ही एकमात्र भरोसेमंद आधार बन गया है।
यह कोई संकट नहीं है। यह एक सुधार है। पिछला model—जहाँ दर्जनों vendors पूरे web पर चुपचाप users को track कर सकते थे—कभी टिकाऊ नहीं था। अब हमारे पास जो है वह अल्पकाल में अधिक जटिल है, लेकिन data collection की वास्तविक आवश्यकता के बारे में अधिक ईमानदार है: स्पष्ट user permission और एक direct relationship।
विशेष रूप से क्या बदला
Chrome का third-party cookie deprecation पूरा हो गया है
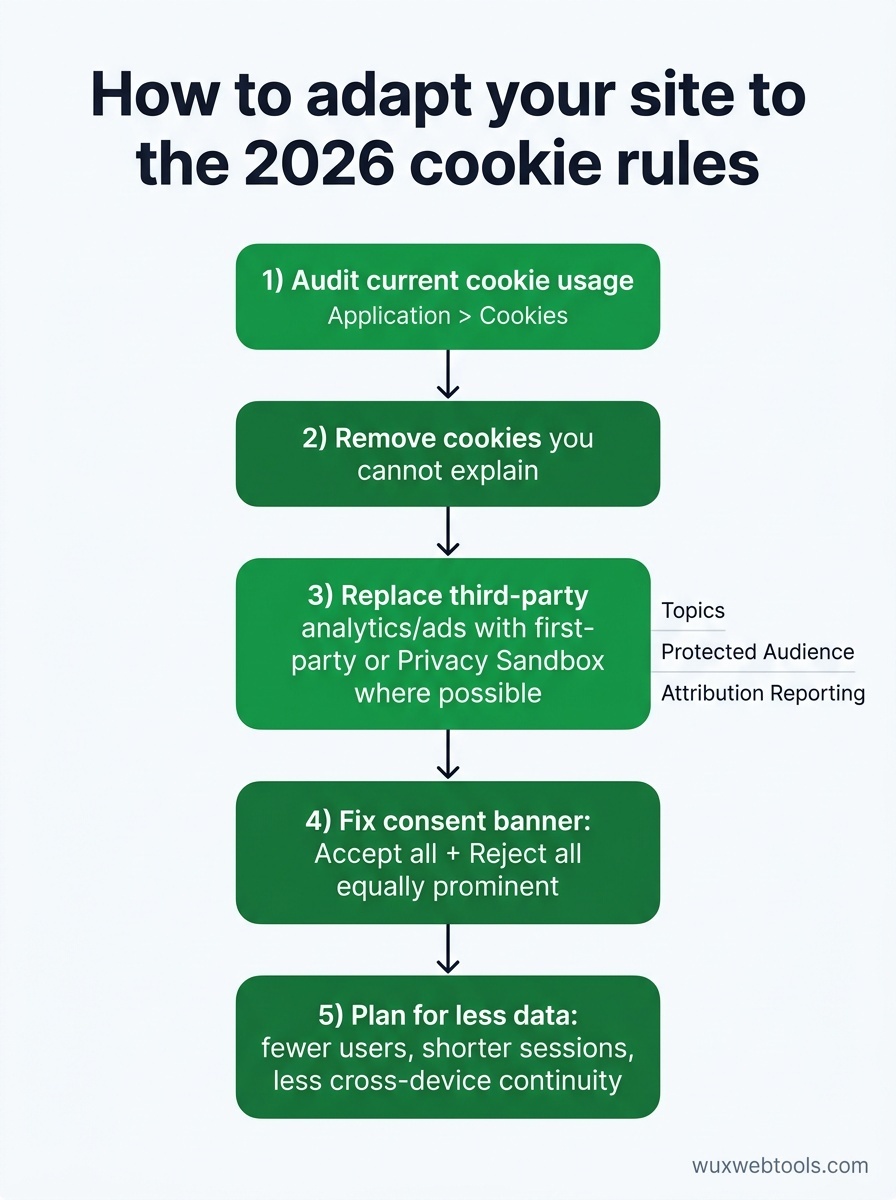
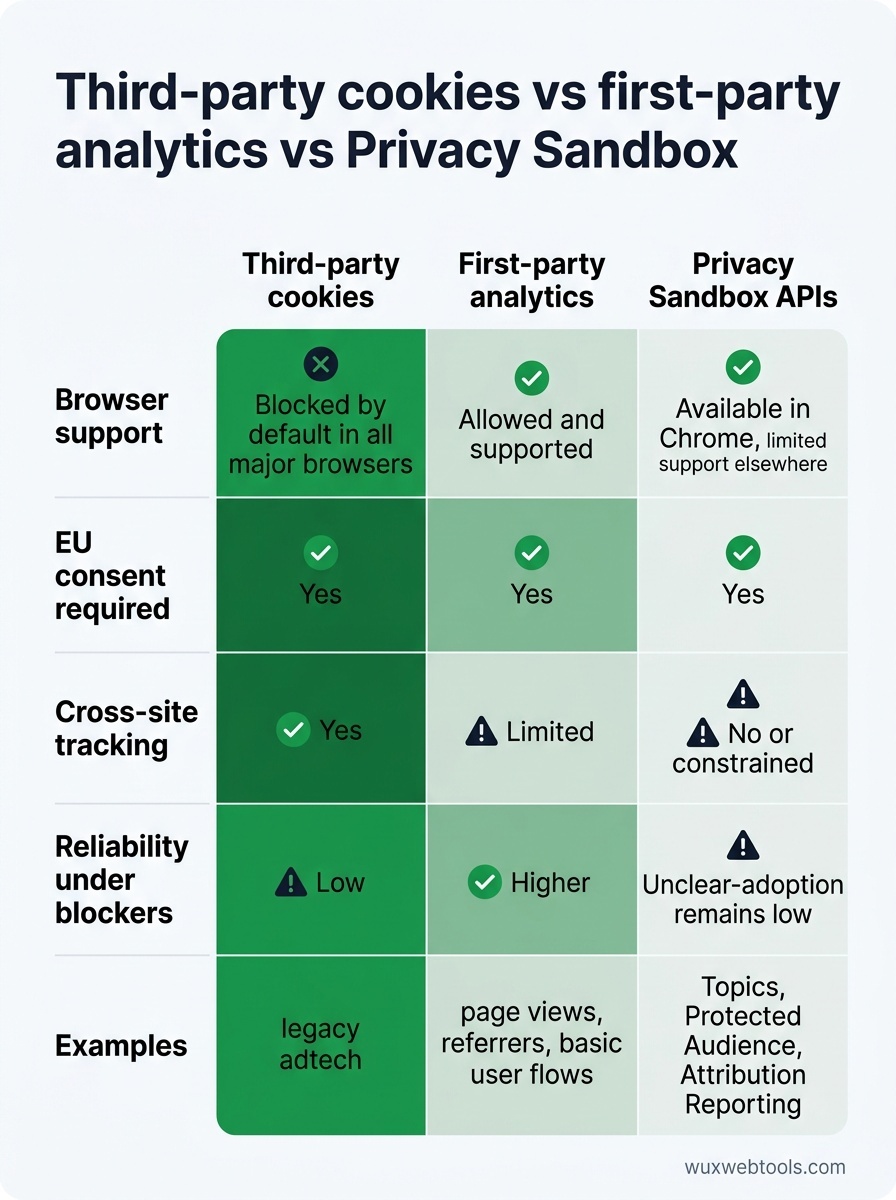
Chrome default रूप से third-party cookies को support करने वाला अंतिम प्रमुख browser था। Q4 2025 तक, वे सभी users के लिए blocked हैं, जब तक कि settings में स्पष्ट रूप से enabled न की जाएँ। Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—live हैं, लेकिन adoption अभी भी कम है। अधिकांश advertisers अभी भी यह समझने की कोशिश कर रहे हैं कि क्या ये APIs integration work को justify करने के लिए पर्याप्त signal देती हैं।
Site owners के लिए इसका अर्थ है कि cross-site cookies पर निर्भर कोई भी analytics, advertising, या personalization अब Chrome में काम नहीं करता, जब तक कि आपने first-party या Privacy Sandbox approach पर migrate न किया हो। यदि आप Safari और Firefox में पहले से compliant थे, तो Chrome का change उन्हीं constraints का विस्तार मात्र है।
EU consent rules और कड़े हो गए
European Data Protection Board ने 2026 की शुरुआत में updated guidelines जारी कीं, जो दो points स्पष्ट करती हैं:
- Reject-all buttons उतने ही prominent होने चाहिए जितने accept-all buttons। Dark patterns जो rejection option को छिपाते हैं या कई clicks की मांग करते हैं, अब स्पष्ट रूप से non-compliant हैं। Regulators ने उन interfaces पर fines जारी करना शुरू कर दिया है जो rejection को acceptance से कठिन बनाते हैं।
- Legitimate interest अब अधिकांश advertising और analytics के लिए इस्तेमाल नहीं किया जा सकता। Guidance Article 6(1)(f) GDPR की interpretation को संकीर्ण करती है, और स्पष्ट करती है कि sessions या sites के बीच users को track करने के लिए consent आवश्यक है, केवल legitimate interest assessment नहीं। यह कई analytics platforms को प्रभावित करता है, जो पहले legitimate interest का दावा करके consent banners से बचते थे।
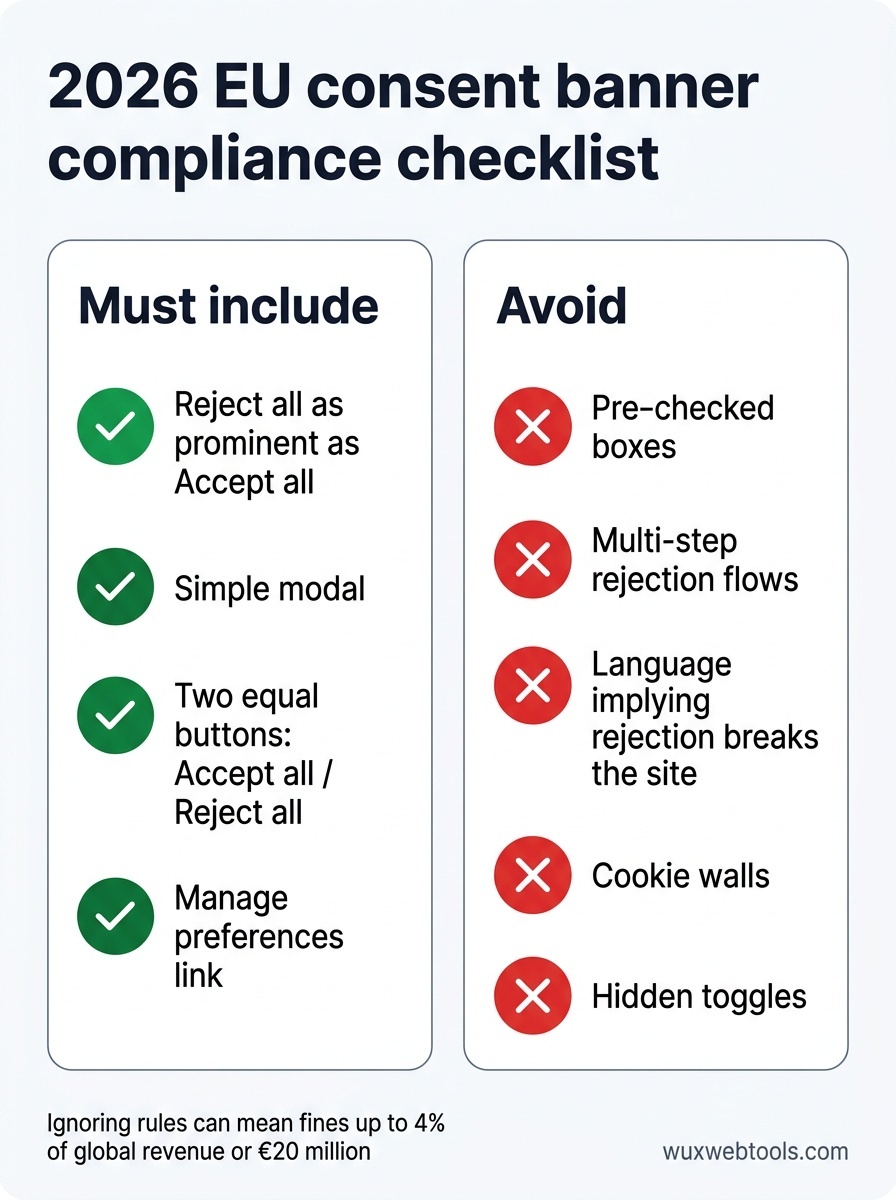
यदि आपकी site EU users को serve करती है, तो आपके consent banner को शायद update करने की आवश्यकता है। नया standard दो समान रूप से visible buttons वाला एक simple modal है: accept और reject। कोई pre-checked boxes नहीं, कोई hidden toggles नहीं, कोई multi-step rejection flows नहीं।
Users अधिक आक्रामक रूप से blocking कर रहे हैं
uBlock Origin और Ghostery जैसे browser extensions हमेशा मौजूद रहे हैं, लेकिन usage लगातार बढ़ा है। अधिक महत्वपूर्ण बात यह है कि browsers स्वयं अब default रूप से increasingly aggressive blocking के साथ ship होते हैं। Safari का Intelligent Tracking Prevention अधिकांश third-party cookies को block करता है और last user interaction के बाद first-party cookies को सात दिनों के storage तक सीमित करता है। Firefox का Enhanced Tracking Protection इसी तरह का काम करता है।
Practical effect यह है कि compliant, first-party analytics भी अधिक noisy हो रही हैं। Devices के बीच session stitching कठिन है। Return visitor tracking कम reliable है। यदि आपकी analytics पिछले वर्ष में returning users में गिरावट दिखाती है, तो संभवतः कारण यही है।
इसके बारे में क्या करें
अपनी वर्तमान cookie usage का audit करें
सबसे पहले यह समझें कि आपकी site वास्तव में कौन-सी cookies set करती है। कई sites ने ऐसे vendors की cookies जमा कर रखी हैं जिनका वे अब उपयोग नहीं करते, या ऐसे scripts जो वर्षों पहले add किए गए थे और कभी हटाए नहीं गए। Cookie audit सीधा है: अपनी site को incognito window में खोलें, browser के developer tools में Application > Cookies के अंतर्गत check करें, और जो कुछ भी दिखे उसे document करें।
प्रत्येक cookie के लिए पूछें:
- इसे क्या set करता है? (First-party script, third-party vendor, आदि)
- इसका उपयोग किस लिए होता है? (Analytics, advertising, authentication, preferences, आदि)
- क्या यह अभी भी आवश्यक है?
- क्या GDPR या ePrivacy के अंतर्गत इसके लिए consent आवश्यक है?
यदि आपको ऐसी cookies मिलें जिन्हें आप explain नहीं कर सकते, उन्हें remove करें। यदि आपको advertising या analytics vendors की third-party cookies मिलें, तो check करें कि क्या उन vendors ने first-party या Privacy Sandbox approaches पर migrate किया है। यदि नहीं, तो आपको replacement चाहिए।
जहाँ संभव हो first-party analytics पर migrate करें
Google Analytics जैसे third-party analytics platforms अभी भी काम करते हैं, लेकिन उन्हें अब EU में explicit consent की आवश्यकता होती है और privacy-focused users से बढ़ती blocking का सामना करना पड़ता है। First-party analytics—जहाँ tracking script आपके अपने domain पर चलता है और data आपके अपने infrastructure पर store होता है—कम बाधाओं का सामना करती है।
इसका अर्थ यह नहीं है कि आपको अपना analytics platform खुद बनाना होगा। कई vendors अब first-party analytics offer करते हैं जो requests को आपके domain के माध्यम से proxy करते हैं और data को ऐसे तरीके से store करते हैं जो default रूप से user privacy का सम्मान करता है। Trade-off आमतौर पर कम cross-site tracking और advertising platforms के साथ fewer integrations होता है, लेकिन जो data आप collect करते हैं वह अधिक reliable और block होने की संभावना कम होती है।
यदि आप अभी भी Google Analytics का उपयोग कर रहे हैं, तो विचार करें कि क्या आपको वास्तव में cross-site tracking और advertising integrations की आवश्यकता है। कई sites के लिए उत्तर नहीं है। Page views, referrers, और basic user flows पर केंद्रित एक सरल, first-party analytics setup अक्सर पर्याप्त होता है और compliant रखना कहीं आसान होता है। Browser में data process करना कई privacy-sensitive tasks के लिए viable strategy बन चुका है, और analytics भी इसका अपवाद नहीं है।
अपना consent banner ठीक करें
यदि आपके consent banner में समान रूप से prominent "reject all" button नहीं है, तो इसे अभी ठीक करें। EU guidance स्पष्ट है, और regulators इसे सक्रिय रूप से enforce कर रहे हैं। नया standard समान visual weight वाले दो buttons के साथ एक simple modal है: "Accept all" और "Reject all." Granular controls "Manage preferences" link के माध्यम से उपलब्ध हो सकते हैं, लेकिन default choice binary और obvious होनी चाहिए।
इनसे बचें:
- Granular settings में pre-checked boxes
- Rejection flows जिनमें कई clicks चाहिए
- ऐसी language जो संकेत दे कि rejection से site टूट जाएगी
- ऐसी walls जो user के accept करने तक content block करती हैं
यदि आप consent management platform (CMP) का उपयोग कर रहे हैं, तो check करें कि क्या उसने नई guidance से मेल खाने के लिए अपने templates update किए हैं। कई ने नहीं किए हैं।
स्वीकार करें कि आप कम data collect करेंगे
यह सबसे कठिन adjustment है। Compliant consent banner और first-party analytics के साथ भी, आपके users का एक बड़ा हिस्सा tracking reject करेगा या browser level पर उसे block करेगा। आपकी analytics कम users, shorter sessions, और कम cross-device continuity दिखाएगी। यह bug नहीं है। यह नया baseline है।
Solution यह नहीं है कि consent के बिना users को track करने के और clever तरीके खोजे जाएँ। Solution यह है कि ऐसा business model बनाया जाए जो कम data के साथ काम करे। उन users पर focus करें जो consent देते हैं, direct relationships के लिए optimize करें, और स्वीकार करें कि aggregate trends individual tracking से अधिक महत्वपूर्ण हैं।
क्या नहीं बदला है
Authentication cookies, shopping cart cookies, और preference cookies को GDPR के अंतर्गत consent की आवश्यकता नहीं होती। यदि कोई cookie site के function करने के लिए strictly necessary है, तो आप उसे बिना पूछे set कर सकते हैं। यहाँ confusion यह है कि "strictly necessary" की legal definition संकीर्ण है। Analytics cookies strictly necessary नहीं हैं। Advertising cookies strictly necessary नहीं हैं। कुछ preference cookies भी—जैसे language selection—strictly necessary नहीं हैं यदि site user की language उनके browser settings से infer कर सकती है।
जब संदेह हो, consent माँगें। Consent banner की cost GDPR fine की cost से कम है।
मुख्य बातें
- Third-party cookies अब सभी प्रमुख browsers में default रूप से blocked हैं, जिससे user opt-in के बिना cross-site tracking प्रभावी रूप से असंभव हो जाती है।
- EU consent rules अब समान रूप से prominent "accept" और "reject" buttons की मांग करते हैं, और legitimate interest को अधिकांश tracking के लिए legal basis के रूप में अब उपयोग नहीं किया जा सकता।
- First-party analytics और Privacy Sandbox APIs मुख्य alternatives हैं, लेकिन दोनों को EU में explicit consent चाहिए और वे बढ़ती browser-level blocking का सामना करते हैं।
- कई sites अभी भी पुराने vendor integrations से unnecessary cookies set कर रही हैं—अपनी cookies का audit करें और जो आप सक्रिय रूप से उपयोग नहीं करते उसे remove करें।
- स्वीकार करें कि आगे आप कम data collect करेंगे; solution यह है कि कम tracking के साथ काम करने वाला business model बनाया जाए, न कि consent requirements से बचने के नए तरीके खोजे जाएँ।
FAQ
Q: क्या मुझे 2026 में Google Analytics के लिए consent चाहिए?
A: हाँ, यदि आप EU users को serve करते हैं। Google Analytics ऐसी cookies set करता है जो users को sessions के बीच track करती हैं, जिसके लिए GDPR के अंतर्गत explicit consent आवश्यक है। यह तथ्य कि Google अब "cookieless" mode offer करता है, इसे नहीं बदलता—कोई भी persistent user tracking, चाहे fingerprinting या first-party identifiers के माध्यम से हो, EU में consent मांगती है।
Q: क्या Privacy Sandbox APIs third-party cookies का वास्तविक alternative हैं?
A: सिद्धांत रूप में, हाँ। व्यवहार में, adoption अभी भी कम है और APIs third-party cookies की अनुमति वाली capabilities से अधिक constrained हैं। Topics API individual tracking के बजाय interest categories प्रदान करती है। Protected Audience API remarketing की अनुमति देती है, लेकिन कम granular targeting के साथ। Attribution Reporting API conversion data प्रदान करती है, लेकिन privacy के लिए noise जोड़ा जाता है। अधिकांश small sites के लिए, first-party analytics अधिक सरल और अधिक reliable path है।
Q: यदि मैं नए consent rules को बस ignore कर दूँ तो क्या होगा?
A: EU regulators GDPR और ePrivacy को सक्रिय रूप से enforce कर रहे हैं, और fines significant हैं—global revenue के 4% तक या €20 million, जो भी अधिक हो। छोटी sites भी immune नहीं हैं; जब violations गंभीर होते हैं, regulators ने कुछ हजार monthly visitors वाली sites को भी target किया है। यदि आप EU users को serve करते हैं, compliance optional नहीं है।
Q: क्या मैं analytics के लिए consent के बजाय legitimate interest का उपयोग कर सकता हूँ?
A: अब नहीं, कम से कम EU में नहीं। 2026 EDPB guidance स्पष्ट करती है कि sessions या sites के बीच users को track करने के लिए consent आवश्यक है, भले ही आप यह समझने में legitimate interest का दावा करें कि आपकी site कैसे use होती है। एकमात्र analytics जो शायद अभी भी legitimate interest के अंतर्गत qualify कर सकती है, वह strictly first-party, session-only, और aggregated है—essentially, बिना persistent identifiers के server logs।
Q: मैं कैसे जानूँ कि मेरी site third-party cookies set कर रही है?
A: अपनी site को incognito window में खोलें, browser के developer tools (F12 or Cmd+Option+I) खोलें, Application > Cookies पर जाएँ, और Domain column देखें। कोई भी cookie जिसका domain आपकी site के domain से match नहीं करता, third-party cookie है। सामान्य culprits में analytics platforms, advertising networks, social media widgets, और embedded video players शामिल हैं।
Sources
- European Data Protection Board: GDPR के अंतर्गत consent पर guidelines — GDPR के अंतर्गत valid consent क्या माना जाता है, इस पर official guidance, नियमित रूप से updated।
- Chrome Privacy Sandbox documentation — Chrome के Privacy Sandbox APIs के लिए technical documentation, जिसमें Topics, Protected Audience, और Attribution Reporting शामिल हैं।
- IAB Europe: Transparency and Consent Framework — Advertising vendors के बीच user consent manage करने के लिए industry standard, व्यापक रूप से adopted लेकिन regulators द्वारा increasingly scrutinized।
- Mozilla: Enhanced Tracking Protection — Firefox की built-in tracking protection की explanation, जो default रूप से अधिकांश third-party cookies को block करती है।
अक्सर पूछे जाने वाले प्रश्न
क्या मुझे 2026 में Google Analytics के लिए consent चाहिए?
क्या Privacy Sandbox APIs third-party cookies का वास्तविक alternative हैं?
यदि मैं नए consent rules को बस ignore कर दूँ तो क्या होगा?
क्या मैं analytics के लिए consent के बजाय legitimate interest का उपयोग कर सकता हूँ?
मैं कैसे जानूँ कि मेरी site third-party cookies set कर रही है?
स्रोत और आगे की पढ़ाई