Что изменилось для cookie в 2026 году и что с этим делать
Сторонние cookie наконец исчезли, усталость от согласий стала реальностью, а регуляторная планка поднялась выше
Содержание
- Ландшафт cookie в 2026 году
- Что именно изменилось
- Отказ Chrome от сторонних cookie завершен
- Правила согласия в EU стали еще строже
- Пользователи блокируют отслеживание агрессивнее
- Что с этим делать
- Проведите аудит текущего использования cookie
- По возможности переходите на first-party аналитику
- Исправьте баннер согласия
- Примите, что вы будете собирать меньше данных
- Что не изменилось
- Ключевые выводы
- FAQ
- Источники
Ландшафт cookie в 2026 году
Сторонние cookie теперь фактически мертвы во всех основных браузерах. Chrome наконец завершил многолетний процесс отказа от них в конце 2025 года, присоединившись к Safari и Firefox. В то же время европейские регуляторы выпустили новые рекомендации, которые делают кнопки «отклонить все» обязательными и почти исключают законный интерес как правовое основание для большинства видов отслеживания. В результате мы получили веб, где согласие сложнее получить, отслеживание сильнее ограничено, а собственные данные стали единственной надежной основой.
Это не кризис. Это корректировка. Прежняя модель, при которой десятки поставщиков могли незаметно отслеживать пользователей по всему вебу, никогда не была устойчивой. То, что есть сейчас, в краткосрочной перспективе выглядит менее аккуратно, но честнее отражает, что на самом деле требуется для сбора данных: явное разрешение пользователя и прямые отношения с ним.
Что именно изменилось
Отказ Chrome от сторонних cookie завершен
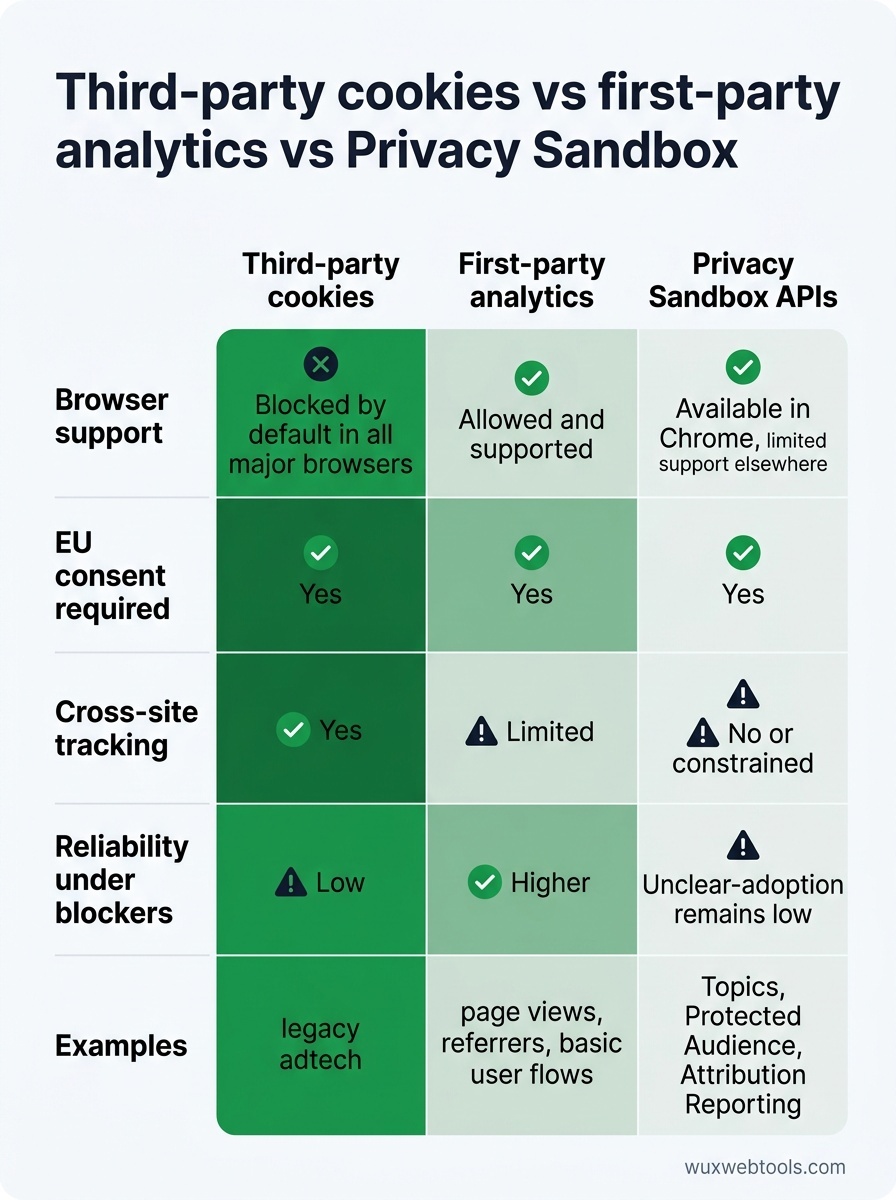
Chrome был последним крупным браузером, который по умолчанию поддерживал сторонние cookie. С Q4 2025 они заблокированы для всех пользователей, если только не включены явно в настройках. API Privacy Sandbox — Topics, Protected Audience, Attribution Reporting — уже работают, но их внедрение остается низким. Большинство рекламодателей все еще пытаются понять, дают ли эти API достаточно сигнала, чтобы оправдать работу по интеграции.
Для владельцев сайтов это означает, что любая аналитика, реклама или персонализация, которая опиралась на межсайтовые cookie, больше не работает в Chrome, если вы не перешли на подход на основе first-party или Privacy Sandbox. Если вы уже соответствовали ограничениям Safari и Firefox, изменение Chrome — это просто расширение тех же самых правил.
Правила согласия в EU стали еще строже
European Data Protection Board в начале 2026 года выпустил обновленные рекомендации, которые проясняют два момента:
- Кнопки «отклонить все» должны быть так же заметны, как кнопки «принять все». Темные паттерны, которые прячут вариант отказа или требуют нескольких кликов, теперь прямо считаются несоответствующими требованиям. Регуляторы уже начали выписывать штрафы за интерфейсы, в которых отказаться сложнее, чем согласиться.
- Законный интерес больше нельзя использовать для большинства рекламных и аналитических задач. Рекомендации сужают трактовку статьи 6(1)(f) GDPR, ясно указывая, что отслеживание пользователей между сессиями или сайтами требует согласия, а не просто оценки законного интереса. Это затрагивает многие аналитические платформы, которые раньше избегали баннеров согласия, ссылаясь на законный интерес.
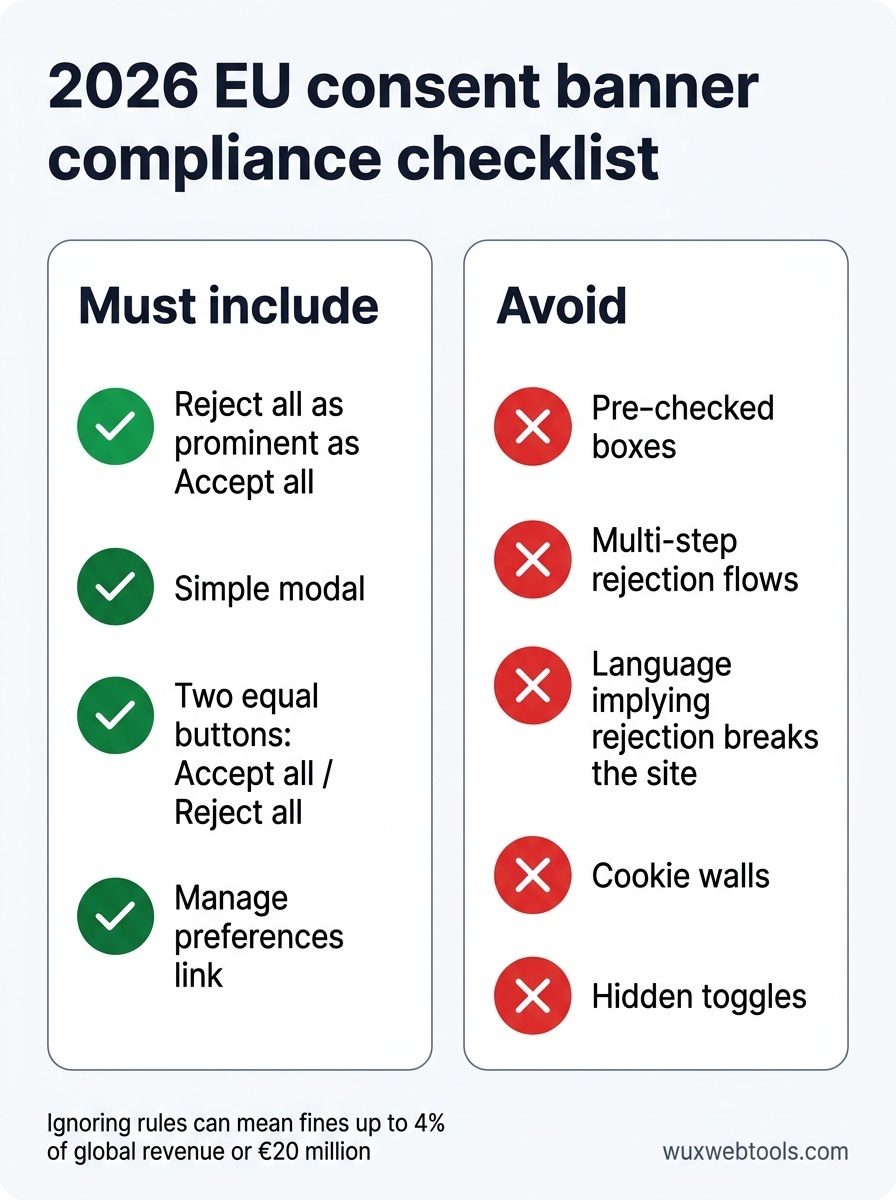
Если ваш сайт обслуживает пользователей из EU, ваш баннер согласия, вероятно, нужно обновить. Новый стандарт — простой модальный диалог с двумя одинаково заметными кнопками: принять и отклонить. Без заранее отмеченных чекбоксов, скрытых переключателей и многошаговых сценариев отказа.
Пользователи блокируют отслеживание агрессивнее
Расширения браузера вроде uBlock Origin и Ghostery существовали всегда, но их использование стабильно росло. Важнее то, что сами браузеры теперь поставляются со все более агрессивной блокировкой по умолчанию. Intelligent Tracking Prevention в Safari блокирует большинство сторонних cookie и ограничивает хранение first-party cookie семью днями после последнего взаимодействия пользователя. Enhanced Tracking Protection в Firefox работает похожим образом.
Практический эффект в том, что даже корректная first-party аналитика становится более шумной. Связывать сессии между устройствами сложнее. Отслеживание вернувшихся посетителей менее надежно. Если ваша аналитика показывает снижение числа возвращающихся пользователей за последний год, причина, скорее всего, в этом.
Что с этим делать
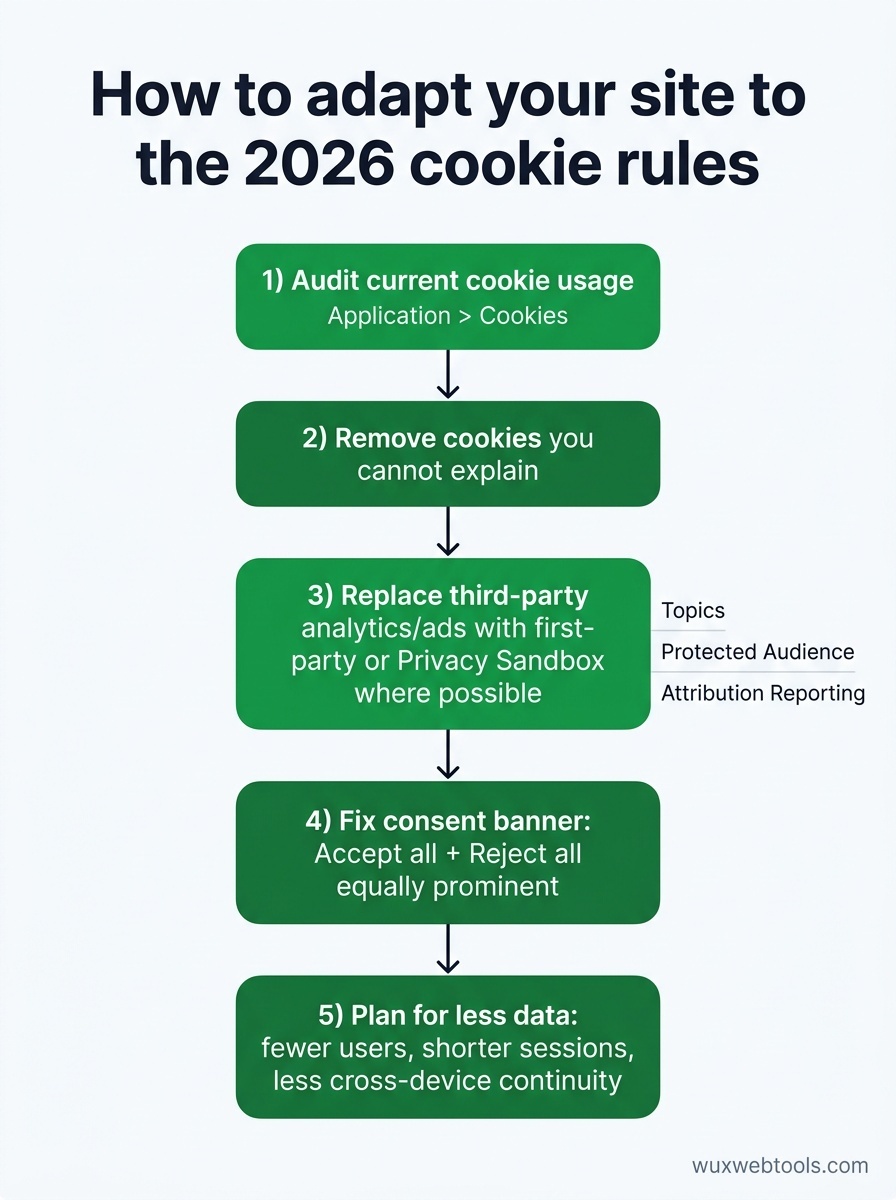
Проведите аудит текущего использования cookie
Начните с понимания того, какие cookie ваш сайт действительно устанавливает. На многих сайтах накопились cookie от поставщиков, которыми уже не пользуются, или от скриптов, добавленных много лет назад и так и не удаленных. Аудит cookie прост: откройте сайт в окне инкогнито, проверьте инструменты разработчика браузера в разделе Application > Cookies и задокументируйте все, что увидите.
Для каждого cookie спросите:
- Что его устанавливает? (First-party скрипт, сторонний поставщик и т. д.)
- Для чего он используется? (Аналитика, реклама, аутентификация, настройки и т. д.)
- Он все еще необходим?
- Требуется ли для него согласие по GDPR или ePrivacy?
Если вы находите cookie, которые не можете объяснить, удалите их. Если вы находите сторонние cookie от рекламных или аналитических поставщиков, проверьте, перешли ли эти поставщики на first-party подходы или Privacy Sandbox. Если нет, вам нужна замена.
По возможности переходите на first-party аналитику
Сторонние аналитические платформы вроде Google Analytics все еще работают, но теперь они требуют явного согласия в EU и все чаще блокируются пользователями, ориентированными на приватность. First-party аналитика — когда скрипт отслеживания работает на вашем собственном домене и хранит данные на вашей собственной инфраструктуре — сталкивается с меньшим количеством препятствий.
Это не значит, что вам нужно строить собственную аналитическую платформу. Несколько поставщиков уже предлагают first-party аналитику, которая проксирует запросы через ваш домен и хранит данные способом, по умолчанию уважающим приватность пользователя. Компромисс обычно заключается в меньшем объеме межсайтового отслеживания и меньшем числе интеграций с рекламными платформами, но данные, которые вы собираете, надежнее и с меньшей вероятностью будут заблокированы.
Если вы все еще используете Google Analytics, подумайте, действительно ли вам нужны межсайтовое отслеживание и рекламные интеграции. Для многих сайтов ответ — нет. Более простая first-party аналитика, сосредоточенная на просмотрах страниц, источниках переходов и базовых пользовательских сценариях, часто достаточна и намного проще поддерживается в соответствии с требованиями. Обработка данных в браузере стала жизнеспособной стратегией для многих задач, чувствительных к приватности, и аналитика не исключение.
Исправьте баннер согласия
Если в вашем баннере согласия нет столь же заметной кнопки «отклонить все», исправьте это сейчас. Рекомендации EU ясны, и регуляторы активно их применяют. Новый стандарт — простой модальный диалог с двумя кнопками одинакового визуального веса: «Принять все» и «Отклонить все». Детальные настройки могут быть доступны по ссылке «Управление настройками», но выбор по умолчанию должен быть бинарным и очевидным.
Избегайте:
- Заранее отмеченных чекбоксов в детальных настройках
- Сценариев отказа, требующих нескольких кликов
- Формулировок, которые подразумевают, что отказ сломает сайт
- Стен, блокирующих контент до тех пор, пока пользователь не согласится
Если вы используете consent management platform (CMP), проверьте, обновила ли она свои шаблоны в соответствии с новыми рекомендациями. Многие еще этого не сделали.
Примите, что вы будете собирать меньше данных
Это самая сложная корректировка. Даже с корректным баннером согласия и first-party аналитикой значительная часть пользователей будет отклонять отслеживание или блокировать его на уровне браузера. Ваша аналитика будет показывать меньше пользователей, более короткие сессии и меньшую непрерывность между устройствами. Это не ошибка. Это новая базовая линия.
Решение не в том, чтобы искать более хитрые способы отслеживать пользователей без согласия. Решение — построить бизнес-модель, которая работает с меньшим объемом данных. Сосредоточьтесь на пользователях, которые дают согласие, оптимизируйте прямые отношения и примите, что агрегированные тренды важнее индивидуального отслеживания.
Что не изменилось
Cookie для аутентификации, корзины покупок и настроек не требуют согласия по GDPR. Если cookie строго необходим для работы сайта, вы можете установить его без запроса. Путаница здесь в том, что «строго необходимый» имеет узкое юридическое определение. Аналитические cookie не являются строго необходимыми. Рекламные cookie не являются строго необходимыми. Даже некоторые cookie настроек — например, выбор языка — не являются строго необходимыми, если сайт может определить язык пользователя по настройкам браузера.
Если сомневаетесь, запросите согласие. Цена баннера согласия ниже, чем цена штрафа по GDPR.
Ключевые выводы
- Сторонние cookie теперь по умолчанию заблокированы во всех основных браузерах, что делает межсайтовое отслеживание фактически невозможным без явного согласия пользователя.
- Правила согласия в EU теперь требуют одинаково заметных кнопок «принять» и «отклонить», а законный интерес больше нельзя использовать как правовое основание для большинства видов отслеживания.
- First-party аналитика и API Privacy Sandbox — основные альтернативы, но обе требуют явного согласия в EU и сталкиваются с растущей блокировкой на уровне браузера.
- Многие сайты все еще устанавливают ненужные cookie из старых интеграций с поставщиками — проведите аудит cookie и удалите все, чем активно не пользуетесь.
- Примите, что в дальнейшем вы будете собирать меньше данных; решение — построить бизнес-модель, которая работает с меньшим объемом отслеживания, а не искать новые способы обходить требования согласия.
FAQ
Q: Нужно ли мне согласие для Google Analytics в 2026 году?
A: Да, если вы обслуживаете пользователей из EU. Google Analytics устанавливает cookie, которые отслеживают пользователей между сессиями, а для этого требуется явное согласие по GDPR. То, что Google теперь предлагает режим «без cookie», этого не меняет: любое постоянное отслеживание пользователя, даже через fingerprinting или first-party идентификаторы, требует согласия в EU.
Q: Являются ли API Privacy Sandbox реальной альтернативой сторонним cookie?
A: В теории — да. На практике внедрение все еще низкое, а API сильнее ограничены, чем то, что позволяли сторонние cookie. Topics API предоставляет категории интересов вместо индивидуального отслеживания. Protected Audience API позволяет ремаркетинг, но с менее детальным таргетингом. Attribution Reporting API предоставляет данные о конверсиях, но с шумом, добавленным ради приватности. Для большинства небольших сайтов first-party аналитика — более простой и надежный путь.
Q: Что будет, если я просто проигнорирую новые правила согласия?
A: Регуляторы EU активно применяют GDPR и ePrivacy, а штрафы значительны — до 4% глобальной выручки или €20 млн, в зависимости от того, какая сумма выше. Даже небольшие сайты не защищены: регуляторы уже обращали внимание на сайты с несколькими тысячами посетителей в месяц, когда нарушения были грубыми. Если вы обслуживаете пользователей из EU, соблюдение требований не является опциональным.
Q: Могу ли я использовать законный интерес вместо согласия для аналитики?
A: Уже нет, по крайней мере в EU. Рекомендации EDPB 2026 года ясно указывают, что отслеживание пользователей между сессиями или сайтами требует согласия, даже если вы заявляете законный интерес в понимании того, как используется ваш сайт. Единственная аналитика, которая еще может подпадать под законный интерес, — строго first-party, только в рамках сессии и агрегированная, по сути серверные журналы без постоянных идентификаторов.
Q: Как понять, устанавливает ли мой сайт сторонние cookie?
A: Откройте сайт в окне инкогнито, откройте инструменты разработчика браузера (F12 или Cmd+Option+I), перейдите в Application > Cookies и посмотрите на столбец Domain. Любой cookie с доменом, который не совпадает с доменом вашего сайта, является сторонним cookie. Частые источники — аналитические платформы, рекламные сети, виджеты социальных сетей и встроенные видеоплееры.
Источники
- European Data Protection Board: Guidelines on consent under GDPR — Официальные рекомендации о том, что считается действительным согласием по GDPR, регулярно обновляются.
- Chrome Privacy Sandbox documentation — Техническая документация по API Privacy Sandbox в Chrome, включая Topics, Protected Audience и Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Отраслевой стандарт для управления согласием пользователей среди рекламных поставщиков, широко распространенный, но все чаще проверяемый регуляторами.
- Mozilla: Enhanced Tracking Protection — Объяснение встроенной защиты от отслеживания в Firefox, которая по умолчанию блокирует большинство сторонних cookie.
Часто задаваемые вопросы
Нужно ли мне согласие для Google Analytics в 2026 году?
Являются ли API Privacy Sandbox реальной альтернативой сторонним cookie?
Что будет, если я просто проигнорирую новые правила согласия?
Могу ли я использовать законный интерес вместо согласия для аналитики?
Как понять, устанавливает ли мой сайт сторонние cookie?
Источники и дальнейшее чтение