Ce qui a changé pour les cookies en 2026 et comment s’y adapter
Les cookies tiers ont finalement disparu, la lassitude liée au consentement est bien réelle, et le socle réglementaire vient de se relever
Table des matières
- Le paysage des cookies en 2026
- Ce qui a précisément changé
- La dépréciation des cookies tiers dans Chrome est terminée
- Les règles de consentement de l’UE se sont encore resserrées
- Les utilisateurs bloquent plus agressivement
- Que faire
- Auditer votre utilisation actuelle des cookies
- Migrer vers l’analytique de première partie lorsque c’est possible
- Corriger votre bannière de consentement
- Accepter que vous collecterez moins de données
- Ce qui n’a pas changé
- Points clés à retenir
- FAQ
- Sources
Le paysage des cookies en 2026
Les cookies tiers sont désormais, dans les faits, morts sur tous les grands navigateurs. Chrome a finalement achevé sa dépréciation pluriannuelle fin 2025, rejoignant Safari et Firefox. Dans le même temps, les régulateurs européens ont publié de nouvelles orientations qui rendent obligatoires les boutons « tout refuser » et relèguent l’intérêt légitime comme base juridique pour la plupart des formes de suivi. Résultat : un web où le consentement est plus difficile à obtenir, le suivi plus contraint, et les données de première partie sont devenues le seul socle fiable.
Ce n’est pas une crise. C’est une correction. Le modèle précédent — dans lequel des dizaines de fournisseurs pouvaient suivre silencieusement les utilisateurs sur le web — n’a jamais été durable. Ce que nous avons maintenant est plus désordonné à court terme, mais plus honnête quant à ce que la collecte de données exige réellement : une autorisation explicite de l’utilisateur et une relation directe.
Ce qui a précisément changé
La dépréciation des cookies tiers dans Chrome est terminée
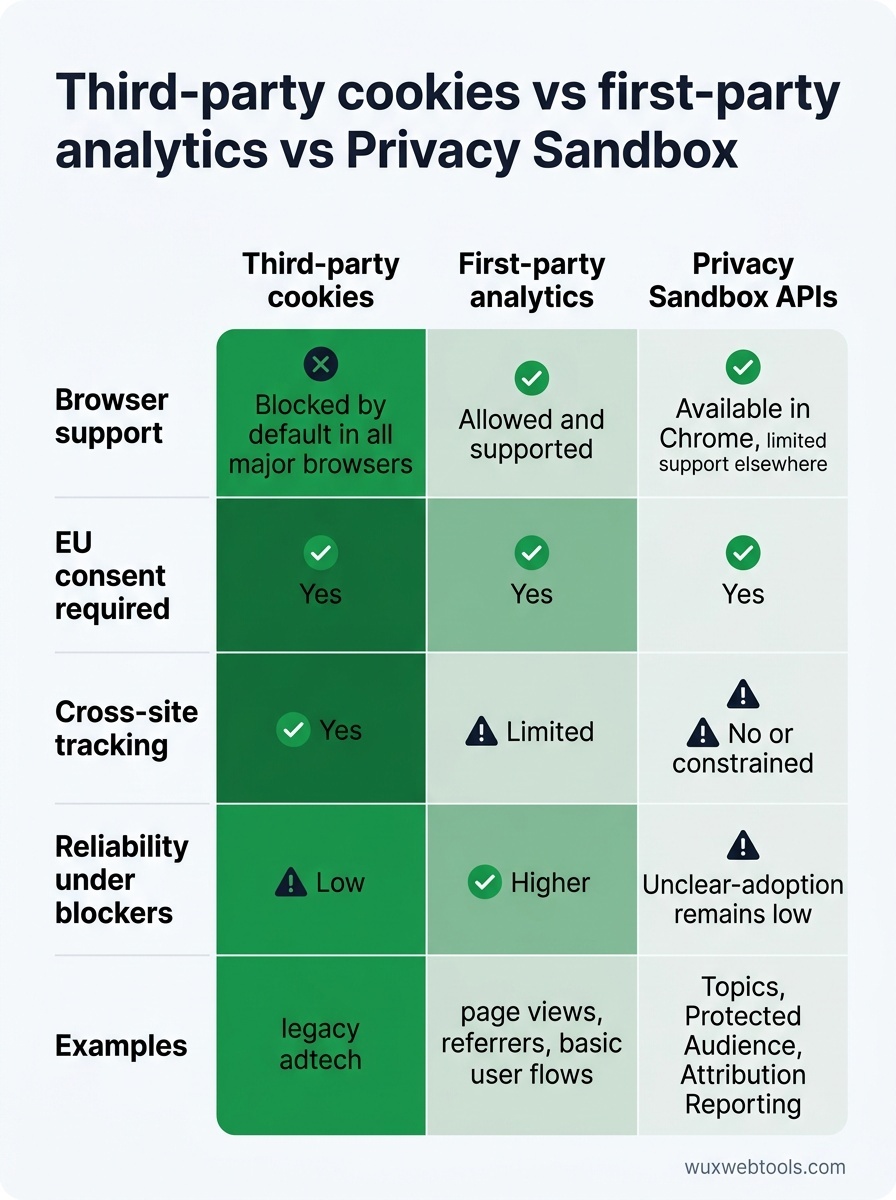
Chrome était le dernier grand navigateur à prendre en charge les cookies tiers par défaut. Depuis le T4 2025, ils sont bloqués pour tous les utilisateurs, sauf activation explicite dans les paramètres. Les APIs Privacy Sandbox — Topics, Protected Audience, Attribution Reporting — sont en production, mais leur adoption reste faible. La plupart des annonceurs cherchent encore à déterminer si ces APIs fournissent assez de signal pour justifier le travail d’intégration.
Pour les propriétaires de sites, cela signifie que toute solution d’analytique, de publicité ou de personnalisation qui dépendait de cookies intersites ne fonctionne plus dans Chrome, sauf si vous avez migré vers une approche de première partie ou Privacy Sandbox. Si vous étiez déjà conforme dans Safari et Firefox, le changement de Chrome n’est qu’une extension des mêmes contraintes.
Les règles de consentement de l’UE se sont encore resserrées
Le Comité européen de la protection des données a publié début 2026 des lignes directrices mises à jour qui clarifient deux points :
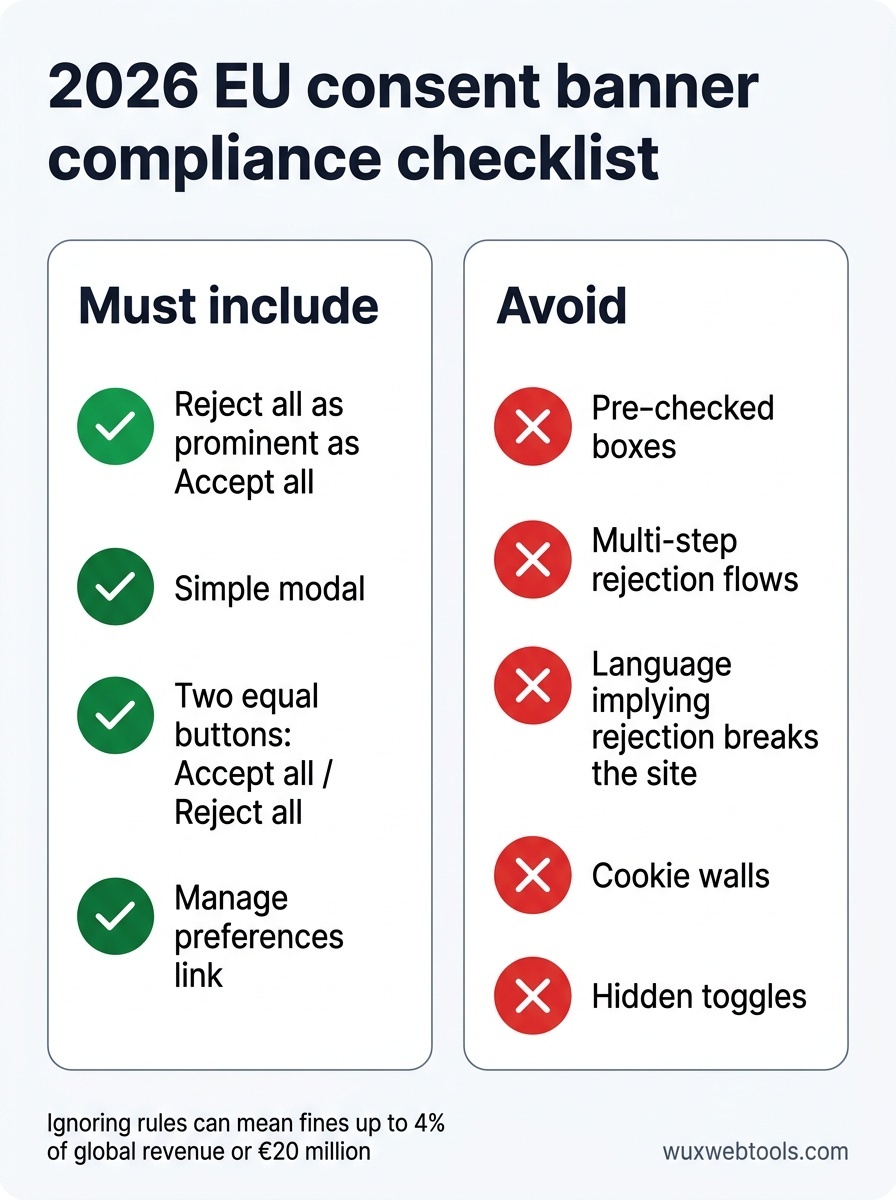
- Les boutons « tout refuser » doivent être aussi visibles que les boutons « tout accepter ». Les dark patterns qui dissimulent l’option de refus ou exigent plusieurs clics sont désormais explicitement non conformes. Les régulateurs ont commencé à infliger des amendes pour les interfaces qui rendent le refus plus difficile que l’acceptation.
- L’intérêt légitime ne peut plus être utilisé pour la plupart des usages publicitaires et analytiques. Les orientations restreignent l’interprétation de l’article 6(1)(f) du RGPD, en indiquant clairement que le suivi des utilisateurs entre sessions ou entre sites nécessite un consentement, et pas seulement une évaluation de l’intérêt légitime. Cela affecte de nombreuses plateformes d’analytique qui évitaient auparavant les bannières de consentement en invoquant l’intérêt légitime.
Si votre site sert des utilisateurs de l’UE, votre bannière de consentement doit probablement être mise à jour. Le nouveau standard est une modale simple avec deux boutons également visibles : accepter et refuser. Pas de cases précochées, pas d’interrupteurs cachés, pas de parcours de refus en plusieurs étapes.
Les utilisateurs bloquent plus agressivement
Les extensions de navigateur comme uBlock Origin et Ghostery ont toujours existé, mais leur usage a progressé régulièrement. Plus important encore, les navigateurs eux-mêmes sont désormais livrés avec un blocage de plus en plus agressif par défaut. Intelligent Tracking Prevention de Safari bloque la plupart des cookies tiers et limite les cookies de première partie à sept jours de stockage après la dernière interaction de l’utilisateur. Enhanced Tracking Protection de Firefox effectue un travail similaire.
L’effet pratique est que même les solutions d’analytique conformes et de première partie deviennent plus bruitées. Le rapprochement des sessions entre appareils est plus difficile. Le suivi des visiteurs récurrents est moins fiable. Si vos données d’analytique montrent une baisse des utilisateurs récurrents au cours de l’année écoulée, c’est probablement la raison.
Que faire
Auditer votre utilisation actuelle des cookies
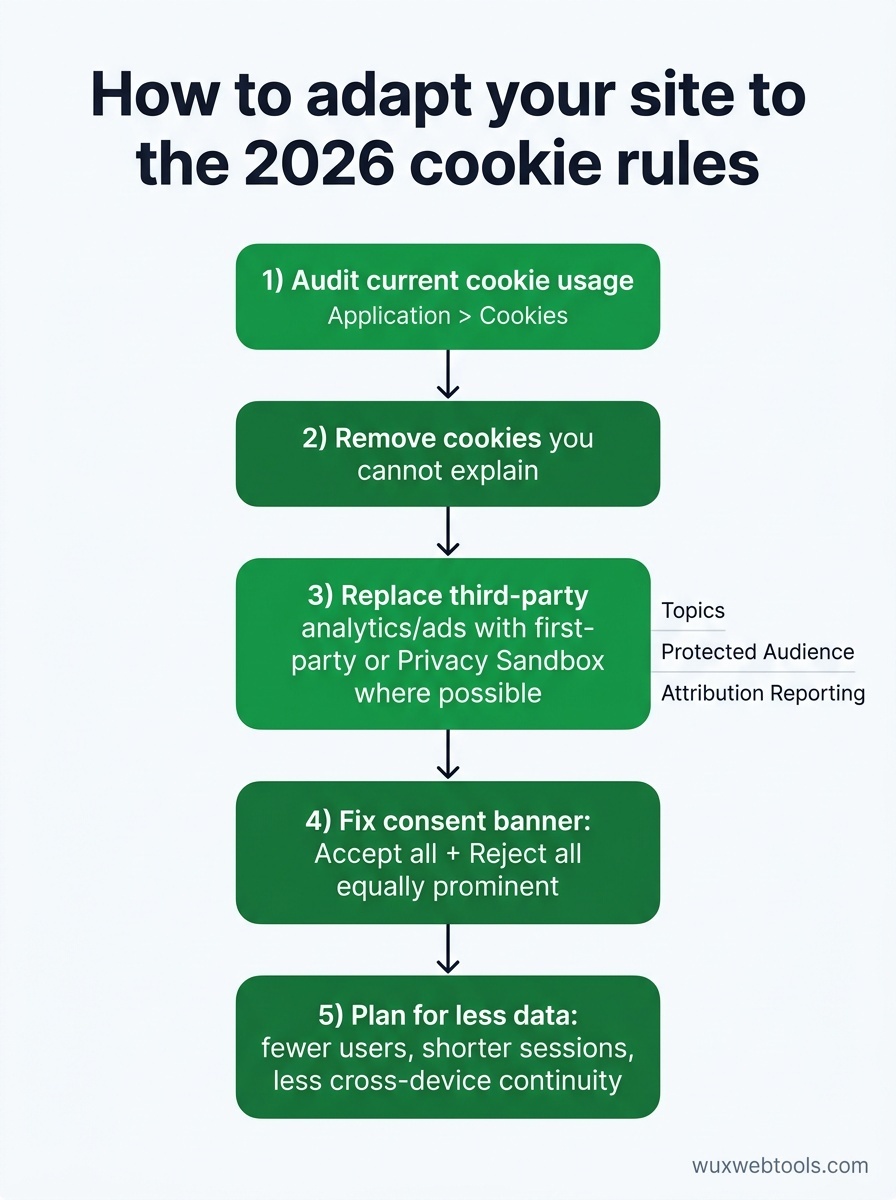
Commencez par comprendre quels cookies votre site définit réellement. De nombreux sites ont accumulé des cookies provenant de fournisseurs qu’ils n’utilisent plus, ou de scripts ajoutés il y a des années et jamais supprimés. Un audit des cookies est simple : ouvrez votre site dans une fenêtre de navigation privée, consultez les outils de développement du navigateur sous Application > Cookies, et documentez tout ce que vous voyez.
Pour chaque cookie, posez-vous les questions suivantes :
- Qu’est-ce qui le définit ? (Script de première partie, fournisseur tiers, etc.)
- À quoi sert-il ? (Analytique, publicité, authentification, préférences, etc.)
- Est-il encore nécessaire ?
- Nécessite-t-il un consentement au titre du RGPD ou de la directive ePrivacy ?
Si vous trouvez des cookies que vous ne pouvez pas expliquer, supprimez-les. Si vous trouvez des cookies tiers provenant de fournisseurs publicitaires ou analytiques, vérifiez si ces fournisseurs ont migré vers des approches de première partie ou Privacy Sandbox. Sinon, il vous faut une solution de remplacement.
Migrer vers l’analytique de première partie lorsque c’est possible
Les plateformes d’analytique tierces comme Google Analytics fonctionnent encore, mais elles exigent désormais un consentement explicite dans l’UE et font face à un blocage croissant de la part des utilisateurs soucieux de leur vie privée. L’analytique de première partie — où le script de suivi s’exécute sur votre propre domaine et stocke les données sur votre propre infrastructure — rencontre moins d’obstacles.
Cela ne signifie pas que vous devez construire votre propre plateforme d’analytique. Plusieurs fournisseurs proposent désormais de l’analytique de première partie qui relaie les requêtes via votre domaine et stocke les données d’une manière qui respecte la confidentialité des utilisateurs par défaut. Le compromis est généralement moins de suivi intersites et moins d’intégrations avec les plateformes publicitaires, mais les données que vous collectez sont plus fiables et moins susceptibles d’être bloquées.
Si vous utilisez encore Google Analytics, demandez-vous si vous avez réellement besoin du suivi intersites et des intégrations publicitaires. Pour de nombreux sites, la réponse est non. Une configuration d’analytique de première partie plus simple, axée sur les vues de page, les référents et les parcours utilisateur de base, est souvent suffisante et beaucoup plus facile à maintenir conforme. Le traitement des données dans le navigateur est devenu une stratégie viable pour de nombreuses tâches sensibles à la confidentialité, et l’analytique ne fait pas exception.
Corriger votre bannière de consentement
Si votre bannière de consentement ne comporte pas de bouton « tout refuser » aussi visible, corrigez-la maintenant. Les orientations de l’UE sont claires, et les régulateurs les appliquent activement. Le nouveau standard est une modale simple avec deux boutons de poids visuel équivalent : « Tout accepter » et « Tout refuser ». Des contrôles granulaires peuvent être disponibles via un lien « Gérer les préférences », mais le choix par défaut doit être binaire et évident.
À éviter :
- Les cases précochées dans les paramètres granulaires
- Les parcours de refus qui exigent plusieurs clics
- Le langage qui laisse entendre que le refus cassera le site
- Les murs qui bloquent le contenu jusqu’à ce que l’utilisateur accepte
Si vous utilisez une plateforme de gestion du consentement (CMP), vérifiez si elle a mis à jour ses modèles pour correspondre aux nouvelles orientations. Beaucoup ne l’ont pas fait.
Accepter que vous collecterez moins de données
C’est l’ajustement le plus difficile. Même avec une bannière de consentement conforme et une analytique de première partie, une part importante de vos utilisateurs refusera le suivi ou le bloquera au niveau du navigateur. Vos données d’analytique afficheront moins d’utilisateurs, des sessions plus courtes et moins de continuité entre appareils. Ce n’est pas un bug. C’est la nouvelle base de référence.
La solution n’est pas de trouver des moyens plus astucieux de suivre les utilisateurs sans consentement. La solution est de bâtir un modèle économique qui fonctionne avec moins de données. Concentrez-vous sur les utilisateurs qui donnent leur consentement, optimisez les relations directes, et acceptez que les tendances agrégées comptent davantage que le suivi individuel.
Ce qui n’a pas changé
Les cookies d’authentification, les cookies de panier d’achat et les cookies de préférences ne nécessitent pas de consentement au titre du RGPD. Si un cookie est strictement nécessaire au fonctionnement du site, vous pouvez le définir sans demander. La confusion vient du fait que « strictement nécessaire » a une définition juridique étroite. Les cookies d’analytique ne sont pas strictement nécessaires. Les cookies publicitaires ne sont pas strictement nécessaires. Même certains cookies de préférences — comme la sélection de la langue — ne sont pas strictement nécessaires si le site peut déduire la langue de l’utilisateur à partir des paramètres de son navigateur.
En cas de doute, demandez le consentement. Le coût d’une bannière de consentement est inférieur au coût d’une amende RGPD.
Points clés à retenir
- Les cookies tiers sont désormais bloqués par défaut dans tous les grands navigateurs, rendant le suivi intersites pratiquement impossible sans l’adhésion explicite de l’utilisateur.
- Les règles de consentement de l’UE exigent désormais des boutons « accepter » et « refuser » également visibles, et l’intérêt légitime ne peut plus servir de base juridique pour la plupart des formes de suivi.
- L’analytique de première partie et les APIs Privacy Sandbox sont les principales alternatives, mais les deux exigent un consentement explicite dans l’UE et font face à un blocage croissant au niveau du navigateur.
- De nombreux sites définissent encore des cookies inutiles provenant d’anciennes intégrations fournisseurs : auditez vos cookies et supprimez tout ce que vous n’utilisez pas activement.
- Acceptez que vous collecterez moins de données à l’avenir ; la solution consiste à bâtir un modèle économique qui fonctionne avec moins de suivi, et non à trouver de nouveaux moyens de contourner les exigences de consentement.
FAQ
Q : Ai-je besoin du consentement pour Google Analytics en 2026 ?
R : Oui, si vous servez des utilisateurs de l’UE. Google Analytics définit des cookies qui suivent les utilisateurs entre les sessions, ce qui exige un consentement explicite au titre du RGPD. Le fait que Google propose désormais un mode « sans cookies » ne change rien : tout suivi persistant de l’utilisateur, même via fingerprinting ou des identifiants de première partie, nécessite un consentement dans l’UE.
Q : Les APIs Privacy Sandbox sont-elles une véritable alternative aux cookies tiers ?
R : En théorie, oui. En pratique, l’adoption reste faible et les APIs sont plus contraintes que ce que permettaient les cookies tiers. Topics API fournit des catégories d’intérêt au lieu d’un suivi individuel. Protected Audience API permet le remarketing, mais avec un ciblage moins granulaire. Attribution Reporting API fournit des données de conversion, mais avec du bruit ajouté pour la confidentialité. Pour la plupart des petits sites, l’analytique de première partie est une voie plus simple et plus fiable.
Q : Que se passe-t-il si j’ignore simplement les nouvelles règles de consentement ?
R : Les régulateurs de l’UE appliquent activement le RGPD et la directive ePrivacy, et les amendes sont importantes — jusqu’à 4 % du chiffre d’affaires mondial ou 20 millions d’euros, le montant le plus élevé étant retenu. Même les petits sites ne sont pas à l’abri ; les régulateurs ont ciblé des sites comptant quelques milliers de visiteurs mensuels lorsque les violations étaient flagrantes. Si vous servez des utilisateurs de l’UE, la conformité n’est pas facultative.
Q : Puis-je utiliser l’intérêt légitime au lieu du consentement pour l’analytique ?
R : Plus maintenant, du moins pas dans l’UE. Les orientations 2026 du CEPD indiquent clairement que le suivi des utilisateurs entre sessions ou entre sites nécessite un consentement, même si vous invoquez un intérêt légitime à comprendre comment votre site est utilisé. Les seules formes d’analytique qui pourraient encore relever de l’intérêt légitime sont strictement de première partie, limitées à la session et agrégées — en pratique, des journaux serveur sans identifiants persistants.
Q : Comment savoir si mon site définit des cookies tiers ?
R : Ouvrez votre site dans une fenêtre de navigation privée, ouvrez les outils de développement du navigateur (F12 ou Cmd+Option+I), allez dans Application > Cookies, puis examinez la colonne Domain. Tout cookie dont le domaine ne correspond pas au domaine de votre site est un cookie tiers. Les coupables courants incluent les plateformes d’analytique, les réseaux publicitaires, les widgets de réseaux sociaux et les lecteurs vidéo intégrés.
Sources
- European Data Protection Board : lignes directrices sur le consentement au titre du RGPD — Orientations officielles sur ce qui constitue un consentement valide au titre du RGPD, mises à jour régulièrement.
- Documentation Chrome Privacy Sandbox — Documentation technique des APIs Privacy Sandbox de Chrome, notamment Topics, Protected Audience et Attribution Reporting.
- IAB Europe : Transparency and Consent Framework — Standard du secteur pour la gestion du consentement utilisateur entre fournisseurs publicitaires, largement adopté mais de plus en plus examiné par les régulateurs.
- Mozilla : Enhanced Tracking Protection — Explication de la protection intégrée contre le suivi de Firefox, qui bloque la plupart des cookies tiers par défaut.
Questions fréquemment posées
Ai-je besoin du consentement pour Google Analytics en 2026 ?
Les APIs Privacy Sandbox sont-elles une véritable alternative aux cookies tiers ?
Que se passe-t-il si j’ignore simplement les nouvelles règles de consentement ?
Puis-je utiliser l’intérêt légitime au lieu du consentement pour l’analytique ?
Comment savoir si mon site définit des cookies tiers ?
Sources et lectures complémentaires