2026 年 Cookie 有哪些變化,以及該如何因應
第三方 Cookie 終於消失,同意疲勞是真實存在的,而法規底線也變得更高
目錄
2026 年的 Cookie 版圖
第三方 Cookie 現在已在所有主要瀏覽器中實質死亡。Chrome 終於在 2025 年底完成多年來的逐步淘汰,加入 Safari 和 Firefox 的行列。與此同時,歐洲監管機構發布新指引,要求「全部拒絕」按鈕必須存在,並且對多數追蹤情境而言,合法利益作為法律依據的空間被大幅壓縮。結果是:在當前的 Web 上,取得同意變得更困難,追蹤受到更多限制,而第一方資料成為唯一可靠的基礎。
這不是危機,而是校正。過去那種讓數十家供應商能在 Web 上默默跨站追蹤使用者的模式,本來就不可持續。現在的狀況短期內更混亂,但也更誠實地面對資料蒐集真正需要什麼:明確的使用者許可,以及直接關係。
具體改變了什麼
Chrome 的第三方 Cookie 淘汰已完成
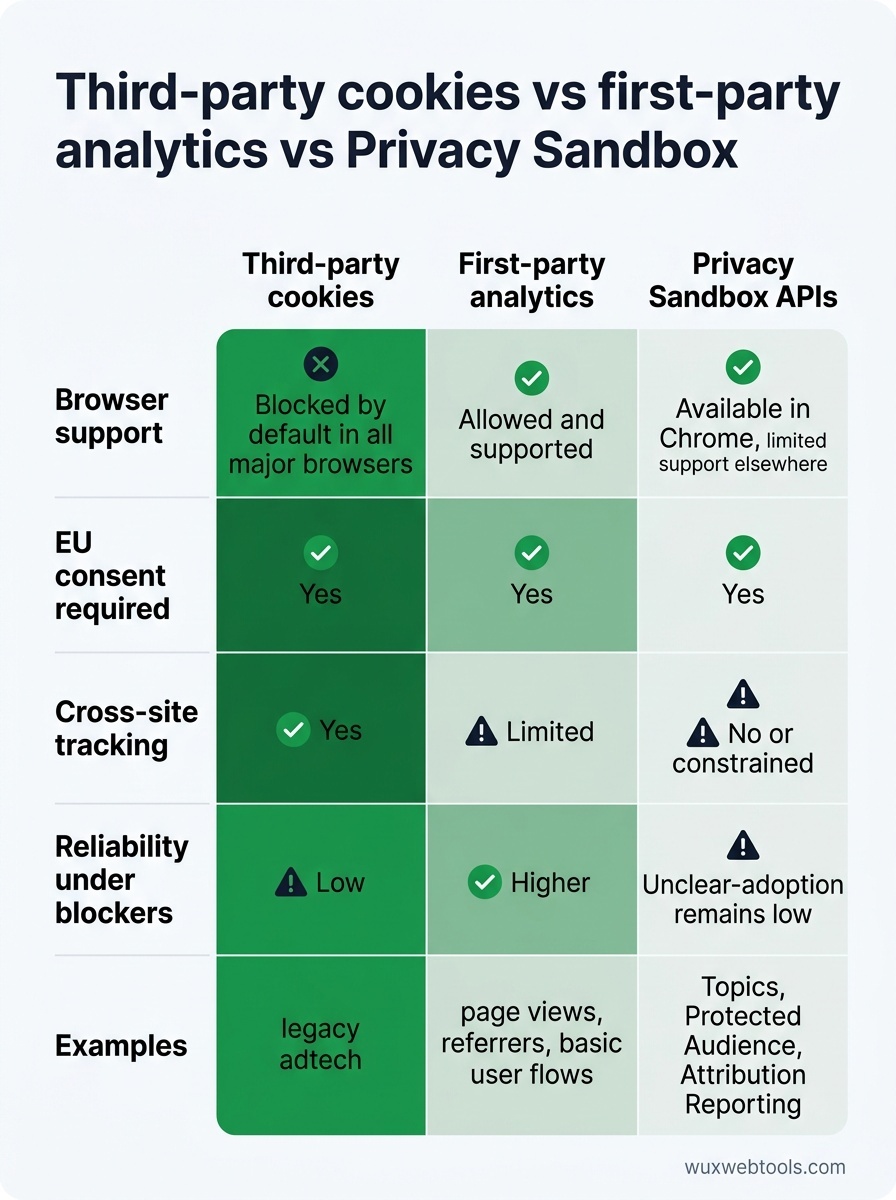
Chrome 是最後一個預設支援第三方 Cookie 的主要瀏覽器。截至 2025 年第四季,除非使用者在設定中明確啟用,否則所有使用者的第三方 Cookie 都會被封鎖。Privacy Sandbox APIs——Topics、Protected Audience、Attribution Reporting——已經上線,但採用率仍然偏低。多數廣告主仍在評估這些 APIs 是否能提供足夠訊號,值得投入整合工作。
對網站擁有者來說,這代表任何仰賴跨站 Cookie 的 analytics、廣告或個人化功能,如果尚未遷移到第一方或 Privacy Sandbox 方法,就不再能在 Chrome 中運作。如果你已經符合 Safari 和 Firefox 的限制,Chrome 的變更只是把同樣的限制擴大適用。
EU 同意規則進一步收緊
European Data Protection Board 在 2026 年初發布更新指引,釐清兩點:
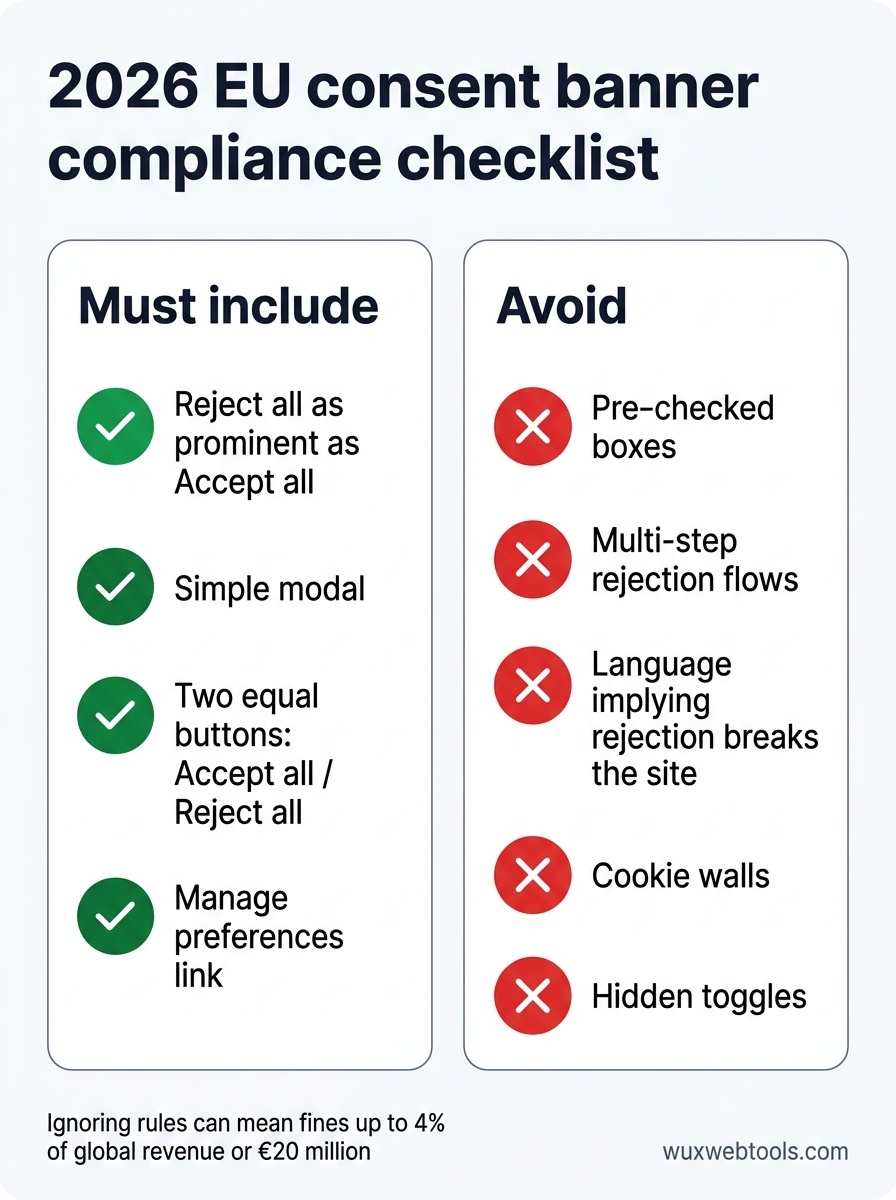
- 全部拒絕按鈕必須與全部接受按鈕同樣醒目。 將拒絕選項藏起來,或要求使用者多次點擊的暗黑模式,現在已明確不合規。監管機構已開始針對讓拒絕比接受更困難的介面開罰。
- 合法利益不再能用於多數廣告與 analytics。 該指引縮小了 GDPR 第 6(1)(f) 條的解釋範圍,明確指出跨工作階段或跨網站追蹤使用者需要同意,而不只是合法利益評估。這會影響許多過去以主張合法利益來避免同意橫幅的 analytics 平台。
如果你的網站服務 EU 使用者,你的同意橫幅很可能需要更新。新標準是一個簡單的 modal,包含兩個同樣可見的按鈕:接受與拒絕。沒有預先勾選的方塊,沒有隱藏的切換選項,也沒有多步驟拒絕流程。
使用者更積極地封鎖
uBlock Origin 和 Ghostery 這類瀏覽器擴充功能一直存在,但使用率持續上升。更重要的是,瀏覽器本身現在也預設提供越來越積極的封鎖功能。Safari 的 Intelligent Tracking Prevention 會封鎖多數第三方 Cookie,並在使用者最後一次互動後,將第一方 Cookie 的儲存期限限制為七天。Firefox 的 Enhanced Tracking Protection 也做了類似的事。
實務上的影響是,即使合規的第一方 analytics 也變得更雜訊化。跨裝置串接工作階段更困難。回訪使用者追蹤更不可靠。如果你的 analytics 顯示過去一年回訪使用者下降,這很可能就是原因。
該如何因應
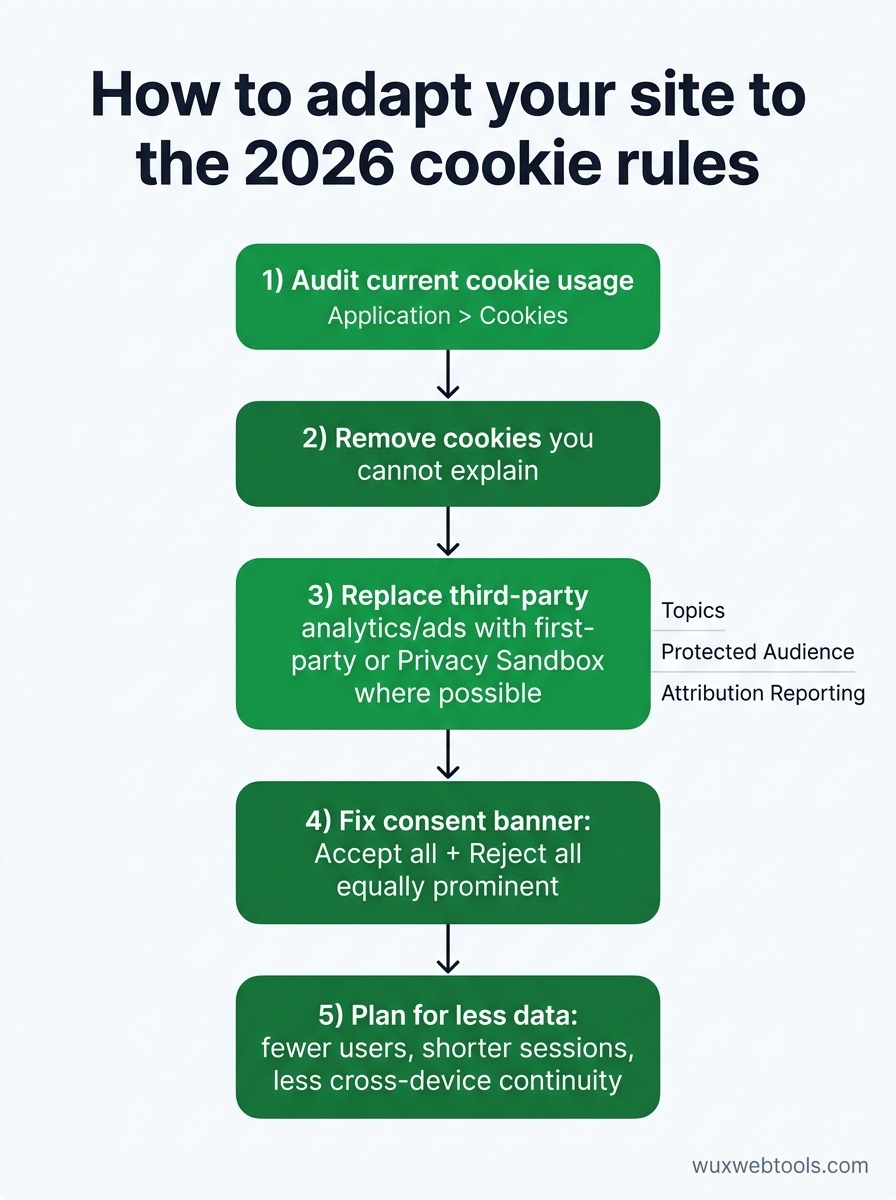
稽核你目前的 Cookie 使用情況
先從了解你的網站實際設定了哪些 Cookie 開始。許多網站累積了不再使用的供應商 Cookie,或多年前加入後從未移除的 scripts。Cookie 稽核很直接:用無痕視窗開啟你的網站,在瀏覽器的 developer tools 中查看 Application > Cookies,並記錄你看到的所有項目。
針對每個 Cookie,詢問:
- 是什麼設定了它?(第一方 script、第三方供應商等)
- 它用來做什麼?(Analytics、廣告、驗證、偏好設定等)
- 它仍然必要嗎?
- 它是否需要 GDPR 或 ePrivacy 下的同意?
如果你發現無法解釋的 Cookie,就移除它們。如果你發現來自廣告或 analytics 供應商的第三方 Cookie,請檢查這些供應商是否已遷移到第一方或 Privacy Sandbox 方法。如果沒有,你需要替代方案。
盡可能遷移到第一方 analytics
Google Analytics 這類第三方 analytics 平台仍然可用,但它們現在在 EU 需要明確同意,且會受到重視隱私的使用者越來越多的封鎖。第一方 analytics——追蹤 script 在你自己的網域上執行,並將資料儲存在你自己的基礎架構上——面臨的障礙較少。
這不代表你需要自行打造 analytics 平台。現在有幾家供應商提供第一方 analytics,能透過你的網域代理請求,並以預設尊重使用者隱私的方式儲存資料。取捨通常是較少跨站追蹤,以及較少與廣告平台整合,但你蒐集到的資料更可靠,也較不容易被封鎖。
如果你仍在使用 Google Analytics,請思考你是否真的需要跨站追蹤與廣告整合。對許多網站而言,答案是否定的。更簡單、以 page views、referrers 與基本使用者流程為核心的第一方 analytics 設定,通常已經足夠,而且更容易維持合規。在瀏覽器中處理資料 已成為許多隱私敏感任務的可行策略,analytics 也不例外。
修正你的同意橫幅
如果你的同意橫幅沒有同樣醒目的「全部拒絕」按鈕,現在就修正。EU 指引很清楚,監管機構也正在積極執法。新標準是一個簡單的 modal,包含兩個視覺權重相同的按鈕:「全部接受」與「全部拒絕」。細項控制可以透過「管理偏好設定」連結提供,但預設選擇應該是二元且明確的。
避免:
- 在細項設定中使用預先勾選的方塊
- 需要多次點擊的拒絕流程
- 暗示拒絕會讓網站無法運作的語言
- 在使用者接受前阻擋內容的牆
如果你使用 consent management platform (CMP),請檢查它是否已更新範本以符合新指引。許多平台還沒有。
接受你將蒐集更少資料
這是最困難的調整。即使有合規的同意橫幅與第一方 analytics,仍會有相當比例的使用者拒絕追蹤,或在瀏覽器層級封鎖追蹤。你的 analytics 會顯示較少使用者、較短工作階段,以及較少跨裝置連續性。這不是 bug。這是新的基準線。
解決方案不是尋找更聰明的方式,在未經同意下追蹤使用者。解決方案是建立一個能在較少資料下運作的商業模式。專注於願意同意的使用者,優化直接關係,並接受整體趨勢比個別追蹤更重要。
沒有改變的是什麼
驗證 Cookie、購物車 Cookie 與偏好設定 Cookie 在 GDPR 下不需要同意。如果某個 Cookie 對網站運作是嚴格必要的,你可以不經詢問就設定它。這裡的混淆點在於,「嚴格必要」有狹義的法律定義。Analytics Cookie 不是嚴格必要。廣告 Cookie 不是嚴格必要。甚至某些偏好設定 Cookie——例如語言選擇——如果網站可以從使用者的瀏覽器設定推斷語言,也不一定是嚴格必要。
有疑慮時,就請求同意。同意橫幅的成本低於 GDPR 罰款的成本。
重點整理
- 第三方 Cookie 現在已在所有主要瀏覽器中預設封鎖,使得沒有使用者選擇加入時,跨站追蹤實質上不可能。
- EU 同意規則現在要求「接受」與「拒絕」按鈕同樣醒目,而合法利益也不再能作為多數追蹤的法律依據。
- 第一方 analytics 與 Privacy Sandbox APIs 是主要替代方案,但兩者在 EU 都需要明確同意,也面臨越來越多瀏覽器層級封鎖。
- 許多網站仍在透過舊供應商整合設定不必要的 Cookie——稽核你的 Cookie,並移除任何你沒有積極使用的項目。
- 接受未來你會蒐集更少資料;解決方案是建立能在較少追蹤下運作的商業模式,而不是尋找繞過同意要求的新方法。
FAQ
Q: 2026 年使用 Google Analytics 需要同意嗎?
A: 是,如果你服務 EU 使用者。Google Analytics 會設定 Cookie 來跨工作階段追蹤使用者,這在 GDPR 下需要明確同意。Google 現在提供「cookieless」模式並不改變這一點——任何持久性使用者追蹤,即使是透過 fingerprinting 或第一方識別碼,在 EU 都需要同意。
Q: Privacy Sandbox APIs 真的是第三方 Cookie 的替代方案嗎?
A: 理論上是。實務上,採用率仍然偏低,而且這些 APIs 比第三方 Cookie 過去允許的做法更受限制。Topics API 提供的是興趣類別,而非個別追蹤。Protected Audience API 允許 remarketing,但目標設定的細緻度較低。Attribution Reporting API 提供轉換資料,但會加入雜訊以保護隱私。對多數小型網站而言,第一方 analytics 是更簡單且更可靠的路徑。
Q: 如果我直接忽略新的同意規則會怎樣?
A: EU 監管機構正在積極執行 GDPR 與 ePrivacy,罰款相當可觀——最高可達全球營收的 4% 或 2,000 萬歐元,以較高者為準。即使小型網站也不會免疫;當違規情節嚴重時,監管機構曾針對每月只有數千名訪客的網站採取行動。如果你服務 EU 使用者,合規不是選項。
Q: 我可以用合法利益取代同意來做 analytics 嗎?
A: 不行了,至少在 EU 不行。2026 年 EDPB 指引明確指出,跨工作階段或跨網站追蹤使用者需要同意,即使你主張自己對了解網站使用方式具有合法利益。唯一可能仍符合合法利益的 analytics,是嚴格第一方、僅限工作階段且彙總的資料——本質上就是沒有持久識別碼的伺服器記錄。
Q: 我如何知道我的網站是否正在設定第三方 Cookie?
A: 用無痕視窗開啟你的網站,開啟瀏覽器的 developer tools(F12 或 Cmd+Option+I),前往 Application > Cookies,並查看 Domain 欄位。任何網域不符合你網站網域的 Cookie 都是第三方 Cookie。常見來源包括 analytics 平台、廣告網路、社群媒體 widgets,以及嵌入式影片播放器。
Sources
- European Data Protection Board:GDPR 下同意指引 — 關於 GDPR 下何謂有效同意的官方指引,會定期更新。
- Chrome Privacy Sandbox 文件 — Chrome Privacy Sandbox APIs 的技術文件,包含 Topics、Protected Audience 與 Attribution Reporting。
- IAB Europe:Transparency and Consent Framework — 用於管理各廣告供應商之使用者同意的業界標準,已廣泛採用,但也越來越受到監管機構審視。
- Mozilla:Enhanced Tracking Protection — Firefox 內建追蹤保護的說明,該功能預設封鎖多數第三方 Cookie。
常見問題
2026 年使用 Google Analytics 需要同意嗎?
Privacy Sandbox APIs 真的是第三方 Cookie 的替代方案嗎?
如果我直接忽略新的同意規則會怎樣?
我可以用合法利益取代同意來做 analytics 嗎?
我如何知道我的網站是否正在設定第三方 Cookie?
來源與進一步閱讀