Hvad ændrede sig for cookies i 2026, og hvad bør du gøre ved det
Tredjepartscookies er endelig væk, samtykketræthed er reel, og det regulatoriske minimumsniveau er blevet højere
Indholdsfortegnelse
- Cookielandskabet i 2026
- Hvad ændrede sig konkret
- Chromes udfasning af tredjepartscookies er fuldført
- EU's samtykkeregler blev strammet yderligere
- Brugerne blokerer mere aggressivt
- Hvad du bør gøre ved det
- Auditér din nuværende cookiebrug
- Migrér til førstepartsanalyse, hvor det er muligt
- Ret dit samtykkebanner
- Acceptér, at du vil indsamle færre data
- Hvad har ikke ændret sig
- Centrale pointer
- FAQ
- Kilder
Cookielandskabet i 2026
Tredjepartscookies er nu reelt døde på tværs af alle større browsere. Chrome afsluttede endelig sin flerårige udfasning i slutningen af 2025 og sluttede sig dermed til Safari og Firefox. Samtidig udsendte europæiske tilsynsmyndigheder ny vejledning, som gør "afvis alle"-knapper obligatoriske og begrænser legitim interesse som juridisk grundlag for det meste tracking. Resultatet er et web, hvor samtykke er sværere at opnå, tracking er mere begrænset, og førstepartsdata er blevet det eneste pålidelige fundament.
Det er ikke en krise. Det er en korrektion. Den tidligere model—hvor dusinvis af leverandører ubemærket kunne følge brugere på tværs af nettet—var aldrig holdbar. Det, vi har nu, er mere rodet på kort sigt, men mere ærligt om, hvad dataindsamling faktisk kræver: eksplicit brugertilladelse og en direkte relation.
Hvad ændrede sig konkret
Chromes udfasning af tredjepartscookies er fuldført
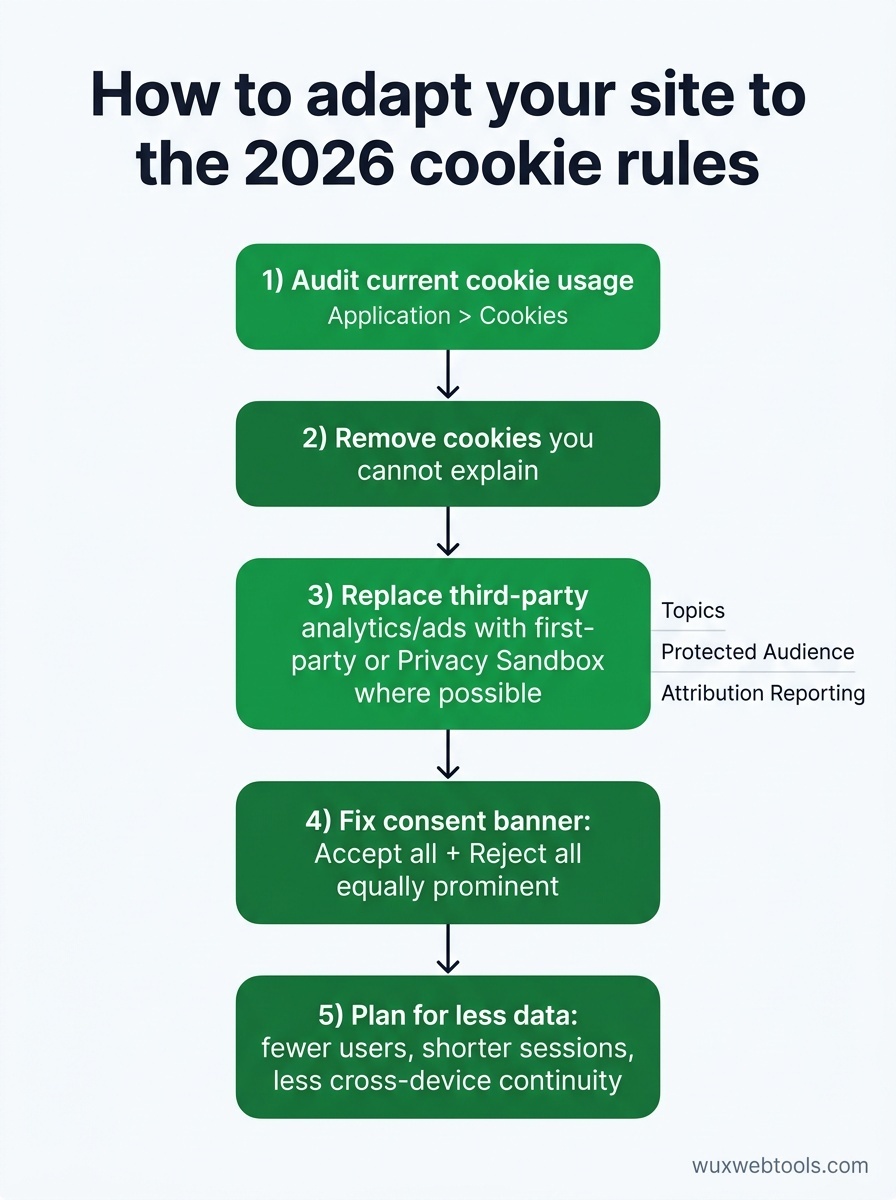
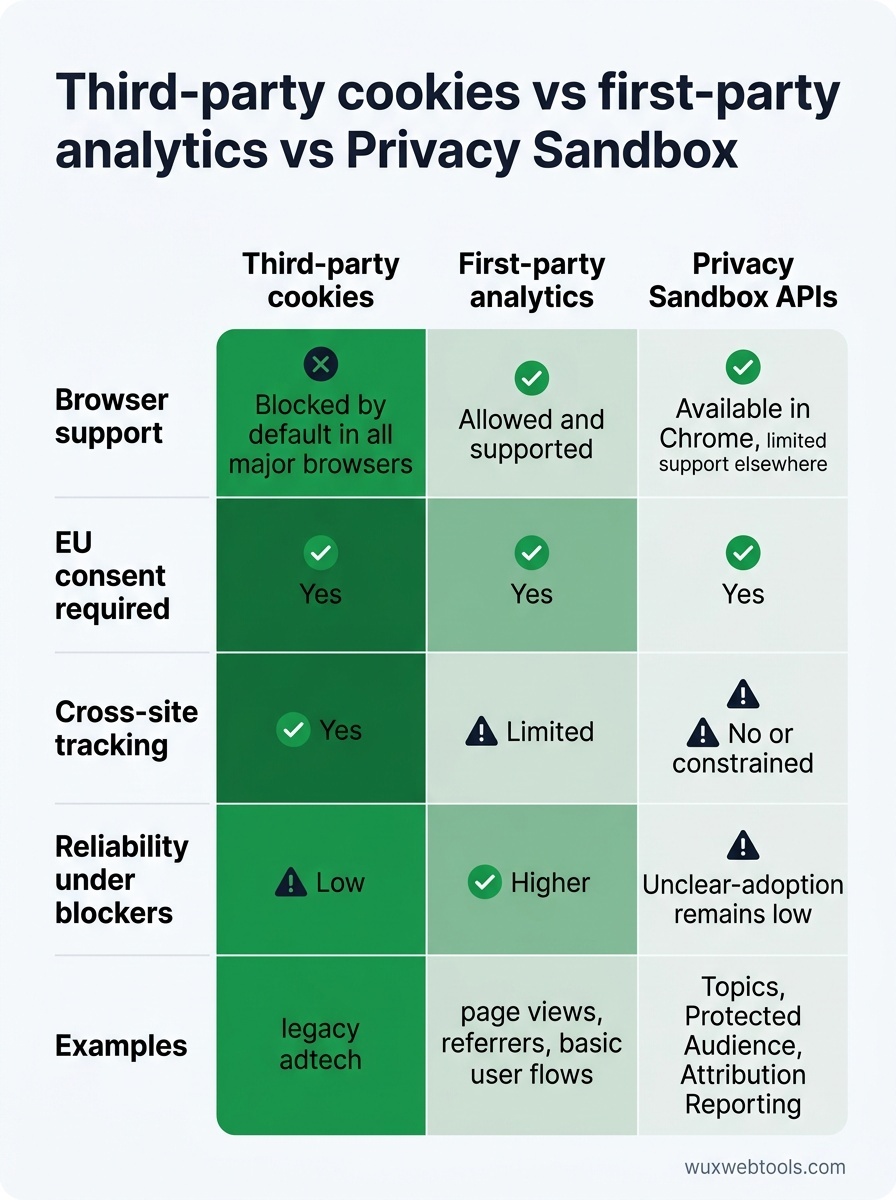
Chrome var den sidste store browser, der som standard understøttede tredjepartscookies. Fra 4. kvartal 2025 er de blokeret for alle brugere, medmindre de eksplicit er aktiveret i indstillingerne. Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—er i drift, men udbredelsen er fortsat lav. De fleste annoncører er stadig ved at finde ud af, om disse APIs leverer tilstrækkeligt signal til at retfærdiggøre integrationsarbejdet.
For siteejere betyder det, at enhver analyse, annoncering eller personalisering, der byggede på cookies på tværs af sites, ikke længere fungerer i Chrome, medmindre du er migreret til en førsteparts- eller Privacy Sandbox-tilgang. Hvis du allerede var compliant i Safari og Firefox, er Chromes ændring blot en udvidelse af de samme begrænsninger.
EU's samtykkeregler blev strammet yderligere
Det Europæiske Databeskyttelsesråd udsendte opdaterede retningslinjer i begyndelsen af 2026, som præciserer to punkter:
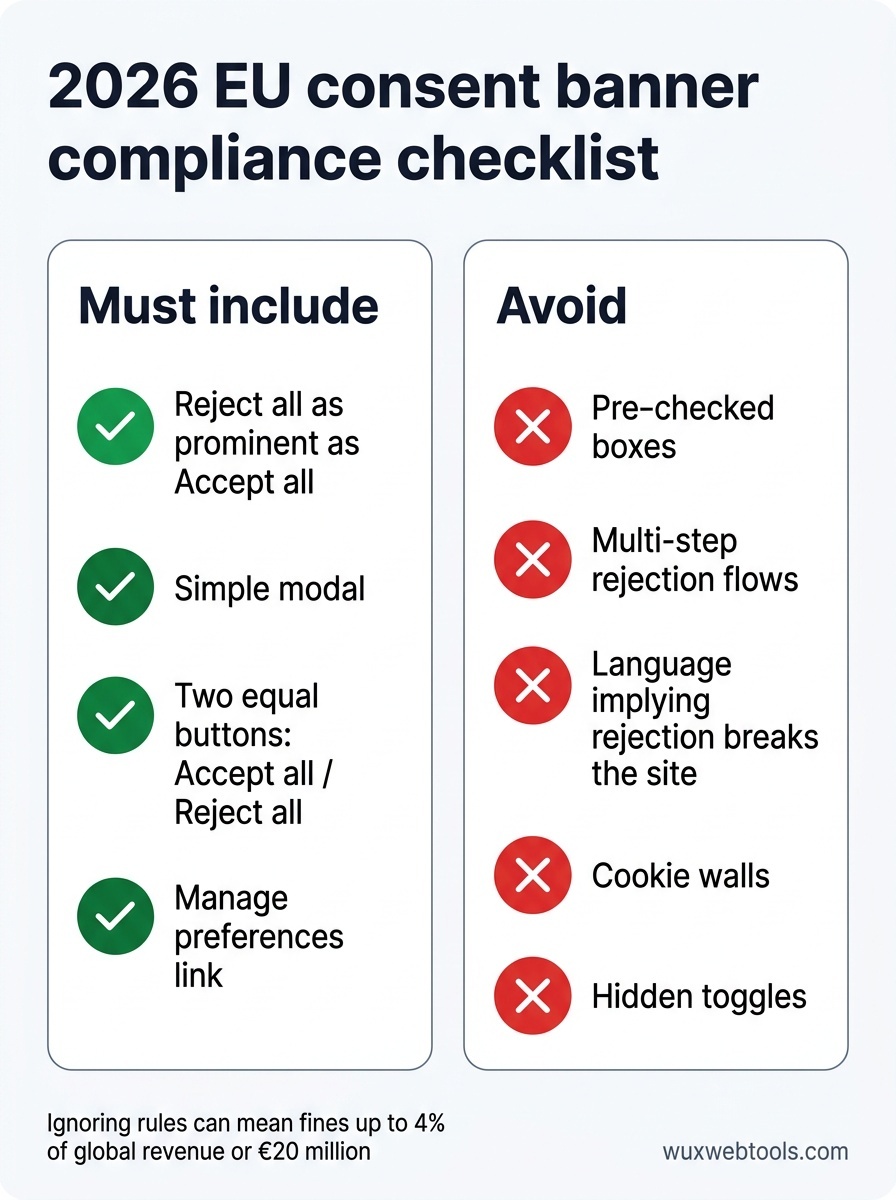
- "Afvis alle"-knapper skal være lige så fremtrædende som "acceptér alle"-knapper. Dark patterns, der skjuler afvisningsmuligheden eller kræver flere klik, er nu eksplicit ikke-compliant. Tilsynsmyndigheder er begyndt at udstede bøder for grænseflader, der gør afvisning sværere end accept.
- Legitim interesse kan ikke længere bruges til det meste annoncering og analyse. Vejledningen indsnævrer fortolkningen af artikel 6, stk. 1, litra f i GDPR og gør det klart, at tracking af brugere på tværs af sessioner eller sites kræver samtykke, ikke blot en vurdering af legitim interesse. Det påvirker mange analyseplatforme, som tidligere undgik samtykkebannere ved at påberåbe sig legitim interesse.
Hvis dit site betjener EU-brugere, skal dit samtykkebanner sandsynligvis opdateres. Den nye standard er en enkel modal med to lige synlige knapper: acceptér og afvis. Ingen forudafkrydsede felter, ingen skjulte toggles, ingen flertrinsflows til afvisning.
Brugerne blokerer mere aggressivt
Browserudvidelser som uBlock Origin og Ghostery har altid eksisteret, men brugen er vokset støt. Endnu vigtigere er det, at browsere selv nu leveres med stadig mere aggressiv blokering som standard. Safaris Intelligent Tracking Prevention blokerer de fleste tredjepartscookies og begrænser førstepartscookies til syv dages lagring efter den seneste brugerinteraktion. Firefoxs Enhanced Tracking Protection gør noget tilsvarende.
Den praktiske effekt er, at selv compliant førstepartsanalyse bliver mere støjende. Det er sværere at sammenkæde sessioner på tværs af enheder. Tracking af tilbagevendende besøgende er mindre pålidelig. Hvis dine analyser viser et fald i tilbagevendende brugere over det seneste år, er det sandsynligvis derfor.
Hvad du bør gøre ved det
Auditér din nuværende cookiebrug
Start med at forstå, hvilke cookies dit site faktisk sætter. Mange sites har ophobet cookies fra leverandører, de ikke længere bruger, eller scripts, der blev tilføjet for flere år siden og aldrig fjernet. En cookieaudit er ligetil: Åbn dit site i et inkognitovindue, tjek browserens udviklerværktøjer under Application > Cookies, og dokumentér alt, hvad du ser.
For hver cookie bør du spørge:
- Hvad sætter den? (Førstepartsscript, tredjepartsleverandør osv.)
- Hvad bruges den til? (Analyse, annoncering, autentifikation, præferencer osv.)
- Er den stadig nødvendig?
- Kræver den samtykke under GDPR eller ePrivacy?
Hvis du finder cookies, du ikke kan forklare, så fjern dem. Hvis du finder tredjepartscookies fra annoncerings- eller analyseleverandører, så tjek, om disse leverandører er migreret til førsteparts- eller Privacy Sandbox-tilgange. Hvis ikke, har du brug for en erstatning.
Migrér til førstepartsanalyse, hvor det er muligt
Tredjepartsanalyseplatforme som Google Analytics fungerer stadig, men de kræver nu eksplicit samtykke i EU og møder stigende blokering fra privatlivsbevidste brugere. Førstepartsanalyse—hvor trackingscriptet kører på dit eget domæne og lagrer data på din egen infrastruktur—møder færre hindringer.
Det betyder ikke, at du skal bygge din egen analyseplatform. Flere leverandører tilbyder nu førstepartsanalyse, der proxier forespørgsler via dit domæne og lagrer data på en måde, der som standard respekterer brugernes privatliv. Afvejningen er normalt mindre tracking på tværs af sites og færre integrationer med annonceplatforme, men de data, du faktisk indsamler, er mere pålidelige og mindre tilbøjelige til at blive blokeret.
Hvis du stadig bruger Google Analytics, bør du overveje, om du faktisk har brug for tracking på tværs af sites og annonceringsintegrationer. For mange sites er svaret nej. En enklere førstepartsanalyseopsætning, der fokuserer på sidevisninger, henvisninger og grundlæggende brugerflows, er ofte tilstrækkelig og langt lettere at holde compliant. Behandling af data i browseren er blevet en brugbar strategi for mange privatlivsfølsomme opgaver, og analyse er ingen undtagelse.
Ret dit samtykkebanner
Hvis dit samtykkebanner ikke har en lige så fremtrædende "afvis alle"-knap, så ret det nu. EU-vejledningen er klar, og tilsynsmyndighederne håndhæver den aktivt. Den nye standard er en enkel modal med to knapper med samme visuelle vægt: "Acceptér alle" og "Afvis alle." Granulære kontroller kan være tilgængelige via et "Administrer præferencer"-link, men standardvalget bør være binært og tydeligt.
Undgå:
- Forudafkrydsede felter i de granulære indstillinger
- Afvisningsflows, der kræver flere klik
- Sprog, der antyder, at afvisning vil ødelægge sitet
- Vægge, der blokerer indhold, indtil brugeren accepterer
Hvis du bruger en consent management platform (CMP), så tjek, om den har opdateret sine skabeloner, så de matcher den nye vejledning. Mange har ikke.
Acceptér, at du vil indsamle færre data
Det er den sværeste tilpasning. Selv med et compliant samtykkebanner og førstepartsanalyse vil en betydelig del af dine brugere afvise tracking eller blokere det på browserniveau. Dine analyser vil vise færre brugere, kortere sessioner og mindre kontinuitet på tværs af enheder. Det er ikke en fejl. Det er det nye udgangspunkt.
Løsningen er ikke at finde smartere måder at tracke brugere uden samtykke. Løsningen er at opbygge en forretningsmodel, der fungerer med færre data. Fokuser på de brugere, der giver samtykke, optimér for direkte relationer, og acceptér, at aggregerede tendenser betyder mere end individuel tracking.
Hvad har ikke ændret sig
Autentifikationscookies, indkøbskurvcookies og præferencecookies kræver ikke samtykke under GDPR. Hvis en cookie er strengt nødvendig for, at sitet kan fungere, kan du sætte den uden at spørge. Forvirringen her skyldes, at "strengt nødvendig" har en snæver juridisk definition. Analysecookies er ikke strengt nødvendige. Annonceringscookies er ikke strengt nødvendige. Selv nogle præferencecookies—som sprogvalg—er ikke strengt nødvendige, hvis sitet kan udlede brugerens sprog fra browserindstillingerne.
Når du er i tvivl, så bed om samtykke. Omkostningen ved et samtykkebanner er lavere end omkostningen ved en GDPR-bøde.
Centrale pointer
- Tredjepartscookies er nu blokeret som standard i alle større browsere, hvilket gør tracking på tværs af sites reelt umulig uden brugerens opt-in.
- EU's samtykkeregler kræver nu lige fremtrædende "acceptér"- og "afvis"-knapper, og legitim interesse kan ikke længere bruges som juridisk grundlag for det meste tracking.
- Førstepartsanalyse og Privacy Sandbox APIs er de vigtigste alternativer, men begge kræver eksplicit samtykke i EU og møder stigende blokering på browserniveau.
- Mange sites sætter stadig unødvendige cookies fra gamle leverandørintegrationer—auditér dine cookies, og fjern alt, du ikke aktivt bruger.
- Acceptér, at du fremover vil indsamle færre data; løsningen er at bygge en forretningsmodel, der fungerer med mindre tracking, ikke at finde nye veje uden om samtykkekrav.
FAQ
Sp.: Har jeg brug for samtykke til Google Analytics i 2026?
Svar: Ja, hvis du betjener EU-brugere. Google Analytics sætter cookies, der tracker brugere på tværs af sessioner, hvilket kræver eksplicit samtykke under GDPR. Det faktum, at Google nu tilbyder en "cookieless" tilstand, ændrer ikke dette—enhver vedvarende brugertracking, selv via fingerprinting eller førstepartsidentifikatorer, kræver samtykke i EU.
Sp.: Er Privacy Sandbox APIs et reelt alternativ til tredjepartscookies?
Svar: I teorien ja. I praksis er udbredelsen stadig lav, og APIs er mere begrænsede end det, tredjepartscookies tillod. Topics API giver interessekategorier i stedet for individuel tracking. Protected Audience API muliggør remarketing, men med mindre granulær målretning. Attribution Reporting API giver konverteringsdata, men med tilføjet støj af hensyn til privatliv. For de fleste små sites er førstepartsanalyse en enklere og mere pålidelig vej.
Sp.: Hvad sker der, hvis jeg bare ignorerer de nye samtykkeregler?
Svar: EU-tilsynsmyndigheder håndhæver aktivt GDPR og ePrivacy, og bøderne er betydelige—op til 4 % af den globale omsætning eller 20 mio. €, alt efter hvad der er højest. Selv små sites er ikke immune; tilsynsmyndigheder har målrettet sites med få tusinde månedlige besøgende, når overtrædelserne har været grove. Hvis du betjener EU-brugere, er compliance ikke valgfrit.
Sp.: Kan jeg bruge legitim interesse i stedet for samtykke til analyse?
Svar: Ikke længere, i hvert fald ikke i EU. EDPB's vejledning fra 2026 gør det klart, at tracking af brugere på tværs af sessioner eller sites kræver samtykke, selv hvis du påberåber dig en legitim interesse i at forstå, hvordan dit site bruges. Den eneste analyse, der muligvis stadig kan kvalificere sig under legitim interesse, er strengt førstepartsbaseret, kun sessionsbaseret og aggregeret—i praksis serverlogs uden vedvarende identifikatorer.
Sp.: Hvordan ved jeg, om mit site sætter tredjepartscookies?
Svar: Åbn dit site i et inkognitovindue, åbn browserens udviklerværktøjer (F12 eller Cmd+Option+I), gå til Application > Cookies, og se på kolonnen Domain. Enhver cookie med et domæne, der ikke matcher dit sites domæne, er en tredjepartscookie. Almindelige syndere omfatter analyseplatforme, annoncenetværk, sociale medie-widgets og indlejrede videoafspillere.
Kilder
- European Data Protection Board: Retningslinjer for samtykke under GDPR — Officiel vejledning om, hvad der udgør gyldigt samtykke under GDPR, opdateres regelmæssigt.
- Chrome Privacy Sandbox-dokumentation — Teknisk dokumentation for Chromes Privacy Sandbox APIs, herunder Topics, Protected Audience og Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Branchestandard for håndtering af brugersamtykke på tværs af annonceleverandører, bredt udbredt, men i stigende grad gransket af tilsynsmyndigheder.
- Mozilla: Enhanced Tracking Protection — Forklaring af Firefoxs indbyggede trackingbeskyttelse, som som standard blokerer de fleste tredjepartscookies.
Ofte stillede spørgsmål
Har jeg brug for samtykke til Google Analytics i 2026?
Er Privacy Sandbox APIs et reelt alternativ til tredjepartscookies?
Hvad sker der, hvis jeg bare ignorerer de nye samtykkeregler?
Kan jeg bruge legitim interesse i stedet for samtykke til analyse?
Hvordan ved jeg, om mit site sætter tredjepartscookies?
Kilder & videre læsning