Cosa è cambiato per i cookie nel 2026 e cosa fare al riguardo
I cookie di terze parti sono finalmente spariti, la stanchezza da consenso è reale e la soglia normativa si è appena alzata
Indice
- Il panorama dei cookie nel 2026
- Cosa è cambiato nello specifico
- La dismissione dei cookie di terze parti in Chrome è completa
- Le regole UE sul consenso si sono ulteriormente irrigidite
- Gli utenti bloccano in modo più aggressivo
- Cosa fare al riguardo
- Verifica il tuo uso attuale dei cookie
- Migra alle analytics di prima parte dove possibile
- Correggi il tuo banner di consenso
- Accetta che raccoglierai meno dati
- Cosa non è cambiato
- Punti chiave
- FAQ
- Fonti
Il panorama dei cookie nel 2026
I cookie di terze parti sono ormai di fatto morti su tutti i principali browser. Chrome ha finalmente completato la sua dismissione pluriennale alla fine del 2025, allineandosi a Safari e Firefox. Allo stesso tempo, le autorità europee hanno pubblicato nuove linee guida che rendono obbligatori i pulsanti "rifiuta tutto" e relegano l’interesse legittimo come base giuridica per la maggior parte delle attività di tracciamento. Il risultato è un web in cui il consenso è più difficile da ottenere, il tracciamento è più vincolato e i dati di prima parte sono diventati l’unico fondamento affidabile.
Non è una crisi. È una correzione. Il modello precedente, in cui decine di fornitori potevano tracciare silenziosamente gli utenti in tutto il web, non è mai stato sostenibile. Ciò che abbiamo ora è più disordinato nel breve periodo, ma più onesto su ciò che la raccolta dei dati richiede davvero: un’autorizzazione esplicita dell’utente e una relazione diretta.
Cosa è cambiato nello specifico
La dismissione dei cookie di terze parti in Chrome è completa
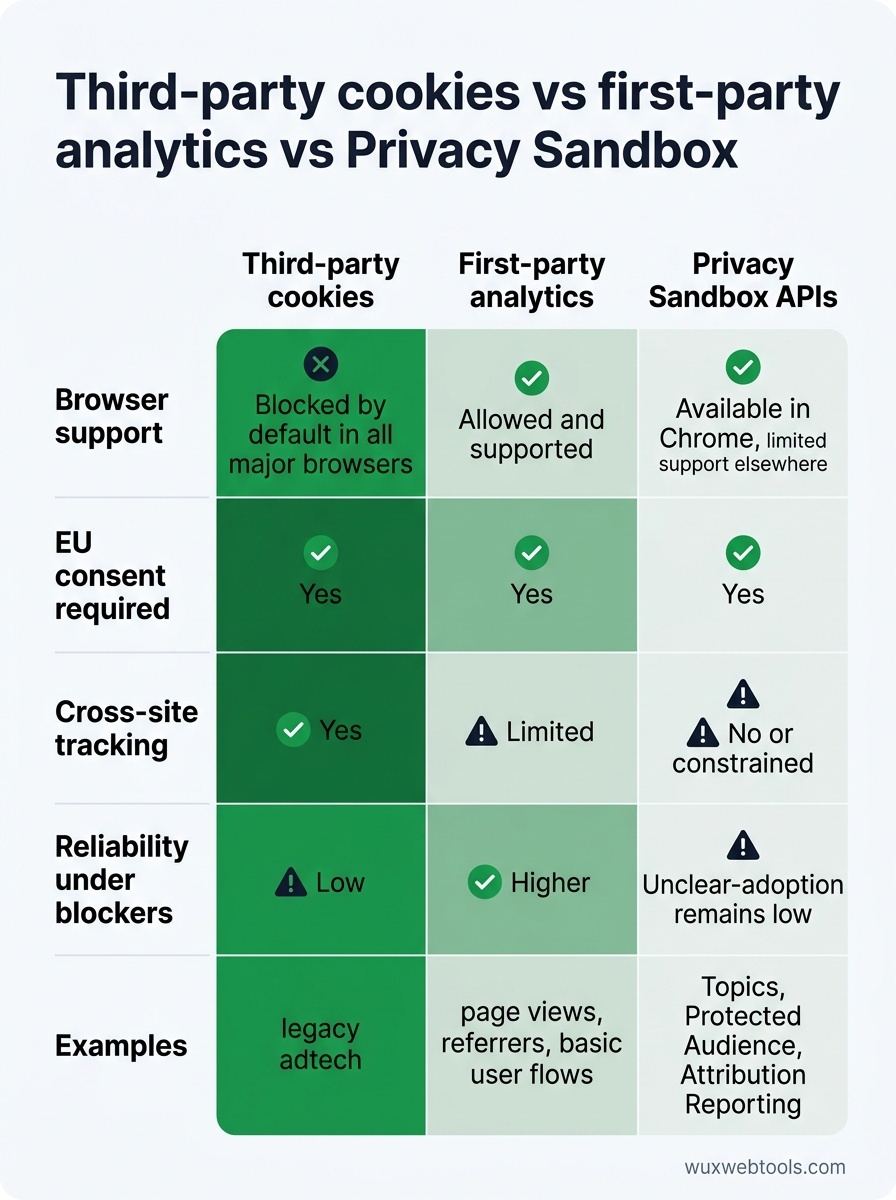
Chrome era l’ultimo grande browser a supportare i cookie di terze parti per impostazione predefinita. Dal Q4 2025, sono bloccati per tutti gli utenti, salvo attivazione esplicita nelle impostazioni. Le API Privacy Sandbox — Topics, Protected Audience, Attribution Reporting — sono attive, ma l’adozione rimane bassa. La maggior parte degli inserzionisti sta ancora cercando di capire se queste API offrano un segnale sufficiente a giustificare il lavoro di integrazione.
Per i proprietari dei siti, questo significa che qualsiasi attività di analytics, pubblicità o personalizzazione basata su cookie cross-site non funziona più in Chrome, a meno che non sia stata migrata verso un approccio di prima parte o Privacy Sandbox. Se eri già conforme su Safari e Firefox, il cambiamento di Chrome è semplicemente un’estensione degli stessi vincoli.
Le regole UE sul consenso si sono ulteriormente irrigidite
L’European Data Protection Board ha pubblicato linee guida aggiornate all’inizio del 2026 che chiariscono due punti:
- I pulsanti rifiuta tutto devono essere evidenti quanto i pulsanti accetta tutto. I dark pattern che nascondono l’opzione di rifiuto o richiedono più clic sono ora esplicitamente non conformi. Le autorità hanno iniziato a emettere sanzioni per le interfacce che rendono il rifiuto più difficile dell’accettazione.
- L’interesse legittimo non può più essere usato per la maggior parte delle attività pubblicitarie e di analytics. Le linee guida restringono l’interpretazione dell’articolo 6(1)(f) del GDPR, chiarendo che tracciare gli utenti tra sessioni o siti richiede il consenso, non solo una valutazione dell’interesse legittimo. Questo incide su molte piattaforme di analytics che in passato evitavano i banner di consenso dichiarando l’interesse legittimo.
Se il tuo sito serve utenti UE, probabilmente il tuo banner di consenso va aggiornato. Il nuovo standard è un semplice modale con due pulsanti ugualmente visibili: accetta e rifiuta. Nessuna casella preselezionata, nessun interruttore nascosto, nessun flusso di rifiuto in più passaggi.
Gli utenti bloccano in modo più aggressivo
Estensioni del browser come uBlock Origin e Ghostery sono sempre esistite, ma il loro utilizzo è cresciuto costantemente. Ancora più importante, i browser stessi ora includono impostazioni di blocco sempre più aggressive per impostazione predefinita. Intelligent Tracking Prevention di Safari blocca la maggior parte dei cookie di terze parti e limita i cookie di prima parte a sette giorni di archiviazione dopo l’ultima interazione dell’utente. Enhanced Tracking Protection di Firefox svolge un lavoro simile.
L’effetto pratico è che anche le analytics conformi e di prima parte stanno diventando più rumorose. Ricucire le sessioni tra dispositivi è più difficile. Il tracciamento dei visitatori di ritorno è meno affidabile. Se le tue analytics mostrano un calo degli utenti di ritorno nell’ultimo anno, probabilmente il motivo è questo.
Cosa fare al riguardo
Verifica il tuo uso attuale dei cookie
Inizia capendo quali cookie imposta davvero il tuo sito. Molti siti hanno accumulato cookie da fornitori che non usano più o da script aggiunti anni fa e mai rimossi. Un audit dei cookie è semplice: apri il tuo sito in una finestra in incognito, controlla gli strumenti per sviluppatori del browser in Application > Cookies e documenta tutto ciò che vedi.
Per ogni cookie, chiediti:
- Cosa lo imposta? (Script di prima parte, fornitore di terze parti, ecc.)
- A cosa serve? (Analytics, pubblicità, autenticazione, preferenze, ecc.)
- È ancora necessario?
- Richiede il consenso ai sensi del GDPR o della ePrivacy?
Se trovi cookie che non sai spiegare, rimuovili. Se trovi cookie di terze parti provenienti da fornitori pubblicitari o di analytics, verifica se quei fornitori sono passati ad approcci di prima parte o Privacy Sandbox. In caso contrario, ti serve un’alternativa.
Migra alle analytics di prima parte dove possibile
Le piattaforme di analytics di terze parti come Google Analytics funzionano ancora, ma ora richiedono consenso esplicito nell’UE e subiscono blocchi crescenti da parte degli utenti più attenti alla privacy. Le analytics di prima parte — in cui lo script di tracciamento gira sul tuo dominio e archivia i dati sulla tua infrastruttura — incontrano meno ostacoli.
Questo non significa che tu debba costruire la tua piattaforma di analytics. Diversi fornitori ora offrono analytics di prima parte che instradano le richieste tramite il tuo dominio e archiviano i dati in modo rispettoso della privacy per impostazione predefinita. Il compromesso è di solito meno tracciamento cross-site e meno integrazioni con le piattaforme pubblicitarie, ma i dati che raccogli sono più affidabili e hanno meno probabilità di essere bloccati.
Se usi ancora Google Analytics, valuta se hai davvero bisogno del tracciamento cross-site e delle integrazioni pubblicitarie. Per molti siti, la risposta è no. Una configurazione di analytics più semplice e di prima parte, focalizzata su visualizzazioni di pagina, referrer e flussi utente di base, è spesso sufficiente e molto più facile da mantenere conforme. Elaborare i dati nel browser è diventata una strategia praticabile per molte attività sensibili alla privacy, e le analytics non fanno eccezione.
Correggi il tuo banner di consenso
Se il tuo banner di consenso non ha un pulsante "rifiuta tutto" ugualmente evidente, correggilo subito. Le linee guida UE sono chiare e le autorità le stanno facendo rispettare attivamente. Il nuovo standard è un semplice modale con due pulsanti di pari peso visivo: "Accetta tutto" e "Rifiuta tutto." I controlli granulari possono essere disponibili tramite un link "Gestisci preferenze", ma la scelta predefinita dovrebbe essere binaria e ovvia.
Evita:
- Caselle preselezionate nelle impostazioni granulari
- Flussi di rifiuto che richiedono più clic
- Linguaggio che suggerisce che il rifiuto romperà il sito
- Muri che bloccano i contenuti finché l’utente non accetta
Se usi una consent management platform (CMP), verifica se ha aggiornato i suoi template per allinearli alle nuove linee guida. Molte non lo hanno fatto.
Accetta che raccoglierai meno dati
Questo è l’adattamento più difficile. Anche con un banner di consenso conforme e analytics di prima parte, una quota significativa dei tuoi utenti rifiuterà il tracciamento o lo bloccherà a livello di browser. Le tue analytics mostreranno meno utenti, sessioni più brevi e minore continuità tra dispositivi. Non è un bug. È la nuova base di riferimento.
La soluzione non è trovare modi più ingegnosi per tracciare gli utenti senza consenso. La soluzione è costruire un modello di business che funzioni con meno dati. Concentrati sugli utenti che acconsentono, ottimizza per relazioni dirette e accetta che le tendenze aggregate contano più del tracciamento individuale.
Cosa non è cambiato
I cookie di autenticazione, i cookie del carrello e i cookie delle preferenze non richiedono consenso ai sensi del GDPR. Se un cookie è strettamente necessario al funzionamento del sito, puoi impostarlo senza chiedere. La confusione nasce dal fatto che "strettamente necessario" ha una definizione legale ristretta. I cookie di analytics non sono strettamente necessari. I cookie pubblicitari non sono strettamente necessari. Anche alcuni cookie di preferenza — come la selezione della lingua — non sono strettamente necessari se il sito può dedurre la lingua dell’utente dalle impostazioni del browser.
In caso di dubbio, chiedi il consenso. Il costo di un banner di consenso è inferiore al costo di una sanzione GDPR.
Punti chiave
- I cookie di terze parti sono ora bloccati per impostazione predefinita in tutti i principali browser, rendendo il tracciamento cross-site di fatto impossibile senza opt-in dell’utente.
- Le regole UE sul consenso ora richiedono pulsanti "accetta" e "rifiuta" ugualmente evidenti, e l’interesse legittimo non può più essere usato come base giuridica per la maggior parte del tracciamento.
- Le analytics di prima parte e le API Privacy Sandbox sono le principali alternative, ma entrambe richiedono consenso esplicito nell’UE e affrontano blocchi crescenti a livello di browser.
- Molti siti stanno ancora impostando cookie non necessari da vecchie integrazioni con fornitori: verifica i tuoi cookie e rimuovi tutto ciò che non usi attivamente.
- Accetta che raccoglierai meno dati in futuro; la soluzione è costruire un modello di business che funzioni con meno tracciamento, non trovare nuovi modi per aggirare i requisiti di consenso.
FAQ
Q: Ho bisogno del consenso per Google Analytics nel 2026?
A: Sì, se servi utenti UE. Google Analytics imposta cookie che tracciano gli utenti tra le sessioni, il che richiede consenso esplicito ai sensi del GDPR. Il fatto che Google ora offra una modalità "cookieless" non cambia questo punto: qualsiasi tracciamento persistente dell’utente, anche tramite fingerprinting o identificatori di prima parte, richiede consenso nell’UE.
Q: Le API Privacy Sandbox sono una vera alternativa ai cookie di terze parti?
A: In teoria, sì. In pratica, l’adozione è ancora bassa e le API sono più vincolate rispetto a quanto consentivano i cookie di terze parti. Topics API fornisce categorie di interesse invece del tracciamento individuale. Protected Audience API consente il remarketing, ma con targeting meno granulare. Attribution Reporting API fornisce dati di conversione, ma con rumore aggiunto per la privacy. Per la maggior parte dei siti piccoli, le analytics di prima parte sono un percorso più semplice e affidabile.
Q: Cosa succede se ignoro semplicemente le nuove regole sul consenso?
A: Le autorità UE stanno facendo rispettare attivamente GDPR ed ePrivacy, e le sanzioni sono significative: fino al 4% del fatturato globale o 20 milioni di euro, a seconda di quale importo sia più alto. Anche i siti piccoli non sono immuni; le autorità hanno preso di mira siti con poche migliaia di visitatori mensili quando le violazioni erano eclatanti. Se servi utenti UE, la conformità non è facoltativa.
Q: Posso usare l’interesse legittimo invece del consenso per le analytics?
A: Non più, almeno non nell’UE. Le linee guida EDPB del 2026 chiariscono che tracciare gli utenti tra sessioni o siti richiede consenso, anche se dichiari un interesse legittimo nel capire come viene usato il tuo sito. Le uniche analytics che potrebbero ancora qualificarsi sotto l’interesse legittimo sono strettamente di prima parte, limitate alla sessione e aggregate: in sostanza, log del server senza identificatori persistenti.
Q: Come faccio a sapere se il mio sito imposta cookie di terze parti?
A: Apri il tuo sito in una finestra in incognito, apri gli strumenti per sviluppatori del browser (F12 o Cmd+Option+I), vai su Application > Cookies e guarda la colonna Domain. Qualsiasi cookie con un dominio che non corrisponde al dominio del tuo sito è un cookie di terze parti. I colpevoli comuni includono piattaforme di analytics, reti pubblicitarie, widget dei social media e lettori video incorporati.
Fonti
- European Data Protection Board: Linee guida sul consenso ai sensi del GDPR — Guida ufficiale su cosa costituisce un consenso valido ai sensi del GDPR, aggiornata regolarmente.
- Documentazione Chrome Privacy Sandbox — Documentazione tecnica per le API Privacy Sandbox di Chrome, incluse Topics, Protected Audience e Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Standard di settore per la gestione del consenso degli utenti tra fornitori pubblicitari, ampiamente adottato ma sempre più esaminato dalle autorità.
- Mozilla: Enhanced Tracking Protection — Spiegazione della protezione dal tracciamento integrata in Firefox, che blocca per impostazione predefinita la maggior parte dei cookie di terze parti.


Domande frequenti
Ho bisogno del consenso per Google Analytics nel 2026?
Le API Privacy Sandbox sono una vera alternativa ai cookie di terze parti?
Cosa succede se ignoro semplicemente le nuove regole sul consenso?
Posso usare l’interesse legittimo invece del consenso per le analytics?
Come faccio a sapere se il mio sito imposta cookie di terze parti?
Fonti e letture ulteriori