คุกกี้เปลี่ยนไปอย่างไรในปี 2026 และควรรับมืออย่างไร
Third-party cookies หายไปในที่สุด ความเหนื่อยล้าจากการขอความยินยอมเป็นเรื่องจริง และมาตรฐานด้านกฎระเบียบก็สูงขึ้นอีกขั้น
สารบัญ
- ภูมิทัศน์ของคุกกี้ในปี 2026
- สิ่งที่เปลี่ยนไปโดยเฉพาะ
- การยุติ third-party cookie ของ Chrome เสร็จสมบูรณ์แล้ว
- กฎความยินยอมของ EU เข้มงวดขึ้นอีก
- ผู้ใช้บล็อกอย่างจริงจังมากขึ้น
- ควรทำอย่างไร
- ตรวจสอบการใช้คุกกี้ในปัจจุบันของคุณ
- ย้ายไปใช้ first-party analytics เมื่อเป็นไปได้
- แก้ไข consent banner ของคุณ
- ยอมรับว่าคุณจะเก็บข้อมูลได้น้อยลง
- สิ่งที่ยังไม่เปลี่ยน
- ประเด็นสำคัญ
- FAQ
- แหล่งข้อมูล
ภูมิทัศน์ของคุกกี้ในปี 2026
Third-party cookies ในตอนนี้ถือว่าหมดบทบาทแล้วในเบราว์เซอร์หลักทั้งหมด Chrome เสร็จสิ้นกระบวนการยุติการรองรับที่ดำเนินมาหลายปีในช่วงปลายปี 2025 และเข้าร่วมกับ Safari และ Firefox ในขณะเดียวกัน หน่วยงานกำกับดูแลของยุโรปได้ออกแนวทางใหม่ที่กำหนดให้ปุ่ม "reject all" เป็นข้อบังคับ และทำให้การอ้าง legitimate interest เป็นฐานทางกฎหมายสำหรับการติดตามส่วนใหญ่แทบใช้ไม่ได้ ผลลัพธ์คือเว็บที่การขอความยินยอมทำได้ยากขึ้น การติดตามถูกจำกัดมากขึ้น และ first-party data กลายเป็นรากฐานเดียวที่พึ่งพาได้
นี่ไม่ใช่วิกฤต แต่เป็นการปรับแก้ให้ถูกทาง โมเดลเดิม—ที่ผู้ให้บริการหลายสิบรายสามารถติดตามผู้ใช้อย่างเงียบ ๆ ข้ามเว็บไซต์ต่าง ๆ—ไม่เคยยั่งยืนตั้งแต่แรก สิ่งที่เรามีตอนนี้อาจยุ่งเหยิงกว่าในระยะสั้น แต่ซื่อตรงกว่าต่อสิ่งที่การเก็บข้อมูลต้องการจริง ๆ: การอนุญาตอย่างชัดแจ้งจากผู้ใช้และความสัมพันธ์โดยตรง
สิ่งที่เปลี่ยนไปโดยเฉพาะ
การยุติ third-party cookie ของ Chrome เสร็จสมบูรณ์แล้ว
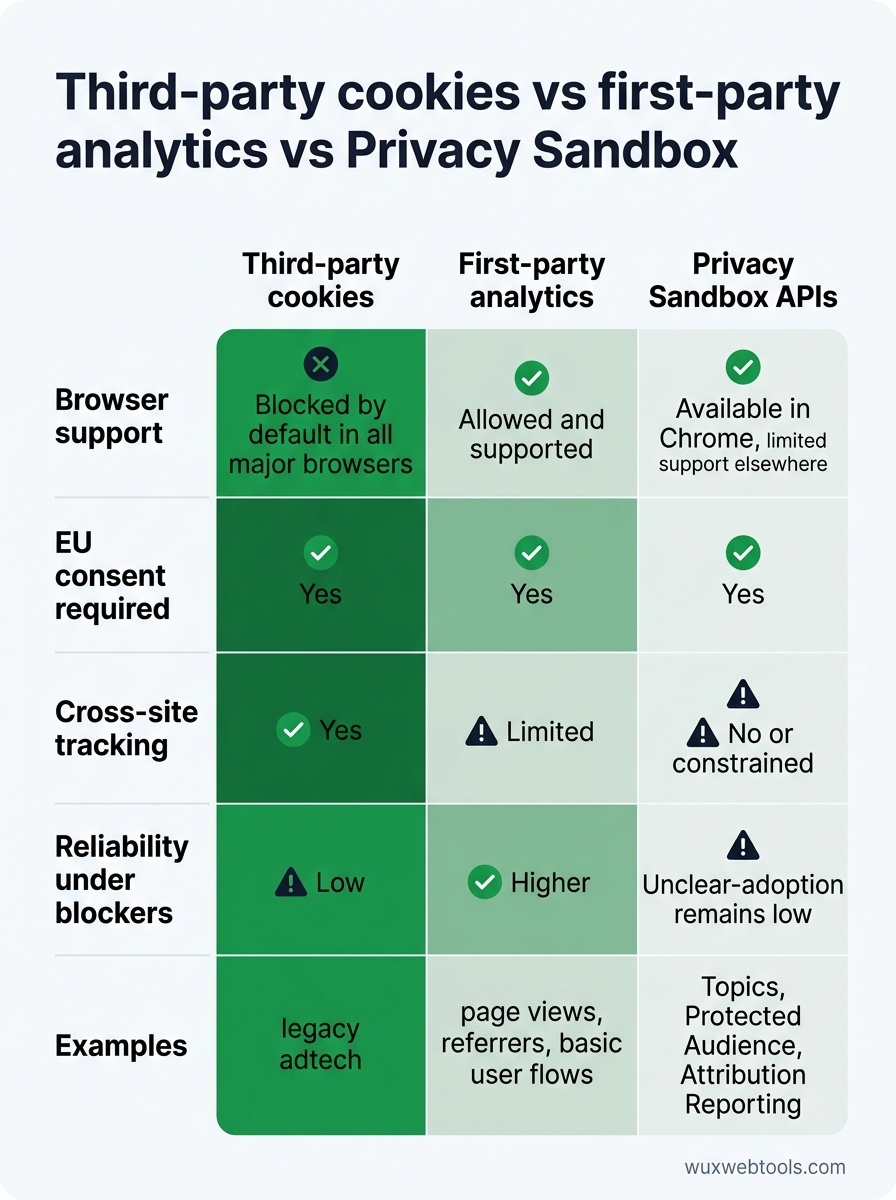
Chrome เป็นเบราว์เซอร์หลักตัวสุดท้ายที่ยังรองรับ third-party cookies เป็นค่าเริ่มต้น นับตั้งแต่ Q4 2025 คุกกี้เหล่านี้ถูกบล็อกสำหรับผู้ใช้ทุกคน เว้นแต่จะเปิดใช้งานอย่างชัดเจนในการตั้งค่า Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—พร้อมใช้งานแล้ว แต่การนำไปใช้ยังอยู่ในระดับต่ำ ผู้ลงโฆษณาส่วนใหญ่ยังคงพยายามประเมินว่า APIs เหล่านี้ให้สัญญาณมากพอที่จะคุ้มค่ากับงานผสานระบบหรือไม่
สำหรับเจ้าของเว็บไซต์ หมายความว่า analytics, advertising หรือ personalization ใด ๆ ที่เคยพึ่งพา cross-site cookies จะไม่ทำงานใน Chrome อีกต่อไป เว้นแต่คุณจะย้ายไปใช้แนวทาง first-party หรือ Privacy Sandbox แล้ว หากคุณปฏิบัติตามข้อกำหนดใน Safari และ Firefox อยู่แล้ว การเปลี่ยนแปลงของ Chrome ก็เป็นเพียงการขยายข้อจำกัดชุดเดียวกัน
กฎความยินยอมของ EU เข้มงวดขึ้นอีก
European Data Protection Board ออกแนวทางฉบับปรับปรุงในช่วงต้นปี 2026 ซึ่งชี้แจงสองประเด็น:
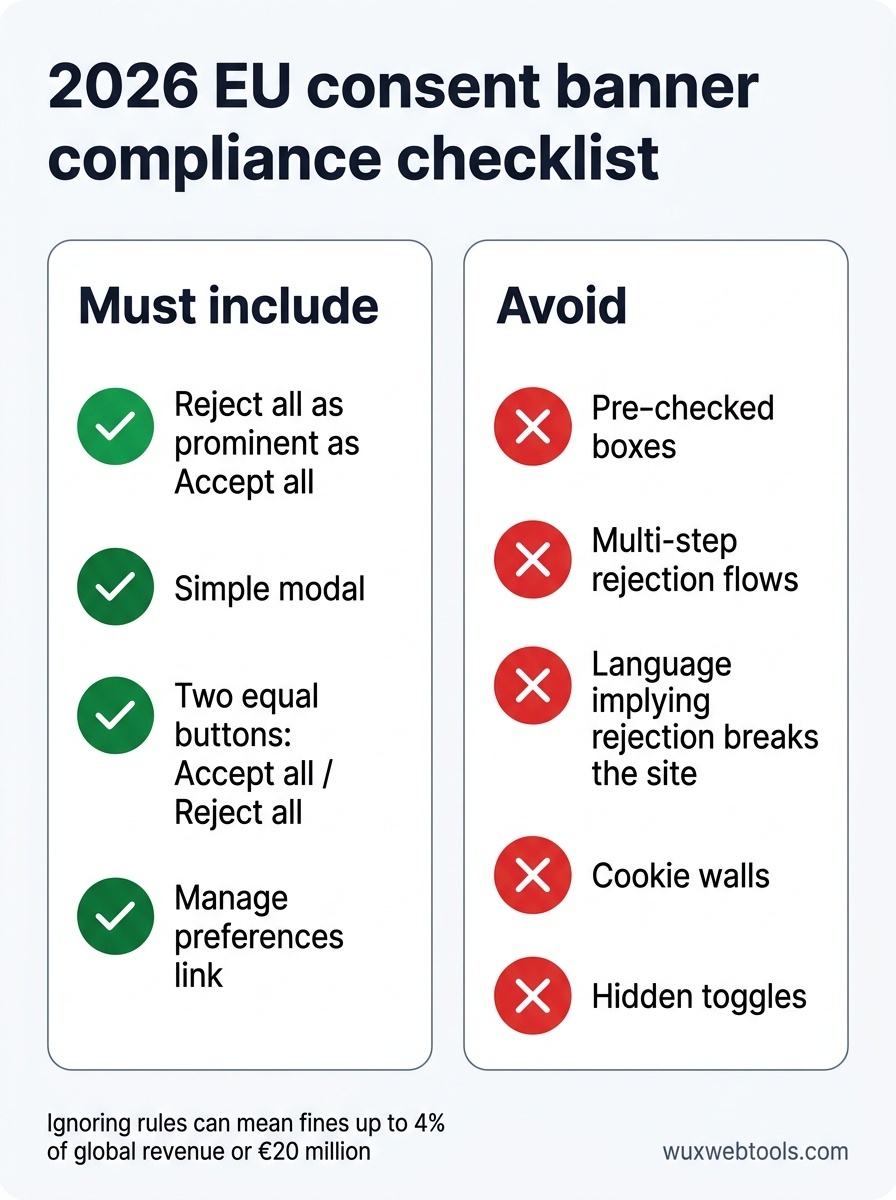
- ปุ่ม Reject-all ต้องโดดเด่นเท่ากับปุ่ม accept-all Dark patterns ที่ซ่อนตัวเลือกปฏิเสธหรือบังคับให้คลิกหลายครั้ง ตอนนี้ถือว่าไม่เป็นไปตามข้อกำหนดอย่างชัดเจน หน่วยงานกำกับดูแลเริ่มออกค่าปรับสำหรับอินเทอร์เฟซที่ทำให้การปฏิเสธยากกว่าการยอมรับแล้ว
- Legitimate interest ไม่สามารถใช้กับ advertising และ analytics ส่วนใหญ่ได้อีกต่อไป แนวทางดังกล่าวตีความ Article 6(1)(f) GDPR ให้แคบลง โดยระบุชัดว่าการติดตามผู้ใช้ข้าม session หรือข้ามเว็บไซต์ต้องอาศัยความยินยอม ไม่ใช่เพียงการประเมิน legitimate interest สิ่งนี้กระทบแพลตฟอร์ม analytics จำนวนมากที่ก่อนหน้านี้หลีกเลี่ยง consent banners ด้วยการอ้าง legitimate interest
หากเว็บไซต์ของคุณให้บริการผู้ใช้ใน EU consent banner ของคุณน่าจะต้องปรับปรุง มาตรฐานใหม่คือ modal แบบเรียบง่ายที่มีปุ่มสองปุ่มซึ่งมองเห็นได้ชัดเท่ากัน: ยอมรับและปฏิเสธ ไม่มีช่องที่ติ๊กไว้ล่วงหน้า ไม่มี toggle ที่ซ่อนไว้ ไม่มีขั้นตอนปฏิเสธหลายชั้น
ผู้ใช้บล็อกอย่างจริงจังมากขึ้น
Browser extensions เช่น uBlock Origin และ Ghostery มีอยู่มานานแล้ว แต่การใช้งานเพิ่มขึ้นอย่างต่อเนื่อง ที่สำคัญกว่านั้นคือเบราว์เซอร์เองในตอนนี้มาพร้อมการบล็อกที่เข้มงวดขึ้นเรื่อย ๆ เป็นค่าเริ่มต้น Safari's Intelligent Tracking Prevention บล็อก third-party cookies ส่วนใหญ่ และจำกัด first-party cookies ให้เก็บข้อมูลได้เจ็ดวันหลังจากการโต้ตอบล่าสุดของผู้ใช้ Firefox's Enhanced Tracking Protection ทำงานในลักษณะใกล้เคียงกัน
ผลในทางปฏิบัติคือ แม้แต่ first-party analytics ที่เป็นไปตามข้อกำหนดก็มี noise มากขึ้น การเชื่อม session ข้ามอุปกรณ์ทำได้ยากขึ้น การติดตาม returning visitor ไม่น่าเชื่อถือเท่าเดิม หาก analytics ของคุณแสดงจำนวนผู้ใช้ที่กลับมาลดลงในช่วงปีที่ผ่านมา นี่น่าจะเป็นเหตุผล
ควรทำอย่างไร
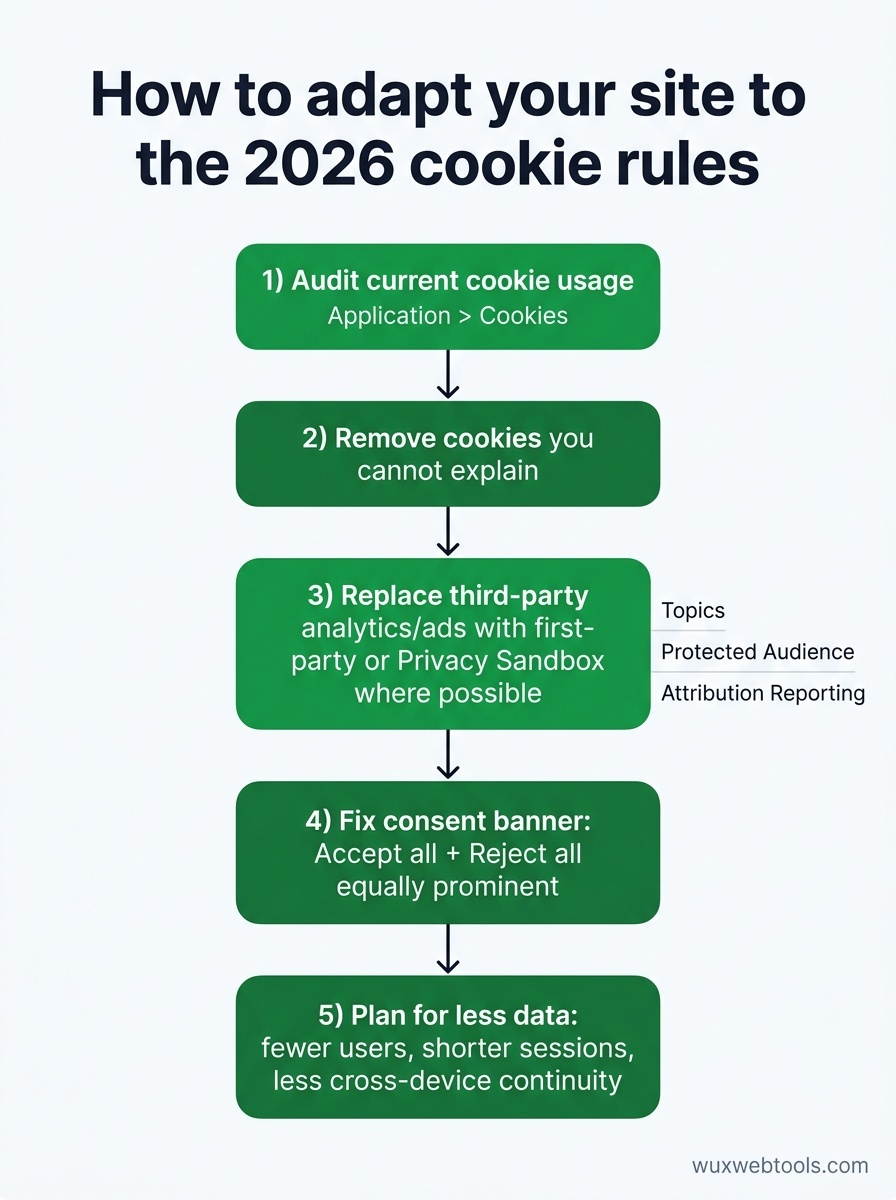
ตรวจสอบการใช้คุกกี้ในปัจจุบันของคุณ
เริ่มจากการทำความเข้าใจว่าเว็บไซต์ของคุณตั้งคุกกี้อะไรบ้างจริง ๆ เว็บไซต์จำนวนมากสะสมคุกกี้จากผู้ให้บริการที่ไม่ได้ใช้แล้ว หรือสคริปต์ที่ถูกเพิ่มไว้หลายปีก่อนและไม่เคยถูกลบออก การ audit คุกกี้ทำได้ตรงไปตรงมา: เปิดเว็บไซต์ของคุณในหน้าต่าง incognito ตรวจสอบ developer tools ของเบราว์เซอร์ในส่วน Application > Cookies และบันทึกทุกอย่างที่เห็น
สำหรับคุกกี้แต่ละรายการ ให้ถามว่า:
- อะไรเป็นตัวตั้งคุกกี้นี้? (First-party script, third-party vendor ฯลฯ)
- ใช้เพื่ออะไร? (Analytics, advertising, authentication, preferences ฯลฯ)
- ยังจำเป็นอยู่หรือไม่?
- ต้องขอความยินยอมภายใต้ GDPR หรือ ePrivacy หรือไม่?
หากพบคุกกี้ที่คุณอธิบายไม่ได้ ให้ลบออก หากพบ third-party cookies จากผู้ให้บริการ advertising หรือ analytics ให้ตรวจสอบว่าผู้ให้บริการเหล่านั้นย้ายไปใช้แนวทาง first-party หรือ Privacy Sandbox แล้วหรือยัง หากยัง คุณต้องหาสิ่งทดแทน
ย้ายไปใช้ first-party analytics เมื่อเป็นไปได้
แพลตฟอร์ม third-party analytics เช่น Google Analytics ยังใช้งานได้ แต่ตอนนี้ต้องขอความยินยอมอย่างชัดแจ้งใน EU และเผชิญการบล็อกจากผู้ใช้ที่ให้ความสำคัญกับความเป็นส่วนตัวมากขึ้น First-party analytics—ซึ่ง tracking script ทำงานบนโดเมนของคุณเองและจัดเก็บข้อมูลบนโครงสร้างพื้นฐานของคุณเอง—เผชิญอุปสรรคน้อยกว่า
นี่ไม่ได้หมายความว่าคุณต้องสร้างแพลตฟอร์ม analytics ของตัวเอง ผู้ให้บริการหลายรายตอนนี้นำเสนอ first-party analytics ที่ proxy คำขอผ่านโดเมนของคุณและจัดเก็บข้อมูลในลักษณะที่เคารพความเป็นส่วนตัวของผู้ใช้เป็นค่าเริ่มต้น ข้อแลกเปลี่ยนมักเป็นการติดตามข้ามเว็บไซต์ที่น้อยลงและการผสานกับแพลตฟอร์ม advertising ที่น้อยลง แต่ข้อมูลที่คุณเก็บได้จะน่าเชื่อถือกว่าและมีโอกาสถูกบล็อกน้อยกว่า
หากคุณยังใช้ Google Analytics อยู่ ให้พิจารณาว่าคุณต้องการ cross-site tracking และการผสานกับ advertising จริงหรือไม่ สำหรับหลายเว็บไซต์ คำตอบคือไม่ การตั้งค่า first-party analytics ที่เรียบง่ายกว่า ซึ่งเน้น page views, referrers และ user flows พื้นฐาน มักเพียงพอและดูแลให้สอดคล้องกับข้อกำหนดได้ง่ายกว่ามาก การประมวลผลข้อมูลในเบราว์เซอร์ กลายเป็นกลยุทธ์ที่ใช้ได้จริงสำหรับงานจำนวนมากที่อ่อนไหวต่อความเป็นส่วนตัว และ analytics ก็ไม่ใช่ข้อยกเว้น
แก้ไข consent banner ของคุณ
หาก consent banner ของคุณไม่มีปุ่ม "reject all" ที่โดดเด่นเท่ากัน ให้แก้ไขทันที แนวทางของ EU ชัดเจน และหน่วยงานกำกับดูแลกำลังบังคับใช้อย่างจริงจัง มาตรฐานใหม่คือ modal แบบเรียบง่ายที่มีปุ่มสองปุ่มซึ่งมีน้ำหนักทางสายตาเท่ากัน: "Accept all" และ "Reject all" การควบคุมแบบละเอียดสามารถมีได้ผ่านลิงก์ "Manage preferences" แต่ตัวเลือกเริ่มต้นควรเป็นแบบสองทางและชัดเจน
หลีกเลี่ยง:
- ช่องที่ติ๊กไว้ล่วงหน้าในการตั้งค่าแบบละเอียด
- ขั้นตอนปฏิเสธที่ต้องคลิกหลายครั้ง
- ภาษาที่สื่อว่าการปฏิเสธจะทำให้เว็บไซต์ใช้งานไม่ได้
- Walls ที่บล็อกเนื้อหาจนกว่าผู้ใช้จะยอมรับ
หากคุณใช้ consent management platform (CMP) ให้ตรวจสอบว่าได้ปรับ template ให้ตรงกับแนวทางใหม่แล้วหรือไม่ หลายรายยังไม่ได้ทำ
ยอมรับว่าคุณจะเก็บข้อมูลได้น้อยลง
นี่คือการปรับตัวที่ยากที่สุด แม้จะมี consent banner ที่เป็นไปตามข้อกำหนดและ first-party analytics แล้ว ผู้ใช้จำนวนมากก็จะปฏิเสธการติดตามหรือบล็อกในระดับเบราว์เซอร์ Analytics ของคุณจะแสดงจำนวนผู้ใช้น้อยลง session สั้นลง และความต่อเนื่องข้ามอุปกรณ์ลดลง นี่ไม่ใช่บั๊ก นี่คือฐานใหม่
ทางออกไม่ใช่การหาวิธีที่ฉลาดขึ้นเพื่อติดตามผู้ใช้โดยไม่ขอความยินยอม ทางออกคือการสร้างโมเดลธุรกิจที่ทำงานได้ด้วยข้อมูลน้อยลง มุ่งเน้นผู้ใช้ที่ให้ความยินยอม สร้างความสัมพันธ์โดยตรงให้เหมาะสมที่สุด และยอมรับว่าแนวโน้มในภาพรวมสำคัญกว่าการติดตามรายบุคคล
สิ่งที่ยังไม่เปลี่ยน
Authentication cookies, shopping cart cookies และ preference cookies ไม่ต้องขอความยินยอมภายใต้ GDPR หากคุกกี้จำเป็นอย่างเคร่งครัดต่อการทำงานของเว็บไซต์ คุณสามารถตั้งค่าได้โดยไม่ต้องถาม ความสับสนอยู่ที่คำว่า "strictly necessary" มีนิยามทางกฎหมายที่แคบ Analytics cookies ไม่ใช่สิ่งที่จำเป็นอย่างเคร่งครัด Advertising cookies ไม่ใช่สิ่งที่จำเป็นอย่างเคร่งครัด แม้แต่ preference cookies บางประเภท—เช่น การเลือกภาษา—ก็อาจไม่ถือว่าจำเป็นอย่างเคร่งครัด หากเว็บไซต์สามารถอนุมานภาษาของผู้ใช้จากการตั้งค่าเบราว์เซอร์ได้
หากไม่แน่ใจ ให้ขอความยินยอม ต้นทุนของ consent banner ต่ำกว่าต้นทุนของค่าปรับ GDPR
ประเด็นสำคัญ
- Third-party cookies ตอนนี้ถูกบล็อกเป็นค่าเริ่มต้นในเบราว์เซอร์หลักทั้งหมด ทำให้ cross-site tracking แทบเป็นไปไม่ได้หากไม่มีการ opt-in จากผู้ใช้
- กฎความยินยอมของ EU ตอนนี้กำหนดให้ปุ่ม "accept" และ "reject" ต้องโดดเด่นเท่ากัน และ legitimate interest ไม่สามารถใช้เป็นฐานทางกฎหมายสำหรับการติดตามส่วนใหญ่ได้อีกต่อไป
- First-party analytics และ Privacy Sandbox APIs เป็นทางเลือกหลัก แต่ทั้งคู่ยังต้องขอความยินยอมอย่างชัดแจ้งใน EU และเผชิญการบล็อกในระดับเบราว์เซอร์ที่เพิ่มขึ้น
- เว็บไซต์จำนวนมากยังคงตั้งคุกกี้ที่ไม่จำเป็นจากการผสานกับผู้ให้บริการเก่า—ตรวจสอบคุกกี้ของคุณและลบสิ่งที่คุณไม่ได้ใช้งานจริง
- ยอมรับว่าคุณจะเก็บข้อมูลได้น้อยลงต่อจากนี้ ทางออกคือการสร้างโมเดลธุรกิจที่ทำงานได้ด้วยการติดตามน้อยลง ไม่ใช่การหาวิธีใหม่เพื่อหลีกเลี่ยงข้อกำหนดเรื่องความยินยอม
FAQ
Q: ฉันต้องขอความยินยอมสำหรับ Google Analytics ในปี 2026 หรือไม่?
A: ต้อง หากคุณให้บริการผู้ใช้ใน EU Google Analytics ตั้งคุกกี้ที่ติดตามผู้ใช้ข้าม session ซึ่งต้องอาศัยความยินยอมอย่างชัดแจ้งภายใต้ GDPR ข้อเท็จจริงที่ว่า Google ตอนนี้มีโหมด "cookieless" ไม่ได้เปลี่ยนเรื่องนี้—การติดตามผู้ใช้อย่างต่อเนื่องใด ๆ แม้จะผ่าน fingerprinting หรือ first-party identifiers ก็ต้องขอความยินยอมใน EU
Q: Privacy Sandbox APIs เป็นทางเลือกจริงแทน third-party cookies หรือไม่?
A: ในทางทฤษฎี ใช่ ในทางปฏิบัติ การนำไปใช้ยังต่ำและ APIs ถูกจำกัดมากกว่าสิ่งที่ third-party cookies เคยทำได้ Topics API ให้หมวดหมู่ความสนใจแทนการติดตามรายบุคคล Protected Audience API รองรับ remarketing แต่มีการกำหนดเป้าหมายที่ละเอียดน้อยกว่า Attribution Reporting API ให้ข้อมูล conversion แต่เพิ่ม noise เพื่อความเป็นส่วนตัว สำหรับเว็บไซต์ขนาดเล็กส่วนใหญ่ first-party analytics เป็นเส้นทางที่เรียบง่ายกว่าและน่าเชื่อถือกว่า
Q: จะเกิดอะไรขึ้นถ้าฉันเพิกเฉยต่อกฎความยินยอมใหม่?
A: หน่วยงานกำกับดูแลของ EU กำลังบังคับใช้ GDPR และ ePrivacy อย่างจริงจัง และค่าปรับมีนัยสำคัญ—สูงสุด 4% ของรายได้ทั่วโลก หรือ €20 million แล้วแต่ว่าจำนวนใดสูงกว่า แม้แต่เว็บไซต์ขนาดเล็กก็ไม่ได้รับการยกเว้น หน่วยงานกำกับดูแลเคยพุ่งเป้าไปที่เว็บไซต์ที่มีผู้เข้าชมรายเดือนเพียงไม่กี่พันคนเมื่อการละเมิดร้ายแรง หากคุณให้บริการผู้ใช้ใน EU การปฏิบัติตามข้อกำหนดไม่ใช่ทางเลือก
Q: ฉันใช้ legitimate interest แทนความยินยอมสำหรับ analytics ได้หรือไม่?
A: ไม่ได้อีกต่อไป อย่างน้อยก็ใน EU แนวทาง EDPB ปี 2026 ระบุชัดว่าการติดตามผู้ใช้ข้าม session หรือข้ามเว็บไซต์ต้องขอความยินยอม แม้ว่าคุณจะอ้าง legitimate interest ในการทำความเข้าใจว่าเว็บไซต์ของคุณถูกใช้งานอย่างไร analytics เพียงแบบเดียวที่อาจยังเข้าข่าย legitimate interest คือแบบ first-party อย่างเคร่งครัด จำกัดเฉพาะ session และเป็นข้อมูลรวม—โดยพื้นฐานคือ server logs ที่ไม่มี persistent identifiers
Q: ฉันจะรู้ได้อย่างไรว่าเว็บไซต์ของฉันกำลังตั้ง third-party cookies อยู่?
A: เปิดเว็บไซต์ของคุณในหน้าต่าง incognito เปิด developer tools ของเบราว์เซอร์ (F12 หรือ Cmd+Option+I) ไปที่ Application > Cookies แล้วดูคอลัมน์ Domain คุกกี้ใดก็ตามที่มีโดเมนไม่ตรงกับโดเมนของเว็บไซต์คุณคือ third-party cookie ต้นเหตุที่พบบ่อยได้แก่แพลตฟอร์ม analytics, advertising networks, social media widgets และ embedded video players
แหล่งข้อมูล
- European Data Protection Board: แนวทางเกี่ยวกับความยินยอมภายใต้ GDPR — แนวทางอย่างเป็นทางการเกี่ยวกับองค์ประกอบของความยินยอมที่ถูกต้องภายใต้ GDPR ซึ่งมีการปรับปรุงเป็นระยะ
- เอกสาร Chrome Privacy Sandbox — เอกสารทางเทคนิคสำหรับ Chrome's Privacy Sandbox APIs รวมถึง Topics, Protected Audience และ Attribution Reporting
- IAB Europe: Transparency and Consent Framework — มาตรฐานอุตสาหกรรมสำหรับการจัดการความยินยอมของผู้ใช้ข้ามผู้ให้บริการ advertising ถูกนำไปใช้อย่างกว้างขวางแต่ถูกหน่วยงานกำกับดูแลตรวจสอบเข้มขึ้น
- Mozilla: Enhanced Tracking Protection — คำอธิบายเกี่ยวกับการป้องกันการติดตามในตัวของ Firefox ซึ่งบล็อก third-party cookies ส่วนใหญ่เป็นค่าเริ่มต้น
คำถามที่พบบ่อย
ฉันต้องขอความยินยอมสำหรับ Google Analytics ในปี 2026 หรือไม่?
Privacy Sandbox APIs เป็นทางเลือกจริงแทน third-party cookies หรือไม่?
จะเกิดอะไรขึ้นถ้าฉันเพิกเฉยต่อกฎความยินยอมใหม่?
ฉันใช้ legitimate interest แทนความยินยอมสำหรับ analytics ได้หรือไม่?
ฉันจะรู้ได้อย่างไรว่าเว็บไซต์ของฉันกำลังตั้ง third-party cookies อยู่?
แหล่งข้อมูล & การอ่านเพิ่มเติม