Co zmieniło się w plikach cookie w 2026 roku i co z tym zrobić
Pliki cookie stron trzecich wreszcie zniknęły, zmęczenie zgodami jest realne, a minimalny poziom wymogów regulacyjnych właśnie się podniósł
Spis treści
- Krajobraz plików cookie w 2026 roku
- Co konkretnie się zmieniło
- Wycofanie plików cookie stron trzecich w Chrome jest zakończone
- Zasady zgody w UE zaostrzono jeszcze bardziej
- Użytkownicy blokują bardziej agresywnie
- Co z tym zrobić
- Przeprowadź audyt obecnego użycia plików cookie
- Tam, gdzie to możliwe, migruj do analityki first-party
- Popraw swój baner zgody
- Zaakceptuj, że będziesz zbierać mniej danych
- Co się nie zmieniło
- Najważniejsze wnioski
- FAQ
- Źródła
Krajobraz plików cookie w 2026 roku
Pliki cookie stron trzecich są już praktycznie martwe we wszystkich głównych przeglądarkach. Chrome ostatecznie zakończył swoje wieloletnie wycofywanie pod koniec 2025 roku, dołączając do Safari i Firefox. Jednocześnie europejscy regulatorzy wydali nowe wytyczne, które czynią przyciski „odrzuć wszystko” obowiązkowymi i ograniczają możliwość powoływania się na prawnie uzasadniony interes jako podstawę prawną większości form śledzenia. W efekcie powstała sieć, w której uzyskanie zgody jest trudniejsze, śledzenie bardziej ograniczone, a dane własne stały się jedynym wiarygodnym fundamentem.
To nie jest kryzys. To korekta. Poprzedni model — w którym dziesiątki dostawców mogły po cichu śledzić użytkowników w całej sieci — nigdy nie był trwały. To, co mamy teraz, jest w krótkim terminie bardziej chaotyczne, ale uczciwiej pokazuje, czego rzeczywiście wymaga zbieranie danych: wyraźnej zgody użytkownika i bezpośredniej relacji.
Co konkretnie się zmieniło
Wycofanie plików cookie stron trzecich w Chrome jest zakończone
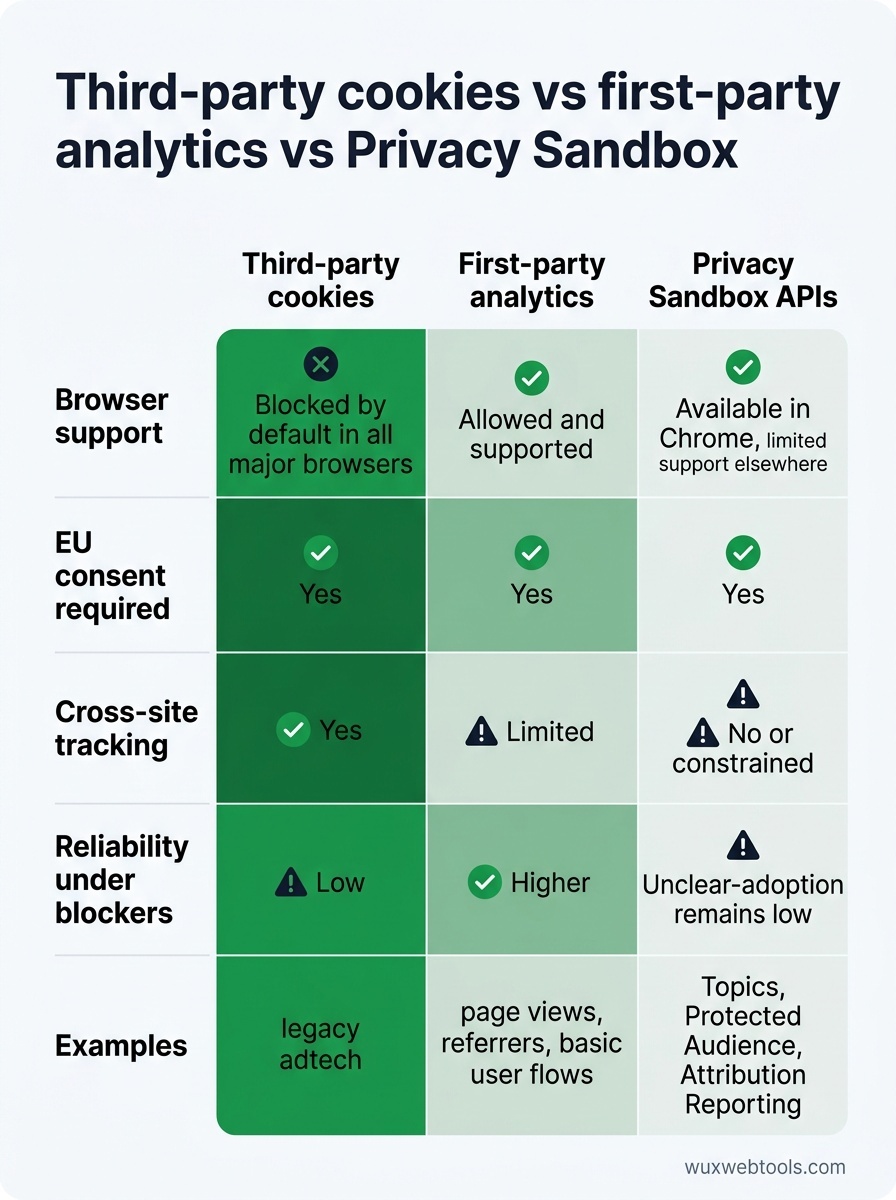
Chrome był ostatnią dużą przeglądarką, która domyślnie obsługiwała pliki cookie stron trzecich. Od IV kwartału 2025 roku są one blokowane dla wszystkich użytkowników, chyba że zostaną wyraźnie włączone w ustawieniach. Interfejsy API Privacy Sandbox — Topics, Protected Audience, Attribution Reporting — są dostępne, ale ich adopcja pozostaje niska. Większość reklamodawców nadal sprawdza, czy te API dostarczają wystarczająco dużo sygnału, by uzasadnić pracę związaną z integracją.
Dla właścicieli witryn oznacza to, że wszelka analityka, reklama lub personalizacja oparta na plikach cookie między witrynami przestaje działać w Chrome, chyba że została zmigrowana do podejścia first-party albo Privacy Sandbox. Jeśli Twoja witryna była już zgodna z wymaganiami w Safari i Firefox, zmiana w Chrome jest po prostu rozszerzeniem tych samych ograniczeń.
Zasady zgody w UE zaostrzono jeszcze bardziej
Europejska Rada Ochrony Danych wydała na początku 2026 roku zaktualizowane wytyczne, które doprecyzowują dwie kwestie:
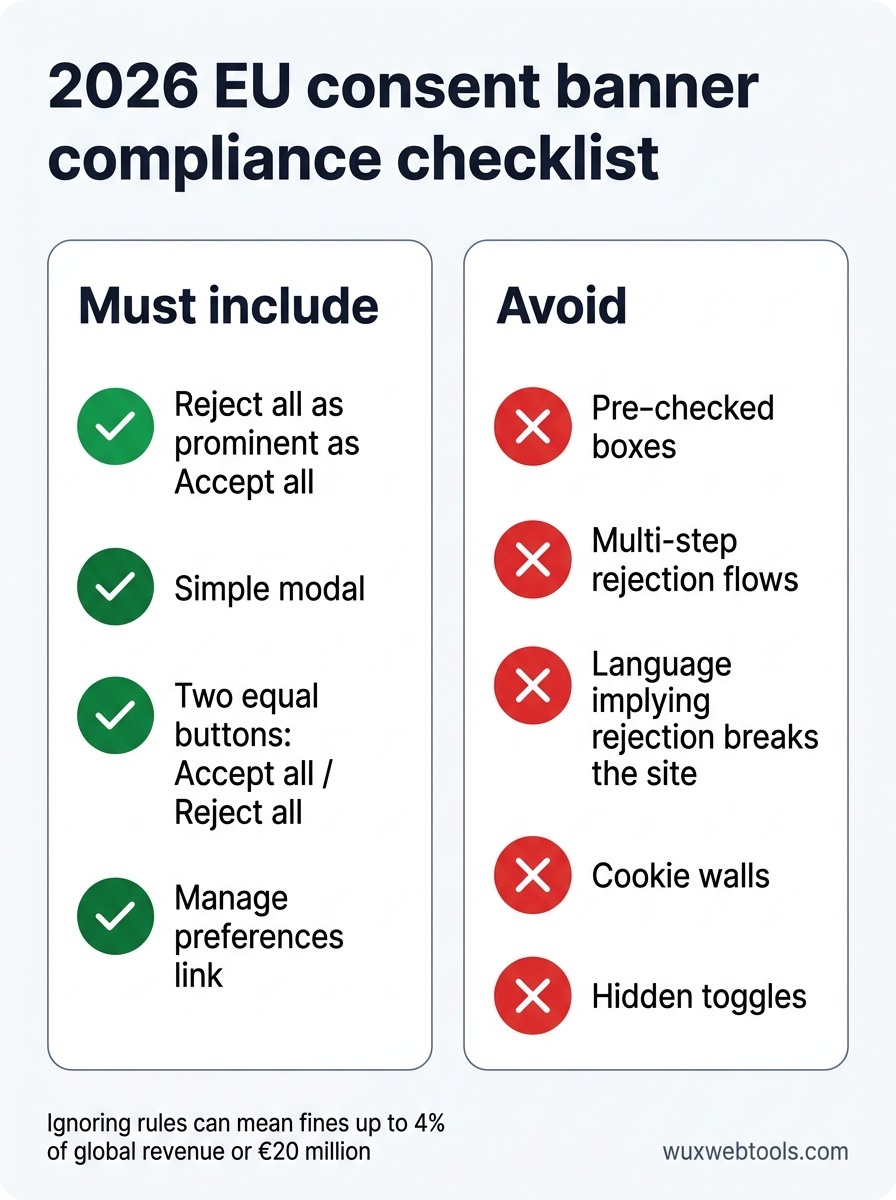
- Przyciski „odrzuć wszystko” muszą być równie widoczne jak przyciski „zaakceptuj wszystko”. Dark patterns, które ukrywają opcję odrzucenia lub wymagają wielu kliknięć, są teraz wprost niezgodne z przepisami. Regulatorzy zaczęli nakładać kary za interfejsy, które utrudniają odrzucenie bardziej niż akceptację.
- Prawnie uzasadniony interes nie może już być używany w przypadku większości reklam i analityki. Wytyczne zawężają interpretację art. 6 ust. 1 lit. f RODO, jasno wskazując, że śledzenie użytkowników między sesjami lub witrynami wymaga zgody, a nie tylko oceny prawnie uzasadnionego interesu. Dotyczy to wielu platform analitycznych, które wcześniej unikały banerów zgody, powołując się na prawnie uzasadniony interes.
Jeśli Twoja witryna obsługuje użytkowników z UE, jej baner zgody prawdopodobnie wymaga aktualizacji. Nowy standard to prosty modal z dwoma równie widocznymi przyciskami: akceptuj i odrzuć. Bez wstępnie zaznaczonych pól, bez ukrytych przełączników, bez wieloetapowych ścieżek odrzucenia.
Użytkownicy blokują bardziej agresywnie
Rozszerzenia przeglądarek, takie jak uBlock Origin i Ghostery, istniały od dawna, ale ich użycie stale rosło. Co ważniejsze, same przeglądarki coraz częściej domyślnie dostarczają bardziej agresywne mechanizmy blokowania. Intelligent Tracking Prevention w Safari blokuje większość plików cookie stron trzecich i ogranicza pliki cookie first-party do siedmiu dni przechowywania po ostatniej interakcji użytkownika. Enhanced Tracking Protection w Firefox działa podobnie.
Praktyczny efekt jest taki, że nawet zgodna z przepisami analityka first-party staje się bardziej zaszumiona. Łączenie sesji między urządzeniami jest trudniejsze. Śledzenie powracających użytkowników jest mniej niezawodne. Jeśli Twoja analityka pokazuje spadek liczby powracających użytkowników w ostatnim roku, prawdopodobnie to jest powód.
Co z tym zrobić
Przeprowadź audyt obecnego użycia plików cookie
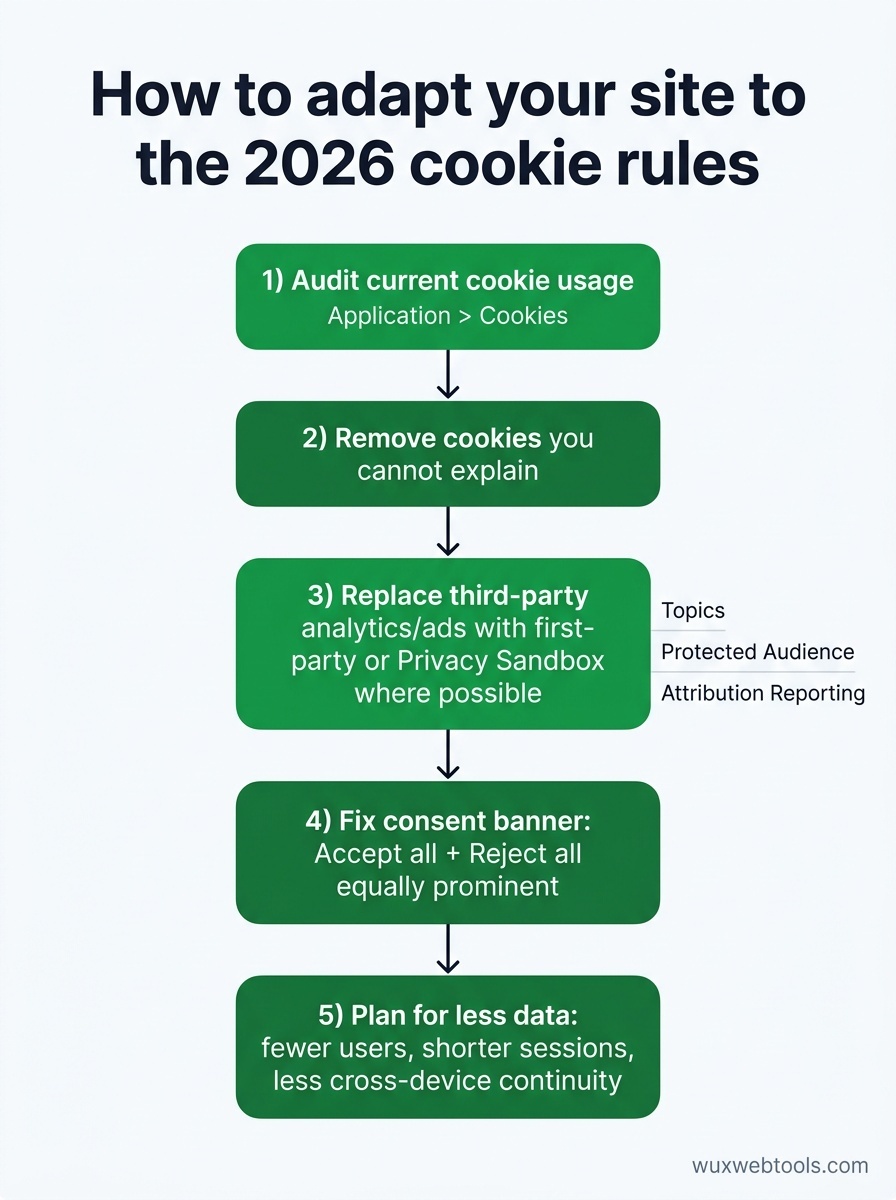
Zacznij od zrozumienia, jakie pliki cookie faktycznie ustawia Twoja witryna. Wiele witryn nagromadziło pliki cookie od dostawców, z których już nie korzysta, albo ze skryptów dodanych lata temu i nigdy nieusuniętych. Audyt plików cookie jest prosty: otwórz witrynę w oknie incognito, sprawdź narzędzia deweloperskie przeglądarki w sekcji Application > Cookies i udokumentuj wszystko, co widzisz.
Dla każdego pliku cookie zapytaj:
- Co go ustawia? (Skrypt first-party, dostawca zewnętrzny itd.)
- Do czego jest używany? (Analityka, reklama, uwierzytelnianie, preferencje itd.)
- Czy nadal jest potrzebny?
- Czy wymaga zgody na podstawie RODO lub ePrivacy?
Jeśli znajdziesz pliki cookie, których nie potrafisz wyjaśnić, usuń je. Jeśli znajdziesz pliki cookie stron trzecich od dostawców reklamowych lub analitycznych, sprawdź, czy ci dostawcy przeszli na podejście first-party albo Privacy Sandbox. Jeśli nie, potrzebujesz zamiennika.
Tam, gdzie to możliwe, migruj do analityki first-party
Platformy analityczne stron trzecich, takie jak Google Analytics, nadal działają, ale w UE wymagają teraz wyraźnej zgody i coraz częściej są blokowane przez użytkowników dbających o prywatność. Analityka first-party — w której skrypt śledzący działa w Twojej własnej domenie i przechowuje dane w Twojej własnej infrastrukturze — napotyka mniej przeszkód.
Nie oznacza to, że musisz budować własną platformę analityczną. Kilku dostawców oferuje już analitykę first-party, która pośredniczy w żądaniach przez Twoją domenę i przechowuje dane w sposób domyślnie respektujący prywatność użytkowników. Kompromisem jest zwykle mniejsze śledzenie między witrynami i mniej integracji z platformami reklamowymi, ale dane, które zbierasz, są bardziej wiarygodne i mniej narażone na blokowanie.
Jeśli nadal korzystasz z Google Analytics, zastanów się, czy rzeczywiście potrzebujesz śledzenia między witrynami i integracji reklamowych. W przypadku wielu witryn odpowiedź brzmi: nie. Prostsza konfiguracja analityki first-party, skupiona na odsłonach stron, źródłach ruchu i podstawowych ścieżkach użytkownika, często wystarcza i jest znacznie łatwiejsza do utrzymania w zgodności z przepisami. Przetwarzanie danych w przeglądarce stało się realną strategią dla wielu zadań wrażliwych pod względem prywatności, a analityka nie jest tu wyjątkiem.
Popraw swój baner zgody
Jeśli Twój baner zgody nie ma równie widocznego przycisku „odrzuć wszystko”, popraw go teraz. Wytyczne UE są jasne, a regulatorzy aktywnie je egzekwują. Nowy standard to prosty modal z dwoma przyciskami o takiej samej wadze wizualnej: „Akceptuj wszystko” i „Odrzuć wszystko”. Szczegółowe ustawienia mogą być dostępne przez link „Zarządzaj preferencjami”, ale domyślny wybór powinien być binarny i oczywisty.
Unikaj:
- Wstępnie zaznaczonych pól w ustawieniach szczegółowych
- Ścieżek odrzucenia wymagających wielu kliknięć
- Języka sugerującego, że odrzucenie zepsuje działanie witryny
- Ścian blokujących treść do czasu, aż użytkownik zaakceptuje
Jeśli korzystasz z consent management platform (CMP), sprawdź, czy zaktualizowała swoje szablony zgodnie z nowymi wytycznymi. Wiele z nich jeszcze tego nie zrobiło.
Zaakceptuj, że będziesz zbierać mniej danych
To najtrudniejsze dostosowanie. Nawet przy zgodnym z przepisami banerze zgody i analityce first-party znaczna część użytkowników odrzuci śledzenie albo zablokuje je na poziomie przeglądarki. Twoja analityka pokaże mniej użytkowników, krótsze sesje i mniejszą ciągłość między urządzeniami. To nie jest błąd. To nowy punkt odniesienia.
Rozwiązaniem nie jest szukanie sprytniejszych sposobów śledzenia użytkowników bez zgody. Rozwiązaniem jest zbudowanie modelu biznesowego, który działa przy mniejszej ilości danych. Skup się na użytkownikach, którzy wyrażają zgodę, optymalizuj pod kątem bezpośrednich relacji i zaakceptuj, że trendy zagregowane mają większe znaczenie niż śledzenie jednostkowe.
Co się nie zmieniło
Pliki cookie uwierzytelniające, pliki cookie koszyka zakupowego i pliki cookie preferencji nie wymagają zgody na gruncie RODO. Jeśli plik cookie jest ściśle niezbędny do działania witryny, możesz go ustawić bez pytania. Zamieszanie polega na tym, że „ściśle niezbędny” ma wąską definicję prawną. Pliki cookie analityczne nie są ściśle niezbędne. Pliki cookie reklamowe nie są ściśle niezbędne. Nawet niektóre pliki cookie preferencji — takie jak wybór języka — nie są ściśle niezbędne, jeśli witryna może wywnioskować język użytkownika z ustawień przeglądarki.
W razie wątpliwości poproś o zgodę. Koszt banera zgody jest niższy niż koszt kary za naruszenie RODO.
Najważniejsze wnioski
- Pliki cookie stron trzecich są teraz domyślnie blokowane we wszystkich głównych przeglądarkach, co sprawia, że śledzenie między witrynami jest praktycznie niemożliwe bez zgody użytkownika.
- Zasady zgody w UE wymagają teraz równie widocznych przycisków „akceptuj” i „odrzuć”, a prawnie uzasadniony interes nie może już być używany jako podstawa prawna większości form śledzenia.
- Analityka first-party i API Privacy Sandbox to główne alternatywy, ale obie wymagają wyraźnej zgody w UE i napotykają coraz większe blokowanie na poziomie przeglądarki.
- Wiele witryn nadal ustawia niepotrzebne pliki cookie ze starych integracji z dostawcami — przeprowadź audyt plików cookie i usuń wszystko, czego aktywnie nie używasz.
- Zaakceptuj, że w przyszłości będziesz zbierać mniej danych; rozwiązaniem jest zbudowanie modelu biznesowego działającego przy mniejszym śledzeniu, a nie szukanie nowych sposobów obchodzenia wymogów zgody.
FAQ
P: Czy w 2026 roku potrzebuję zgody na Google Analytics?
O: Tak, jeśli obsługujesz użytkowników z UE. Google Analytics ustawia pliki cookie, które śledzą użytkowników między sesjami, co wymaga wyraźnej zgody na gruncie RODO. Fakt, że Google oferuje teraz tryb „cookieless”, tego nie zmienia — każde trwałe śledzenie użytkownika, nawet przez fingerprinting lub identyfikatory first-party, wymaga zgody w UE.
P: Czy API Privacy Sandbox są realną alternatywą dla plików cookie stron trzecich?
O: Teoretycznie tak. W praktyce adopcja nadal jest niska, a API są bardziej ograniczone niż to, na co pozwalały pliki cookie stron trzecich. Topics API dostarcza kategorie zainteresowań zamiast śledzenia jednostkowego. Protected Audience API umożliwia remarketing, ale z mniej szczegółowym targetowaniem. Attribution Reporting API dostarcza dane o konwersjach, ale z dodanym szumem dla ochrony prywatności. Dla większości małych witryn analityka first-party jest prostszą i bardziej niezawodną ścieżką.
P: Co się stanie, jeśli po prostu zignoruję nowe zasady zgody?
O: Regulatorzy w UE aktywnie egzekwują RODO i ePrivacy, a kary są znaczące — do 4% globalnych przychodów albo 20 mln euro, w zależności od tego, która kwota jest wyższa. Nawet małe witryny nie są odporne; regulatorzy kierowali działania wobec witryn z kilkoma tysiącami odwiedzających miesięcznie, gdy naruszenia były rażące. Jeśli obsługujesz użytkowników z UE, zgodność z przepisami nie jest opcjonalna.
P: Czy mogę używać prawnie uzasadnionego interesu zamiast zgody w analityce?
O: Już nie, przynajmniej nie w UE. Wytyczne EDPB z 2026 roku jasno wskazują, że śledzenie użytkowników między sesjami lub witrynami wymaga zgody, nawet jeśli powołujesz się na prawnie uzasadniony interes w zrozumieniu, jak używana jest Twoja witryna. Jedyna analityka, która mogłaby nadal kwalifikować się pod prawnie uzasadniony interes, jest ściśle first-party, ograniczona do sesji i zagregowana — w praktyce są to logi serwera bez trwałych identyfikatorów.
P: Skąd mam wiedzieć, czy moja witryna ustawia pliki cookie stron trzecich?
O: Otwórz witrynę w oknie incognito, otwórz narzędzia deweloperskie przeglądarki (F12 lub Cmd+Option+I), przejdź do Application > Cookies i spójrz na kolumnę Domain. Każdy plik cookie z domeną, która nie pasuje do domeny Twojej witryny, jest plikiem cookie strony trzeciej. Typowe źródła to platformy analityczne, sieci reklamowe, widżety mediów społecznościowych i osadzone odtwarzacze wideo.
Źródła
- European Data Protection Board: Guidelines on consent under GDPR — Oficjalne wytyczne dotyczące tego, co stanowi ważną zgodę na gruncie RODO, regularnie aktualizowane.
- Chrome Privacy Sandbox documentation — Dokumentacja techniczna API Privacy Sandbox w Chrome, w tym Topics, Protected Audience i Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Branżowy standard zarządzania zgodą użytkowników wśród dostawców reklamowych, szeroko przyjęty, ale coraz dokładniej analizowany przez regulatorów.
- Mozilla: Enhanced Tracking Protection — Wyjaśnienie wbudowanej ochrony przed śledzeniem w Firefox, która domyślnie blokuje większość plików cookie stron trzecich.
Najczęściej zadawane pytania
Czy w 2026 roku potrzebuję zgody na Google Analytics?
Czy API Privacy Sandbox są realną alternatywą dla plików cookie stron trzecich?
Co się stanie, jeśli po prostu zignoruję nowe zasady zgody?
Czy mogę używać prawnie uzasadnionego interesu zamiast zgody w analityce?
Skąd mam wiedzieć, czy moja witryna ustawia pliki cookie stron trzecich?
Źródła i dalsza lektura