Ano ang nagbago para sa cookies noong 2026 at ano ang dapat gawin tungkol dito
Tuluyan nang nawala ang third-party cookies, totoo ang pagod sa consent, at tumaas ang batayang antas ng regulasyon
Talaan ng nilalaman
- Ang kalagayan ng cookies noong 2026
- Ano ang partikular na nagbago
- Kumpleto na ang deprecation ng Chrome sa third-party cookies
- Mas hinigpitan pa ang mga panuntunan sa consent sa EU
- Mas agresibo nang nagba-block ang mga user
- Ano ang dapat gawin tungkol dito
- I-audit ang kasalukuyan ninyong paggamit ng cookies
- Lumipat sa first-party analytics kung posible
- Ayusin ang inyong consent banner
- Tanggapin na mas kaunting data ang makokolekta ninyo
- Ano ang hindi nagbago
- Mahahalagang punto
- FAQ
- Sources
Ang kalagayan ng cookies noong 2026
Sa praktikal na antas, patay na ngayon ang third-party cookies sa lahat ng pangunahing browser. Sa wakas, natapos ng Chrome ang ilang-taong deprecation nito noong huling bahagi ng 2025, kasunod ng Safari at Firefox. Kasabay nito, naglabas ang mga regulator sa Europe ng bagong gabay na ginagawang mandatoryo ang mga button na "tanggihan lahat" at lalo pang nililimitahan ang lehitimong interes bilang legal na batayan para sa karamihan ng tracking. Ang resulta ay isang web kung saan mas mahirap makakuha ng consent, mas limitado ang tracking, at ang first-party data ang naging tanging maaasahang pundasyon.
Hindi ito krisis. Isa itong pagwawasto. Ang dating modelo—kung saan tahimik na nasusubaybayan ng dose-dosenang vendor ang mga user sa buong web—ay hindi kailanman sustainable. Ang mayroon tayo ngayon ay mas magulo sa maikling panahon ngunit mas tapat tungkol sa aktuwal na kailangan ng pagkolekta ng data: malinaw na pahintulot ng user at direktang relasyon.
Ano ang partikular na nagbago
Kumpleto na ang deprecation ng Chrome sa third-party cookies
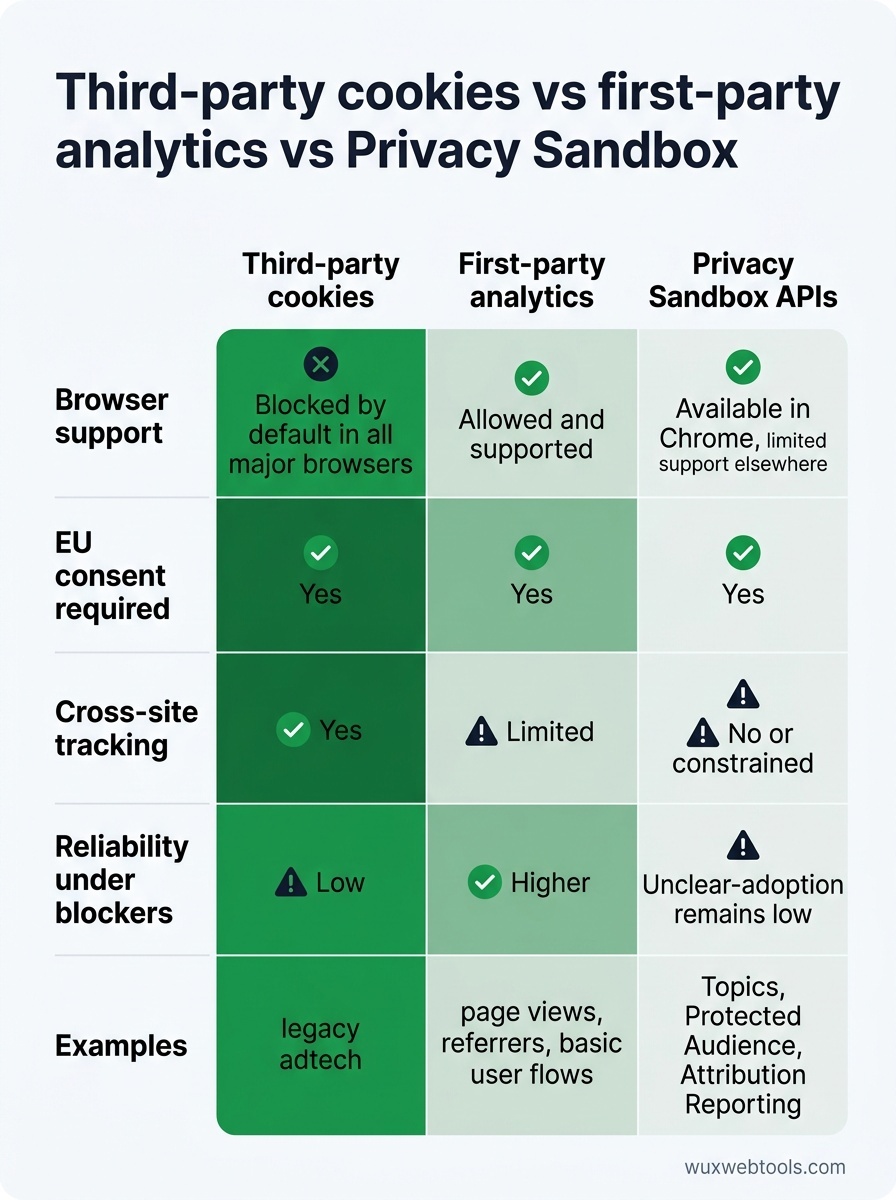
Ang Chrome ang huling pangunahing browser na sumuporta sa third-party cookies bilang default. Mula Q4 2025, naka-block na ang mga ito para sa lahat ng user maliban kung tahasang pinagana sa settings. Live na ang Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—ngunit nananatiling mababa ang adoption. Inaalam pa rin ng karamihan sa mga advertiser kung nagbibigay ba ang mga API na ito ng sapat na signal para maging sulit ang integration work.
Para sa mga may-ari ng site, nangangahulugan ito na anumang analytics, advertising, o personalization na umaasa sa cross-site cookies ay hindi na gumagana sa Chrome maliban kung lumipat na kayo sa first-party o Privacy Sandbox na approach. Kung compliant na kayo sa Safari at Firefox, ang pagbabago ng Chrome ay pagpapalawak lamang ng parehong mga limitasyon.
Mas hinigpitan pa ang mga panuntunan sa consent sa EU
Naglabas ang European Data Protection Board ng updated na guidelines noong unang bahagi ng 2026 na naglilinaw ng dalawang punto:
- Dapat kasing-prominente ng accept-all buttons ang reject-all buttons. Ang mga dark pattern na nagtatago sa opsyon sa pagtanggi o nangangailangan ng maraming click ay tahasan nang hindi compliant. Nagsimula na ang mga regulator na magpataw ng multa sa mga interface na nagpapahirap sa pagtanggi kaysa pagtanggap.
- Hindi na maaaring gamitin ang lehitimong interes para sa karamihan ng advertising at analytics. Pinaliliit ng guidance ang interpretasyon sa Article 6(1)(f) GDPR, at nililinaw na nangangailangan ng consent ang pagsubaybay sa mga user sa iba’t ibang session o site, hindi lamang legitimate interest assessment. Nakaaapekto ito sa maraming analytics platform na dati ay umiiwas sa consent banners sa pamamagitan ng pag-angkin ng lehitimong interes.
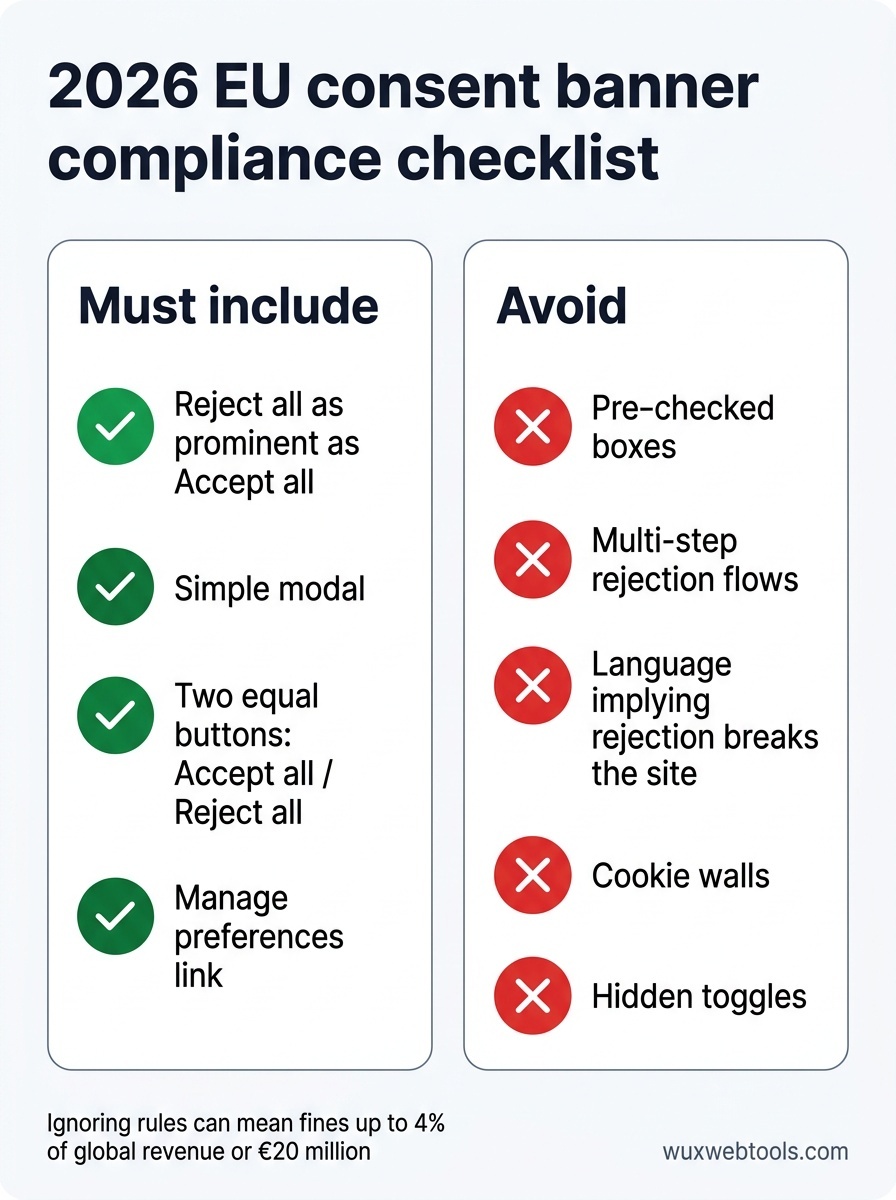
Kung nagseserbisyo ang site ninyo sa mga user sa EU, malamang kailangan nang i-update ang inyong consent banner. Ang bagong standard ay isang simpleng modal na may dalawang button na parehong madaling makita: tanggapin at tanggihan. Walang pre-checked boxes, walang nakatagong toggles, walang multi-step rejection flows.
Mas agresibo nang nagba-block ang mga user
Matagal nang umiiral ang browser extensions tulad ng uBlock Origin at Ghostery, ngunit tuloy-tuloy na lumaki ang paggamit. Mas mahalaga, ang mga browser mismo ay mayroon na ngayong mas agresibong blocking bilang default. Bina-block ng Intelligent Tracking Prevention ng Safari ang karamihan ng third-party cookies at nililimitahan ang first-party cookies sa pitong araw na storage pagkatapos ng huling user interaction. Katulad na gawain ang ginagawa ng Enhanced Tracking Protection ng Firefox.
Ang praktikal na epekto ay kahit ang compliant, first-party analytics ay nagiging mas maingay ang data. Mas mahirap ang session stitching sa iba’t ibang device. Hindi na gaanong maaasahan ang return visitor tracking. Kung nagpapakita ang analytics ninyo ng pagbaba sa returning users sa nakaraang taon, malamang ito ang dahilan.
Ano ang dapat gawin tungkol dito
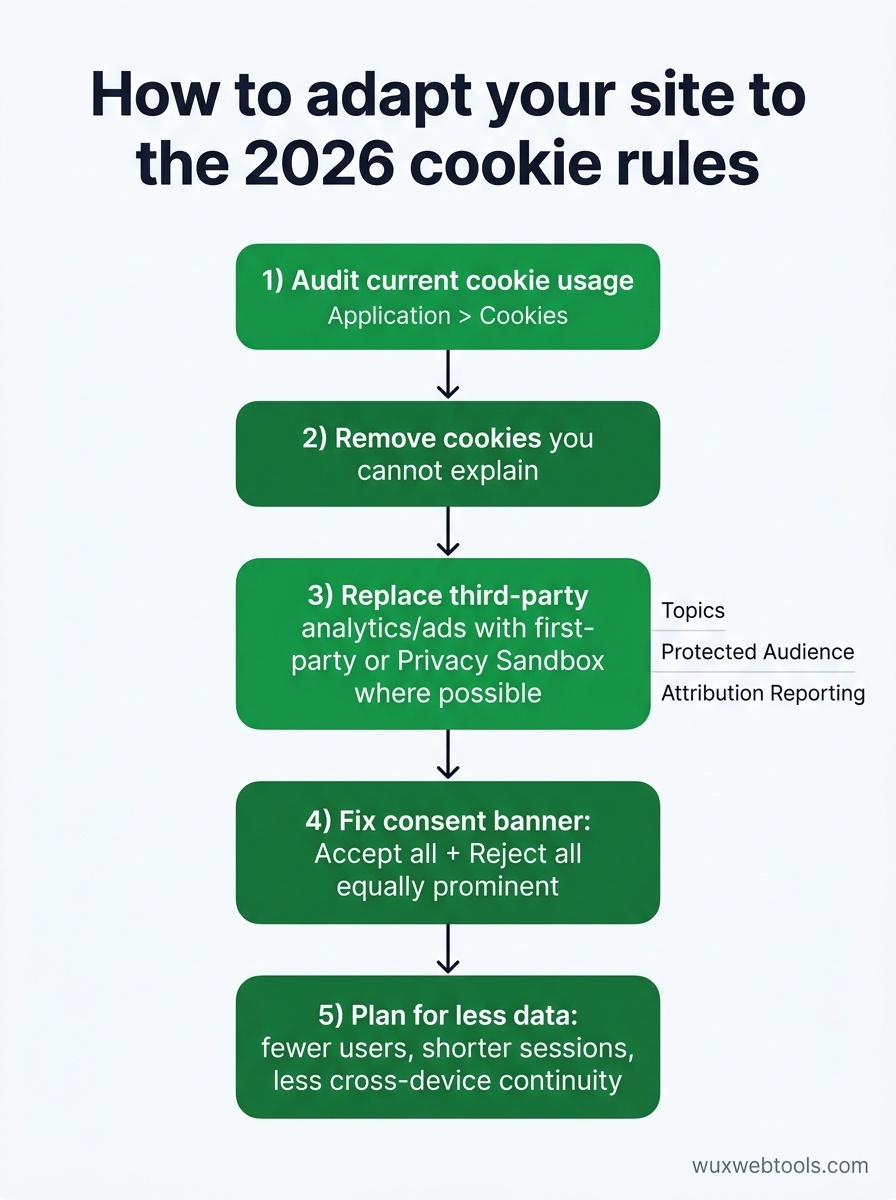
I-audit ang kasalukuyan ninyong paggamit ng cookies
Magsimula sa pag-unawa kung anong cookies ang aktuwal na sine-set ng site ninyo. Maraming site ang nakaipon ng cookies mula sa mga vendor na hindi na nila ginagamit o mga script na idinagdag maraming taon na ang nakalipas at hindi kailanman inalis. Diretso ang cookie audit: buksan ang site ninyo sa incognito window, tingnan ang developer tools ng browser sa ilalim ng Application > Cookies, at idokumento ang lahat ng nakikita ninyo.
Para sa bawat cookie, itanong:
- Ano ang nagse-set nito? (First-party script, third-party vendor, atbp.)
- Para saan ito ginagamit? (Analytics, advertising, authentication, preferences, atbp.)
- Kailangan pa ba ito?
- Nangangailangan ba ito ng consent sa ilalim ng GDPR o ePrivacy?
Kung makakita kayo ng cookies na hindi ninyo maipaliwanag, alisin ang mga ito. Kung makakita kayo ng third-party cookies mula sa advertising o analytics vendors, tingnan kung lumipat na ang mga vendor na iyon sa first-party o Privacy Sandbox approaches. Kung hindi, kailangan ninyo ng kapalit.
Lumipat sa first-party analytics kung posible
Gumagana pa rin ang third-party analytics platforms tulad ng Google Analytics, ngunit nangangailangan na ngayon ang mga ito ng malinaw na consent sa EU at humaharap sa dumaraming blocking mula sa mga user na nakatuon sa privacy. Mas kaunti ang hadlang para sa first-party analytics—kung saan tumatakbo ang tracking script sa sarili ninyong domain at iniimbak ang data sa sarili ninyong infrastructure.
Hindi ito nangangahulugang kailangan ninyong gumawa ng sarili ninyong analytics platform. May ilang vendor na ngayon na nag-aalok ng first-party analytics na nagpo-proxy ng requests sa pamamagitan ng inyong domain at nag-iimbak ng data sa paraang default na gumagalang sa privacy ng user. Karaniwang kapalit nito ang mas kaunting cross-site tracking at mas kaunting integration sa advertising platforms, ngunit mas maaasahan at mas malamang na hindi ma-block ang data na nakokolekta ninyo.
Kung gumagamit pa rin kayo ng Google Analytics, pag-isipan kung talagang kailangan ninyo ang cross-site tracking at advertising integrations. Para sa maraming site, hindi. Madalas na sapat na ang mas simple at first-party analytics setup na nakatuon sa page views, referrers, at pangunahing user flows, at mas madali itong panatilihing compliant. Ang pagproseso ng data sa browser ay naging praktikal na strategy para sa maraming gawaing sensitibo sa privacy, at hindi exception ang analytics.
Ayusin ang inyong consent banner
Kung ang inyong consent banner ay walang kasing-prominenteng "tanggihan lahat" na button, ayusin ito ngayon. Malinaw ang guidance ng EU, at aktibo itong ipinapatupad ng mga regulator. Ang bagong standard ay isang simpleng modal na may dalawang button na magkapantay ang visual weight: "Tanggapin lahat" at "Tanggihan lahat." Maaaring available ang granular controls sa pamamagitan ng link na "Pamahalaan ang preferences," ngunit dapat binary at malinaw ang default na pagpili.
Iwasan ang:
- Pre-checked boxes sa granular settings
- Rejection flows na nangangailangan ng maraming click
- Wika na nagpapahiwatig na masisira ang site kapag tumanggi ang user
- Walls na humaharang sa content hanggang tumanggap ang user
Kung gumagamit kayo ng consent management platform (CMP), tingnan kung na-update na nito ang templates nito upang tumugma sa bagong guidance. Marami ang hindi pa.
Tanggapin na mas kaunting data ang makokolekta ninyo
Ito ang pinakamahirap na pag-aangkop. Kahit may compliant na consent banner at first-party analytics, malaking bahagi ng inyong mga user ang tatanggi sa tracking o iba-block ito sa antas ng browser. Magpapakita ang analytics ninyo ng mas kaunting user, mas maiikling session, at mas kaunting cross-device continuity. Hindi ito bug. Ito ang bagong baseline.
Ang solusyon ay hindi ang paghahanap ng mas tusong paraan para subaybayan ang mga user nang walang consent. Ang solusyon ay bumuo ng business model na gumagana sa mas kaunting data. Magpokus sa mga user na nagbibigay ng consent, i-optimize para sa direktang relasyon, at tanggapin na mas mahalaga ang aggregate trends kaysa individual tracking.
Ano ang hindi nagbago
Hindi nangangailangan ng consent sa ilalim ng GDPR ang authentication cookies, shopping cart cookies, at preference cookies. Kung mahigpit na kinakailangan ang isang cookie para gumana ang site, maaari ninyo itong i-set nang hindi nagtatanong. Ang kalituhan dito ay may makitid na legal na depinisyon ang "mahigpit na kinakailangan." Hindi mahigpit na kinakailangan ang analytics cookies. Hindi mahigpit na kinakailangan ang advertising cookies. Kahit ang ilang preference cookies—tulad ng pagpili ng wika—ay hindi mahigpit na kinakailangan kung kaya namang tukuyin ng site ang wika ng user mula sa browser settings nito.
Kapag nag-aalinlangan, humingi ng consent. Mas mababa ang gastos ng consent banner kaysa gastos ng GDPR fine.
Mahahalagang punto
- Naka-block na ngayon bilang default ang third-party cookies sa lahat ng pangunahing browser, kaya halos imposible na ang cross-site tracking nang walang opt-in ng user.
- Kinakailangan na ngayon ng EU consent rules ang kasing-prominenteng mga button na "tanggapin" at "tanggihan," at hindi na maaaring gamitin ang lehitimong interes bilang legal na batayan para sa karamihan ng tracking.
- Ang first-party analytics at Privacy Sandbox APIs ang pangunahing alternatives, ngunit pareho silang nangangailangan ng malinaw na consent sa EU at humaharap sa dumaraming browser-level blocking.
- Maraming site ang nagse-set pa rin ng hindi kinakailangang cookies mula sa lumang vendor integrations—i-audit ang inyong cookies at alisin ang anumang hindi ninyo aktibong ginagamit.
- Tanggapin na mas kaunting data ang makokolekta ninyo sa hinaharap; ang solusyon ay bumuo ng business model na gumagana sa mas kaunting tracking, hindi maghanap ng bagong paraan para lusutan ang consent requirements.
FAQ
Q: Kailangan ko ba ng consent para sa Google Analytics sa 2026?
A: Oo, kung nagseserbisyo kayo sa mga user sa EU. Nagse-set ang Google Analytics ng cookies na sumusubaybay sa mga user sa iba’t ibang session, na nangangailangan ng malinaw na consent sa ilalim ng GDPR. Hindi ito nababago ng katotohanang nag-aalok na ngayon ang Google ng "cookieless" mode—anumang persistent user tracking, kahit sa pamamagitan ng fingerprinting o first-party identifiers, ay nangangailangan ng consent sa EU.
Q: Totoong alternatibo ba ang Privacy Sandbox APIs sa third-party cookies?
A: Sa teorya, oo. Sa praktika, mababa pa rin ang adoption at mas limitado ang APIs kaysa sa pinapayagan ng third-party cookies. Nagbibigay ang Topics API ng interest categories sa halip na individual tracking. Pinapayagan ng Protected Audience API ang remarketing ngunit may mas kaunting granular targeting. Nagbibigay ang Attribution Reporting API ng conversion data ngunit may idinagdag na noise para sa privacy. Para sa karamihan ng maliliit na site, mas simple at mas maaasahang landas ang first-party analytics.
Q: Ano ang mangyayari kung babalewalain ko lang ang bagong consent rules?
A: Aktibong ipinapatupad ng mga regulator sa EU ang GDPR at ePrivacy, at malalaki ang multa—hanggang 4% ng global revenue o €20 milyon, alinman ang mas mataas. Hindi ligtas kahit ang maliliit na site; tinarget na ng mga regulator ang mga site na may ilang libong monthly visitors kapag malubha ang paglabag. Kung nagseserbisyo kayo sa mga user sa EU, hindi optional ang compliance.
Q: Maaari ko bang gamitin ang lehitimong interes sa halip na consent para sa analytics?
A: Hindi na, hindi bababa sa EU. Nililinaw ng 2026 EDPB guidance na nangangailangan ng consent ang pagsubaybay sa mga user sa iba’t ibang session o site, kahit mag-angkin kayo ng lehitimong interes sa pag-unawa kung paano ginagamit ang inyong site. Ang tanging analytics na maaari pa ring maging kwalipikado sa ilalim ng lehitimong interes ay mahigpit na first-party, session-only, at aggregated—sa esensya, server logs na walang persistent identifiers.
Q: Paano ko malalaman kung nagse-set ng third-party cookies ang site ko?
A: Buksan ang site ninyo sa incognito window, buksan ang developer tools ng browser (F12 o Cmd+Option+I), pumunta sa Application > Cookies, at tingnan ang Domain column. Anumang cookie na may domain na hindi tumutugma sa domain ng inyong site ay third-party cookie. Kabilang sa karaniwang sanhi ang analytics platforms, advertising networks, social media widgets, at embedded video players.
Sources
- European Data Protection Board: Guidelines on consent under GDPR — Opisyal na guidance kung ano ang bumubuo ng valid consent sa ilalim ng GDPR, na regular na ina-update.
- Chrome Privacy Sandbox documentation — Teknikal na dokumentasyon para sa Privacy Sandbox APIs ng Chrome, kabilang ang Topics, Protected Audience, at Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Industry standard para sa pamamahala ng user consent sa iba’t ibang advertising vendors, malawak na ginagamit ngunit mas masusing sinusuri ngayon ng mga regulator.
- Mozilla: Enhanced Tracking Protection — Paliwanag sa built-in tracking protection ng Firefox, na nagba-block ng karamihan ng third-party cookies bilang default.
Mga madalas itanong
Kailangan ko ba ng consent para sa Google Analytics sa 2026?
Totoong alternatibo ba ang Privacy Sandbox APIs sa third-party cookies?
Ano ang mangyayari kung babalewalain ko lang ang bagong consent rules?
Maaari ko bang gamitin ang lehitimong interes sa halip na consent para sa analytics?
Paano ko malalaman kung nagse-set ng third-party cookies ang site ko?
Mga mapagkukunan at karagdagang pagbabasa