২০২৬ সালে কুকিতে কী বদলেছে এবং সে বিষয়ে কী করবেন
তৃতীয়-পক্ষের কুকি অবশেষে বিদায় নিয়েছে, সম্মতি-ক্লান্তি বাস্তব, এবং নিয়ন্ত্রক ন্যূনতম মান আরও উঁচু হয়েছে
সুচিপত্র
- ২০২৬ সালে কুকির পরিবেশ
- নির্দিষ্টভাবে কী বদলেছে
- Chrome-এর তৃতীয়-পক্ষের কুকি বিলোপ সম্পন্ন হয়েছে
- EU সম্মতির নিয়ম আরও কঠোর হয়েছে
- ব্যবহারকারীরা আরও আক্রমণাত্মকভাবে ব্লক করছেন
- এ বিষয়ে কী করবেন
- আপনার বর্তমান কুকি ব্যবহারের audit করুন
- সম্ভব হলে প্রথম-পক্ষের analytics-এ স্থানান্তর করুন
- আপনার consent banner ঠিক করুন
- মেনে নিন যে আপনি কম data সংগ্রহ করবেন
- কী বদলায়নি
- মূল শিক্ষা
- FAQ
- Sources
২০২৬ সালে কুকির পরিবেশ
সব বড় ব্রাউজারেই তৃতীয়-পক্ষের কুকি এখন কার্যত মৃত। Safari এবং Firefox-এর সঙ্গে যোগ দিয়ে Chrome অবশেষে ২০২৫ সালের শেষ দিকে তার বহু বছরের পর্যায়ক্রমিক বিলোপ সম্পন্ন করেছে। একই সময়ে, ইউরোপীয় নিয়ন্ত্রকেরা নতুন নির্দেশনা জারি করেছেন, যা "সব প্রত্যাখ্যান করুন" বোতাম বাধ্যতামূলক করেছে এবং অধিকাংশ ট্র্যাকিংয়ের আইনি ভিত্তি হিসেবে বৈধ স্বার্থকে পিছনে ঠেলে দিয়েছে। ফলাফল হলো এমন একটি ওয়েব যেখানে সম্মতি পাওয়া কঠিনতর, ট্র্যাকিং আরও সীমাবদ্ধ, এবং প্রথম-পক্ষের ডেটাই একমাত্র নির্ভরযোগ্য ভিত্তি হয়ে উঠেছে।
এটি কোনো সংকট নয়। এটি একটি সংশোধন। আগের মডেলটি—যেখানে ডজন ডজন ভেন্ডর নীরবে ওয়েবজুড়ে ব্যবহারকারীদের ট্র্যাক করতে পারত—কখনোই টেকসই ছিল না। এখন যা আছে, তা স্বল্পমেয়াদে বেশি অগোছালো, কিন্তু ডেটা সংগ্রহ আসলে কী দাবি করে সে বিষয়ে বেশি সৎ: ব্যবহারকারীর স্পষ্ট অনুমতি এবং সরাসরি সম্পর্ক।
নির্দিষ্টভাবে কী বদলেছে
Chrome-এর তৃতীয়-পক্ষের কুকি বিলোপ সম্পন্ন হয়েছে
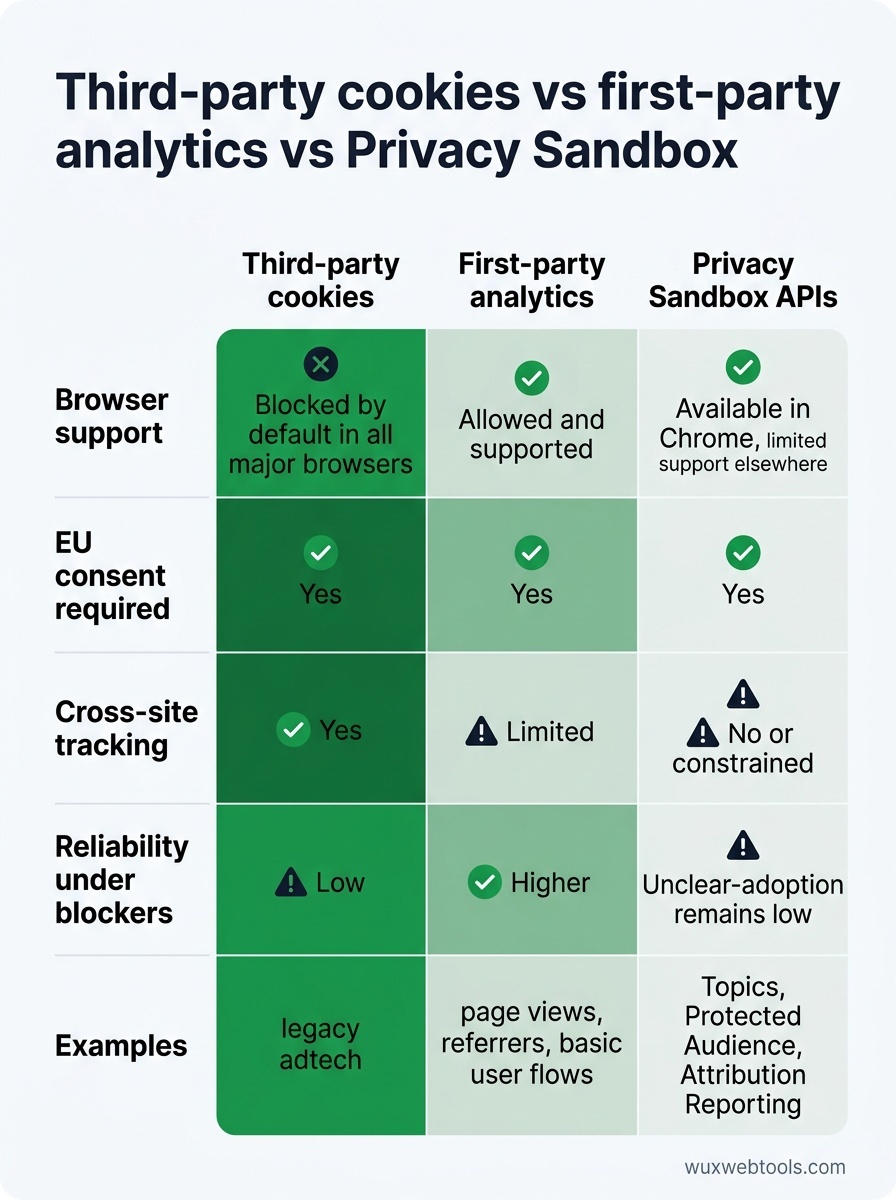
Chrome ছিল ডিফল্টভাবে তৃতীয়-পক্ষের কুকি সমর্থন করা শেষ বড় ব্রাউজার। ২০২৫ সালের চতুর্থ প্রান্তিক থেকে, সেটিংসে স্পষ্টভাবে চালু না করা হলে সব ব্যবহারকারীর জন্য এগুলো ব্লক করা হয়। Privacy Sandbox APIs—Topics, Protected Audience, Attribution Reporting—চালু আছে, কিন্তু গ্রহণের হার এখনও কম। বেশিরভাগ বিজ্ঞাপনদাতা এখনও বোঝার চেষ্টা করছেন, এই APIs ইন্টিগ্রেশনের কাজকে ন্যায্যতা দেওয়ার মতো যথেষ্ট সংকেত দেয় কি না।
সাইট মালিকদের জন্য এর অর্থ হলো, ক্রস-সাইট কুকির ওপর নির্ভরশীল যে কোনো analytics, advertising, বা personalization আর Chrome-এ কাজ করে না, যদি না আপনি প্রথম-পক্ষের বা Privacy Sandbox পদ্ধতিতে স্থানান্তরিত হয়ে থাকেন। আপনি যদি আগে থেকেই Safari এবং Firefox-এ কমপ্লায়েন্ট থাকেন, তাহলে Chrome-এর পরিবর্তন একই সীমাবদ্ধতার শুধু একটি সম্প্রসারণ।
EU সম্মতির নিয়ম আরও কঠোর হয়েছে
European Data Protection Board ২০২৬ সালের শুরুতে হালনাগাদ নির্দেশিকা জারি করেছে, যা দুটি বিষয় স্পষ্ট করে:
- সব প্রত্যাখ্যান করুন বোতাম অবশ্যই সব গ্রহণ করুন বোতামের মতোই দৃশ্যমান হতে হবে। প্রত্যাখ্যানের অপশন লুকিয়ে রাখা বা একাধিক ক্লিক বাধ্যতামূলক করা ডার্ক প্যাটার্ন এখন স্পষ্টভাবে অ-সম্মতিপূর্ণ। নিয়ন্ত্রকেরা এমন ইন্টারফেসের জন্য জরিমানা দেওয়া শুরু করেছেন, যেখানে প্রত্যাখ্যানকে গ্রহণের চেয়ে কঠিন করা হয়।
- অধিকাংশ advertising এবং analytics-এর জন্য বৈধ স্বার্থ আর ব্যবহার করা যাবে না। নির্দেশনাটি Article 6(1)(f) GDPR-এর ব্যাখ্যা সংকুচিত করে, স্পষ্ট করেছে যে সেশন বা সাইটজুড়ে ব্যবহারকারীদের ট্র্যাক করতে সম্মতি প্রয়োজন, শুধু বৈধ স্বার্থের মূল্যায়ন নয়। এটি এমন বহু analytics প্ল্যাটফর্মকে প্রভাবিত করে, যারা আগে বৈধ স্বার্থ দাবি করে consent banner এড়িয়ে যেত।
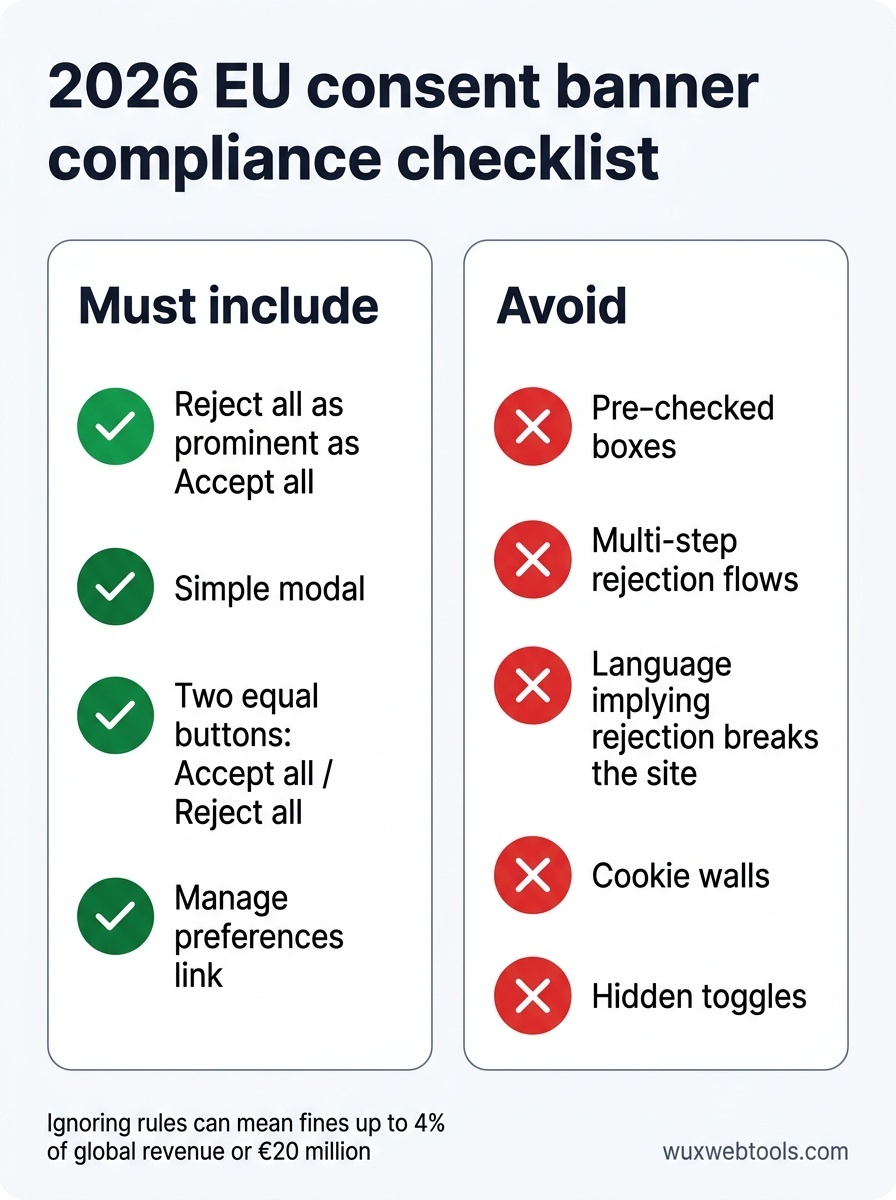
আপনার সাইট যদি EU ব্যবহারকারীদের সেবা দেয়, তাহলে আপনার consent banner সম্ভবত আপডেট করা প্রয়োজন। নতুন মান হলো দুটি সমানভাবে দৃশ্যমান বোতামসহ একটি সরল modal: গ্রহণ করুন এবং প্রত্যাখ্যান করুন। আগে থেকে টিক দেওয়া বক্স নয়, লুকানো toggles নয়, বহু-ধাপের প্রত্যাখ্যান প্রবাহ নয়।
ব্যবহারকারীরা আরও আক্রমণাত্মকভাবে ব্লক করছেন
uBlock Origin এবং Ghostery-এর মতো ব্রাউজার extensions সবসময়ই ছিল, কিন্তু ব্যবহার ধারাবাহিকভাবে বেড়েছে। আরও গুরুত্বপূর্ণ হলো, ব্রাউজারগুলো নিজেই এখন ডিফল্টভাবে ক্রমেই বেশি আক্রমণাত্মক blocking সহ আসে। Safari-এর Intelligent Tracking Prevention অধিকাংশ তৃতীয়-পক্ষের কুকি ব্লক করে এবং শেষ ব্যবহারকারী interaction-এর পর প্রথম-পক্ষের কুকির storage সাত দিনে সীমিত করে। Firefox-এর Enhanced Tracking Protection অনুরূপ কাজ করে।
বাস্তব প্রভাব হলো, এমনকি কমপ্লায়েন্ট, প্রথম-পক্ষের analytics-ও বেশি শব্দযুক্ত হয়ে উঠছে। ডিভাইসজুড়ে session stitching কঠিনতর। ফিরে আসা দর্শক ট্র্যাকিং কম নির্ভরযোগ্য। গত বছরে আপনার analytics যদি returning users কম দেখায়, সম্ভবত এটাই কারণ।
এ বিষয়ে কী করবেন
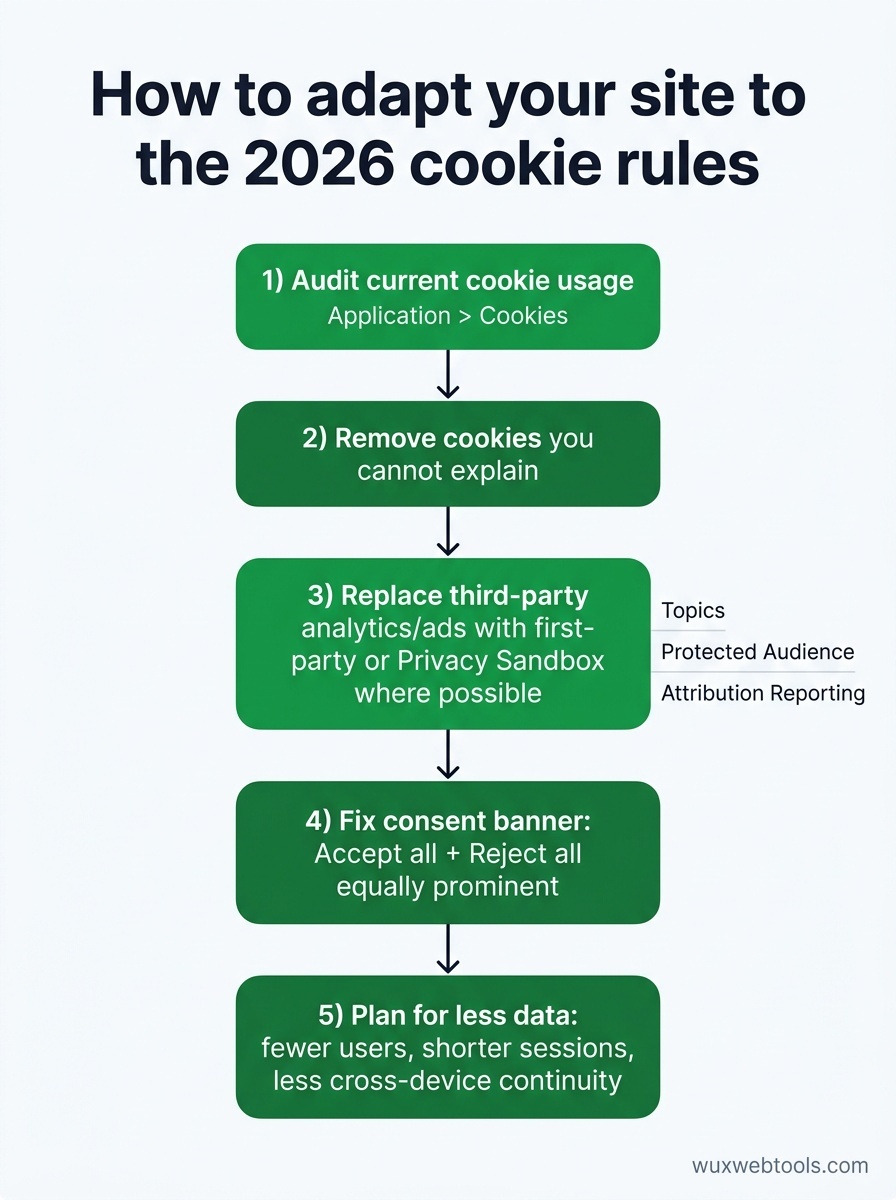
আপনার বর্তমান কুকি ব্যবহারের audit করুন
শুরু করুন আপনার সাইট আসলে কোন কুকি সেট করে তা বোঝার মাধ্যমে। অনেক সাইটে এমন ভেন্ডরের কুকি জমে আছে যাদের তারা আর ব্যবহার করে না, বা এমন scripts আছে যা বছর আগে যোগ করা হয়েছিল এবং কখনও সরানো হয়নি। একটি cookie audit সহজ: incognito window-তে আপনার সাইট খুলুন, browser-এর developer tools-এ Application > Cookies-এর অধীনে দেখুন, এবং যা কিছু দেখছেন সব নথিভুক্ত করুন।
প্রতিটি কুকির জন্য জিজ্ঞেস করুন:
- এটি কী সেট করে? (First-party script, third-party vendor, ইত্যাদি)
- এটি কী কাজে ব্যবহৃত হয়? (Analytics, advertising, authentication, preferences, ইত্যাদি)
- এটি কি এখনও প্রয়োজনীয়?
- GDPR বা ePrivacy-এর অধীনে কি এর জন্য সম্মতি প্রয়োজন?
যদি এমন কুকি পান যা আপনি ব্যাখ্যা করতে পারেন না, সেগুলো সরিয়ে দিন। যদি advertising বা analytics ভেন্ডর থেকে তৃতীয়-পক্ষের কুকি পান, দেখুন সেই ভেন্ডরগুলো প্রথম-পক্ষের বা Privacy Sandbox পদ্ধতিতে স্থানান্তরিত হয়েছে কি না। না হয়ে থাকলে, আপনার বিকল্প প্রয়োজন।
সম্ভব হলে প্রথম-পক্ষের analytics-এ স্থানান্তর করুন
Google Analytics-এর মতো তৃতীয়-পক্ষের analytics প্ল্যাটফর্ম এখনও কাজ করে, কিন্তু EU-তে এখন এগুলোর জন্য স্পষ্ট সম্মতি প্রয়োজন এবং privacy-focused ব্যবহারকারীদের ক্রমবর্ধমান blocking-এর মুখে পড়ে। প্রথম-পক্ষের analytics—যেখানে tracking script আপনার নিজের domain-এ চলে এবং data আপনার নিজের infrastructure-এ সংরক্ষিত হয়—কম বাধার মুখে পড়ে।
এর অর্থ এই নয় যে আপনাকে নিজের analytics platform তৈরি করতে হবে। কয়েকটি vendor এখন প্রথম-পক্ষের analytics দেয়, যা আপনার domain-এর মাধ্যমে requests proxy করে এবং এমনভাবে data সংরক্ষণ করে যা ডিফল্টভাবেই ব্যবহারকারীর privacy সম্মান করে। trade-off সাধারণত কম cross-site tracking এবং advertising platforms-এর সঙ্গে কম integrations, কিন্তু আপনি যে data সংগ্রহ করেন তা বেশি নির্ভরযোগ্য এবং ব্লক হওয়ার সম্ভাবনা কম।
আপনি যদি এখনও Google Analytics ব্যবহার করেন, ভাবুন আপনার সত্যিই cross-site tracking এবং advertising integrations প্রয়োজন কি না। অনেক সাইটের জন্য উত্তর হলো না। page views, referrers, এবং basic user flows-এ কেন্দ্রীভূত একটি সহজ, প্রথম-পক্ষের analytics setup প্রায়ই যথেষ্ট এবং compliant রাখা অনেক সহজ। ব্রাউজারে data processing অনেক privacy-sensitive কাজের জন্য কার্যকর কৌশল হয়ে উঠেছে, এবং analytics-ও তার ব্যতিক্রম নয়।
আপনার consent banner ঠিক করুন
আপনার consent banner-এ যদি সমানভাবে দৃশ্যমান "সব প্রত্যাখ্যান করুন" বোতাম না থাকে, এখনই ঠিক করুন। EU নির্দেশনা পরিষ্কার, এবং নিয়ন্ত্রকেরা সক্রিয়ভাবে তা প্রয়োগ করছেন। নতুন মান হলো সমান visual weight-সহ দুটি বোতামযুক্ত একটি সরল modal: "সব গ্রহণ করুন" এবং "সব প্রত্যাখ্যান করুন"। Granular controls একটি "Preferences manage করুন" link-এর মাধ্যমে থাকতে পারে, কিন্তু default choice হওয়া উচিত binary এবং স্পষ্ট।
এড়িয়ে চলুন:
- granular settings-এ আগে থেকে টিক দেওয়া boxes
- এমন rejection flows যাতে একাধিক click প্রয়োজন
- এমন ভাষা যা ইঙ্গিত করে প্রত্যাখ্যান করলে site ভেঙে যাবে
- এমন walls যা ব্যবহারকারী গ্রহণ না করা পর্যন্ত content block করে
আপনি যদি consent management platform (CMP) ব্যবহার করেন, দেখুন সেটি নতুন নির্দেশনার সঙ্গে মিলিয়ে templates আপডেট করেছে কি না। অনেকেই করেনি।
মেনে নিন যে আপনি কম data সংগ্রহ করবেন
এটাই সবচেয়ে কঠিন সমন্বয়। কমপ্লায়েন্ট consent banner এবং প্রথম-পক্ষের analytics থাকলেও, আপনার ব্যবহারকারীদের একটি উল্লেখযোগ্য অংশ tracking প্রত্যাখ্যান করবে বা browser level-এ block করবে। আপনার analytics কম users, ছোট sessions, এবং কম cross-device continuity দেখাবে। এটি bug নয়। এটিই নতুন baseline।
সমাধান হলো সম্মতি ছাড়া ব্যবহারকারীদের track করার আরও clever উপায় খুঁজে বের করা নয়। সমাধান হলো এমন business model তৈরি করা যা কম data নিয়েও কাজ করে। যারা সম্মতি দেয় তাদের ওপর focus করুন, direct relationships-এর জন্য optimize করুন, এবং মেনে নিন যে aggregate trends individual tracking-এর চেয়ে বেশি গুরুত্বপূর্ণ।
কী বদলায়নি
Authentication cookies, shopping cart cookies, এবং preference cookies-এর জন্য GDPR-এর অধীনে সম্মতি প্রয়োজন হয় না। কোনো cookie যদি site function করার জন্য strictly necessary হয়, তাহলে আপনি না জিজ্ঞেস করেই সেট করতে পারেন। এখানে বিভ্রান্তি হলো, "strictly necessary"-এর আইনি সংজ্ঞা সংকীর্ণ। Analytics cookies strictly necessary নয়। Advertising cookies strictly necessary নয়। এমনকি কিছু preference cookies—যেমন language selection—strictly necessary নয়, যদি site ব্যবহারকারীর browser settings থেকে তার ভাষা অনুমান করতে পারে।
সন্দেহ হলে, সম্মতি চান। consent banner-এর খরচ GDPR জরিমানার খরচের চেয়ে কম।
মূল শিক্ষা
- সব বড় browser-এ তৃতীয়-পক্ষের cookies এখন defaultভাবে blocked, ফলে user opt-in ছাড়া cross-site tracking কার্যত অসম্ভব।
- EU consent rules এখন সমানভাবে দৃশ্যমান "গ্রহণ করুন" এবং "প্রত্যাখ্যান করুন" buttons দাবি করে, এবং অধিকাংশ tracking-এর legal basis হিসেবে legitimate interest আর ব্যবহার করা যাবে না।
- First-party analytics এবং Privacy Sandbox APIs হলো প্রধান alternatives, কিন্তু EU-তে উভয়ের জন্যই explicit consent প্রয়োজন এবং browser-level blocking ক্রমেই বাড়ছে।
- অনেক site এখনও পুরনো vendor integrations থেকে unnecessary cookies set করছে—আপনার cookies audit করুন এবং যা সক্রিয়ভাবে ব্যবহার করেন না তা সরান।
- সামনে এগোতে হলে মেনে নিন যে আপনি কম data সংগ্রহ করবেন; সমাধান হলো কম tracking নিয়েও কাজ করে এমন business model তৈরি করা, consent requirements পাশ কাটানোর নতুন উপায় খোঁজা নয়।
FAQ
Q: ২০২৬ সালে Google Analytics-এর জন্য কি আমার consent প্রয়োজন?
A: হ্যাঁ, যদি আপনি EU ব্যবহারকারীদের সেবা দেন। Google Analytics এমন cookies set করে যা sessions জুড়ে users track করে, যার জন্য GDPR-এর অধীনে explicit consent প্রয়োজন। Google এখন একটি "cookieless" mode দেয়—এটি বিষয়টি বদলায় না; fingerprinting বা first-party identifiers-এর মাধ্যমেও হোক, যে কোনো persistent user tracking-এর জন্য EU-তে consent প্রয়োজন।
Q: Privacy Sandbox APIs কি third-party cookies-এর বাস্তব বিকল্প?
A: তাত্ত্বিকভাবে, হ্যাঁ। বাস্তবে, adoption এখনও কম এবং APIs তৃতীয়-পক্ষের cookies যা করতে দিত তার চেয়ে বেশি constrained। Topics API individual tracking-এর বদলে interest categories দেয়। Protected Audience API remarketing করতে দেয়, কিন্তু কম granular targeting সহ। Attribution Reporting API conversion data দেয়, কিন্তু privacy-এর জন্য noise যোগ করে। অধিকাংশ small sites-এর জন্য first-party analytics একটি সহজ এবং বেশি reliable পথ।
Q: আমি যদি নতুন consent rules শুধু উপেক্ষা করি, তাহলে কী হবে?
A: EU regulators সক্রিয়ভাবে GDPR এবং ePrivacy প্রয়োগ করছে, এবং fines উল্লেখযোগ্য—global revenue-এর ৪% পর্যন্ত বা €20 million, যেটি বেশি। ছোট sites-ও দায়মুক্ত নয়; violations গুরুতর হলে regulators কয়েক হাজার monthly visitors থাকা sites-কেও target করেছে। আপনি যদি EU users-কে serve করেন, compliance optional নয়।
Q: analytics-এর জন্য consent-এর বদলে legitimate interest ব্যবহার করতে পারি?
A: আর নয়, অন্তত EU-তে নয়। ২০২৬ সালের EDPB guidance স্পষ্ট করে যে sessions বা sites জুড়ে users track করতে consent প্রয়োজন, এমনকি আপনার site কীভাবে used হচ্ছে তা বোঝার legitimate interest দাবি করলেও। legitimate interest-এর অধীনে এখনও qualify করতে পারে এমন একমাত্র analytics হলো strictly first-party, session-only, এবং aggregated—মূলত, persistent identifiers ছাড়া server logs।
Q: আমার site third-party cookies set করছে কি না কীভাবে বুঝব?
A: incognito window-তে আপনার site খুলুন, browser-এর developer tools (F12 বা Cmd+Option+I) খুলুন, Application > Cookies-এ যান, এবং Domain column দেখুন। আপনার site-এর domain-এর সঙ্গে মেলে না এমন domain-যুক্ত যে কোনো cookie হলো third-party cookie। সাধারণ culprits-এর মধ্যে আছে analytics platforms, advertising networks, social media widgets, এবং embedded video players।
Sources
- European Data Protection Board: GDPR-এর অধীনে consent সংক্রান্ত Guidelines — GDPR-এর অধীনে valid consent কী গঠন করে সে বিষয়ে official guidance, নিয়মিত updated।
- Chrome Privacy Sandbox documentation — Chrome-এর Privacy Sandbox APIs-এর technical documentation, যার মধ্যে Topics, Protected Audience, এবং Attribution Reporting রয়েছে।
- IAB Europe: Transparency and Consent Framework — advertising vendors জুড়ে user consent manage করার industry standard, widely adopted কিন্তু regulators-এর increasing scrutiny-র মুখে।
- Mozilla: Enhanced Tracking Protection — Firefox-এর built-in tracking protection-এর ব্যাখ্যা, যা defaultভাবে অধিকাংশ third-party cookies block করে।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
২০২৬ সালে Google Analytics-এর জন্য কি আমার consent প্রয়োজন?
Privacy Sandbox APIs কি third-party cookies-এর বাস্তব বিকল্প?
আমি যদি নতুন consent rules শুধু উপেক্ষা করি, তাহলে কী হবে?
analytics-এর জন্য consent-এর বদলে legitimate interest ব্যবহার করতে পারি?
আমার site third-party cookies set করছে কি না কীভাবে বুঝব?
স्रोत ও আরও পড়া