Ce s-a schimbat pentru cookie-uri în 2026 și ce poți face în privința asta
Cookie-urile terțe au dispărut în sfârșit, oboseala față de consimțământ este reală, iar nivelul minim de reglementare tocmai a crescut
Cuprins
- Peisajul cookie-urilor în 2026
- Ce s-a schimbat concret
- Deprecierea cookie-urilor terțe în Chrome este completă
- Regulile UE privind consimțământul s-au înăsprit și mai mult
- Utilizatorii blochează mai agresiv
- Ce poți face în privința asta
- Auditează utilizarea actuală a cookie-urilor
- Migrează către analytics primar acolo unde este posibil
- Repară bannerul de consimțământ
- Acceptă că vei colecta mai puține date
- Ce nu s-a schimbat
- Idei principale
- FAQ
- Surse
Peisajul cookie-urilor în 2026
Cookie-urile terțe sunt acum, practic, moarte în toate browserele majore. Chrome și-a finalizat în sfârșit deprecierea pe mai mulți ani la sfârșitul lui 2025, alăturându-se Safari și Firefox. În același timp, autoritățile europene de reglementare au emis noi orientări care fac obligatorii butoanele „respinge tot” și marginalizează interesul legitim ca temei juridic pentru cea mai mare parte a urmăririi. Rezultatul este un web în care consimțământul este mai greu de obținut, urmărirea este mai constrânsă, iar datele primare au devenit singura fundație fiabilă.
Aceasta nu este o criză. Este o corecție. Modelul anterior—în care zeci de furnizori puteau urmări utilizatorii în tăcere pe întregul web—nu a fost niciodată sustenabil. Ce avem acum este mai dezordonat pe termen scurt, dar mai onest în privința a ceea ce necesită de fapt colectarea datelor: permisiune explicită din partea utilizatorului și o relație directă.
Ce s-a schimbat concret
Deprecierea cookie-urilor terțe în Chrome este completă
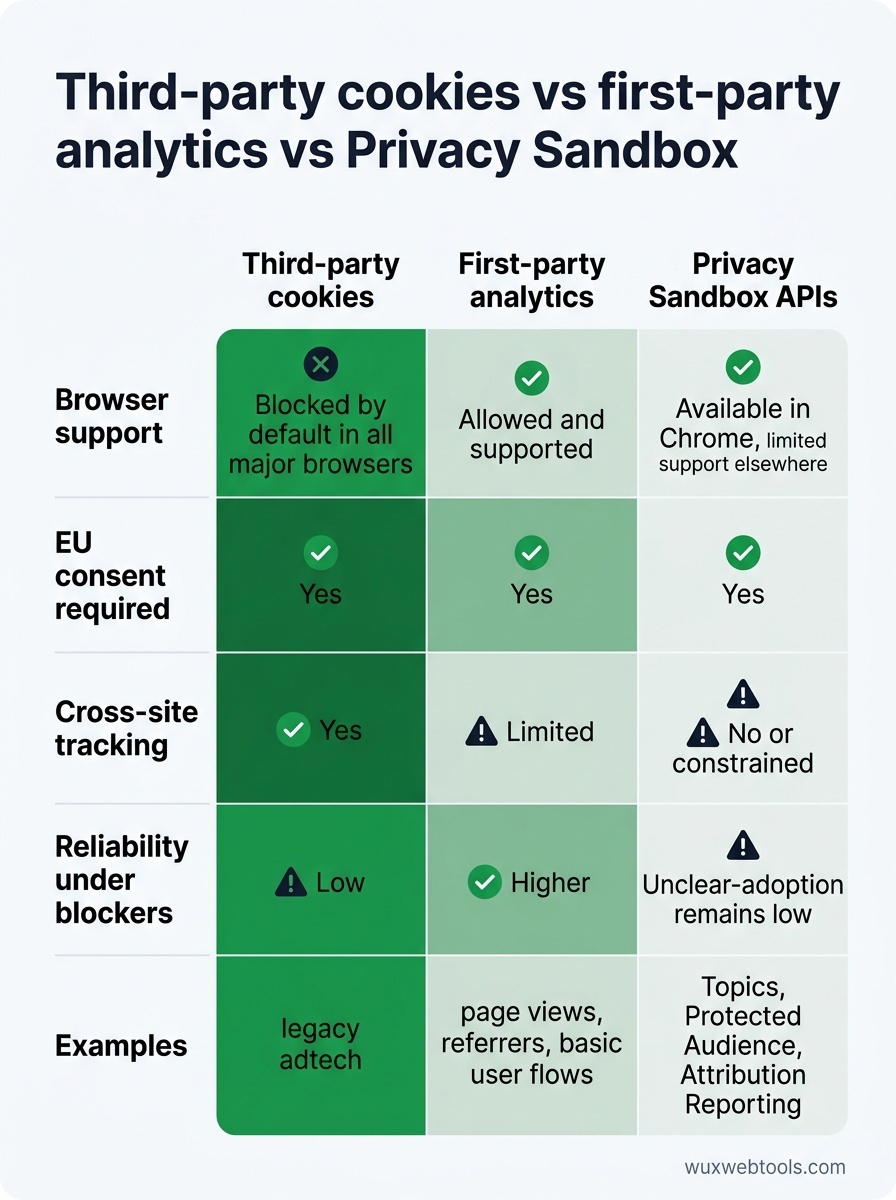
Chrome a fost ultimul browser major care a acceptat implicit cookie-uri terțe. Începând cu T4 2025, acestea sunt blocate pentru toți utilizatorii, cu excepția cazului în care sunt activate explicit în setări. API-urile Privacy Sandbox—Topics, Protected Audience, Attribution Reporting—sunt live, dar adoptarea rămâne redusă. Majoritatea advertiserilor încă încearcă să înțeleagă dacă aceste API-uri oferă suficient semnal pentru a justifica efortul de integrare.
Pentru proprietarii de site-uri, asta înseamnă că orice analiză, publicitate sau personalizare care se baza pe cookie-uri cross-site nu mai funcționează în Chrome decât dacă ai migrat către o abordare primară sau Privacy Sandbox. Dacă erai deja conform în Safari și Firefox, schimbarea din Chrome este doar o extindere a acelorași constrângeri.
Regulile UE privind consimțământul s-au înăsprit și mai mult
Comitetul European pentru Protecția Datelor a emis orientări actualizate la începutul lui 2026, care clarifică două puncte:
- Butoanele „respinge tot” trebuie să fie la fel de vizibile ca butoanele „acceptă tot”. Dark pattern-urile care ascund opțiunea de respingere sau necesită mai multe clicuri sunt acum explicit neconforme. Autoritățile de reglementare au început să aplice amenzi pentru interfețe care fac respingerea mai dificilă decât acceptarea.
- Interesul legitim nu mai poate fi folosit pentru cea mai mare parte a publicității și analizei. Orientarea restrânge interpretarea articolului 6(1)(f) din GDPR, precizând clar că urmărirea utilizatorilor între sesiuni sau site-uri necesită consimțământ, nu doar o evaluare a interesului legitim. Acest lucru afectează multe platforme de analytics care anterior evitau bannerele de consimțământ invocând interesul legitim.
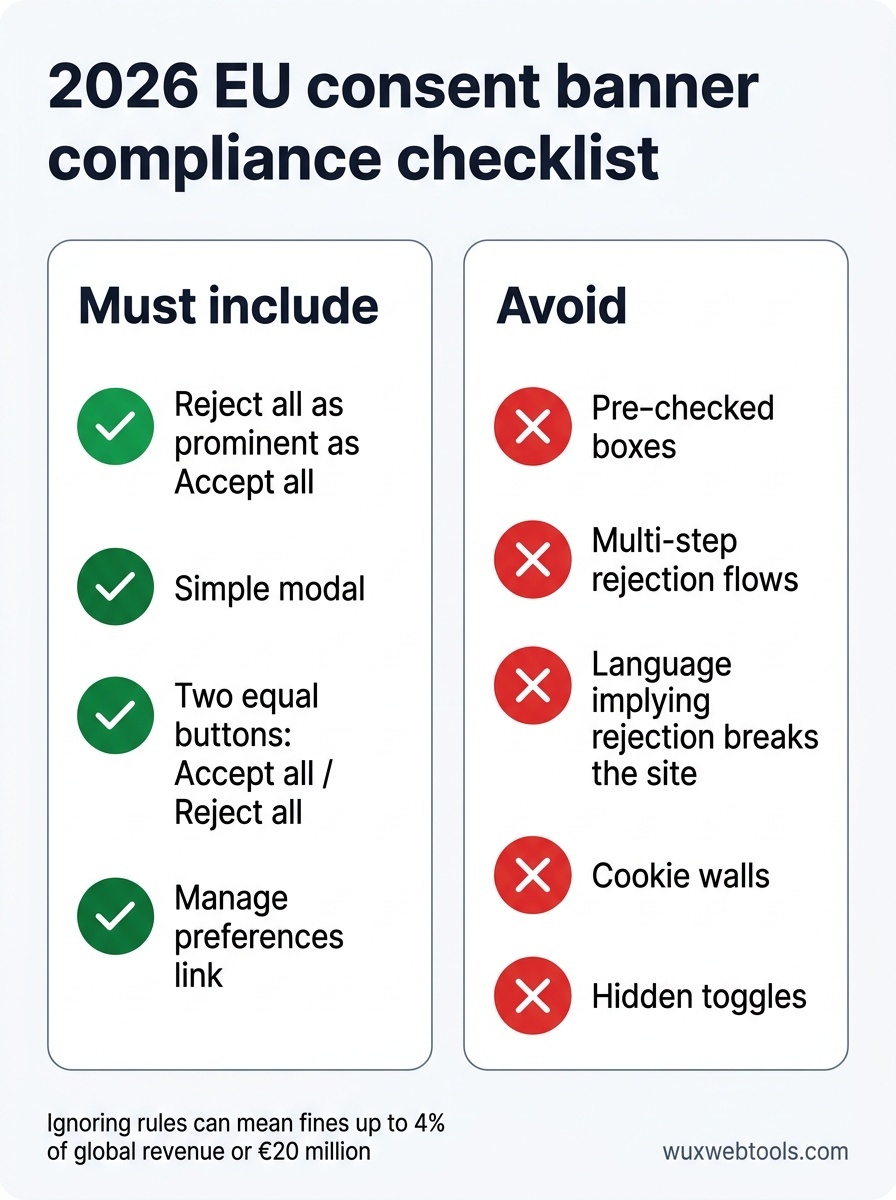
Dacă site-ul tău deservește utilizatori din UE, probabil că bannerul de consimțământ trebuie actualizat. Noul standard este un modal simplu cu două butoane la fel de vizibile: acceptă și respinge. Fără căsuțe bifate în prealabil, fără comutatoare ascunse, fără fluxuri de respingere în mai mulți pași.
Utilizatorii blochează mai agresiv
Extensii de browser precum uBlock Origin și Ghostery au existat dintotdeauna, dar utilizarea lor a crescut constant. Mai important, browserele însele sunt livrate acum cu blocare implicită tot mai agresivă. Intelligent Tracking Prevention din Safari blochează majoritatea cookie-urilor terțe și limitează cookie-urile primare la șapte zile de stocare după ultima interacțiune a utilizatorului. Enhanced Tracking Protection din Firefox face un lucru similar.
Efectul practic este că până și analytics-ul conform, bazat pe date primare, devine mai zgomotos. Corelarea sesiunilor între dispozitive este mai dificilă. Urmărirea vizitatorilor care revin este mai puțin fiabilă. Dacă analytics-ul tău arată o scădere a utilizatorilor reveniți în ultimul an, acesta este probabil motivul.
Ce poți face în privința asta
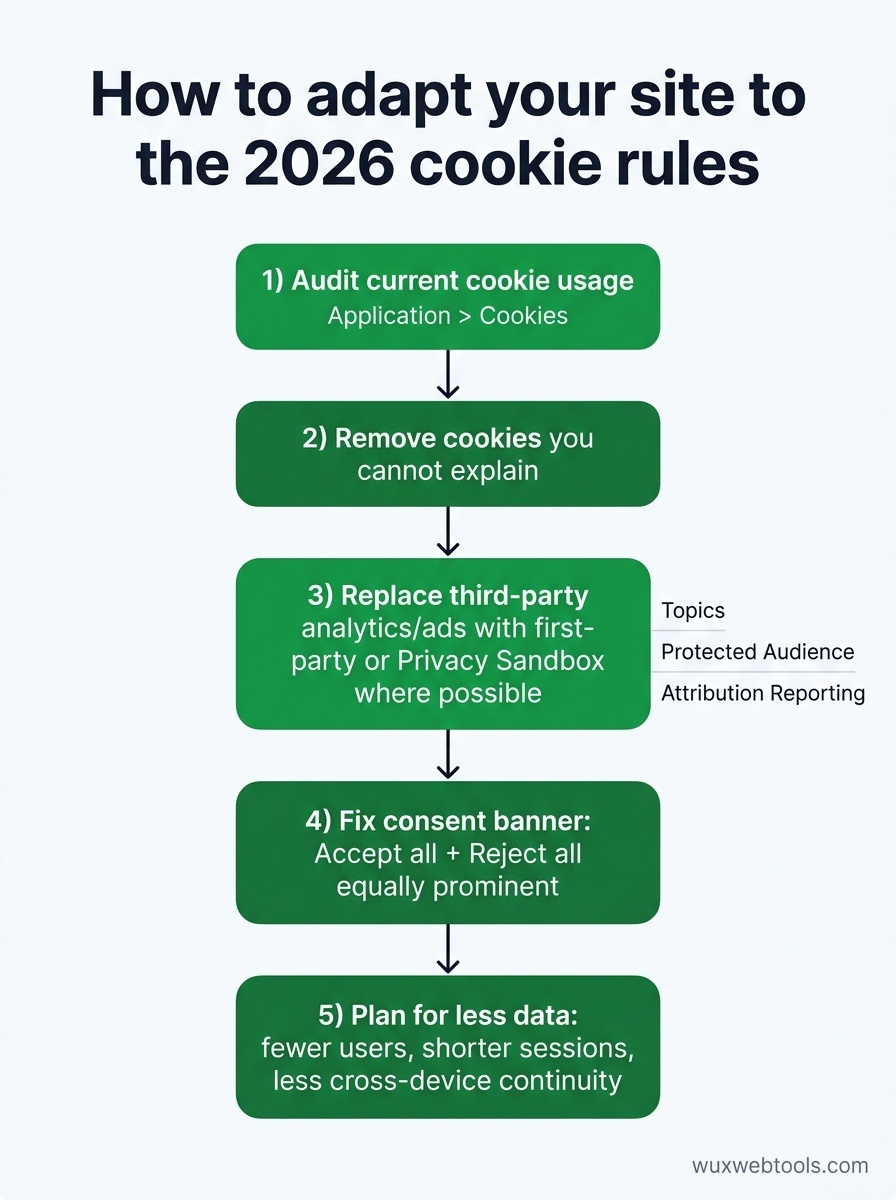
Auditează utilizarea actuală a cookie-urilor
Începe prin a înțelege ce cookie-uri setează de fapt site-ul tău. Multe site-uri au acumulat cookie-uri de la furnizori pe care nu îi mai folosesc sau de la scripturi adăugate cu ani în urmă și niciodată eliminate. Un audit al cookie-urilor este simplu: deschide site-ul într-o fereastră incognito, verifică instrumentele pentru dezvoltatori ale browserului la Application > Cookies și documentează tot ce vezi.
Pentru fiecare cookie, întreabă:
- Ce îl setează? (Script primar, furnizor terț etc.)
- La ce este folosit? (Analytics, publicitate, autentificare, preferințe etc.)
- Mai este necesar?
- Necesită consimțământ conform GDPR sau ePrivacy?
Dacă găsești cookie-uri pe care nu le poți explica, elimină-le. Dacă găsești cookie-uri terțe de la furnizori de publicitate sau analytics, verifică dacă acei furnizori au migrat către abordări primare sau Privacy Sandbox. Dacă nu, ai nevoie de un înlocuitor.
Migrează către analytics primar acolo unde este posibil
Platformele de analytics terțe, precum Google Analytics, încă funcționează, dar acum necesită consimțământ explicit în UE și se confruntă cu blocare tot mai frecventă din partea utilizatorilor preocupați de confidențialitate. Analytics-ul primar—unde scriptul de urmărire rulează pe propriul tău domeniu și stochează datele pe propria infrastructură—întâmpină mai puține obstacole.
Asta nu înseamnă că trebuie să-ți construiești propria platformă de analytics. Mai mulți furnizori oferă acum analytics primar care proxyează cererile prin domeniul tău și stochează datele într-un mod care respectă implicit confidențialitatea utilizatorilor. Compromisul este, de obicei, mai puțină urmărire cross-site și mai puține integrări cu platformele de publicitate, dar datele pe care le colectezi sunt mai fiabile și mai puțin probabil să fie blocate.
Dacă folosești încă Google Analytics, gândește-te dacă ai într-adevăr nevoie de urmărire cross-site și integrări publicitare. Pentru multe site-uri, răspunsul este nu. O configurație de analytics mai simplă, primară, axată pe afișări de pagină, referreri și fluxuri de utilizator de bază este adesea suficientă și mult mai ușor de menținut conformă. Prelucrarea datelor în browser a devenit o strategie viabilă pentru multe sarcini sensibile la confidențialitate, iar analytics-ul nu face excepție.
Repară bannerul de consimțământ
Dacă bannerul tău de consimțământ nu are un buton „respinge tot” la fel de vizibil, repară-l acum. Orientarea UE este clară, iar autoritățile de reglementare o aplică activ. Noul standard este un modal simplu cu două butoane de greutate vizuală egală: „Acceptă tot” și „Respinge tot.” Controalele granulare pot fi disponibile printr-un link „Gestionează preferințele”, dar alegerea implicită ar trebui să fie binară și evidentă.
Evită:
- Căsuțele bifate în prealabil în setările granulare
- Fluxurile de respingere care necesită mai multe clicuri
- Limbajul care sugerează că respingerea va strica site-ul
- Zidurile care blochează conținutul până când utilizatorul acceptă
Dacă folosești o platformă de gestionare a consimțământului (CMP), verifică dacă și-a actualizat șabloanele pentru a corespunde noilor orientări. Multe nu au făcut-o.
Acceptă că vei colecta mai puține date
Aceasta este cea mai dificilă ajustare. Chiar și cu un banner de consimțământ conform și analytics primar, o parte semnificativă dintre utilizatorii tăi va respinge urmărirea sau o va bloca la nivel de browser. Analytics-ul tău va arăta mai puțini utilizatori, sesiuni mai scurte și mai puțină continuitate între dispozitive. Nu este un bug. Este noul nivel de bază.
Soluția nu este să găsești metode mai ingenioase de a urmări utilizatorii fără consimțământ. Soluția este să construiești un model de business care funcționează cu mai puține date. Concentrează-te pe utilizatorii care își dau consimțământul, optimizează pentru relații directe și acceptă că tendințele agregate contează mai mult decât urmărirea individuală.
Ce nu s-a schimbat
Cookie-urile de autentificare, cookie-urile pentru coșul de cumpărături și cookie-urile de preferințe nu necesită consimțământ conform GDPR. Dacă un cookie este strict necesar pentru funcționarea site-ului, îl poți seta fără să întrebi. Confuzia aici este că „strict necesar” are o definiție juridică îngustă. Cookie-urile de analytics nu sunt strict necesare. Cookie-urile de publicitate nu sunt strict necesare. Chiar și unele cookie-uri de preferințe—precum selecția limbii—nu sunt strict necesare dacă site-ul poate deduce limba utilizatorului din setările browserului.
Când ai dubii, cere consimțământ. Costul unui banner de consimțământ este mai mic decât costul unei amenzi GDPR.
Idei principale
- Cookie-urile terțe sunt acum blocate implicit în toate browserele majore, ceea ce face urmărirea cross-site practic imposibilă fără opt-in din partea utilizatorului.
- Regulile UE privind consimțământul cer acum butoane „acceptă” și „respinge” la fel de vizibile, iar interesul legitim nu mai poate fi folosit ca temei juridic pentru cea mai mare parte a urmăririi.
- Analytics-ul primar și API-urile Privacy Sandbox sunt principalele alternative, dar ambele necesită consimțământ explicit în UE și se confruntă cu blocare tot mai intensă la nivel de browser.
- Multe site-uri încă setează cookie-uri inutile din integrări vechi cu furnizori—auditează-ți cookie-urile și elimină orice nu folosești activ.
- Acceptă că vei colecta mai puține date de acum înainte; soluția este să construiești un model de business care funcționează cu mai puțină urmărire, nu să găsești noi modalități de a ocoli cerințele de consimțământ.
FAQ
Q: Am nevoie de consimțământ pentru Google Analytics în 2026?
A: Da, dacă deservești utilizatori din UE. Google Analytics setează cookie-uri care urmăresc utilizatorii între sesiuni, ceea ce necesită consimțământ explicit conform GDPR. Faptul că Google oferă acum un mod „cookieless” nu schimbă acest lucru—orice urmărire persistentă a utilizatorului, chiar și prin fingerprinting sau identificatori primari, necesită consimțământ în UE.
Q: Sunt API-urile Privacy Sandbox o alternativă reală la cookie-urile terțe?
A: În teorie, da. În practică, adoptarea este încă redusă, iar API-urile sunt mai constrânse decât permiteau cookie-urile terțe. Topics API oferă categorii de interese în loc de urmărire individuală. Protected Audience API permite remarketing, dar cu targetare mai puțin granulară. Attribution Reporting API oferă date de conversie, dar cu zgomot adăugat pentru confidențialitate. Pentru majoritatea site-urilor mici, analytics-ul primar este o cale mai simplă și mai fiabilă.
Q: Ce se întâmplă dacă pur și simplu ignor noile reguli de consimțământ?
A: Autoritățile de reglementare din UE aplică activ GDPR și ePrivacy, iar amenzile sunt semnificative—până la 4% din veniturile globale sau 20 de milioane €, oricare este mai mare. Nici site-urile mici nu sunt imune; autoritățile au vizat site-uri cu câteva mii de vizitatori lunar atunci când încălcările au fost flagrante. Dacă deservești utilizatori din UE, conformitatea nu este opțională.
Q: Pot folosi interesul legitim în loc de consimțământ pentru analytics?
A: Nu mai poți, cel puțin nu în UE. Orientarea EDPB din 2026 precizează clar că urmărirea utilizatorilor între sesiuni sau site-uri necesită consimțământ, chiar dacă invoci un interes legitim de a înțelege cum este folosit site-ul tău. Singurul analytics care ar putea încă să se califice pe baza interesului legitim este strict primar, limitat la sesiune și agregat—în esență, loguri de server fără identificatori persistenți.
Q: Cum știu dacă site-ul meu setează cookie-uri terțe?
A: Deschide site-ul într-o fereastră incognito, deschide instrumentele pentru dezvoltatori ale browserului (F12 sau Cmd+Option+I), mergi la Application > Cookies și uită-te la coloana Domain. Orice cookie cu un domeniu care nu corespunde domeniului site-ului tău este un cookie terț. Vinovații obișnuiți includ platformele de analytics, rețelele de publicitate, widgeturile de social media și playerele video încorporate.
Surse
- Comitetul European pentru Protecția Datelor: Orientări privind consimțământul conform GDPR — Orientare oficială privind ceea ce constituie consimțământ valid conform GDPR, actualizată periodic.
- Documentația Chrome Privacy Sandbox — Documentație tehnică pentru API-urile Privacy Sandbox din Chrome, inclusiv Topics, Protected Audience și Attribution Reporting.
- IAB Europe: Transparency and Consent Framework — Standard de industrie pentru gestionarea consimțământului utilizatorilor între furnizorii de publicitate, adoptat pe scară largă, dar analizat tot mai atent de autoritățile de reglementare.
- Mozilla: Enhanced Tracking Protection — Explicație a protecției integrate împotriva urmăririi din Firefox, care blochează implicit majoritatea cookie-urilor terțe.
Întrebări frecvente
Am nevoie de consimțământ pentru Google Analytics în 2026?
Sunt API-urile Privacy Sandbox o alternativă reală la cookie-urile terțe?
Ce se întâmplă dacă pur și simplu ignor noile reguli de consimțământ?
Pot folosi interesul legitim în loc de consimțământ pentru analytics?
Cum știu dacă site-ul meu setează cookie-uri terțe?
Surse și lecturi suplimentare