2026 年 Cookie 发生了什么变化,以及该如何应对
第三方 Cookie 终于消失,同意疲劳已成现实,监管底线也进一步提高
目录
2026 年的 Cookie 格局
第三方 Cookie 现在实际上已在所有主流浏览器中消亡。Chrome 终于在 2025 年末完成了历时多年的弃用计划,加入了 Safari 和 Firefox 的行列。与此同时,欧洲监管机构发布了新的指南,要求必须提供“全部拒绝”按钮,并将合法利益作为大多数跟踪行为的法律依据进一步边缘化。结果是:获取同意变得更难,跟踪受到更多限制,而第一方数据已经成为唯一可靠的基础。
这不是危机,而是一次纠偏。过去那种让数十家供应商在整个网络上无声跟踪用户的模式,从来都不可持续。现在的局面短期内会更混乱,但也更诚实地说明了数据收集真正需要什么:明确的用户许可,以及直接的用户关系。
具体发生了哪些变化
Chrome 的第三方 Cookie 弃用已经完成
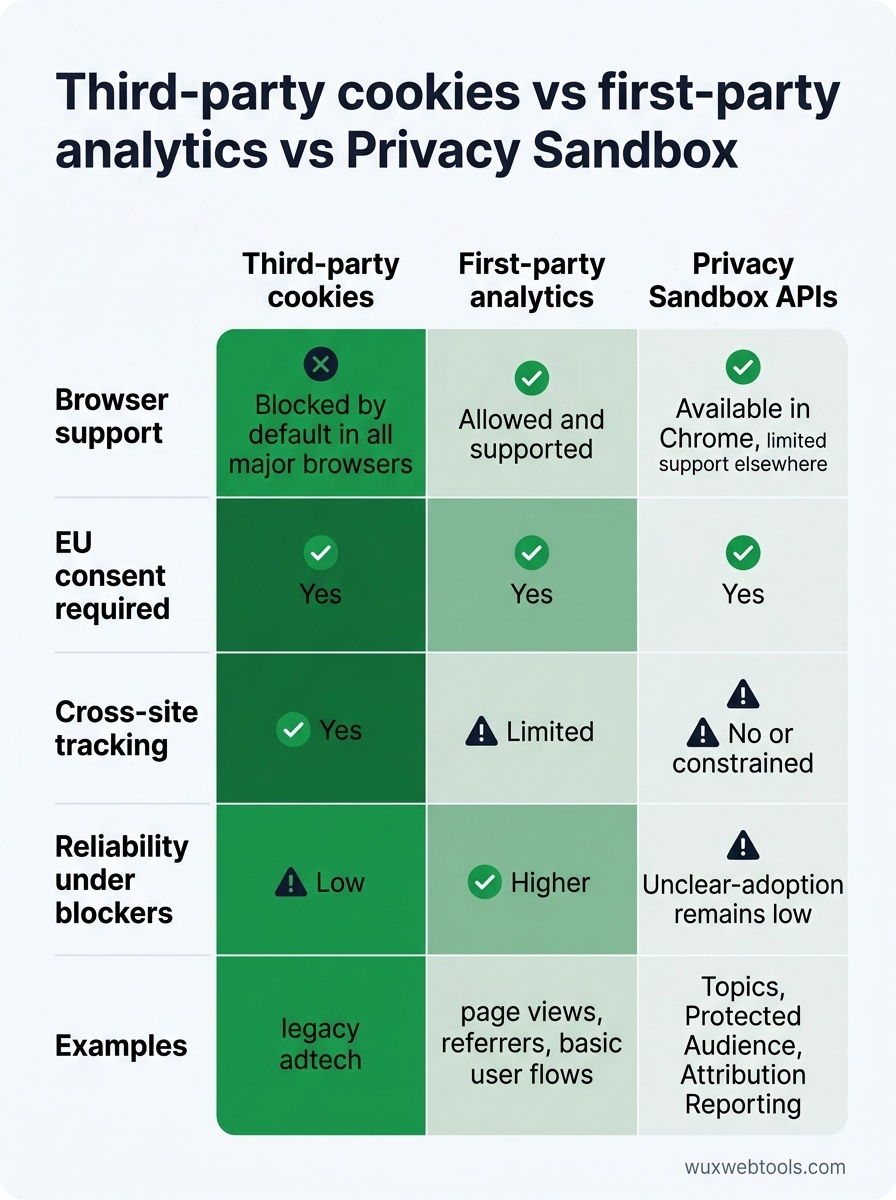
Chrome 是最后一个默认支持第三方 Cookie 的主流浏览器。截至 2025 年第四季度,除非用户在设置中明确启用,否则所有用户都会被阻止使用第三方 Cookie。Privacy Sandbox APIs——Topics、Protected Audience、Attribution Reporting——已经上线,但采用率仍然较低。大多数广告主仍在评估这些 API 是否能提供足够的信号,以证明集成工作的合理性。
对于网站所有者而言,这意味着任何依赖跨站 Cookie 的分析、广告或个性化功能,如果没有迁移到第一方或 Privacy Sandbox 方案,就无法再在 Chrome 中运行。如果你此前已经适配了 Safari 和 Firefox 的合规要求,那么 Chrome 的变化只是将同样的约束扩大到了更多用户。
EU 同意规则进一步收紧
European Data Protection Board 在 2026 年初发布了更新指南,明确了两点:
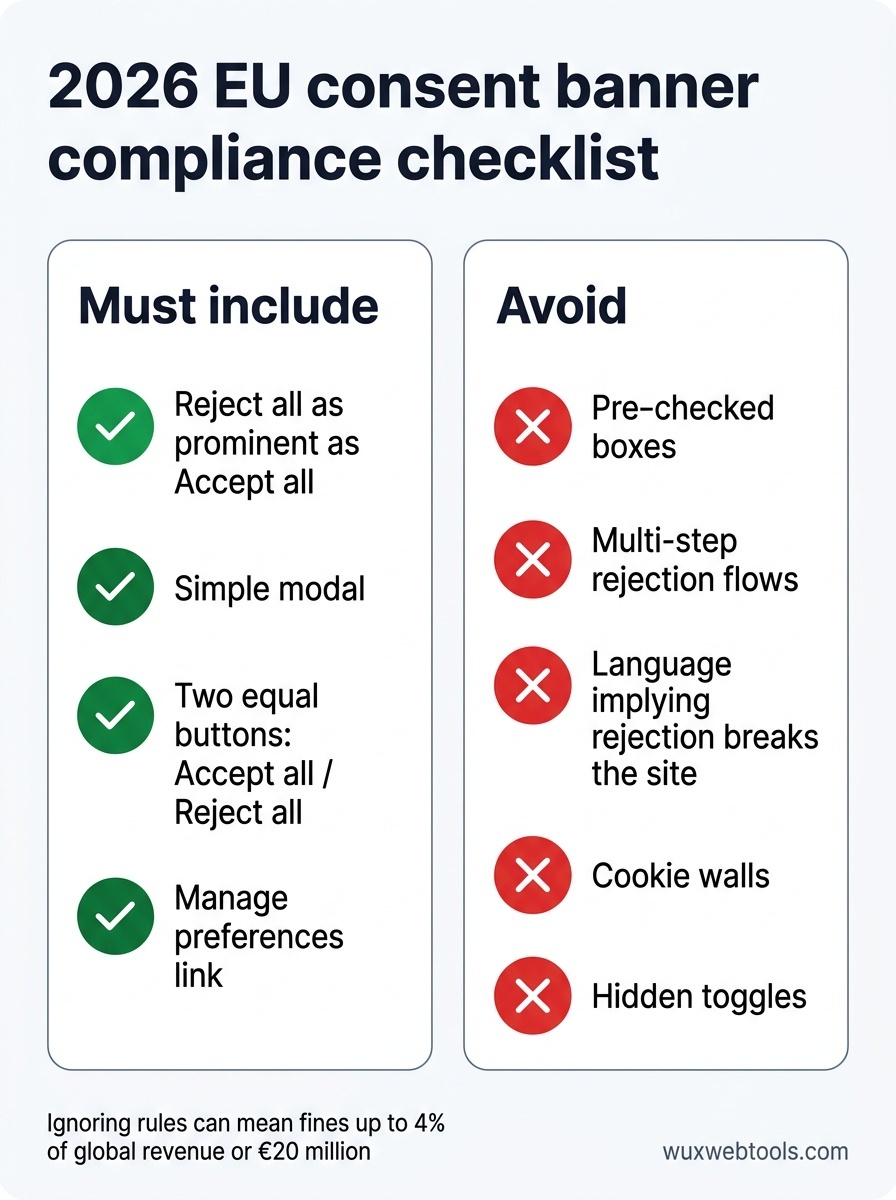
- “全部拒绝”按钮必须与“全部接受”按钮同样醒目。 将拒绝选项隐藏起来或要求多次点击的暗黑模式,现在已被明确认定为不合规。监管机构已经开始对让拒绝比接受更困难的界面开出罚单。
- 合法利益不能再用于大多数广告和分析。 该指南收窄了 GDPR 第 6(1)(f) 条的解释,明确指出跨会话或跨网站跟踪用户需要取得同意,而不仅仅是进行合法利益评估。这会影响许多此前通过声称合法利益来避免同意横幅的分析平台。
如果你的网站服务 EU 用户,你的同意横幅很可能需要更新。新的标准是一个简单的模态框,包含两个同样可见的按钮:接受和拒绝。不能有预先勾选的选项,不能隐藏开关,也不能设置多步骤拒绝流程。
用户正在更积极地拦截
uBlock Origin 和 Ghostery 这类浏览器扩展一直存在,但使用率一直在稳步增长。更重要的是,浏览器本身现在也默认内置了越来越强的拦截能力。Safari 的 Intelligent Tracking Prevention 会拦截大多数第三方 Cookie,并在用户最后一次交互后的七天内限制第一方 Cookie 的存储。Firefox 的 Enhanced Tracking Protection 也在做类似的事情。
实际影响是,即使是合规的第一方分析也变得更加嘈杂。跨设备会话拼接变得更困难。回访用户跟踪也不再那么可靠。如果你的分析数据显示过去一年回访用户减少,这很可能就是原因。
该如何应对
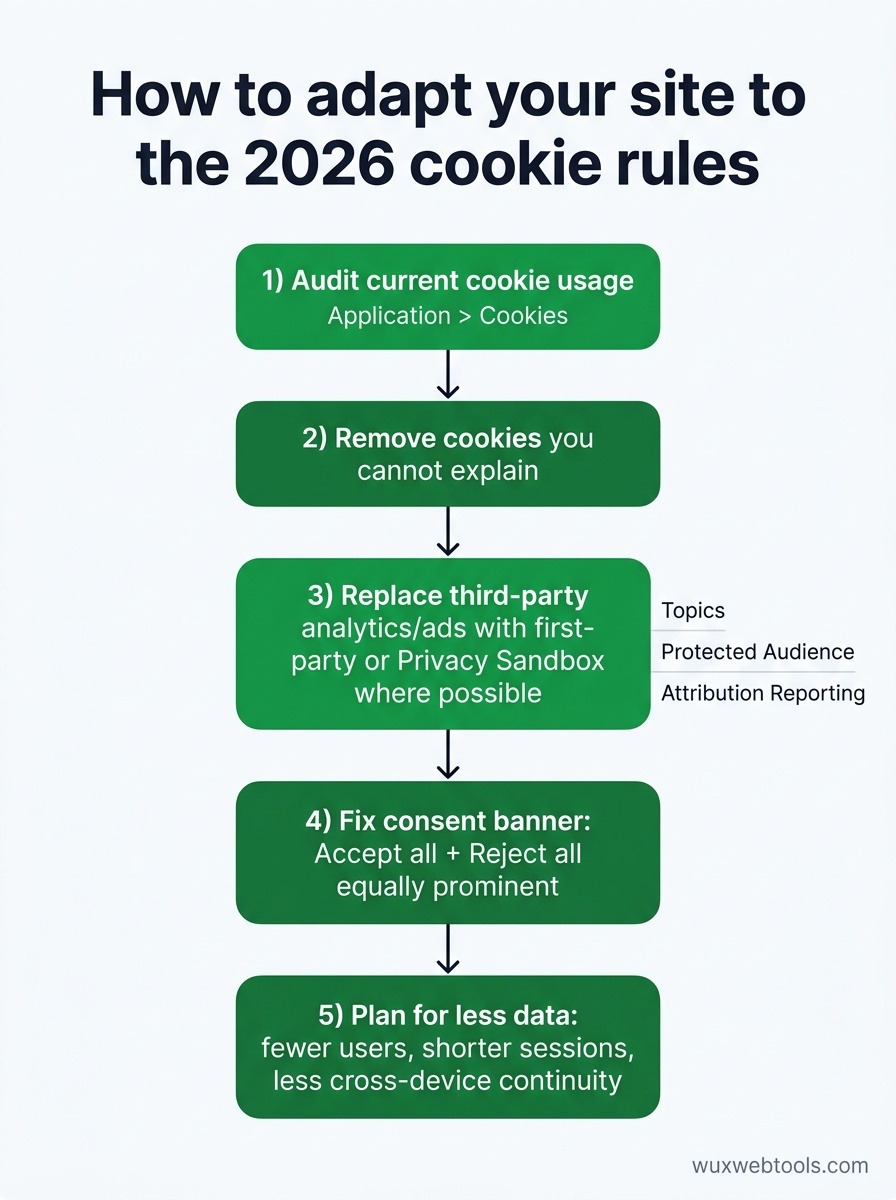
审计你当前的 Cookie 使用情况
先弄清楚你的网站实际设置了哪些 Cookie。许多网站积累了来自早已不用的供应商的 Cookie,或是多年前添加却从未移除的脚本。Cookie 审计很直接:在无痕窗口中打开你的网站,在浏览器开发者工具的 Application > Cookies 下查看,并记录你看到的所有内容。
对每个 Cookie,询问:
- 是什么设置了它?(第一方脚本、第三方供应商等)
- 它用于什么?(分析、广告、身份验证、偏好设置等)
- 它是否仍然必要?
- 根据 GDPR 或 ePrivacy,它是否需要同意?
如果你发现无法解释的 Cookie,就移除它们。如果你发现来自广告或分析供应商的第三方 Cookie,检查这些供应商是否已迁移到第一方或 Privacy Sandbox 方案。如果没有,你就需要替代方案。
尽可能迁移到第一方分析
Google Analytics 这类第三方分析平台仍然可以使用,但在 EU 现在需要明确同意,并且越来越容易被注重隐私的用户拦截。第一方分析——即跟踪脚本运行在你自己的域名上,并将数据存储在你自己的基础设施中——面临的障碍更少。
这并不意味着你需要构建自己的分析平台。现在已有多家供应商提供第一方分析,通过你的域名代理请求,并以默认尊重用户隐私的方式存储数据。取舍通常是更少的跨站跟踪,以及更少与广告平台的集成,但你确实收集到的数据更可靠,也更不容易被拦截。
如果你仍在使用 Google Analytics,请考虑你是否真的需要跨站跟踪和广告集成。对许多网站来说,答案是否定的。一个更简单的第一方分析配置,专注于页面浏览量、来源网站和基础用户路径,通常已经足够,并且更容易保持合规。在浏览器中处理数据 已经成为许多隐私敏感任务的可行策略,分析也不例外。
修正你的同意横幅
如果你的同意横幅没有同样醒目的“全部拒绝”按钮,现在就修正。EU 指南很明确,监管机构也在积极执行。新的标准是一个简单的模态框,包含两个视觉权重相同的按钮:“全部接受”和“全部拒绝”。可以通过“管理偏好设置”链接提供细粒度控制,但默认选择应当是二元且清晰的。
避免:
- 在细粒度设置中使用预先勾选的选项
- 需要多次点击的拒绝流程
- 暗示拒绝会导致网站无法使用的措辞
- 在用户接受之前阻挡内容的墙
如果你正在使用 consent management platform (CMP),请检查它是否已经更新模板以符合新的指南。许多还没有。
接受你会收集更少的数据
这是最难适应的一点。即使有合规的同意横幅和第一方分析,仍会有相当一部分用户拒绝跟踪,或在浏览器层面拦截跟踪。你的分析会显示更少的用户、更短的会话,以及更弱的跨设备连续性。这不是错误,而是新的基线。
解决办法不是寻找更巧妙的方式在未经同意的情况下跟踪用户。解决办法是建立一种能在更少数据下运行的商业模式。关注那些同意的用户,优化直接关系,并接受聚合趋势比个体跟踪更重要。
哪些没有改变
身份验证 Cookie、购物车 Cookie 和偏好设置 Cookie 在 GDPR 下不需要同意。如果某个 Cookie 对网站运行绝对必要,你可以无需询问就设置它。这里容易混淆的是,“绝对必要”有一个狭窄的法律定义。分析 Cookie 并非绝对必要。广告 Cookie 并非绝对必要。甚至某些偏好设置 Cookie——例如语言选择——如果网站可以根据用户的浏览器设置推断语言,也并非绝对必要。
如果不确定,就请求同意。同意横幅的成本低于 GDPR 罚款的成本。
关键要点
- 第三方 Cookie 现在已在所有主流浏览器中默认被阻止,使得在没有用户选择加入的情况下,跨站跟踪实际上不再可能。
- EU 同意规则现在要求“接受”和“拒绝”按钮同样醒目,而合法利益不能再作为大多数跟踪行为的法律依据。
- 第一方分析和 Privacy Sandbox APIs 是主要替代方案,但二者在 EU 都需要明确同意,并且面临越来越多的浏览器层面拦截。
- 许多网站仍在通过旧供应商集成设置不必要的 Cookie——审计你的 Cookie,并移除任何你没有主动使用的内容。
- 接受未来你会收集更少的数据;解决办法是建立一种依赖更少跟踪也能运行的商业模式,而不是寻找绕过同意要求的新方法。
FAQ
Q: 2026 年使用 Google Analytics 是否需要同意?
A: 是的,如果你服务 EU 用户。Google Analytics 会设置跨会话跟踪用户的 Cookie,这在 GDPR 下需要明确同意。Google 现在提供“cookieless”模式并不会改变这一点——任何持久性的用户跟踪,即使是通过指纹识别或第一方标识符实现,在 EU 也需要同意。
Q: Privacy Sandbox APIs 是第三方 Cookie 的真正替代方案吗?
A: 理论上是。实践中,采用率仍然较低,而且这些 API 比第三方 Cookie 所允许的能力更受限制。Topics API 提供的是兴趣类别,而不是个体跟踪。Protected Audience API 支持再营销,但定向粒度更低。Attribution Reporting API 提供转化数据,但会加入噪声以保护隐私。对于大多数小型网站,第一方分析是更简单、更可靠的路径。
Q: 如果我直接忽略新的同意规则会怎样?
A: EU 监管机构正在积极执行 GDPR 和 ePrivacy,罚款金额很高——最高可达全球收入的 4% 或 2000 万欧元,以较高者为准。即使是小型网站也不能免疫;当违规情节严重时,监管机构已经针对月访问量只有几千的网站采取行动。如果你服务 EU 用户,合规不是可选项。
Q: 我可以用合法利益代替同意来做分析吗?
A: 不能再这样做了,至少在 EU 不行。2026 年 EDPB 指南明确指出,跨会话或跨网站跟踪用户需要同意,即使你声称了解网站使用方式具有合法利益。唯一可能仍符合合法利益条件的分析,是严格的第一方、仅限会话且聚合的分析——本质上,就是没有持久标识符的服务器日志。
Q: 我如何知道自己的网站是否在设置第三方 Cookie?
A: 在无痕窗口中打开你的网站,打开浏览器开发者工具(F12 或 Cmd+Option+I),进入 Application > Cookies,并查看 Domain 列。任何域名与你的网站域名不匹配的 Cookie 都是第三方 Cookie。常见来源包括分析平台、广告网络、社交媒体小组件和嵌入式视频播放器。
Sources
- European Data Protection Board:GDPR 下同意指南 — 关于 GDPR 下何为有效同意的官方指南,会定期更新。
- Chrome Privacy Sandbox 文档 — Chrome 的 Privacy Sandbox APIs 技术文档,包括 Topics、Protected Audience 和 Attribution Reporting。
- IAB Europe:Transparency and Consent Framework — 用于在广告供应商之间管理用户同意的行业标准,已被广泛采用,但也越来越受到监管机构审视。
- Mozilla:Enhanced Tracking Protection — 对 Firefox 内置跟踪保护的说明,该功能默认拦截大多数第三方 Cookie。
常见问题
2026 年使用 Google Analytics 是否需要同意?
Privacy Sandbox APIs 是第三方 Cookie 的真正替代方案吗?
如果我直接忽略新的同意规则会怎样?
我可以用合法利益代替同意来做分析吗?
我如何知道自己的网站是否在设置第三方 Cookie?
来源与进一步阅读